

2026年10月29日晚间,攻击者从币安的热钱包中转走约63亿美元,这是有记录以来规模最大的加密货币盗窃案。币安暂停了提现,表示用户不会承担损失;区块链分析公司则将此次攻击与朝鲜的 TraderTraitor 组织联系在一起。
对于提供加密业务的银行或新型网络银行而言,币安被盗事件是一堂关于密钥的课。币安表示没有任何私钥泄露。但攻击者并不需要私钥:据 TRM 的分析,他们让币安自身的签名系统批准了他们的提现。能够让你的签名系统签名的人,就控制着客户的资产,无论这些资产存放在何处。
以下所有数据均截至2026年10月30日约12:00(UTC)。数据会在当天不断变化,我们会在来源存在分歧之处加以标注。
关键时刻
简而言之
- 约63亿美元于10月29日UTC时间20:05左右开始从币安热钱包流出,涉及十条区块链。约27亿至30亿美元已被冻结,其中主要是Tether冻结的USDT和Circle冻结的USDC。
- 币安指向一台被入侵的工程师笔记本电脑,之后又发现了更多入侵点。币安表示没有私钥泄露;TRM 的分析则指向其签名系统被迫签名。
- 被转空的主要钱包在币安的储备证明中被列为客户余额的支撑资产。储备报告显示的是余额,而非谁能转移这些资产。
- 银行应当清楚谁持有密钥、谁批准转账、谁能够冻结转账。交易所应承担执行职能,而不应长期托管客户资产。
2026年10月币安被盗事件经过如何?#
攻击者于2026年10月29日在约20分钟内清空了十条区块链上的币安热钱包,共计约63亿美元。热钱包是指保持联网状态、以便交易所快速处理提现的钱包。
由于盗窃期间价格有所波动,各方对损失的估算略有不同。币安给出的“估计影响”为63亿美元。TRM Labs 估算约63.6亿美元,为资金被转走时的数字(10月30日02:10 UTC发布)。Chainalysis 称约64亿美元(10月30日),Elliptic 称64.3亿美元(10月30日08:00 UTC更新)。
最大的单笔资金位于以太坊链上:据 TRM 统计,约37.9亿美元,包括200 630 ETH、18.75亿 USDT 和8.23亿 USDC。另有18 270 BTC(价值约14.7亿美元)从比特币链上流出。
为便于比较,此前的纪录是2025年2月的Bybit被盗事件。美国联邦调查局(FBI)将其规模估计为“约15亿美元”,并同样将其归因于 TraderTraitor。Elliptic 称此次币安被盗金额是其四倍以上。据 CoinDesk 于10月29日引用的 DefiLlama 数据,被盗前币安持有约1440亿美元的资产。
币安被盗事件时间线(UTC):最初16小时#
盗窃本身只用了几分钟,而应对仍在进行。币安尚未公布暂停提现的确切时间,因此下方该条目标注为“10月29日至30日夜间”。
| 时间(UTC) | 事件 | 来源 |
|---|---|---|
| 10月29日,约20:05 | 首批资金流出,发生在 XRP Ledger 上 | TRM Labs |
| 10月29日,20:20 | 18 270 BTC 流出;以太坊热钱包被接管;大部分资金在约20分钟内转出 | TRM Labs |
| 10月29日,约20:24 | 接管后3分24秒,以太坊余额被扫空;167 464 ETH 从标记为 Binance 14 的热钱包流出 | TRM Labs、CoinDesk |
| 10月29日,21:01 | Tether 冻结主要接收钱包中的 9.711亿 USDT | TRM Labs |
| 10月29日,21:04 | Circle 冻结 8.23亿 USDC | TRM Labs |
| 10月29日至30日夜间 | 币安暂停存款和提现;指出一台被入侵的工程师笔记本电脑可能是入侵入口 | 币安,经 CoinDesk 报道 |
| 10月29日,23:35 | 币安确认25.4亿美元已被冻结 | TRM Labs |
| 10月30日,00:08 | Arbitrum 安全委员会冻结 8 426 ETH 和 7460万 ARB | TRM Labs |
| 10月30日,02:10 | TRM 以“高度可信”将攻击归因于 TraderTraitor | TRM Labs |
| 10月30日,约04:30 | Chainalysis 点名 TraderTraitor | Chainalysis |
| 10月30日,08:00 | Elliptic:被盗64.3亿美元,28.4亿美元(44%)已被冻结 | Elliptic |
| 10月30日,上午 | 币安报告发现更多入侵点;存款恢复正常;预计提现将在45至48小时内恢复 | 币安,经 Reuters 和 OkayNews 报道 |
被盗金额多少,冻结多少?#
约63亿美元被盗,其中约27亿至30亿美元已被冻结。币安称约30亿美元,Chainalysis约28亿美元,TRM约27亿美元,Elliptic为28.4亿美元,并称其占总额的44%。
大部分被冻结资金为稳定币,因为其发行方可以冻结特定地址上的代币:
- Tether据TRM称,于21:01 UTC冻结了9.711亿USDT;Tether首席执行官Paolo Ardoino后来表示“超过15.67亿USDT”,CoinDesk于10月30日引述。TRM的累计数字截至00:30 UTC约为17.7亿USDT。
- Circle于21:04 UTC冻结了约8.23亿USDC。Circle只能冻结其自有代币USDC。一则早期报道称Circle冻结了“Tether”,此说法有误。
- Ripple、World Liberty Financial与Arbitrum安全委员会冻结了金额较小的RLUSD、USD1、ETH和ARB。
任何发行方都无法冻结比特币。Elliptic称,据其08:00 UTC更新,18,270 BTC分布于19个地址,其中多数地址持有1,000 BTC,且尚未转入任何交易所或服务。TRM估计(截至10月30日00:30 UTC),攻击者仍控制约24亿美元的资产,任何发行方都无法冻结;Elliptic 08:00 UTC更新则统计约33.3亿美元的资产无法被任何发行方冻结。
谁是币安黑客事件的幕后者?#
三家分析机构指向朝鲜;目前尚无政府确认此说法。TRM Labs指认TraderTraitor,称其为“朝鲜顶级黑客部队”,并补充称:“我们以高度可信度作出此判断。”Chainalysis得出相同结论,理由是其观察到币安资金与其归因于朝鲜的早期攻击资金实时混合。
Elliptic同样将此次盗窃归因于朝鲜,但指出:“目前尚无政府或执法机构确认此归因。”币安联合首席执行官Richard Teng对路透社表示:“我们的调查尚未将责任归于任何个人。”
攻击者如何侵入币安的热钱包?#
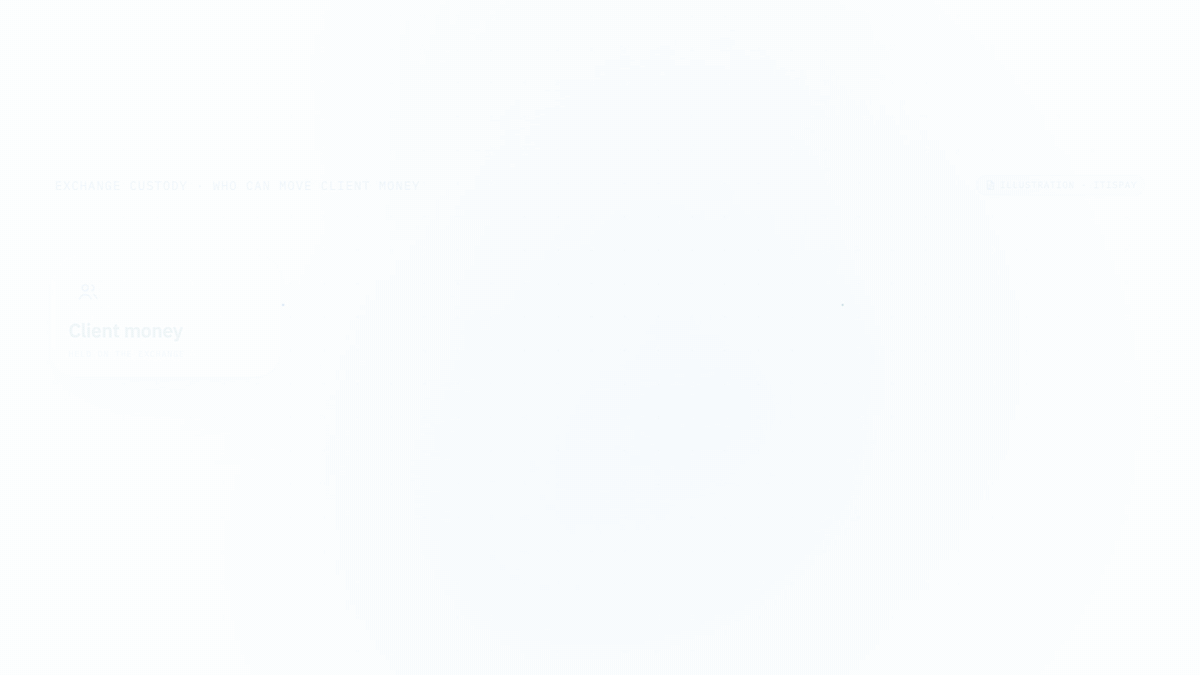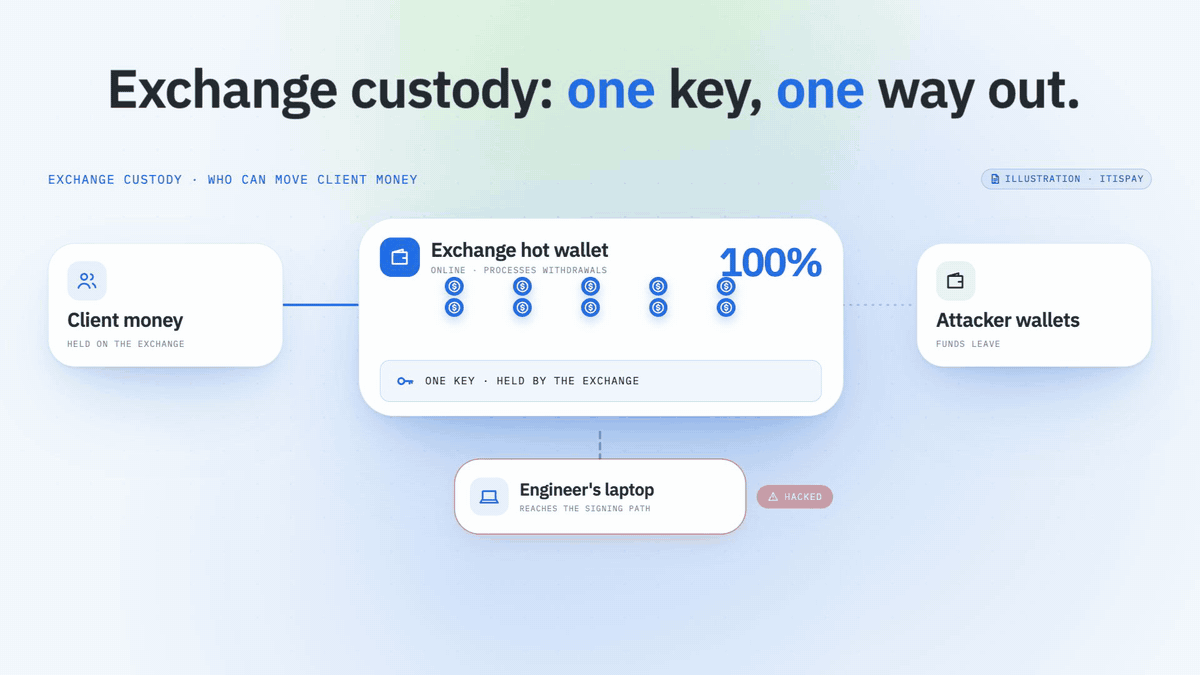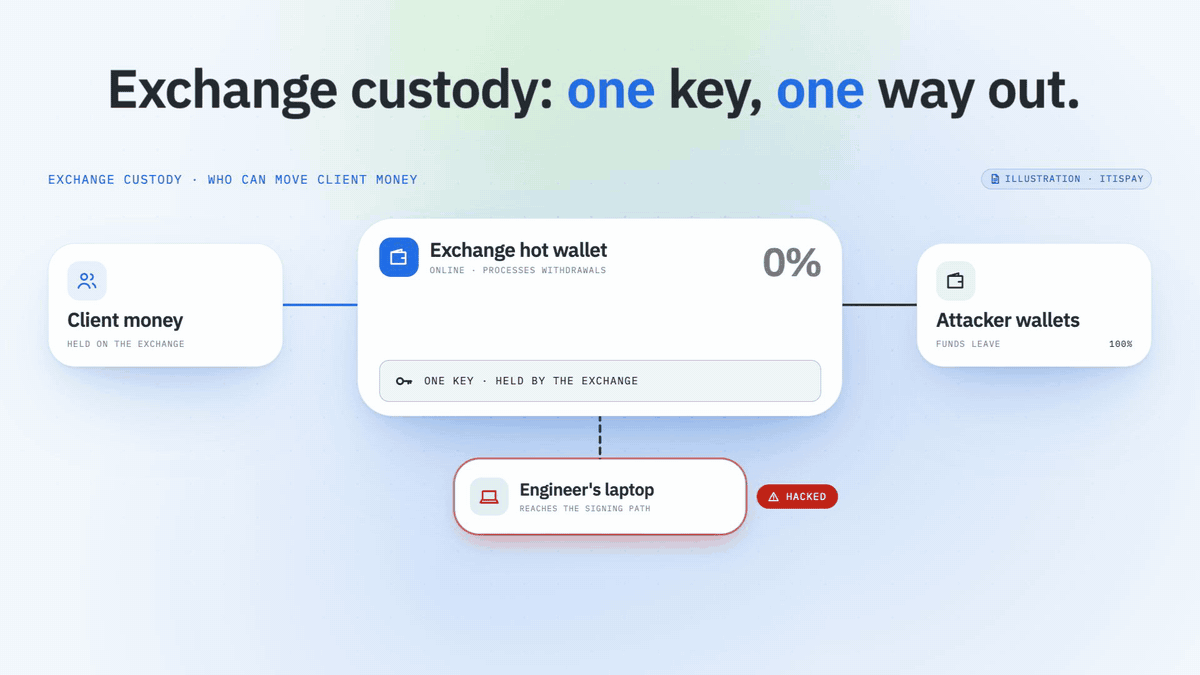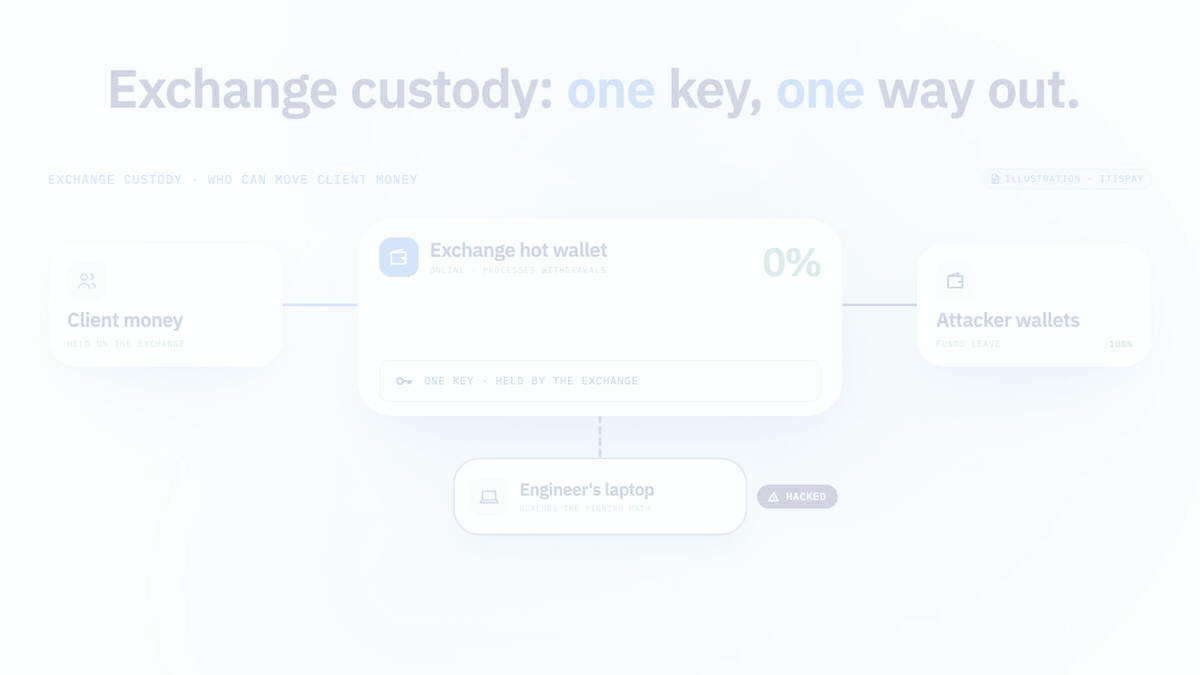
币安首次声明指向一台笔记本电脑。据CoinDesk引述,币安在声明中称:“币安的初步调查显示,此次安全事件可能涉及一名DevOps工程师被入侵的笔记本电脑,攻击者借此进入服务容器并提交未经授权的提款交易。”该声明还称:“我们未发现任何钱包私钥泄露的证据。”
10月30日,币安表示其“后续调查发现了更多入侵点”,并称事件“源于多重因素”。它尚未说明这些入侵点具体为何,也未公布根本原因。
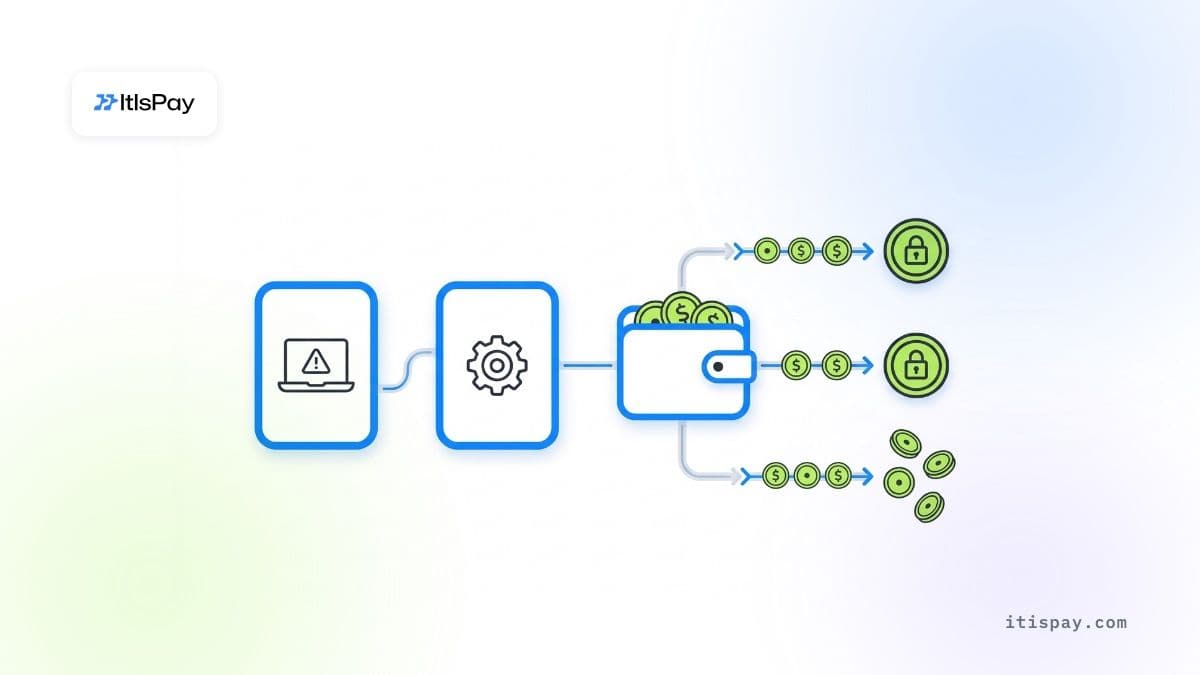
TRM的链上分析与此图景相符。据TRM看法,最可能的解释是,攻击者使币安的热钱包签名系统在全部十条链上签署交易。在以太坊上,攻击者利用一项较新的账户功能(EIP-7702),将热钱包的控制权交给其自有合约;3分24秒后,全部余额被转走。TRM还发现攻击者自10月28日起已进行准备,包括对两个钱包的测试操作。
对于风险团队而言,教训较为具体。据币安的说法,私钥并未泄露,但钱包仍被清空,原因是被允许请求签名的服务遭到接管。
为何储备证明未能保护币安客户?#
储备证明显示交易所在某一日持有何种资产,但不说明谁能转移这些资产。据CoinDesk报道,币安10月1日的报告将Binance 14热钱包列为客户余额的支撑。在该时点快照中,该钱包持有约89,475 ETH及12.6亿USDT,涵盖37种资产。
CoinDesk估计,此次盗窃使币安的ETH储备从恰好100%降至“接近94%”,即短缺约6%,直至币安补足。币安表示,待整改完成后将发布更新的储备证明;下一次定期快照定于11月1日。
因此,该报告本身是准确的,但仍未能保护任何人。它证实了资产确实存在,却无法显示有多少人或系统能够将资产转往他处,或转移速度有多快。对于银行而言,来自交易对手的储备证明只是一项余额核对,而不是一项控制措施。加密托管中的关键问题在于签名:需要多少份批准、由谁批准、设有何种限额。
币安提款是否已暂停,币安是否安全?#
是的,截至10月30日,币安提款已暂停。币安表示存款业务正常,待其重建提款服务及相关地址后,提款预计将在约45至48小时内恢复。
币安表示将承担全部损失。币安发言人告诉Fox Business:“用户不会承担此次事件的任何财务影响。币安将承担全部损失。”币安表示,相关资金将来自其紧急基金SAFU及公司资金;币安联合首席执行官Yi He表示,将承担“全部黑客攻击损失”。CoinDesk于10月30日报道,SAFU持有约10亿美元的比特币,远低于损失金额。
价格在数小时内下跌。据The Block报道,10月30日02:00 UTC,比特币跌破77,000美元,报价76,664美元,24小时内下跌4.5%。据The Block引述的CoinGlass数据,截至该时点的24小时内,价值15.5亿美元的杠杆头寸被强制平仓。CoinDesk援引知情人士称,机构投资者正普遍从中心化交易所撤出资产,并非仅限于币安。
币安现在是否“安全”,取决于您的需求。只有在其公司资金与被冻结资金足以覆盖缺口时,其偿付承诺才可信。
对银行而言至关重要的此次黑客事件三大成因#
三项设计选择使此次损失成为可能,银行可以在自身架构中逐一核查。
热钱包中余额过大。币安在处理提款的在线钱包中持有数十亿美元资产;仅Binance 14一个钱包,10月1日便持有约89,475 ETH和12.6亿USDT。热钱包对速度必不可少,但其中的每一枚币都可能被控制签名路径的任何人调用。
一台被入侵的机器触及了提款路径。就币安自己的说明而言,一名工程师的笔记本电脑导致了一项可提交提款的服务被接管。若一人的设备即可启动一条最终产生已签名转账的链路,则审批设计过于薄弱。
交易所作为单点故障。所有在交易所持有资产,或通过交易所路由付款的人,都会随之停摆。交易者、商户及建立在其之上的任何银行,都只能等待同一个提款按钮恢复。
银行与新型网络银行如何持有客户加密资产:三个案例#
目前,新型网络银行与银行的加密托管大致遵循三种模式。三者均与币安事件无关;我们借此说明风险所在。
Revolut:三种钱包类型,见于其政策文件#
Revolut Digital Assets Europe(RDAEL)公布了其客户资产保管政策。该政策列出了客户加密资产可存放的三类场所:
- 自托管钱包位于Fireblocks,为多方计算(MPC)钱包,其中“RDAEL持有私钥的大部分组成部分”。MPC将一个私钥拆分为由不同方持有的份额,因此没有任何单一份额可以独立签名。Revolut主要将其用于交易所之间的转账及冷存储。
- 热钱包位于第三方交易所,其中RDAEL“不拥有私钥”。这些钱包用于执行客户的买卖订单。
- 冷钱包位于第三方托管机构,离线保存。“客户加密资产的大部分保存于冷钱包中。”
政策的版本历史显示了其发展方向。2025年8月日期的3.0版引入了与交易所的双边协议,以及“对Fireblocks增强的控制”。对Fireblocks签名政策的任何变更,均需RDAEL首席执行官及至少两人批准。
该政策还写明,“Revolut不隔离客户的加密资产”:这些资产存放于合作交易所或Fireblocks的综合钱包(omnibus wallets)中,而冷存储则与其他实体分开保管。交易所负责执行,大部分资产存放于冷存储,Revolut对其Fireblocks架构的控制也已加强。
一家加密收款依托交易所支付产品运行的银行#
设想一家银行,其商户通过某交易所的支付产品(如Binance Pay)接受加密货币付款,资金存放于该交易所的钱包中。这种架构上线迅速,交易所持有密钥、运营钱包并负责结算。
10月29日,该银行将无从作出任何决定。提款在交易所端已被停止,因此银行无法划转商户资金,商户也无法获得支付,直至交易所恢复运营。银行自身系统运行正常,但其支付渠道并非如此。对单一交易所的依赖构成集中度风险,而这一风险不在银行的风险登记册之内。
依据MiCA第60条自行托管的银行#
在欧盟,信贷机构无需单独的加密资产服务提供商(CASP)牌照即可提供加密托管服务。根据MiCA第60条,其须在首次提供该等服务前,“至少提前40个工作日”通知其本国监管机构。我们在MiCA下银行加密托管一文中介绍了完整流程。
相关义务随银行而来。第75条要求制定托管政策,以将“欺诈、网络威胁或疏忽”导致的损失风险降至最低;要求客户资产与银行自有资产在法律及运营上相互隔离;并要求对可归因于银行的损失承担责任,赔偿上限为损失发生时所损失资产的市场价值。在自身边界内运营托管的银行,既保有对签名与冻结的控制权,若出现故障,也须承担全部责任。
自托管与交易所托管:谁能冻结您的资金?#
您所选择的模式决定了谁持有密钥、谁能阻止一笔提款,以及在发生黑客事件后由谁向您的客户作出解释。
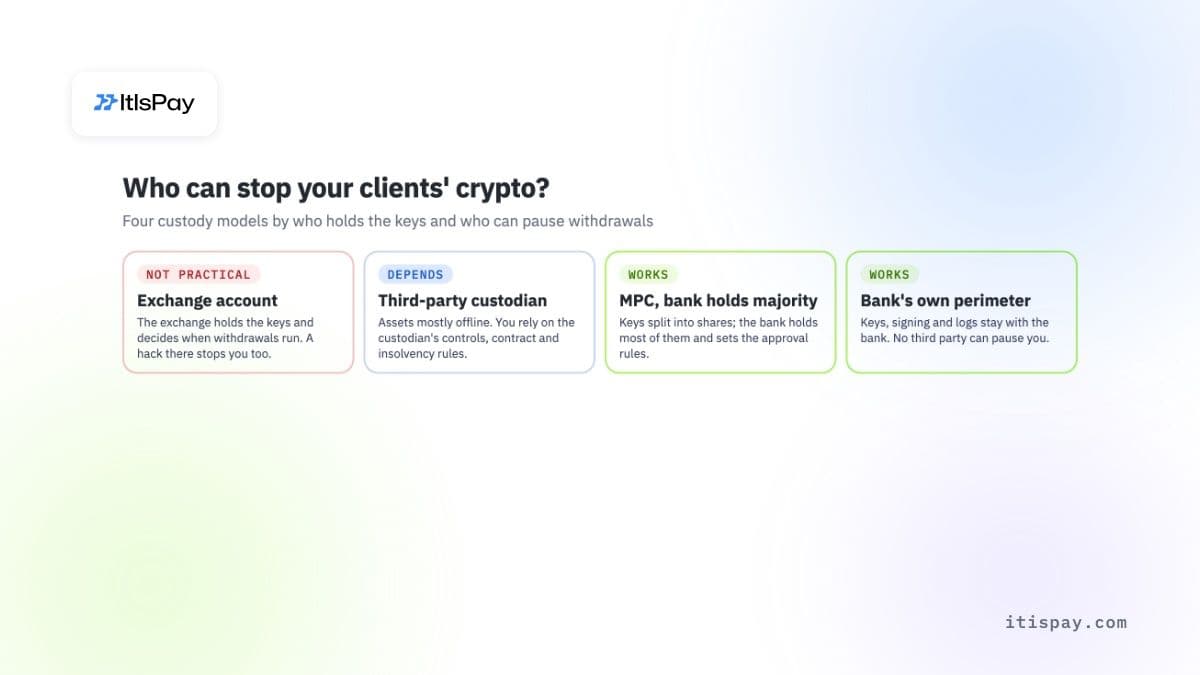
| 模式 | 谁持有密钥 | 谁可以暂停提款 | 若该方遭黑客攻击 | 对客户资产的结论 |
|---|---|---|---|---|
| 交易所账户(热钱包) | 交易所 | 交易所 | 你需要等待交易所暂停、重建并偿付 | 否 |
| 第三方托管机构(冷钱包) | 托管机构 | 托管机构,依合同 | 资产大多处于离线状态;你依赖其控制措施及破产规则 | 视情况而定 |
| MPC 服务商,银行持有多数密钥份额 | 分散持有;银行持有多数 | 银行,依其自身审批规则 | 攻击者需要获得银行持有的密钥份额及审批 | 可行 |
| 银行自有边界(自有服务器及密钥存储) | 银行 | 银行 | 由银行自身的控制措施决定;没有第三方可以暂停你的业务 | 可行 |
该表比较的是控制权,而非质量。一家优秀的第三方托管机构可能比薄弱的自建体系更安全。真正的变化在于:出现问题时,你依赖的是谁。
用通俗的话说,什么是自托管?#
自托管意味着你持有转移资产的密钥,因此没有其他人能够转移资产或阻止你。对个人而言,这就是硬件钱包。对银行而言,这意味着密钥在其自有硬件中生成并存储,或以 MPC 多数份额的形式持有,签名规则由银行设定并接受审计。
交易所托管则恰恰相反:你持有对交易所的债权,而交易所持有密钥。在糟糕的时候,这项债权的价值取决于交易所重新开放后能够偿付的金额。有关主要托管安排的更详细说明,请参阅我们的数字资产托管指南。
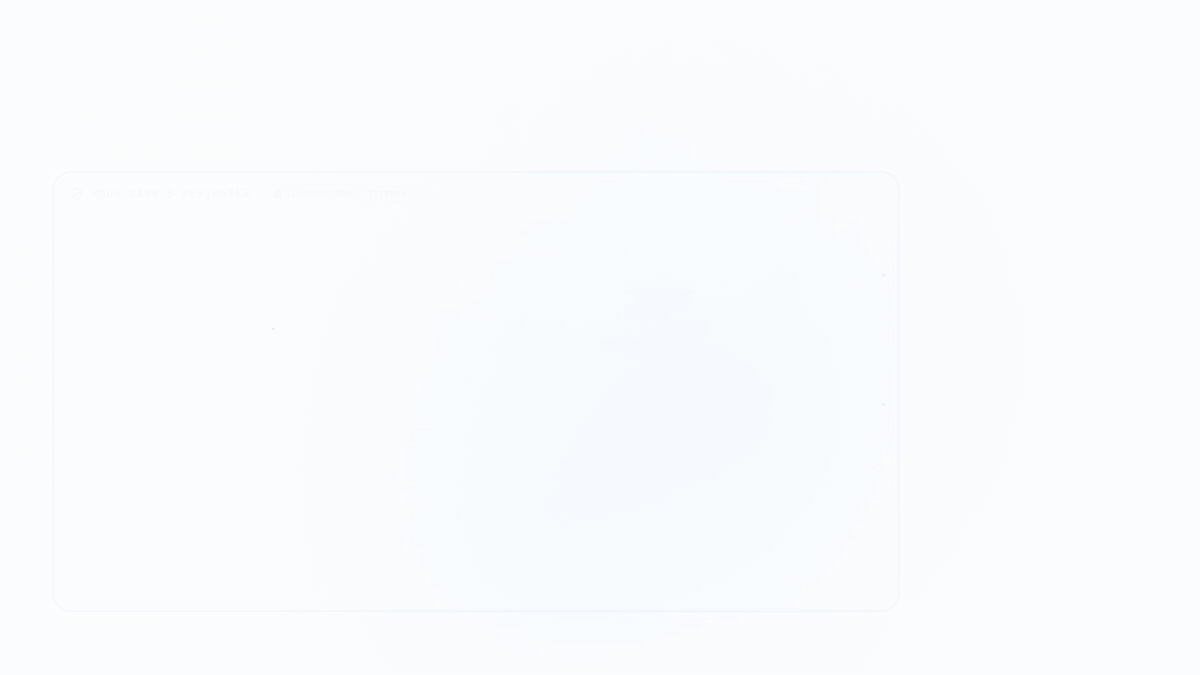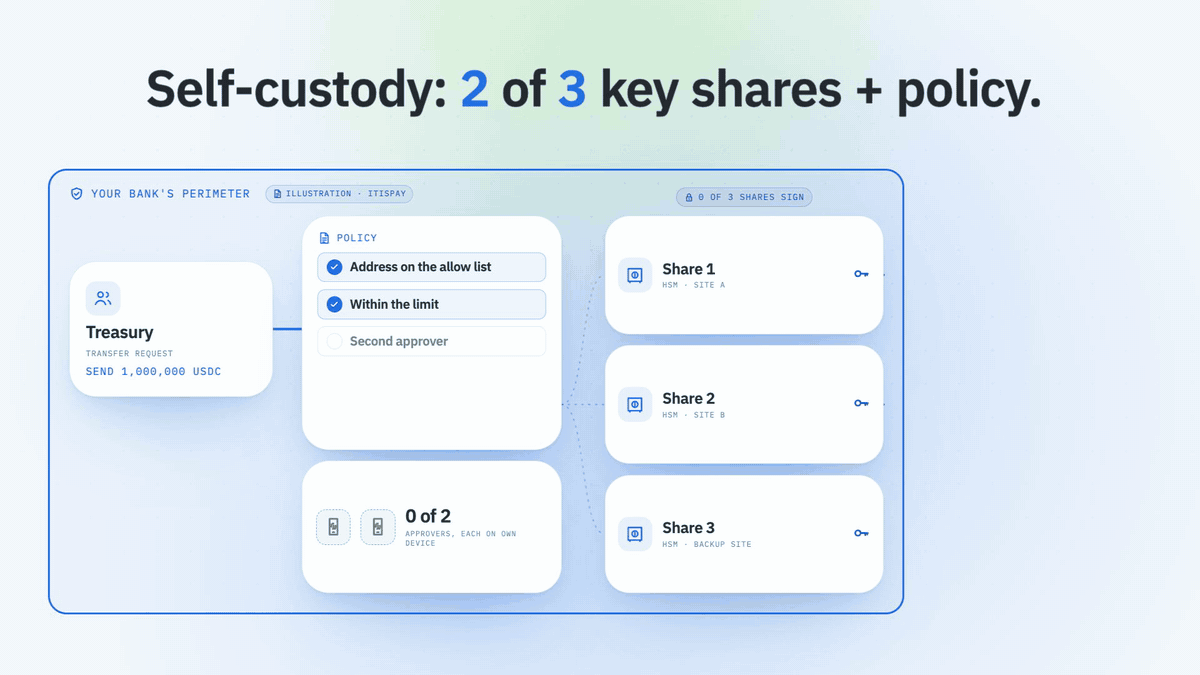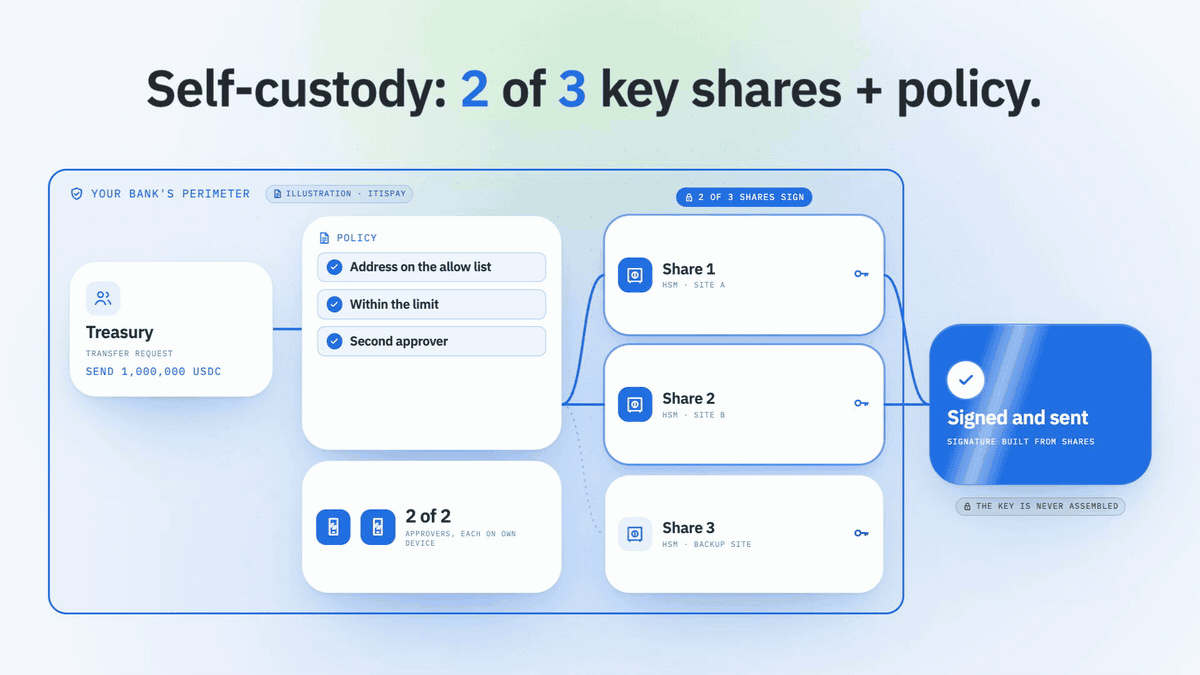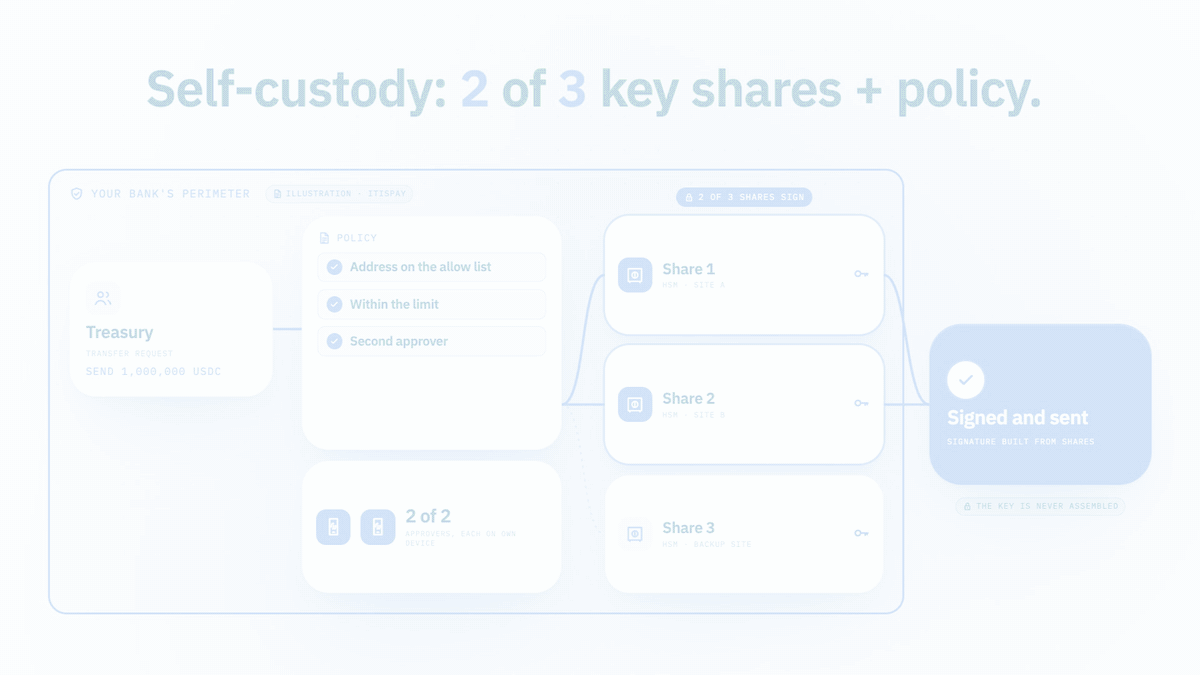
如何让自托管防范类似币安的攻击
- 币安持有其自有热钱包的密钥。攻击者无需窃取这些密钥:他们只需让签名系统批准其提款。持有密钥只是防御的一半;另一半在于,任何交易被签名之前必须经过哪些审批、达成哪些一致。
- 签名政策应独立于日常系统运行:包括单笔及每日限额、目标地址白名单,以及大额交易须由独立设备上的第二审批人批准。一台被入侵的笔记本电脑不应足以完成转账。
- 保持较小的热钱包规模,将大部分资产存放于冷存储中,使单个被入侵的服务无法触及大部分客户资金。
- 自托管将责任转移至银行:根据 MiCA 第75条,银行须对可归因于其自身的损失承担责任,并需要配备相应人员、密钥仪式、监控及审计。
- 执行仍需要流动性。大多数银行会在交易所或经纪商处保留余额,其规模与所成交订单相匹配。
银行本周应检查什么?#
先检查风险敞口,再检查签名,最后检查合同。以下是供数字资产负责人及风险团队参考的简短清单:
- 列出所有持有客户或银行加密资产的交易所、经纪商及支付产品,并注明截至今日的余额。
- 检查其中是否有任何机构依赖币安获得流动性或进行结算,即使是间接依赖。
- 将超出单日执行所需的余额转入冷存储或由你控制的密钥中。
- 梳理签名路径:哪些系统可以发起签名请求?一台被入侵的笔记本电脑或账户能否触及该路径?
- 对每一笔热钱包提款,要求至少两名独立审批人及每日限额。
- 仔细阅读托管合同中关于暂停权、损失赔付、破产处理及通知期的条款。
- 测试稳定币冻结流程:如果你的地址资产被盗空,由谁联系 Tether(泰达)或 Circle,以及需要多快完成。
将密钥和日志保留在你的边界之内#
如果你希望提供加密服务,又不想将密钥交给交易所,ItisPay 可安装于银行自有边界之内。数据、密钥和日志均不会离开该边界,银行将获得源代码及数据架构。独立的政策层负责管理限额、角色、第二审批及目标收款人白名单,因此任何转账都不会在银行自有规则之外被签名。不希望自行运营托管业务的银行,可将客户资产交由我们的欧盟持牌加密资产服务提供商(CASP)兼支付机构合作伙伴保管,并以 ItisPay 作为其上层软件。
本文仅供参考,不构成法律或监管建议。

