

Des pirates ont vidé environ 6,3 milliards de dollars des portefeuilles chauds de Binance dans la soirée du 29 octobre 2026, le plus grand vol de cryptoactifs jamais enregistré. Binance a suspendu les retraits, affirme que les utilisateurs ne supporteront pas la perte, et des sociétés d'analyse de la blockchain attribuent l'attaque au groupe nord-coréen TraderTraitor.
Pour une banque ou une néobanque qui propose des cryptoactifs, le piratage de Binance est une leçon sur les clés. Binance affirme qu'aucune clé privée n'a fuité. Les attaquants n'en avaient pas besoin : selon TRM, ils ont fait approuver leurs retraits par le propre système de signature de Binance. Celui qui peut faire signer votre système de signature contrôle les actifs de vos clients, où qu'ils se trouvent.
Tous les chiffres ci-dessous sont à la date du 30 octobre 2026, vers 12 h 00 UTC. Ils évoluent au fil de la journée, et nous signalons les cas où les sources divergent.
Moments clés
En bref
- Environ 6,3 milliards de dollars ont quitté les portefeuilles chauds de Binance sur dix blockchains, à partir d'environ 20 h 05 UTC le 29 octobre. Environ 2,7 à 3 milliards de dollars ont été gelés, principalement des USDT par Tether et des USDC par Circle.
- Binance pointe l'ordinateur portable compromis d'un ingénieur et a découvert plus tard d'autres points de compromission. Elle ne signale aucune fuite de clé privée ; l'analyse de TRM indique que son système de signature a été amené à signer.
- Le principal portefeuille vidé figurait dans la preuve de réserves de Binance comme garantie des soldes clients. Un rapport de réserves montre les soldes, pas qui peut les déplacer.
- Les banques doivent savoir qui détient les clés, qui approuve un transfert et qui peut le geler. Les plateformes d'échange ont leur place dans l'exécution, et non dans la conservation à long terme des actifs des clients.
Que s'est-il passé lors du piratage de Binance d'octobre 2026 ?#
Des attaquants ont vidé les portefeuilles chauds de Binance sur dix blockchains en environ 20 minutes le 29 octobre 2026, emportant environ 6,3 milliards de dollars. Un portefeuille chaud est un portefeuille connecté en permanence afin qu'une plateforme puisse traiter rapidement les retraits.
Les estimations des pertes diffèrent légèrement, car les cours ont fluctué pendant le vol. Binance évalue l'« impact estimé » à 6,3 milliards de dollars. TRM Labs évalue environ 6,36 milliards de dollars au moment où les fonds ont été pris (publié le 30 octobre à 02 h 10 UTC). Chainalysis avance environ 6,4 milliards de dollars (30 octobre), et Elliptic 6,43 milliards de dollars (mise à jour du 30 octobre à 08 h 00 UTC).
La plus grande part unique se trouvait sur Ethereum : environ 3,79 milliards de dollars, dont 200 630 ETH, 1,875 milliard d'USDT et 823 millions d'USDC, selon TRM. Un autre lot de 18 270 BTC, d'une valeur d'environ 1,47 milliard de dollars, a quitté la blockchain Bitcoin.
Pour mettre en perspective, le précédent record était le vol visant Bybit en février 2025. Le FBI l'a évalué à « environ 1,5 milliard de dollars » et l'a également attribué à TraderTraitor. Elliptic estime que le vol contre Binance est plus de quatre fois plus important. Avant le piratage, Binance détenait environ 144 milliards de dollars d'actifs, selon les données de DefiLlama citées par CoinDesk le 29 octobre.
Chronologie du piratage de Binance en UTC : les 16 premières heures#
Le vol a pris quelques minutes ; la riposte se poursuit. Binance n'a pas publié l'heure exacte de la suspension des retraits, c'est pourquoi la ligne ci-dessous est marquée « nuit du 29 au 30 oct. ».
| Heure (UTC) | Événement | Source |
|---|---|---|
| 29 oct., vers 20 h 05 | Premières sorties, sur le XRP Ledger | TRM Labs |
| 29 oct., 20 h 20 | 18 270 BTC quittent la plateforme ; le portefeuille chaud Ethereum est repris ; la plupart des fonds ont disparu en environ 20 minutes | TRM Labs |
| 29 oct., vers 20 h 24 | Solde Ethereum vidé, 3 min 24 s après la prise de contrôle ; 167 464 ETH quittent le portefeuille chaud nommé Binance 14 | TRM Labs, CoinDesk |
| 29 oct., 21 h 01 | Tether gèle 971,1 millions d'USDT dans le principal portefeuille de réception | TRM Labs |
| 29 oct., 21 h 04 | Circle gèle 823 millions d'USDC | TRM Labs |
| Nuit du 29 au 30 oct. | Binance suspend les dépôts et les retraits ; désigne l'ordinateur portable compromis d'un ingénieur comme point d'entrée possible | Binance, via CoinDesk |
| 29 oct., 23 h 35 | Binance confirme 2,54 milliards de dollars gelés | TRM Labs |
| 30 oct., 00 h 08 | Le Security Council d'Arbitrum gèle 8 426 ETH et 74,6 millions d'ARB | TRM Labs |
| 30 oct., 02 h 10 | TRM attribue l'attaque à TraderTraitor « avec un degré de confiance élevé » | TRM Labs |
| 30 oct., vers 04 h 30 | Chainalysis désigne TraderTraitor | Chainalysis |
| 30 oct., 08 h 00 | Elliptic : 6,43 milliards de dollars volés, 2,84 milliards (44 %) gelés | Elliptic |
| 30 oct., matin | Binance signale d'autres points de compromission ; dépôts normaux ; retraits attendus dans 45 à 48 heures | Binance, via Reuters et OkayNews |
Quel montant a été volé, et quelle part est gelée ?#
Environ 6,3 milliards de dollars ont été volés, et environ 2,7 à 3 milliards de dollars de ce montant sont gelés. Binance évoque environ 3 milliards de dollars, Chainalysis environ 2,8 milliards, TRM environ 2,7 milliards, et Elliptic 2,84 milliards de dollars, qu’il chiffre à 44 % du total.
La majeure partie des fonds gelés sont des stablecoins, car leurs émetteurs peuvent bloquer des jetons à une adresse donnée :
- Tether a gelé 971,1 millions d’USDT à 21 h 01 UTC, selon TRM ; le PDG de Tether, Paolo Ardoino, a ensuite déclaré « plus de 1,567 milliard d’USDT », selon CoinDesk, qui le cite le 30 octobre. Le total cumulé de TRM s’élevait à environ 1,77 milliard d’USDT à 00 h 30 UTC.
- Circle a gelé environ 823 millions d’USDC à 21 h 04 UTC. Circle ne peut geler que l’USDC, son propre jeton. Un premier article affirmait que Circle avait gelé « Tether » ; c’est faux.
- Ripple, World Liberty Financial et le Security Council d’Arbitrum ont gelé des montants plus faibles en RLUSD, USD1, ETH et ARB.
Le bitcoin ne peut être gelé par aucun émetteur. Elliptic indique que les 18 270 BTC étaient répartis entre 19 adresses, dont la plupart contenaient 1 000 BTC, et n’avaient atteint aucune plateforme d’échange ni aucun service, selon la mise à jour d’Elliptic à 08 h 00 UTC. TRM estime (à 00 h 30 UTC le 30 octobre) que l’attaquant contrôle toujours environ 2,4 milliards de dollars qu’aucun émetteur ne peut geler ; la mise à jour d’Elliptic à 08 h 00 UTC chiffre à environ 3,33 milliards de dollars les actifs qu’aucun émetteur ne peut geler.
Qui se cache derrière le piratage de Binance ?#
Trois sociétés d’analyse désignent la Corée du Nord ; aucun gouvernement ne l’a confirmé. TRM Labs nomme TraderTraitor, qu’elle qualifie de « principale unité de piratage de la Corée du Nord », et ajoute : « Nous portons ce jugement avec un degré de confiance élevé. » Chainalysis est arrivée à la même conclusion après avoir constaté que des fonds de Binance avaient été mélangés en temps réel à des fonds provenant d’une attaque antérieure qu’elle attribue à la Corée du Nord.
Elliptic attribue également le vol à la Corée du Nord, mais précise : « Aucun gouvernement ni aucune agence de police n’a confirmé cette attribution. » Richard Teng, coprésident-directeur général de Binance, a déclaré à Reuters : « Notre enquête n’a attribué la responsabilité à aucune personne en particulier. »
Comment les attaquants ont-ils accédé aux portefeuilles chauds de Binance ?#
La première déclaration de Binance évoquait un ordinateur portable. « L’enquête initiale de Binance laisse penser que l’incident de sécurité pourrait impliquer l’ordinateur portable compromis d’un ingénieur DevOps, ce qui a permis à un attaquant d’accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées », a déclaré Binance dans un communiqué, cité par CoinDesk. Elle ajoutait : « Nous n’avons trouvé aucune preuve de fuite de clé privée de portefeuille. »
Le 30 octobre, Binance a indiqué que son « enquête ultérieure a révélé des points de compromission supplémentaires » et que l’incident « résulte de plusieurs facteurs ». Elle n’a pas précisé quels étaient ces points et n’a pas publié de cause première.
L’analyse on-chain de TRM correspond à ce scénario. Selon TRM, l’explication la plus probable est que l’attaquant a amené le système de signature du portefeuille chaud de Binance à signer des transactions sur les dix blockchains. Sur Ethereum, l’attaquant a utilisé une fonctionnalité récente de compte (EIP-7702) pour transférer le contrôle du portefeuille chaud à son propre contrat ; la totalité du solde est partie 3 minutes et 24 secondes plus tard. TRM a aussi relevé des préparatifs dès le 28 octobre, notamment des tests sur deux portefeuilles.
Pour une équipe risques, la leçon est étroite. Selon Binance, les clés n’ont pas fuité, et pourtant les portefeuilles ont été vidés, parce que le service autorisé à demander une signature a été pris sous contrôle par l’attaquant.
Pourquoi la preuve de réserves n’a-t-elle pas protégé les clients de Binance ?#
La preuve de réserves montre ce qu’une plateforme détient à une date donnée ; elle ne dit rien sur qui peut les déplacer. Selon CoinDesk, le rapport de Binance du 1er octobre listait le portefeuille chaud Binance 14 comme garantie des soldes clients. À cette date, il détenait environ 89 475 ETH et 1,26 milliard d’USDT, répartis sur 37 actifs.
CoinDesk estime que le vol a ramené la couverture en ETH de Binance de 100 % exactement à « près de 94 % », soit un déficit d’environ 6 %, jusqu’à ce que Binance le comble. Binance affirme qu’elle publiera une preuve de réserves actualisée une fois la remédiation terminée ; le prochain instantané régulier est prévu le 1er novembre.
Le rapport était donc exact, et il n’a pourtant protégé personne. Il confirmait que les actifs étaient bien là, mais il ne pouvait pas montrer combien de personnes ou de systèmes pouvaient les envoyer ailleurs, ni à quelle vitesse. Pour une banque, une attestation de réserves émise par une contrepartie est un contrôle de solde, pas un dispositif de contrôle. Les questions qui comptent en matière de conservation de crypto-actifs portent sur la signature : combien d’approbations, de qui, et avec quelles limites.
Les retraits Binance sont-ils suspendus, et Binance est-elle sûre ?#
Oui, les retraits Binance sont suspendus au 30 octobre. Binance indique que les dépôts fonctionnent normalement et que les retraits devraient reprendre d’ici environ 45 à 48 heures, le temps qu’elle reconstruise son service de retrait et les adresses associées.
Binance affirme qu’elle couvrira toutes les pertes. « Les utilisateurs ne supporteront aucun impact financier de cet incident. Binance couvrira toutes les pertes », a déclaré un porte-parole à Fox Business. Binance indique que les fonds proviendront du fonds SAFU, son fonds d’urgence, et de ses fonds propres ; son coprésident-directeur général, Yi He, a affirmé qu’elle couvrirait « toutes les pertes liées au piratage ». CoinDesk a rapporté le 30 octobre que SAFU détient environ 1 milliard de dollars en bitcoin, soit bien moins que le montant de la perte.
Les prix ont chuté en quelques heures. Le bitcoin est passé sous 77 000 $ et s’échangeait à 76 664 $ à 02 h 00 UTC le 30 octobre, en baisse de 4,5 % sur 24 heures, selon The Block. Des positions à effet de levier représentant 1,55 milliard de dollars ont été liquidées de force au cours des 24 heures précédant ce moment, d’après les données de CoinGlass citées par The Block. CoinDesk, citant des personnes au fait du dossier, rapporte que des investisseurs institutionnels retirent leurs actifs des plateformes centralisées en général, et pas seulement de Binance.
Savoir si Binance est « sûre » aujourd’hui dépend de ce dont vous avez besoin. Sa promesse de rembourser n’est crédible que si ses fonds propres et les fonds gelés couvrent l’écart.
Trois causes du piratage qui intéressent une banque#
Trois choix de conception ont rendu la perte possible, et une banque peut vérifier chacun d’eux dans sa propre organisation.
Des soldes importants dans les portefeuilles chauds. Binance conservait des milliards dans des portefeuilles en ligne qui traitaient les retraits ; le seul Binance 14 détenait environ 89 475 ETH et 1,26 milliard d’USDT au 1er octobre. Les portefeuilles chauds sont nécessaires pour la rapidité, mais chaque jeton qui s’y trouve est accessible à quiconque contrôle le chemin de signature.
Une seule machine compromise a atteint le circuit de retrait. Sur le propre compte de Binance, l’ordinateur portable d’un seul ingénieur menait à un service capable de soumettre des retraits. Si l’appareil d’une seule personne peut déclencher une chaîne qui aboutit à un virement signé, la conception des approbations est trop fragile.
La plateforme comme point de défaillance unique. Tous ceux qui conservent des actifs sur la plateforme, ou qui font transiter des paiements par elle, s’arrêtent quand elle s’arrête. Les traders, les marchands et toute banque bâtie par-dessus attendent tous que le même bouton de retrait soit rétabli.
Comment les banques et néobanques détiennent les crypto-actifs de leurs clients : trois cas#
La conservation de crypto-actifs pour les néobanques et les banques suit aujourd’hui trois grands modèles. Aucun n’est lié à l’incident Binance ; nous les utilisons pour montrer où se situe le risque.
Revolut : trois types de portefeuilles, publiés dans sa politique#
Revolut Digital Assets Europe (RDAEL) publie sa politique de protection des actifs clients. Elle identifie trois emplacements où les crypto-actifs des clients peuvent se trouver :
- Portefeuilles en auto-conservation sur Fireblocks, un portefeuille à calcul multipartite (MPC) où « RDAEL détient la majorité des composants des clés privées ». Le MPC répartit une clé en plusieurs fragments détenus par différentes parties, de sorte qu’aucun fragment isolé ne peut signer. Revolut l’utilise principalement pour les transferts entre plateformes et le stockage à froid.
- Portefeuilles chauds chez des plateformes tierces, où RDAEL « ne possède pas les clés privées ». Ils servent à exécuter les ordres d’achat et de vente des clients.
- Portefeuilles froids chez un conservateur tiers, hors ligne. « La majorité des crypto-actifs des clients sont conservés sur des portefeuilles froids. »
L’historique des versions de la politique montre la direction suivie. La version 3.0, datée d’août 2025, a introduit des accords bilatéraux avec les plateformes et « l’accroissement du contrôle sur Fireblocks ». Toute modification de la politique de signature Fireblocks requiert l’accord du PDG de RDAEL et d’au moins deux approbations.
La politique précise aussi que « Revolut ne sépare pas les crypto-actifs des clients » : ils sont placés dans des portefeuilles omnibus chez les plateformes partenaires ou chez Fireblocks, tandis que le stockage à froid est conservé séparément des autres entités. Les plateformes assurent l’exécution, la plupart des actifs sont en stockage à froid, et Revolut a renforcé son contrôle sur son dispositif Fireblocks.
Une banque dont l’acceptation de crypto repose sur un produit de paiement d’une plateforme#
Imaginez une banque dont les marchands acceptent des crypto-actifs via le produit de paiement d’une plateforme, tel que Binance Pay, les fonds étant détenus dans les portefeuilles de la plateforme. Ce dispositif est rapide à lancer. La plateforme détient les clés, gère les portefeuilles et règle les paiements.
Le 29 octobre, cette banque n’aurait eu aucune décision à prendre. Les retraits étaient suspendus chez la plateforme ; la banque ne pouvait donc pas transférer les fonds des marchands, et ceux-ci ne pouvaient pas être payés tant que la plateforme n’avait pas rouvert. Les systèmes propres de la banque fonctionnaient ; son canal de paiement, non. Une dépendance à une seule plateforme constitue un risque de concentration qui ne figure pas dans le registre des risques de la banque.
Une banque soumise à l’article 60 de MiCA, avec sa propre conservation#
Dans l’UE, un établissement de crédit peut proposer la conservation de crypto-actifs sans agrément de prestataire de services sur crypto-actifs (CASP) distinct. Au titre de l’article 60 de MiCA, il doit notifier son régulateur d’origine « au moins 40 jours ouvrés avant de fournir ces services pour la première fois ». Nous détaillons l’ensemble de la démarche dans conservation de crypto-actifs pour les banques au titre de MiCA.
Les obligations suivent la banque. L’article 75 exige une politique de conservation qui réduit au minimum le risque de perte dû à « la fraude, les cybermenaces ou la négligence », une séparation juridique et opérationnelle des actifs des clients par rapport à ceux de la banque, ainsi que la responsabilité des pertes imputables à la banque, plafonnée à la valeur de marché de l’actif perdu au moment de la perte. Une banque qui exploite la conservation dans son propre périmètre garde le contrôle de la signature et du gel, et assume l’intégralité de la responsabilité en cas de défaillance.
Auto-conservation ou conservation par une plateforme : qui peut bloquer vos fonds ?#
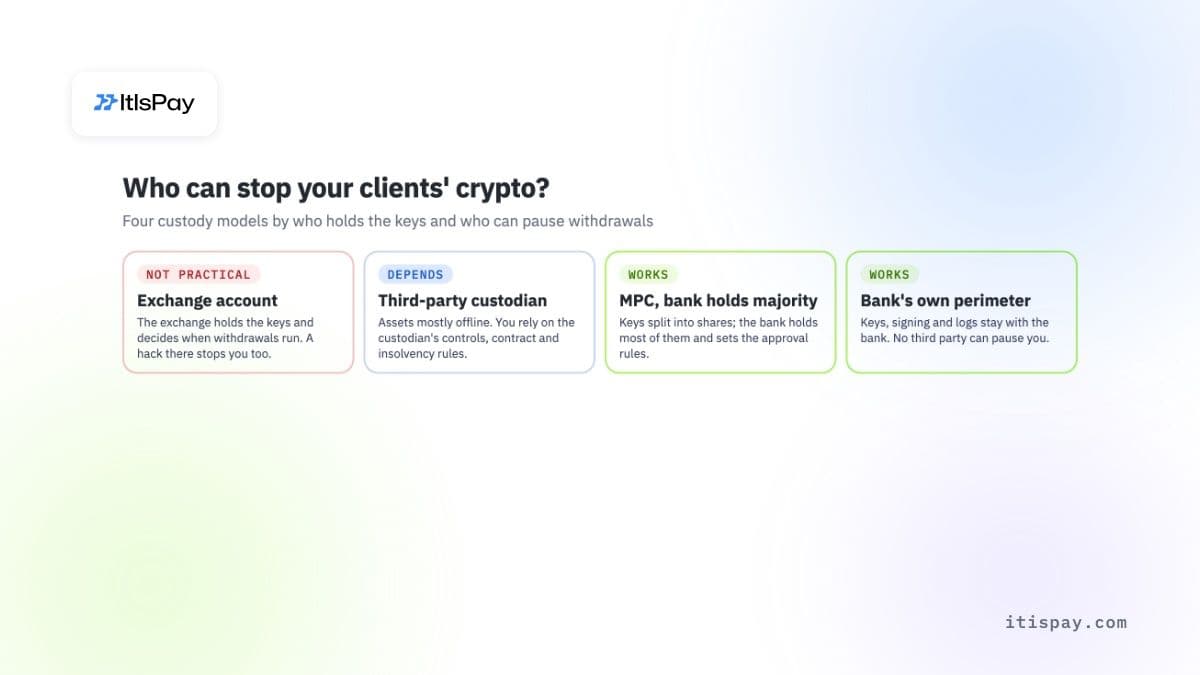
Le modèle que vous choisissez détermine qui détient les clés, qui peut arrêter un retrait et qui doit rendre des comptes à vos clients après un piratage.
| Modèle | Qui détient les clés | Qui peut suspendre les retraits | En cas de piratage de cette partie | Verdict pour les actifs des clients |
|---|---|---|---|---|
| Compte d'échange (portefeuille chaud) | La plateforme d'échange | La plateforme d'échange | Vous attendez que la plateforme suspende, reconstruise et rembourse | Non |
| Dépositaire tiers (froid) | Le dépositaire | Le dépositaire, selon le contrat | Actifs majoritairement hors ligne ; vous dépendez de ses contrôles et des règles d'insolvabilité | Dépend |
| Prestataire MPC, banque détenant la majorité des parts | Partagée ; la banque détient la majorité | La banque, selon ses propres règles d'approbation | L'attaquant a besoin des parts et des approbations de la banque | Fonctionne |
| Périmètre propre à la banque (serveurs et stockage des clés internes) | La banque | La banque | Les contrôles propres à la banque décident ; aucun tiers ne peut vous suspendre | Fonctionne |
Le tableau compare le contrôle, et non la qualité. Un bon dépositaire tiers peut être plus sûr qu'un dispositif interne fragile. Ce qui change, c'est de qui vous dépendez lorsque quelque chose tourne mal.
Qu'est-ce que l'auto-conservation, en termes simples ?#
L'auto-conservation signifie que vous détenez les clés qui déplacent les actifs, de sorte que personne d'autre ne peut les transférer ni vous bloquer. Pour un particulier, il s'agit d'un portefeuille matériel. Pour une banque, cela signifie des clés générées et stockées dans son propre matériel, ou détenues à titre de majorité de parts MPC, avec des règles de signature que la banque définit et audite.
La conservation sur plateforme est l'inverse : vous détenez une créance sur la plateforme, et celle-ci détient les clés. Dans une mauvaise passe, cette créance vaut ce que la plateforme peut rembourser, quand elle rouvrira, le cas échéant. Notre guide sur la conservation des actifs numériques présente plus en détail les principaux dispositifs de conservation.
Ce que l'auto-conservation doit inclure pour empêcher une attaque de type Binance
- Binance détenait les clés de ses propres portefeuilles chauds. Les attaquants n'avaient pas besoin de les voler : il leur a suffi de faire approuver leurs retraits par le système de signature. Détenir les clés ne représente que la moitié de la défense ; l'autre moitié consiste à définir ce qui doit être validé avant toute signature.
- Une politique de signature distincte des systèmes du quotidien : plafonds par virement et par jour, adresses de destination figurant sur liste blanche, et un second approbateur sur un appareil séparé pour les montants importants. Un seul ordinateur compromis ne doit pas suffire.
- Un petit portefeuille chaud et la majeure partie des actifs en stockage à froid, afin qu'un seul service compromis ne puisse pas atteindre l'essentiel des fonds des clients.
- L'auto-conservation transfère l'obligation à la banque : en vertu de l'article 75 de MiCA, la banque est responsable des pertes qui lui sont imputables, et elle doit disposer de personnel, de cérémonies de gestion des clés, de dispositifs de surveillance et d'audits.
- L'exécution suppose toujours de la liquidité. La plupart des banques conservent un solde auprès de plateformes d'échange ou de courtiers, dimensionné en fonction des ordres qu'elles exécutent.
Que doit vérifier une banque cette semaine ?#
Commencez par l'exposition, puis la signature, puis les contrats. Une liste succincte à l'intention du responsable des actifs numériques et de l'équipe risques :
- Recensez chaque plateforme, courtier et produit de paiement qui détient des crypto-actifs de clients ou de la banque, avec les soldes à la date du jour.
- Vérifiez si l'un d'entre eux dépend de Binance pour la liquidité ou le règlement, même indirectement.
- Transférez les soldes excédant ce dont vous avez besoin pour une journée d'exécution vers un stockage à froid ou vers des clés que vous contrôlez.
- Cartographiez le circuit de signature : quels systèmes peuvent demander une signature, et un ordinateur portable ou un compte compromis peut-il y accéder ?
- Exigez au moins deux approbations indépendantes et des plafonds quotidiens pour chaque retrait depuis un portefeuille chaud.
- Relisez vos contrats de conservation pour les droits de suspension, la couverture des pertes, le traitement en cas d'insolvabilité et les délais de préavis.
- Testez la procédure de gel des stablecoins : qui contacte Tether ou Circle, et en combien de temps, si vos adresses sont vidées.
Gardez les clés et les journaux à l'intérieur de votre périmètre#
Si vous souhaitez proposer des crypto-actifs sans confier vos clés à une plateforme d'échange, ItisPay s'installe à l'intérieur du périmètre propre de la banque. Les données, les clés et les journaux n'en sortent pas, et la banque reçoit le code source ainsi que le schéma des données. Une couche de politiques distincte gère les limites, les rôles, la double approbation et les bénéficiaires figurant sur liste blanche, de sorte qu'aucun virement ne soit signé en dehors des règles propres à la banque. Les banques qui préfèrent ne pas assurer elles-mêmes la conservation peuvent confier les actifs de leurs clients à notre partenaire agréé dans l'UE en tant que prestataire de services sur crypto-actifs (CASP) et établissement de paiement, ItisPay assurant la couche logicielle par-dessus.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil juridique ou réglementaire.

