

مهاجمان حدود 6.3 میلیارد دلار از کیفپولهای داغ بایننس را در عصر 29 اکتبر 2026 تخلیه کردند که بزرگترین سرقت رمزارزی ثبتشده است. بایننس برداشتها را متوقف کرد، میگوید کاربران زیان را متحمل نخواهند شد، و شرکتهای تحلیل بلاکچین این حمله را به گروه TraderTraitor کره شمالی نسبت میدهند.
برای یک بانک یا نئوبانک که خدمات رمزارزی ارائه میدهد، هک بایننس درسی درباره کلیدها است. بایننس میگوید هیچ کلید خصوصیای فاش نشده است. مهاجمان به آن نیازی نداشتند: به گفته TRM، آنها سیستم امضای خود بایننس را وادار کردند برداشتهایشان را تأیید کند. هر کسی که بتواند سیستم امضای شما را به امضا وادار کند، بر داراییهای مشتریانتان کنترل دارد، هرجا که این داراییها باشند.
همه ارقام زیر تا 30 اکتبر 2026، حدود ساعت 12:00 UTC است. این ارقام در طول روز تغییر میکنند و جایی که منابع با هم اختلاف دارند، مشخص کردهایم.
لحظههای کلیدی
خلاصه
- حدود 6.3 میلیارد دلار از کیفپولهای داغ بایننس در ده بلاکچین خارج شد، از حدود ساعت 20:05 UTC در 29 اکتبر. حدود 2.7 تا 3 میلیارد دلار مسدود شده است که عمدتاً USDT توسط Tether و USDC توسط Circle است.
- بایننس به لپتاپ یک مهندس که به خطر افتاده اشاره میکند و بعداً نقاط نفوذ بیشتری پیدا کرده است. این شرکت هیچ نشتی کلید خصوصی گزارش نمیکند؛ تحلیل TRM به این اشاره دارد که سیستم امضای آن وادار به امضا شده است.
- کیفپول اصلی تخلیهشده در گزارش اثبات ذخایر بایننس بهعنوان پشتوانه موجودی مشتریان فهرست شده بود. گزارش ذخایر موجودیها را نشان میدهد، نه اینکه چه کسی میتواند آنها را جابهجا کند.
- بانکها باید بدانند چه کسی کلیدها را نگه میدارد، چه کسی انتقال را تأیید میکند و چه کسی میتواند آن را مسدود کند. صرافیها باید در بخش اجرا باشند، نه در نگهداری بلندمدت داراییهای مشتریان.
در هک بایننس در اکتبر 2026 چه اتفاقی افتاد؟#
مهاجمان در حدود 20 دقیقه در 29 اکتبر 2026 کیفپولهای داغ بایننس را در ده بلاکچین خالی کردند و حدود 6.3 میلیارد دلار برداشتند. کیفپول داغ کیفپولی است که بهصورت آنلاین نگه داشته میشود تا صرافی بتواند برداشتها را سریع پردازش کند.
برآوردهای زیان کمی متفاوت است، چون قیمتها در طول سرقت تغییر کرد. بایننس «تأثیر برآوردی» را 6.3 میلیارد دلار اعلام میکند. TRM Labs حدود 6.36 میلیارد دلار را در زمان برداشت وجوه میشمارد (منتشرشده در 30 اکتبر، ساعت 02:10 UTC). Chainalysis حدود 6.4 میلیارد دلار (30 اکتبر) اعلام میکند و Elliptic، 6.43 میلیارد دلار (بهروزرسانی 30 اکتبر، ساعت 08:00 UTC).
بزرگترین سهم منفرد در Ethereum بود: حدود 3.79 میلیارد دلار، شامل 200 630 ETH، 1.875 میلیارد USDT و 823 میلیون USDC، به گفته TRM. 18 270 BTC دیگر، به ارزش حدود 1.47 میلیارد دلار، از Bitcoin خارج شد.
برای مقایسه، رکورد قبلی سرقت Bybit در فوریه 2025 بود. FBI آن را «حدود 1.5 میلیارد دلار» برآورد کرد و آن را نیز به TraderTraitor نسبت داد. Elliptic سرقت بایننس را بیش از چهار برابر بزرگتر میداند. پیش از هک، بایننس حدود 144 میلیارد دلار دارایی داشت، بر اساس دادههای DefiLlama که CoinDesk در 29 اکتبر به آن استناد کرد.
جدول زمانی هک بایننس به وقت UTC: 16 ساعت نخست#
سرقت چند دقیقه طول کشید؛ واکنش هنوز ادامه دارد. بایننس زمان دقیق توقف برداشتها را منتشر نکرده است، بنابراین آن ردیف زیر با عنوان «شب 29 تا 30 اکتبر» مشخص شده است.
| زمان (UTC) | رویداد | منبع |
|---|---|---|
| 29 اکتبر، حدود 20:05 | نخستین خروجیها، در XRP Ledger | TRM Labs |
| 29 اکتبر، 20:20 | 18 270 BTC خارج میشود؛ کیفپول داغ Ethereum به کنترل درمیآید؛ بیشتر وجوه ظرف حدود 20 دقیقه خارج شدهاند | TRM Labs |
| 29 اکتبر، حدود 20:24 | موجودی Ethereum 3 دقیقه و 24 ثانیه پس از تصرف تخلیه میشود؛ 167 464 ETH از کیفپول داغ با برچسب Binance 14 خارج میشود | TRM Labs، CoinDesk |
| 29 اکتبر، 21:01 | Tether، 971.1 میلیون USDT را در کیفپول دریافت اصلی مسدود میکند | TRM Labs |
| 29 اکتبر، 21:04 | Circle، 823 میلیون USDC را مسدود میکند | TRM Labs |
| شب 29 تا 30 اکتبر | بایننس واریز و برداشت را تعلیق میکند؛ لپتاپ یک مهندس را که به خطر افتاده، بهعنوان نقطه ورود احتمالی نام میبرد | بایننس، از طریق CoinDesk |
| 29 اکتبر، 23:35 | بایننس تأیید میکند 2.54 میلیارد دلار مسدود شده است | TRM Labs |
| 30 اکتبر، 00:08 | شورای امنیت Arbitrum، 8 426 ETH و 74.6 میلیون ARB را مسدود میکند | TRM Labs |
| 30 اکتبر، 02:10 | TRM حمله را با «اطمینان بالا» به TraderTraitor نسبت میدهد | TRM Labs |
| 30 اکتبر، حدود 04:30 | Chainalysis، TraderTraitor را نام میبرد | Chainalysis |
| 30 اکتبر، 08:00 | Elliptic: 6.43 میلیارد دلار دزدیده شده، 2.84 میلیارد دلار (44 درصد) مسدود شده | Elliptic |
| 30 اکتبر، صبح | بایننس نقاط نفوذ بیشتری گزارش میکند؛ واریزها عادی است؛ انتظار میرود برداشتها ظرف 45 تا 48 ساعت برگردد | بایننس، از طریق Reuters و OkayNews |
چقدر دزدیده شد و چه مقدار مسدود شده است؟#
حدود 6.3 میلیارد دلار دزدیده شد و تقریباً 2.7 تا 3 میلیارد دلار از آن مسدود شده است. بایننس حدود 3 میلیارد دلار، Chainalysis حدود 2.8 میلیارد دلار، TRM حدود 2.7 میلیارد دلار و Elliptic مبلغ 2.84 میلیارد دلار را اعلام کردهاند که آن را 44 درصد کل مبلغ میداند.
بیشتر پول مسدودشده استیبلکوین است، زیرا صادرکنندگان آنها میتوانند توکنهای یک آدرس مشخص را مسدود کنند:
- Tether به گزارش TRM، ساعت 21:01 UTC معادل 971.1 میلیون USDT را مسدود کرد؛ پائولو آردوینو، مدیرعامل Tether، بعداً گفت «بیش از 1.567 میلیارد USDT»، که CoinDesk در 30 اکتبر نقل کرد. مجموع جاری TRM تا ساعت 00:30 UTC حدود 1.77 میلیارد USDT بود.
- Circle ساعت 21:04 UTC حدود 823 میلیون USDC را مسدود کرد. Circle فقط میتواند USDC را که توکن خودش است مسدود کند. یک گزارش اولیه گفته بود Circle «Tether» را مسدود کرده است؛ این اشتباه است.
- Ripple، World Liberty Financial و شورای امنیتی Arbitrum مقادیر کمتری را در RLUSD، USD1، ETH و ARB مسدود کردند.
بیتکوین را هیچ صادرکنندهای نمیتواند مسدود کند. به گفته Elliptic در بهروزرسانی ساعت 08:00 UTC، 18,270 BTC بین 19 آدرس تقسیم شده بود که بیشتر آنها 1,000 BTC داشتند و به هیچ صرافی یا سرویسی نرسیده بود. TRM برآورد میکند (تا ساعت 00:30 UTC در 30 اکتبر) که مهاجم هنوز حدود 2.4 میلیارد دلار را در اختیار دارد که هیچ صادرکنندهای نمیتواند مسدودش کند؛ بهروزرسانی ساعت 08:00 UTC Elliptic حدود 3.33 میلیارد دلار دارایی را میشمارد که هیچ صادرکنندهای نمیتواند مسدود کند.
چه کسی پشت هک بایننس است؟#
سه شرکت تحلیلی به کره شمالی اشاره میکنند؛ هیچ دولتی این موضوع را تأیید نکرده است. TRM Labs گروه TraderTraitor را نام میبرد که آن را «واحد برتر هک کره شمالی» مینامد و میافزاید: «ما این قضاوت را با اطمینان بالا انجام میدهیم.» Chainalysis پس از مشاهده آمیخته شدن وجوه بایننس، بهصورت بلادرنگ، با وجوهی از یک نفوذ قبلی که آن را به کره شمالی نسبت میدهد، به همان نتیجه رسید.
Elliptic نیز این سرقت را به کره شمالی نسبت میدهد، اما تأکید میکند: «هیچ دولت یا نهاد اجرای قانون، این انتساب را تأیید نکرده است.» ریچارد تنگ، هممدیرعامل بایننس، به Reuters گفت: «تحقیقات ما هیچ مسئولیتی را به هیچ فرد خاصی نسبت نداده است.»
مهاجمان چگونه به کیفپولهای داغ بایننس دسترسی پیدا کردند؟#
اولین بیانیه بایننس از یک لپتاپ نام برد. «تحقیقات اولیه بایننس نشان میدهد که این رخداد امنیتی ممکن است شامل لپتاپ بهخطرافتادهٔ یک مهندس DevOps باشد که به مهاجم اجازه داده به یک کانتینر سرویس دسترسی پیدا کند و تراکنشهای برداشت غیرمجاز ارسال کند»، بایننس در بیانیهای گفت که CoinDesk نقل کرده است. این شرکت افزود: «ما هیچ شواهدی از افشای کلید خصوصی هیچ کیفپولی پیدا نکردهایم.»
در 30 اکتبر، بایننس اعلام کرد «تحقیقات بعدی نقاط نفوذ اضافی را آشکار کرده است» و این رخداد «ناشی از چند عامل است». این شرکت نگفته است آن نقاط کدامها هستند و علت ریشهای را منتشر نکرده است.
تحلیل زنجیرهای TRM با این تصویر سازگار است. به نظر TRM، محتملترین توضیح این است که مهاجم سیستم امضای کیفپول داغ بایننس را وادار کرده است تراکنشها را در هر ده زنجیره امضا کند. در اتریوم، مهاجم از یک قابلیت جدید حساب (EIP-7702) استفاده کرده تا کنترل کیفپول داغ را به قرارداد خودش واگذار کند؛ کل موجودی 3 دقیقه و 24 ثانیه بعد خارج شد. TRM همچنین آمادهسازیهایی از 28 اکتبر را یافت، از جمله آزمایشهایی روی دو کیفپول.
برای تیم ریسک، درس این حادثه محدود است. طبق گزارش بایننس، کلیدها فاش نشده بودند، اما کیفپولها همچنان خالی شدند، چون سرویسی که اجازه درخواست امضا داشت، به تصرف درآمده بود.
چرا گزارش اثبات ذخایر از مشتریان بایننس محافظت نکرد؟#
اثبات ذخایر نشان میدهد صرافی در یک روز مشخص چه داراییای دارد؛ اما نمیگوید چه کسی میتواند آن را جابهجا کند. به گزارش CoinDesk، گزارش 1 اکتبر بایننس، کیفپول داغ Binance 14 را پشتوانه موجودی مشتریان ذکر کرده بود. در آن لحظه، این کیفپول حدود 89,475 ETH و 1.26 میلیارد USDT در 37 دارایی را در خود داشت.
CoinDesk برآورد میکند که سرقت پشتوانه ETH بایننس را از دقیقاً 100 درصد به «نزدیک 94 درصد» کاهش داده است؛ یعنی حدود 6 درصد کسری، تا زمانی که بایننس آن را جبران کند. بایننس میگوید پس از تکمیل اقدامات اصلاحی، اثبات ذخایر بهروزشده را منتشر خواهد کرد؛ گزارش (اسنپشات) منظم بعدی قرار است در 1 نوامبر منتشر شود.
پس گزارش دقیق بود و با این حال از کسی محافظت نکرد. تأیید میکرد که سکهها وجود دارند، اما نمیتوانست نشان دهد چند نفر یا چند سیستم میتوانند آنها را به جای دیگری بفرستند یا چقدر سریع. برای یک بانک، گواهی ذخایر از یک طرف مقابل، بررسی موجودی است، نه کنترل. پرسشهای مهم در نگهداری رمزارز درباره امضا هستند: چند تأییدیه، از چه کسی، و با چه محدودیتهایی.
آیا برداشت از بایننس متوقف شده است و آیا بایننس امن است؟#
بله، از 30 اکتبر برداشتها از بایننس متوقف شده است. بایننس میگوید واریز عادی کار میکند و برداشتها پس از بازسازی سرویس برداشت و آدرسهای مرتبط، ظرف حدود 45 تا 48 ساعت از سر گرفته خواهد شد.
بایننس میگوید تمام زیانها را پوشش میدهد. «کاربران زیان مالی ناشی از این رخداد را متحمل نخواهند شد. بایننس تمام زیانها را جبران خواهد کرد»، سخنگوی این شرکت به Fox Business گفت. بایننس میگوید این مبلغ از SAFU، صندوق اضطراریاش، و منابع شرکت تأمین میشود؛ یی هه، هممدیرعامل، گفت این شرکت «تمام زیانهای هک» را پوشش میدهد. CoinDesk در 30 اکتبر گزارش داد که SAFU حدود 1 میلیارد دلار بیتکوین دارد، که بسیار کمتر از میزان زیان است.
قیمتها ظرف ساعتها افت کردند. به گزارش The Block، بیتکوین به زیر 77,000 دلار رسید و در ساعت 02:00 UTC در 30 اکتبر در 76,664 دلار معامله میشد که در 24 ساعت گذشته 4.5 درصد کاهش داشته است. بر اساس دادههای CoinGlass که The Block نقل کرده، پوزیشنهای اهرمی به ارزش 1.55 میلیارد دلار در 24 ساعت منتهی به آن زمان بهاجبار بسته شدند. CoinDesk به نقل از افراد مطلع گزارش میدهد که سرمایهگذاران نهادی نه فقط از بایننس، بلکه بهطور کلی از صرافیهای متمرکز دارایی خود را خارج میکنند.
اینکه بایننس اکنون «امن» است یا نه، به نیاز شما از آن بستگی دارد. وعدهٔ بازپرداخت آن تنها در صورتی معتبر است که وجوه شرکت و وجوه مسدودشده، کسری را پوشش دهند.
سه علت این هک که برای یک بانک اهمیت دارد#
سه انتخاب طراحی امکان این زیان را فراهم کرد و یک بانک میتواند هر کدام را در ساختار خودش بررسی کند.
موجودی بزرگ در کیفپولهای داغ. بایننس میلیاردها دلار را در کیفپولهای آنلاین نگه میداشت که برداشتها را پردازش میکردند؛ تنها Binance 14 حدود 89,475 ETH و 1.26 میلیارد USDT در 1 اکتبر داشت. کیفپولهای داغ برای سرعت لازماند، اما هر سکه در آنها برای هر کسی که مسیر امضا را کنترل کند، قابل دسترس است.
یک دستگاه بهخطرافتاده به مسیر برداشت دسترسی یافت. طبق حساب خود بایننس، لپتاپ یک مهندس به سرویسی دسترسی یافت که میتوانست برداشت ثبت کند. اگر دستگاه یک نفر بتواند زنجیرهای را آغاز کند که به یک انتقال امضاشده ختم میشود، طراحی فرایند تأیید بیش از حد ضعیف است.
صرافی بهعنوان نقطه شکست واحد. هر کسی که دارایی خود را نزد صرافی نگه میدارد یا پرداختها را از آن عبور میدهد، با توقف صرافی متوقف میشود. معاملهگران، فروشندگان و هر بانکی که روی آن ساخته شده باشد، همه منتظر میمانند تا همان دکمه برداشت دوباره فعال شود.
بانکها و نئوبانکها رمزارز مشتریان را چگونه نگه میدارند: سه نمونه#
نگهداری رمزارز برای نئوبانکها و بانکها امروز از سه مدل کلی پیروی میکند. هیچکدام به رخداد بایننس مربوط نیستند؛ ما از آنها برای نشان دادن محل ریسک استفاده میکنیم.
Revolut: سه نوع کیفپول، منتشرشده در خطمشی آن#
Revolut Digital Assets Europe (RDAEL) خطمشی حفاظت از دارایی مشتری خود را منتشر میکند. این خطمشی سه جایی را نام میبرد که رمزارز مشتری میتواند در آن نگهداری شود:
- کیفپولهای خودنگهداری روی Fireblocks، کیفپولی با محاسبه چندطرفه (MPC) که «در آن RDAEL بیشتر اجزای کلیدهای خصوصی را در اختیار دارد». MPC یک کلید را میان طرفهای مختلف به سهمهایی تقسیم میکند، بهطوری که هیچ سهمی بهتنهایی نمیتواند امضا کند. Revolut این را عمدتاً برای انتقال بین صرافیها و ذخیره سرد بهکار میبرد.
- کیفپولهای داغ نزد صرافیهای شخص ثالث، که در آنها RDAEL «مالک کلیدهای خصوصی نیست». این کیفپولها برای اجرای سفارشهای خرید و فروش مشتریان استفاده میشوند.
- کیفپولهای سرد نزد یک نگهدارنده شخص ثالث، بهصورت آفلاین. «بیشتر داراییهای رمزارز مشتریان در کیفپولهای سرد نگهداری میشود.»
تاریخچه نسخههای خطمشی جهت این تغییرات را نشان میدهد. نسخه 3.0، با تاریخ اوت 2025، توافقهای دوجانبه با صرافیها و «افزایش کنترل بر Fireblocks» را معرفی کرد. تغییر در خطمشی امضای Fireblocks به تأیید مدیرعامل RDAEL و حداقل دو تأییدیه دیگر نیاز دارد.
این خطمشی همچنین بیان میکند که «Revolut داراییهای رمزارز مشتریان را جدا نمیکند»: این داراییها در کیفپولهای مشترک (omnibus) نزد صرافیهای شریک یا Fireblocks نگهداری میشوند، در حالی که ذخیره سرد از سایر نهادها جدا نگه داشته میشود. صرافیها اجرا را انجام میدهند، بیشتر داراییها در ذخیره سرد هستند و Revolut کنترل بیشتری بر ساختار Fireblocks خود به دست آورده است.
بانکی که پذیرش رمزارز آن روی یک محصول پرداخت صرافی اجرا میشود#
تصور کنید بانکی که فروشندگانش از طریق محصول پرداخت یک صرافی، مانند Binance Pay، رمزارز میپذیرند و وجوه در کیفپولهای صرافی نگهداری میشود. این ساختار سریع راهاندازی میشود. صرافی کلیدها را نگه میدارد، کیفپولها را اداره میکند و پرداختها را تسویه میکند.
در 29 اکتبر، آن بانک چیزی برای تصمیمگیری نداشت. برداشتها در صرافی متوقف شد، پس بانک نمیتوانست وجوه فروشندگان را منتقل کند و تا بازگشایی صرافی، پرداخت به فروشندگان انجام نمیشد. سیستمهای خود بانک سالم بودند؛ اما کانال پرداخت آن نه. وابستگی به یک صرافی، ریسک تمرکز است که بیرون از دفتر ثبت ریسک بانک قرار دارد.
بانکی تحت ماده 60 MiCA با نگهداری اختصاصی#
در اتحادیه اروپا، یک مؤسسه اعتباری میتواند نگهداری رمزارز را بدون مجوز CASP جداگانه ارائه دهد. بر اساس ماده 60 MiCA، باید به نهاد نظارتی کشور مبدأ خود «حداقل 40 روز کاری پیش از ارائه آن خدمات برای نخستین بار» اطلاع دهد. مسیر کامل را در نگهداری رمزارز برای بانکها تحت MiCA پوشش دادهایم.
تعهدات همراه بانک است. ماده 75 یک خطمشی نگهداری را الزامی میکند که خطر زیان ناشی از «کلاهبرداری، تهدیدهای سایبری یا سهلانگاری» را به حداقل برساند، جداسازی حقوقی و عملیاتی دارایی مشتریان از دارایی خود بانک، و مسئولیت زیانهایی که به بانک منتسب است، با سقف ارزش بازار دارایی از دسترفته در زمان زیان. بانکی که نگهداری را در محیط امنیتی خود اجرا میکند، کنترل امضا و مسدودسازی را در اختیار دارد و در صورت شکست، تمام مسئولیت را برعهده دارد.
خودنگهداری در برابر نگهداری در صرافی: چه کسی میتواند وجوه شما را متوقف کند؟#
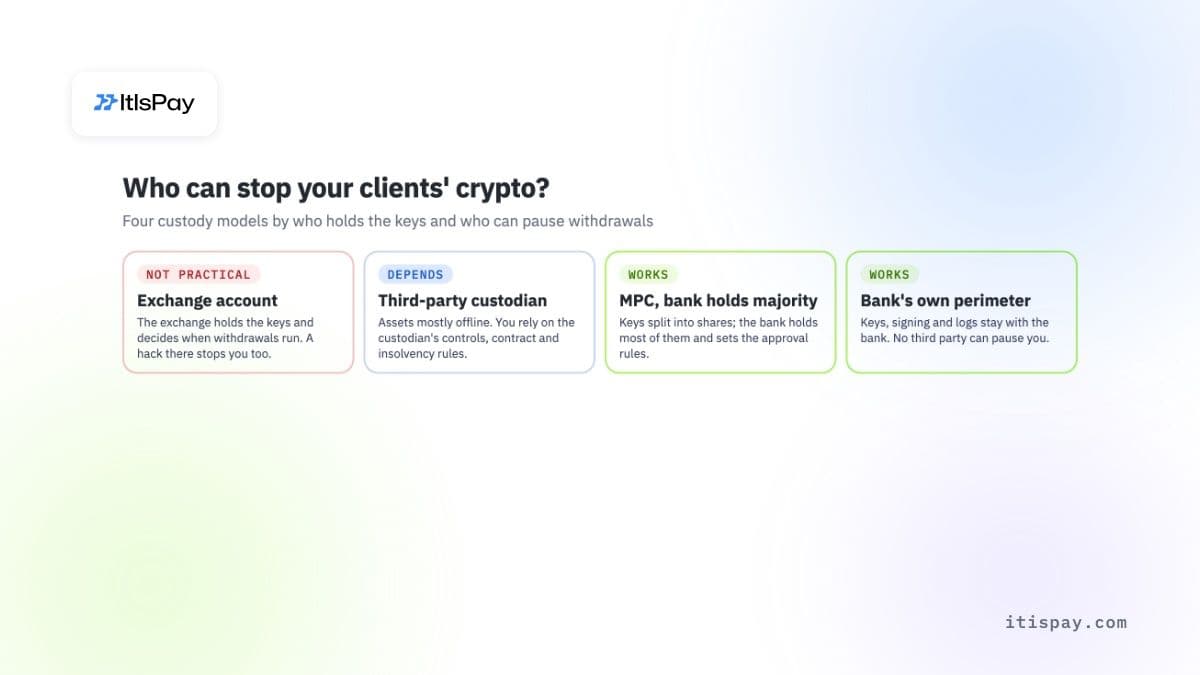
مدلی که انتخاب میکنید تعیین میکند چه کسی کلیدها را نگه میدارد، چه کسی میتواند یک برداشت را متوقف کند و پس از یک هک، در برابر مشتریان شما چه کسی پاسخگو است.
| مدل | چه کسی کلیدها را نگه میدارد | چه کسی میتواند برداشتها را متوقف کند | اگر آن طرف هک شود | حکم برای داراییهای مشتری |
|---|---|---|---|---|
| حساب صرافی (کیف پول داغ) | صرافی | صرافی | شما باید منتظر بمانید تا صرافی توقف کند، بازسازی شود و بازپرداخت کند | خیر |
| نگهدارنده شخص ثالث (کیف پول سرد) | نگهدارنده | نگهدارنده، بر اساس قرارداد | بیشتر داراییها آفلایناند؛ شما به کنترلها و قواعد ورشکستگی آن وابستهاید | بستگی دارد |
| ارائهدهنده MPC، بانک اکثریت سهمهای کلید را دارد | تقسیمشده؛ بانک اکثریت را دارد | بانک، از طریق قواعد تأیید خودش | مهاجم به سهمهای کلید و تأییدیههای بانک نیاز دارد | مناسب است |
| محیط داخلی بانک (سرورها و ذخیرهسازی کلید خودِ بانک) | بانک | بانک | کنترلهای خود بانک تصمیم میگیرد؛ هیچ شخص ثالثی نمیتواند شما را متوقف کند | مناسب است |
این جدول کنترل را مقایسه میکند، نه کیفیت. یک نگهدارنده خوب شخص ثالث میتواند امنتر از یک ساختار داخلی ضعیف باشد. آنچه تغییر میکند این است که وقتی چیزی خراب میشود، به چه کسی وابستهاید.
خودنگهداری به زبان ساده چیست؟#
خودنگهداری یعنی شما کلیدهایی را نگه میدارید که داراییها را جابهجا میکنند، بنابراین هیچ کس دیگری نمیتواند آنها را جابهجا کند یا مانع شما شود. برای یک فرد، این یعنی کیف پول سختافزاری. برای یک بانک، یعنی کلیدهایی که در سختافزار خود بانک ایجاد و ذخیره میشوند یا بهعنوان اکثریت سهمهای کلید MPC نگهداری میشوند، همراه با قواعد امضایی که بانک تعیین و حسابرسی میکند.
نگهداری در صرافی برعکس آن است: شما یک ادعا نسبت به صرافی دارید و صرافی کلیدها را نگه میدارد. در روز بد، ارزش این ادعا برابر است با هر مبلغی که صرافی بتواند بازپرداخت کند، در زمانی که دوباره باز شود. راهنمای ما درباره نگهداری دارایی دیجیتال ترتیبات اصلی نگهداری را با جزئیات بیشتر توضیح میدهد.
خودنگهداری برای جلوگیری از حملهای مشابه حمله به Binance باید چه چیزهایی داشته باشد
- Binance کلیدهای کیف پولهای داغ خودش را در اختیار داشت. مهاجمان نیازی به دزدیدن آنها نداشتند: آنها سیستم امضا را وادار کردند برداشتهای آنها را تأیید کند. نگهداری کلیدها نیمی از دفاع است؛ نیمه دیگر این است که پیش از امضا چه چیزهایی باید تأیید شوند.
- یک سیاست امضا که جدا از سامانههای روزمره اجرا میشود: محدودیت برای هر انتقال و هر روز، آدرسهای مقصد در فهرست مجاز، و تأییدکننده دوم روی دستگاهی جداگانه برای مبالغ بزرگ. یک لپتاپ آلوده نباید کافی باشد.
- یک کیف پول داغ کوچک و بیشتر داراییها در ذخیرهسازی سرد، تا یک سرویس نفوذشده به بخش عمده وجوه مشتریان دسترسی پیدا نکند.
- خودنگهداری مسئولیت را به بانک منتقل میکند: طبق ماده 75 MiCA، بانک مسئول زیانهایی است که به آن منتسب میشود، و به نیروی انسانی، مراسم تولید کلید (key ceremony)، پایش و حسابرسی نیاز دارد.
- اجرای معاملات همچنان به نقدینگی نیاز دارد. بیشتر بانکها موجودیای نزد صرافیها یا کارگزاران نگه میدارند که متناسب با سفارشهایی باشد که انجام میدهند.
بانک این هفته چه چیزهایی را باید بررسی کند؟#
از میزان مواجهه شروع کنید، سپس امضا، و بعد قراردادها. فهرستی کوتاه برای رئیس داراییهای دیجیتال و تیم ریسک:
- هر صرافی، کارگزار و محصول پرداختی را که رمزارز مشتری یا بانک را نگه میدارد، همراه با موجودیها تا امروز فهرست کنید.
- بررسی کنید آیا هیچکدام از آنها، حتی بهطور غیرمستقیم، برای نقدینگی یا تسویه به Binance وابستهاند.
- موجودیهایی را که بیش از نیاز یک روز اجرای معاملات است، به ذخیرهسازی سرد یا به کلیدهایی که خودتان کنترل میکنید منتقل کنید.
- مسیر امضا را ترسیم کنید: کدام سامانهها میتوانند درخواست امضا کنند، و آیا یک لپتاپ یا حساب آلوده میتواند به آن دسترسی پیدا کند؟
- برای هر برداشت از کیف پول داغ، حداقل دو تأیید مستقل و محدودیت روزانه الزامی کنید.
- قراردادهای نگهداری خود را از نظر حق توقف، پوشش زیان، رفتار در ورشکستگی و مدتهای اطلاعرسانی بخوانید.
- مسیر مسدودسازی استیبلکوین را آزمایش کنید: اگر آدرسهای شما خالی شوند، چه کسی با Tether یا Circle تماس میگیرد و چقدر سریع؟
کلیدها و گزارشها را درون محیط خود نگه دارید#
اگر میخواهید بدون سپردن کلیدهای خود به صرافی، خدمات رمزارز ارائه دهید، ItisPay درون محیط داخلی بانک نصب میشود. دادهها، کلیدها و گزارشها آن را ترک نمیکنند و بانک کد منبع و طرح داده را دریافت میکند. یک لایه سیاست جداگانه، محدودیتها، نقشها، تأیید دوم و ذینفعان در فهرست مجاز را در خود دارد، بنابراین هیچ انتقالی خارج از قواعد خود بانک امضا نمیشود. بانکهایی که ترجیح میدهند خودشان نگهداری را اجرا نکنند، میتوانند داراییهای مشتریان را نزد شریک CASP + Payment Institution دارای مجوز اتحادیه اروپا ما نگه دارند، با ItisPay بهعنوان لایه نرمافزاری روی آن.
این مقاله صرفاً جنبه اطلاعرسانی دارد و مشاوره حقوقی یا نظارتی محسوب نمیشود.

