

Saldırganlar, 29 Ekim 2026 akşamı Binance'in sıcak cüzdanlarından yaklaşık 6,3 milyar dolar boşalttı; bu, kayıtlara geçen en büyük kripto hırsızlığı olarak tarihe geçti. Binance çekimleri durdurdu, kullanıcıların kaybı üstlenmeyeceğini açıkladı ve blokzincir analiz firmaları saldırıyı Kuzey Kore'nin TraderTraitor grubuna bağladı.
Kripto hizmeti sunan bir banka veya neobank için Binance hack'i anahtarlarla ilgili bir ders. Binance, hiçbir özel anahtarın sızmadığını söylüyor. Saldırganların bir anahtara ihtiyacı yoktu: TRM'in değerlendirmesine göre, saldırganlar Binance'in kendi imzalama sistemine kendi çekimlerini onaylattılar. İmzalama sisteminizi imzalatabilen kişi, müşterilerinizin varlıklarını, o varlıklar nerede olursa olsun, kontrol eder.
Aşağıdaki tüm rakamlar 30 Ekim 2026, yaklaşık 12:00 UTC itibarıyla geçerlidir. Gün boyunca değişirler ve kaynaklar arasında farklılık olduğunda bunu belirtiyoruz.
Önemli anlar
Kısaca
- Yaklaşık 6,3 milyar dolar, 29 Ekim'de saat 20:05 UTC civarında başlayarak on blokzincirde Binance sıcak cüzdanlarından çıktı. Yaklaşık 2,7 ila 3 milyar dolar donduruldu; bunun çoğu Tether tarafından dondurulan USDT ve Circle tarafından dondurulan USDC.
- Binance, ele geçirilmiş bir mühendisin dizüstü bilgisayarına işaret ediyor ve daha sonra ek ihlal noktaları buldu. Özel anahtar sızıntısı bildirmiyor; TRM'in analizi ise imzalama sisteminin imzalamaya yönlendirildiğini gösteriyor.
- Boşaltılan ana cüzdan, müşteri bakiyelerinin karşılığı olarak Binance'in rezerv kanıtında yer alıyordu. Bir rezerv raporu bakiyeleri gösterir, bu bakiyeleri kimin hareket ettirebileceğini değil.
- Bankalar anahtarları kimin tuttuğunu, bir transferi kimin onayladığını ve kimin dondurabileceğini bilmelidir. Borsalar, müşteri varlıklarının uzun vadeli saklanmasında değil, işlemlerin yürütülmesinde yer almalıdır.
Ekim 2026 Binance hack'inde ne oldu?#
Saldırganlar, 29 Ekim 2026'da on blokzincirdeki Binance sıcak cüzdanlarını yaklaşık 20 dakikada boşaltarak yaklaşık 6,3 milyar dolar aldı. Sıcak cüzdan, bir borsanın çekimleri hızlı işleyebilmesi için çevrimiçi tutulan bir cüzdandır.
Kayıp tahminleri, hırsızlık sırasında fiyatlar değiştiği için hafifçe farklılık gösteriyor. Binance, “tahmini etki”yi 6,3 milyar dolar olarak veriyor. TRM Labs, fonların çalındığı andaki değerle yaklaşık 6,36 milyar dolar olarak hesaplıyor (30 Ekim, 02:10 UTC'de yayımlandı). Chainalysis yaklaşık 6,4 milyar dolar (30 Ekim), Elliptic ise 6,43 milyar dolar (30 Ekim, 08:00 UTC güncellemesi) diyor.
En büyük tek dilim Ethereum üzerindeydi: TRM'e göre yaklaşık 3,79 milyar dolar; bunun içinde 200.630 ETH, 1,875 milyar USDT ve 823 milyon USDC vardı. Bitcoin üzerinden ise yaklaşık 1,47 milyar dolar değerinde 18.270 BTC çıktı.
Karşılaştırma için, önceki rekor Şubat 2025'teki Bybit hırsızlığıydı. FBI bunu “yaklaşık 1,5 milyar dolar” olarak açıklamıştı ve saldırıyı da TraderTraitor'a atfetmişti. Elliptic, Binance hırsızlığının dört kattan fazla büyük olduğunu belirtiyor. Saldırıdan önce Binance'in, 29 Ekim'de CoinDesk'in aktardığı DefiLlama verilerine göre yaklaşık 144 milyar dolarlık varlığı vardı.
Binance hack zaman çizelgesi, UTC: ilk 16 saat#
Hırsızlık dakikalar sürdü; müdahale hâlâ sürüyor. Binance, çekimleri tam olarak ne zaman durdurduğunu yayımlamadı, bu yüzden aşağıdaki satır “29–30 Ekim gecesi” olarak işaretlendi.
| Saat (UTC) | Olay | Kaynak |
|---|---|---|
| 29 Ekim, yaklaşık 20:05 | XRP Ledger üzerinde ilk çıkışlar | TRM Labs |
| 29 Ekim, 20:20 | 18.270 BTC çıkıyor; Ethereum sıcak cüzdanı ele geçiriliyor; fonların çoğu yaklaşık 20 dakika içinde gitti | TRM Labs |
| 29 Ekim, yaklaşık 20:24 | Ethereum bakiyesi, ele geçirilmesinden 3 dk 24 sn sonra boşaltıldı; “Binance 14” olarak etiketlenmiş sıcak cüzdandan 167.464 ETH çıkıyor | TRM Labs, CoinDesk |
| 29 Ekim, 21:01 | Tether, ana alıcı cüzdandaki 971,1 milyon USDT'yi dondurdu | TRM Labs |
| 29 Ekim, 21:04 | Circle, 823 milyon USDC'yi dondurdu | TRM Labs |
| 29–30 Ekim gecesi | Binance, yatırma ve çekimleri askıya alıyor; ele geçirilmiş bir mühendisin dizüstü bilgisayarını olası giriş noktası olarak gösteriyor | Binance, CoinDesk aracılığıyla |
| 29 Ekim, 23:35 | Binance, 2,54 milyar doların donduğunu doğruluyor | TRM Labs |
| 30 Ekim, 00:08 | Arbitrum Güvenlik Konseyi 8.426 ETH ve 74,6 milyon ARB'yi dondurdu | TRM Labs |
| 30 Ekim, 02:10 | TRM, saldırıyı “yüksek güvenle” TraderTraitor'a atfediyor | TRM Labs |
| 30 Ekim, yaklaşık 04:30 | Chainalysis, TraderTraitor'u adlandırıyor | Chainalysis |
| 30 Ekim, 08:00 | Elliptic: 6,43 milyar dolar çalındı, 2,84 milyar dolar (%44) donduruldu | Elliptic |
| 30 Ekim, sabah | Binance daha fazla ihlal noktası bildiriyor; yatırmalar normal; çekimlerin 45 ila 48 saat içinde yeniden açılması bekleniyor | Binance, Reuters ve OkayNews aracılığıyla |
Ne kadar çalındı, ne kadarı donduruldu?#
Yaklaşık 6,3 milyar dolar çalındı ve bunun yaklaşık 2,7 milyar ila 3 milyar dolarlık kısmı donduruldu. Binance yaklaşık 3 milyar dolar, Chainalysis yaklaşık 2,8 milyar dolar, TRM yaklaşık 2,7 milyar dolar diyor. Elliptic ise bu rakamı 2,84 milyar dolar olarak veriyor ve bunun toplamın %44'ü olduğunu belirtiyor.
Donmuş paranın büyük kısmı stablecoin'lerden oluşuyor, çünkü ihraççılar belirli bir adrese gelen tokenları bloke edebiliyor:
- Tether, TRM'e göre 971,1 milyon USDT'yi 21:01 UTC'de dondurdu. Tether CEO'su Paolo Ardoino daha sonra “1,567 milyar USDT'den fazla” dedi (CoinDesk, 30 Ekim). TRM'in devam eden toplamı, 00:30 UTC itibarıyla yaklaşık 1,77 milyar USDT'ydi.
- Circle, 21:04 UTC'de yaklaşık 823 milyon USDC dondurdu. Circle yalnızca kendi tokenı olan USDC'yi dondurabiliyor. Bir ilk haberde Circle'ın “Tether”ı dondurduğu yazılmıştı; bu yanlıştır.
- Ripple, World Liberty Financial ve Arbitrum Güvenlik Konseyi, RLUSD, USD1, ETH ve ARB cinsinden daha küçük tutarları dondurdu.
Bitcoin hiçbir ihraççı tarafından dondurulamaz. Elliptic'in 08:00 UTC güncellemesine göre 18.270 BTC, 19 adrese bölünmüş durumda; bunların çoğu 1.000 BTC tutuyor ve hiçbir borsaya ya da hizmete ulaşmamış. TRM'in (30 Ekim 00:30 UTC itibarıyla) tahminine göre saldırgan, hâlâ hiçbir ihraççının donduramayacağı yaklaşık 2,4 milyar dolarlık varlığı kontrol ediyor. Elliptic'in 08:00 UTC güncellemesi ise hiçbir ihraççının donduramayacağı yaklaşık 3,33 milyar dolarlık varlık sayıyor.
Binance hack'inin arkasında kim var?#
Üç analiz firması Kuzey Kore'yi işaret ediyor; ancak hiçbir hükümet bunu doğrulamış değil. TRM Labs, “Kuzey Kore'nin önde gelen hackleme birimi” olarak nitelendirdiği TraderTraitor'ı işaret ediyor ve şunu ekliyor: “Bu değerlendirmeyi yüksek güvenle yapıyoruz.” Chainalysis, Binance fonlarının, Kuzey Kore'ye atfettiği daha önceki bir saldırının fonlarıyla gerçek zamanlı olarak karıştığını gördükten sonra aynı görüşe ulaştı.
Elliptic de çalmayı Kuzey Kore'ye atfediyor, ancak şunu not ediyor: “Hiçbir hükümet ya da kolluk kuvveti bu atfı doğrulamadı.” Binance ortak CEO'su Richard Teng, Reuters'a şunu söyledi: “Soruşturmamız sorumluluğu herhangi bir bireye atfetmedi.”
Saldırganlar Binance'in sıcak cüzdanlarına nasıl girdi?#
Binance'in ilk açıklaması bir dizüstü bilgisayarı işaret ediyordu. CoinDesk'in aktardığına göre Binance bir açıklamasında şunları söyledi: “Binance'in ilk soruşturması, güvenlik olayının ele geçirilmiş bir DevOps mühendisinin dizüstü bilgisayarını içerebileceğini gösteriyor. Bu da bir saldırganın bir hizmet konteynerine erişmesine ve yetkisiz çekim işlemleri göndermesine olanak tanıdı.” Ayrıca şunu ekledi: “Herhangi bir cüzdan özel anahtarının sızdırıldığına dair hiçbir kanıt bulamadık.”
30 Ekim'de Binance, “sonraki soruşturmasının ek ihlal noktaları ortaya çıkardığını” ve olayın “birden fazla faktörden kaynaklandığını” açıkladı. Bu noktaların ne olduğunu açıklamadı ve kök neden analizini yayımlamadı.
TRM'in zincir üstü analizi bu tabloyla örtüşüyor. TRM'e göre en olası açıklama, saldırganın Binance'in sıcak cüzdan imzalama sistemini tüm on zincirde işlem imzalamaya zorlamasıdır. Ethereum'da saldırgan, yakın zamanda eklenen bir hesap özelliğini (EIP-7702) kullanarak sıcak cüzdanın kontrolünü kendi sözleşmesine devretti; tüm bakiye 3 dakika 24 saniye sonra çıktı. TRM ayrıca 28 Ekim'den itibaren hazırlıkları, iki cüzdan üzerindeki test denemeleri dahil, tespit etti.
Bir risk ekibi için ders dar kapsamlı: Binance'in hesabına göre anahtarlar sızmadı. Ancak imza talebinde bulunmasına izin verilen hizmet ele geçirildiği için cüzdanlar yine de boşaltıldı.
Rezerv kanıtı neden Binance müşterilerini korumadı?#
Rezerv kanıtı, bir borsanın belirli bir günde ne tuttuğunu gösterir; bu varlıkları kimin hareket ettirebileceği hakkında hiçbir şey söylemez. CoinDesk'e göre Binance'in 1 Ekim raporu, müşteri bakiyelerini destekleyen varlık olarak “Binance 14” sıcak cüzdanını listeledi. Bu anlık görüntüde cüzdanda 37 varlık genelinde yaklaşık 89.475 ETH ve 1,26 milyar USDT bulunuyordu.
CoinDesk, çalınan miktarın Binance'in ETH rezervini tam olarak %100'den “yaklaşık %94” seviyesine düşürdüğünü, yani Binance eksikliği tamamlayana kadar yaklaşık %6 açık olduğunu tahmin ediyor. Binance, iyileştirme tamamlandıktan sonra güncellenmiş bir rezerv kanıtı yayımlayacağını söylüyor. Bir sonraki düzenli anlık görüntü 1 Kasım'da yapılacak.
Yani rapor doğruydu ve yine de kimseyi korumadı. Coinlerin orada olduğunu doğruluyordu; ancak kaç kişinin ya da sistemin bunları başka yere gönderebileceğini veya bunu ne kadar hızlı yapabileceğini gösteremiyordu. Bir banka için bir karşı taraftan gelen rezerv teyidi bir bakiye kontrolüdür, bir kontrol mekanizması değildir. Kripto saklama konusunda önemli olan sorular imzalamayla ilgilidir: kaç onay gerekiyor, kimden ve hangi limitlerle?
Binance çekimleri askıya alındı mı ve Binance güvenli mi?#
Evet, 30 Ekim itibarıyla Binance çekimleri askıya alınmış durumda. Binance, yatırmaların normal çalıştığını söylüyor; çekim hizmetini ve ilgili adresleri yeniden oluşturduktan sonra çekimlerin yaklaşık 45 ila 48 saat içinde yeniden başlaması gerektiğini belirtiyor.
Binance tüm kayıpları karşılayacağını söylüyor. Bir sözcü Fox Business'a şunu söyledi: “Kullanıcılar bu olayın mali etkisini üstlenmeyecek. Binance tüm kayıpları karşılayacak.” Binance, paranın acil durum fonu SAFU'dan ve şirket fonlarından geleceğini söylüyor. Ortak CEO Yi He ise “tüm hacking kayıplarını” karşılayacaklarını belirtti. CoinDesk, 30 Ekim'de konuya aşina kişilere dayanarak SAFU'nun yaklaşık 1 milyar dolarlık bitcoin tuttuğunu bildirdi; bu, kaybın çok altında.
Fiyatlar saatler içinde düştü. The Block'a göre bitcoin 77.000 doların altına geriledi ve 30 Ekim 02:00 UTC'de 76.664 dolardan işlem gördü; son 24 saatte %4,5 düşüşle. The Block'un aktardığı CoinGlass verilerine göre, o ana kadar geçen 24 saat içinde değeri 1,55 milyar dolar olan kaldıraçlı pozisyonlar zorla kapatıldı. CoinDesk, konuya aşina kişilere dayanarak, kurumsal yatırımcıların yalnızca Binance'ten değil, genel olarak merkezi borsalardan varlıklarını çektiğini bildiriyor.
Binance'in şimdi “güvenli” olup olmadığı, neye ihtiyacınız olduğuna bağlı. Geri ödeme sözü ancak şirket fonları ile donmuş paranın açığı kapatmaya yetmesi halinde inandırıcı olur.
Bir banka için önemli olan saldırının üç nedeni#
Kaybı mümkün kılan üç tasarım tercihi vardı ve bir banka bunların her birini kendi kurulumunda kontrol edebilir.
Sıcak cüzdanlarda büyük bakiyeler. Binance, çekimleri işleyen çevrimiçi cüzdanlarda milyarlarca değer tutuyordu; yalnızca Binance 14, 1 Ekim itibarıyla yaklaşık 89.475 ETH ve 1,26 milyar USDT tutuyordu. Sıcak cüzdanlar hız için gerekli, ancak içlerindeki her coin, imzalama yolunu kontrol eden herkes tarafından erişilebilir.
Ele geçirilen tek bir makine çekim yoluna ulaştı. Binance'in kendi hesabına göre, tek bir mühendisin dizüstü bilgisayarı çekim gönderebilen bir hizmete ulaşmayı sağladı. Tek bir kişinin cihazı imzalı bir transferle biten bir zinciri başlatabiliyorsa, onay tasarımı fazla zayıftır.
Tek arıza noktası olarak borsa. Borsada varlık tutan ya da ödemelerini onun üzerinden yönlendiren herkes, borsa durduğunda durur. Yatırımcılar/trader'lar, üye işyerleri ve üzerine kurulu herhangi bir banka, aynı çekim düğmesinin yeniden çalışmasını bekler.
Bankalar ve neobankalar müşteri kriptosunu nasıl tutuyor: üç örnek#
Bugün neobankalar ve bankalar için kripto saklama üç geniş model izliyor. Bunların hiçbiri Binance olayıyla bağlantılı değil; riskin nerede yattığını göstermek için bunları kullanıyoruz.
Revolut: politikasında yayımlanan üç cüzdan türü#
Revolut Digital Assets Europe (RDAEL), müşteri varlıklarının korunması politikasını yayımlıyor. Politika, müşteri kriptosunun bulunabileceği üç yeri sayıyor:
- Kendi saklamalı cüzdanlar Fireblocks üzerindedir; bu, “RDAEL'in özel anahtarların bileşenlerinin çoğunu tuttuğu” bir Çok Taraflı Hesaplama (MPC) cüzdanıdır. MPC, tek bir anahtarı farklı taraflarda tutulan paylara böler; böylece tek bir pay imza atamaz. Revolut bunu esas olarak borsalar arasındaki transferler ve soğuk saklama için kullanıyor.
- Sıcak cüzdanlar, RDAEL'in “özel anahtarlarına sahip olmadığı” üçüncü taraf borsalarda bulunur. Bunlar, müşterilerin alım ve satım emirlerini yürütmek için kullanılır.
- Soğuk cüzdanlar, çevrimdışı olarak üçüncü taraf bir saklayıcıda bulunur. “Müşteri kripto varlıklarının çoğunluğu soğuk cüzdanlarda tutulmaktadır.”
Politikanın sürüm geçmişi yönü gösteriyor. Ağustos 2025 tarihli 3.0 sürümü, borsalarla ikili anlaşmaları ve “Fireblocks üzerindeki artan kontrolü” getirdi. Fireblocks imzalama politikasındaki değişiklikler için RDAEL CEO'sunun onayı ve en az iki onay daha gerekiyor.
Politika ayrıca “Revolut müşterilerin kripto varlıklarını ayrıştırmaz” ifadesini kullanıyor: varlıklar, iş ortağı borsalardaki ya da Fireblocks'teki omnibus cüzdanlarda bulunur; soğuk saklama ise diğer kuruluşlardan ayrı tutulur. Borsalar işlemleri yürütür, varlıkların çoğu soğuk saklamada tutulur ve Revolut, Fireblocks kurulumu üzerinde daha fazla kontrol edinmiştir.
Kripto kabulünü bir borsa ödeme ürünü üzerinden yürüten banka#
Üye işyerlerinin bir borsanın ödeme ürünü, örneğin Binance Pay üzerinden kripto kabul ettiği ve fonların borsanın cüzdanlarında tutulduğu bir bankayı düşünün. Bu kurulum hızlı devreye alınabilir. Borsa anahtarları tutar, cüzdanları işletir ve ödemeleri gerçekleştirir.
29 Ekim'de bu bankanın karar verecek hiçbir şeyi olmazdı. Çekimler borsada durduğu için banka üye işyeri fonlarını hareket ettiremedi ve borsa yeniden açılana kadar üye işyerlerine ödeme yapılamadı. Bankanın kendi sistemleri sorunsuzdu; ancak ödeme kanalı sorunluydu. Tek bir borsaya bağımlılık, bankanın risk kayıt defterinin dışında kalan bir yoğunlaşma riskidir.
Kendi saklamasını yürüten, MiCA 60. maddesi kapsamındaki bir banka#
AB'de bir kredi kurumu, ayrı bir kripto varlık hizmet sağlayıcısı (CASP) lisansı olmadan kripto saklama hizmeti sunabilir. MiCA'nın 60. maddesi uyarınca bankanın, bu hizmetleri “ilk kez sunmadan en az 40 iş günü önce” bulunduğu ülkenin yetkili otoritesine bildirmesi gerekir. Tam yolu MiCA kapsamında bankalar için kripto saklama yazımızda ele alıyoruz.
Yükümlülükler bankayla birlikte gider. 75. madde; “dolandırıcılık, siber tehditler veya ihmal” kaynaklı kayıp riskini en aza indiren bir saklama politikası, müşteri varlıklarının bankanın kendi varlıklarından yasal ve operasyonel olarak ayrılmasını ve bankaya atfedilebilen kayıplardan sorumluluğu şart koşar; bu sorumluluk, kaybın gerçekleştiği andaki kayıp varlığın piyasa değeriyle sınırlıdır. Saklamayı kendi çevresinde yürüten bir banka, imzalama ve dondurma kontrolünü elinde tutar ve başarısız olursa tam yükümlülüğü taşır.
Kendi saklama ile borsa saklaması: fonlarınızı kim durdurabilir?#
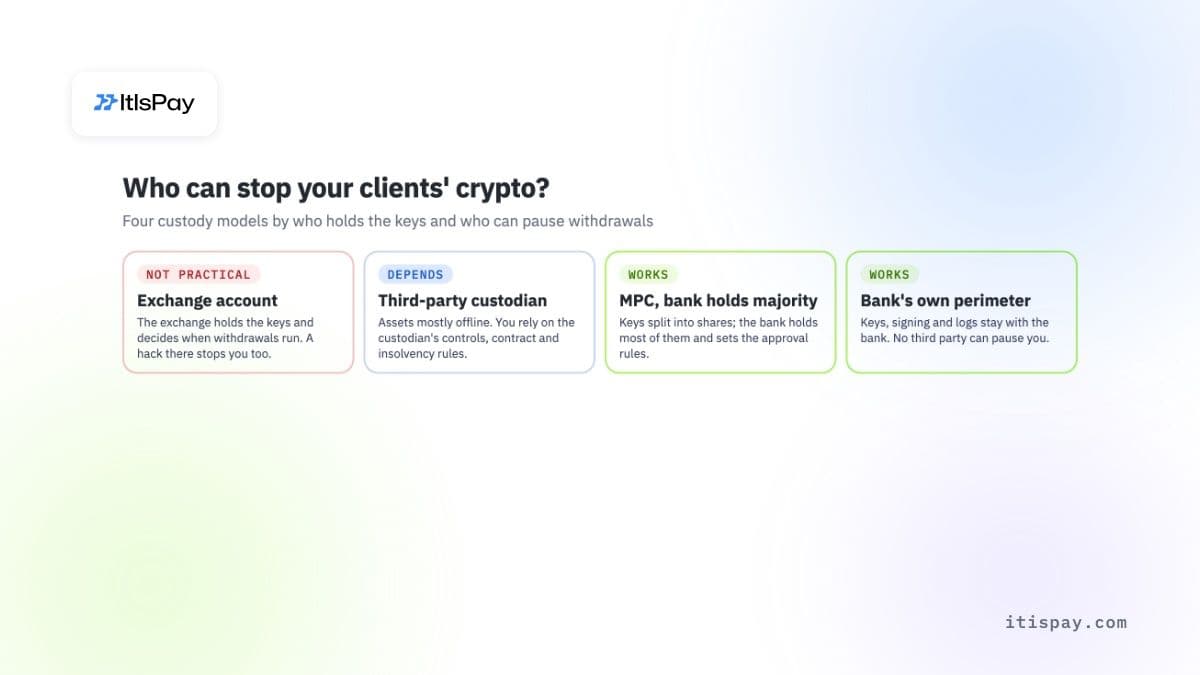
Seçtiğiniz model, anahtarları kimin tuttuğunu, bir çekimi kimin durdurabileceğini ve bir saldırıdan sonra müşterilerinize kimin hesap vereceğini belirler.
| Model | Anahtarları kim tutar | Çekimleri kim durdurabilir | Bu taraf hacklenirse | Müşteri varlıkları için değerlendirme |
|---|---|---|---|---|
| Borsa hesabı (sıcak cüzdan) | Borsa | Borsa | Borsanın duraklatmasını, yeniden yapılandırmasını ve geri ödeme yapmasını beklersiniz | Hayır |
| Üçüncü taraf saklayıcı (soğuk) | Saklayıcı | Sözleşme kapsamında saklayıcı | Varlıklar çoğunlukla çevrimdışı tutulur; onun kontrollerine ve iflas kurallarına güvenirsiniz | Duruma bağlı |
| MPC sağlayıcısı, banka çoğunluk paya sahip | Bölünmüş; çoğunluğu banka tutar | Banka, kendi onay kuralları aracılığıyla | Saldırganın bankanın paylarına ve onaylarına ihtiyacı var | Çalışır |
| Bankanın kendi çevresi (kendi sunucuları ve anahtar depolaması) | Banka | Banka | Bankanın kendi kontrolleri karar verir; hiçbir üçüncü taraf sizi durduramaz | Çalışır |
Tablo kaliteyi değil, kontrolü karşılaştırır. İyi bir üçüncü taraf saklayıcı, zayıf bir iç kurulumdan daha güvenli olabilir. Değişen şey, bir şey bozulduğunda kime bağımlı olduğunuzdur.
Kendi kendine saklama nedir, basitçe?#
Kendi kendine saklama, varlıkları hareket ettiren anahtarları sizin tutmanız demektir; böylece başka hiç kimse varlıkları hareket ettiremez ya da sizi engelleyemez. Bir birey için bu, donanım cüzdanıdır. Bir banka için ise anahtarların kendi donanımında üretilip saklanması ya da MPC paylarının çoğunluğunun tutulması anlamına gelir; bankanın belirlediği ve denetlediği imzalama kurallarıyla birlikte.
Borsa saklaması ise tam tersidir: borsa üzerinde bir alacağınız vardır ve anahtarları borsa tutar. Kötü bir günde bu alacağın değeri, borsanın yeniden açıldığında geri ödeyebildiği miktar kadardır. Dijital varlık saklama hakkındaki rehberimiz, başlıca saklama düzenlemelerini daha ayrıntılı açıklamaktadır.
Binance tarzı bir saldırıyı durdurmak için kendi kendine saklama neleri içermelidir
- Binance, kendi sıcak cüzdanlarının anahtarlarını tutuyordu. Saldırganların bunları çalmasına gerek kalmadı: imzalama sistemine kendi çekimlerini onaylattılar. Anahtarları tutmak savunmanın yarısıdır; diğer yarısı, herhangi bir şey imzalanmadan önce neyin onaylanması gerektiğidir.
- Günlük sistemlerden ayrı çalışan bir imzalama politikası: transfer başına ve gün başına limitler, izin listesine alınmış hedef adresler ve büyük tutarlar için ayrı bir cihazda ikinci bir onaylayıcı. Ele geçirilmiş tek bir dizüstü bilgisayar yeterli olmamalıdır.
- Küçük bir sıcak cüzdan ve varlıkların çoğunluğu soğuk depolamada; böylece tek bir ihlal edilmiş hizmet müşteri fonlarının büyük kısmına ulaşamaz.
- Kendi kendine saklama görevi bankaya geçer: MiCA'nın 75. maddesi uyarınca banka, kendisine atfedilebilen kayıplardan sorumludur ve insanlara, anahtar törenlerine, izlemeye ve denetimlere ihtiyaç duyar.
- İşlemlerin yürütülmesi yine de likidite gerektirir. Çoğu banka, gerçekleştirdiği emirlere göre boyutlandırılmış bir bakiyeyi borsalarda veya aracı kurumlarda tutacaktır.
Bir banka bu hafta neyi kontrol etmelidir?#
Önce maruziyetle, sonra imzalamayla, ardından sözleşmelerle başlayın. Dijital varlıklar bölüm başkanı ve risk ekibi için kısa bir liste:
- Müşteri veya banka kripto varlığı tutan her borsayı, aracı kurumu ve ödeme ürününü, bugünkü bakiyeleriyle birlikte listeleyin.
- Bunlardan herhangi birinin likidite veya takas için Binance'a, dolaylı olarak bile, bağımlı olup olmadığını kontrol edin.
- Bir işlem gününün ihtiyacının üzerindeki bakiyeleri soğuk depolamaya veya kontrol ettiğiniz anahtarlara taşıyın.
- İmzalama yolunu haritalandırın: hangi sistemler imza isteyebilir ve ele geçirilmiş tek bir dizüstü bilgisayar veya hesap buna ulaşabilir mi?
- Sıcak cüzdandan yapılan her çekim için en az iki bağımsız onay ve günlük limitler şart koşun.
- Saklama sözleşmelerinizde durdurma haklarını, kayıp karşılamasını, iflas durumundaki işlemi ve bildirim sürelerini inceleyin.
- Stablecoin dondurma yolunu test edin: adresleriniz boşaltılırsa Tether veya Circle'ı kim arar ve ne kadar hızlı?
Anahtarları ve kayıtları kendi çevrenizde tutun#
Kripto sunmak istiyor ama anahtarlarınızı bir borsaya teslim etmek istemiyorsanız, ItisPay bankanın kendi çevresinin içine kurulur. Veriler, anahtarlar ve kayıtlar bu çevreyi terk etmez; banka kaynak kodunu ve veri şemasını alır. Ayrı bir politika katmanı limitleri, rolleri, ikinci onayı ve izin listesine alınmış lehdarları tutar; böylece hiçbir transfer bankanın kendi kuralları dışında imzalanmaz. Saklamayı kendileri yürütmek istemeyen bankalar, müşteri varlıklarını AB lisanslı bir kripto varlık hizmet sağlayıcısı (CASP) ve Ödeme Kuruluşu olan ortağımızda tutabilir; ItisPay ise üzerindeki yazılım katmanı olarak çalışır.
Bu makale yalnızca bilgilendirme amaçlıdır ve hukuki veya düzenleyici tavsiye niteliği taşımaz.

