

O Departamento de Justiça dos EUA (DOJ) afirma que esforços governamentais e do setor privado congelaram mais de 2,7 mil milhões de dólares dos mais de 6 mil milhões que hackers militares norte-coreanos roubaram à Binance em ou por volta de 29 de outubro de 2026. O chefe da sua divisão criminal descreveu o resultado como tendo travado « cerca de metade desta violação histórica »; a outra metade está essencialmente em ativos que nenhum emissor consegue congelar.
O ataque da Coreia do Norte à Binance não quebrou nenhuma criptografia. O próprio relatório da Binance descreve uma falsa entrevista de emprego, uma ferramenta de programador adulterada e um serviço interno de assinatura que assinou aquilo que o atacante pediu. A Bybit em 2025 e a DMM Bitcoin em 2024 falharam no mesmo ponto: pessoas e ecrãs à volta da assinatura, e não as próprias chaves.
Os dados deste artigo são de 20 de novembro de 2026, UTC. Os montantes congelados e recuperados continuam a mudar.
Momentos-chave
Em resumo
- DOJ, 12 de novembro de 2026: mais de 6 mil milhões de dólares roubados à Binance pela unidade TraderTraitor da Coreia do Norte; mais de 2,7 mil milhões congelados pelos setores público e privado em conjunto, dos quais o DOJ tem autorização judicial para apreender ou restringir mais de 1,2 mil milhões.
- O relatório da Binance de 3 de novembro situa a entrada do ataque numa ferramenta de programador adulterada em junho e numa falsa entrevista de emprego em setembro, seguidas de acesso a um serviço interno de assinatura de carteiras a 29 de outubro.
- A Bybit (cerca de 1,5 mil milhões de dólares, fevereiro de 2025) e a DMM Bitcoin (4 502,9 BTC, maio de 2024) mostram o mesmo padrão: os signatários aprovaram aquilo que um ecrã ou um pedido comprometido lhes mostrou.
- Para um banco, os controlos que resistem são os que estão fora do ecrã de assinatura: limites e listas de permissões aplicados por um sistema separado, um segundo signatário que verifica a transação bruta noutro dispositivo, armazenamento a frio para a maior parte dos fundos, e regras de contratação e de dispositivos.
O que disse o DOJ sobre o congelamento do ataque à Binance?#
A 12 de novembro de 2026, o Departamento de Justiça dos EUA (DOJ, comunicado 26-1356) afirmou que membros dos militares norte-coreanos, « designados pelo FBI como 'TraderTraitor' », roubaram mais de 6 mil milhões de dólares em ativos virtuais à Binance em ou por volta de 29 de outubro. No mesmo comunicado, disse que « os esforços conjuntos do governo dos EUA e do setor privado resultaram, até agora, no congelamento de mais de 2,7 mil milhões de dólares », tendo o departamento autorização judicial « para apreender ou restringir mais de 1,2 mil milhões de dólares desse montante ».
O procurador-geral adjunto A. Tysen Duva afirmou que a Divisão Criminal usou a sua experiência « para travar de imediato cerca de metade desta violação histórica ». Essa frase está na origem das manchetes desta semana segundo as quais o DOJ ajudou a congelar quase metade do roubo. Não encontrámos nenhum número mais recente do DOJ por trás dessas manchetes: os valores são os de 12 de novembro.
O mesmo comunicado abordou o FaceStealer, um esquema norte-coreano separado que usa videochamadas com deepfake e que, segundo o DOJ, roubou mais de 400 milhões de dólares em 18 meses. M. Scott Proctor, da Divisão de Segurança Nacional, apresentou o motivo: « O governo da Coreia do Norte financia o seu regime pária e o seu programa ilícito de armas através do roubo de criptomoedas ».
Os outros valores congelados variam conforme a fonte e a data. A Binance diz que cerca de 2,85 mil milhões dos 6,34 mil milhões afetados foram « congelados ou interceptados », sujeitos a reconciliação e a variações de preço. A TRM Labs, atualizada a 17 de novembro, conta cerca de 2,7 mil milhões congelados e diz que o atacante ainda detinha cerca de 2,4 mil milhões, incluindo mais de 420 000 ETH e 18 270 BTC. A Binance obteve entretanto uma ordem de congelamento mundial dos tribunais de Abu Dhabi contra os atacantes desconhecidos.
Cronologia do ataque à Binance em UTC, segundo o relatório da própria Binance#
A Binance publicou as suas conclusões iniciais a 3 de novembro de 2026. O texto começa assim: « A nossa investigação atual indica que se tratou de uma campanha sofisticada e em várias fases. » Para um banco, os meses de preparação importam mais do que as quatro horas da drenagem.
| Data (2026, UTC) | O que aconteceu | Fonte |
|---|---|---|
| Junho | O Engenheiro A instala um pacote Homebrew adulterado enquanto procura uma ferramenta de programação com IA; o dispositivo é substituído, mas os colegas da equipa de carteiras continuam expostos | Binance, 3 nov |
| Setembro | O Engenheiro B é contactado por um falso « Diretor de Projeto » numa plataforma de emprego; uma falsa entrevista por vídeo e depois uma conversa com um falso « CEO »; um repositório de testes instala malware que a proteção dos terminais não deteta | Binance, 3 nov |
| 20 de outubro | A partir do computador do Engenheiro B, o atacante usa uma ferramenta interna de IA para assumir o controlo dos Engenheiros A e C; encontra um token de implementação de contentores | Binance, 3 nov |
| 29 out, 17:15 a 19:56 | O atacante entra no computador do Engenheiro C, implementa um contentor e chega a um serviço interno de assinatura de carteiras | Binance, 3 nov |
| 29 out, 20:05 a 20:09 | Cinco carteiras quentes enviam 233,46 milhões de XRP para um único endereço do atacante; seguem-se BTC, SOL, OP e ETH | Binance, 3 nov |
| 29 out, 23:56 | Última transferência (2 961,9 ETH), final | Binance, 3 nov |
| 31 de outubro | Alerta do FBI, do Serviço Secreto e do IRS-CI que atribui o roubo ao TraderTraitor | Alerta do FBI |
| Início de novembro | Kim Yo Jong rejeita a acusação do FBI nos meios de comunicação estatais | SCMP |
| 12 de novembro | Departamento de Justiça dos EUA (DOJ): mais de 2,7 mil milhões de dólares congelados, mais de 1,2 mil milhões sob autorização judicial | DOJ |
A Binance escreveu que o atacante «depois usou o serviço de assinatura para explorar o mecanismo de autorização EIP-7702 da Ethereum», e que as carteiras quentes (hot wallets) usavam MPC (computação multipartidária, em que uma chave é dividida por várias máquinas). Dividir a chave não impediu o roubo: o atacante chegou ao serviço que pede aos detentores das chaves que assinem. A Binance afirma também que detetou e impediu 57 casos suspeitos ligados à Coreia do Norte durante 2026. Leia o relato completo da Binance para ver a sequência de eventos.
Onde a cobertura do congelamento pelo DOJ falha#
- «O DOJ congelou 2,7 mil milhões de USD.» O comunicado refere governo e setor privado em conjunto. A peça jurídica do próprio DOJ refere 1,2 mil milhões de USD, e esse valor está incluído nos 2,7 mil milhões, não é acrescentado a eles.
- «Os EUA apreenderam 1,2 mil milhões de USD.» O comunicado diz «apreender ou restringir». A restrição mantém os ativos onde estão; não decide quem é o proprietário. O comunicado não menciona qualquer decisão de perda de bens a favor do Estado e descreve esses esforços como ainda em curso.
- «Metade do dinheiro está de volta.» Congelado não significa devolvido. A Binance diz que é ela, e não os seus utilizadores, que vai absorver a perda; por isso, os fundos recuperados servem sobretudo para repor a situação da própria Binance.
- «O portátil de um engenheiro.» Foi o que sugeriram as primeiras declarações da Binance. O seu relatório de 3 de novembro identifica três engenheiros, um incidente de cadeia de fornecimento em junho e uma entrevista falsa em setembro.
- «Não foram roubadas chaves.» Esta afirmação vem de analistas externos, não da Binance. A Binance diz que o atacante chegou a um serviço interno de assinatura; não disse se algum material de chaves saiu da empresa.
Como é que um ataque cripto da Coreia do Norte chega às chaves?#
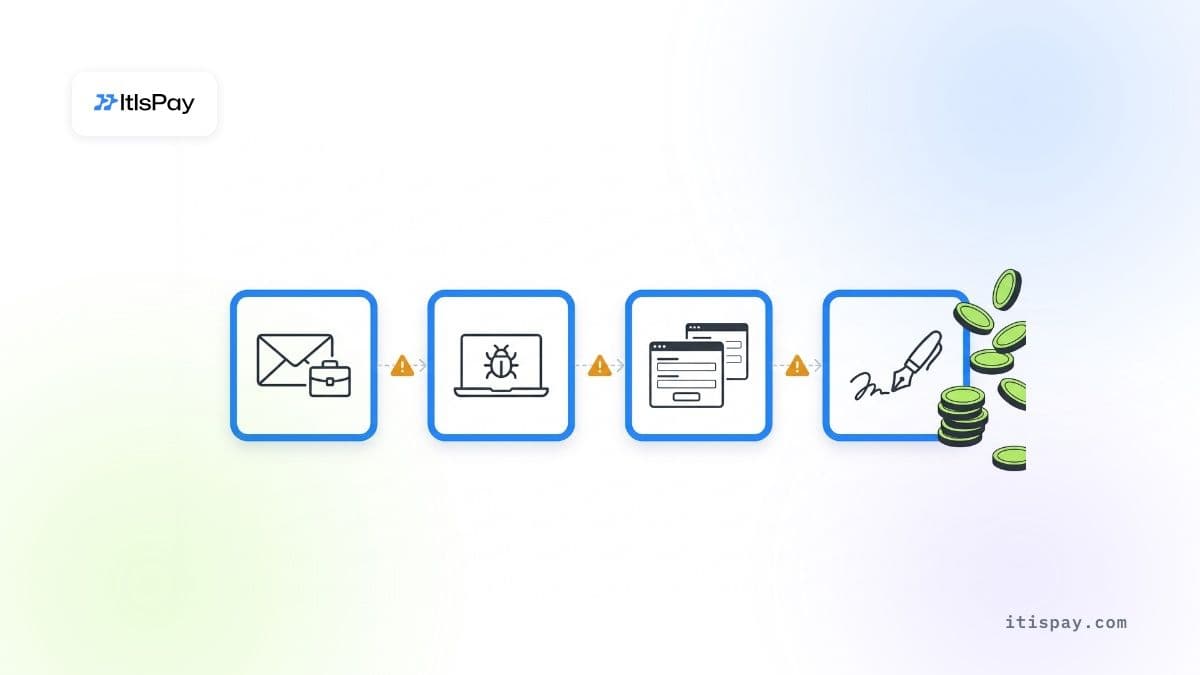
Todos os ataques cripto da Coreia do Norte analisados neste artigo seguiram os mesmos três passos: chegar a uma pessoa com acesso, chegar à ferramenta que constrói ou mostra uma transação e obter assinaturas válidas para uma transferência que os signatários não pretendiam aprovar. A criptografia mantém-se intacta. A Chainalysis escreveu em dezembro de 2025 que os grupos norte-coreanos estão a «fazer-se passar por recrutadores de empresas proeminentes de web3 e IA» e a inserir trabalhadores de TI em serviços cripto para obter acesso privilegiado. O caso da Binance usou o primeiro percurso; casos anteriores usaram os outros.
Recrutadores falsos e testes de avaliação#
O primeiro passo costuma ser uma oferta de emprego. Na Binance, o Engenheiro B recebeu uma entrevista falsa e um repositório com um «teste de avaliação». Na DMM Bitcoin, segundo a declaração conjunta do FBI, do Centro de Cibercrime da Defesa dos EUA e da Agência Nacional de Polícia do Japão, de 23 de dezembro de 2024, um ator norte-coreano fez-se passar por recrutador no LinkedIn em março de 2024 e enviou a um funcionário da empresa japonesa de software de carteiras Ginco um «teste pré-contratação» no GitHub. O FaceStealer, no comunicado do DOJ de 12 de novembro, acrescenta videochamadas com deepfake de pessoas que o alvo já conhece.
Ferramentas adulteradas e fornecedores#
A primeira intrusão na Binance foi a instalação de um gestor de pacotes adulterado. A da Bybit veio de um fornecedor: o fornecedor de carteiras multiassinatura Safe afirmou que o roubo teve origem em «um computador de programador do Safe{Wallet} comprometido, que resultou na proposta de uma transação maliciosa disfarçada». Os investigadores da Sygnia, cujas conclusões o diretor executivo da Bybit publicou, não encontraram sinais de comprometimento na infraestrutura própria da Bybit.
Infiltrados na folha de pagamentos#
O FBI alertou a 13 de outubro de 2026 que a Coreia do Norte utiliza «milhares de "trabalhadores de TI" remotos controlados pelo Estado» para infiltrar empresas ocidentais, e que o regime «recebe uma estimativa de 85-90 % das receitas geradas pelos intervenientes». Numa mesa de cripto, um prestador remoto com direitos de administrador está a um passo das chaves. Convém verificá-los dessa forma.
O que mostram os casos da Bybit, da WazirX e da DMM Bitcoin sobre as assinaturas?#
Nos três casos, as pessoas que aprovaram a transferência viram um ecrã ou um pedido que não mostrava o que estava realmente a ser assinado. A Bybit e a WazirX tinham carteiras multiassinatura. Para um banco, a lição é restrita. Um segundo signatário só ajuda se verificar algo que o atacante não consiga reescrever.
Bybit, 21 de fevereiro de 2025. O FBI atribui o roubo de «aproximadamente 1,5 mil milhões de USD em ativos virtuais» à Coreia do Norte (PSA I-022625-PSA). Os signatários da Bybit estavam a transferir fundos de uma carteira fria multiassinatura para uma carteira quente, durante uma transferência programada. A Sygnia concluiu que «o código malicioso que criou a transação maliciosa teve origem diretamente na infraestrutura AWS do Safe{Wallet}.» O código só era executado em determinadas condições, pelo que os signatários viram uma transferência normal e assinaram outra.
DMM Bitcoin, maio de 2024. O FBI e a polícia japonesa afirmam que o TraderTraitor roubou 4 502,9 BTC, cerca de 308 milhões de USD na altura. Depois de o funcionário da Ginco ter sido comprometido, os atacantes «provavelmente usaram este acesso para manipular um pedido de transação legítimo de um funcionário da DMM.» O pedido chegou por um canal legítimo, pelo que pareceu normal a quem o aprovou.
WazirX, julho de 2024. A bolsa indiana perdeu mais de 230 milhões de USD de uma carteira multiassinatura gerida com o seu prestador de custódia Liminal. A WazirX disse, como foi noticiado na altura, que os dados apresentados na interface não correspondiam à transação real. A Liminal afirmou que os seus próprios servidores não foram violados. As duas empresas continuam em desacordo quanto à causa, pelo que os pormenores devem ser considerados por esclarecer. Ambos os relatos descrevem signatários que aprovaram uma transação que não conseguiam ver na totalidade.
A Binance encaixa no padrão a partir de outro ângulo. O atacante não enganou um signatário humano no ecrã; chegou ao próprio serviço de assinatura e iniciou transações «fora do processo normal de levantamento», nas palavras da Binance. A Binance não disse onde estavam os seus limites e listas de permissões. A regra geral mantém-se: os controlos que residem dentro do serviço que um atacante consegue alcançar podem ser desligados juntamente com ele.
Quanto roubou a Coreia do Norte em criptoativos desde 2024?#
Antes da Binance, o maior ano isolado foi 2025. A Chainalysis contabilizou pelo menos 2,02 mil milhões de USD roubados por grupos norte-coreanos em 2025, mais 681 milhões de USD do que em 2024, sendo a Bybit a maior fatia. A Equipa Multilateral de Monitorização de Sanções, criada após o termo do painel de peritos da ONU, estimou 2,8 mil milhões de USD roubados entre janeiro de 2024 e setembro de 2025. A TRM Labs contabilizou cerca de 643 milhões de USD no primeiro semestre de 2026, cerca de 66 % de todas as perdas por ataques a criptoativos nesse período. Só a Binance, com mais de 6 mil milhões de USD segundo o DOJ, supera todos estes valores.
Para um banco, isto significa que o atacante é um Estado com um objetivo de receita. É também paciente: a operação contra a Binance começou em junho.
O que exigem o MiCA e o DORA a um banco que detém chaves?#
Um banco que guarda criptoativos de clientes na UE detém as chaves ao abrigo do MiCA e do DORA, e ambos tornam o percurso de assinatura responsabilidade sua. Os bancos entram pelo artigo 60.º, n.º 1, do MiCA: uma instituição de crédito «pode prestar serviços de criptoativos se notificar» a sua autoridade de origem «pelo menos 40 dias úteis antes de prestar esses serviços pela primeira vez». O nosso guia sobre custódia de criptoativos para bancos ao abrigo do MiCA aborda esse percurso.
Uma vez dentro, aplicam-se três regras:
- Artigo 75.º, n.º 3, do MiCA: a política de custódia «deve minimizar o risco de perda dos criptoativos dos clientes, dos direitos associados a esses criptoativos ou dos meios de acesso aos criptoativos devido a fraude, ameaças cibernéticas ou negligência.»
- Artigo 75.º, n.º 8, do MiCA: o prestador é responsável por perdas «resultantes de um incidente que lhe seja imputável», limitadas ao valor de mercado no momento da perda. Na nossa leitura, um serviço interno de assinatura comprometido faz parte das operações do prestador, pelo que a exceção para eventos fora do seu controlo é difícil de invocar.
- DORA, aplicável desde 17 de janeiro de 2025: o artigo 9.º, n.º 4, alínea d), exige «medidas de proteção das chaves criptográficas»; o artigo 28.º, n.º 1, alínea a), afirma que as empresas que recorrem a fornecedores de TIC «continuam totalmente responsáveis»; o artigo 5.º, n.º 2, alínea a), atribui a responsabilidade final pelo risco de TIC ao órgão de administração.
Os supervisores já estão atentos. A 8 de julho de 2026, a ESMA lançou uma ação de supervisão comum sobre a resiliência operacional digital dos CASP, com ênfase na custódia, incluindo entre os temas a «gestão de chaves e de armazenamento» e os «controlos de transações».
Que controlos de assinatura impedem um ataque cripto da Coreia do Norte?#
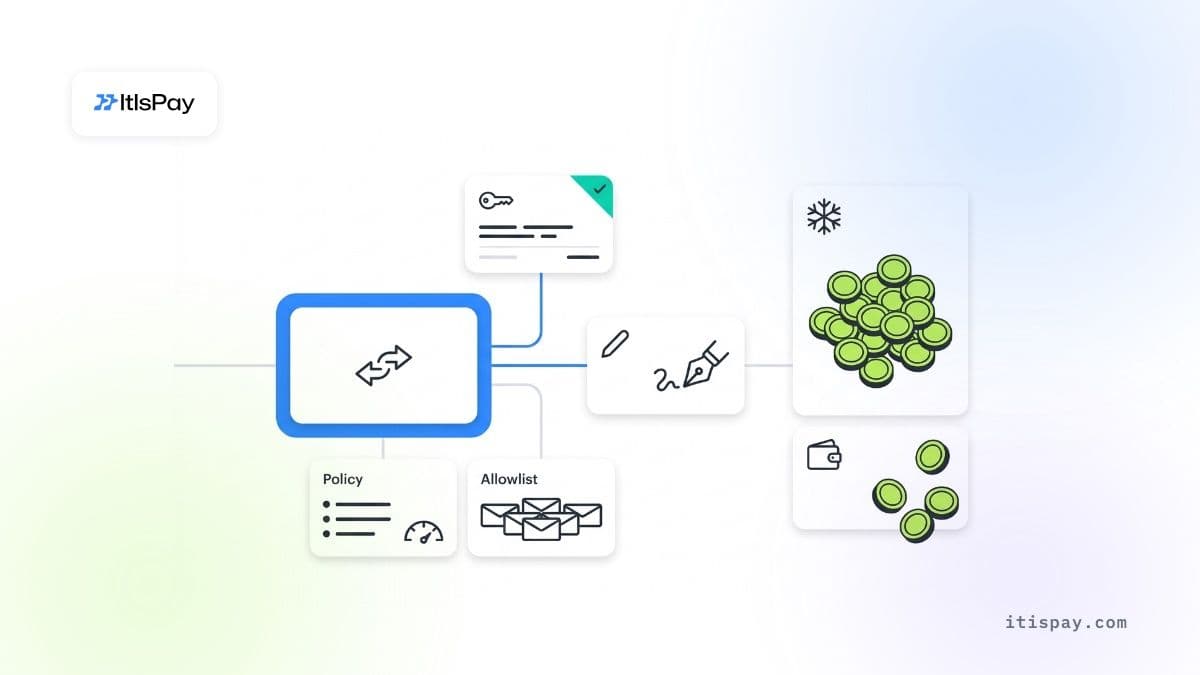
Um controlo só ajuda se estiver fora do sistema que o atacante tem mais probabilidades de alcançar. Pergunte-se, em relação a cada um: se o portátil do engenheiro de carteiras e o ecrã de assinatura estiverem comprometidos, o controlo continua a funcionar? Mais sobre a escolha entre custódia própria e custódia externalizada no nosso artigo sobre o ataque à Binance e a autocustódia.
| Controlo | O que impede | O que não cobre | Veredicto |
|---|---|---|---|
| Segundo signatário no mesmo ecrã | Um único funcionário mal-intencionado | Um ecrã adulterado mostra aos dois signatários a mesma mentira | Não |
| Segundo signatário que verifica a transação bruta num dispositivo separado | Truques de visualização no estilo Bybit | Conluio ou um segundo dispositivo comprometido | Funciona |
| Lista de endereços permitidos aplicada por um sistema de políticas separado | Transferências para novos endereços do atacante | Truques de delegação como o EIP-7702, se não forem abrangidos pela política | Depende |
| Limites de valor horários e diários fora do serviço de assinatura | Esvaziamento total em minutos | Furto lento abaixo do limite | Funciona |
| A maior parte dos fundos em armazenamento frio, reabastecido segundo um calendário | Perda da maior parte num único evento | Ataques durante o reabastecimento programado, como no caso da Bybit | Depende |
| Apenas a divisão de chaves MPC ou multiassinatura | Furto de uma única chave | Um caminho de pedido comprometido | Não |
| Regras de contratação e de dispositivos para a equipa das carteiras | Recrutadores falsos, repositórios de teste, código externo | Comprometimento de fornecedores | Depende |
Onde as regras de assinatura não ajudam
- Se os limites e as listas de endereços permitidos estiverem no mesmo serviço a que o atacante tem acesso, podem ser contornados juntamente com ele.
- Bitcoin, ether e XRP não têm emissor que os possa congelar; uma vez retirados, a recuperação depende de as bolsas conseguirem identificar os fundos.
- Uma ordem judicial ou um saldo de stablecoin congelado só funciona depois da perda. Nos termos do artigo 75.º, n.º 8, do MiCA, é o custodiante que suporta a perda em primeiro lugar.
O que deve um banco verificar esta semana?#
Cada verificação corresponde a uma etapa da metodologia de ataque com criptoativos da Coreia do Norte que já funcionou contra uma empresa real.
- Pergunte se algum elemento da equipa das carteiras ou de assinatura executou, este ano, um «teste» de recrutador ou código não verificado num computador de trabalho.
- Verifique se a equipa das carteiras usa dispositivos geridos, sem pacotes instalados a partir de fora de um espelho aprovado.
- Teste o segundo signatário: consegue ler o destino, o montante e a chamada ao contrato da transação bruta num dispositivo separado, sem o ecrã principal da carteira?
- Confirme que os limites e as listas de endereços permitidos são aplicados por um sistema que o serviço de assinatura não consegue alterar, e que as delegações do tipo EIP-7702 são bloqueadas por política.
- Fixe ou aloje internamente todas as interfaces de fornecedores usadas para assinatura, e receba um alerta quando o respetivo código mudar.
- Verifique diariamente os depósitos contra os endereços TraderTraitor do FBI e a lista de endereços da ordem judicial da Binance.
- Volte a verificar a identidade dos prestadores de serviços remotos com direitos de administrador, com base no aviso do FBI de outubro de 2026 sobre trabalhadores de TI.
Software para criptoativos dentro do perímetro do banco#
Bancos e PSP usam a ItisPay para acrescentar a aceitação de criptoativos aos seus comerciantes como um novo canal de pagamento. A plataforma instala-se na infraestrutura do próprio banco, pelo que os dados e os registos permanecem dentro do seu perímetro, o acesso do pessoal segue a regra dos quatro olhos e o banco recebe o código-fonte. As chaves dos fundos dos clientes ficam com o nosso parceiro licenciado na UE como prestador de serviços de criptoativos (CASP) e instituição de pagamento, que também trata do licenciamento, do KYC e da liquidação em EUR.
Este artigo tem apenas fins informativos e não constitui aconselhamento jurídico ou regulamentar.

