

A Binance diz que os tribunais do Abu Dhabi Global Market (ADGM) lhe concederam uma ordem de congelamento mundial no valor de 6,5 mil milhões de dólares contra as pessoas desconhecidas por trás do seu ataque de 29 de outubro. A ordem de congelamento da Binance não devolve, por si só, uma única moeda: dá aos emissores e às bolsas que já detêm fundos congelados a ordem judicial que alguns deles exigem antes de libertarem seja o que for, e coloca cerca de 26 000 endereços de carteiras numa lista que se pede ao mercado que vigie.
Para um banco que detém criptoativos de clientes, a lição mais útil situa-se um passo antes. A Binance detinha as suas próprias chaves, e os atacantes, ainda assim, esvaziaram a maior parte das suas carteiras quentes em cerca de 20 minutos. Os tribunais e os emissores de stablecoins conseguem travar parte dos danos depois. O que sai da carteira, em primeiro lugar, é decidido pelas regras de assinatura do próprio banco.
Os dados deste artigo reportam-se a 18 de novembro de 2026, ao fim da tarde UTC. Os números continuam a mudar.
Momentos-chave
Em resumo
- A ordem dos tribunais do ADGM abrange 6,5 mil milhões de dólares e visa os atacantes não identificados; acrescenta injunções proprietárias e ordens de entrega dos bens sobre ativos roubados específicos (The Block, 18 de novembro de 2026).
- De cerca de 6,34 mil milhões de dólares afetados, a Binance diz que cerca de 2,85 mil milhões foram congelados ou interceptados; o Departamento de Justiça dos EUA tem autorização judicial para apreender ou restringir mais de 1,2 mil milhões de dólares dos fundos congelados (12 de novembro de 2026).
- No início de novembro, a Elliptic estimou que cerca de 3,3 mil milhões de dólares estavam em bitcoin, ether e XRP, que nenhum emissor consegue congelar.
- Para os bancos: uma ordem funciona depois do roubo. Limites, um segundo signatário independente, uma lista de endereços permitidos e armazenamento a frio funcionam antes dele.
O que fez, de facto, a ordem de congelamento da Binance?#
A ordem impede as pessoas por trás do ataque de movimentar até 6,5 mil milhões de dólares em ativos, onde quer que estes se encontrem. Segundo a reportagem da The Block de 18 de novembro (publicada às 19:40 UTC), o juiz William Stone SBS KC proferiu a ordem contra pessoas não identificadas, acusadas de terem executado o ataque de 29 de outubro. A Binance partilhou o seu comunicado com a The Block. Não conseguimos encontrar o comunicado nos canais oficiais da Binance, e a ordem não consta da página de sentenças do tribunal do ADGM ao fim da tarde de 18 de novembro.
A ordem de congelamento mundial é apenas parte do pacote. O tribunal também concedeu medidas cautelares provisórias sobre ativos roubados específicos e ordens que exigem a entrega desses ativos. Algumas das medidas provisórias identificam partes que já congelaram fundos roubados. A Binance diz não imputar qualquer irregularidade a essas partes.
As ordens podem ser notificadas através da blockchain, afirma a Binance, o que significa que a notificação chega às próprias carteiras e não a uma morada postal. E o mercado será informado de uma «lista viva» de 26 000 endereços de carteiras que detêm ativos roubados, atualizada à medida que os fundos se movem. M. Kendall Day, da Gibson Dunn, o escritório de advogados da Binance, descreveu a injunção como «uma das maiores, se não mesmo a maior, ordens de congelamento alguma vez publicamente conhecidas».
Os 6,5 mil milhões de dólares são o limite da ordem, ligeiramente acima dos 6,34 mil milhões de dólares que a Binance diz terem sido afetados. Nem a Binance nem a The Block explicaram a diferença. Não se trata de um montante congelado nem recuperado.
Cronologia da recuperação após o ataque à Binance, em UTC#
A recuperação tem decorrido em três frentes: os emissores de stablecoins congelaram fundos na primeira hora, as autoridades norte-americanas obtiveram autorização judicial sobre parte deles duas semanas depois, e a Binance acaba de acrescentar uma ordem civil em Abu Dhabi. A tabela reúne os passos que conseguimos confirmar. O ataque propriamente dito é tratado em detalhe no nosso artigo sobre o ataque à Binance de 29 de outubro.
| Data e hora (UTC) | Evento | Fonte |
|---|---|---|
| 29 out., a partir das 20:05 | Carteiras quentes esvaziadas em dez blockchains, a maior parte em cerca de 20 minutos | TRM Labs |
| 29 out., 21:01 e 21:04 | Tether congela USDT, Circle congela USDC | TRM Labs |
| 1 nov., 06:00 | Levantamentos reiniciados nas primeiras 15 redes e ativos | Binance no X, via ZeroHedge |
| 12 nov. | Departamento de Justiça dos EUA anuncia apreensão e restrição, com autorização judicial, de mais de 1,2 mil milhões de dólares | Departamento de Justiça dos EUA |
| 14 nov. | Binance diz que outras 87 redes reabriram nessa semana; pretende reabrir o restante até ao fim da semana seguinte | Binance no X, via ZeroHedge |
| 18 nov., notícia às 19:40 | Binance divulga a ordem do tribunal do ADGM de 6,5 mil milhões de dólares | The Block |
Nas primeiras nove horas e meia após o reinício de 1 de novembro, os clientes levantaram 4,6 mil milhões de dólares e depositaram 1 mil milhões, um saldo líquido de saídas de 2,1 % dos ativos da bolsa, segundo a contagem da Binance. Até 18 de novembro, não encontrámos confirmação de que todas as redes tenham reaberto.
Quanto está congelado e quanto ninguém consegue congelar?#
Menos de metade do valor roubado está congelado, e congelado não significa devolvido. A Binance diz que cerca de 2,85 mil milhões de dólares dos cerca de 6,34 mil milhões foram congelados ou interceptados. O comunicado do Departamento de Justiça dos EUA de 12 de novembro apresenta um número semelhante: os esforços do governo dos EUA e do setor privado «resultaram no congelamento de mais de 2,7 mil milhões de dólares», e o departamento tem autorização judicial «para apreender ou restringir mais de 1,2 mil milhões de dólares desse montante».
O resto é mais difícil. No início de novembro, Tom Robinson, cofundador da Elliptic, disse à The Block que cerca de 3,3 mil milhões de dólares permaneciam em bitcoin, ether e XRP, «que ninguém consegue congelar». Estes ativos não têm emissor com um botão de congelamento. Só podem ser travados quando chegam a uma bolsa ou a um serviço que colabore.
A Binance afirmou que os clientes não suportarão a perda. Substituiu a maior parte dos ativos roubados a partir do seu Secure Asset Fund for Users (SAFU), do seu fundo de seguro e da sua tesouraria corporativa. Assim, o esforço de recuperação visa agora restabelecer o balanço da própria Binance, e não os saldos dos clientes.
Porque precisa a Binance de uma ordem judicial para recuperar fundos?#
Porque um congelamento interrompe a movimentação, mas não decide a propriedade. Quando a Tether ou a Circle congela um endereço, os tokens permanecem onde estão. Para os reemitir à Binance, o emissor pretende uma prova de que a Binance é a legítima proprietária. Robinson afirmou no início de novembro que os emissores exigiriam primeiro « uma base jurídica clara », como um pedido das autoridades de aplicação da lei ou uma ordem judicial, e que isso poderia demorar semanas ou meses. A declaração da própria Binance indica que alguns emissores, bolsas e outros parceiros exigem uma ordem judicial antes de libertar ou devolver fundos congelados.
As três modalidades de ordem cumprem funções diferentes:
- Uma ordem de congelamento de alcance mundial é uma ordem pessoal dirigida aos atacantes para que não movimentem os seus ativos até ao limite fixado. Não transfere nada. Terceiros que sejam notificados dela podem incorrer em desacato se ajudarem a violá-la.
- Uma injunção de propriedade abrange ativos específicos que o requerente afirma serem de sua propriedade, neste caso os tokens roubados identificados.
- Uma ordem de entrega exige que determinados ativos específicos sejam devolvidos.
Os Tribunais do ADGM funcionam com base na common law inglesa e já concederam anteriormente ordens de congelamento de alcance mundial: o Tribunal de Recurso do ADGM concedeu uma no valor de até 250 milhões de dólares em dezembro de 2025. A citação através da blockchain também tem precedentes fora de Abu Dhabi: o High Court inglês autorizou a citação de pessoas desconhecidas através de um NFT no caso D'Aloia v Persons Unknown (2022), depois de um tribunal de Nova Iorque o ter feito no caso LCX AG v John Does (2022). Não encontrámos nenhuma decisão do ADGM sobre a citação através de blockchain; a descrição de como estas ordens serão notificadas provém apenas da Binance e da Gibson Dunn.
Um tribunal de Abu Dhabi não consegue alcançar um endereço de bitcoin detido por um atacante que nunca aparece, nunca utiliza uma bolsa colaborante e ignora a ordem. A ordem ajuda quando os fundos passam por alguém que pretende cumpri-la. Para um banco, esse alguém poderá ser o próprio banco.
Onde a cobertura da ordem de congelamento da Binance falha#
Várias reportagens confundem factos que importam a uma equipa de gestão de risco.
- « A Binance congela 6,5 mil milhões de dólares » ou « a Binance recupera 6,5 mil milhões de dólares » estão errados. Os 6,5 mil milhões de dólares correspondem ao limite da ordem. O valor congelado situa-se entre 2,7 e 2,85 mil milhões de dólares, consoante a contagem utilizada.
- As peças baseadas na Reuters descrevem o ADGM como o principal regulador financeiro da Binance. O regulador do ADGM é a Financial Services Regulatory Authority. A ordem foi emitida pelos Tribunais do ADGM, um órgão judicial separado. Nenhum regulador congelou nada.
- A afirmação « a Binance não disse qual o montante abrangido pela ordem » era verdadeira no primeiro relatório da Reuters. The Block publicou posteriormente os 6,5 mil milhões de dólares a partir da declaração da Binance.
- « Os EUA apreenderam 1,2 mil milhões de dólares » é um exagero. O comunicado do DOJ fala de uma « apreensão e restrição autorizadas por tribunal » de mais de 1,2 mil milhões de dólares, parte de fundos já congelados. Nenhuma decisão pública de perda a favor do Estado decidiu quem os receberá.
- Alguns órgãos de comunicação social asiáticos datam a notícia de 19 de novembro, na hora local. The Block publicou-a às 19:40 UTC de 18 de novembro.
Como chegaram os atacantes aos sistemas de assinatura da Binance?#
Através de pessoas, e não através de uma chave roubada. As conclusões iniciais da Binance, segundo a ZeroHedge, descrevem uma campanha de cinco meses. Em junho, um engenheiro da equipa de carteiras instalou uma ferramenta de programador adulterada. Em setembro, um segundo engenheiro foi contactado numa plataforma de emprego por um « Project Director » de uma empresa que não existia e foi convidado a descarregar uma « tarefa » de programação que continha malware. A 20 de outubro, os atacantes utilizaram uma ferramenta interna de IA para tomar o controlo das máquinas de dois programadores de carteiras. A 29 de outubro, utilizaram credenciais roubadas para executar um script malicioso nos sistemas de carteiras e esvaziar as carteiras quentes.
A 29 de outubro, a Binance tinha afirmado não ter encontrado indícios de fuga de chaves privadas. Ambas as afirmações podem ser verdadeiras. Os atacantes não precisavam das chaves; precisavam de uma forma de levar o sistema de assinatura a aprovar transferências. A Binance prometeu um relatório completo do incidente, que ainda não publicou, pelo que as regras exatas da sua assinatura continuam desconhecidas.
Assim, o caso da Binance não é o de « entregaram as suas chaves a outra pessoa ». A Binance detinha as suas próprias chaves. A questão para um banco é o que faz o seu percurso de assinatura quando credenciais válidas lhe pedem que envie todo o saldo das carteiras quentes de uma só vez.
Como definem os bancos as regras de assinatura para cripto de clientes?#
Os bancos e os grandes neobancos publicam pouco sobre os seus controlos de cripto. Os seus próprios documentos mostram, ainda assim, três modelos.
BBVA: chaves na plataforma do próprio banco#
O BBVA concluiu a sua notificação ao abrigo do MiCA junto da CNMV espanhola e afirma que « utilizará a sua própria plataforma de custódia de chaves criptográficas », mantendo o controlo total da guarda de cripto de clientes « sem recorrer a terceiros » (comunicado de imprensa do BBVA, 10 de março de 2025). Este é o caminho que o artigo 60.º do MiCA abre às instituições de crédito, descrito em custódia de cripto para bancos ao abrigo do MiCA. O BBVA não publica as suas regras de aprovação nem a divisão entre carteiras quentes e frias.
Revolut: quórum para alterações de políticas e lista de endereços autorizados#
A Revolut Digital Assets Europe publica uma política de salvaguarda de ativos de clientes. A sua componente de custódia própria funciona com uma carteira de computação multiparte (MPC), em que a Revolut detém a maioria das partes da chave. As alterações à política de autorização de transações exigem « um quórum de pelo menos duas aprovações », as contas utilizadas para transferências de cripto passam por uma lista de endereços autorizados com aprovação de quem inicia e de quem verifica, e « a maioria dos ativos cripto dos clientes é mantida em carteiras frias ».
Bitpanda: um custodiante licenciado com autorização em vários níveis#
A Bitpanda, titular de licença MiCA, afirma no resumo da sua política de custódia que os ativos dos clientes estão numa « combinação de carteiras quentes e frias, com forte ênfase na utilização de carteiras frias para armazenamento de longo prazo ». Refere « carteiras multiassinatura » e « procedimentos de autorização em vários níveis » para as transferências. Um banco que recorra a um custodiante licenciado delega as regras de assinatura nesse custodiante e verifica-as através da diligência devida. O nosso guia sobre custódia de ativos digitais aborda esse modelo.
O artigo 75.º, n.º 3, do MiCA exige uma política de custódia que minimize o risco de perda « devido a fraude, ciberameaças ou negligência ». Não prescreve quantos signatários são necessários. Essa escolha cabe ao banco.
Custódia própria com regras de assinatura versus outras opções#
A tabela compara quatro modelos que um banco pode escolher para cripto de clientes, avaliados por um único teste: poderia um ataque do tipo Binance, com credenciais válidas de funcionários, esvaziar a carteira antes de alguém o travar?
| Modelo | Quem assina | Trava uma transferência em massa feita com credenciais roubadas de funcionários? | Veredicto |
|---|---|---|---|
| Saldos de clientes detidos numa bolsa | A bolsa | Fora do seu controlo | Não |
| Custodiante terceiro licenciado | O custodiante, segundo a sua política | Sim, se a política tiver limites e aprovação independente; verificar na due diligence | Depende |
| Custódia própria, chaves internas, sem regras rígidas | O seu serviço de carteiras | Não: quem controla o serviço pode esvaziá-lo | Não |
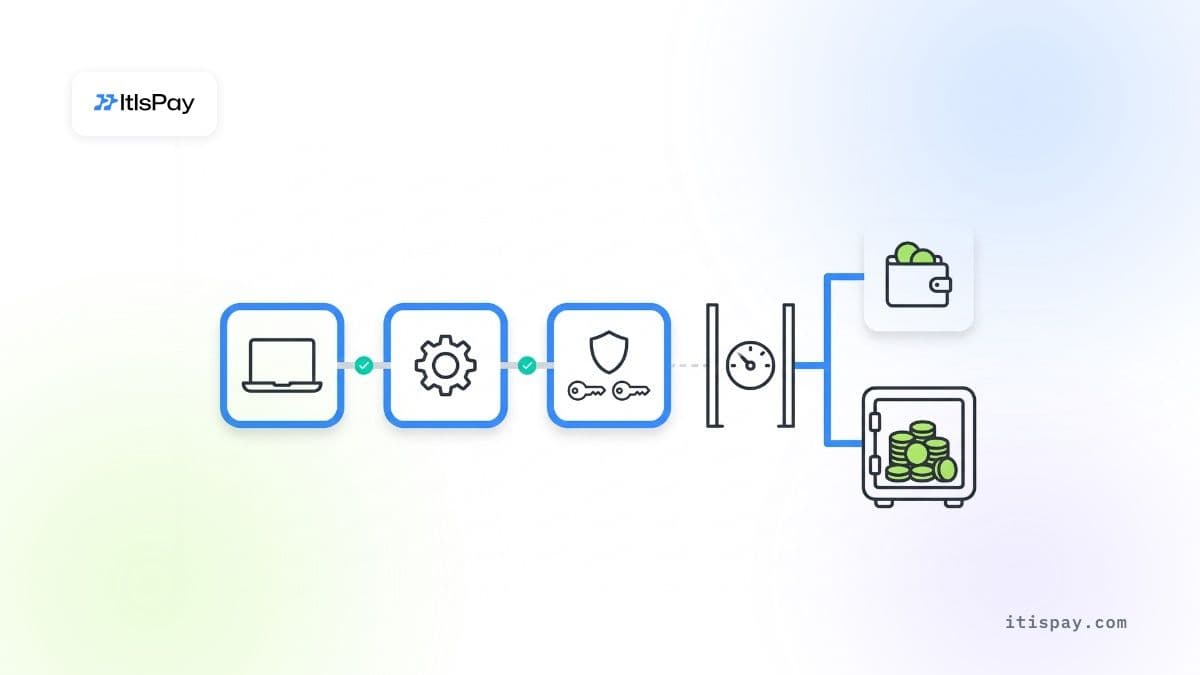
| Custódia própria com regras de assinatura | O seu serviço mais um aprovador independente | Sim: limites horários, segunda assinatura fora do serviço, lista de endereços permitidos, a maioria dos ativos em cold storage | Funciona |
Nenhuma das regras da última linha é nova. Uma carteira quente (hot wallet) guarda apenas o que um dia de levantamentos exige. Um limite por hora impede que um esvaziamento de 20 minutos ultrapasse esse teto. A segunda aprovação vem de uma pessoa ou dispositivo que os engenheiros das carteiras não conseguem controlar. Novos endereços esperam antes da primeira utilização. Um interruptor de congelamento permite à conformidade parar um cliente ou um endereço sem parar todo o banco.
Onde as regras de assinatura não ajudam
- Conluio entre as pessoas que detêm as duas aprovações.
- Um motor de políticas comprometido: se os atacantes puderem reescrever as regras, as regras falham. As alterações à própria política exigem um quórum próprio.
- Bitcoin ou ether que já saiu: nenhuma regra o recupera e nenhum emissor o pode congelar.
- Uma decisão judicial vincula apenas quem a recebe e decide cumpri-la.
O que deve um banco verificar esta semana?#
A ordem de congelamento da Binance cria dois deveres para qualquer entidade que receba criptoativos. Comece por esses e depois teste o seu próprio circuito de assinatura.
- Faça o rastreio contra a lista em vigor. Carregue os 26 000 endereços na sua ferramenta de análise de blockchain à medida que a Binance os publica e verifique os depósitos recebidos desde 29 de outubro. Uma correspondência significa um saldo congelado e uma comunicação, não um reembolso discreto.
- Teste um congelamento num cliente. A conformidade consegue congelar um único endereço ou saldo, e devolver ativos por decisão judicial, sem parar todos os levantamentos? Cronometre o processo.
- Verifique as regras para carteiras auto-hospedadas. Ao abrigo do Regulamento da UE sobre Transferências de Fundos, artigos 14.º, n.º 5, e 16.º, n.º 2, as transferências superiores a 1 000 EUR para ou de um endereço auto-hospedado exigem medidas adequadas para avaliar se o cliente é proprietário ou controla esse endereço.
- Identifique o segundo signatário. A aprovação final está fora do serviço que constrói a transação e fora do alcance dos engenheiros das carteiras?
- Defina limites horários. Qual é o máximo que pode sair da carteira quente numa hora e quem pode levantar esse limite?
- Calcule a parte quente. Que percentagem dos criptoativos dos clientes está online hoje, face ao que exige um dia de levantamentos?
- Reveja o risco na contratação e nas ferramentas. Recrutadores falsos e ferramentas de programação adulteradas foram a porta de entrada neste caso. Os engenheiros das carteiras precisam de dispositivos geridos e de uma regra que proíba executar código externo nas máquinas de trabalho.
Software para criptoativos dentro do perímetro do banco#
Bancos e PSP utilizam o ItisPay para acrescentar a aceitação de criptoativos aos seus comerciantes como um novo canal de pagamento. A plataforma instala-se na infraestrutura própria do banco, pelo que os dados e registos permanecem no seu perímetro, o acesso do pessoal segue a regra dos quatro olhos e o banco recebe o código-fonte. As chaves dos fundos dos clientes ficam com o nosso parceiro licenciado na UE, prestador de serviços de criptoativos (CASP) e instituição de pagamento, que também trata do licenciamento, do KYC e da liquidação em EUR.
Este artigo tem apenas finalidade informativa e não constitui aconselhamento jurídico ou regulamentar.

