

Os atacantes esvaziaram cerca de 6,3 mil milhões de dólares das carteiras quentes da Binance na noite de 29 de outubro de 2026, o maior roubo de criptomoedas de que há registo. A Binance suspendeu os levantamentos, afirma que os utilizadores não arcarão com a perda, e empresas de análise de blockchain associam o ataque ao grupo norte-coreano TraderTraitor.
Para um banco ou neobanco que ofereça criptomoedas, o ataque à Binance é uma lição sobre chaves. A Binance afirma que nenhuma chave privada foi divulgada. Os atacantes não precisaram de nenhuma: segundo a leitura da TRM, fizeram com que o próprio sistema de assinatura da Binance aprovasse os seus levantamentos. Quem consegue levar o seu sistema de assinatura a assinar controla os ativos dos seus clientes, onde quer que esses ativos estejam.
Todos os números abaixo são de 30 de outubro de 2026, por volta das 12:00 UTC. Mudam ao longo do dia, e assinalamos os casos em que as fontes divergem.
Momentos-chave
Em resumo
- Cerca de 6,3 mil milhões de dólares saíram das carteiras quentes da Binance em dez blockchains, a partir das 20:05 UTC aproximadamente de 29 de outubro. Cerca de 2,7 a 3 mil milhões de dólares foram congelados, sobretudo USDT pela Tether e USDC pela Circle.
- A Binance aponta para o portátil comprometido de um engenheiro e, mais tarde, identificou mais pontos de intrusão. Não reporta fuga de chaves privadas; a análise da TRM aponta para que o seu sistema de assinatura tenha sido levado a assinar.
- A principal carteira esvaziada estava listada na prova de reservas da Binance como garantia dos saldos dos clientes. Um relatório de reservas mostra saldos, não quem os pode movimentar.
- Os bancos devem saber quem detém as chaves, quem aprova uma transferência e quem a pode congelar. As plataformas de negociação devem ficar na execução, e não na custódia de longo prazo dos ativos dos clientes.
O que aconteceu no ataque à Binance de outubro de 2026?#
Os atacantes esvaziaram as carteiras quentes da Binance em dez blockchains em cerca de 20 minutos, a 29 de outubro de 2026, levando cerca de 6,3 mil milhões de dólares. Uma carteira quente é uma carteira mantida online para que uma plataforma possa processar levantamentos com rapidez.
As estimativas da perda diferem ligeiramente porque os preços variaram durante o roubo. A Binance coloca o «impacto estimado» em 6,3 mil milhões de dólares. A TRM Labs contabiliza cerca de 6,36 mil milhões de dólares no momento em que os fundos foram retirados (publicado a 30 de outubro, às 02:10 UTC). A Chainalysis indica cerca de 6,4 mil milhões de dólares (30 de outubro), e a Elliptic 6,43 mil milhões de dólares (atualização de 30 de outubro, às 08:00 UTC).
A maior fatia isolada esteve na rede Ethereum: cerca de 3,79 mil milhões de dólares, incluindo 200 630 ETH, 1,875 mil milhões de USDT e 823 milhões de USDC, segundo a TRM. Outros 18 270 BTC, avaliados em cerca de 1,47 mil milhões de dólares, saíram na rede Bitcoin.
Para dimensionar, o recorde anterior era o roubo à Bybit de fevereiro de 2025. O FBI estimou-o em «aproximadamente 1,5 mil milhões de dólares» e também o atribuiu ao TraderTraitor. A Elliptic afirma que o roubo à Binance é mais de quatro vezes maior. Antes do ataque, a Binance detinha cerca de 144 mil milhões de dólares em ativos, segundo dados da DefiLlama citados pela CoinDesk a 29 de outubro.
Cronologia do ataque à Binance em UTC: as primeiras 16 horas#
O roubo demorou minutos; a resposta continua em curso. A Binance ainda não publicou a hora exata em que suspendeu os levantamentos, por isso essa linha abaixo está assinalada como «noite de 29 para 30 de outubro».
| Hora (UTC) | Evento | Fonte |
|---|---|---|
| 29 out., cerca das 20:05 | Primeiras saídas, na XRP Ledger | TRM Labs |
| 29 out., 20:20 | Saem 18 270 BTC; a carteira quente da Ethereum é tomada; a maior parte dos fundos desaparece em cerca de 20 minutos | TRM Labs |
| 29 out., cerca das 20:24 | Saldo da Ethereum esvaziado 3 min 24 s após a tomada; 167 464 ETH saem da carteira quente identificada como Binance 14 | TRM Labs, CoinDesk |
| 29 out., 21:01 | A Tether congela 971,1 milhões de USDT na carteira principal de receção | TRM Labs |
| 29 out., 21:04 | A Circle congela 823 milhões de USDC | TRM Labs |
| Noite de 29 para 30 de out. | A Binance suspende depósitos e levantamentos; aponta o portátil comprometido de um engenheiro como possível ponto de entrada | Binance, através da CoinDesk |
| 29 out., 23:35 | A Binance confirma 2,54 mil milhões de dólares congelados | TRM Labs |
| 30 out., 00:08 | O Conselho de Segurança da Arbitrum congela 8 426 ETH e 74,6 milhões de ARB | TRM Labs |
| 30 out., 02:10 | A TRM atribui o ataque ao TraderTraitor «com elevado grau de confiança» | TRM Labs |
| 30 out., cerca das 04:30 | A Chainalysis identifica o TraderTraitor | Chainalysis |
| 30 out., 08:00 | Elliptic: 6,43 mil milhões de dólares roubados, 2,84 mil milhões (44 %) congelados | Elliptic |
| 30 out., manhã | A Binance reporta mais pontos de intrusão; depósitos normalizados; espera-se que os levantamentos regressem em 45 a 48 horas | Binance, através da Reuters e da OkayNews |
Quanto foi roubado e quanto está congelado?#
Cerca de 6,3 mil milhões de USD foram roubados, e aproximadamente 2,7 a 3 mil milhões de USD desse valor estão congelados. A Binance indica cerca de 3 mil milhões, a Chainalysis cerca de 2,8 mil milhões, a TRM cerca de 2,7 mil milhões e a Elliptic 2,84 mil milhões, valor que corresponde a 44% do total.
A maior parte do dinheiro congelado está em stablecoins, porque os respetivos emissores podem bloquear tokens num determinado endereço:
- Tether congelou 971,1 milhões de USDT às 21:01 UTC, segundo a TRM; o CEO da Tether, Paolo Ardoino, afirmou posteriormente “mais de 1,567 mil milhões de USDT”, citado pela CoinDesk a 30 de outubro. O total acumulado da TRM era de cerca de 1,77 mil milhões de USDT às 00:30 UTC.
- Circle congelou cerca de 823 milhões de USDC às 21:04 UTC. A Circle só pode congelar USDC, o seu próprio token. Um dos primeiros relatos afirmava que a Circle tinha congelado “Tether”; isso está errado.
- Ripple, World Liberty Financial e Arbitrum Security Council congelaram montantes menores em RLUSD, USD1, ETH e ARB.
Nenhum emissor consegue congelar bitcoin. A Elliptic afirma que os 18 270 BTC estavam distribuídos por 19 endereços, a maioria com 1 000 BTC, e não tinham chegado a nenhuma bolsa ou serviço, segundo a atualização da Elliptic às 08:00 UTC. A TRM estima (às 00:30 UTC de 30 de outubro) que o atacante ainda controla cerca de 2,4 mil milhões de USD que nenhum emissor consegue congelar; a atualização da Elliptic das 08:00 UTC contabiliza cerca de 3,33 mil milhões de USD em ativos que nenhum emissor consegue congelar.
Quem está por trás do ataque à Binance?#
Três empresas de análise apontam para a Coreia do Norte; nenhum governo confirmou essa atribuição. A TRM Labs identifica o TraderTraitor, que descreve como “a principal unidade de hacking da Coreia do Norte”, e acrescenta: “Fazemos este juízo com elevada confiança.” A Chainalysis chegou à mesma conclusão depois de observar fundos da Binance misturados em tempo real com fundos de uma exploração anterior que atribui à Coreia do Norte.
A Elliptic também atribui o roubo à Coreia do Norte, mas observa: “Nenhum governo ou agência de aplicação da lei confirmou a atribuição.” O copresidente executivo da Binance, Richard Teng, disse à Reuters: “A nossa investigação não atribuiu a responsabilidade a nenhum indivíduo.”
Como é que os atacantes chegaram às carteiras quentes (hot wallets) da Binance?#
A primeira declaração da Binance apontava para um portátil. “A investigação inicial da Binance sugere que o incidente de segurança pode envolver o portátil comprometido de um engenheiro de DevOps, o que permitiu a um atacante aceder a um contentor de serviço e submeter levantamentos não autorizados”, afirmou a Binance num comunicado, citado pela CoinDesk. Acrescentou: “Não encontrámos qualquer indício de fuga de chaves privadas de carteiras.”
A 30 de outubro, a Binance afirmou que a sua “investigação subsequente identificou pontos de violação adicionais” e que o incidente “resulta de múltiplos fatores”. Não revelou quais são esses pontos e não publicou uma causa-raiz.
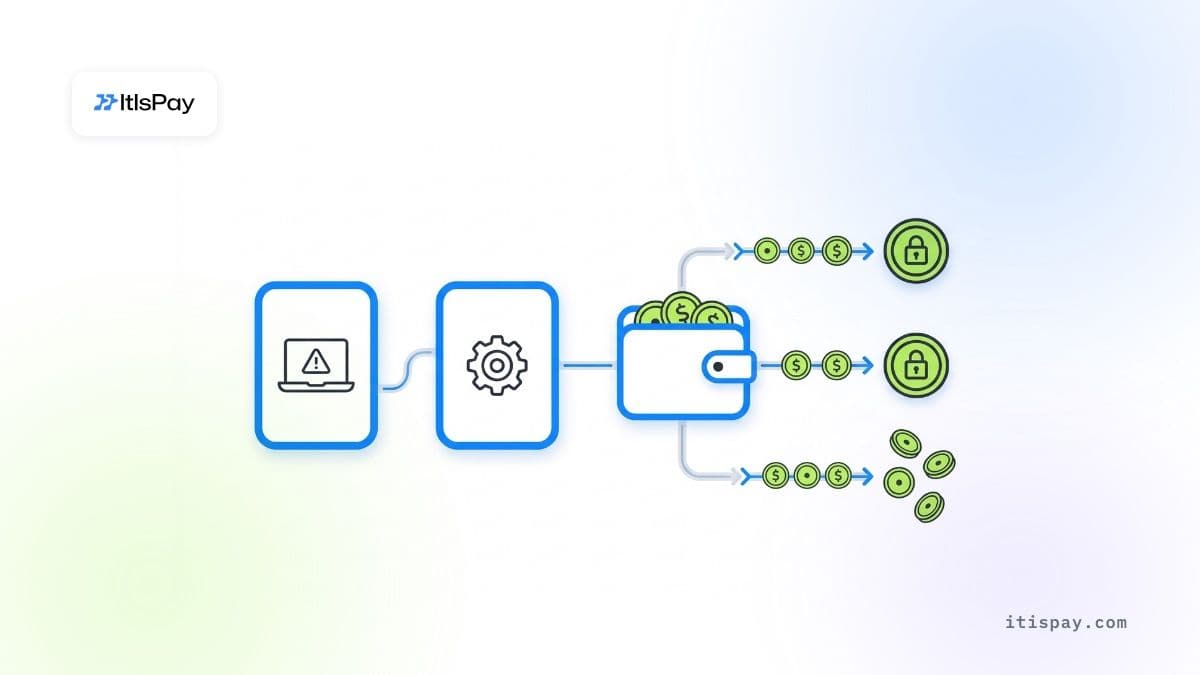
A análise on-chain da TRM encaixa nesse cenário. Segundo a TRM, a explicação mais provável é que o atacante tenha levado o sistema de assinatura das carteiras quentes da Binance a assinar transações em todas as dez redes. Na rede Ethereum, o atacante usou uma funcionalidade recente de conta (EIP-7702) para transferir o controlo da carteira quente para o seu próprio contrato; todo o saldo saiu 3 minutos e 24 segundos depois. A TRM encontrou também preparação desde 28 de outubro, incluindo testes em duas carteiras.
Para uma equipa de gestão de risco, a lição é restrita. Segundo a versão da Binance, as chaves não foram divulgadas, e as carteiras foram esvaziadas mesmo assim, porque o serviço autorizado a solicitar uma assinatura foi tomado pelo atacante.
Porque é que a prova de reservas não protegeu os clientes da Binance?#
A prova de reservas mostra o que uma bolsa detém numa determinada data; não diz quem pode movimentá-lo. O relatório da Binance de 1 de outubro indicava a Binance 14 hot wallet como garantia dos saldos dos clientes, segundo a CoinDesk. Nesse momento, detinha cerca de 89 475 ETH e 1,26 mil milhões de USDT, distribuídos por 37 ativos.
A CoinDesk estima que o roubo levou a cobertura em ETH da Binance de exatamente 100% para “perto de 94%”, cerca de 6% abaixo, até que a Binance a reponha. A Binance afirma que publicará uma prova de reservas atualizada assim que a remediação estiver concluída; o próximo instantâneo regular está previsto para 1 de novembro.
Assim, o relatório era exato, e mesmo assim não protegeu ninguém. Confirmava que as moedas estavam lá, mas não conseguia mostrar quantas pessoas ou sistemas as podiam enviar para outro lado, nem com que rapidez. Para um banco, uma certificação de reservas emitida por uma contraparte é uma verificação de saldo, não um controlo. As questões que importam na custódia de criptoativos dizem respeito à assinatura: quantas aprovações, de quem, e com que limites.
Os levantamentos na Binance estão suspensos, e a Binance é segura?#
Sim, os levantamentos na Binance estão suspensos desde 30 de outubro. A Binance afirma que os depósitos funcionam normalmente e que os levantamentos deverão ser retomados em cerca de 45 a 48 horas, depois de reconstruir o seu serviço de levantamentos e os endereços associados.
A Binance afirma que cobrirá todas as perdas. “Os utilizadores não suportarão o impacto financeiro deste incidente. A Binance cobrirá todas as perdas”, disse um porta-voz à Fox Business. A Binance afirma que o dinheiro virá do SAFU, o seu fundo de emergência, e de fundos da empresa; o copresidente executivo Yi He disse que cobriria “todas as perdas com o hacking”. A CoinDesk noticiou a 30 de outubro que o SAFU detém cerca de 1 mil milhão de USD em bitcoin, muito menos do que a perda.
Os preços caíram em poucas horas. O bitcoin desceu abaixo de 77 000 USD e negociava a 76 664 USD às 02:00 UTC de 30 de outubro, com uma queda de 4,5% nas últimas 24 horas, segundo a The Block. Posições alavancadas no valor de 1,55 mil milhões de USD foram liquidadas compulsivamente nas 24 horas até àquela hora, segundo dados da CoinGlass citados pela The Block. A CoinDesk, citando pessoas familiarizadas com o assunto, relata que investidores institucionais estão a retirar ativos das bolsas centralizadas em geral, e não apenas da Binance.
Se a Binance é “segura” neste momento depende do que precisa dela. A sua promessa de reembolso só é credível se os fundos da empresa e o dinheiro congelado cobrirem a diferença.
Três causas do ataque que importam para um banco#
Três opções de conceção tornaram a perda possível, e um banco pode verificar cada uma delas na sua própria configuração.
Saldos elevados em carteiras quentes. A Binance mantinha milhares de milhões em carteiras online que processavam levantamentos; só a Binance 14 detinha cerca de 89 475 ETH e 1,26 mil milhões de USDT a 1 de outubro. As carteiras quentes são necessárias para a rapidez, mas cada moeda nelas é alcançável por quem controlar o caminho de assinatura.
Uma máquina comprometida chegou ao caminho de levantamento. Segundo a própria conta da Binance, o portátil de um único engenheiro deu acesso a um serviço capaz de submeter levantamentos. Se o dispositivo de uma só pessoa consegue iniciar uma cadeia que termina numa transferência assinada, o desenho das aprovações é demasiado frágil.
A bolsa como ponto único de falha. Todos os que mantêm ativos na bolsa, ou encaminham pagamentos por ela, param quando ela para. Traders, comerciantes e qualquer banco construído sobre ela esperam que o mesmo botão de levantamento volte a funcionar.
Como os bancos e neobancos detêm criptoativos dos clientes: três casos#
A custódia de criptoativos para neobancos e bancos segue hoje três modelos gerais. Nenhum deles está relacionado com o incidente da Binance; usamo-los para mostrar onde reside o risco.
Revolut: três tipos de carteira, publicados na sua política#
A Revolut Digital Assets Europe (RDAEL) publica a sua política de salvaguarda de ativos dos clientes. Identifica três locais onde os criptoativos dos clientes podem estar:
- Carteiras de autocustódia na Fireblocks, uma carteira de Multi Party Computation (MPC) “onde a RDAEL detém a maioria dos componentes das chaves privadas”. A MPC divide uma chave em fragmentos detidos por partes diferentes, pelo que nenhum fragmento isolado consegue assinar. A Revolut usa-a sobretudo para transferências entre bolsas e armazenamento a frio.
- Carteiras quentes em bolsas de terceiros, onde a RDAEL “não é proprietária das chaves privadas”. São usadas para executar as ordens de compra e venda dos clientes.
- Carteiras frias junto de um custodiante terceiro, offline. “A maioria dos ativos cripto dos clientes é mantida em carteiras frias.”
A história das versões da política mostra a direção. A versão 3.0, de agosto de 2025, introduziu acordos bilaterais com bolsas “e o maior controlo sobre a Fireblocks”. As alterações à política de assinatura da Fireblocks exigem a aprovação do CEO da RDAEL e de pelo menos duas aprovações.
A política afirma também que “a Revolut não segrega os criptoativos dos clientes”: estão em carteiras omnibus junto de bolsas parceiras ou da Fireblocks, enquanto o armazenamento a frio é mantido separado de outras entidades. As bolsas tratam da execução, a maioria dos ativos está em armazenamento a frio, e a Revolut assumiu maior controlo sobre a sua configuração da Fireblocks.
Um banco cuja aceitação de cripto assenta num produto de pagamento de uma bolsa#
Imagine um banco cujos comerciantes aceitam criptoativos através de um produto de pagamento de uma bolsa, como o Binance Pay, com os fundos retidos nas carteiras da bolsa. Esta configuração é rápida de lançar. A bolsa detém as chaves, gere as carteiras e liquida os pagamentos.
A 29 de outubro, esse banco não teria tido nada a decidir. Os levantamentos foram interrompidos na bolsa, pelo que o banco não conseguia movimentar os fundos dos comerciantes, e estes não podiam ser pagos até que a bolsa reabrisse. Os sistemas próprios do banco estavam em ordem; o seu canal de pagamentos não estava. A dependência de uma única bolsa é um risco de concentração que fica fora do registo de riscos do banco.
Um banco sob o artigo 60.º do MiCA, com custódia própria#
Na UE, uma instituição de crédito pode oferecer custódia de criptoativos sem uma licença de prestador de serviços de criptoativos (CASP) separada. Ao abrigo do artigo 60.º do MiCA, deve notificar o seu regulador de origem “pelo menos 40 dias úteis antes de prestar esses serviços pela primeira vez”. Explicamos o percurso completo em custódia de criptoativos para bancos ao abrigo do MiCA.
As obrigações acompanham o banco. O artigo 75.º exige uma política de custódia que minimize o risco de perda por “fraude, ameaças cibernéticas ou negligência”, a segregação jurídica e operacional dos ativos dos clientes em relação aos do banco, e a responsabilidade por perdas imputáveis ao banco, limitada ao valor de mercado do ativo perdido no momento da perda. Um banco que gere a custódia no seu próprio perímetro mantém o controlo da assinatura e do congelamento, e assume a responsabilidade total se falhar.
Autocustódia vs. custódia em bolsa: quem pode bloquear os seus fundos?#
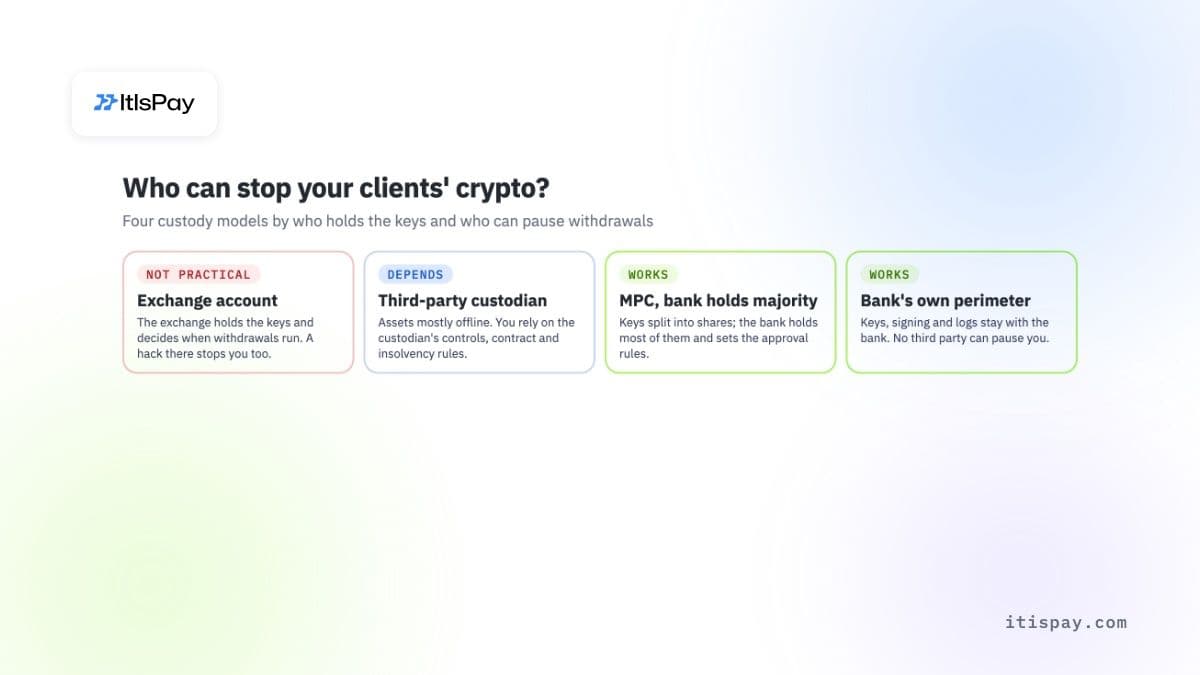
O modelo que escolhe define quem detém as chaves, quem pode interromper um levantamento e quem responde perante os seus clientes após um ataque.
| Modelo | Quem detém as chaves | Quem pode suspender levantamentos | Se essa parte for pirateada | Veredicto para os ativos dos clientes |
|---|---|---|---|---|
| Conta em bolsa (carteira quente) | A bolsa | A bolsa | Tem de esperar que a bolsa suspenda, reconstrua e reembolse | Não |
| Custodiante terceiro (frio) | O custodiante | O custodiante, por contrato | Ativos sobretudo offline; depende dos seus controlos e das regras de insolvência | Depende |
| Prestador MPC, banco detém a maioria dos fragmentos | Dividido; o banco detém a maioria | O banco, através das suas próprias regras de aprovação | O atacante precisa dos fragmentos e das aprovações do banco | Funciona |
| Perímetro próprio do banco (servidores e armazenamento de chaves próprios) | O banco | O banco | Os controlos do próprio banco decidem; nenhum terceiro o pode suspender | Funciona |
A tabela compara controlo, não qualidade. Um bom custodiante terceiro pode ser mais seguro do que uma configuração interna frágil. O que muda é de quem depende quando algo corre mal.
O que é a autocustódia, em termos simples?#
A autocustódia significa que detém as chaves que movimentam os ativos, pelo que ninguém mais os pode movimentar nem bloquear. Para um particular, trata-se de uma carteira de hardware. Para um banco, significa chaves geradas e armazenadas no seu próprio hardware ou detidas como maioria dos fragmentos MPC, com regras de assinatura que o banco define e audita.
A custódia em bolsa é o oposto: detém um crédito sobre a bolsa, e a bolsa detém as chaves. Num dia mau, esse crédito vale o que a bolsa conseguir reembolsar, quando voltar a abrir. O nosso guia sobre custódia de ativos digitais explica com mais pormenor os principais modelos de custódia.
O que a autocustódia tem de incluir para travar um ataque do tipo Binance
- A Binance detinha as chaves das suas carteiras quentes. Os atacantes não precisaram de as roubar: conseguiram que o sistema de assinatura aprovasse os seus levantamentos. Deter as chaves é metade da defesa; a outra metade é aquilo que tem de ser acordado antes de qualquer coisa ser assinada.
- Uma política de assinatura que funcione separadamente dos sistemas do dia a dia: limites por transferência e por dia, endereços de destino em lista de permissões e um segundo aprovador, num dispositivo separado, para montantes elevados. Um único portátil comprometido não deve ser suficiente.
- Uma carteira quente pequena e a maior parte dos ativos em armazenamento a frio, para que um único serviço violado não consiga chegar à maioria dos fundos dos clientes.
- A autocustódia transfere a responsabilidade para o banco: ao abrigo do Artigo 75.º do MiCA, o banco responde pelas perdas que lhe sejam imputáveis, e precisa de pessoas, cerimónias de gestão de chaves, monitorização e auditorias.
- A execução continua a exigir liquidez. A maioria dos bancos manterá um saldo junto de bolsas ou corretores, dimensionado de acordo com as ordens que executa.
O que deve um banco verificar esta semana?#
Comece pela exposição, depois pela assinatura e por fim pelos contratos. Uma lista curta para o responsável por ativos digitais e para a equipa de risco:
- Liste todas as bolsas, corretores e produtos de pagamento que detêm criptoativos de clientes ou do banco, com os saldos à data de hoje.
- Verifique se algum deles depende da Binance para liquidez ou liquidação, mesmo que indiretamente.
- Transfira para armazenamento a frio, ou para chaves que controle, os saldos acima do necessário para um dia de execução.
- Mapeie o percurso de assinatura: que sistemas podem pedir uma assinatura, e pode um único portátil ou conta comprometidos chegar até lá?
- Exija pelo menos duas aprovações independentes e limites diários para cada levantamento de uma carteira quente.
- Leia os contratos de custódia quanto a direitos de suspensão, cobertura de perdas, tratamento em caso de insolvência e prazos de pré-aviso.
- Teste a via de congelamento de stablecoins: quem contacta a Tether ou a Circle, e com que rapidez, se os seus endereços forem esvaziados.
Mantenha as chaves e os registos dentro do seu perímetro#
Se quiser oferecer criptoativos sem entregar as suas chaves a uma bolsa, a ItisPay instala-se dentro do próprio perímetro do banco. Os dados, as chaves e os registos não saem desse perímetro, e o banco recebe o código-fonte e o esquema de dados. Uma camada de políticas separada gere limites, funções, segunda aprovação e beneficiários em lista de permissões, de modo a que nenhuma transferência seja assinada fora das regras do próprio banco. Os bancos que preferirem não assegurar eles próprios a custódia podem manter os ativos dos clientes junto do nosso parceiro, um prestador de serviços de criptoativos (CASP) e instituição de pagamento licenciado na UE, com a ItisPay como camada de software por cima.
Este artigo tem fins exclusivamente informativos e não constitui aconselhamento jurídico ou regulamentar.

