

Departament Sprawiedliwości USA (DOJ) twierdzi, że wysiłki rządu i sektora prywatnego zamroziły ponad 2,7 mld USD z ponad 6 mld USD, które północnokoreańscy hakerzy wojskowi ukradli z Binance 29 października 2026 r. lub w pobliżu tej daty. Szef wydziału karnego określił ten wynik jako zatrzymanie „około połowy tego historycznego włamania”; druga połowa znajduje się w większości w aktywach, których żaden emitent nie może zamrozić.
Atak Korei Północnej na Binance nie złamał żadnej kryptografii. Raport samego Binance opisuje fałszywą rozmowę kwalifikacyjną, zmanipulowane narzędzie dla programistów i wewnętrzną usługę podpisywania, która podpisywała to, o co prosił atakujący. Bybit w 2025 r. i DMM Bitcoin w 2024 r. zawiodły w tym samym miejscu: ludzie i ekrany wokół podpisu, a nie same klucze.
Dane w tym artykule są aktualne na 20 listopada 2026 r., UTC. Kwoty zamrożone i odzyskane wciąż się zmieniają.
Najważniejsze momenty
W skrócie
- DOJ, 12 listopada 2026 r.: ponad 6 mld USD skradzione z Binance przez jednostkę TraderTraitor z Korei Północnej; ponad 2,7 mld USD zamrożone przez rząd i sektor prywatny łącznie, z czego DOJ ma nakaz sądowy na przejęcie lub zablokowanie ponad 1,2 mld USD.
- Raport Binance z 3 listopada wskazuje drogę wejścia: zmanipulowane narzędzie dla programistów w czerwcu i fałszywą rozmowę kwalifikacyjną we wrześniu, a następnie dostęp do wewnętrznej usługi podpisywania portfeli 29 października.
- Bybit (około 1,5 mld USD, luty 2025) i DMM Bitcoin (4502,9 BTC, maj 2024) pokazują ten sam schemat: podpisujący zatwierdzali to, co pokazał im zainfekowany ekran lub żądanie.
- Dla banku skuteczne są kontrole poza ekranem podpisu: limity i listy dozwolonych adresów egzekwowane przez oddzielny system, drugi podpisujący, który sprawdza surową transakcję na innym urządzeniu, przechowywanie zimne dla większości środków oraz zasady zatrudniania i urządzeń.
Co DOJ powiedział o zamrożeniu środków po ataku na Binance?#
12 listopada 2026 r. Departament Sprawiedliwości (nr komunikatu 26-1356) stwierdził, że członkowie północnokoreańskiego wojska, „określani przez FBI jako »TraderTraitor«”, ukradli ponad 6 mld USD w aktywach wirtualnych z Binance 29 października lub w jego pobliżu. W tym samym komunikacie napisano, że „wspólne wysiłki rządu USA i sektora prywatnego dotychczas doprowadziły do zamrożenia ponad 2,7 mld USD”, a departament ma zgodę sądu na przejęcie lub zablokowanie „ponad 1,2 mld USD z tej kwoty”.
Asystent prokuratora generalnego A. Tysen Duva powiedział, że wydział karny wykorzystał swoje kompetencje, „aby natychmiast zatrzymać około połowy tego historycznego włamania”. To zdanie stoi za nagłówkami z tego tygodnia, że DOJ pomógł zamrozić niemal połowę kradzieży. Nie znaleźliśmy nowszej liczby DOJ, na której by się opierały: dane pochodzą z 12 listopada.
Ten sam komunikat dotyczył FaceStealer, odrębnego północnokoreańskiego schematu polegającego na połączeniach wideo ze sfałszowanymi deepfake’iem twarzami, który według DOJ ukradł ponad 400 mln USD w ciągu 18 miesięcy. M. Scott Proctor z Wydziału Bezpieczeństwa Narodowego podał motyw: „Rząd Korei Północnej finansuje swój zbuntowany reżim i nielegalny program zbrojeniowy dzięki kradzieży kryptowalut.”
Pozostałe kwoty zamrożenia różnią się w zależności od źródła i daty. Binance podaje, że około 2,85 mld USD z 6,34 mld USD objętych atakiem zostało „zamrożone lub przechwycone”, z zastrzeżeniem uzgodnień i zmian cen. TRM Labs, zaktualizowane 17 listopada, liczy około 2,7 mld USD zamrożonych i podaje, że atakujący nadal posiadał około 2,4 mld USD, w tym ponad 420 000 ETH i 18 270 BTC. Binance uzyskał następnie światowy nakaz zamrożenia wydany przez sądy w Abu Zabi wobec nieznanych atakujących.
Oś czasu ataku na Binance w UTC, na podstawie raportu samego Binance#
Binance opublikował wstępne ustalenia 3 listopada 2026 r. Zaczyna się od słów: „Nasze obecne śledztwo wskazuje, że była to wyrafinowana, wieloetapowa kampania.” Miesiące przygotowań są dla banku ważniejsze niż cztery godziny opróżniania portfeli.
| Data (2026, UTC) | Co się stało | Źródło |
|---|---|---|
| czerwiec | Inżynier A instaluje zmodyfikowany pakiet Homebrew, szukając narzędzia AI do kodowania; urządzenie zostaje wymienione, ale koledzy z zespołu portfeli pozostają narażeni | Binance, 3 list. |
| wrzesień | Inżyniera B zaczepia fałszywy „Project Director” na platformie z ofertami pracy; fałszywa rozmowa wideo, a następnie czat z fałszywym „CEO”; repozytorium testowe podrzuca złośliwe oprogramowanie, którego ochrona punktów końcowych nie wykrywa | Binance, 3 list. |
| 20 października | Z maszyny inżyniera B atakujący za pomocą wewnętrznego narzędzia AI przejmuje kontrolę nad inżynierami A i C; znajduje token do wdrażania kontenerów | Binance, 3 list. |
| 29 paź., 17:15–19:56 | Atakujący loguje się na komputer inżyniera C, wdraża kontener i dociera do wewnętrznej usługi podpisywania portfeli | Binance, 3 list. |
| 29 paź., 20:05–20:09 | Pięć gorących portfeli wysyła 233,46 mln XRP na jeden adres atakującego; BTC, SOL, OP i ETH idą w ślad | Binance, 3 list. |
| 29 paź., 23:56 | Ostatni przelew (2961,9 ETH) zakończony | Binance, 3 list. |
| 31 października | Alert FBI, Secret Service i IRS-CI przypisuje kradzież grupie TraderTraitor | Alert FBI |
| Początek listopada | Kim Yo Dzong odrzuca w mediach państwowych oskarżenia FBI | SCMP |
| 12 listopada | DOJ: ponad 2,7 mld USD zamrożone, ponad 1,2 mld USD pod nadzorem sądowym | DOJ |
Binance napisała, że atakujący „następnie wykorzystał usługę podpisywania, aby wykorzystać mechanizm autoryzacji EIP-7702 w Ethereum”, a gorące portfele korzystały z MPC (obliczeń wielostronnych, w których klucz jest podzielony między kilka maszyn). Podział klucza nie powstrzymał kradzieży: atakujący dotarł do usługi, która prosi posiadaczy kluczy o podpis. Binance twierdzi też, że w 2026 roku wykryła i zapobiegła 57 podejrzanym przypadkom powiązanym z Koreą Północną. Pełny przebieg zdarzeń znajdziesz w relacji Binance.
Gdzie relacje o zamrożeniu środków przez DOJ są błędne#
- „DOJ zamroził 2,7 mld USD”. Komunikat mówi o rządzie i sektorze prywatnym łącznie. Część prowadzona przez sam DOJ to 1,2 mld USD i mieści się ona w kwocie 2,7 mld USD, a nie ponad nią.
- „USA przejęły 1,2 mld USD”. Komunikat mówi o „zajęciu lub zabezpieczeniu”. Zabezpieczenie utrzymuje aktywa w miejscu; nie rozstrzyga, kto jest ich właścicielem. Komunikat nie wspomina o orzeczeniu o przepadku i opisuje te działania jako wciąż trwające.
- „Połowa pieniędzy wróciła”. Zamrożone nie znaczy zwrócone. Binance twierdzi, że stratę poniesie sama, a nie jej użytkownicy, więc odzyskane środki w największej mierze wyrównują straty Binance.
- „Laptop jednego inżyniera”. Takie sugestie pojawiały się w pierwszych komunikatach Binance. Jej raport z 3 listopada wymienia trzech inżynierów, incydent w łańcuchu dostaw z czerwca i fałszywą rozmowę kwalifikacyjną z września.
- „Nie skradziono żadnych kluczy”. To twierdzenie pochodzi od zewnętrznych analityków, a nie od Binance. Binance twierdzi, że atakujący dotarł do wewnętrznej usługi podpisywania; nie podała, czy materiał kluczowy opuścił firmę.
Jak hack kryptowalut z Korei Północnej dociera do kluczy?#
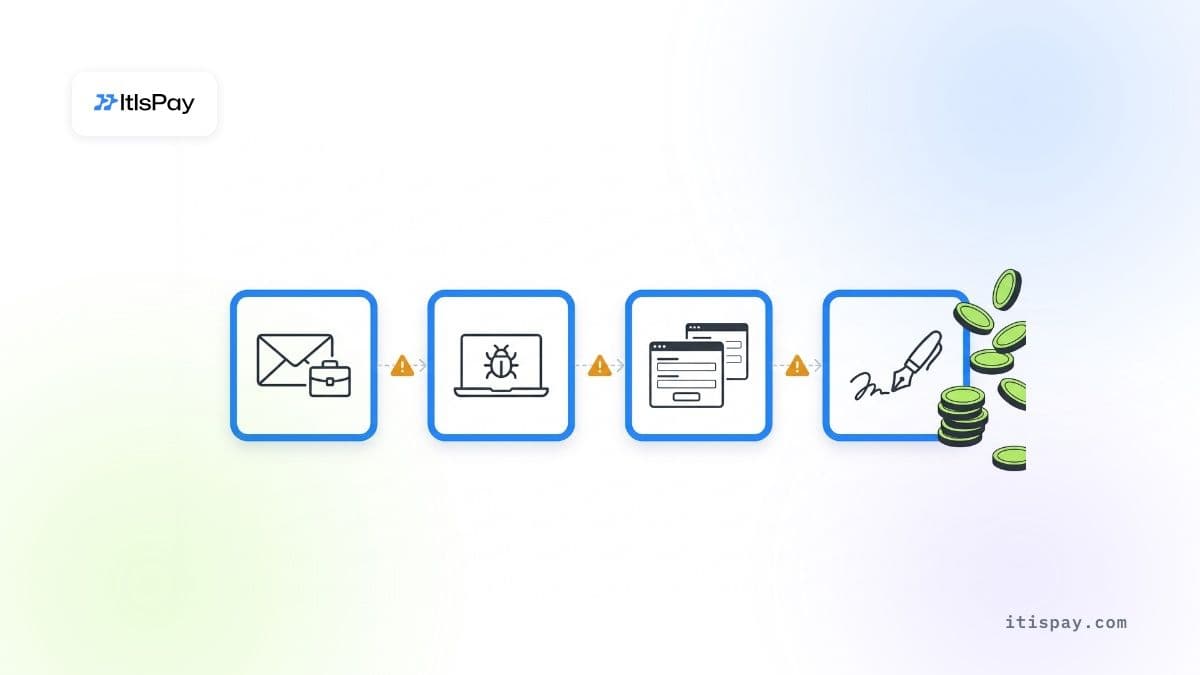
Każdy hack kryptowalut z Korei Północnej opisany w tym artykule przebiegał według tych samych trzech kroków: dotarcie do osoby z dostępem, dotarcie do narzędzia, które tworzy lub wyświetla transakcję, oraz uzyskanie ważnych podpisów pod przelewem, który podpisujący nie zamierzali zatwierdzić. Kryptografia pozostaje nienaruszona. Chainalysis napisała w grudniu 2025 roku, że grupy z Korei Północnej „podszywają się pod rekruterów znanych firm web3 i AI” i umieszczają pracowników IT w usługach kryptowalutowych, aby uzyskać uprzywilejowany dostęp. Przypadek Binance wykorzystał pierwszą drogę; wcześniejsze przypadki – pozostałe.
Fałszywi rekruterzy i zadania testowe#
Pierwszym ruchem jest zwykle oferta pracy. W Binance inżynier B dostał fałszywą rozmowę kwalifikacyjną i repozytorium z „zadaniem testowym”. W DMM Bitcoin, według wspólnego oświadczenia FBI, US Defense Cyber Crime Center i japońskiej Narodowej Agencji Policji z 23 grudnia 2024 roku, aktor z Korei Północnej podszył się w marcu 2024 roku pod rekrutera na LinkedIn i wysłał pracownikowi japońskiej firmy Ginco, producenta oprogramowania do portfeli, „test przed zatrudnieniem” na GitHubie. FaceStealer, według komunikatu DOJ z 12 listopada, dodaje rozmowy wideo z deepfake’iem osób, które cel już zna.
Zmanipulowane narzędzia i dostawcy#
Pierwsze naruszenie w Binance dotyczyło zmanipulowanej instalacji menedżera pakietów. W przypadku Bybit chodziło o dostawcę: firma Safe, dostawca portfeli multisig, poinformowała, że kradzież wynikła z „przejęcia komputera dewelopera Safe{Wallet}, co doprowadziło do zaproponowania zamaskowanej złośliwej transakcji”. Badacze z Sygnia, których ustalenia opublikował dyrektor generalny Bybit, nie znaleźli śladów kompromitacji w infrastrukturze samego Bybit.
Insiderzy na liście płac#
FBI ostrzegło 13 października 2026 roku, że Korea Północna wykorzystuje „tysiące kontrolowanych przez państwo zdalnych «pracowników IT»” do infiltrowania zachodnich firm, a reżim „otrzymuje szacunkowo 85–90% przychodów generowanych przez te podmioty”. Na stanowisku obsługującym kryptowaluty zdalny współpracownik z uprawnieniami administratora jest o jeden krok od kluczy. Sprawdzaj ich w ten sposób.
Co Bybit, WazirX i DMM Bitcoin pokazują o podpisywaniu?#
We wszystkich trzech przypadkach osoby zatwierdzające przelew widziały ekran lub żądanie, które nie pokazywały, co faktycznie podpisywano. Bybit i WazirX miały portfele multisig. Dla banku wniosek jest wąski. Drugi podpisujący pomaga tylko wtedy, gdy sprawdza coś, czego atakujący nie może przepisać.
Bybit, 21 lutego 2025. FBI przypisuje Korei Północnej kradzież „około 1,5 mld USD w aktywach wirtualnych” (PSA I-022625-PSA). Podpisujący przenosili środki z zimnego portfela multisig do gorącego portfela podczas zaplanowanego transferu. Sygnia ustaliła, że „złośliwy kod, który utworzył złośliwą transakcję, pochodził bezpośrednio z infrastruktury AWS firmy Safe{Wallet}”. Kod uruchamiał się tylko w określonych warunkach, więc podpisujący widzieli zwykły transfer i podpisali inny.
DMM Bitcoin, maj 2024. FBI i japońska policja twierdzą, że TraderTraitor ukradł 4 502,9 BTC, czyli wówczas około 308 mln USD. Po przejęciu pracownika Ginco atakujący „prawdopodobnie wykorzystali ten dostęp, aby zmanipulować prawidłowe żądanie transakcji pracownika DMM”. Żądanie przyszło prawidłowym kanałem, więc dla osób je zatwierdzających wyglądało normalnie.
WazirX, lipiec 2024. Indyjska giełda straciła ponad 230 mln USD z portfela multisig prowadzonego wspólnie z dostawcą usług powierniczych Liminal. WazirX poinformowała, jak podano wówczas, że dane wyświetlane w interfejsie nie zgadzały się z rzeczywistą transakcją. Liminal twierdzi, że jego własne serwery nie zostały naruszone. Obie firmy wciąż spierają się o przyczynę, więc traktuj szczegóły jako nierozstrzygnięte. Obie relacje opisują podpisujących, którzy zatwierdzili transakcję, której nie mogli zobaczyć w całości.
Binance pasuje do tego wzorca z innej strony. Atakujący nie oszukał człowieka przed ekranem; dotarł do samej usługi podpisywania i rozpoczął transakcje „poza zwykłym procesem wypłat”, jak określa to Binance. Binance nie podała, gdzie znajdowały się jej limity i listy dozwolonych adresów. Ogólna zasada nadal obowiązuje: kontrole, które znajdują się wewnątrz usługi, do której dociera atakujący, mogą zostać wyłączone razem z nią.
Ile Korea Północna ukradła w kryptowalutach od 2024 roku?#
Przed Binance największym pojedynczym rokiem był 2025. Chainalysis policzyła co najmniej 2,02 mld USD ukradzionych przez grupy z Korei Północnej w 2025 roku, czyli o 681 mln USD więcej niż w 2024 roku, a największy udział miał Bybit. Multilateral Sanctions Monitoring Team, powołany po zakończeniu działalności panelu ekspertów ONZ, oszacował kradzieże na 2,8 mld USD w okresie od stycznia 2024 do września 2025 roku. TRM Labs policzyła około 643 mln USD w pierwszej połowie 2026 roku, czyli około 66% wszystkich strat z hacków kryptowalut w tym okresie. Samo Binance, według DOJ ponad 6 mld USD, przewyższa wszystkie te wartości.
Dla banku oznacza to, że atakujący jest państwem z celem przychodowym. Jest też cierpliwy: operacja przeciwko Binance zaczęła się w czerwcu.
Czego MiCA i DORA wymagają od banku, który przechowuje klucze?#
Bank, który przechowuje kryptowaluty klientów w UE, trzyma klucze zgodnie z MiCA i DORA, a obie regulacje czynią ścieżkę podpisywania jego problemem. Banki wchodzą na rynek na podstawie art. 60 ust. 1 MiCA: instytucja kredytowa „może świadczyć usługi w zakresie kryptoaktywów, jeżeli powiadomi” swój organ macierzysty „co najmniej 40 dni roboczych przed świadczeniem tych usług po raz pierwszy”. Nasz przewodnik po przechowywaniu kryptowalut przez banki na podstawie MiCA opisuje tę ścieżkę.
Po wejściu obowiązują trzy zasady:
- art. 75 ust. 3 MiCA: polityka przechowywania „musi minimalizować ryzyko utraty aktywów kryptograficznych klientów lub praw związanych z tymi aktywami albo środków dostępu do aktywów kryptograficznych w wyniku oszustwa, zagrożeń cybernetycznych lub zaniedbania”.
- art. 75 ust. 8 MiCA: dostawca odpowiada za straty „wynikające ze zdarzenia, które jest mu przypisywalne”, z ograniczeniem do wartości rynkowej w chwili straty. Według naszej interpretacji skompromitowana wewnętrzna usługa podpisywania należy do działalności dostawcy, więc wyłączenie dla zdarzeń poza jego kontrolą jest trudne do zastosowania.
- DORA, stosowane od 17 stycznia 2025 roku: art. 9 ust. 4 lit. d wymaga „środków ochrony kluczy kryptograficznych”; art. 28 ust. 1 lit. a stanowi, że firmy korzystające z dostawców usług ICT „pozostają w pełni odpowiedzialne”; art. 5 ust. 2 lit. a przypisuje ostateczną odpowiedzialność za ryzyko ICT organowi zarządzającemu.
Nadzorcy już się przyglądają. 8 lipca 2026 roku ESMA uruchomiła wspólne działanie nadzorcze dotyczące cyfrowej odporności operacyjnej dostawców usług kryptoaktywów (CASP), ze szczególnym naciskiem na przechowywanie, wymieniając wśród zagadnień „zarządzanie kluczami i pamięcią masową” oraz „kontrole transakcji”.
Które kontrole podpisywania zatrzymują hack kryptowalut z Korei Północnej?#
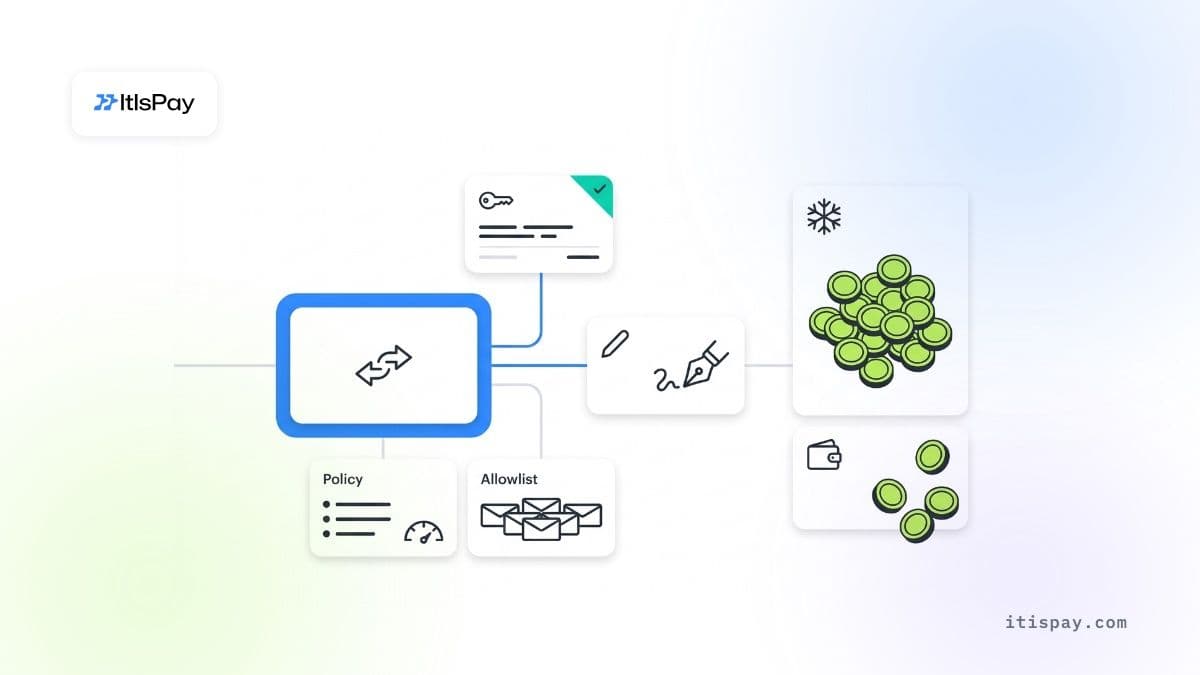
Kontrola pomaga tylko wtedy, gdy znajduje się poza systemem, do którego atakujący najprawdopodobniej dotrze. Zadaj każdej kontroli to pytanie: jeśli laptop inżyniera portfela i ekran podpisywania zostaną skompromitowane, czy kontrola nadal zadziała? Więcej o wyborze między własnym a zleconym przechowywaniem znajdziesz w naszym tekście o hacku Binance a samodzielnym przechowywaniu.
| Kontrola | Co powstrzymuje | Czego nie wychwytuje | Ocena |
|---|---|---|---|
| Drugi podpisujący na tym samym ekranie | Pojedynczy nieuczciwy pracownik | Zmanipulowany ekran pokazuje obu podpisującym to samo kłamstwo | Nie |
| Drugi podpisujący sprawdza surową transakcję na osobnym urządzeniu | Sztuczki z wyświetlaniem w stylu Bybit | Zmowa lub przejęte drugie urządzenie | Działa |
| Lista dozwolonych adresów egzekwowana przez odrębny system polityk | Przelewy na nowe adresy atakującego | Sztuczki z delegowaniem, jak EIP-7702, jeśli nie są objęte polityką | Zależy |
| Godzinowe i dzienne limity wartości poza usługą podpisywania | Pełne opróżnienie portfela w ciągu minut | Powolna kradzież poniżej limitu | Działa |
| Większość środków w cold storage, uzupełnianych według harmonogramu | Utrata większości środków w jednym zdarzeniu | Ataki podczas zaplanowanego uzupełniania, jak w przypadku Bybit | Zależy |
| Sam podział kluczy MPC lub multisig | Kradzież pojedynczego klucza | Przejęta ścieżka żądań | Nie |
| Zasady zatrudniania i korzystania z urządzeń przez personel portfeli | Fałszywi rekruterzy, testowe repozytoria, kod z zewnątrz | Przejęcie dostawcy | Zależy |
Gdzie zasady podpisywania nie pomagają
- Jeśli limity i listy dozwolonych adresów znajdują się w tej samej usłudze, do której dociera atakujący, można je obejść razem z nią.
- Bitcoin, ether i XRP nie mają emitenta, który mógłby je zamrozić; po wypłynięciu odzyskanie środków zależy od tego, czy giełdy je wychwycą.
- Nakaz sądowy lub zamrożone saldo stablecoina działa dopiero po stracie. Na mocy art. 75 ust. 8 MiCA to depozytariusz w pierwszej kolejności ponosi stratę.
Co bank powinien sprawdzić w tym tygodniu?#
Każde sprawdzenie odpowiada etapowi schematu ataków na kryptowaluty stosowanego przez Koreę Północną, który już zadziałał wobec realnej firmy.
- Zapytaj, czy ktokolwiek z zespołu portfeli lub podpisywania uruchomił w tym roku na służbowym komputerze „zadanie testowe” od rekrutera albo niesprawdzony kod.
- Sprawdź, czy personel portfeli korzysta z zarządzanych urządzeń, bez pakietów zainstalowanych spoza zatwierdzonego repozytorium lustrzanego.
- Przetestuj drugiego podpisującego: czy potrafi odczytać adres docelowy, kwotę i wywołanie kontraktu z surowej transakcji na osobnym urządzeniu, bez ekranu głównego portfela?
- Upewnij się, że limity i listy dozwolonych adresów egzekwuje system, którego usługa podpisywania nie może zmienić, oraz że delegacje typu EIP-7702 są blokowane przez politykę.
- Przypnij lub samodzielnie hostuj każdy front end dostawcy używany do podpisywania i ustaw alert na zmianę jego kodu.
- Sprawdzaj codziennie depozyty pod kątem adresów TraderTraitor z FBI oraz listy adresów z nakazu sądowego dotyczącego Binance.
- Ponownie zweryfikuj tożsamość zdalnych wykonawców z uprawnieniami administratora, korzystając z porady FBI z października 2026 r. dotyczącej pracowników IT.
Oprogramowanie do kryptowalut wewnątrz perymetru banku#
Banki i PSP używają ItisPay, aby dodać obsługę kryptowalut dla swoich sprzedawców jako nowy kanał płatniczy. Platforma jest instalowana w infrastrukturze banku, dzięki czemu dane i logi pozostają w jego perymetrze, dostęp personelu podlega zasadzie czterech oczu, a bank otrzymuje kod źródłowy. Klucze do środków klientów znajdują się u naszego partnera z licencją UE, dostawcy usług w zakresie kryptoaktywów (CASP) i instytucji płatniczej, który zajmuje się również licencjonowaniem, KYC i rozliczeniami w EUR.
Niniejszy artykuł ma wyłącznie charakter informacyjny i nie stanowi porady prawnej ani regulacyjnej.

