

Binance twierdzi, że sądy Abu Dhabi Global Market (ADGM) wydały wobec nieznanych osób stojących za jego włamaniem z 29 października nakaz zamrożenia aktywów na całym świecie o wartości 6,5 mld USD. Sam nakaz zamrożenia Binance nie sprowadza żadnej monety z powrotem: daje emitentom i giełdom, które już posiadają zamrożone środki, nakaz sądowy, którego niektóre z nich wymagają przed uwolnieniem czegokolwiek, a także umieszcza około 26 000 adresów portfeli na liście, którą rynek ma obserwować.
Dla banku, który przechowuje kryptoaktywa klientów, bardziej użyteczna lekcja leży o krok wcześniej. Binance sam zarządzał swoimi kluczami, a atakujący mimo to opróżnili większość jego gorących portfeli w około 20 minut. Sądy i emitenci stablecoinów mogą powstrzymać część szkód później. O tym, co w ogóle opuszcza portfel, decydują własne zasady podpisywania banku.
Dane w tym artykule są aktualne na 18 listopada 2026 r., wieczorem (czas UTC). Liczby wciąż się zmieniają.
Najważniejsze momenty
W skrócie
- Nakaz sądów ADGM obejmuje 6,5 mld USD i jest skierowany przeciwko nieznanym sprawcom; dodaje nakazy zabezpieczające prawo własności (proprietary injunctions) i nakazy wydania (delivery-up orders) dotyczące konkretnych skradzionych aktywów (The Block, 18 listopada 2026 r.).
- Z około 6,34 mld USD objętych atakiem Binance twierdzi, że około 2,85 mld USD zostało zamrożone lub przechwycone; Departament Sprawiedliwości USA ma uprawnienia sądowe do zajęcia lub zablokowania ponad 1,2 mld USD spośród zamrożonych środków (12 listopada 2026 r.).
- Na początku listopada Elliptic szacował, że około 3,3 mld USD znajdowało się w bitcoinach, eterze i XRP, których żaden emitent nie może zamrozić.
- Dla banków: nakaz działa po kradzieży. Limity, niezależny drugi podpisujący, lista dozwolonych adresów i przechowywanie offline działają przed nią.
Co właściwie zrobił nakaz zamrożenia Binance?#
Nakaz ogranicza możliwość rozporządzania przez osoby stojące za atakiem aktywami o wartości do 6,5 mld USD, niezależnie od tego, gdzie się one znajdują. Według raportu The Block z 18 listopada (opublikowanego o 19:40 UTC) sędzia William Stone SBS KC wydał nakaz wobec nieznanych osób oskarżonych o przeprowadzenie ataku z 29 października. Binance przekazał swoje oświadczenie The Block. Nie udało nam się znaleźć tego oświadczenia w oficjalnych kanałach Binance, a nakaz nie figuruje w zbiorze orzeczeń sądów ADGM na wieczór 18 listopada.
Nakaz zamrożenia na cały świat to tylko część pakietu. Sąd wydał także tymczasowe nakazy dotyczące konkretnych skradzionych aktywów oraz nakazy ich wydania. Niektóre z tymczasowych nakazów wskazują strony, które już zamroziły skradzione środki. Binance twierdzi, że nie zarzuca im żadnych nieprawidłowości.
Według Binance nakazy można doręczać przez blockchain, co oznacza, że zawiadomienie trafia bezpośrednio do portfeli, a nie na adres pocztowy. Rynek ma też otrzymać „żywą listę” 26 000 adresów portfeli, które przechowują skradzione aktywa, aktualizowaną w miarę przemieszczania się środków. M. Kendall Day z Gibson Dunn, kancelarii prawnej Binance, określił ten nakaz jako „jeden z największych, jeśli nie największy, publicznie znanych nakazów zamrożenia, jakie kiedykolwiek wydano”.
Kwota 6,5 mld USD to limit nakazu, nieco wyższy od 6,34 mld USD, które według Binance zostały objęte atakiem. Ani Binance, ani The Block nie wyjaśniły tej różnicy. Nie jest to kwota zamrożona ani odzyskana.
Oś czasu odzyskiwania środków po włamaniu do Binance (UTC)#
Odzyskiwanie przebiega na trzech torach: emitenci stablecoinów zamrozili środki w ciągu pierwszej godziny, dwa tygodnie później amerykańska prokuratura uzyskała sądowe uprawnienia do części z nich, a Binance dodał obecnie cywilny nakaz w Abu Dhabi. Tabela przedstawia kroki, które udało nam się potwierdzić. Samo włamanie opisaliśmy szczegółowo w artykule o włamaniu do Binance z 29 października.
| Data i godzina (UTC) | Zdarzenie | Źródło |
|---|---|---|
| 29 paź., od 20:05 | Gorące portfele opróżnione w dziesięciu blockchainach, większość w ciągu około 20 minut | TRM Labs |
| 29 paź., 21:01 i 21:04 | Tether zamraża USDT, Circle zamraża USDC | TRM Labs |
| 1 lis., 06:00 | Wznowienie wypłat w pierwszych 15 sieciach i aktywach | Binance na X, za ZeroHedge |
| 12 lis. | DOJ ogłasza zajęcie i zablokowanie ponad 1,2 mld USD na podstawie zgody sądu | Departament Sprawiedliwości USA |
| 14 lis. | Binance podaje, że w tym tygodniu ponownie uruchomiono kolejne 87 sieci; celem jest uruchomienie pozostałych do końca następnego tygodnia | Binance na X, za ZeroHedge |
| 18 lis., publikacja o 19:40 | Binance ogłasza nakaz sądów ADGM o wartości 6,5 mld USD | The Block |
W ciągu pierwszych dziewięciu i pół godziny po wznowieniu 1 listopada klienci wypłacili 4,6 mld USD i wpłacili 1 mld USD, co – według danych Binance – oznacza odpływ netto w wysokości 2,1% aktywów giełdy. Na dzień 18 listopada nie znaleźliśmy potwierdzenia, że wszystkie sieci zostały ponownie uruchomione.
Ile jest zamrożone, a czego nikt nie może zamrozić?#
Mniej niż połowa skradzionej wartości jest zamrożona, a zamrożone nie znaczy zwrócone. Binance twierdzi, że około 2,85 mld USD z mniej więcej 6,34 mld USD zostało zamrożone lub przechwycone. Komunikat Departamentu Sprawiedliwości USA z 12 listopada podaje zbliżoną liczbę: działania rządu USA i sektora prywatnego „doprowadziły do zamrożenia ponad 2,7 mld dolarów”, a departament ma zgodę sądu „na zajęcie lub zablokowanie kwoty przekraczającej 1,2 mld dolarów z tej sumy”.
Reszta jest trudniejsza. Na początku listopada Tom Robinson, współzałożyciel Elliptic, powiedział The Block, że około 3,3 mld USD pozostaje w bitcoinach, eterze i XRP, „których nikt nie może zamrozić”. Te aktywa nie mają emitenta z przyciskiem blokady. Można je zatrzymać tylko wtedy, gdy trafią na giełdę lub do usługodawcy, który współpracuje.
Binance poinformował, że klienci nie poniosą strat. Uzupełnił większość skradzionych aktywów środkami z Secure Asset Fund for Users (SAFU), swojego funduszu ubezpieczeniowego oraz korporacyjnego skarbca. Działania na rzecz odzyskania aktywów odbudowują więc bilans samego Binance, a nie salda klientów.
Dlaczego Binance potrzebuje nakazu sądowego, aby odzyskać środki?#
Ponieważ zamrożenie zatrzymuje przepływ, ale nie rozstrzyga o własności. Gdy Tether lub Circle zamraża adres, tokeny pozostają tam, gdzie były. Aby przekazać je z powrotem Binance, emitent chce dowodu, że Binance jest prawowitym właścicielem. Robinson powiedział na początku listopada, że emitenci najpierw będą chcieli „wyraźnej podstawy prawnej”, takiej jak wniosek organów ścigania lub nakaz sądowy, i że może to zająć tygodnie lub miesiące. Oświadczenie samego Binance mówi, że niektórzy emitenci, giełdy i inni partnerzy wymagają nakazu sądowego, zanim zwolnią lub zwrócą zamrożone środki.
Trzy rodzaje nakazów pełnią różne funkcje:
- Światowy nakaz zamrożenia to osobisty nakaz wobec napastników, by nie dysponowali swoimi aktywami do określonej kwoty. Nie przenosi on żadnych aktywów. Osoby trzecie, które zostały o nim powiadomione, mogą ponieść odpowiedzialność za obrazę sądu, jeśli pomogą w jego naruszeniu.
- Nakaz ochronny dotyczący własności obejmuje konkretne aktywa, które powód uznaje za swoją własność, tutaj zidentyfikowane skradzione tokeny.
- Nakaz wydania wymaga zwrotu konkretnych aktywów.
Sądy ADGM działają na podstawie angielskiego prawa zwyczajowego i wcześniej wydawały światowe nakazy zamrożenia: Sąd Apelacyjny ADGM wydał taki nakaz na kwotę do 250 mln USD w grudniu 2025 roku. Doręczanie przez blockchain ma też precedens poza Abu Dhabi: angielski High Court zezwolił na doręczenie osobom nieznanym za pośrednictwem NFT w sprawie D'Aloia v Persons Unknown (2022), po tym jak sąd w Nowym Jorku zrobił to w sprawie LCX AG v John Does (2022). Nie znaleźliśmy żadnego orzeczenia ADGM dotyczącego doręczania przez blockchain; opis sposobu doręczania tych nakazów pochodzi wyłącznie od Binance i Gibson Dunn.
Sąd w Abu Dhabi nie dotrze do adresu bitcoin należącego do napastnika, który nigdy się nie pojawia, nie korzysta ze współpracującej giełdy i ignoruje nakaz. Nakaz pomaga tam, gdzie środki przechodzą przez kogoś, kto chce się do niego zastosować. W przypadku banku tym kimś może być Twoja instytucja.
Gdzie relacje o nakazie zamrożenia Binance są błędne#
Kilka doniesień zaciera fakty, które mają znaczenie dla zespołu ds. ryzyka.
- „Binance zamraża 6,5 mld USD” lub „Binance odzyskuje 6,5 mld USD” to błąd. 6,5 mld USD to limit nakazu. Wartość zamrożona wynosi około 2,7–2,85 mld USD, zależnie od tego, czyjego zliczenia używamy.
- Materiały oparte na Reuters opisują ADGM jako główny organ nadzoru finansowego Binance. Organem nadzoru ADGM jest Financial Services Regulatory Authority. Nakaz wydały Sądy ADGM, odrębny organ sądowy. Żaden regulator niczego nie zamroził.
- „Binance nie podał, na jaką kwotę opiewa nakaz” było prawdą w pierwszym raporcie Reuters. Później The Block opublikował kwotę 6,5 mld USD z oświadczenia Binance.
- „USA przejęły 1,2 mld USD” to przesada. Komunikat DOJ mówi o „przejęciu i zajęciu na podstawie zgody sądu” ponad 1,2 mld USD, czyli o części środków, które już zostały zamrożone. Żadne publiczne orzeczenie o przepadku nie rozstrzygnęło jeszcze, kto je otrzyma.
- Niektóre serwisy azjatyckie datują tę historię na 19 listopada, czasu lokalnego. The Block opublikował ją o 19:40 UTC 18 listopada.
Jak napastnicy dotarli do systemów podpisywania Binance?#
Przez ludzi, a nie przez skradziony klucz. Wstępne ustalenia Binance, przytoczone przez ZeroHedge, opisują pięciomiesięczną kampanię. W czerwcu inżynier zespołu portfeli zainstalował zmodyfikowane narzędzie dla deweloperów. We wrześniu drugi inżynier został zaczepiony na platformie z ofertami pracy przez „Project Director” firmy, która nie istniała, i poproszono go o pobranie „zadania” programistycznego zawierającego malware. 20 października napastnicy użyli wewnętrznego narzędzia AI, by przejąć maszyny dwóch deweloperów portfeli. 29 października wykorzystali skradzione dane uwierzytelniające, by uruchomić złośliwy skrypt w systemach portfeli i opróżnić gorące portfele.
29 października Binance poinformował, że nie znalazł dowodów na wyciek kluczy prywatnych. Oba stwierdzenia mogą być prawdziwe. Napastnicy nie potrzebowali kluczy; potrzebowali sposobu, by system podpisywania zatwierdzał przelewy. Binance obiecał pełny raport o incydencie i jeszcze go nie opublikował, więc dokładne zasady podpisywania pozostają nieznane.
Binance nie jest więc przypadkiem, w którym „oddano klucze komuś innemu”. To on posiadał własne klucze. Pytanie dla banku brzmi, co robi jego ścieżka podpisywania, gdy ważne dane uwierzytelniające każą wysłać całe saldo gorącego portfela jednym przelewem.
Jak banki ustalają zasady podpisywania dla kryptowalut klientów?#
Banki i duże neobanki publikują niewiele o swoich kontrolach kryptoaktywów. Ich własne dokumenty nadal pokazują trzy modele.
BBVA: klucze na własnej platformie banku#
BBVA zakończyło notyfikację MiCA u hiszpańskiego regulatora CNMV i zapowiada, że „będzie korzystać z własnej platformy do przechowywania kluczy kryptograficznych”, zachowując pełną kontrolę nad przechowywaniem kryptoaktywów klientów „bez polegania na stronach trzecich” (komunikat prasowy BBVA, 10 marca 2025). To droga, którą art. 60 MiCA otwiera dla instytucji kredytowych; opisujemy ją w artykule przechowywanie kryptoaktywów dla banków na mocy MiCA. BBVA nie publikuje swoich zasad zatwierdzania ani podziału na gorące i zimne portfele.
Revolut: kworum dla zmian polityki i lista dozwolonych adresów#
Revolut Digital Assets Europe publikuje politykę zabezpieczania aktywów klientów. Jej część dotycząca własnego przechowywania działa na portfelu z obliczeniami wielostronnymi (MPC), w którym Revolut posiada większość udziałów w kluczach. Zmiany w polityce autoryzacji transakcji wymagają „kworum co najmniej dwóch zatwierdzeń”, konta używane do przelewów kryptowalut przechodzą przez whitelisting z zatwierdzeniem przez osobę inicjującą i osobę kontrolującą (maker i checker), a „większość kryptoaktywów klientów jest przechowywana w zimnych portfelach”.
Bitpanda: licencjonowany podmiot przechowujący z wieloetapową autoryzacją#
Bitpanda, posiadacz licencji MiCA, w streszczeniu polityki przechowywania pisze, że aktywa klientów znajdują się w „połączeniu gorących i zimnych portfeli, z silnym naciskiem na używanie zimnych portfeli do długoterminowego przechowywania”. Wymienia „portfele wielopodpisowe” i „wieloetapowe procedury autoryzacji” przelewów. Bank, który korzysta z licencjonowanego podmiotu przechowującego, przekazuje zasady podpisywania temu podmiotowi i weryfikuje je w ramach due diligence. Nasz przewodnik po przechowywaniu aktywów cyfrowych opisuje ten model.
Art. 75 ust. 3 MiCA wymaga polityki przechowywania, która minimalizuje ryzyko utraty „w wyniku oszustwa, zagrożeń cybernetycznych lub zaniedbania”. Nie określa, ilu podpisujących jest potrzebnych. Ten wybór należy do Ciebie.
Własne przechowywanie kryptoaktywów z zasadami podpisywania a inne opcje#
Tabela porównuje cztery rozwiązania, jakie bank może wybrać dla kryptowalut klientów, oceniając je jednym testem: czy atak w stylu Binance, z ważnymi danymi uwierzytelniającymi pracowników, mógłby opróżnić portfel, zanim ktokolwiek go zatrzyma?
| Układ | Kto podpisuje | Czy zatrzymuje masowy transfer wykonany skradzionymi danymi logowania pracowników? | Ocena |
|---|---|---|---|
| Salda klientów przechowywane na giełdzie | Giełda | Poza Twoją kontrolą | Nie |
| Licencjonowany zewnętrzny depozytariusz | Depozytariusz, zgodnie ze swoją polityką | Tak, jeśli jego polityka zawiera limity i niezależne zatwierdzanie; sprawdź w ramach należytej staranności | Zależy |
| Samodzielne przechowywanie, klucze w firmie, bez twardych reguł | Twoja usługa portfela | Nie: ktokolwiek steruje usługą, może ją opróżnić | Nie |
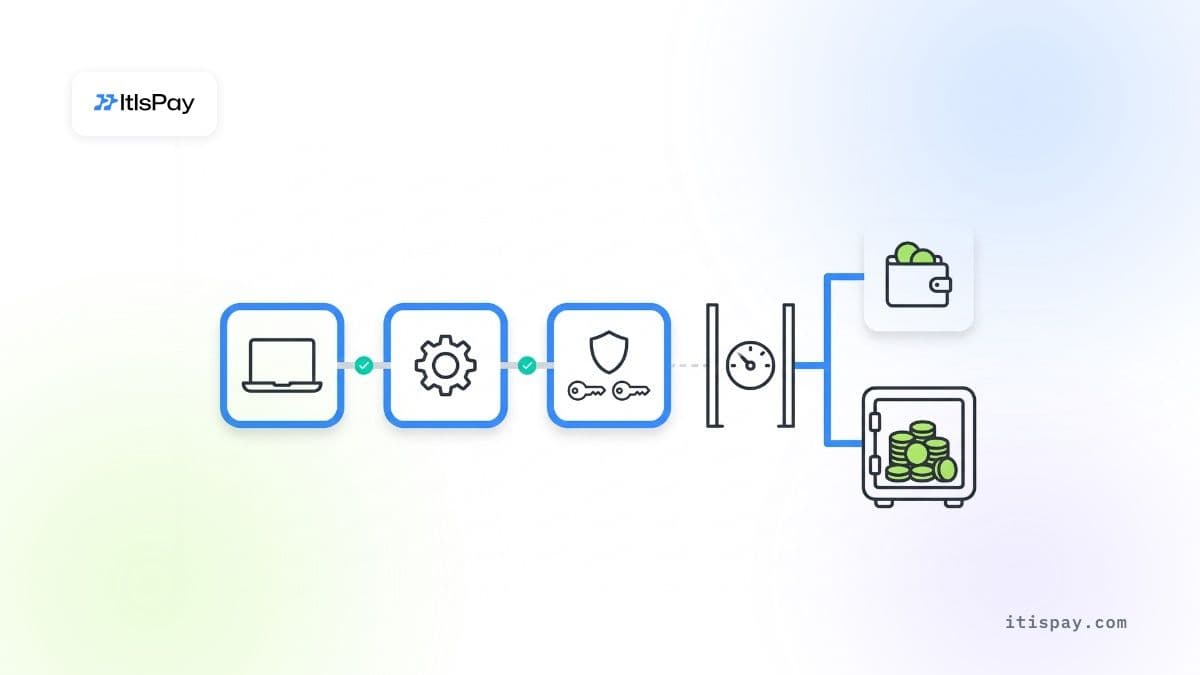
| Samodzielne przechowywanie z regułami podpisywania | Twoja usługa i niezależny zatwierdzający | Tak: limity godzinowe, drugi podpisujący spoza usługi, lista dozwolonych adresów, większość aktywów w zimnym przechowywaniu | Działa |
Żadna z reguł z ostatniego wiersza nie jest nowa. Gorący portfel przechowuje wyłącznie tyle, ile potrzeba na jeden dzień wypłat. Limit na godzinę zatrzymuje 20-minutowe opróżnianie na poziomie tego limitu. Drugie zatwierdzenie pochodzi od osoby lub urządzenia, którego inżynierowie portfela nie mogą kontrolować. Nowe adresy czekają przed pierwszym użyciem. Przełącznik zamrożenia pozwala zgodności zatrzymać jednego klienta lub jeden adres bez wstrzymywania całego banku.
Gdzie reguły podpisywania nie pomagają
- Zmowa osób, które posiadają oba zatwierdzenia.
- Przejęty silnik reguł: jeśli atakujący mogą przepisać reguły, reguły zawodzą. Zmiany samej polityki wymagają własnego kworum.
- Bitcoin lub ether, które już opuściły system: żadna reguła ich nie odzyska i żaden emitent nie może ich zamrozić.
- Nakaz sądowy wiąże wyłącznie tych, którzy go otrzymują i zdecydują się go przestrzegać.
Co bank powinien sprawdzić w tym tygodniu?#
Nakaz zamrożenia Binance nakłada dwa obowiązki na każdego, kto przyjmuje kryptowaluty. Zacznij od nich, a potem przetestuj własną ścieżkę podpisywania.
- Sprawdzaj wobec żywej listy. Wczytaj 26 000 adresów do swojego narzędzia analityki blockchain w postaci, w jakiej publikuje je Binance, i sprawdź wpłaty otrzymane od 29 października. Dopasowanie oznacza zamrożone saldo i zgłoszenie, a nie ciche zwrócenie środków.
- Przetestuj zamrożenie u jednego klienta. Czy zgodność może zamrozić pojedynczy adres lub saldo i przekazać aktywa z powrotem na podstawie nakazu sądowego, nie wstrzymując wszystkich wypłat? Zmierz czas.
- Sprawdź zasady dotyczące portfeli self-hosted. Zgodnie z rozporządzeniem UE w sprawie transferów środków, art. 14 ust. 5 i art. 16 ust. 2, transfery powyżej 1 000 EUR na adres self-hosted lub z niego wymagają odpowiednich środków pozwalających ocenić, czy klient jest jego właścicielem lub go kontroluje.
- Znajdź drugiego podpisującego. Czy ostateczne zatwierdzenie jest poza usługą, która buduje transakcję, i poza zasięgiem inżynierów portfela?
- Ustal limity godzinowe. Ile maksymalnie może opuścić gorący portfel w ciągu godziny i kto może podnieść ten limit?
- Policz udział gorących środków. Jaki udział kryptowalut klientów jest dziś online w porównaniu z tym, czego wymaga jeden dzień wypłat?
- Przeanalizuj ryzyko związane z rekrutacją i narzędziami. Fałszywi rekruterzy i zmanipulowane narzędzia deweloperskie były tutaj drogą wejścia. Inżynierowie portfela potrzebują zarządzanych urządzeń oraz zakazu uruchamiania zewnętrznego kodu na służbowych komputerach.
Oprogramowanie do obsługi kryptowalut w ramach perymetru banku#
Banki i PSP-y używają ItisPay, aby dodać akceptację kryptowalut dla swoich merchantów jako nowy kanał płatności. Platforma instaluje się w infrastrukturze własnej banku, dzięki czemu dane i logi pozostają w jego perymetrze, dostęp personelu podlega zasadzie czterech oczu, a bank otrzymuje kod źródłowy. Klucze do środków klientów znajdują się u naszego partnera, dostawcy usług w zakresie kryptoaktywów (CASP) i instytucji płatniczej z licencją UE, który zajmuje się również licencjonowaniem, KYC i rozliczeniami w EUR.
Ten artykuł ma wyłącznie charakter informacyjny i nie stanowi porady prawnej ani regulacyjnej.

