

Atakujący opróżnili około 6,3 mld USD z gorących portfeli (hot wallets) Binance wieczorem 29 października 2026 r., co jest największą odnotowaną kradzieżą kryptowalut w historii. Binance wstrzymał wypłaty, zapowiada, że użytkownicy nie poniosą strat, a firmy analityczne blockchain wiążą atak z grupą TraderTraitor powiązaną z Koreą Północną.
Dla banku lub neobanku oferującego kryptowaluty atak na Binance jest lekcją o kluczach. Binance twierdzi, że żaden klucz prywatny nie wyciekł. Atakujący nie potrzebowali go: według analizy TRM zmusili własny system podpisywania Binance do zatwierdzania ich wypłat. Kto może sprawić, że twój system podpisywania coś podpisze, kontroluje aktywa klientów, niezależnie od tego, gdzie te aktywa się znajdują.
Wszystkie poniższe dane są aktualne na 30 października 2026 r., około godz. 12:00 UTC. Zmieniają się w ciągu dnia, a tam, gdzie źródła są rozbieżne, zaznaczamy to.
Najważniejsze momenty
W skrócie
- Około 6,3 mld USD opuściło gorące portfele Binance w dziesięciu blockchainach, począwszy od około godz. 20:05 UTC 29 października. Około 2,7–3 mld USD zostało zamrożone, głównie USDT przez Tether i USDC przez Circle.
- Binance wskazuje na przejęty laptop inżyniera i później wykrył kolejne punkty naruszenia. Firma nie zgłasza wycieku klucza prywatnego; analiza TRM wskazuje, że jej system podpisywania został zmuszony do podpisywania.
- Główny opróżniony portfel figurował w dowodzie rezerw Binance jako zabezpieczenie sald klientów. Raport rezerw pokazuje salda, a nie to, kto może nimi dysponować.
- Banki powinny wiedzieć, kto posiada klucze, kto zatwierdza przelew i kto może go zamrozić. Giełdy powinny pełnić rolę wykonawczą, a nie być długoterminowym depozytariuszem aktywów klientów.
Co wydarzyło się w ataku na Binance w październiku 2026 r.?#
Atakujący opróżnili gorące portfele Binance w dziesięciu blockchainach w ciągu około 20 minut 29 października 2026 r., zabierając około 6,3 mld USD. Hot wallet to portfel przechowywany online, dzięki czemu giełda może szybko realizować wypłaty.
Szacunki strat nieznacznie się różnią, ponieważ ceny zmieniały się w trakcie kradzieży. Binance podaje „szacunkowy wpływ” na poziomie 6,3 mld USD. TRM Labs szacuje około 6,36 mld USD w chwili przejęcia środków (publikacja 30 października, godz. 02:10 UTC). Chainalysis podaje około 6,4 mld USD (30 października), a Elliptic 6,43 mld USD (aktualizacja z 30 października, godz. 08:00 UTC).
Największa pojedyncza część znajdowała się w sieci Ethereum: około 3,79 mld USD, w tym 200 630 ETH, 1,875 mld USDT i 823 mln USDC, według TRM. Kolejne 18 270 BTC, warte około 1,47 mld USD, opuściło sieć Bitcoin.
Dla porównania: poprzednim rekordem była kradzież z Bybit z lutego 2025 r. FBI oszacowało ją na „około 1,5 mld USD” i również przypisało ją grupie TraderTraitor. Elliptic określa kradzież z Binance jako ponad czterokrotnie większą. Przed atakiem Binance posiadał około 144 mld USD aktywów według danych DefiLlama, cytowanych przez CoinDesk 29 października.
Oś czasu ataku na Binance w UTC: pierwsze 16 godzin#
Kradzież trwała minuty; reakcja wciąż trwa. Binance nie podał dokładnej godziny wstrzymania wypłat, dlatego poniższy wiersz oznaczono jako „noc z 29 na 30 paź.”.
| Czas (UTC) | Zdarzenie | Źródło |
|---|---|---|
| 29 paź., ok. 20:05 | Pierwsze wypływy w sieci XRP Ledger | TRM Labs |
| 29 paź., 20:20 | 18 270 BTC opuszcza portfel; przejęty zostaje gorący portfel Ethereum; większość środków znika w ciągu około 20 minut | TRM Labs |
| 29 paź., ok. 20:24 | Saldo Ethereum opróżnione 3 min 24 s po przejęciu; 167 464 ETH opuszcza gorący portfel oznaczony jako „Binance 14” | TRM Labs, CoinDesk |
| 29 paź., 21:01 | Tether zamraża 971,1 mln USDT w głównym portfelu odbiorczym | TRM Labs |
| 29 paź., 21:04 | Circle zamraża 823 mln USDC | TRM Labs |
| Noc z 29 na 30 paź. | Binance wstrzymuje wpłaty i wypłaty; jako możliwy punkt wejścia wskazuje przejęty laptop inżyniera | Binance, za pośrednictwem CoinDesk |
| 29 paź., 23:35 | Binance potwierdza zamrożenie 2,54 mld USD | TRM Labs |
| 30 paź., 00:08 | Arbitrum Security Council zamraża 8 426 ETH i 74,6 mln ARB | TRM Labs |
| 30 paź., 02:10 | TRM przypisuje atak grupie TraderTraitor „z wysokim stopniem pewności” | TRM Labs |
| 30 paź., ok. 04:30 | Chainalysis wskazuje TraderTraitor | Chainalysis |
| 30 paź., 08:00 | Elliptic: skradziono 6,43 mld USD, zamrożono 2,84 mld USD (44 %) | Elliptic |
| 30 paź., rano | Binance zgłasza kolejne punkty naruszenia; wpłaty działają normalnie; wypłaty mają wrócić w ciągu 45–48 godzin | Binance, za pośrednictwem Reuters i OkayNews |
Ile skradziono i ile zamrożono?#
Skradziono około 6,3 mld USD, z czego od 2,7 do 3 mld USD zostało zamrożone. Binance podaje około 3 mld USD, Chainalysis około 2,8 mld USD, TRM około 2,7 mld USD, a Elliptic 2,84 mld USD, co, według tej firmy, stanowi 44% całości.
Większość zamrożonych środków to stablecoiny, ponieważ ich emitenci mogą zablokować tokeny na danym adresie:
- Tether zamroził 971,1 mln USDT o 21:01 UTC, według TRM. Dyrektor generalny Tether, Paolo Ardoino, powiedział później, cytowany przez CoinDesk 30 października: „ponad 1,567 mld USDT”. Bieżąca suma TRM wynosiła według stanu na 00:30 UTC około 1,77 mld USDT.
- Circle zamroził około 823 mln USDC o 21:04 UTC. Circle może zamrażać wyłącznie USDC, czyli własny token. Jeden z wczesnych raportów twierdził, że Circle zamroził „Tether”; to błąd.
- Ripple, World Liberty Financial i Arbitrum Security Council zamroziły mniejsze kwoty w RLUSD, USD1, ETH i ARB.
Bitcoin nie może zostać zamrożony przez żadnego emitenta. Według aktualizacji Elliptic z 08:00 UTC 18 270 BTC zostało rozdzielonych między 19 adresów, z których większość zawierała po 1 000 BTC, i nie dotarło do żadnej giełdy ani usługi. TRM szacuje (według stanu na 00:30 UTC 30 października), że atakujący nadal kontroluje około 2,4 mld USD, których żaden emitent nie może zamrozić. Aktualizacja Elliptic z 08:00 UTC podaje około 3,33 mld USD aktywów, których żaden emitent nie może zamrozić.
Kto stoi za włamaniem do Binance?#
Trzy firmy analityczne wskazują na Koreę Północną; żaden rząd tego nie potwierdził. TRM Labs wskazuje na grupę TraderTraitor, którą nazywa „czołową jednostką hakerską Korei Północnej”, i dodaje: „Formułujemy ten wniosek z dużą pewnością”. Chainalysis doszedł do tego samego wniosku, gdy zaobserwował, że środki Binance mieszały się w czasie rzeczywistym ze środkami z wcześniejszego ataku, który przypisuje Korei Północnej.
Elliptic również przypisuje kradzież Korei Północnej, ale zaznacza: „Żaden rząd ani organ ścigania nie potwierdził tego przypisania”. Współdyrektor generalny Binance, Richard Teng, powiedział Reuters: „Nasze śledztwo nie przypisało odpowiedzialności żadnej osobie”.
Jak atakujący dostali się do gorących portfeli Binance?#
Pierwsze oświadczenie Binance wskazywało na laptop. „Wstępne śledztwo Binance sugeruje, że incydent bezpieczeństwa może dotyczyć skompromitowanego laptopa inżyniera DevOps, co pozwoliło atakującemu uzyskać dostęp do kontenera usługi i przesłać nieautoryzowane transakcje wypłat”, podał Binance w oświadczeniu cytowanym przez CoinDesk. Oświadczenie dodaje: „Nie znaleźliśmy żadnych dowodów na wyciek jakiegokolwiek klucza prywatnego portfela”.
30 października Binance poinformował, że jego „późniejsze śledztwo ujawniło dodatkowe punkty naruszenia” i że incydent „wynika z wielu czynników”. Nie podał, czym są te punkty, i nie opublikował analizy przyczyny źródłowej.
Analiza on-chain przeprowadzona przez TRM pasuje do tego obrazu. Według TRM najbardziej prawdopodobne wyjaśnienie jest takie, że atakujący doprowadził do tego, iż system podpisywania gorącego portfela Binance podpisał transakcje we wszystkich dziesięciu łańcuchach. W Ethereum atakujący wykorzystał niedawną funkcję kont (EIP-7702), aby przekazać kontrolę nad gorącym portfelem własnemu kontraktowi; całe saldo opuściło portfel 3 minuty 24 sekundy później. TRM ustaliła również przygotowania od 28 października, w tym testowe próby na dwóch portfelach.
Dla zespołu ds. ryzyka wniosek jest wąski. Zgodnie z relacją Binance klucze nie wyciekły, a portfele i tak zostały opróżnione, ponieważ przejęto usługę uprawnioną do żądania podpisu.
Dlaczego dowód rezerw nie ochronił klientów Binance?#
Dowód rezerw pokazuje, co giełda posiada danego dnia; nic nie mówi o tym, kto może tymi środkami dysponować. Raport Binance z 1 października wymieniał portfel Binance 14 jako zabezpieczenie sald klientów, według CoinDesk. W tym momencie portfel zawierał około 89 475 ETH i 1,26 mld USDT w 37 aktywach (rodzajach aktywów).
CoinDesk szacuje, że kradzież obniżyła pokrycie ETH przez Binance z dokładnie 100% do „bliskiego 94%”, czyli o około 6% poniżej stanu, dopóki Binance nie uzupełni różnicy. Binance twierdzi, że opublikuje zaktualizowany dowód rezerw po zakończeniu naprawy; kolejna regularna migawka jest zaplanowana na 1 listopada.
Raport był więc dokładny, a mimo to nikogo nie ochronił. Potwierdzał, że monety są na miejscu, ale nie mógł pokazać, ile osób lub systemów może je przesłać gdzie indziej ani jak szybko. Dla banku poświadczenie rezerw od kontrahenta jest sprawdzeniem salda, a nie mechanizmem kontroli. Kluczowe pytania w obszarze przechowywania kryptoaktywów dotyczą podpisywania: ile zatwierdzeń, od kogo i z jakimi limitami.
Czy wypłaty z Binance są wstrzymane i czy Binance jest bezpieczny?#
Tak, wypłaty z Binance są wstrzymane (stan na 30 października). Binance twierdzi, że wpłaty działają normalnie, a wypłaty powinny wznowić się w ciągu około 45–48 godzin, po odbudowie usługi wypłat i powiązanych adresów.
Binance zapewnia, że pokryje wszystkie straty. „Użytkownicy nie poniosą finansowych skutków tego incydentu. Binance pokryje wszystkie straty” – powiedział rzecznik w rozmowie z Fox Business. Binance twierdzi, że środki pochodzą z SAFU, jego funduszu awaryjnego, oraz z funduszy spółki. Współdyrektor generalna Yi He powiedziała, że Binance pokryje „wszystkie straty z tytułu włamania”. CoinDesk poinformował 30 października, że SAFU posiada około 1 mld USD w bitcoinach, co jest znacznie mniej niż wysokość strat.
Ceny spadły w ciągu kilku godzin. Bitcoin spadł poniżej 77 000 USD i był wyceniany na 76 664 USD o 02:00 UTC 30 października, co oznacza spadek o 4,5% w ciągu 24 godzin, według The Block. Pozycje z dźwignią o wartości 1,55 mld USD zostały przymusowo zamknięte w ciągu 24 godzin do tego momentu, według danych CoinGlass cytowanych przez The Block. CoinDesk, powołując się na osoby zaznajomione ze sprawą, donosi, że inwestorzy instytucjonalni wycofują aktywa z giełd scentralizowanych w ogóle, a nie tylko z Binance.
To, czy Binance jest teraz „bezpieczny”, zależy od tego, czego od niego potrzebujesz. Jego obietnica zwrotu środków jest wiarygodna tylko wtedy, gdy fundusze spółki i zamrożone środki pokryją lukę.
Trzy przyczyny włamania, które mają znaczenie dla banku#
Trzy decyzje projektowe umożliwiły stratę, a bank może sprawdzić każdą z nich we własnej konfiguracji.
Duże salda w gorących portfelach. Binance trzymał miliardy w portfelach online, które obsługiwały wypłaty; sam Binance 14 posiadał 1 października około 89 475 ETH i 1,26 mld USDT. Gorące portfele są niezbędne dla szybkości, ale każda moneta w nich jest dostępna dla każdego, kto kontroluje ścieżkę podpisywania.
Jedna skompromitowana maszyna dotarła do ścieżki wypłat. Według relacji samego Binance laptop jednego inżyniera doprowadził do usługi, która mogła wysyłać wypłaty. Jeśli urządzenie jednej osoby może uruchomić łańcuch kończący się podpisanym przelewem, projekt zatwierdzeń jest zbyt słaby.
Giełda jako pojedynczy punkt awarii. Każdy, kto trzyma aktywa na giełdzie lub kieruje przez nią płatności, zatrzymuje się, gdy ona stoi. Traderzy, sprzedawcy (akceptanci płatności) i każdy bank zbudowany na niej czekają, aż ten sam przycisk wypłat zostanie przywrócony.
Jak banki i neobanki przechowują kryptoaktywa klientów: trzy przypadki#
Przechowywanie kryptoaktywów dla neobanków i banków opiera się dziś na trzech ogólnych modelach. Żaden z nich nie jest związany z incydentem Binance; używamy ich, aby pokazać, gdzie znajduje się ryzyko.
Revolut: trzy typy portfeli, opisane w jego polityce#
Revolut Digital Assets Europe (RDAEL) publikuje swoją politykę zabezpieczania aktywów klientów. Wymienia ona trzy miejsca, w których mogą znajdować się kryptoaktywa klientów:
- Portfele self-custody na Fireblocks, portfel oparty na obliczeniach wielostronnych (MPC), w którym „RDAEL posiada większość składników kluczy prywatnych”. MPC dzieli jeden klucz na udziały należące do różnych stron, tak że żaden pojedynczy udział nie może złożyć podpisu. Revolut wykorzystuje to głównie do przelewów między giełdami i zimnego przechowywania.
- Gorące portfele u zewnętrznych giełd, w których RDAEL „nie jest właścicielem kluczy prywatnych”. Służą one do realizacji zleceń kupna i sprzedaży klientów.
- Zimne portfele u zewnętrznego depozytariusza, w trybie offline. „Większość kryptoaktywów klientów jest przechowywana w zimnych portfelach.”
Historia wersji polityki pokazuje kierunek. Wersja 3.0 z sierpnia 2025 r. wprowadziła umowy dwustronne z giełdami „oraz zwiększoną kontrolę nad Fireblocks”. Zmiany w polityce podpisywania Fireblocks wymagają zatwierdzenia przez dyrektora generalnego RDAEL oraz co najmniej dwóch zatwierdzeń.
Polityka stwierdza także, że „Revolut nie wydziela kryptoaktywów klientów”: znajdują się one w portfelach zbiorczych (omnibus) u partnerskich giełd lub w Fireblocks, podczas gdy zimne przechowywanie jest prowadzone oddzielnie od innych podmiotów. Giełdy zajmują się realizacją, większość aktywów znajduje się w zimnym przechowywaniu, a Revolut przejął większą kontrolę nad swoją konfiguracją Fireblocks.
Bank, którego akceptacja kryptowalut opiera się na produkcie płatniczym giełdy#
Wyobraź sobie bank, którego sprzedawcy (akceptanci płatności) przyjmują kryptowaluty za pośrednictwem produktu płatniczego giełdy, takiego jak Binance Pay, ze środkami przechowywanymi w portfelach giełdy. Taka konfiguracja jest szybka do uruchomienia. Giełda zarządza kluczami, prowadzi portfele i rozlicza płatności.
29 października bank nie miałby nic do rozstrzygnięcia. Wypłaty zostały zatrzymane na giełdzie, więc bank nie mógł przesunąć środków sprzedawców, a sprzedawcy nie mogli otrzymać wypłat, dopóki giełda nie wznowi działania. Systemy banku były w porządku; jego kanał płatności nie był. Zależność od jednej giełdy to ryzyko koncentracji, które znajduje się poza rejestrem ryzyk banku.
Bank objęty art. 60 MiCA, z własnym przechowywaniem#
W UE instytucja kredytowa może oferować przechowywanie kryptoaktywów bez odrębnej licencji dostawcy usług w zakresie kryptoaktywów (CASP). Zgodnie z art. 60 MiCA musi ona powiadomić swojego regulatora macierzystego „co najmniej 40 dni roboczych przed świadczeniem tych usług po raz pierwszy”. Pełną ścieżkę opisujemy w artykule przechowywanie kryptoaktywów przez banki na podstawie MiCA.
Obowiązki idą za bankiem. Art. 75 wymaga polityki przechowywania, która minimalizuje ryzyko utraty wskutek „oszustwa, cyberzagrożeń lub zaniedbania”, prawnego i operacyjnego oddzielenia aktywów klientów od aktywów banku oraz odpowiedzialności za straty przypisywalne bankowi, ograniczonej do wartości rynkowej utraconego aktywa w chwili straty. Bank, który prowadzi przechowywanie we własnym zakresie, zachowuje kontrolę nad podpisywaniem i zamrażaniem oraz ponosi pełną odpowiedzialność, jeśli zawiedzie.
Samodzielne przechowywanie a przechowywanie na giełdzie: kto może zatrzymać twoje środki?#
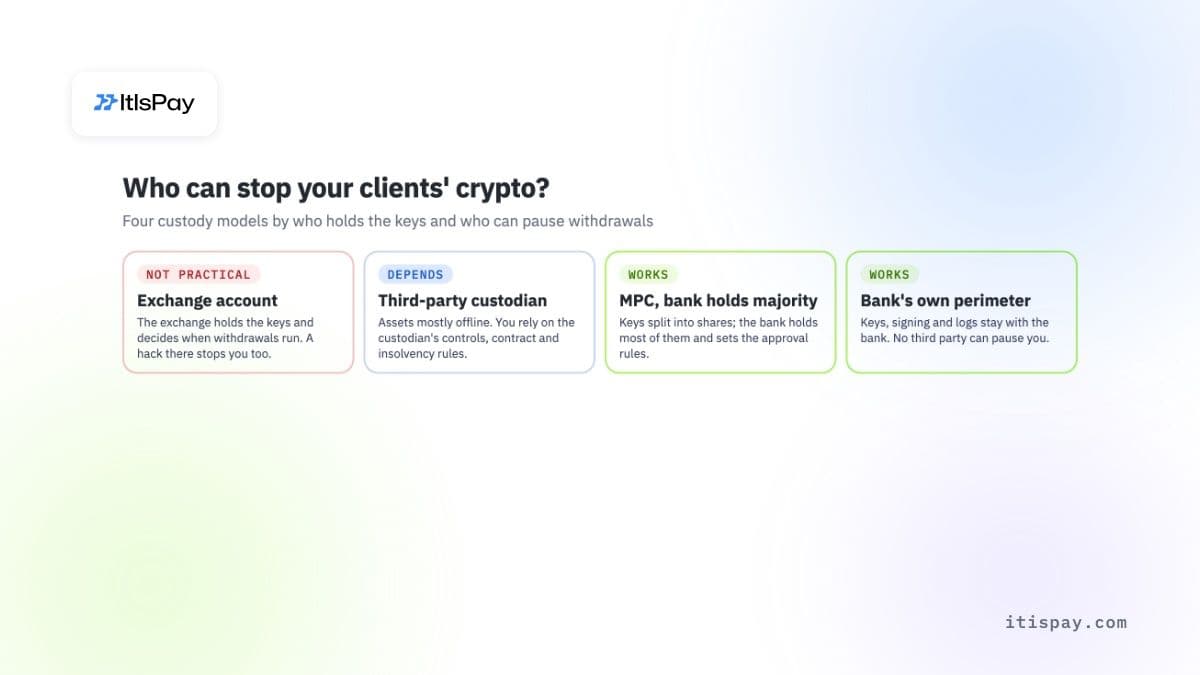
Wybrany model decyduje o tym, kto posiada klucze, kto może zatrzymać wypłatę i kto odpowiada wobec twoich klientów po włamaniu.
| Model | Kto posiada klucze | Kto może wstrzymać wypłaty | Jeśli ta strona zostanie zhakowana | Ocena dla aktywów klientów |
|---|---|---|---|---|
| Konto na giełdzie (gorący portfel) | Giełda | Giełda | Czekasz, aż giełda wstrzyma wypłaty, odbuduje systemy i spłaci straty | Nie |
| Zewnętrzny depozytariusz (cold) | Depozytariusz | Depozytariusz, na mocy umowy | Aktywa przechowywane głównie offline; polegasz na jego mechanizmach kontroli i zasadach dotyczących niewypłacalności | Zależy |
| Dostawca MPC, bank posiada większość udziałów | Podział; większość udziałów ma bank | Bank, zgodnie z własnymi regułami zatwierdzania | Atakujący potrzebuje udziałów banku oraz jego zatwierdzeń | Działa |
| Własne środowisko banku (infrastruktura on-premise: własne serwery i przechowywanie kluczy) | Bank | Bank | Decydują własne mechanizmy kontroli banku; żadna strona trzecia nie może wstrzymać operacji | Działa |
Tabela porównuje kontrolę, a nie jakość. Dobry zewnętrzny depozytariusz może być bezpieczniejszy niż słaby system wewnętrzny. Zmienia się to, na kim polegasz, gdy coś zawiedzie.
Czym jest samodzielne przechowywanie aktywów, w prostych słowach?#
Samodzielne przechowywanie oznacza, że posiadasz klucze, które poruszają aktywami, dzięki czemu nikt inny nie może ich przenieść ani zablokować. Dla osoby fizycznej jest to portfel sprzętowy. Dla banku oznacza to klucze wygenerowane i przechowywane we własnym sprzęcie lub posiadane jako większość udziałów MPC, z regułami podpisywania ustalanymi i audytowanymi przez bank.
Przechowywanie na giełdzie jest odwrotnością: posiadasz roszczenie wobec giełdy, a giełda przechowuje klucze. W trudnym dniu roszczenie jest warte tyle, ile giełda będzie w stanie spłacić, i to dopiero po wznowieniu wypłat. Nasz przewodnik po przechowywaniu aktywów cyfrowych szczegółowo wyjaśnia główne modele przechowywania.
Co musi zawierać samodzielne przechowywanie, aby powstrzymać atak w stylu Binance
- Binance posiadał klucze do własnych gorących portfeli. Atakujący nie musieli ich kraść: sprawili, że system podpisywania zatwierdził ich wypłaty. Posiadanie kluczy to połowa obrony; drugą połową jest to, co musi zostać uzgodnione, zanim cokolwiek zostanie podpisane.
- Polityka podpisywania działająca niezależnie od codziennych systemów: limity na przelew i na dzień, adresy docelowe na białej liście oraz drugi zatwierdzający na oddzielnym urządzeniu przy dużych kwotach. Jeden przejęty laptop nie powinien wystarczyć.
- Mały gorący portfel i większość aktywów w cold storage, tak aby pojedyncza przełamana usługa nie mogła dosięgnąć większości środków klientów.
- Samodzielne przechowywanie przenosi obowiązek na bank: zgodnie z art. 75 MiCA bank odpowiada za straty, które są mu przypisywalne, i potrzebuje ludzi, ceremonii generowania kluczy, monitoringu oraz audytów.
- Realizacja zleceń nadal wymaga płynności. Większość banków utrzymuje saldo na giełdach lub u brokerów, dopasowane do realizowanych zleceń.
Co bank powinien sprawdzić w tym tygodniu?#
Zacznij od ekspozycji, potem od podpisywania, a na końcu od umów. Krótka lista dla szefa działu aktywów cyfrowych i zespołu ds. ryzyka:
- Sporządź listę wszystkich giełd, brokerów i produktów płatniczych, które przechowują kryptoaktywa klientów lub banku, wraz z saldami na dzień dzisiejszy.
- Sprawdź, czy którykolwiek z nich zależy od Binance w zakresie płynności lub rozliczeń, nawet pośrednio.
- Przenieś salda przekraczające to, czego potrzebujesz na jeden dzień realizacji, do cold storage lub do kluczy, nad którymi masz kontrolę.
- Zmapuj ścieżkę podpisywania: które systemy mogą żądać podpisu i czy jeden przejęty laptop lub konto może do niego dotrzeć?
- Wymagaj co najmniej dwóch niezależnych zatwierdzeń oraz dziennych limitów dla każdej wypłaty z gorącego portfela.
- Przeczytaj umowy o przechowywanie aktywów pod kątem praw do wstrzymania usług, pokrycia strat, traktowania w razie niewypłacalności oraz okresów wypowiedzenia.
- Przetestuj ścieżkę zamrożenia stablecoinów: kto dzwoni do Tether lub Circle i jak szybko, jeśli Twoje adresy zostaną opróżnione.
Trzymaj klucze i logi w obrębie własnego perymetru#
Jeśli chcesz oferować kryptowaluty bez przekazywania kluczy giełdzie, ItisPay instaluje się wewnątrz własnego perymetru banku. Dane, klucze i logi nie opuszczają go, a bank otrzymuje kod źródłowy i schemat danych. Oddzielna warstwa polityk przechowuje limity, role, drugie zatwierdzenie i listy dozwolonych beneficjentów, więc żaden przelew nie jest podpisywany poza regułami banku. Banki, które wolałyby nie prowadzić przechowywania samodzielnie, mogą powierzyć aktywa klientów naszemu partnerowi z licencją UE, będącemu dostawcą usług w zakresie kryptoaktywów (CASP) i instytucją płatniczą, przy czym ItisPay pozostaje warstwą oprogramowania nad nim.
Niniejszy artykuł ma wyłącznie charakter informacyjny i nie stanowi porady prawnej ani regulacyjnej.

