

Przechowywanie kryptoaktywów przez banki w UE nie wymaga osobnej licencji, ponieważ bank może oferować tę usługę własnym klientom na podstawie zawiadomienia. Zgodnie z art. 60 MiCA (MiCA to unijne rozporządzenie o rynkach kryptoaktywów, ang. Markets in Crypto-Assets Regulation) instytucja kredytowa zawiadamia swój macierzysty organ nadzoru co najmniej 40 dni roboczych przed rozpoczęciem działalności, a organ sprawdza, czy dokumentacja jest kompletna. Nie udziela on licencji.
Trudne decyzje leżą gdzie indziej: czy budować infrastrukturę kluczy, czy ją wynająć, ile kapitału wiążą kryptoaktywa i ile naprawdę trwa uruchomienie. Poniżej każda z tych kwestii jest omówiona na podstawie tekstu rozporządzenia, rejestru ESMA oraz tego, co dotąd zrobiły BNY, BBVA i Deutsche Bank.
Najważniejsze momenty
W skrócie
- Bank oferuje przechowywanie kryptoaktywów na podstawie zawiadomienia, a nie zezwolenia: 40 dni roboczych przed uruchomieniem, z 20 dniami roboczymi na sprawdzenie kompletności (MiCA art. 60).
- Zasady przechowywania są takie same jak dla każdego dostawcy: umowa z klientem, rejestr pozycji, wyciąg co najmniej co trzy miesiące, trzy warstwy segregacji oraz odpowiedzialność za utracone aktywa (MiCA art. 75).
- Wysokie obciążenie kapitałowe, czyli waga ryzyka 1 250 % oraz limit 1 % kapitału Tier 1, dotyczy kryptoaktywów, które bank posiada na własny rachunek (CRR art. 501d). Sposób traktowania wydzielonych aktywów klientów jest kwestią, którą należy uzgodnić z nadzorcą.
- Co najmniej 128 podmiotów w rejestrze ESMA ma oznaczenie „Article 60” według stanu na aktualizację z 20 października 2026 r., w większości niemieckich; 27 wskazuje przechowywanie, a około 19 z nich to banki.
Czy banki potrzebują licencji dostawcy usług w zakresie kryptoaktywów (CASP), aby oferować przechowywanie kryptoaktywów?#
Nie. CASP to dostawca usług w zakresie kryptoaktywów autoryzowany na podstawie MiCA, a banki są z tej ścieżki wyłączone. Art. 60 ust. 1 MiCA stanowi, że instytucja kredytowa „może świadczyć usługi związane z kryptoaktywami, jeżeli co najmniej 40 dni roboczych przed pierwszym świadczeniem tych usług powiadomi właściwy organ swojego macierzystego państwa członkowskiego o informacjach, o których mowa w ustępie 7” (rozporządzenie (UE) 2023/1114).
Organ ma następnie 20 dni roboczych na sprawdzenie, czy podano wszystkie wymagane informacje (art. 60 ust. 8). Jeśli czegoś brakuje, żąda tego i wyznacza termin do 20 dni roboczych. Bieg terminu zostaje wstrzymany do czasu jego upływu. Nie można rozpocząć działalności, dopóki dokumentacja jest niekompletna. Art. 60 nie zawiera wyraźnego uprawnienia do zatwierdzenia lub odmowy. Ustęp 10 art. 60 wyłącza też dla banków kilka przepisów dotyczących CASP: wnioski, odmowę, cofnięcie, znaczące udziały i kapitał. Te kwestie są już uregulowane w prawie bankowym.
Pytanie i odpowiedź ESMA nr 2088 z 29 stycznia 2024 r. potwierdza zakres: „Instytucja kredytowa może świadczyć dowolne usługi związane z kryptoaktywami na podstawie zawiadomienia z art. 60”. Dodaje dwa zastrzeżenia. Bank bez licencji na dany rodzaj usługi może mieć trudność z dostarczeniem informacji na jej temat. Ponadto zawiadomienie musi być zgodne z krajowymi przepisami bankowymi, które różnią się w zależności od kraju.
Na papierze zawiadomienie jest więc szybkie. Praca polega na dokumentacji.
Co zawiera zawiadomienie z art. 60?#
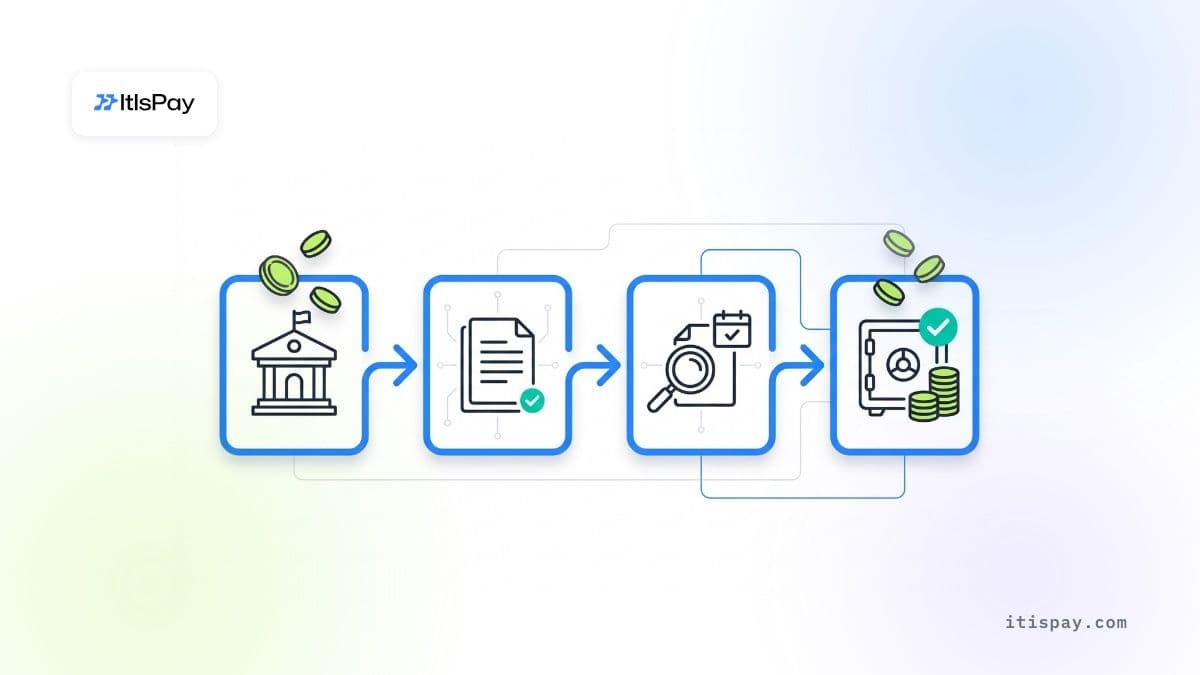
Art. 60 ust. 7 wymienia informacje. Rozporządzenie delegowane (UE) 2025/303 określa szczegóły. Rozporządzenie wykonawcze (UE) 2025/304 ustala formularze. Oba zostały opublikowane w Dzienniku Urzędowym 20 lutego 2025 r. Program działalności musi obejmować strukturę biznesu, docelowych klientów, kanały marketingowe oraz zdolności na okres trzech lat.
| Pozycja z art. 60 ust. 7 | Czego oczekuje regulator | Potrzebne do przechowywania? |
|---|---|---|
| (a) Program działalności | Jakie usługi, gdzie i w jaki sposób są promowane | Tak |
| (b) Kontrole AML/CFT | Kontrole wewnętrzne, ocena ryzyka ML/TF, plan ciągłości działania | Tak |
| (c) Dokumentacja ICT | Techniczny opis systemów i zabezpieczeń oraz streszczenie nietechniczne | Tak |
| (d) Procedura segregacji | Sposób oddzielania kryptoaktywów i środków pieniężnych klientów | Tak |
| (e) Polityka przechowywania i administrowania | Sposób przechowywania kluczy i aktywów | Tak |
| (j) Rodzaj kryptoaktywów | Czy usługi dotyczą tokenów pieniądza elektronicznego, tokenów powiązanych z aktywami czy innych kryptoaktywów | Tak |
| (k) Usługi transferowe | Sposób realizacji transferów na rzecz klientów | Jeśli oferujesz transfery |
Punkty (f) do (i) dotyczą wyłącznie platform handlowych, giełd, realizacji zleceń i doradztwa. Bank świadczący wyłącznie usługi przechowywania ich nie obejmuje. Punkty (c) i (e) to miejsce, w którym znajduje się większość pracy, ponieważ opisują infrastrukturę, którą bank zbudował samodzielnie lub wynajmuje.
Czego MiCA wymaga od banku przechowującego kryptoaktywa klientów#
Po uruchomieniu usługi bank, który złożył zawiadomienie, podlega tym samym zasadom przechowywania co autoryzowany dostawca usług w zakresie kryptoaktywów (CASP). Zasady te zawiera art. 75 MiCA i będą znajome każdemu, kto zajmuje się przechowywaniem papierów wartościowych, z jedną różnicą: chroni się tu klucz prywatny, czyli sekret, który przenosi aktywo w blockchainie.
Umowa z klientem (art. 75 ust. 1) musi określać co najmniej strony, usługę, politykę przechowywania, sposób komunikowania się z klientem i jego uwierzytelniania, systemy bezpieczeństwa, opłaty i prowizje oraz obowiązujące prawo.
Następnie pojawiają się wymogi ewidencyjne (art. 75 ust. 2, 3 i 5): rejestr pozycji prowadzonych na rzecz każdego klienta oraz zestawienie pozycji „co najmniej raz na trzy miesiące i na żądanie klienta”. Polityka przechowywania musi minimalizować ryzyko utraty „w wyniku oszustwa, cyberzagrożeń lub zaniedbania”, a klienci mogą zażądać jej streszczenia.
Segregacja (art. 75 ust. 7) ma trzy poziomy. Aktywa klientów są oddzielone od aktywów własnych banku, wyodrębnione na samym blockchainie i prawnie wydzielone, tak aby wierzyciele banku nie mogli dochodzić roszczeń z ich tytułu. Na to nakłada się segregacja operacyjna. Artykuł 70 dodaje ogólny obowiązek ochrony praw własności klientów w razie niewypłacalności oraz zakazuje wykorzystywania kryptoaktywów klientów na rachunek banku.
W kwestii odpowiedzialności (art. 75 ust. 8) bank odpowiada za utratę kryptoaktywów lub środków dostępu do nich spowodowaną incydentem, który można mu przypisać. Odpowiedzialność jest „ograniczona do wartości rynkowej utraconego kryptoaktywa w chwili jego utraty”. Problemy wynikające z natury blockchaina, których bank nie kontroluje, są wyłączone.
Nadzorcy już testują te mechanizmy kontrolne u autoryzowanych CASP. W lipcu 2026 r. ESMA uruchomiła wspólne działanie nadzorcze dotyczące przechowywania: „CSA ocenią dojrzałość ram cyfrowej odporności operacyjnej CASP w odniesieniu do działalności w zakresie przechowywania”. Obejmuje ono klucze i przechowywanie, kontrolę transakcji, reagowanie na incydenty oraz poleganie na podmiotach trzecich. Prace trwają od końca 2026 r. do 2027 r., a raport ma zostać opublikowany w drugiej połowie 2027 r. Banki nie są wymienione w tym działaniu, ale należy spodziewać się tych samych pytań.
Ile kapitału kosztuje bank przechowywanie kryptoaktywów?#
Prawdopodobnie mniej, niż obawia się większość zarządów, o ile bank przechowuje kryptoaktywa wyłącznie dla klientów. Unijna zasada kapitałowa dotycząca kryptoaktywów znajduje się w art. 501d rozporządzenia w sprawie wymogów kapitałowych i dotyczy własnych aktywów banku. Tokeny powiązane z aktywami zgodne z MiCA, zabezpieczone tradycyjnymi aktywami, mają wagę ryzyka 250 %. Wszystkie pozostałe kryptoaktywa mają wagę 1 250 %, a łączna ekspozycja na nie jest ograniczona do 1 % kapitału Tier 1. Tokenizowane tradycyjne aktywa traktuje się tak samo jak aktywo, które reprezentują.
Aktywa klientów przechowywane na podstawie art. 75 ust. 7 są prawnie wydzielone z majątku banku. Zwykle przyjmuje się, że nie stanowią własnej ekspozycji banku na kryptoaktywa, ale art. 501d nie wyłącza ich wprost. Wiążą się one jednak z ryzykiem operacyjnym. Standard Komitetu Bazylejskiego dotyczący kryptoaktywów (SCO60, obowiązujący od 1 stycznia 2026 r.) stosuje sekcje dotyczące ryzyka operacyjnego do „usług przechowywania lub administrowania kryptoaktywami klientów na zasadzie segregacji”. Ryzyko to jest uwzględniane w standardowym podejściu do ryzyka operacyjnego. Teksty unijne nie określają odrębnej opłaty za przechowywanie. Zanim ustalisz założenia do studium biznesowego, warto zapytać nadzorcę, jak to interpretuje.
Zasady mogą się jeszcze zmienić. 20 maja 2026 r. Komitet Bazylejski oświadczył, że „przyspieszył przegląd ukierunkowanych elementów swojego standardu ostrożnościowego dotyczącego ekspozycji banków na kryptoaktywa”. Do końca października 2026 r. nie znaleźliśmy opublikowanego wyniku tego przeglądu.
Budować czy wynajmować: który model sprawdza się przy przechowywaniu kryptoaktywów przez banki?#
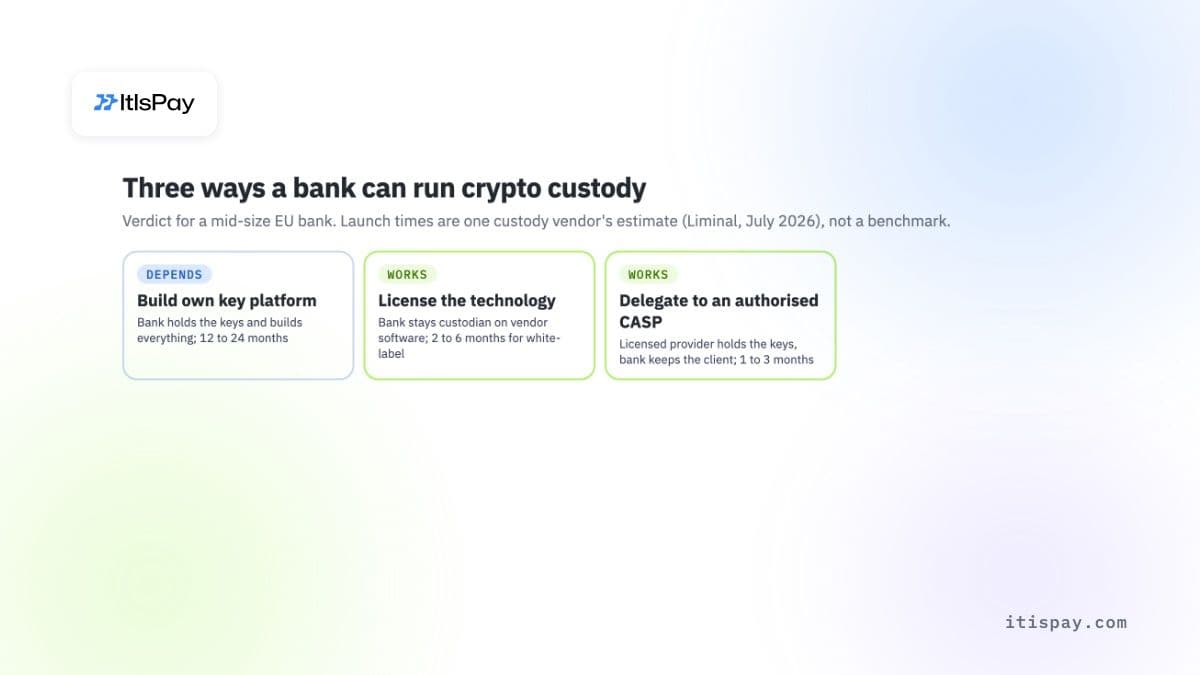
Istnieją trzy sposoby, a banki, które już uruchomiły tę usługę, korzystają z każdego z nich.
Zbuduj własną platformę kluczy#
Bank sam prowadzi zarządzanie kluczami, portfele i mechanizmy kontrolne. Bank BBVA poinformował w marcu 2025 r., że jego hiszpańska usługa kryptowalutowa wykorzystuje „własną platformę przechowywania kluczy kryptograficznych”. Bank BNY prowadzi własną platformę Digital Asset Custody, uruchomioną w 2022 r. i rozszerzoną w październiku 2026 r. na wybrane instytucje z UE. Ten model daje największą kontrolę, ale też najdłuższą drogę. Bank jest właścicielem projektu zabezpieczeń, audytów i zespołu.
Licencjonuj technologię, pozostań depozytariuszem#
Bank pozostaje depozytariuszem zarówno w świetle prawa, jak i w rejestrze, ale jego infrastruktura kluczy pochodzi od dostawcy technologii. W tym modelu dostawca dostarcza oprogramowanie, a bank opracowuje polityki i ponosi odpowiedzialność. Deutsche Bank od dawna współpracuje technologicznie z Taurus i według Bloomberga z lipca 2025 r. planował uruchomić przechowywanie w 2026 r., według doniesień we współpracy z Bitpandą.
Deleguj przechowywanie autoryzowanemu CASP#
Art. 75 ust. 9 pozwala dostawcy przechowywania korzystać z innego dostawcy, ale „wyłącznie z dostawców usług w zakresie kryptoaktywów autoryzowanych zgodnie z art. 59”, a klient musi zostać o tym poinformowany. Bank może także oferować przechowywanie za pośrednictwem licencjonowanego dostawcy, który działa jako depozytariusz, podczas gdy bank zachowuje relację z klientem i aplikację bankową. Czy w takim układzie bank nadal potrzebuje własnego powiadomienia, na przykład w związku z przekazywaniem zleceń klientów, to kwestia do rozstrzygnięcia z prawnikami.
| Model | Kto przechowuje klucze | Co buduje bank | Czas uruchomienia (szacunek dostawcy) | Ocena dla banku średniej wielkości (nasza opinia) |
|---|---|---|---|---|
| Własna platforma | Bank | Zarządzanie kluczami, portfele, bezpieczeństwo, audyty, zespół operacyjny | od 12 do 24 miesięcy | Zależy |
| Licencja na technologię | Bank, na oprogramowaniu dostawcy | Polityki, integracja, operacje; stos technologiczny dostarcza dostawca | od 2 do 6 miesięcy dla white-label | Działa |
| Delegowanie do autoryzowanego CASP | Licencjonowany dostawca | Kanał klienta, onboarding, wyciągi | od 1 do 3 miesięcy | Działa |
Przedziały czasowe pochodzą od Liminal, dostawcy usług przechowywania, z artykułu z lipca 2026 r. (jego kategoria „outsourced” została tutaj odwzorowana jako delegowanie). Podaje on także koszty konfiguracji white-label na poziomie od 500 000 do 2 mln USD, w zależności od zakresu. Należy je traktować jako szacunek jednego dostawcy, a nie wzorzec. Nie znaleźliśmy niezależnego badania kosztów budowy przechowywania kryptoaktywów przez banki.
Ile kosztuje prowadzenie przechowywania kryptoaktywów?#
Nie znaleźliśmy publicznego cennika dostawcy przechowywania obsługującego banki, a żaden bank nie ujawnił, ile kosztowało go zbudowanie własnego przechowywania. Zamiast tego zapytaj o czynniki kosztowe, które decydują o Twojej kwocie:
- opłata licencyjna lub platformowa za infrastrukturę kluczy i sposób, w jaki rośnie wraz z aktywami i portfelami;
- konfiguracja modułów bezpieczeństwa sprzętowego (HSM) lub obliczeń wielostronnych (MPC) oraz to, kto nimi zarządza;
- niezależne audyty bezpieczeństwa i raporty z zapewnienia, co roku;
- ubezpieczenie na wypadek utraty lub kradzieży kluczy, jeśli jakikolwiek ubezpieczyciel obejmie Twoją konfigurację;
- personel do obsługi operacyjnej, monitoringu i reagowania na incydenty, całodobowo;
- łączność z blockchainem i przekaz komunikatów zgodnie z regułą Travel Rule dla transferów.
Które banki już oferują przechowywanie kryptoaktywów w Europie?#
Dziesiątki, najwięcej w Niemczech. W tymczasowym rejestrze MiCA ESMA (wpisy dostawców usług w zakresie kryptoaktywów (CASP); ostatnia aktualizacja rekordów: 20 października 2026) co najmniej 128 podmiotów ma oznaczenie „art. 60 – zawiadomienie”, a 109 z ich 131 wierszy usług dotyczy Niemiec. Wśród nich są firmy inwestycyjne, brokerzy i instytucje pieniądza elektronicznego, a nie tylko banki. Dwadzieścia siedem wymienia przechowywanie, a około 19 z nich to banki. To dolna granica: pole podstawy prawnej jest puste w wielu wierszach dotyczących Francji, Cypru, Malty, Luksemburga i Irlandii.
| Bank | Regulator | Data wpisu | Model przechowywania | Status |
|---|---|---|---|---|
| BNY SA/NV | Narodowy Bank Belgii | 20 lip 2026 | Własna platforma; BTC, ETH, SOL, USDC | Działa, start możliwy 27 lip 2026 |
| BBVA | CNMV (Hiszpania) | 5 mar 2025 | Własna platforma kluczy; BTC i ETH | Od marca 2025 mała grupa klientów, potem wszyscy klienci indywidualni |
| Deutsche Bank | BaFin | 12 paź 2026 (daty w rejestrze są sprzeczne) | Technologia dostawcy | Zawiadomiono; uruchomienie nieogłoszone |
| Commerzbank | BaFin | 7 kwi 2025 | Nieujawniono | Zawiadomiono |
| DekaBank | BaFin | 1 gru 2025 | Nieujawniono | Zawiadomiono |
| DZ BANK | BaFin | 23 gru 2025 | Nieujawniono | Zawiadomiono |
Wiersz dotyczący BNY pokazuje, co dzieje się po sprawdzeniu kompletności. Rejestr nie pokazuje, kiedy BNY złożył wniosek, ale jego komentarz mówi, że Narodowy Bank Belgii potwierdził kompletność 20 lipca 2026 r. i że BNY „mógł zacząć oferować swoje usługi związane z kryptoaktywami” od 27 lipca. Jennifer Barker, odpowiedzialna za region Europa w BNY, opisała październikowy start jednym zdaniem: „Adopcja aktywów cyfrowych przyspiesza w całej Europie.”
Czy klienci banków w ogóle chcą przechowywania kryptoaktywów?#
Niektórzy tak, i woleliby korzystać ze swojego banku. 21 kwietnia 2026 r. opublikowano badanie 6 000 inwestorów w Niemczech, Włoszech, Hiszpanii i Francji. 35% respondentów zadeklarowało, że mogłoby zmienić bank na taki, który oferuje lepsze opcje inwestowania w kryptoaktywa. Badanie przeprowadziła firma Boerse Stuttgart Digital, która sprzedaje bankom usługi przechowywania kryptoaktywów, dlatego należy traktować je jako sygnał, a nie miarę wielkości rynku. Szerszy rynek jest również duży: według DeFiLlama stablecoiny powiązane z dolarem amerykańskim były warte około 302 mld USD 29 października 2026 r.
Gdzie ścieżka art. 60 nie pomaga#
Gdzie ścieżka art. 60 nie pomaga
- Nie zmienia to niczego w kwestii kapitału na kryptoaktywa, które bank posiada sam: nadal obowiązują wagi ryzyka 1 250% i limit 1% kapitału Tier 1.
- Bank ponosi odpowiedzialność za utracone aktywa do ich wartości rynkowej w chwili utraty, niezależnie od tego, z jakiego dostawcy korzysta.
- Nadal obowiązują krajowe przepisy wdrażające dyrektywę w sprawie wymogów kapitałowych, a różnią się one w zależności od kraju.
- Niekompletna dokumentacja wstrzymuje bieg terminu; usługa nie może ruszyć, dopóki regulator nie otrzyma wszystkiego.
- Czy zawiadomienie obejmuje usługi w innych krajach UE bez dodatkowych zgłoszeń, to kwestia prawna, którą należy uzgodnić z prawnikiem i regulatorem.
Jak uruchomić przechowywanie kryptoaktywów dla banków w sześciu krokach#
- Określ zakres: samo przechowywanie albo przechowywanie wraz z kupnem, sprzedażą i transferami. Każda dodana usługa zwiększa liczbę pozycji w zawiadomieniu i w modelu operacyjnym.
- Wybierz model: budowę własnej infrastruktury, licencjonowanie technologii lub przekazanie zadania autoryzowanemu dostawcy usług w zakresie kryptoaktywów (CASP). Ten wybór decyduje o tym, kto przygotuje pozycje (c) i (e) dokumentacji.
- Sprawdź kapitał: uzgodnij z nadzorcą, jak traktowane jest przechowywanie aktywów klientów i ewentualne własne posiadanie kryptoaktywów oraz czy limit 1% kapitału Tier 1 ma znaczenie dla Twoich planów.
- Przygotuj dokumentację zgodnie z art. 60 ust. 7, rozporządzeniem delegowanym 2025/303 i formularzem Twojego regulatora. Zaplanuj co najmniej 40 dni roboczych od złożenia.
- Przygotuj stronę klienta: umowę, rejestr pozycji, kwartalne zestawienia i proces zwrotu aktywów.
- Przetestuj reagowanie na incydenty i odzyskiwanie kluczy przed startem. Działania nadzorcze ESMA z 2026 r. sprawdzają te kontrole u autoryzowanych CASP, a nadzorcy bankowi prawdopodobnie zapytają o to samo.
Banki, które wolałyby w ogóle nie prowadzić przechowywania, mogą mimo to dodać kryptowaluty jako nową usługę dla swoich klientów. Z ItisPay budujesz doświadczenie klienta na naszym API pod własną marką. Przechowywanie leży po stronie naszego partnera z licencją UE, będącego CASP i instytucją płatniczą, który posiada autoryzację, prowadzi KYC i ponosi obowiązki regulacyjne. Bank zachowuje relację z klientem; partner przechowuje aktywa.
Niniejszy artykuł ma wyłącznie charakter informacyjny i nie stanowi porady prawnej ani regulacyjnej.

