

米司法省は、政府と民間部門の取り組みにより、北朝鮮の軍事ハッカーが2026年10月29日頃にBinanceから奪った60億ドル超のうち、27億ドル超が凍結されたと発表しています。同省の刑事局長は、この成果を「この歴史的な侵害の約半分を食い止めた」ものと表現しました。残りの半分は、発行体が凍結できない資産に大部分が残っています。
Binanceでの北朝鮮による暗号資産ハッキングは、暗号技術を破ったものではありません。Binance自身の報告書は、偽の採用面接、改ざんされた開発者ツール、そして攻撃者の要求どおりに署名を行った内部の署名サービスについて述べています。2025年のBybitと2024年のDMM Bitcoinも、同じ箇所で失敗しました。失敗したのは鍵そのものではなく、署名の周辺にいる人と画面でした。
本記事のデータは2026年11月20日時点(UTC)のものです。凍結額と回収額は今後も変動します。
主なポイント
要点
- 司法省、2026年11月12日:北朝鮮のTraderTraitorユニットにより、Binanceから60億ドル超が奪われました。政府と民間部門の合計で27億ドル超が凍結されており、そのうち司法省は12億ドル超を差し押さえまたは保全する裁判所の権限を持っています。
- Binanceの11月3日付報告書は、侵入経路を6月の改ざんされた開発者ツールと9月の偽の採用面接までたどり、その後10月29日に内部のウォレット署名サービスへのアクセスに至ったとしています。
- Bybit(約15億ドル、2025年2月)とDMM Bitcoin(4,502.9 BTC、2024年5月)も同じパターンを示しています。署名者は、侵害された画面や要求が示したものを承認していました。
- 銀行にとって有効な管理策は、署名画面の外側にあるものです。具体的には、別のシステムで強制される上限と許可リスト、別のデバイスで生の取引内容を確認する2人目の署名者、大部分の資産を保管するコールドストレージ、そして採用とデバイスのルールです。
司法省はBinanceのハッキング凍結について何と述べたか?#
2026年11月12日、司法省(発表番号26-1356)は、FBIが「『TraderTraitor』」と呼ぶ北朝鮮軍の構成員が、10月29日頃にBinanceから60億ドル超の仮想資産を奪ったと発表しました。同じ発表で同省は、「米政府と民間部門による現時点までの取り組みにより、27億ドル超の凍結に至っている」とし、同省は「そのうち12億ドル超を差し押さえまたは保全する」裁判所の許可を得ていると述べました。
司法次官補のA. Tysen Duvaは、刑事局がその専門知識を用いて「この歴史的な侵害の約半分を直ちに食い止めた」と述べました。今週の「司法省が窃取額のほぼ半分の凍結を支援した」という見出しは、この発言に由来しています。これらの見出しの根拠となる、より新しい司法省の数字は確認できませんでした。数字は11月12日時点のものです。
同じ発表では、FaceStealerについても取り上げられています。これは北朝鮮による別の計画で、ディープフェイクのビデオ通話を用いて、司法省によれば18か月で4億ドル超を盗んだとされています。国家安全保障局のM. Scott Proctorは動機について、「北朝鮮政府は、暗号資産の窃盗によって無法な政権と違法な兵器計画の資金を賄っている」と述べました。
他の凍結額は情報源と日付によって異なります。Binanceは、影響を受けた63.4億ドルのうち約28.5億ドルが「凍結または差し止め」られたとしており、これは照合と価格変動の対象です。TRM Labs(11月17日更新)は凍結額を約27億ドルと数え、攻撃者はなお約24億ドルを保有していたとし、その中には420,000 ETH超と18,270 BTCが含まれるとしています。Binanceはその後、不明の攻撃者に対してアブダビ裁判所による世界的な凍結命令を取得しています。
Binanceの報告書に基づく、UTCでのBinanceハッキングのタイムライン#
Binanceは2026年11月3日に初期調査結果を公表しました。冒頭には次のようにあります:「現在の調査は、これが高度で多段階のキャンペーンであったことを示している。」銀行にとっては、4時間の資金流出よりも、数か月にわたる準備の方が重要です。
| 日付(2026年、UTC) | 何が起きたか | 情報源 |
|---|---|---|
| 6月 | エンジニアAが、AIコーディングツールを探している最中に改ざんされたHomebrewパッケージをインストール。デバイスは交換されたが、ウォレットチームの同僚は露出したままだった | Binance、11月3日 |
| 9月 | エンジニアBが、求人プラットフォーム上で偽の「Project Director」に接触される。偽のビデオ面接、続いて偽の「CEO」とのチャット。テスト用リポジトリがマルウェアを仕込み、エンドポイント保護はそれを見逃す | Binance、11月3日 |
| 10月20日 | エンジニアBのマシンから、攻撃者が内部のAIツールを使ってエンジニアAとCを制御下に置く。コンテナ展開用トークンを発見 | Binance、11月3日 |
| 10月29日 17:15〜19:56 | 攻撃者がエンジニアCのコンピュータにログインし、コンテナを展開して、内部のウォレット署名サービスに到達 | Binance、11月3日 |
| 10月29日 20:05〜20:09 | 5つのホットウォレットから1つの攻撃者アドレスへ2億3346万 XRPが送信される。続いてBTC、SOL、OP、ETHも送信される | Binance、11月3日 |
| 10月29日 23:56 | 最後の送金(2,961.9 ETH)が確定 | Binance、11月3日 |
| 10月31日 | FBI、シークレットサービス、IRS-CIの警告が、窃盗の犯人をTraderTraitorと断定 | FBIの警告 |
| 11月上旬 | 金与正が国営メディアでFBIの主張を否定 | SCMP |
| 11月12日 | 司法省:27億ドル超が凍結、12億ドル超が裁判所の許可の下にある | 司法省 |
バイナンスは、攻撃者が「その後、署名サービスを使ってイーサリアムのEIP-7702の認可メカニズムを悪用した」と記しています。また、ホットウォレットにはMPC(マルチパーティ計算。鍵を複数の機器に分割する方式)が使われていたとしています。鍵を分割しても盗難は防げませんでした。攻撃者は、鍵の保有者に署名を求めるサービスにまで到達していたのです。バイナンスはまた、2026年中に北朝鮮関連の疑いがある事例を57件検知し、阻止したとも述べています。経緯の全体はバイナンスの詳細な説明でご確認ください。
DOJによる凍結に関する報道の誤り#
- 「DOJが27億ドルを凍結」。発表では、政府と民間部門を合わせた額とされています。DOJ自身の法的発表にある12億ドルは、27億ドルの一部であり、その上乗せではありません。
- 「米国が12億ドルを押収」。発表では「押収または保全」とされています。保全は資産を現状のまま留めるものであり、所有者を決めるものではありません。発表では没収の判断には触れておらず、その手続きは進行中としています。
- 「資金の半分は戻った」。凍結は返還ではありません。バイナンスは、損失を利用者ではなく同社が負担すると述べています。そのため、回収された資金は主にバイナンスの損失補填に充てられることになります。
- 「エンジニア1人のノートPC」。これはバイナンスの当初の声明でも示唆されていました。しかし、11月3日付の同社の報告書では、3人のエンジニア、6月のサプライチェーン上の事象、9月の偽の面接が挙げられています。
- 「鍵は盗まれていない」。これは外部のアナリストによる見解であり、バイナンス自身によるものではありません。バイナンスは、攻撃者が社内の署名サービスに到達したと述べていますが、鍵情報が社外に流出したかどうかは明らかにしていません。
北朝鮮による暗号資産ハッキングはどのように鍵に到達するのか?#
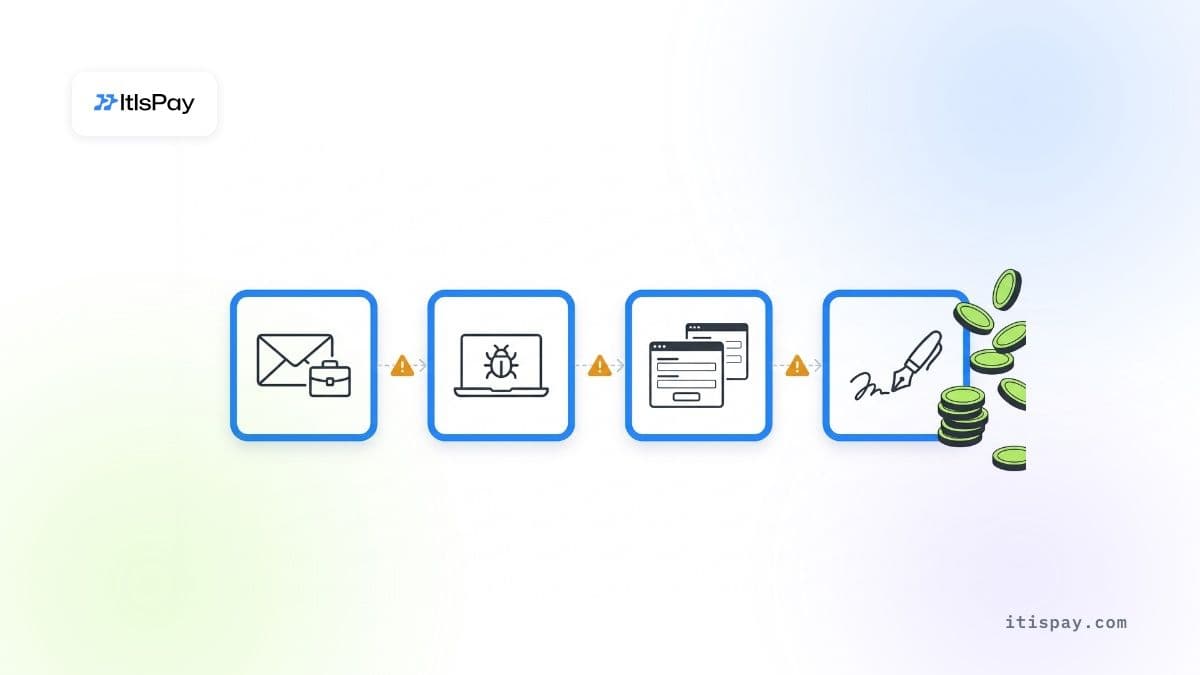
本記事で扱う北朝鮮による暗号資産ハッキングは、いずれも同じ3段階をたどっています。アクセス権を持つ人物に接触し、取引を作成または表示するツールに到達し、署名者が承認するつもりのなかった送金に対して有効な署名を得る、という流れです。暗号技術そのものは破られていません。Chainalysisは2025年12月に、北朝鮮のグループが「有力なWeb3・AI企業の採用担当者になりすまし」、暗号資産サービスにIT人材を潜り込ませて特権的なアクセスを得ていると記しています。バイナンスの事例は1つ目の経路を使い、それ以前の事例は他の経路を使っていました。
偽の採用担当者とテスト課題#
攻撃の最初の一手は、通常、入社オファーです。バイナンスでは、エンジニアBが偽の面接と「テスト課題」のリポジトリを受け取りました。DMM Bitcoinの事例では、FBI、米国防サイバー犯罪センター、日本の警察庁による2024年12月23日付の共同声明によると、北朝鮮の関係者が2024年3月にLinkedInで採用担当者を装い、日本のウォレットソフトウェア企業Gincoの従業員に、GitHub経由で「入社前テスト」を送付しました。DOJの11月12日付の発表で取り上げられているFaceStealerは、標的がすでに知っている人物を装ったディープフェイクによるビデオ通話も加えています。
改ざんされたツールとサプライヤー#
バイナンスが最初に侵害されたのは、改ざんされたパッケージマネージャーのインストールでした。Bybitの場合はサプライヤーが侵害されました。マルチシグウォレットプロバイダーのSafeは、盗難は「侵害されたSafe{Wallet}の開発者用マシンが、偽装された悪意のある取引の提案につながった」ことによるものだと述べています。Bybitの最高経営責任者が結果を公表したSygniaの調査担当者は、Bybit自身のインフラに侵害の形跡は見つからなかったとしています。
給与を得る内部関係者#
FBIは2026年10月13日に、北朝鮮が「国家管理下にある数千人の遠隔『ITワーカー』」を用いて西側企業に潜入しており、同政権は、実行者が生み出す収益の推定85~90%を受け取っていると警告しました。暗号資産の取引デスクでは、管理者権限を持つ遠隔の契約社員は鍵まで一歩の距離にあります。同様の観点で厳格に審査してください。
Bybit、WazirX、DMM Bitcoinは署名について何を示しているか?#
3件すべてにおいて、取引を承認した人々は、実際に署名しているものを示さない画面やリクエストを目にしていました。BybitとWazirXはマルチシグウォレットを使用していました。銀行にとっての教訓は限定的です。第二の署名者は、攻撃者が書き換えられない何かを確認する場合にのみ役立ちます。
Bybit、2025年2月21日。 FBIは「約15億米ドル相当の仮想資産」の盗難を北朝鮮によるものとしています(PSA I-022625-PSA)。Bybitの署名者は、計画された移転の最中に、マルチシグのコールドウォレットからホットウォレットへ資金を移していました。Sygniaは、「悪意ある取引を作成した悪意あるコードは、Safe{Wallet}のAWSインフラストラクチャから直接発生していた」ことを確認しました。このコードは特定の条件下でのみ実行されたため、署名者は通常の送金に見えるものを確認し、別の取引に署名してしまいました。
DMM Bitcoin、2024年5月。 FBIと日本の警察は、TraderTraitorが4,502.9 BTC(当時の約3億800万ドル)を盗んだと述べています。Gincoの従業員が侵害された後、攻撃者は「おそらくこのアクセスを利用して、DMMの従業員による正当な取引リクエストを改ざんした」とされています。リクエストは正規の経路を通ったため、承認した人々には正常なものに見えました。
WazirX、2024年7月。 このインドの取引所は、カストディプロバイダーのLiminalと運用していたマルチシグウォレットから、2億3000万ドル超を失いました。WazirXは、当時の報道によれば、インターフェースに表示されたデータが実際の取引と一致していなかったと述べました。Liminalは、自社のサーバーは侵害されていないとしています。両社は今も原因について見解が対立しているため、詳細は未確定のものとして扱ってください。両者の説明はいずれも、署名者が全容を確認できない取引を承認していたという点で一致しています。
バイナンスは別の角度から同じパターンに当てはまります。攻撃者は画面上で人間の署名者を欺いたのではなく、署名サービスそのものに到達し、バイナンスの言葉によれば「通常の出金プロセスの外側で」取引を開始しました。バイナンスは、その限度額と許可リストがどこに設定されていたかを明らかにしていません。一般的なルールは依然として有効です。攻撃者が到達するサービスの内部に置かれた管理策は、そのサービスと一緒に無効化されてしまいます。
2024年以降、北朝鮮は暗号資産でどれだけ盗んできたか?#
バイナンス以前では、最大規模の単年は2025年でした。Chainalysisは、2025年に北朝鮮のグループが少なくとも20億2000万ドルを盗んだと集計しています。これは2024年より6億8100万ドル多く、その大部分はBybitによるものです。国連専門家パネルの終了後に設立された多国間制裁監視チームは、2024年1月から2025年9月までに28億ドルが盗まれたと推計しています。TRM Labsは、2026年上半期に約6億4300万ドルを集計し、同期間のすべての暗号資産ハッキング被害の約66%を占めたとしています。バイナンス単独でも、DOJによれば60億ドル超であり、これらのいずれよりも大きい額です。
銀行にとって、これは攻撃者が収益目標を持つ国家であることを意味します。また、忍耐強くもあります。バイナンスの作戦は6月に始まっていました。
鍵を保有する銀行にとって、MiCAとDORAは何を求めているか?#
EU域内で顧客向けに暗号資産を保管する銀行は、MiCAとDORAの両方の下で鍵を保有しており、両規制とも署名経路を銀行の責任としています。銀行はMiCA第60条(1)から参入します。信用機関は、当該サービスを初めて提供する少なくとも40営業日前に本国当局へ「通知すれば、暗号資産サービスを提供できる」とされています。当社のMiCAに基づく銀行向け暗号資産カストディガイドでは、この経路を解説しています。
参入後は、次の3つの規則が適用されます。
- MiCA第75条(3):カストディ方針は、「不正、サイバー脅威、または過失により、顧客の暗号資産、当該暗号資産に関する権利、または暗号資産へのアクセス手段が失われるリスクを最小化しなければならない」。
- MiCA第75条(8):提供者は、「提供者に帰属する事象」の結果として生じた損失について責任を負い、その額は損失発生時点の市場価値を上限とします。当社の解釈では、侵害された内部の署名サービスは提供者の業務の範囲内にあるため、提供者の管理外の事象に対する例外規定は適用しにくいと考えています。
- DORA(2025年1月17日から適用):第9条(4)(d)は「暗号鍵の保護措置」を求め、第28条(1)(a)は、ICTサプライヤーを利用する企業は「全面的な責任を引き続き負う」と定め、第5条(2)(a)は、ICTリスクに対する最終的な責任を管理機関に置いています。
監督当局はすでに注視しています。2026年7月8日、ESMAは暗号資産サービス提供者のデジタル運用レジリエンスに関する共通の監督措置を開始しました。カストディに重点を置いたこの措置では、トピックの中に「鍵および保管管理」と「取引管理」が挙げられています。
どの署名管理策が北朝鮮による暗号資産ハッキングを止めるのか?#
管理策が役立つのは、攻撃者が到達しそうなシステムの外側にある場合に限られます。それぞれについて、次のように問いかけてください。ウォレット担当エンジニアのノートPCと署名画面が侵害されても、なお機能するか? 自社保管と外部委託保管の選択については、バイナンスのハッキングと自己保管に関する記事で詳しく説明しています。
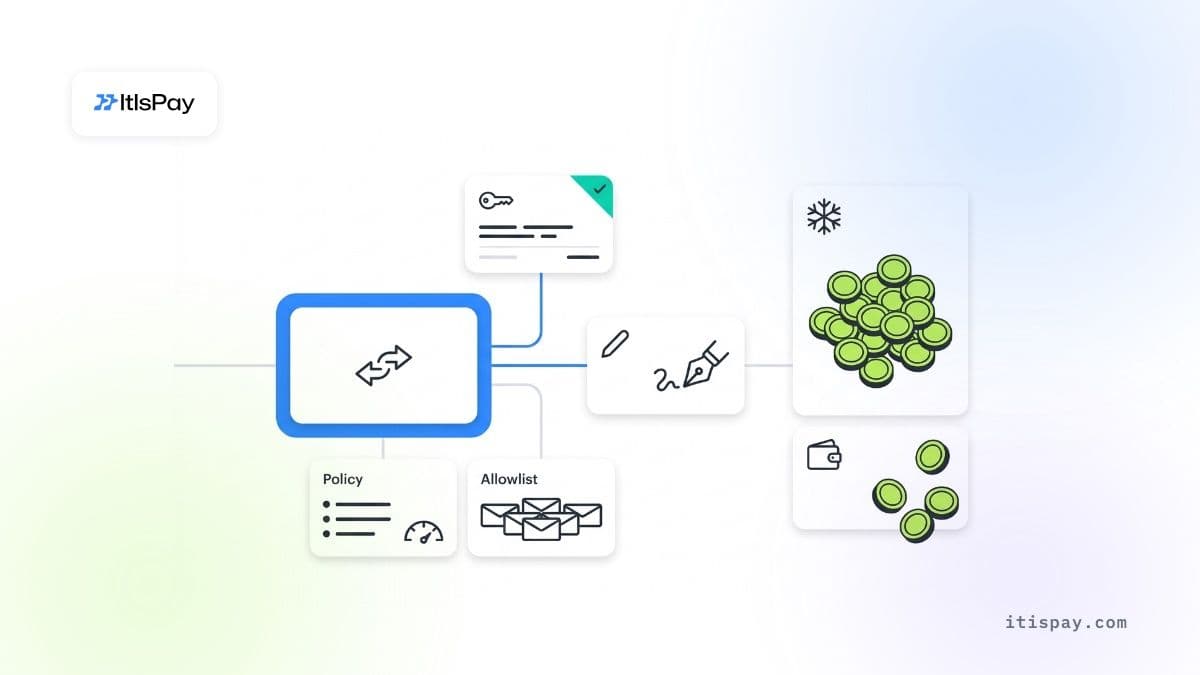
| 管理策 | 防げるもの | 防げないもの | 判定 |
|---|---|---|---|
| 同一画面上の第二署名者 | 単独の不正な従業員 | 改ざんされた画面は、両方の署名者に同じ偽りを見せる | 効果なし |
| 別のデバイスで生のトランザクションを確認する第二署名者 | Bybit型の表示操作 | 共謀、または侵害された第二デバイス | 有効 |
| 別のポリシーシステムで強制されるアドレス許可リスト | 攻撃者の新規アドレスへの送金 | ポリシーでカバーされていない場合のEIP-7702のような委任の悪用 | 条件次第 |
| 署名サービスの外側にある時間単位および日単位の上限額 | 数分での全額流出 | 上限未満での少額ずつの窃取 | 有効 |
| コールドストレージに保管され、定期的に補充される大半の資金 | 1回の事件での大部分の損失 | Bybitのように、定期補充の最中を狙った攻撃 | 条件次第 |
| MPCまたはマルチシグによる鍵の分割のみ | 単一の鍵の窃取 | 侵害された要求経路 | 効果なし |
| ウォレット担当者の採用およびデバイスに関する規則 | 偽の採用担当者、テスト用リポジトリ、外部のコード | サプライヤーの侵害 | 条件次第 |
署名ルールが役に立たないケース
- 上限とアドレス許可リストが、攻撃者が到達できる同じサービス内にある場合、それらも一緒に回避される可能性がある。
- ビットコイン、イーサ、XRPには凍結できる発行体がない。流出後の回収は、取引所が資金を捕捉できるかどうかに左右される。
- 裁判所命令や凍結されたステーブルコインの残高は、損失の後に効果を発揮する。MiCA第75条(8)項に基づき、カストディアンが最初に損失を負担する。
銀行は今週、何を確認すべきか?#
各チェック項目は、実在の企業に対してすでに有効だった北朝鮮の暗号資産ハッキングの手口の一段階に対応している。
- 今年、ウォレットまたは署名チームの誰かが、採用担当者の「テスト課題」や未検証のコードを業務用PCで実行したことがないか確認する。
- ウォレット担当者が管理対象のデバイスを使用し、承認された社内ミラー以外から導入されたパッケージがないことを確認する。
- 第二署名者をテストする。メインのウォレット画面を使わずに、別のデバイスで生のトランザクションの送信先、金額、コントラクト呼び出しを読み取れるか。
- 上限とアドレス許可リストが、署名サービスが変更できないシステムによって強制されていること、およびEIP-7702型の委任がポリシーによって阻止されていることを確認する。
- 署名に使用するサプライヤーのフロントエンドをすべて固定するか自社でホストし、そのコードが変更された際に通知を受け取れるようにする。
- FBIのTraderTraitorのアドレスおよびBinanceの裁判所命令にあるアドレスリストに対して、入金を毎日スクリーニングする。
- FBIの2026年10月のITワーカーに関する勧告を用いて、管理者権限を持つリモート契約者の本人確認を再度行う。
銀行の境界内で動く暗号資産ソフトウェア#
銀行およびPSPは、ItisPayを使用して、加盟店向けの新たな決済チャネルとして暗号資産の受け入れを追加している。このプラットフォームは銀行自身のインフラ内にインストールされるため、データとログはその境界内にとどまり、スタッフのアクセスは二人承認の原則に従い、銀行はソースコードを受け取る。顧客資金の鍵は、EU認可のCASP兼決済機関であるパートナーが保有しており、同パートナーはライセンス取得、KYC、EURでの決済も担当する。
本記事は情報提供のみを目的としており、法的または規制上の助言を構成するものではない。

