

Gli attaccanti hanno svuotato circa 6,3 miliardi di dollari dagli hot wallet di Binance la sera del 29 ottobre 2026, il furto di criptovalute più grande mai registrato. Binance ha sospeso i prelievi, afferma che gli utenti non subiranno la perdita e le società di analisi blockchain collegano l'attacco al gruppo TraderTraitor, legato alla Corea del Nord.
Per una banca o una neobanca che offre cripto, l'hack di Binance è una lezione sulle chiavi. Binance afferma che nessuna chiave privata è stata divulgata. Gli attaccanti non ne avevano bisogno: secondo la lettura di TRM, hanno fatto approvare i propri prelievi dal sistema di firma della stessa Binance. Chi riesce a far firmare il sistema di firma controlla gli asset dei clienti, ovunque questi si trovino.
Tutte le cifre riportate di seguito sono aggiornate al 30 ottobre 2026, intorno alle 12:00 UTC. Cambiano nel corso della giornata e indichiamo dove le fonti non concordano.
Momenti chiave
In breve
- Circa 6,3 miliardi di dollari sono usciti dagli hot wallet di Binance su dieci blockchain, a partire da circa le 20:05 UTC del 29 ottobre. Tra 2,7 e 3 miliardi di dollari sono stati congelati, per lo più USDT da Tether e USDC da Circle.
- Binance indica il laptop compromesso di un ingegnere e in seguito ha individuato altri punti di violazione. Esclude una fuga di chiavi private; l'analisi di TRM indica che il suo sistema di firma è stato indotto a firmare.
- Il principale wallet svuotato era elencato nella proof of reserves di Binance come garanzia dei saldi dei clienti. Un report sulle riserve mostra i saldi, non chi può muoverli.
- Le banche dovrebbero sapere chi detiene le chiavi, chi approva un trasferimento e chi può congelarlo. Gli exchange devono occuparsi dell'esecuzione, non della custodia di lungo periodo degli asset dei clienti.
Cosa è successo nell'hack di Binance dell'ottobre 2026?#
Gli attaccanti hanno svuotato gli hot wallet di Binance su dieci blockchain in circa 20 minuti il 29 ottobre 2026, sottraendo circa 6,3 miliardi di dollari. Un hot wallet è un portafoglio tenuto online affinché un exchange possa elaborare rapidamente i prelievi.
Le stime della perdita differiscono leggermente perché i prezzi sono cambiati durante il furto. Binance indica l'«impatto stimato» in 6,3 miliardi di dollari. TRM Labs stima circa 6,36 miliardi di dollari al momento in cui i fondi sono stati sottratti (pubblicato il 30 ottobre, alle 02:10 UTC). Chainalysis parla di circa 6,4 miliardi di dollari (30 ottobre) ed Elliptic di 6,43 miliardi di dollari (aggiornamento del 30 ottobre, alle 08:00 UTC).
La fetta singola più grande era su Ethereum: circa 3,79 miliardi di dollari, inclusi 200.630 ETH, 1,875 miliardi di USDT e 823 milioni di USDC, secondo TRM. Altri 18.270 BTC, per un valore di circa 1,47 miliardi di dollari, sono usciti su Bitcoin.
Per dare una scala, il record precedente era il furto a Bybit di febbraio 2025. L'FBI lo ha quantificato in «circa 1,5 miliardi di dollari» e lo ha attribuito anch'esso a TraderTraitor. Elliptic definisce il furto a Binance più di quattro volte più grande. Prima dell'hack, Binance deteneva circa 144 miliardi di dollari in asset, secondo i dati di DefiLlama citati da CoinDesk il 29 ottobre.
Cronologia dell'hack di Binance in UTC: le prime 16 ore#
Il furto è durato pochi minuti; la risposta è ancora in corso. Binance non ha pubblicato l'orario esatto in cui ha sospeso i prelievi, quindi la riga sotto è contrassegnata con «notte tra il 29 e il 30 ott».
| Ora (UTC) | Evento | Fonte |
|---|---|---|
| 29 ott, circa 20:05 | Primi deflussi, sul XRP Ledger | TRM Labs |
| 29 ott, 20:20 | Escono 18.270 BTC; viene preso il controllo dell'hot wallet di Ethereum; la maggior parte dei fondi è sparita in circa 20 minuti | TRM Labs |
| 29 ott, circa 20:24 | Saldo Ethereum svuotato, 3 min 24 s dopo la presa di controllo; 167.464 ETH escono dall'hot wallet etichettato Binance 14 | TRM Labs, CoinDesk |
| 29 ott, 21:01 | Tether congela 971,1 milioni di USDT nel wallet di ricezione principale | TRM Labs |
| 29 ott, 21:04 | Circle congela 823 milioni di USDC | TRM Labs |
| Notte tra il 29 e il 30 ott | Binance sospende depositi e prelievi; indica il laptop compromesso di un ingegnere come possibile punto d'ingresso | Binance, tramite CoinDesk |
| 29 ott, 23:35 | Binance conferma 2,54 miliardi di dollari congelati | TRM Labs |
| 30 ott, 00:08 | Arbitrum Security Council congela 8.426 ETH e 74,6 milioni di ARB | TRM Labs |
| 30 ott, 02:10 | TRM attribuisce l'attacco a TraderTraitor «con elevata confidenza» | TRM Labs |
| 30 ott, circa 04:30 | Chainalysis identifica TraderTraitor | Chainalysis |
| 30 ott, 08:00 | Elliptic: 6,43 miliardi di dollari sottratti, 2,84 miliardi (44%) congelati | Elliptic |
| 30 ott, mattina | Binance segnala altri punti di violazione; depositi normali; prelievi attesi di nuovo tra 45 e 48 ore | Binance, tramite Reuters e OkayNews |
Quanto è stato rubato e quanto è congelato?#
Sono stati rubati circa 6,3 miliardi di dollari e, di questi, da circa 2,7 a 3 miliardi risultano congelati. Binance parla di circa 3 miliardi di dollari, Chainalysis di circa 2,8 miliardi, TRM di circa 2,7 miliardi e Elliptic di 2,84 miliardi, che secondo la stessa società corrispondono al 44% del totale.
La maggior parte dei fondi congelati è in stablecoin, perché i loro emittenti possono bloccare i token associati a un determinato indirizzo:
- Tether ha congelato 971,1 milioni di USDT alle 21:01 UTC, secondo TRM; il CEO di Tether Paolo Ardoino ha poi dichiarato «più di 1,567 miliardi di USDT», come riportato da CoinDesk il 30 ottobre. Il totale parziale aggiornato di TRM era di circa 1,77 miliardi di USDT alle 00:30 UTC.
- Circle ha congelato circa 823 milioni di USDC alle 21:04 UTC. Circle può congelare solo USDC, il proprio token. Un primo resoconto affermava che Circle avesse congelato «Tether»; si tratta di un errore.
- Ripple, World Liberty Financial e l'Arbitrum Security Council hanno congelato importi minori in RLUSD, USD1, ETH e ARB.
Il bitcoin non può essere congelato da alcun emittente. Secondo l'aggiornamento di Elliptic delle 08:00 UTC, i 18.270 BTC sono stati suddivisi tra 19 indirizzi, la maggior parte dei quali contiene 1.000 BTC, e non erano ancora arrivati a nessun exchange o servizio. TRM stima (alle 00:30 UTC del 30 ottobre) che l'attaccante controlli ancora circa 2,4 miliardi di dollari che nessun emittente può congelare; l'aggiornamento di Elliptic delle 08:00 UTC conteggia circa 3,33 miliardi di dollari in asset che nessun emittente può congelare.
Chi c'è dietro l'hack di Binance?#
Tre società di analisi indicano la Corea del Nord; nessun governo lo ha confermato. TRM Labs attribuisce l'attacco a TraderTraitor, che definisce «l'unità di hacking di punta della Corea del Nord», e aggiunge: «Formuliamo questo giudizio con un alto livello di confidenza». Chainalysis è giunta alla stessa conclusione dopo aver osservato fondi di Binance mescolati in tempo reale con fondi provenienti da un exploit precedente che attribuisce alla Corea del Nord.
Anche Elliptic attribuisce il furto alla Corea del Nord, ma precisa: «Nessun governo o autorità di contrasto ha confermato l'attribuzione». Il co-CEO di Binance Richard Teng ha dichiarato a Reuters: «La nostra indagine non ha attribuito la responsabilità a nessun individuo».
Come sono riusciti gli attaccanti a entrare negli hot wallet di Binance?#
La prima dichiarazione di Binance indicava un laptop. «La prima indagine di Binance suggerisce che l'incidente di sicurezza potrebbe coinvolgere il laptop compromesso di un ingegnere DevOps, che avrebbe permesso a un attaccante di accedere a un container di servizio e inviare transazioni di prelievo non autorizzate», ha dichiarato Binance in una nota, come riportato da CoinDesk. Ha aggiunto: «Non abbiamo trovato alcuna prova di una fuga di chiavi private dei wallet».
Il 30 ottobre Binance ha dichiarato che la sua «successiva indagine ha rilevato ulteriori punti di violazione» e che l'incidente «deriva da più fattori». Non ha specificato quali siano questi punti e non ha pubblicato una causa primaria.
L'analisi on-chain di TRM è coerente con questo quadro. Secondo TRM, la spiegazione più probabile è che l'attaccante sia riuscito a far firmare al sistema di firma degli hot wallet di Binance transazioni su tutte e dieci le catene. Su Ethereum, l'attaccante ha usato una recente funzionalità degli account (EIP-7702) per trasferire il controllo dell'hot wallet al proprio contratto; l'intero saldo è uscito 3 minuti e 24 secondi dopo. TRM ha inoltre rilevato una fase preparatoria a partire dal 28 ottobre, con test su due wallet.
Per un team di risk management la lezione è circoscritta. Secondo la ricostruzione di Binance, le chiavi non sono trapelate, eppure i wallet sono stati svuotati, perché è stato preso il controllo del servizio autorizzato a richiedere una firma.
Perché la proof of reserves non ha protetto i clienti di Binance?#
La proof of reserves mostra ciò che un exchange detiene in un determinato giorno; non dice nulla su chi possa muoverlo. Il report di Binance del 1 ottobre indicava l'hot wallet «Binance 14» come garanzia dei saldi dei clienti, secondo CoinDesk. In quello snapshot deteneva circa 89.475 ETH e 1,26 miliardi di USDT, distribuiti su 37 asset.
CoinDesk stima che il furto abbia ridotto la copertura di Binance in ETH da esattamente il 100% a «vicino al 94%», cioè circa 6 punti percentuali in meno, finché Binance non la ricostituirà. Binance afferma che pubblicherà una proof of reserves aggiornata una volta completata la bonifica; il prossimo snapshot periodico è previsto per il 1 novembre.
Quindi il report era accurato, eppure non ha protetto nessuno. Confermava che le monete c'erano, ma non poteva mostrare quante persone o quanti sistemi potessero trasferirle altrove, né con quale rapidità. Per una banca, un'attestazione di riserve di una controparte è una verifica del saldo, non un presidio di controllo. Le domande che contano nella custodia delle cripto-attività riguardano la firma: quante approvazioni, da chi e con quali limiti.
I prelievi da Binance sono sospesi, e Binance è sicuro?#
Sì, i prelievi da Binance sono sospesi al 30 ottobre. Binance afferma che i depositi funzionano regolarmente e che i prelievi dovrebbero riprendere entro circa 45–48 ore, dopo che avrà ricostruito il servizio di prelievo e i relativi indirizzi.
Binance afferma che coprirà tutte le perdite. «Gli utenti non sosterranno l'impatto finanziario di questo incidente. Binance coprirà tutte le perdite», ha dichiarato un portavoce a Fox Business. Binance sostiene che i fondi proverranno da SAFU, il suo fondo di emergenza, e da fondi aziendali; il co-CEO Yi He ha dichiarato che copriranno «tutte le perdite da hacking». CoinDesk ha riferito il 30 ottobre che SAFU detiene circa 1 miliardo di dollari in bitcoin, un importo di gran lunga inferiore alla perdita.
I prezzi sono scesi nel giro di poche ore. Il bitcoin è sceso sotto i 77.000 dollari e alle 02:00 UTC del 30 ottobre quotava 76.664 dollari, in calo del 4,5% nelle ultime 24 ore, secondo The Block. Posizioni a leva per 1,55 miliardi di dollari sono state chiuse forzatamente nelle 24 ore fino a quel momento, secondo i dati CoinGlass citati da The Block. CoinDesk, citando persone a conoscenza della vicenda, riferisce che gli investitori istituzionali stanno ritirando asset dagli exchange centralizzati in generale, non solo da Binance.
Se Binance sia «sicuro» oggi dipende da ciò che ti serve da Binance. La sua promessa di rimborso è credibile solo se i fondi aziendali e il denaro congelato coprono il divario.
Tre cause alla base dell'hack che contano per una banca#
Tre scelte progettuali hanno reso possibile la perdita, e una banca può verificarle una per una nella propria configurazione.
Saldi elevati negli hot wallet. Binance teneva miliardi in wallet online che elaboravano i prelievi; il solo Binance 14 conteneva circa 89.475 ETH e 1,26 miliardi di USDT al 1 ottobre. Gli hot wallet sono necessari per la rapidità, ma ogni moneta al loro interno è raggiungibile da chiunque controlli il percorso di firma.
Una sola macchina compromessa ha raggiunto il percorso dei prelievi. Secondo il racconto di Binance, il laptop di un singolo ingegnere ha portato a un servizio in grado di inviare prelievi. Se il dispositivo di una persona può avviare una catena che termina con un bonifico firmato, il disegno delle approvazioni è troppo debole.
L'exchange come singolo punto di guasto. Chiunque tenga asset sull'exchange, o vi instradi pagamenti, si ferma quando l'exchange si ferma. Trader, esercenti e qualsiasi banca costruita sopra attendono tutti che lo stesso pulsante dei prelievi torni operativo.
Come banche e neobanche detengono le cripto-attività dei clienti: tre casi#
Oggi la custodia delle cripto-attività per neobanche e banche segue tre modelli generali. Nessuno di essi è collegato all'incidente Binance; li usiamo per mostrare dove si colloca il rischio.
Revolut: tre tipologie di wallet, pubblicate nella sua policy#
Revolut Digital Assets Europe (RDAEL) pubblica la propria policy di salvaguardia degli asset dei clienti. Vi sono indicati tre luoghi in cui possono trovarsi le cripto-attività dei clienti:
- Wallet in self-custody su Fireblocks, un wallet a Multi Party Computation (MPC) in cui «RDAEL detiene la maggioranza delle componenti delle chiavi private». MPC divide una chiave in quote detenute da soggetti diversi, così che nessuna quota da sola possa firmare. Revolut lo usa principalmente per i trasferimenti tra exchange e cold storage.
- Hot wallet presso exchange di terze parti, dove RDAEL «non possiede le chiavi private». Sono usati per eseguire gli ordini di acquisto e vendita dei clienti.
- Cold wallet presso un custode terzo, offline. «La maggior parte delle cripto-attività dei clienti è conservata in cold wallet.»
La cronologia delle versioni della policy mostra la direzione. La versione 3.0, datata agosto 2025, ha introdotto accordi bilaterali con gli exchange «e un maggiore controllo su Fireblocks». Le modifiche alla policy di firma di Fireblocks richiedono l'approvazione del CEO di RDAEL e almeno due approvazioni.
La policy afferma inoltre che «Revolut non segrega le cripto-attività dei clienti»: si trovano in wallet omnibus presso exchange partner o presso Fireblocks, mentre la cold storage è tenuta separata dalle altre entità. Gli exchange gestiscono l'esecuzione, la maggior parte degli asset si trova in cold storage e Revolut ha assunto un maggiore controllo sulla propria configurazione Fireblocks.
Una banca la cui accettazione di cripto passa per un prodotto di pagamento di un exchange#
Immaginiamo una banca i cui esercenti accettano cripto tramite il prodotto di pagamento di un exchange, come Binance Pay, con i fondi custoditi nei wallet dell'exchange. Questa soluzione si attiva rapidamente. L'exchange detiene le chiavi, gestisce i wallet e regola i pagamenti.
Il 29 ottobre quella banca non avrebbe avuto nulla da decidere. I prelievi si sono fermati presso l'exchange, quindi la banca non poteva spostare i fondi degli esercenti, e questi non potevano essere pagati finché l'exchange non avesse riaperto. I sistemi propri della banca funzionavano; il suo canale di pagamento no. Una dipendenza da un unico exchange è un rischio di concentrazione che sta al di fuori del registro dei rischi della banca.
Una banca soggetta all'articolo 60 del MiCA con custodia propria#
Nell'UE un ente creditizio può offrire la custodia di cripto-attività senza una licenza di prestatore di servizi per le cripto-attività (CASP) separata. Ai sensi dell'articolo 60 del MiCA, deve notificare l'autorità di vigilanza del proprio Stato membro d'origine «almeno 40 giorni lavorativi prima di fornire tali servizi per la prima volta». Trattiamo l'intero percorso in custodia delle cripto-attività per le banche ai sensi del MiCA.
Gli obblighi seguono la banca. L'articolo 75 richiede una policy di custodia che riduca al minimo il rischio di perdita derivante da «frodi, minacce informatiche o negligenza», la segregazione giuridica e operativa degli asset dei clienti da quelli propri della banca, e la responsabilità per le perdite imputabili alla banca, limitata al valore di mercato dell'asset perso al momento della perdita. Una banca che gestisce la custodia all'interno del proprio perimetro mantiene il controllo su firma e congelamento, e si assume l'intera responsabilità in caso di fallimento.
Self-custody contro custodia presso exchange: chi può bloccare i tuoi fondi?#
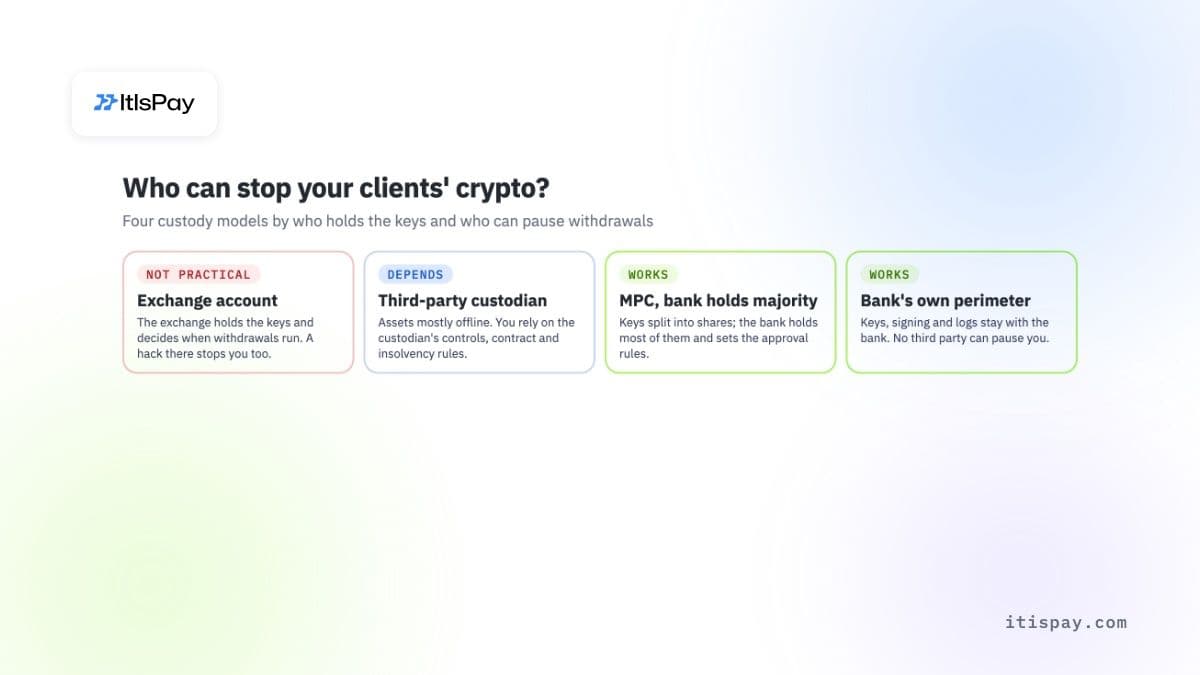
Il modello scelto determina chi detiene le chiavi, chi può bloccare un prelievo e chi risponde ai tuoi clienti dopo un hack.
| Modello | Chi detiene le chiavi | Chi può bloccare i prelievi | In caso di attacco a quel soggetto | Giudizio per gli asset dei clienti |
|---|---|---|---|---|
| Conto presso exchange (hot wallet) | L'exchange | L'exchange | Si attende che l'exchange sospenda, ricostruisca e rimborsi | No |
| Custode terzo (cold) | Il custode | Il custode, in base al contratto | Asset per lo più offline; ci si affida ai suoi controlli e alle sue regole di insolvenza | Dipende |
| Fornitore MPC, la banca detiene la maggioranza delle quote | Ripartito; la banca detiene la maggioranza | La banca, tramite le proprie regole di approvazione | L'attaccante ha bisogno delle quote e delle approvazioni della banca | Funziona |
| Perimetro proprio della banca (server propri e archiviazione delle chiavi) | La banca | La banca | Decidono i controlli propri della banca; nessuna terza parte può sospendere l'operatività | Funziona |
La tabella confronta il controllo, non la qualità. Un buon custode terzo può essere più sicuro di un assetto interno debole. Ciò che cambia è da chi si dipende quando qualcosa si rompe.
Che cos'è l'autocustodia, in parole semplici?#
L'autocustodia significa detenere le chiavi che muovono gli asset, così che nessun altro possa spostarli o bloccarti. Per una persona è un hardware wallet. Per una banca significa chiavi generate e conservate nel proprio hardware o detenute come maggioranza di quote MPC, con regole di firma che la banca definisce e sottopone ad audit.
La custodia presso exchange è l'opposto: detieni un credito verso l'exchange, e l'exchange detiene le chiavi. In una giornata difficile quel credito vale quanto l'exchange è in grado di rimborsare, quando riapre. La nostra guida sulla custodia di asset digitali illustra in maggior dettaglio i principali assetti di custodia.
Cosa deve includere l'autocustodia per fermare un attacco di tipo Binance
- Binance deteneva le chiavi dei propri hot wallet. Gli aggressori non avevano bisogno di rubarle: sono riusciti a far approvare i propri prelievi al sistema di firma. Detenere le chiavi è solo metà della difesa; l'altra metà è ciò che deve essere stato verificato e approvato prima che qualsiasi cosa venga firmata.
- Una politica di firma che funzioni separatamente dai sistemi di uso quotidiano: limiti per singolo trasferimento e per giornata, indirizzi di destinazione inseriti in una lista di autorizzazione (allow-list) e un secondo approvatore su un dispositivo separato per gli importi elevati. Un singolo laptop compromesso non dovrebbe essere sufficiente.
- Un hot wallet di dimensioni ridotte e la maggior parte degli asset in cold storage, così che un singolo servizio violato non possa raggiungere la parte principale dei fondi dei clienti.
- Con l'autocustodia la responsabilità passa alla banca: ai sensi dell'articolo 75 del MiCA la banca risponde delle perdite a essa imputabili e deve disporre di personale, cerimonie delle chiavi (key ceremonies), monitoraggio e audit.
- L'esecuzione richiede comunque liquidità. La maggior parte delle banche manterrà un saldo presso exchange o broker, dimensionato in base agli ordini che eseguono.
Cosa dovrebbe verificare una banca questa settimana?#
Inizia dall'esposizione, poi dalla firma, poi dai contratti. Un breve elenco per il responsabile degli asset digitali e per il team rischi:
- Elenca ogni exchange, broker e prodotto di pagamento che detiene cripto-attività di clienti o della banca, con i saldi aggiornati a oggi.
- Verifica se uno di essi dipenda da Binance per liquidità o regolamento, anche indirettamente.
- Sposta sulla cold storage o su chiavi che controlli i saldi eccedenti il fabbisogno di una giornata di esecuzione.
- Mappa il percorso di firma: quali sistemi possono richiedere una firma, e un solo laptop o account compromesso può raggiungerla?
- Richiedi almeno due approvazioni indipendenti e limiti giornalieri per ogni prelievo da un hot wallet.
- Leggi i contratti di custodia per i diritti di sospensione, la copertura delle perdite, il trattamento in caso di insolvenza e i periodi di preavviso.
- Verifica il percorso di congelamento delle stablecoin: chi contatta Tether o Circle, e con quale rapidità, se i tuoi indirizzi vengono svuotati.
Tieni chiavi e log all'interno del tuo perimetro#
Se volete offrire servizi in cripto-attività senza consegnare le vostre chiavi a un exchange, ItisPay si installa all'interno del perimetro della banca. Dati, chiavi e log non ne escono, e la banca riceve il codice sorgente e lo schema dei dati. Un livello di politiche separato gestisce limiti, ruoli, seconda approvazione e beneficiari inseriti in una lista di autorizzazione, così che nessun trasferimento venga firmato al di fuori delle regole interne della banca. Le banche che preferiscono non gestire direttamente la custodia possono affidare gli asset dei clienti al nostro partner autorizzato nell'UE come prestatore di servizi per le cripto-attività (CASP) e istituto di pagamento, con ItisPay come livello software sovrapposto.
Questo articolo ha finalità puramente informative e non costituisce consulenza legale o regolamentare.

