

La custodia di cripto-attività per le banche nell'UE non richiede una licenza separata, perché una banca può offrirla ai propri clienti tramite notifica. Ai sensi dell'articolo 60 del MiCA (il MiCA è il regolamento dell'UE sui mercati delle cripto-attività, Markets in Crypto-Assets Regulation), un ente creditizio notifica all'autorità competente dello Stato membro d'origine almeno 40 giorni lavorativi prima di iniziare, e l'autorità verifica se il fascicolo è completo. Non concede una licenza.
Le decisioni difficili riguardano altro: se costruire internamente l'infrastruttura di gestione delle chiavi o affittarla, quanto capitale assorbono le cripto-attività e quanto tempo richiede davvero il lancio. Di seguito ciascuna questione è trattata sulla base del testo del regolamento, del registro ESMA e di ciò che BNY, BBVA e Deutsche Bank hanno fatto finora.
Momenti chiave
In sintesi
- Una banca offre la custodia di cripto-attività tramite notifica, non autorizzazione: 40 giorni lavorativi prima dell'avvio, con una verifica di completezza di 20 giorni lavorativi (MiCA art. 60).
- Le regole sulla custodia sono le stesse di qualsiasi prestatore: accordo con il cliente, registro delle posizioni, un rendiconto almeno ogni tre mesi, tre livelli di segregazione e responsabilità per gli asset perduti (MiCA art. 75).
- Il pesante requisito patrimoniale, un fattore di ponderazione del rischio del 1.250% e un limite pari all'1% del capitale di Tier 1, è scritto per le cripto-attività che la banca detiene in proprio (CRR art. 501d). Il trattamento degli asset segregati dei clienti è una questione da sottoporre alla propria autorità di vigilanza.
- Almeno 128 soggetti nel registro ESMA sono etichettati «articolo 60» all'aggiornamento del 20 ottobre 2026, per lo più tedeschi; 27 elencano la custodia, e circa 19 di questi sono banche.
Le banche necessitano della licenza di prestatore di servizi per le cripto-attività (CASP) per offrire la custodia?#
No. Un CASP è un prestatore di servizi per le cripto-attività autorizzato ai sensi del MiCA, e le banche sono esentate da questo percorso. L'articolo 60, paragrafo 1, del MiCA stabilisce che un ente creditizio «può prestare servizi per le cripto-attività se notifica le informazioni di cui al paragrafo 7 all'autorità competente del suo Stato membro d'origine almeno 40 giorni lavorativi prima di prestare tali servizi per la prima volta» (Regolamento (UE) 2023/1114).
L'autorità competente ha poi 20 giorni lavorativi per verificare che siano presenti tutte le informazioni richieste (art. 60, paragrafo 8). Se manca qualcosa, la chiede e fissa un termine fino a 20 giorni lavorativi. Il conteggio si sospende fino a quella scadenza. Non si può iniziare finché il fascicolo è incompleto. L'articolo 60 non prevede un potere esplicito di approvare o respingere. L'articolo 60, paragrafo 10, esonera inoltre le banche da diversi articoli relativi ai CASP: domande, rifiuto, revoca, partecipazioni qualificate e capitale. Il diritto bancario copre già questi aspetti.
La Q&A 2088 dell'ESMA del 29 gennaio 2024 conferma l'ambito: «Un ente creditizio può prestare qualsiasi servizio per le cripto-attività sulla base di una notifica ai sensi dell'articolo 60.» Aggiunge due avvertenze. Una banca senza licenza per un tipo di servizio può trovare difficile fornire le informazioni per quel servizio. E la notifica deve essere conforme alle norme bancarie nazionali, che differiscono da paese a paese.
Quindi la notifica è rapida sulla carta. Il lavoro sta nel fascicolo.
Cosa contiene una notifica ai sensi dell'articolo 60?#
L'articolo 60, paragrafo 7, elenca le informazioni. Il regolamento delegato (UE) 2025/303 ne definisce i dettagli. Il regolamento di esecuzione (UE) 2025/304 stabilisce i moduli. Entrambi sono stati pubblicati nella Gazzetta ufficiale dell'Unione europea il 20 febbraio 2025. Il programma di attività deve coprire la struttura dell'attività, i clienti target, i canali di marketing e la capacità per tre anni.
| Voce dell'articolo 60, paragrafo 7 | Ciò che l'autorità richiede | Necessario per la custodia? |
|---|---|---|
| (a) Programma di attività | Quali servizi, dove e come vengono commercializzati | Sì |
| (b) Controlli AML/CFT | Controlli interni, valutazione del rischio di riciclaggio e di finanziamento del terrorismo, piano di continuità operativa | Sì |
| (c) Documentazione ICT | Descrizione tecnica dei sistemi e della sicurezza, più una sintesi non tecnica | Sì |
| (d) Procedura di segregazione | In che modo le cripto-attività e i fondi dei clienti sono tenuti separati | Sì |
| (e) Politica di custodia e amministrazione | Come sono detenute le chiavi e gli asset | Sì |
| (j) Tipo di cripto-attività | Se i servizi riguardano token di moneta elettronica, token collegati ad attività o altre cripto-attività | Sì |
| (k) Servizi di trasferimento | Come vengono eseguiti i trasferimenti per conto dei clienti | Se si offrono trasferimenti |
Le voci da (f) a (i) si applicano solo alle piattaforme di negoziazione, agli scambi, all'esecuzione e alla consulenza. Una banca che si occupa solo di custodia non è tenuta a rispettarle. Le voci (c) ed (e) sono quelle che richiedono più lavoro, perché descrivono l'infrastruttura che si è costruita o che si è affittata.
Cosa richiede il MiCA a una banca che detiene cripto-attività dei clienti#
Una volta operativa, una banca notificata segue le stesse regole di custodia previste per un prestatore di servizi per le cripto-attività (CASP) autorizzato. Tali regole sono contenute nell'articolo 75 del MiCA e risultano familiari a chiunque provenga dalla custodia di titoli, con una differenza: ciò che si tutela è una chiave privata, il segreto che muove l'attività sulla blockchain.
L'accordo con il cliente (art. 75, paragrafo 1) deve indicare almeno le parti, il servizio, la politica di custodia, le modalità con cui si comunica con il cliente e lo si autentica, i sistemi di sicurezza, le commissioni e gli oneri e la legge applicabile.
Seguono le registrazioni (art. 75, paragrafi 2, 3 e 5): un registro delle posizioni intestate a ciascun cliente e un estratto delle posizioni «almeno una volta ogni tre mesi e su richiesta del cliente». La politica di custodia deve ridurre al minimo il rischio di perdita «dovuta a frodi, minacce informatiche o negligenza», e i clienti possono chiederne una sintesi.
La separazione (art. 75, paragrafo 7) si articola su tre livelli. Le disponibilità dei clienti sono tenute separate da quelle della banca, registrate separatamente sulla blockchain stessa e segregate sul piano giuridico, in modo che i creditori della banca non possano rivalersi su di esse. A ciò si aggiunge la separazione operativa. L'articolo 70 introduce inoltre un obbligo generale di tutelare i diritti di proprietà dei clienti in caso di insolvenza e vieta di usare le cripto-attività dei clienti per conto proprio della banca.
Sulla responsabilità (art. 75, paragrafo 8), la banca risponde della perdita di cripto-attività, o dei mezzi di accesso alle stesse, causata da un incidente a essa imputabile. La responsabilità è «limitata al valore di mercato della cripto-attività perduta, al momento in cui si è verificata la perdita». Sono esclusi i problemi intrinseci a una blockchain che la banca non controlla.
Le autorità di vigilanza stanno già verificando questi controlli presso i CASP autorizzati. Nel luglio 2026 l'ESMA ha avviato un'azione di vigilanza comune sulla custodia: «La CSA valuterà il grado di maturità dei quadri di resilienza operativa digitale dei CASP in relazione alle attività di custodia». L'azione riguarda chiavi e archiviazione, controlli sulle transazioni, risposta agli incidenti e affidamento a terzi. I lavori vanno dalla fine del 2026 al 2027, con una relazione nella seconda metà del 2027. Le banche non sono menzionate nell'azione, ma è prevedibile che arrivino le stesse domande.
Quanto capitale costa la custodia di cripto-attività a una banca?#
Probabilmente meno di quanto temano molti consigli di amministrazione, purché la banca detenga cripto-attività solo per conto dei clienti. La norma UE sul capitale per le cripto-attività è l'articolo 501d del regolamento sui requisiti patrimoniali (CRR), e riguarda le posizioni proprie della banca. Ai token collegati ad attività conformi al MiCA e garantiti da attività tradizionali si applica un fattore di ponderazione del rischio del 250 %. A tutte le altre cripto-attività si applica il 1.250 %, e l'esposizione complessiva verso di esse è limitata all'1 % del capitale di Tier 1. Le attività tradizionali tokenizzate sono trattate come l'attività che rappresentano.
Le attività dei clienti detenute in custodia ai sensi dell'articolo 75, paragrafo 7, sono segregate sul piano giuridico dal patrimonio della banca. L'interpretazione prevalente è che non costituiscano un'esposizione diretta della banca in cripto-attività, ma l'articolo 501d non le esclude esplicitamente. Comportano comunque un rischio operativo. Lo standard sulle cripto-attività del Comitato di Basilea (SCO60, in vigore dal 1° gennaio 2026) applica le sue sezioni sul rischio operativo ai «servizi di custodia che comportano la conservazione o l'amministrazione di cripto-attività dei clienti su base segregata». Tale rischio rientra nell'approccio standard al rischio operativo. I testi UE non prevedono esplicitamente un onere di capitale separato per la custodia. Prima di definire il business case, è opportuno chiedere all'autorità di vigilanza come lo interpreta.
Le regole potrebbero ancora cambiare. Il 20 maggio 2026 il Comitato di Basilea ha dichiarato di aver «accelerato una revisione di elementi mirati del proprio standard prudenziale sulle esposizioni delle banche in cripto-attività». Alla fine di ottobre 2026 non avevamo trovato alcun esito pubblicato.
Costruire o affittare: quale modello è adatto alla custodia di cripto-attività per le banche?#
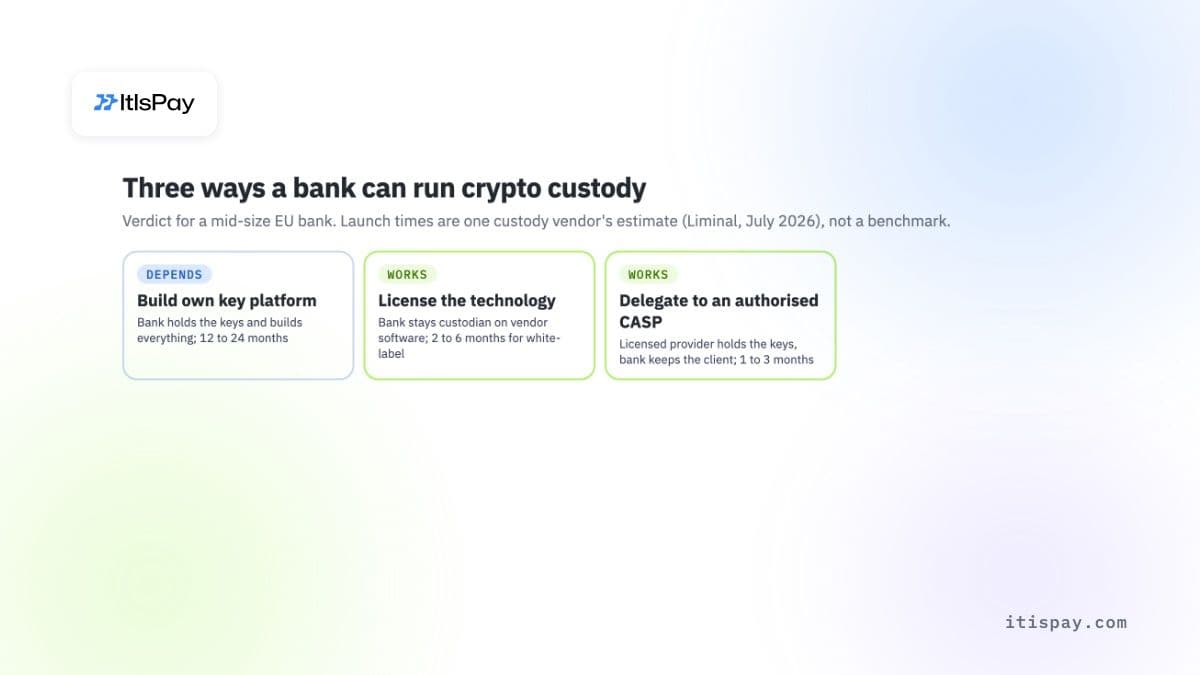
Esistono tre modi per farlo, e le banche già operative ne usano tutte e tre.
Costruire una propria piattaforma di chiavi#
La banca gestisce direttamente le chiavi, i wallet e i controlli. Nel marzo 2025 BBVA ha dichiarato che il suo servizio spagnolo di cripto-attività utilizza «la propria piattaforma di custodia di chiavi crittografiche». BNY gestisce una piattaforma Digital Asset Custody di proprietà, lanciata nel 2022 ed estesa nell'ottobre 2026 a selezionati istituti UE. Questo modello offre il massimo controllo e il percorso più lungo. La banca è responsabile della progettazione della sicurezza, degli audit e del personale.
Prendere la tecnologia in licenza, restando custode#
La banca resta il custode sul piano giuridico e nel registro, ma la sua infrastruttura di chiavi proviene da un fornitore tecnologico. In questo modello il fornitore fornisce il software, mentre la banca redige le policy e si assume la responsabilità. Deutsche Bank ha una partnership tecnologica di lunga data con Taurus e, secondo Bloomberg nel luglio 2025, aveva in programma di lanciare la custodia nel 2026, presumibilmente con Bitpanda.
Delegare la custodia a un CASP autorizzato#
L'articolo 75, paragrafo 9, consente a un fornitore di custodia di avvalersi di un altro fornitore, ma «solo se si avvale di prestatori di servizi per le cripto-attività autorizzati ai sensi dell'articolo 59», e il cliente deve esserne informato. Una banca può anche offrire la custodia tramite un prestatore autorizzato che agisce come custode, pur mantenendo il rapporto con il cliente e l'app bancaria. Se in tale assetto la banca abbia ancora bisogno di una propria notifica, ad esempio per la trasmissione degli ordini dei clienti, è una questione da valutare con il proprio consulente legale.
| Modello | Chi detiene le chiavi | Cosa costruisce la banca | Tempi di lancio (stima del fornitore) | Giudizio per una banca di medie dimensioni (nostra valutazione) |
|---|---|---|---|---|
| Piattaforma propria | La banca | Gestione delle chiavi, wallet, sicurezza, audit, team operativo | da 12 a 24 mesi | Dipende |
| Tecnologia in licenza | La banca, su software del fornitore | Policy, integrazione, operatività; lo stack è fornito dal fornitore | da 2 a 6 mesi per il white-label | Funziona |
| Delegare a un CASP autorizzato | Il fornitore autorizzato | Canale clienti, onboarding, estratti | da 1 a 3 mesi | Funziona |
Gli intervalli di tempo provengono da Liminal, un fornitore di servizi di custodia, in un articolo del luglio 2026 (la sua categoria «outsourced» è qui associata alla delega). Lo stesso articolo indica anche, per l'impostazione white-label, costi da 500.000 a 2 milioni di USD a seconda dell'ambito. Considerateli come la stima di un singolo fornitore, non come un riferimento. Non abbiamo trovato studi indipendenti sui costi di realizzazione della custodia bancaria.
Quanto costa gestire la custodia di cripto-attività?#
Non abbiamo trovato alcun listino pubblico di un fornitore di servizi di custodia che si rivolga alle banche, e nessuna banca ha reso noto quanto sia costata la realizzazione della propria custodia. Conviene invece chiedere quali fattori di costo determinano la cifra finale:
- canone di licenza o di piattaforma per l'infrastruttura delle chiavi, e come cresce con gli asset e i wallet;
- moduli hardware di sicurezza o configurazione del calcolo multiparte, e chi li gestisce;
- audit di sicurezza indipendenti e relazioni di assurance, ogni anno;
- assicurazione per chiavi perse o rubate, se un assicuratore è disposto a coprire la configurazione;
- personale per le operazioni, il monitoraggio e la gestione degli incidenti, in funzione senza interruzioni;
- connettività blockchain e messaggistica Travel Rule per i trasferimenti.
Quali banche offrono già custodia di cripto-attività in Europa?#
Decine, per lo più in Germania. Nel registro provvisorio MiCA dell'ESMA (file relativo ai prestatori di servizi per le cripto-attività (CASP), ultimo aggiornamento 20 ottobre 2026), almeno 128 soggetti sono etichettati come «Articolo 60 - Notifica», e 109 delle loro 131 righe di servizi si trovano in Germania. Tra questi figurano società di investimento, intermediari e istituti di moneta elettronica oltre alle banche. Ventisette elencano la custodia, e circa 19 di queste sono banche. Si tratta di un limite inferiore: il campo della base giuridica è vuoto per molte righe provenienti da Francia, Cipro, Malta, Lussemburgo e Irlanda.
| Banca | Autorità di vigilanza | Data di registrazione | Configurazione della custodia | Stato |
|---|---|---|---|---|
| BNY SA/NV | Banca Nazionale del Belgio | 20 lug 2026 | Piattaforma propria; BTC, ETH, SOL, USDC | Attivo, avvio possibile dal 27 lug 2026 |
| BBVA | CNMV (Spagna) | 5 mar 2025 | Piattaforma di chiavi propria; BTC ed ETH | Piccolo gruppo di clienti da marzo 2025, poi tutti i clienti privati |
| Deutsche Bank | BaFin | 12 ott 2026 (le date del registro non coincidono) | Tecnologia del fornitore | Notificato; lancio non annunciato |
| Commerzbank | BaFin | 7 apr 2025 | Non comunicata | Notificato |
| DekaBank | BaFin | 1 dic 2025 | Non comunicata | Notificato |
| DZ BANK | BaFin | 23 dic 2025 | Non comunicata | Notificato |
La riga di BNY mostra cosa succede dopo la verifica di completezza. Il registro non indica quando BNY ha presentato la domanda, ma il suo commento afferma che la Banca Nazionale del Belgio ha confermato la completezza il 20 luglio 2026 e che BNY «potrebbe iniziare a offrire i propri servizi in cripto-attività» a partire dal 27 luglio. Jennifer Barker, responsabile per l'Europa di BNY, ha inquadrato il lancio di ottobre con una frase: «L'adozione degli asset digitali sta accelerando in tutta Europa.»
I clienti delle banche vogliono davvero la custodia di cripto-attività?#
Alcuni sì, e preferirebbero usare la propria banca. Uno studio su 6.000 investitori in Germania, Italia, Spagna e Francia è stato pubblicato il 21 aprile 2026. In esso, il 35% ha dichiarato di poter immaginare di cambiare banca per ottenere opzioni di investimento in cripto-attività migliori. Lo studio è stato condotto da Boerse Stuttgart Digital, che vende servizi di custodia di cripto-attività alle banche, quindi va letto come un segnale, non come una stima della dimensione del mercato. Anche il mercato più ampio è considerevole: secondo DeFiLlama, gli stablecoin ancorati al dollaro statunitense valevano circa 302 miliardi di USD il 29 ottobre 2026.
Dove il percorso dell'articolo 60 non aiuta#
Dove il percorso dell'articolo 60 non aiuta
- Non cambia nulla per il capitale relativo alle cripto-attività che la banca detiene per conto proprio: si applicano ancora il fattore di ponderazione del rischio del 1.250% e il limite dell'1% del Tier 1.
- La banca risponde delle perdite di asset fino al valore di mercato al momento della perdita, indipendentemente dal fornitore che utilizza.
- Restano applicabili le norme nazionali di recepimento della direttiva sui requisiti patrimoniali, che differiscono da Paese a Paese.
- Un fascicolo incompleto blocca i termini; il servizio non può iniziare finché l'autorità non ha ricevuto tutto.
- Se una notifica copra i servizi negli altri Paesi UE senza ulteriori notifiche è una questione giuridica da chiarire con un consulente legale e con la propria autorità di vigilanza.
Come avviare la custodia di cripto-attività per le banche in sei passaggi#
- Definite il perimetro: solo custodia, oppure custodia più acquisto, vendita e trasferimenti. Ogni servizio aggiuntivo aggiunge voci alla notifica e al modello operativo.
- Scegliete il modello: costruire internamente, acquisire tecnologia in licenza o affidarsi a un CASP autorizzato. La scelta determina chi redige le voci (c) ed (e) del fascicolo.
- Verificate il capitale: confermate con la vigilanza come vanno trattate la custodia per conto dei clienti e le eventuali posizioni proprie in cripto-attività, e se il limite dell'1% del Tier 1 incide sui vostri piani.
- Redigete il fascicolo secondo l'articolo 60(7), il regolamento delegato 2025/303 e il modulo della vostra autorità di vigilanza. Prevedete almeno 40 giorni lavorativi dopo la presentazione.
- Preparate la parte relativa ai clienti: contratto, registro delle posizioni, rendiconti trimestrali e procedura per la restituzione degli asset.
- Testate la gestione degli incidenti e il recupero delle chiavi prima del lancio. L'azione di vigilanza dell'ESMA del 2026 verifica questi controlli presso i CASP autorizzati, e le autorità di vigilanza bancaria probabilmente chiederanno lo stesso.
Le banche che preferiscono non gestire affatto la custodia possono comunque aggiungere le cripto-attività come nuovo servizio per i propri clienti. Con ItisPay, costruite l'esperienza cliente sulla nostra API con il vostro marchio. La custodia è affidata al nostro partner UE autorizzato come CASP e istituto di pagamento, che detiene l'autorizzazione, gestisce la KYC e si assume gli obblighi regolamentari. La banca mantiene la relazione con il cliente; il partner detiene gli asset.
Il presente articolo ha scopo esclusivamente informativo e non costituisce consulenza legale o regolamentare.

