

Le ministère américain de la Justice (DOJ) affirme que des efforts publics et privés ont permis de geler plus de 2,7 milliards de dollars sur les plus de 6 milliards de dollars que des pirates militaires nord-coréens ont dérobés à Binance le 29 octobre 2026 ou aux alentours de cette date. Le chef de la division pénale a décrit ce résultat comme ayant permis de stopper « environ la moitié de cette violation historique » ; l'autre moitié se trouve pour l'essentiel dans des actifs qu'aucun émetteur ne peut geler.
Le piratage de Binance par la Corée du Nord n'a brisé aucune cryptographie. Le rapport de Binance lui-même décrit un faux entretien d'embauche, un outil de développement altéré et un service interne de signature qui a signé ce que l'attaquant demandait. Bybit en 2025 et DMM Bitcoin en 2024 ont échoué au même endroit : sur les personnes et les écrans autour de la signature, et non sur les clés elles-mêmes.
Les données de cet article sont arrêtées au 20 novembre 2026, UTC. Les montants gelés et récupérés évoluent encore.
Moments clés
En bref
- DOJ, 12 novembre 2026 : plus de 6 milliards de dollars dérobés à Binance par l'unité TraderTraitor de la Corée du Nord ; plus de 2,7 milliards de dollars gelés par les secteurs public et privé ensemble, dont plus de 1,2 milliard de dollars que le DOJ est habilité par un tribunal à saisir ou à bloquer.
- Le rapport de Binance du 3 novembre retrace la voie d'accès : un outil de développement altéré en juin et un faux entretien d'embauche en septembre, puis l'accès à un service interne de signature de portefeuilles le 29 octobre.
- Bybit (environ 1,5 milliard de dollars, février 2025) et DMM Bitcoin (4 502,9 BTC, mai 2024) présentent le même schéma : les signataires ont approuvé ce que leur montrait un écran ou une demande compromis.
- Pour une banque, les contrôles qui tiennent sont ceux situés en dehors de l'écran de signature : plafonds et listes blanches appliqués par un système distinct, second signataire qui vérifie la transaction brute sur un autre appareil, stockage à froid pour l'essentiel, et règles de recrutement et de gestion des appareils.
Que le DOJ a-t-il dit du gel lié au piratage de Binance ?#
Le 12 novembre 2026, le ministère de la Justice (communiqué 26-1356) a indiqué que des membres de l'armée nord-coréenne, « désignés par le FBI sous le nom de 'TraderTraitor' », avaient dérobé plus de 6 milliards de dollars d'actifs virtuels à Binance le 29 octobre ou aux alentours de cette date. Dans le même communiqué, il affirme que « les efforts conjoints du gouvernement américain et du secteur privé ont jusqu'ici abouti au gel de plus de 2,7 milliards de dollars », le ministère étant habilité par un tribunal « à saisir ou bloquer plus de 1,2 milliard de dollars de ce montant. »
Le procureur général adjoint A. Tysen Duva a déclaré que la division pénale avait mis son expertise au service de « l'arrêt immédiat d'environ la moitié de cette violation historique ». C'est cette phrase qui est à l'origine des gros titres de cette semaine selon lesquels le DOJ aurait contribué à geler près de la moitié du vol. Nous n'avons trouvé aucun chiffre plus récent du DOJ derrière eux : les montants sont ceux du 12 novembre.
Le même communiqué portait sur FaceStealer, un autre système nord-coréen d'appels vidéo truqués par deepfake qui aurait, selon le DOJ, dérobé plus de 400 millions de dollars en 18 mois. M. Scott Proctor, de la division de la sécurité nationale, en a donné le mobile : « Le gouvernement nord-coréen finance son régime voyou et son programme d'armes illicites grâce au vol de crypto-actifs. »
Les autres montants gelés varient selon la source et la date. Binance indique qu'environ 2,85 milliards de dollars sur les 6,34 milliards touchés ont été « gelés ou interceptés », sous réserve de rapprochement et de variations de cours. TRM Labs, mis à jour le 17 novembre, compte environ 2,7 milliards gelés et indique que l'attaquant détenait encore environ 2,4 milliards, dont plus de 420 000 ETH et 18 270 BTC. Binance a depuis obtenu une ordonnance de gel mondiale rendue par les tribunaux d'Abou Dhabi contre les auteurs inconnus de l'attaque.
Chronologie du piratage de Binance en UTC, d'après le rapport de Binance#
Binance a publié ses premières conclusions le 3 novembre 2026. Le texte commence ainsi : « Notre enquête actuelle indique qu'il s'agissait d'une campagne sophistiquée en plusieurs étapes. » Les mois de préparation comptent davantage pour une banque que les quatre heures de vidage.
| Date (2026, UTC) | Ce qui s'est passé | Source |
|---|---|---|
| Juin | L'ingénieur A installe un paquet Homebrew altéré en cherchant un outil de codage par IA ; l'appareil est remplacé, mais les collègues de l'équipe portefeuilles restent exposés | Binance, 3 nov. |
| Septembre | L'ingénieur B est approché sur une plateforme d'emploi par un faux « directeur de projet » ; entretien vidéo factice, puis échange avec un faux « PDG » ; un dépôt de test y dépose un logiciel malveillant que la protection des terminaux ne détecte pas | Binance, 3 nov. |
| 20 octobre | Depuis le poste de l'ingénieur B, l'attaquant utilise un outil d'IA interne pour prendre le contrôle des ingénieurs A et C ; il trouve un jeton de déploiement de conteneurs | Binance, 3 nov. |
| 29 oct., 17 h 15 à 19 h 56 | L'attaquant se connecte au poste de l'ingénieur C, déploie un conteneur et atteint un service interne de signature des portefeuilles | Binance, 3 nov. |
| 29 oct., 20 h 05 à 20 h 09 | Cinq portefeuilles chauds envoient 233,46 millions de XRP vers une seule adresse de l'attaquant ; BTC, SOL, OP et ETH suivent | Binance, 3 nov. |
| 29 oct., 23 h 56 | Dernier transfert (2 961,9 ETH), définitif | Binance, 3 nov. |
| 31 octobre | L'alerte du FBI, du Secret Service et de l'IRS-CI attribue le vol à TraderTraitor | Alerte du FBI |
| Début novembre | Kim Yo Jong rejette l'accusation du FBI dans les médias d'État | SCMP |
| 12 novembre | DOJ : plus de 2,7 milliards de dollars gelés, plus de 1,2 milliard sous autorité judiciaire | DOJ |
Binance a écrit que l'attaquant « a ensuite utilisé le service de signature pour exploiter le mécanisme d'autorisation EIP-7702 d'Ethereum », et que les portefeuilles chauds utilisaient le MPC (calcul multipartite, où une clé est répartie entre plusieurs machines). Répartir la clé n'a pas empêché le vol : l'attaquant a atteint le service qui demande aux détenteurs de clés de signer. Binance affirme aussi avoir détecté et empêché 57 cas suspectés d'être liés à la Corée du Nord en 2026. Lisez le compte rendu complet de Binance pour l'enchaînement des événements.
Où la couverture du gel par le DOJ fait fausse route#
- « Le DOJ a gelé 2,7 milliards de dollars. » Le communiqué parle des autorités et du secteur privé réunis. La partie juridique du DOJ porte sur 1,2 milliard de dollars, qui fait partie des 2,7 milliards et ne s'y ajoute pas.
- « Les États-Unis ont saisi 1,2 milliard de dollars. » Le communiqué dit « saisir ou restreindre ». Une restriction maintient les actifs en place ; elle ne tranche pas leur propriété. Le communiqué ne mentionne aucune décision de confiscation et qualifie ces démarches d'en cours.
- « La moitié de l'argent est revenue. » Gelé ne veut pas dire restitué. Binance affirme qu'elle, et non ses utilisateurs, prendra la perte à sa charge ; les fonds récupérés profitent donc surtout à Binance.
- « L'ordinateur portable d'un ingénieur. » C'est ce que suggéraient les premières déclarations de Binance. Son rapport du 3 novembre cite trois ingénieurs, un incident de chaîne d'approvisionnement en juin et un faux entretien en septembre.
- « Aucune clé n'a été volée. » Cette affirmation vient d'analystes extérieurs, pas de Binance. Binance indique que l'attaquant a atteint un service de signature interne ; elle n'a pas dit si du matériel de clés a quitté l'entreprise.
Comment un piratage crypto nord-coréen atteint-il les clés ?#
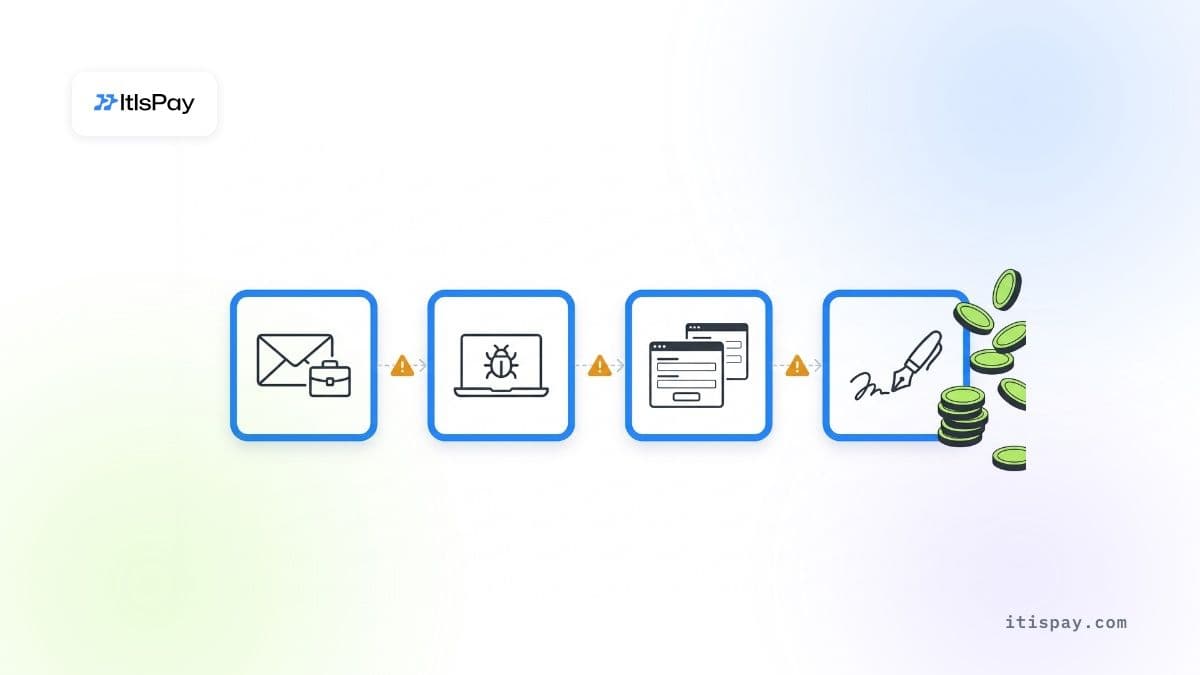
Chaque piratage crypto attribué à la Corée du Nord dans cet article a suivi les mêmes trois étapes : atteindre une personne disposant d'un accès, atteindre l'outil qui construit ou affiche une transaction, et obtenir des signatures valides pour un transfert que les signataires n'avaient pas l'intention d'approuver. La cryptographie reste intacte. Chainalysis a écrit en décembre 2025 que les groupes nord-coréens « se font passer pour des recruteurs de grandes entreprises web3 et d'IA » et insèrent des informaticiens au sein de services crypto pour obtenir des accès privilégiés. Le cas de Binance a suivi la première voie ; les cas précédents ont emprunté les deux autres.
Faux recruteurs et tests d'embauche#
Le premier geste est généralement une offre d'emploi. Chez Binance, l'ingénieur B a reçu un faux entretien et un dépôt de « test technique ». Chez DMM Bitcoin, selon la déclaration conjointe du FBI, du Defense Cyber Crime Center américain et de l'Agence nationale de police du Japon du 23 décembre 2024, un acteur nord-coréen s'est fait passer pour un recruteur sur LinkedIn en mars 2024 et a envoyé à un employé de l'éditeur de logiciels de portefeuille japonais Ginco un « test de préembauche » sur GitHub. FaceStealer, selon le communiqué du DOJ du 12 novembre, ajoute des appels vidéo truqués par deepfake avec des personnes que la cible connaît déjà.
Outils et fournisseurs altérés#
La première intrusion chez Binance a été l'installation d'un gestionnaire de paquets altéré. Celle de Bybit est venue d'un fournisseur : le fournisseur de portefeuilles multisignature Safe a déclaré que le vol provenait de « un poste de développeur Safe{Wallet} compromis, entraînant la proposition d'une transaction malveillante déguisée ». Les enquêteurs de Sygnia, dont les conclusions ont été publiées par le directeur général de Bybit, n'ont trouvé aucun signe de compromission dans l'infrastructure propre de Bybit.
Des initiés sur la feuille de paie#
Le FBI a averti le 13 octobre 2026 que la Corée du Nord utilise « des milliers d'« informaticiens à distance » contrôlés par l'État » pour infiltrer les entreprises occidentales, et que le régime « reçoit une estimation de 85 à 90 % des revenus générés par les acteurs ». Sur une salle de marché crypto, un prestataire distant doté de droits d'administrateur se trouve à un pas des clés. Vérifiez-les en conséquence.
Que nous apprennent Bybit, WazirX et DMM Bitcoin sur la signature ?#
Dans les trois cas, les personnes qui ont approuvé le transfert voyaient un écran ou une demande qui ne montrait pas ce qui était réellement signé. Bybit et WazirX utilisaient des portefeuilles multisignature. Pour une banque, la leçon est précise. Un second signataire n'aide que s'il vérifie quelque chose que l'attaquant ne peut pas réécrire.
Bybit, 21 février 2025. Le FBI attribue à la Corée du Nord le vol d'« environ 1,5 milliard de dollars US en actifs virtuels » (PSA I-022625-PSA). Les signataires de Bybit transféraient des fonds d'un portefeuille froid multisignature vers un portefeuille chaud lors d'un transfert planifié. Sygnia a établi que « le code malveillant ayant créé la transaction malveillante provenait directement de l'infrastructure AWS de Safe{Wallet} ». Ce code ne s'exécutait que dans certaines conditions : les signataires voyaient donc un transfert normal et signaient un autre.
DMM Bitcoin, mai 2024. Le FBI et la police japonaise affirment que TraderTraitor a dérobé 4 502,9 BTC, soit environ 308 millions de dollars à l'époque. Après la compromission de l'employé de Ginco, les attaquants ont « vraisemblablement utilisé cet accès pour manipuler une demande de transaction légitime émise par un employé de DMM ». La demande passait par un canal légitime : elle paraissait donc normale à ceux qui l'ont approuvée.
WazirX, juillet 2024. La plateforme indienne a perdu plus de 230 millions de dollars depuis un portefeuille multisignature géré avec son prestataire de conservation Liminal. WazirX a déclaré, selon ce qui a été rapporté à l'époque, que les données affichées dans l'interface ne correspondaient pas à la transaction réelle. Liminal affirme que ses propres serveurs n'ont pas été compromis. Les deux sociétés restent en désaccord sur la cause : considérez donc ces détails comme non tranchés. Les deux versions décrivent des signataires ayant approuvé une transaction qu'ils ne pouvaient pas voir en entier.
Binance correspond au schéma sous un autre angle. L'attaquant n'a pas trompé un signataire humain à l'écran ; il a atteint le service de signature lui-même et lancé des transactions « en dehors du processus normal de retrait », selon les termes de Binance. Binance n'a pas précisé où se trouvaient ses limites et ses listes d'autorisation. La règle générale reste valable : les contrôles qui résident dans le service atteint par un attaquant peuvent être désactivés avec lui.
Combien la Corée du Nord a-t-elle volé en crypto depuis 2024 ?#
Avant Binance, la plus grosse année a été 2025. Chainalysis a recensé au moins 2,02 milliards de dollars volés par des groupes nord-coréens en 2025, soit 681 millions de dollars de plus qu'en 2024, Bybit représentant la plus grande part. L'Équipe multilatérale de surveillance des sanctions, créée après la fin du groupe d'experts de l'ONU, a estimé à 2,8 milliards de dollars les vols commis entre janvier 2024 et septembre 2025. TRM Labs a relevé environ 643 millions de dollars au premier semestre 2026, soit environ 66 % de toutes les pertes liées aux piratages crypto sur la période. Binance seule, avec plus de 6 milliards de dollars selon le DOJ, est supérieure à tous ces chiffres.
Pour une banque, cela signifie que l'attaquant est un État doté d'un objectif de revenus. Il est aussi patient : l'opération contre Binance a débuté en juin.
Que demandent MiCA et DORA à une banque qui détient des clés ?#
Une banque qui conserve des crypto-actifs pour ses clients dans l'UE détient les clés au titre de MiCA et de DORA, et les deux textes font du chemin de signature sa responsabilité. Les banques entrent par MiCA, article 60(1) : un établissement de crédit « peut fournir des services sur crypto-actifs s'il notifie » à son autorité d'origine « au moins 40 jours ouvrés avant de fournir ces services pour la première fois ». Notre guide sur la conservation de crypto-actifs pour les banques au titre de MiCA détaille cette procédure.
Une fois dans le dispositif, trois règles s'appliquent :
- MiCA, article 75(3) : la politique de conservation « doit réduire au minimum le risque de perte des crypto-actifs des clients, ou des droits liés à ces crypto-actifs, ou des moyens d'accès aux crypto-actifs, en raison d'une fraude, de cybermenaces ou d'une négligence. »
- MiCA, article 75(8) : le prestataire est responsable des pertes « résultant d'un incident qui lui est imputable », plafonnées à la valeur de marché au moment de la perte. À notre sens, un service de signature interne compromis fait partie des opérations du prestataire, si bien que l'exception pour les événements échappant à son contrôle est difficile à invoquer.
- DORA, applicable depuis le 17 janvier 2025 : l'article 9(4)(d) exige des « mesures de protection des clés cryptographiques » ; l'article 28(1)(a) indique que les entreprises qui recourent à des prestataires de TIC « restent pleinement responsables » ; l'article 5(2)(a) confie la responsabilité ultime du risque lié aux TIC à l'organe de direction.
Les superviseurs se penchent déjà sur la question. Le 8 juillet 2026, l'ESMA a lancé une action de supervision commune sur la résilience opérationnelle numérique des PSCA, avec un accent sur la conservation, en citant parmi les thèmes la « gestion des clés et du stockage » et les « contrôles des transactions ».
Quels contrôles de signature empêchent un piratage crypto nord-coréen ?#
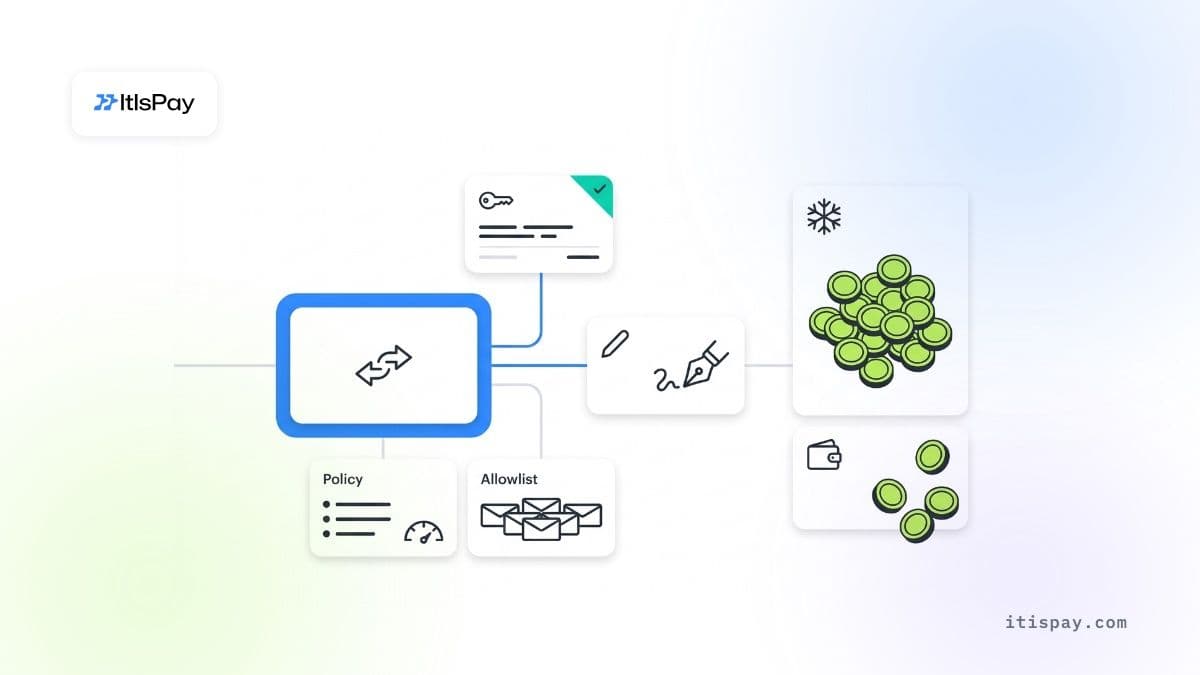
Un contrôle n'est utile que s'il se situe en dehors du système que l'attaquant est le plus susceptible d'atteindre. Demandez-vous pour chacun : si l'ordinateur portable de l'ingénieur du portefeuille et l'écran de signature sont compromis, le contrôle tient-il encore ? Pour comparer conservation en interne et conservation externalisée, lisez notre article sur le piratage de Binance et l'auto-conservation.
| Contrôle | Ce qu'il bloque | Ce qu'il manque | Verdict |
|---|---|---|---|
| Second signataire sur le même écran | Un seul employé malveillant | Un écran falsifié montre aux deux signataires le même mensonge | Non |
| Second signataire vérifiant la transaction brute sur un appareil distinct | Astuces d'affichage à la Bybit | Collusion, ou second appareil compromis | Fonctionne |
| Liste d'adresses autorisées appliquée par un système de règles séparé | Transferts vers de nouvelles adresses de l'attaquant | Astuces de délégation comme EIP-7702 si elles ne sont pas couvertes par les règles | Dépend |
| Plafonds de montant horaires et quotidiens hors du service de signature | Un vidage complet en quelques minutes | Vol lent en dessous du plafond | Fonctionne |
| La plupart des fonds en stockage à froid, réapprovisionnés selon un calendrier | Perte de la majeure partie en un seul événement | Attaques pendant le réapprovisionnement programmé, comme chez Bybit | Dépend |
| Simple répartition des clés MPC ou multisig | Vol d'une seule clé | Un chemin de demande compromis | Non |
| Règles d'embauche et d'équipement pour le personnel des portefeuilles | Faux recruteurs, dépôts de tests, code externe | Compromission d'un fournisseur | Dépend |
Là où les règles de signature ne suffisent pas
- Si les plafonds et les listes d'adresses autorisées se trouvent dans le même service auquel accède l'attaquant, ils peuvent être contournés avec lui.
- Le bitcoin, l'ether et le XRP n'ont pas d'émetteur capable de les geler ; une fois sortis, leur récupération dépend de la capacité des plateformes à intercepter les fonds.
- Une décision de justice ou un solde de stablecoin gelé n'intervient qu'après la perte. Selon l'article 75, paragraphe 8, du MiCA, c'est le dépositaire qui supporte la perte en premier.
Que doit vérifier une banque cette semaine ?#
Chaque contrôle correspond à une étape du mode opératoire nord-coréen de piratage de crypto-actifs qui a déjà réussi contre une entreprise réelle.
- Demander si un membre de l'équipe portefeuilles ou signature a exécuté cette année, sur un poste de travail, un « test d'évaluation » fourni par un recruteur ou du code non vérifié.
- Vérifier que le personnel des portefeuilles utilise des appareils gérés, sans paquets installés depuis un miroir non approuvé.
- Tester le second signataire : peut-il lire le destinataire, le montant et l'appel de contrat de la transaction brute sur un appareil distinct, sans l'écran principal du portefeuille ?
- Confirmer que les plafonds et les listes d'adresses autorisées sont appliqués par un système que le service de signature ne peut pas modifier, et que les délégations de type EIP-7702 sont bloquées par les règles.
- Épingler ou héberger soi-même chaque interface fournisseur utilisée pour la signature, et recevoir une alerte lorsque son code change.
- Contrôler chaque jour les dépôts par rapport aux adresses TraderTraitor publiées par le FBI et à la liste d'adresses figurant dans l'ordonnance du tribunal dans l'affaire Binance.
- Revérifier l'identité des prestataires à distance disposant de droits d'administration, en s'appuyant sur l'avis du FBI d'octobre 2026 concernant les travailleurs informatiques.
Logiciel pour les crypto-actifs au sein du périmètre de la banque#
Les banques et les prestataires de services de paiement (PSP) utilisent ItisPay pour ajouter l'acceptation des crypto-actifs pour leurs marchands comme nouveau canal de paiement. La plateforme s'installe dans l'infrastructure propre de la banque : les données et les journaux restent dans son périmètre, l'accès du personnel respecte le principe des quatre yeux, et la banque reçoit le code source. Les clés des fonds des clients sont détenues par notre partenaire agréé dans l'UE, prestataire de services sur crypto-actifs (CASP) et établissement de paiement, qui gère également l'agrément, le KYC et le règlement en EUR.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil juridique ou réglementaire.

