

Binance indique que les tribunaux de l'Abu Dhabi Global Market (ADGM) lui ont accordé une ordonnance de gel mondiale portant sur 6,5 milliards de dollars, à l'encontre des personnes inconnues derrière son piratage du 29 octobre. L'ordonnance de gel de Binance ne récupère pas à elle seule le moindre actif : elle fournit aux émetteurs et aux plateformes qui détiennent déjà des fonds gelés l'ordonnance judiciaire que certains exigent avant de libérer quoi que ce soit, et elle place environ 26 000 adresses de portefeuilles sur une liste que le marché est invité à surveiller.
Pour une banque qui détient des cryptoactifs pour ses clients, la leçon la plus utile se situe une étape plus en amont. Binance détenait ses propres clés, et les attaquants ont tout de même vidé la plupart de ses portefeuilles chauds en environ 20 minutes. Les tribunaux et les émetteurs de stablecoins peuvent enrayer une partie des dégâts après coup. Ce qui sort du portefeuille en premier lieu est décidé par les règles de signature propres à la banque.
Les données de cet article sont arrêtées au 18 novembre 2026, en soirée (UTC). Les chiffres évoluent encore.
Moments clés
En bref
- L'ordonnance des tribunaux de l'ADGM porte sur 6,5 milliards de dollars et vise les attaquants non identifiés ; elle ajoute des injonctions patrimoniales et des ordonnances de restitution portant sur des actifs volés précis (The Block, 18 novembre 2026).
- Sur environ 6,34 milliards de dollars touchés, Binance indique qu'environ 2,85 milliards de dollars ont été gelés ou interceptés ; le ministère américain de la Justice est habilité par un tribunal à saisir ou geler plus de 1,2 milliard de dollars des fonds gelés (12 novembre 2026).
- Début novembre, Elliptic estimait qu'environ 3,3 milliards de dollars étaient détenus en bitcoin, en ether et en XRP, que personne ne peut geler.
- Pour les banques : une ordonnance intervient après le vol. Les plafonds, un second signataire indépendant, une liste d'adresses autorisées et le stockage à froid, eux, interviennent avant.
Que l'ordonnance de gel de Binance a-t-elle réellement fait ?#
L'ordonnance interdit aux personnes à l'origine de l'attaque de disposer de jusqu'à 6,5 milliards de dollars d'actifs, où que ces actifs se trouvent. Selon le rapport de The Block du 18 novembre (publié à 19 h 40 UTC), le juge William Stone SBS KC a rendu l'ordonnance contre des personnes non identifiées accusées d'avoir mené le piratage du 29 octobre. Binance a transmis sa déclaration à The Block. Nous n'avons pas pu retrouver cette déclaration sur les canaux officiels de Binance, et l'ordonnance ne figure pas sur la page des décisions des tribunaux de l'ADGM en soirée du 18 novembre.
L'ordonnance de gel mondiale n'est qu'un élément du dispositif. Le tribunal a aussi accordé des ordonnances provisoires portant sur des actifs volés précis, ainsi que des ordonnances exigeant la remise de ces actifs. Certaines ordonnances provisoires visent des parties qui ont déjà gelé des fonds volés. Binance indique ne leur reprocher aucune faute.
Les ordonnances peuvent être notifiées via la blockchain, indique Binance, ce qui signifie que l'avis parvient directement aux portefeuilles eux-mêmes et non à une adresse postale. Le marché sera aussi informé d'une « liste vivante » de 26 000 adresses de portefeuilles détenant des actifs volés, mise à jour au fil des mouvements de fonds. M. Kendall Day, du cabinet Gibson Dunn, avocat de Binance, a qualifié l'injonction de « l'une des plus grandes ordonnances de gel connues publiquement, sinon la plus grande jamais rendue ».
Les 6,5 milliards de dollars représentent le plafond de l'ordonnance, légèrement supérieur aux 6,34 milliards de dollars que Binance dit avoir été touchés. Ni Binance ni The Block n'ont expliqué cet écart. Ce montant n'est pas un montant gelé ou récupéré.
Chronologie de la récupération après le piratage de Binance (UTC)#
La récupération s'est déroulée sur trois fronts : les émetteurs de stablecoins ont gelé des fonds dès la première heure, les procureurs américains ont obtenu une autorisation judiciaire sur une partie de ces fonds deux semaines plus tard, et Binance vient d'obtenir une ordonnance civile à Abou Dhabi. Le tableau présente les étapes que nous avons pu confirmer. Le piratage lui-même est détaillé dans notre article sur le piratage de Binance du 29 octobre.
| Date et heure (UTC) | Événement | Source |
|---|---|---|
| 29 oct., à partir de 20 h 05 | Vidange des portefeuilles chauds sur dix blockchains, dont la majeure partie en environ 20 minutes | TRM Labs |
| 29 oct., 21 h 01 et 21 h 04 | Tether gèle les USDT, Circle gèle les USDC | TRM Labs |
| 1er nov., 06 h 00 | Reprise des retraits sur les 15 premiers réseaux et actifs | Binance sur X, via ZeroHedge |
| 12 nov. | Le ministère de la Justice annonce une saisie et un gel de plus de 1,2 milliard de dollars, autorisés par un tribunal | Ministère américain de la Justice |
| 14 nov. | Binance indique que 87 réseaux supplémentaires ont rouvert cette semaine-là ; elle vise la réouverture des autres d'ici la fin de la semaine suivante | Binance sur X, via ZeroHedge |
| 18 nov., article à 19 h 40 | Binance annonce l'ordonnance de 6,5 milliards de dollars du tribunal de l'ADGM | The Block |
Lors des neuf heures et demie qui ont suivi la reprise du 1er novembre, les clients ont retiré 4,6 milliards de dollars et déposé 1 milliard de dollars, soit une sortie nette de 2,1 % des actifs de la plateforme, selon le décompte de Binance. Au 18 novembre, nous n'avons trouvé aucune confirmation que tous les réseaux ont rouvert.
Quelle part est gelée, et quelle part personne ne peut geler ?#
Moins de la moitié de la valeur volée est gelée, et gelé ne signifie pas restitué. Binance indique qu'environ 2,85 milliards de dollars sur près de 6,34 milliards ont été gelés ou interceptés. Le communiqué du ministère américain de la Justice du 12 novembre donne un chiffre proche : les efforts du gouvernement américain et du secteur privé « ont permis de geler plus de 2,7 milliards de dollars », et le ministère dispose d'une autorisation judiciaire « pour saisir ou geler plus de 1,2 milliard de dollars de ce montant ».
Le reste est plus difficile à atteindre. Début novembre, Tom Robinson, cofondateur d'Elliptic, a indiqué à The Block qu'environ 3,3 milliards de dollars restaient en bitcoin, en ether et en XRP, « que personne ne peut geler ». Ces actifs n'ont aucun émetteur doté d'un bouton de gel. Ils ne peuvent être stoppés que lorsqu'ils atteignent une plateforme ou un service coopératif.
Binance a déclaré que ses clients ne supporteront pas la perte. Elle a remplacé la plus grande partie des actifs volés à partir de son Secure Asset Fund for Users (SAFU), de son fonds d'assurance et de sa trésorerie d'entreprise. L'effort de recouvrement rétablit donc le bilan propre de Binance, et non les soldes des clients.
Pourquoi Binance a-t-elle besoin d'une ordonnance judiciaire pour récupérer des fonds ?#
Parce qu'un gel arrête les mouvements sans trancher la question de la propriété. Lorsque Tether ou Circle gèle une adresse, les jetons restent là où ils se trouvent. Pour les réémettre au profit de Binance, un émetteur doit disposer de la preuve que Binance en est le propriétaire légitime. Robinson a indiqué début novembre que les émetteurs voudraient d'abord « une base juridique claire », comme une demande des forces de l'ordre ou une ordonnance judiciaire, et que cela pourrait prendre des semaines, voire des mois. La déclaration de Binance précise que certains émetteurs, plateformes d'échange et autres partenaires exigent une ordonnance judiciaire avant de libérer ou de restituer des fonds gelés.
Les trois types d'ordonnance remplissent des fonctions différentes :
- Une ordonnance de gel mondiale est une injonction personnelle adressée aux auteurs de l'attaque, leur interdisant de disposer de leurs actifs à concurrence du plafond fixé. Elle ne transfère rien. Les tiers qui en reçoivent notification peuvent être poursuivis pour outrage au tribunal s'ils contribuent à la violer.
- Une injonction de revendication couvre des actifs spécifiques que le demandeur affirme lui appartenir, en l'occurrence des jetons volés identifiés.
- Une ordonnance de restitution exige que des actifs spécifiques soient remis.
Les tribunaux de l'ADGM appliquent la common law anglaise et ont déjà accordé des ordonnances de gel mondiales : la cour d'appel de l'ADGM en a accordé une portant sur un montant pouvant atteindre 250 M$ en décembre 2025. La signification par la blockchain a également des précédents hors d'Abou Dhabi : la High Court d'Angleterre a autorisé la signification à des personnes inconnues par NFT dans l'affaire D'Aloia v Persons Unknown (2022), après qu'un tribunal de New York l'a fait dans l'affaire LCX AG v John Does (2022). Nous n'avons trouvé aucune décision de l'ADGM sur la signification par blockchain ; la description de la manière dont ces ordonnances seront signifiées provient uniquement de Binance et de Gibson Dunn.
Un tribunal d'Abou Dhabi ne peut pas atteindre une adresse bitcoin détenue par un attaquant qui ne se présente jamais, n'utilise aucune plateforme d'échange coopérante et ignore l'ordonnance. L'ordonnance est utile lorsque les fonds transitent par quelqu'un qui souhaite s'y conformer. Pour une banque, ce quelqu'un peut être vous.
Où la couverture de l'ordonnance de gel de Binance dérape#
Plusieurs articles brouillent des faits qui comptent pour une équipe chargée des risques.
- « Binance gèle 6,5 Md$ » ou « Binance récupère 6,5 Md$ » est inexact. Les 6,5 Md$ correspondent au plafond de l'ordonnance. La valeur gelée se situe entre 2,7 et 2,85 Md$, selon le décompte retenu.
- Des articles fondés sur Reuters décrivent l'ADGM comme le principal régulateur financier de Binance. Le régulateur de l'ADGM est la Financial Services Regulatory Authority. L'ordonnance émane des tribunaux de l'ADGM, un organe judiciaire distinct. Aucun régulateur n'a gelé quoi que ce soit.
- « Binance n'a pas indiqué le montant couvert par l'ordonnance » était vrai du premier article de Reuters. The Block a publié par la suite les 6,5 Md$ tirés de la déclaration de Binance.
- « Les États-Unis ont saisi 1,2 Md$ » exagère. Le communiqué du DOJ fait état d'une « saisie et mesure conservatoire autorisées par un tribunal » portant sur plus de 1,2 Md$, soit une partie de fonds déjà gelés. Aucune décision publique de confiscation n'a encore tranché qui les recevra.
- Certains médias asiatiques datent l'histoire du 19 novembre, heure locale. The Block l'a publiée à 19 h 40 UTC le 18 novembre.
Comment les attaquants ont-ils atteint les systèmes de signature de Binance ?#
Par l'intermédiaire de personnes, et non au moyen d'une clé volée. Les premières conclusions de Binance, telles que rapportées par ZeroHedge, décrivent une campagne de cinq mois. En juin, un ingénieur de l'équipe chargée des portefeuilles a installé un outil de développement falsifié. En septembre, un second ingénieur a été approché sur une plateforme d'emploi par un « Project Director » d'une entreprise inexistante, qui lui a demandé de télécharger une « mission » de codage contenant un logiciel malveillant. Le 20 octobre, les attaquants ont utilisé un outil d'IA interne pour prendre le contrôle des machines de deux développeurs de portefeuilles. Le 29 octobre, ils ont employé des identifiants volés pour exécuter un script malveillant sur les systèmes de portefeuilles et vider les portefeuilles chauds (hot wallets).
Le 29 octobre, Binance avait indiqué n'avoir trouvé aucune preuve d'une fuite de clé privée. Les deux affirmations peuvent être vraies. Les attaquants n'avaient pas besoin des clés ; ils avaient besoin d'un moyen de faire approuver des transferts par le système de signature. Binance a promis un rapport d'incident complet, qu'elle n'a pas encore publié ; ses règles de signature exactes restent donc inconnues.
Ce n'est donc pas un cas où « ils ont confié leurs clés à quelqu'un d'autre ». Binance détenait ses propres clés. La question, pour une banque, est de savoir ce que fait son circuit de signature lorsque des identifiants valides lui demandent d'envoyer l'intégralité du solde chaud d'un seul coup.
Comment les banques fixent-elles les règles de signature pour les cryptoactifs des clients ?#
Les banques et les grandes néobanques publient peu d'informations sur leurs contrôles en matière de crypto-actifs. Leurs propres documents font néanmoins apparaître trois modèles.
BBVA : des clés sur la plateforme propre de la banque#
BBVA a finalisé sa notification MiCA auprès de la CNMV espagnole et indique qu'elle « utilisera sa propre plateforme de conservation de clés cryptographiques », tout en conservant le plein contrôle de la garde des cryptoactifs des clients « sans recourir à des tiers » (communiqué de presse de BBVA, 10 mars 2025). C'est la voie ouverte par l'article 60 de MiCA aux établissements de crédit, que nous décrivons dans la conservation de cryptoactifs pour les banques au titre de MiCA. BBVA ne publie ni ses règles d'approbation ni la répartition entre ses portefeuilles chauds et froids.
Revolut : un quorum pour les changements de politique et une liste blanche#
Revolut Digital Assets Europe publie une politique de protection des actifs cryptographiques des clients. Sa partie conservation propre repose sur un portefeuille à calcul multipartite (MPC), dans lequel Revolut détient la plupart des parts de clés. Les modifications de la politique d'autorisation des transactions exigent « un quorum d'au moins deux approbations », les comptes utilisés pour les transferts crypto passent par une liste blanche avec approbation de l'initiateur et du vérificateur, et « la majorité des actifs crypto des clients est conservée sur des portefeuilles froids ».
Bitpanda : un dépositaire agréé avec approbation à plusieurs niveaux#
Bitpanda, titulaire d'un agrément MiCA, indique dans le résumé de sa politique de garde que les actifs des clients sont répartis entre « une combinaison de portefeuilles chauds et froids, avec une forte insistance sur l'utilisation de portefeuilles froids pour le stockage à long terme ». Elle cite des « portefeuilles multisignatures » et des « procédures d'autorisation à plusieurs niveaux » pour les transferts. Une banque qui recourt à un dépositaire agréé confie les règles de signature à ce dépositaire et les vérifie dans le cadre de sa diligence raisonnable. Notre guide sur la conservation d'actifs numériques traite de ce modèle.
L'article 75, paragraphe 3, de MiCA exige une politique de garde qui réduit au minimum le risque de perte « dû à la fraude, aux cybermenaces ou à la négligence ». Il ne précise pas combien de signataires vous devez prévoir. Ce choix vous revient.
Garde propre avec règles de signature ou autres options#
Le tableau compare quatre dispositifs qu'une banque peut retenir pour les cryptoactifs des clients, selon un seul critère : une attaque de type Binance, avec des identifiants valides du personnel, pourrait-elle vider le portefeuille avant que quiconque ne l'arrête ?
| Dispositif | Qui signe | Arrête un transfert massif effectué avec des identifiants de personnel volés ? | Verdict |
|---|---|---|---|
| Soldes clients détenus auprès d'une plateforme d'échange | La plateforme d'échange | Hors de votre contrôle | Non |
| Dépositaire tiers agréé | Le dépositaire, selon sa politique | Oui si sa politique prévoit des limites et une approbation indépendante ; à vérifier lors de la diligence raisonnable | Dépend |
| Conservation en propre, clés en interne, sans règles strictes | Votre service de portefeuille | Non : quiconque pilote le service peut le vider | Non |
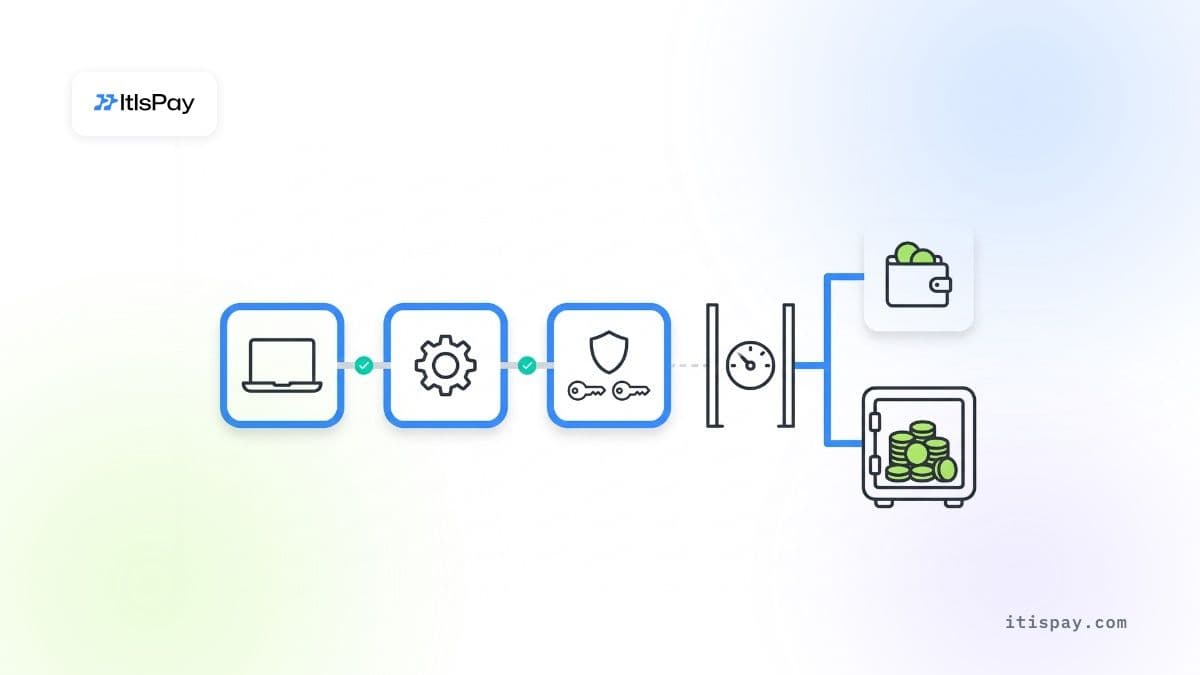
| Conservation en propre avec règles de signature | Votre service, plus un approbateur indépendant | Oui : plafonds horaires, deuxième signataire extérieur au service, liste d'adresses autorisées, la plupart des actifs hors ligne | Fonctionne |
Aucune des règles de la dernière ligne n'est nouvelle. Un portefeuille chaud ne détient que ce dont une journée de retraits a besoin. Un plafond horaire stoppe une vidange de 20 minutes au niveau de ce plafond. La seconde approbation vient d'une personne ou d'un appareil que les ingénieurs du portefeuille ne peuvent pas contrôler. Les nouvelles adresses attendent avant leur première utilisation. Un interrupteur de gel permet à la conformité d'arrêter un client ou une adresse sans arrêter toute la banque.
Où les règles de signature ne suffisent pas
- Collusion entre les personnes qui détiennent les deux approbations.
- Un moteur de politique compromis : si des attaquants peuvent réécrire les règles, celles-ci échouent. Les modifications de la politique elle-même exigent leur propre quorum.
- Du bitcoin ou de l'ether déjà sortis : aucune règle ne peut les rappeler, et aucun émetteur ne peut les geler.
- Une ordonnance judiciaire ne lie que ceux qui la reçoivent et choisissent de s'y conformer.
Que doit vérifier une banque cette semaine ?#
L'ordonnance de gel de Binance crée deux obligations pour toute entité qui reçoit des cryptoactifs. Commencez par celles-ci, puis testez votre propre chemin de signature.
- Filtrer par rapport à la liste évolutive. Chargez les 26 000 adresses dans votre outil d'analyse blockchain telles que Binance les publie, et vérifiez les dépôts reçus depuis le 29 octobre. Une correspondance signifie un solde gelé et une déclaration, et non un remboursement discret.
- Tester un gel sur un client. La conformité peut-elle geler une seule adresse ou un seul solde, et restituer les actifs sur ordonnance judiciaire, sans arrêter tous les retraits ? Chronométrez l'opération.
- Vérifier les règles relatives aux portefeuilles auto-hébergés. En vertu du règlement européen sur les transferts de fonds, articles 14, paragraphe 5, et 16, paragraphe 2, les transferts supérieurs à 1 000 EUR vers ou depuis une adresse auto-hébergée exigent des mesures adéquates pour évaluer si le client en est propriétaire ou en a le contrôle.
- Identifier le deuxième signataire. La validation finale se fait-elle en dehors du service qui construit la transaction, et hors de portée des ingénieurs du portefeuille ?
- Fixer des plafonds horaires. Quel est le montant maximal pouvant sortir du portefeuille chaud en une heure, et qui peut lever ce plafond ?
- Mesurer la part chaude. Quelle part des cryptoactifs des clients est en ligne aujourd'hui, comparée à ce qu'exige une journée de retraits ?
- Examiner les risques liés au recrutement et aux outils. De faux recruteurs et des outils de développement altérés ont constitué la porte d'entrée ici. Les ingénieurs du portefeuille ont besoin d'appareils gérés et d'une règle interdisant d'exécuter du code externe sur les postes de travail.
Logiciel pour les cryptoactifs à l'intérieur du périmètre de la banque#
Les banques et les PSP utilisent ItisPay pour ajouter l'acceptation des cryptoactifs pour leurs commerçants en tant que nouveau canal de paiement. La plateforme s'installe dans l'infrastructure propre de la banque : les données et les journaux restent dans son périmètre, l'accès du personnel suit la règle des quatre yeux, et la banque reçoit le code source. Les clés des fonds des clients sont détenues par notre partenaire agréé dans l'UE, prestataire de services sur crypto-actifs (CASP) et établissement de paiement, qui gère aussi l'agrément, le KYC et le règlement en EUR.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil juridique ou réglementaire.

