

وزارت دادگستری آمریکا میگوید تلاشهای دولت و بخش خصوصی تاکنون بیش از 2٫7 میلیارد دلار از بیش از 6 میلیارد دلاری را که هکرهای نظامی کره شمالی در حدود 29 اکتبر 2026 از Binance سرقت کردند، مسدود کرده است. رئیس بخش کیفری این وزارتخانه این نتیجه را «متوقف کردن حدود نیمی از این نقض تاریخی» توصیف کرد؛ نیمه دیگر عمدتاً در داراییهایی است که هیچ صادرکنندهای نمیتواند آنها را مسدود کند.
حمله رمزارزی کره شمالی به Binance هیچ رمزنگاریای را نشکست. گزارش خود Binance از یک مصاحبه شغلی جعلی، یک ابزار توسعهدهنده دستکاریشده و یک سرویس امضای داخلی سخن میگوید که هر آنچه مهاجم درخواست میکرد را امضا کرد. Bybit در سال 2025 و DMM Bitcoin در سال 2024 در همان نقطه شکست خوردند: افراد و صفحهنمایشهای اطراف امضا، نه خود کلیدها.
دادههای این مقاله تا تاریخ 20 نوامبر 2026، به وقت UTC است. مبالغ مسدودشده و بازیابیشده هنوز در حال تغییرند.
لحظههای کلیدی
در یک نگاه
- وزارت دادگستری، 12 نوامبر 2026: بیش از 6 میلیارد دلار توسط واحد TraderTraitor کره شمالی از Binance سرقت شد؛ بیش از 2٫7 میلیارد دلار توسط دولت و بخش خصوصی با هم مسدود شد که از این مبلغ، وزارت دادگستری مجوز قضایی برای توقیف یا محدودسازی بیش از 1٫2 میلیارد دلار را دارد.
- گزارش 3 نوامبر Binance ورود مهاجم را به یک ابزار توسعهدهنده دستکاریشده در ژوئن و یک مصاحبه شغلی جعلی در سپتامبر ردیابی میکند، و سپس دسترسی به یک سرویس امضای کیفپول داخلی در 29 اکتبر.
- Bybit (حدود 1٫5 میلیارد دلار، فوریه 2025) و DMM Bitcoin (4٬502٫9 BTC، مه 2024) الگوی یکسانی نشان میدهند: امضاکنندگان چیزی را تأیید کردند که صفحه یا درخواست آلوده به آنها نشان داده بود.
- برای یک بانک، کنترلهایی که پابرجا میمانند آنهایی هستند که بیرون از صفحه امضا قرار دارند: محدودیتها و فهرستهای مجاز که توسط یک سیستم جداگانه اعمال میشوند، امضاکننده دوم که تراکنش خام را روی دستگاه دیگری بررسی میکند، ذخیرهسازی سرد برای بخش عمده، و قواعد استخدام و دستگاه.
وزارت دادگستری درباره مسدودسازی پس از حمله به Binance چه گفت؟#
در 12 نوامبر 2026 وزارت دادگستری آمریکا (انتشار 26-1356) اعلام کرد که اعضای نیروی نظامی کره شمالی، «که FBI از آن با نام "TraderTraitor" یاد میکند»، در حدود 29 اکتبر بیش از 6 میلیارد دلار دارایی مجازی را از Binance سرقت کردند. در همان بیانیه گفته شد که «تلاشهای مشترک دولت آمریکا و بخش خصوصی تاکنون به مسدود شدن بیش از 2٫7 میلیارد دلار انجامیده است»، و این وزارتخانه مجوز قضایی دارد که «بیش از 1٫2 میلیارد دلار از این مبلغ را توقیف یا محدود کند.»
معاون دادستان کل آمریکا، A. Tysen Duva، گفت بخش کیفری از تخصص خود استفاده کرد تا «فوراً حدود نیمی از این نقض تاریخی را متوقف کند». این جمله منبع تیترهای این هفته است که میگویند DOJ به مسدود کردن تقریباً نیمی از سرقت کمک کرده است. ما رقم جدیدتری از DOJ که پشت این تیترها باشد نیافتیم: اعداد مربوط به 12 نوامبر هستند.
همان بیانیه، FaceStealer را پوشش داد؛ طرحی جداگانه از کره شمالی با تماسهای ویدیویی جعلی (دیپفیک) که به گفته DOJ در 18 ماه بیش از 400 میلیون دلار سرقت کرده است. M. Scott Proctor از بخش امنیت ملی انگیزه را اینگونه بیان کرد: «دولت کره شمالی رژیم سرکش و برنامه تسلیحات غیرمجاز خود را از طریق سرقت رمزارز تأمین مالی میکند.»
ارقام مسدودشده دیگر بسته به منبع و تاریخ متفاوت است. Binance میگوید حدود 2٫85 میلیارد دلار از 6٫34 میلیارد دلار تحتتأثیر «مسدود یا رهگیری شده» است، که مشروط به مغایرتگیری و نوسانات قیمت است. TRM Labs که در 17 نوامبر بهروزرسانی کرده، حدود 2٫7 میلیارد دلار مسدودشده میشمارد و میگوید مهاجم هنوز حدود 2٫4 میلیارد دلار در اختیار دارد، از جمله بیش از 420٬000 ETH و 18٬270 BTC. Binance از آن زمان دستور مسدودسازی جهانی از دادگاههای ابوظبی را علیه مهاجمان ناشناس به دست آورده است.
جدول زمانی حمله به Binance به وقت UTC، بر اساس گزارش خود Binance#
Binance یافتههای اولیه خود را در 3 نوامبر 2026 منتشر کرد. این گزارش اینگونه آغاز میشود: «تحقیقات فعلی ما نشان میدهد که این یک کمپین چندمرحلهای و پیشرفته بود.» ماههای آمادهسازی برای یک بانک مهمتر از چهار ساعتِ تخلیه است.
| تاریخ (2026، UTC) | آنچه رخ داد | منبع |
|---|---|---|
| ژوئن | مهندس A هنگام جستجو برای یک ابزار کدنویسی مبتنی بر هوش مصنوعی، بسته Homebrew دستکاریشدهای را نصب میکند؛ دستگاه جایگزین میشود، اما همکاران تیم کیفپول همچنان در معرض خطرند | Binance، 3 نوامبر |
| سپتامبر | مهندس B از طریق یک پلتفرم شغلی توسط یک «مدیر پروژه» جعلی مورد تماس قرار میگیرد؛ یک مصاحبه ویدیویی جعلی، سپس گفتگو با یک «مدیرعامل» جعلی؛ یک مخزن آزمایشی بدافزاری را جاسازی میکند که حفاظت نقطه پایانی آن را شناسایی نمیکند | Binance، 3 نوامبر |
| 20 اکتبر | از دستگاه مهندس B، مهاجم با استفاده از یک ابزار هوش مصنوعی داخلی کنترل مهندسان A و C را به دست میگیرد؛ یک توکن استقرار کانتینر پیدا میکند | Binance، 3 نوامبر |
| 29 اکتبر، 17:15 تا 19:56 | مهاجم به رایانه مهندس C وارد میشود، یک کانتینر مستقر میکند و به یک سرویس امضای کیفپول داخلی دسترسی پیدا میکند | Binance، 3 نوامبر |
| 29 اکتبر، 20:05 تا 20:09 | پنج کیفپول داغ 233٫46 میلیون XRP را به یک آدرس مهاجم میفرستند؛ سپس BTC، SOL، OP و ETH دنبال میشوند | Binance، 3 نوامبر |
| 29 اکتبر، 23:56 | آخرین انتقال (2٬961٫9 ETH) نهایی شد | Binance، 3 نوامبر |
| 31 اکتبر | هشدار FBI، سرویس مخفی و IRS-CI سرقت را به TraderTraitor نسبت میدهد | هشدار FBI |
| اوایل نوامبر | کیم یو جونگ ادعای FBI را در رسانههای دولتی رد میکند | SCMP |
| 12 نوامبر | DOJ: بیش از 2٫7 میلیارد دلار مسدود شده، بیش از 1٫2 میلیارد دلار تحت مجوز قضایی | DOJ |
Binance نوشت که مهاجم «سپس از سرویس امضا برای سوءاستفاده از مکانیزم مجوز EIP-7702 اتریوم استفاده کرد»، و اینکه کیفپولهای گرم از MPC (محاسبه چندجانبه، که در آن یک کلید بین چند دستگاه تقسیم میشود) استفاده میکردند. تقسیم کلید مانع سرقت نشد: مهاجم به سرویسی رسید که از دارندگان کلید میخواهد امضا کنند. Binance همچنین میگوید که در سال 2026، 57 مورد مشکوک مرتبط با کره شمالی را شناسایی و جلوگیری کرده است. برای مرور کامل زنجیره رویدادها، گزارش کامل Binance را بخوانید.
گزارشدهی درباره مسدودسازی وزارت دادگستری آمریکا (DOJ) کجا اشتباه میشود#
- «DOJ مبلغ 2٫7 میلیارد دلار را مسدود کرد.» بیانیه میگوید این رقم مجموع دولت و بخش خصوصی است. سهمی که DOJ خود مجوز قضایی برای آن دارد، یعنی 1٫2 میلیارد دلار، در داخل مبلغ 2٫7 میلیارد دلار قرار دارد و به آن اضافه نمیشود.
- «ایالات متحده 1٫2 میلیارد دلار را توقیف کرد.» بیانیه از عبارت «توقیف یا محدودسازی» (seize or restrain) استفاده میکند. محدودسازی، داراییها را در جای خود نگه میدارد، اما تعیین نمیکند که مالک آنها چه کسی است. بیانیه به هیچ حکم مصادرهای اشاره نمیکند و این تلاشها را هنوز در جریان توصیف میکند.
- «نیمی از پول بازگشته است.» مسدود شدن به معنای بازگشت نیست. Binance میگوید خودش، نه کاربرانش، زیان را جبران خواهد کرد؛ بنابراین وجوه بازیابیشده عمدتاً Binance را به وضعیت پیش از زیان برمیگرداند.
- «لپتاپ یک مهندس.» بیانیههای اولیه Binance این را القا میکردند. گزارش Binance به تاریخ 3 نوامبر از سه مهندس، یک رخداد زنجیره تأمین در ژوئن و یک مصاحبه جعلی در سپتامبر نام میبرد.
- «هیچ کلیدی سرقت نشد.» این ادعا از تحلیلگران بیرونی است، نه از Binance. Binance میگوید مهاجم به یک سرویس امضای داخلی دسترسی پیدا کرده است، اما نگفته است آیا مواد کلیدی شرکت را ترک کردهاند یا نه.
حمله سرقت رمزارز کره شمالی چگونه به کلیدها میرسد؟#
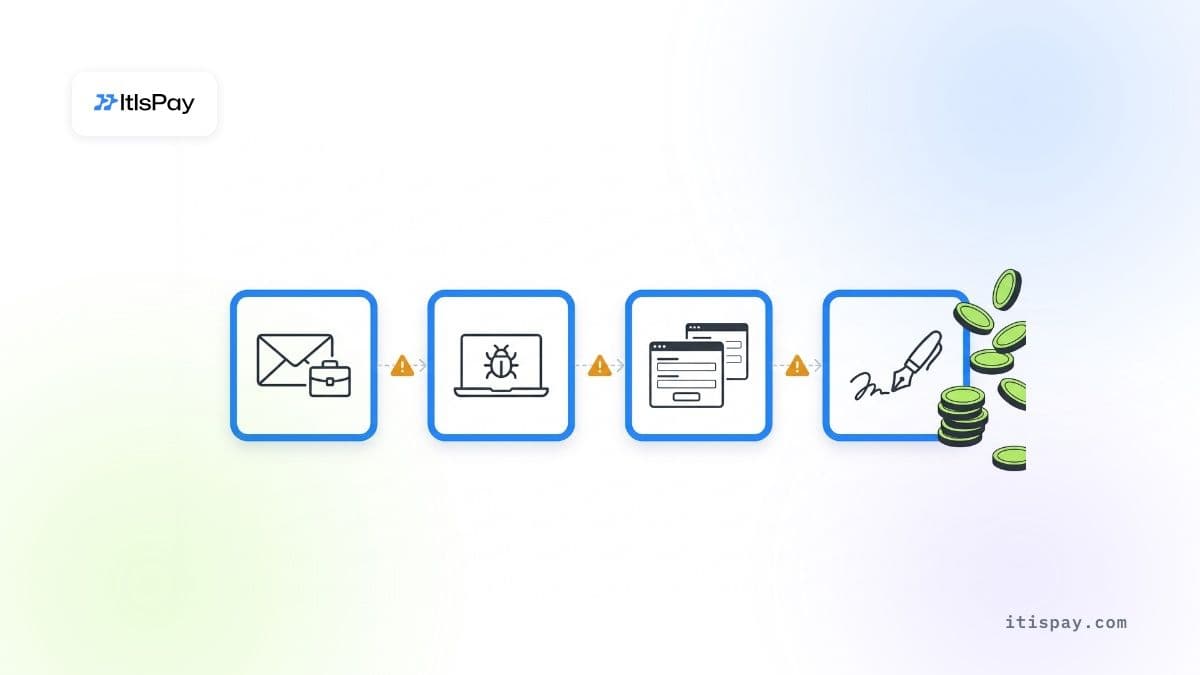
هر حمله سرقت رمزارزی کره شمالی که در این مقاله آمده، سه گام یکسان را دنبال کرد: رسیدن به فردی که دسترسی دارد، رسیدن به ابزاری که تراکنش را میسازد یا نمایش میدهد، و به دست آوردن امضاهای معتبر برای انتقالی که امضاکنندگان قصد تأیید آن را نداشتند. خود رمزنگاری دستنخورده باقی میماند. Chainalysis در دسامبر 2025 نوشت که گروههای کره شمالی «خود را بهعنوان استخدامکننده شرکتهای برجسته web3 و هوش مصنوعی جا میزنند» و کارمندان فناوری اطلاعات را در خدمات رمزارزی جاسازی میکنند تا به دسترسی ویژه برسند. حمله Binance از مسیر اول استفاده کرد؛ موارد پیشین از مسیرهای دیگر.
استخدامکنندگان جعلی و تکالیف آزمایشی#
گام آغازین معمولاً یک پیشنهاد شغلی است. در Binance، مهندس B یک مصاحبه جعلی و یک مخزن «تکلیف آزمایشی» دریافت کرد. در DMM Bitcoin، طبق بیانیه مشترک اداره تحقیقات فدرال آمریکا (FBI)، مرکز دفاعی جرایم سایبری ایالات متحده و آژانس ملی پلیس ژاپن به تاریخ 23 دسامبر 2024، یک بازیگر کرهشمالی در مارس 2024 خود را در لینکدین بهعنوان استخدامکننده جا زد و برای یکی از کارمندان شرکت نرمافزار کیفپول ژاپنی Ginco یک «آزمون پیش از استخدام» در GitHub فرستاد. FaceStealer در بیانیه 12 نوامبر وزارت دادگستری آمریکا (DOJ)، تماسهای ویدیویی جعلی (دیپفیک) با افرادی را که هدف از پیش میشناسد به این شیوه میافزاید.
ابزارهای دستکاریشده و تأمینکنندگان#
نخستین نفوذ Binance از طریق نصب یک بسته دستکاریشده از مدیر بسته بود. نفوذ Bybit از طریق یک تأمینکننده بود: ارائهدهنده کیفپول چندامضایی Safe گفت که سرقت از «یک دستگاه توسعهدهنده آسیبدیده Safe{Wallet} ناشی شد که به پیشنهاد یک تراکنش مخرب پنهانشده منجر شد». بازرسان Sygnia که یافتههایشان را مدیرعامل Bybit منتشر کرد، هیچ نشانهای از آلودگی در زیرساخت خود Bybit پیدا نکردند.
خودیهای حقوقبگیر#
FBI در 13 اکتبر 2026 هشدار داد که کره شمالی از «هزاران «کارمند فناوری اطلاعات» دورکار تحت کنترل دولت» برای نفوذ به شرکتهای غربی استفاده میکند و این رژیم «حدود 85–90٪ از درآمدی را که این عاملان ایجاد میکنند، دریافت میکند.» روی میز معاملات رمزارز، یک پیمانکار دورکار با حقوق مدیریتی تنها یک گام تا کلیدها فاصله دارد. با همین شیوه آنها را بررسی کنید.
Bybit، WazirX و DMM Bitcoin درباره امضا چه نشان میدهند؟#
در هر سه مورد، افرادی که انتقال را تأیید کردند صفحه یا درخواستی را دیدند که نشان نمیداد واقعاً چه چیزی امضا میشود. Bybit و WazirX کیفپولهای چندامضایی داشتند. برای یک بانک، درس این موضوع محدود است. امضاکننده دوم تنها در صورتی کمک میکند که چیزی را بررسی کند که مهاجم نتواند آن را بازنویسی کند.
Bybit، 21 فوریه 2025. FBI سرقت «حدود 1٫5 میلیارد دلار دارایی مجازی» را به کره شمالی نسبت میدهد (PSA I-022625-PSA). امضاکنندگان Bybit در حال انتقال وجوه از یک کیفپول سرد چندامضایی به یک کیفپول گرم در جریان یک انتقال برنامهریزیشده بودند. Sygnia دریافت که «کد مخربی که تراکنش مخرب را ایجاد کرد، مستقیماً از زیرساخت AWS مربوط به Safe{Wallet} نشأت گرفته است.» این کد تنها تحت شرایط خاصی اجرا میشد، بنابراین امضاکنندگان یک انتقال عادی دیدند و انتقال دیگری را امضا کردند.
DMM Bitcoin، مه 2024. FBI و پلیس ژاپن میگویند TraderTraitor مقدار 4٬502٫9 BTC را سرقت کرد که در آن زمان حدود 308 میلیون دلار ارزش داشت. پس از آلوده شدن یکی از کارمندان Ginco، مهاجمان «احتمالاً از این دسترسی برای دستکاری یک درخواست تراکنش مشروع از یک کارمند DMM استفاده کردند.» درخواست از یک کانال قانونی رسید، بنابراین برای کسانی که آن را تأیید کردند عادی به نظر میرسید.
WazirX، جولای 2024. صرافی هندی بیش از 230 میلیون دلار از یک کیفپول چندامضایی را از دست داد که با ارائهدهنده نگهداری خود Liminal اداره میشد. WazirX، چنانکه در آن زمان گزارش شد، گفت دادههای نمایشدادهشده در رابط با تراکنش واقعی مطابقت نداشت. Liminal گفت سرورهای خودش نفوذ نشدهاند. دو شرکت هنوز درباره علت اختلاف دارند، بنابراین جزئیات را حلنشده در نظر بگیرید. هر دو روایت، امضاکنندگانی را توصیف میکنند که تراکنشی را تأیید کردهاند که نمیتوانستند کامل ببینند.
Binance از زاویهای دیگر با این الگو تطابق دارد. مهاجم یک امضاکننده انسانی را روی صفحه فریب نداد؛ مستقیم به خود سرویس امضا رسید و تراکنشهایی را «خارج از فرایند عادی برداشت» آغاز کرد، به تعبیر Binance. Binance نگفته است که محدودیتها و فهرستهای مجاز کجا قرار داشتند. قاعده کلی همچنان برقرار است: کنترلهایی که درون سرویسی قرار دارند که مهاجم به آن میرسد، میتوانند همراه با آن خاموش شوند.
کره شمالی از سال 2024 چقدر رمزارز سرقت کرده است؟#
پیش از Binance، بزرگترین سال واحد 2025 بود. Chainalysis شمارش کرد که گروههای کره شمالی در سال 2025 دستکم 2٫02 میلیارد دلار سرقت کردهاند، یعنی 681 میلیون دلار بیشتر از سال 2024، که Bybit بیشترین سهم را داشت. تیم چندجانبه نظارت بر تحریمها که پس از پایان کار هیئت کارشناسان سازمان ملل تشکیل شد، برآورد کرد که بین ژانویه 2024 و سپتامبر 2025، 2٫8 میلیارد دلار سرقت شده است. TRM Labs در نیمه نخست 2026 حدود 643 میلیون دلار شمرد که حدود 66٪ از کل زیانهای حملات هک رمزارز در آن دوره بود. Binance بهتنهایی، با بیش از 6 میلیارد دلار بر اساس DOJ، از همه اینها بزرگتر است.
برای یک بانک، این یعنی مهاجم یک دولت با هدف درآمدی است. همچنین صبور است: عملیات Binance از ژوئن آغاز شد.
MiCA و مقررات تابآوری عملیاتی دیجیتال (DORA) چه چیزی از بانکی که کلید نگه میدارد میخواهند؟#
بانکی که رمزارز مشتریان را در اتحادیه اروپا نگه میدارد، طبق هر دو MiCA و DORA کلید را نگه میدارد و هر دو، مسیر امضا را مسئولیت آن میدانند. بانکها از طریق ماده 60(1) MiCA وارد میشوند: یک مؤسسه اعتباری «میتواند خدمات داراییهای رمزنگاریشده را ارائه دهد، اگر» به مرجع صالح کشور مبدأ خود «حداقل 40 روز کاری پیش از ارائه آن خدمات برای نخستین بار» اطلاع دهد. راهنمای ما درباره نگهداری رمزارز برای بانکها بر اساس MiCA این مسیر را پوشش میدهد.
پس از ورود، سه قاعده اعمال میشود:
- ماده 75(3) MiCA: سیاست نگهداری «باید خطر از دست رفتن داراییهای رمزنگاریشده مشتریان، یا حقوق مربوط به آن داراییها، یا ابزارهای دسترسی به داراییهای رمزنگاریشده را به دلیل کلاهبرداری، تهدیدهای سایبری یا سهلانگاری به حداقل برساند.»
- ماده 75(8) MiCA: ارائهدهنده مسئول زیانهایی است «که در نتیجه رخدادی ایجاد شده که به آنها قابل انتساب است»، و سقف آن ارزش بازار در زمان وقوع زیان است. به نظر ما، یک سرویس امضای داخلی آسیبدیده در داخل عملیات ارائهدهنده قرار دارد، بنابراین بهرهگیری از این استثنا برای رویدادهای خارج از کنترل آن دشوار است.
- DORA که از 17 ژانویه 2025 اعمال میشود: ماده 9(4)(d) «اقدامات حفاظتی از کلیدهای رمزنگاری» را الزامی میکند؛ ماده 28(1)(a) میگوید شرکتهایی که از تأمینکنندگان فناوری اطلاعات و ارتباطات (ICT) استفاده میکنند «بهطور کامل مسئول باقی میمانند»؛ ماده 5(2)(a) مسئولیت نهایی ریسک ICT را بر عهده هیئت مدیره میگذارد.
ناظران هماکنون در حال بررسی هستند. در 8 ژوئیه 2026، سازمان اوراق بهادار و بازارهای اروپا (ESMA) یک اقدام نظارتی مشترک درباره تابآوری عملیاتی دیجیتال ارائهدهندگان خدمات دارایی رمزنگاریشده (CASPها) را با تأکید بر نگهداری راهاندازی کرد و «مدیریت کلید و ذخیرهسازی» و «کنترلهای تراکنش» را از جمله موضوعات نام برد.
کدام کنترلهای امضا جلوی یک حمله سرقت رمزارز کره شمالی را میگیرند؟#
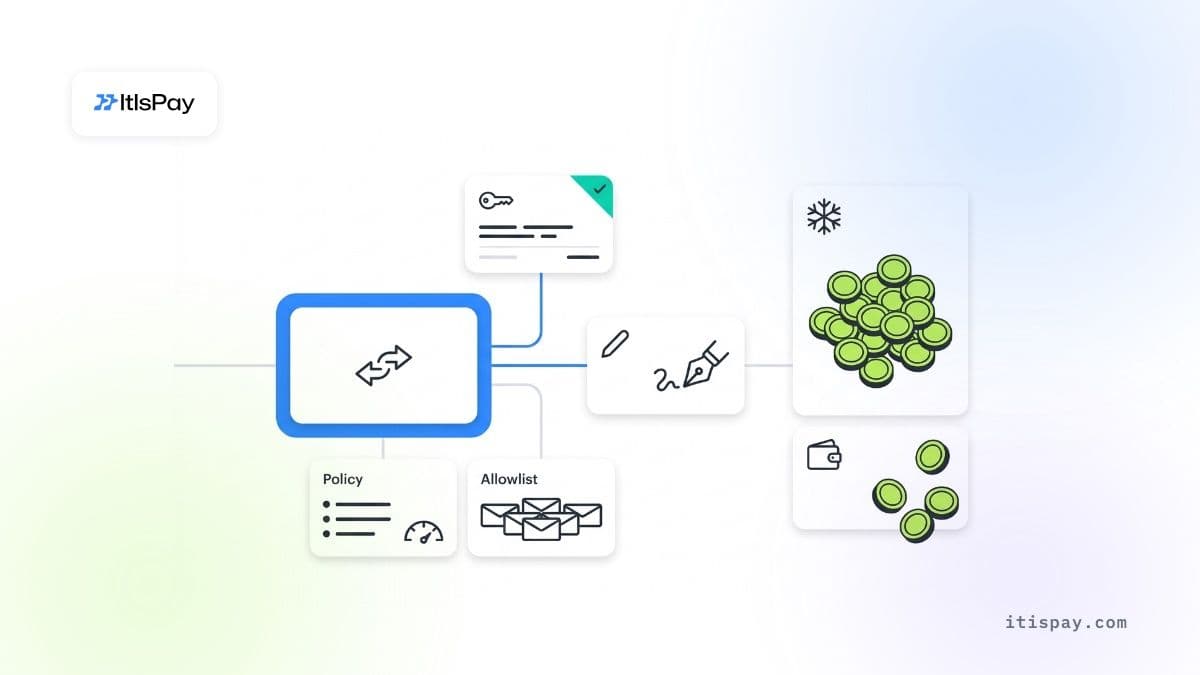
یک کنترل تنها زمانی کمک میکند که خارج از سیستمی باشد که مهاجم به احتمال زیاد به آن میرسد. برای هر کدام این پرسش را مطرح کنید: اگر لپتاپ مهندس کیفپول و صفحه امضا آسیب ببینند، آیا کنترل همچنان برقرار است؟ اطلاعات بیشتر درباره انتخاب میان نگهداری داخلی و برونسپاریشده در مطلب ما درباره هک Binance و خودنگهداری آمده است.
| کنترل | چه چیزی را متوقف میکند | چه چیزی را از قلم میاندازد | ارزیابی |
|---|---|---|---|
| امضاکننده دوم روی همان صفحه | یک کارمند متخلف | صفحه دستکاریشده به هر دو امضاکننده همان دروغ را نشان میدهد | خیر |
| امضاکننده دوم که تراکنش خام را روی دستگاه جداگانه بررسی میکند | ترفندهای نمایشی به سبک Bybit | تبانی، یا دستگاه دوم آلوده | کارساز |
| فهرست مجاز آدرس که توسط یک سامانه سیاستگذاری جداگانه اعمال میشود | انتقال به آدرسهای جدید مهاجم | ترفندهای واگذاری اختیار مانند EIP-7702 در صورتی که سیاست آنها را پوشش ندهد | بسته به شرایط |
| سقفهای ارزشی ساعتی و روزانه خارج از سرویس امضا | تخلیه کامل در چند دقیقه | سرقت آهسته زیر سقف مجاز | کارساز |
| بیشتر وجوه در ذخیرهسازی سرد، با شارژ مجدد طبق زمانبندی | از دست رفتن بخش عمده در یک رویداد | حملات در جریان شارژ مجدد زمانبندیشده، مانند مورد Bybit | بسته به شرایط |
| تقسیم کلید MPC یا چندامضایی بهتنهایی | سرقت یک کلید | مسیر درخواست آلوده | خیر |
| قواعد استخدام و دستگاه برای کارکنان کیف پول | استخدامکنندگان جعلی، مخازن آزمایشی، کد خارجی | آلودگی تأمینکننده | بسته به شرایط |
جایی که قواعد امضا کمکی نمیکنند
- اگر سقفها و فهرستهای مجاز در همان سرویسی قرار داشته باشند که مهاجم به آن دسترسی دارد، همراه با آن دور زده میشوند.
- بیتکوین، اتر و XRP ناشری ندارند که آنها را مسدود کند؛ پس از خروج، بازیابی به این بستگی دارد که صرافیها وجوه را شناسایی کنند.
- حکم دادگاه یا مسدود شدن موجودی استیبلکوین پس از زیان مؤثر است. بر اساس ماده 75(8) مقررات MiCA، نگهدارنده ابتدا زیان را متحمل میشود.
بانک این هفته چه مواردی را باید بررسی کند؟#
هر بررسی با یکی از گامهای راهنمای هک رمزارزی کره شمالی مطابقت دارد که پیشتر علیه یک شرکت واقعی به کار رفته است.
- بپرسید آیا امسال کسی در تیم کیف پول یا امضا، «تکلیف آزمایشی» یک استخدامکننده یا کد بررسینشدهای را روی دستگاه کاری اجرا کرده است.
- بررسی کنید کارکنان کیف پول از دستگاههای مدیریتشده استفاده کنند و هیچ بستهای جز از آینه تأییدشده نصب نشده باشد.
- امضاکننده دوم را آزمون کنید: آیا میتواند مقصد، مبلغ و فراخوانی قرارداد تراکنش خام را روی دستگاه جداگانه و بدون صفحه اصلی کیف پول بخواند؟
- تأیید کنید که سقفها و فهرستهای مجاز توسط سامانهای اعمال میشوند که سرویس امضا نمیتواند تغییرش دهد، و واگذاریهای از نوع EIP-7702 با سیاست مسدود شدهاند.
- هر رابط کاربری تأمینکنندهای را که برای امضا به کار میرود، نسخهاش را قفل کنید یا خودمیزبان کنید، و هنگام تغییر کدش هشدار دریافت کنید.
- واریزها را روزانه با آدرسهای TraderTraitor منتشرشده توسط FBI و فهرست آدرسهای حکم دادگاه Binance بررسی کنید.
- هویت پیمانکاران دورکار دارای دسترسی مدیریتی را با استفاده از توصیه FBI درباره کارکنان فناوری اطلاعات در اکتبر 2026 دوباره بررسی کنید.
نرمافزار رمزارز درون محیط امن بانک#
بانکها و PSPها از ItisPay برای افزودن پذیرش رمزارز برای پذیرندگان (merchants) خود بهعنوان کانال پرداخت جدید استفاده میکنند. این پلتفرم در زیرساخت خود بانک نصب میشود، بنابراین دادهها و گزارشها در محیط آن باقی میمانند، دسترسی کارکنان از قاعده چهار چشم پیروی میکند و بانک کد منبع را دریافت میکند. کلیدهای وجوه مشتری نزد شریک دارای مجوز اتحادیه اروپایی ما، یعنی CASP و مؤسسه پرداخت، نگهداری میشود که مجوزدهی، KYC و تسویه به یورو را نیز انجام میدهد.
این مقاله صرفاً جنبه اطلاعرسانی دارد و مشاوره حقوقی یا نظارتی محسوب نمیشود.

