

بایننس میگوید دادگاههای بازار جهانی ابوظبی (ADGM) دستور مسدودسازی جهانی به ارزش 6٫5 میلیارد دلار علیه افراد ناشناسی که پشت هک 29 اکتبر آن قرار دارند صادر کرده است. این دستور بهتنهایی هیچ سکهای را بازنمیگرداند: به صادرکنندگان و صرافیهایی که از پیش وجوه مسدودشده در اختیار دارند، حکم دادگاهی میدهد که برخی از آنها پیش از آزاد کردن هر چیزی به آن نیاز دارند، و حدود 26٬000 آدرس کیفپول را در فهرستی قرار میدهد که از بازار خواسته شده آنها را رصد کند.
برای بانکی که رمزارز مشتریان را نگه میدارد، درس مفیدتر یک مرحله زودتر است. بایننس خودش کلیدهای خصوصی را نگه میداشت، و مهاجمان همچنان بیشتر کیفپولهای داغ آن را در حدود 20 دقیقه خالی کردند. دادگاهها و صادرکنندگان استیبلکوین میتوانند بعداً بخشی از خسارت را متوقف کنند. اینکه چه چیزی در وهله نخست از کیفپول خارج شود، با قوانین امضای خود بانک تعیین میشود.
دادههای این مقاله مربوط به 18 نوامبر 2026 و ساعات عصر به وقت UTC است. ارقام همچنان در حال تغییرند.
لحظههای کلیدی
در یک نگاه
- حکم دادگاههای ADGM به ارزش 6٫5 میلیارد دلار است و مهاجمان ناشناس را هدف میگیرد؛ این حکم دستورهای موقت مالکیتی و دستورهای تحویل بر داراییهای مشخص دزدیدهشده را نیز شامل میشود (The Block، 18 نوامبر 2026).
- از حدود 6٫34 میلیارد دلار آسیبدیده، بایننس میگوید حدود 2٫85 میلیارد دلار مسدود یا رهگیری شده است؛ وزارت دادگستری ایالات متحده مجوز قضایی برای توقیف یا محدودسازی بیش از 1٫2 میلیارد دلار از وجوه مسدودشده را دارد (12 نوامبر 2026).
- در اوایل نوامبر، Elliptic تخمین زد حدود 3٫3 میلیارد دلار در بیتکوین، اتر و XRP قرار دارد که هیچ صادرکنندهای نمیتواند آن را مسدود کند.
- برای بانکها: یک دستور پس از سرقت اثر دارد. محدودیتها، امضاکننده دوم مستقل، فهرست مجاز آدرسها و ذخیرهسازی سرد پیش از آن اثر دارند.
دستور مسدودسازی بایننس دقیقاً چه کاری انجام داد؟#
این دستور افراد پشت حمله را از معامله با داراییها تا سقف 6٫5 میلیارد دلار، هر کجا که باشند، منع میکند. طبق گزارش The Block در 18 نوامبر (منتشرشده ساعت 19:40 UTC)، قاضی ویلیام استون SBS KC این دستور را علیه افراد ناشناسی صادر کرد که متهم به انجام هک 29 اکتبر هستند. بایننس بیانیه خود را با The Block به اشتراک گذاشت. ما نتوانستیم این بیانیه را در کانالهای خود بایننس پیدا کنیم، و تا عصر 18 نوامبر این دستور در صفحه احکام دادگاههای ADGM فهرست نشده بود.
دستور مسدودسازی جهانی تنها بخشی از این بسته است. دادگاه همچنین دستورهای موقت بر داراییهای مشخص دزدیدهشده و دستورهایی مبنی بر تحویل آن داراییها صادر کرده است. برخی از دستورهای موقت طرفهایی را نام میبرند که پیشتر وجوه دزدیدهشده را مسدود کردهاند. بایننس میگوید هیچ اتهامی علیه آنها مطرح نمیکند.
بایننس میگوید این دستورها میتوانند از طریق بلاکچین ابلاغ شوند، یعنی اطلاعیه مستقیماً به خود کیفپولها میرسد و نه به یک نشانی پستی. همچنین بازار از «فهرست زنده» شامل 26٬000 آدرس کیفپول که داراییهای دزدیدهشده را نگه میدارند مطلع خواهد شد؛ این فهرست با جابهجایی وجوه بهروز میشود. M. Kendall Day از شرکت حقوقی Gibson Dunn، وکیل بایننس، این دستور موقت را «یکی از بزرگترین دستورهای مسدودسازی علنیشناختهشدهای که تاکنون صادر شده، و شاید بزرگترینشان» توصیف کرد.
6٫5 میلیارد دلار سقف دستور است، کمی بالاتر از 6٫34 میلیارد دلاری که بایننس میگوید آسیب دیده است. نه بایننس و نه The Block این اختلاف را توضیح ندادهاند. این مبلغ، مبلغ مسدودشده یا بازیابیشده نیست.
جدول زمانی بازیابی هک بایننس به وقت UTC#
بازیابی روی سه مسیر پیش رفته است: صادرکنندگان استیبلکوین در ساعت اول وجوه را مسدود کردند، دادستانهای ایالات متحده دو هفته بعد مجوز قضایی بر بخشی از آنها گرفتند، و اکنون بایننس یک دستور مدنی در ابوظبی افزوده است. جدول مراحلی را نشان میدهد که توانستیم تأیید کنیم. خود هک در مقالهی ما درباره هک بایننس در 29 اکتبر به تفصیل پوشش داده شده است.
| تاریخ و ساعت (UTC) | رویداد | منبع |
|---|---|---|
| 29 اکتبر، از ساعت 20:05 | کیفپولهای داغ در ده بلاکچین خالی شدند، بیشتر آن در حدود 20 دقیقه | TRM Labs |
| 29 اکتبر، ساعت 21:01 و 21:04 | Tether، USDT را مسدود کرد؛ Circle، USDC را مسدود کرد | TRM Labs |
| 1 نوامبر، ساعت 06:00 | برداشتها روی 15 شبکه و دارایی اول از سر گرفته شد | بایننس در X، به نقل از ZeroHedge |
| 12 نوامبر | وزارت دادگستری ایالات متحده توقیف و محدودسازی بیش از 1٫2 میلیارد دلار را با مجوز دادگاه اعلام کرد | وزارت دادگستری ایالات متحده |
| 14 نوامبر | بایننس میگوید در آن هفته 87 شبکه دیگر بازگشایی شد؛ هدف دارد بقیه را تا پایان هفته بعد بازگشایی کند | بایننس در X، به نقل از ZeroHedge |
| 18 نوامبر، گزارش ساعت 19:40 | بایننس دستور دادگاههای ADGM به ارزش 6٫5 میلیارد دلار را اعلام کرد | The Block |
در نُه و نیم ساعت اول پس از بازگشایی در 1 نوامبر، مشتریان 4٫6 میلیارد دلار برداشت و 1 میلیارد دلار واریز کردند؛ یعنی به شمارش بایننس، خروج خالص معادل 2٫1٪ از داراییهای صرافی. تا 18 نوامبر، تأییدی مبنی بر بازگشایی همه شبکهها پیدا نکردیم.
چه مقدار مسدود شده و چه مقدار را هیچکس نمیتواند مسدود کند؟#
کمتر از نصف ارزش دزدیدهشده مسدود شده است، و مسدودشده به معنای بازگرداندهشده نیست. بایننس میگوید حدود 2٫85 میلیارد دلار از حدود 6٫34 میلیارد دلار مسدود یا رهگیری شده است. اطلاعیه وزارت دادگستری ایالات متحده در 12 نوامبر رقمی مشابه میدهد: تلاشهای دولت ایالات متحده و بخش خصوصی «منجر به مسدود شدن بیش از 2٫7 میلیارد دلار شده است»، و این وزارتخانه مجوز قضایی دارد «تا بیش از 1٫2 میلیارد دلار از آن مبلغ را توقیف یا محدود کند.»
بقیه دشوارتر است. در اوایل نوامبر، Tom Robinson، یکی از بنیانگذاران Elliptic، به The Block گفت حدود 3٫3 میلیارد دلار هنوز در بیتکوین، اتر و XRP باقی مانده است که «هیچکس نمیتواند آن را مسدود کند». این داراییها صادرکنندهای ندارند که دکمه مسدودسازی داشته باشد. آنها فقط زمانی متوقف میشوند که به صرافی یا سرویسی برسند که همکاری میکند.
بایننس اعلام کرده که مشتریان متحمل زیان نخواهند شد. این شرکت بیشتر داراییهای سرقتشده را از صندوق امنیت دارایی کاربران (SAFU)، صندوق بیمهای خود و خزانه شرکتیاش جایگزین کرده است. بنابراین تلاش بازیابی اکنون ترازنامه خود بایننس را ترمیم میکند، نه موجودی مشتریان را.
چرا بایننس برای بازپسگیری وجوه به حکم دادگاه نیاز دارد؟#
زیرا مسدودسازی جلوی جابهجایی را میگیرد، اما درباره مالکیت تصمیم نمیگیرد. وقتی Tether یا Circle یک آدرس را مسدود میکند، توکنها همانجا باقی میمانند. برای بازگرداندن آنها به بایننس، صادرکننده به دنبال اثبات این است که بایننس مالک قانونی آنهاست. رابینسون در اوایل نوامبر گفته بود که صادرکنندگان ابتدا به «یک مبنای حقوقی روشن» نیاز دارند، مانند درخواست نهاد اجرای قانون یا حکم دادگاه، و این فرایند ممکن است هفتهها یا ماهها طول بکشد. بیانیه خود بایننس میگوید که برخی صادرکنندگان، صرافیها و سایر شرکای این شرکت پیش از آزادسازی یا بازگرداندن وجوه مسدودشده، به حکم دادگاه نیاز دارند.
سه نوع حکم کارکردهای متفاوتی دارند:
- دستور مسدودسازی جهانی، حکمی شخصی علیه مهاجمان است که تا سقف مشخصشده با داراییهای خود معامله نکنند. این حکم هیچ مالکیتی را منتقل نمیکند. اشخاص ثالثی که از آن مطلع شوند، در صورت کمک به نقض آن میتوانند به «Contempt» (تحقیر دادگاه) متهم شوند.
- دستور موقت مالکیتی (proprietary injunction)، داراییهای مشخصی را پوشش میدهد که مدعی آنها را مال خود میداند؛ در این مورد، توکنهای سرقتشده مشخص.
- دستور تحویل، الزام به بازگرداندن داراییهای مشخص است.
دادگاههای ADGM بر پایه حقوق عرفی انگلستان کار میکنند و پیشتر دستورهای مسدودسازی جهانی صادر کردهاند: دادگاه تجدیدنظر ADGM در دسامبر 2025 یک دستور تا سقف 250 میلیون دلار صادر کرد. ابلاغ از طریق بلاکچین نیز در خارج از ابوظبی سابقه دارد: دادگاه عالی انگلستان در پرونده D'Aloia علیه اشخاص ناشناس (2022) اجازه ابلاغ به اشخاص ناشناس از طریق NFT را داد، پس از آنکه یک دادگاه نیویورک در پرونده LCX AG علیه John Does (2022) چنین کرده بود. ما هیچ رأیی از ADGM درباره ابلاغ از طریق بلاکچین پیدا نکردیم؛ توضیح درباره نحوه ابلاغ این دستورها تنها از سوی بایننس و Gibson Dunn آمده است.
دادگاهی در ابوظبی نمیتواند به آدرس بیتکوینی دسترسی پیدا کند که متعلق به مهاجمی است که هرگز ظاهر نمیشود، از هیچ صرافی همکاریکنندهای استفاده نمیکند و حکم را نادیده میگیرد. این حکم در جایی کمک میکند که وجوه از دست کسی عبور کنند که مایل به اطاعت از آن است. برای یک بانک، آن کس میتواند خود شما باشید.
گزارشدهی درباره دستور مسدودسازی بایننس کجا اشتباه میشود#
چند گزارش، واقعیتهایی را که برای تیم ریسک اهمیت دارند، مبهم میکنند.
- «بایننس 6.5 میلیارد دلار را مسدود کرد» یا «6.5 میلیارد دلار را بازیابی کرد» نادرست است. 6.5 میلیارد دلار سقف دستور است. ارزش مسدودشده، بسته به اینکه کدام شمارش را ملاک قرار دهید، حدود 2.7 تا 2.85 میلیارد دلار است.
- گزارشهایی که بر پایه گزارش رویترز نوشته شدهاند، ADGM را نهاد اصلی نظارت مالی بایننس توصیف میکنند. نهاد نظارتی ADGM، Financial Services Regulatory Authority است. دستور از دادگاههای ADGM صادر شد که نهادی قضایی و جداگانه است. یک نهاد نظارتی چیزی را مسدود نکرده است.
- «بایننس نگفته است دستور چه مقدار را پوشش میدهد» در مورد اولین گزارش رویترز درست بود. بعداً The Block مبلغ 6.5 میلیارد دلار را از بیانیه بایننس منتشر کرد.
- «آمریکا 1.2 میلیارد دلار را توقیف کرد» بزرگنمایی است. متن اطلاعیه وزارت دادگستری از «توقیف و محدودسازی مجاز از سوی دادگاه» بیش از 1.2 میلیارد دلار سخن میگوید که بخشی از وجوه از قبل مسدودشده است. هیچ حکم عمومی مصادرهای تاکنون تعیین نکرده که این وجوه به چه کسی میرسد.
- برخی رسانههای آسیایی تاریخ این خبر را به وقت محلی 19 نوامبر ذکر کردهاند. The Block آن را ساعت 19:40 به وقت جهانی (UTC) در 18 نوامبر منتشر کرد.
مهاجمان چگونه به سامانههای امضای بایننس رسیدند؟#
از طریق افراد، نه از طریق سرقت یک کلید. یافتههای اولیه بایننس، که ZeroHedge گزارش کرده، یک کمپین پنجماهه را توصیف میکند. در ژوئن، یک مهندس تیم کیفپول یک ابزار توسعهدهنده دستکاریشده را نصب کرد. در سپتامبر، یک «مدیر پروژه» از شرکتی که وجود نداشت، در یک سکوی یافتن کار با مهندس دوم تماس گرفت و از او خواسته شد یک «تکلیف» کدنویسی حاوی بدافزار را دانلود کند. در 20 اکتبر، مهاجمان با استفاده از یک ابزار هوش مصنوعی داخلی، رایانههای دو توسعهدهنده کیفپول را در اختیار گرفتند. در 29 اکتبر، آنها با استفاده از اعتبارنامههای سرقتشده یک اسکریپت مخرب را روی سامانههای کیفپول اجرا کردند و کیفپولهای داغ را خالی کردند.
بایننس در 29 اکتبر گفته بود که هیچ شواهدی از افشای کلید خصوصی نیافته است. هر دو گفته میتوانند درست باشند. مهاجمان به کلیدها نیاز نداشتند؛ آنها به راهی نیاز داشتند تا سامانه امضا را به تأیید انتقالها وادار کنند. بایننس گزارش کامل حادثه را وعده داده و هنوز منتشر نکرده است، بنابراین قواعد دقیق امضای آن همچنان نامعلوم است.
پس موضوع بایننس این نیست که «کلیدهای خود را به شخص دیگری دادهاند». این شرکت کلیدهای خودش را در اختیار داشت. پرسش برای یک بانک این است که وقتی اعتبارنامههای معتبر از مسیر امضا بخواهند کل موجودی داغ را یکجا ارسال کند، آن مسیر چه میکند.
بانکها چگونه قواعد امضا برای داراییِ رمزنگاری مشتریان تعیین میکنند؟#
بانکها و نئوبانکهای بزرگ درباره کنترلهای رمزنگاری خود اطلاعات کمی منتشر میکنند. اسنادی که خودشان منتشر کردهاند، سه مدل را نشان میدهند.
BBVA: کلیدها روی سکوی خود بانک#
BBVA اعلان MiCA خود را نزد CNMV اسپانیا تکمیل کرده و میگوید «از سکوی مدیریت کلید رمزنگاری خودش استفاده خواهد کرد» و کنترل کامل بر نگهداری داراییِ رمزنگاری مشتریان را «بدون تکیه بر اشخاص ثالث» حفظ میکند (بیانیه مطبوعاتی BBVA، 10 مارس 2025). این همان مسیری است که ماده 60 مقررات MiCA برای مؤسسات اعتباری باز میکند، که در نگهداری داراییِ رمزنگاری برای بانکها تحت MiCA توضیح دادهایم. BBVA قواعد تأیید و تقسیمبندی کیفپولهای داغ و سرد خود را منتشر نمیکند.
Revolut: حد نصاب برای تغییر سیاستها و فهرست مجاز#
Revolut Digital Assets Europe سیاست حفاظت از داراییِ مشتریان را منتشر میکند. بخش نگهداری خودی آن روی کیفپول محاسبه چندطرفه (MPC) اجرا میشود که در آن Revolut بیشتر سهم کلیدها را در اختیار دارد. اصلاحات در سیاست مجوز تراکنشها به «حد نصاب حداقل دو تأیید» نیاز دارد؛ حسابهایی که برای انتقال رمزنگاری استفاده میشوند از طریق فهرست مجاز با تأیید ارسالکننده و بررسیکننده (maker و checker) عبور میکنند، و «بیشتر داراییِ رمزنگاری مشتریان روی کیفپولهای سرد نگهداری میشود.»
Bitpanda: نگهدارنده دارای مجوز با تأیید چندسطحی#
Bitpanda که دارنده مجوز MiCA است، در خلاصه سیاست نگهداری خود میگوید داراییِ مشتریان در «ترکیبی از کیفپولهای داغ و سرد، با تأکید ویژه بر استفاده از کیفپولهای سرد برای ذخیرهسازی بلندمدت» قرار دارد. این شرکت برای انتقالها از «کیفپولهای چندامضایی» و «رویههای مجوز چندسطحی» نام میبرد. بانکی که از یک نگهدارنده دارای مجوز استفاده میکند، قواعد امضا را به آن نگهدارنده واگذار میکند و آنها را از طریق بررسیهای لازم (due diligence) کنترل میکند. راهنمای ما درباره نگهداری داراییِ دیجیتال این مدل را پوشش میدهد.
بند 3 ماده 75 مقررات MiCA یک سیاست نگهداری را الزامی میکند که خطر زیان «ناشی از کلاهبرداری، تهدیدهای سایبری یا سهلانگاری» را به حداقل برساند. این مقررات تعیین نمیکند که به چند امضاکننده نیاز دارید. آن انتخاب با خود شماست.
نگهداری خودی با قواعد امضا در برابر سایر گزینهها#
جدول چهار ترتیبی را مقایسه میکند که بانک برای داراییِ رمزنگاری مشتریان میتواند انتخاب کند، و همه آنها با یک معیار سنجیده میشوند: آیا حملهای از نوع بایننس، با اعتبارنامههای معتبر کارکنان، میتواند کیفپول را پیش از آنکه کسی جلوی آن را بگیرد، خالی کند؟
| نوع ترتیب | چه کسی امضا میکند | آیا از انتقال انبوه با اعتبارنامههای سرقتشده کارکنان جلوگیری میکند؟ | نتیجه |
|---|---|---|---|
| موجودی مشتریان نزد یک صرافی | صرافی | خارج از کنترل شما | خیر |
| نگهدارنده (کاستودین) شخص ثالث دارای مجوز | نگهدارنده، طبق سیاست خود | بله، اگر سیاست آن محدودیت و تأیید مستقل داشته باشد؛ در بررسی دقیق بررسی شود | بستگی دارد |
| نگهداری داخلی، کلیدها در اختیار خود، بدون قواعد سختگیرانه | سرویس کیف پول شما | خیر: هر که سرویس را کنترل کند میتواند آن را تخلیه کند | خیر |
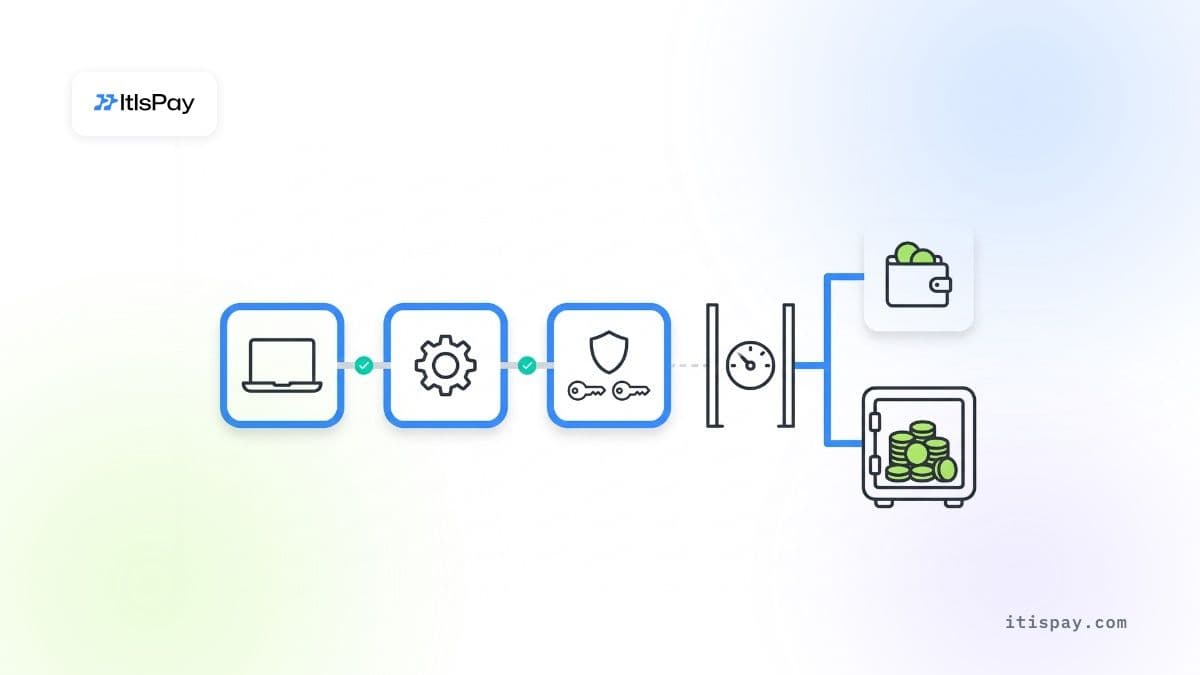
| نگهداری داخلی با قواعد امضا | سرویس شما بهعلاوه یک تأییدکننده مستقل | بله: سقفهای ساعتی، امضاکننده دوم بیرون از سرویس، فهرست مجاز، و بیشتر داراییها در حالت سرد | کارآمد است |
هیچیک از قواعد ردیف آخر تازه نیست. کیف پول داغ (Hot Wallet) فقط آنچه را که برداشتهای یک روز نیاز دارد نگه میدارد. سقف ساعتی، تخلیهای 20 دقیقهای را در همان سقف متوقف میکند. تأیید دوم از سوی فردی یا دستگاهی میآید که مهندسان کیف پول نمیتوانند آن را کنترل کنند. نشانیهای جدید پیش از نخستین استفاده منتظر میمانند. کلید توقف به واحد انطباق اجازه میدهد یک مشتری یا یک نشانی را بدون متوقف کردن کل بانک متوقف کند.
جایی که قواعد امضا کمکی نمیکنند
- تبانی میان افرادی که هر دو تأیید را در اختیار دارند.
- موتور سیاست آلوده: اگر مهاجمان بتوانند قواعد را بازنویسی کنند، قواعد از کار میافتند. تغییر خود سیاست به حد نصاب جداگانهای نیاز دارد.
- بیتکوین یا اتر که پیشتر خارج شدهاند: هیچ قاعدهای آنها را بازنمیگرداند و هیچ صادرکنندهای نمیتواند آنها را مسدود کند.
- حکم دادگاه فقط کسانی را ملزم میکند که آن را دریافت کرده و تصمیم به پیروی از آن میگیرند.
بانک این هفته چه چیزی را باید بررسی کند؟#
دستور مسدودسازی بایننس برای هر کسی که رمزارز دریافت میکند دو تکلیف ایجاد میکند. از آنها شروع کنید، سپس مسیر امضای خود را آزمایش کنید.
- غربالگری بر اساس فهرست زنده. 26٬000 نشانی را همانطور که بایننس منتشر میکند در ابزار تحلیل بلاکچین خود بارگذاری کنید و واریزهای دریافتشده از 29 اکتبر را بررسی کنید. تطابق یعنی موجودی مسدود و گزارش، نه بازپرداخت بیسروصدا.
- آزمایش توقف برای یک مشتری. آیا واحد انطباق میتواند یک نشانی یا موجودی را بدون متوقف کردن همه برداشتها مسدود کند و طبق حکم دادگاه دارایی را بازگرداند؟ زمان آن را اندازه بگیرید.
- قواعد کیف پول خودمدیریت را بررسی کنید. بر اساس مقررات انتقال وجوه اتحادیه اروپا (Transfer of Funds Regulation)، مواد 14(5) و 16(2)، انتقالهای بالاتر از 1٬000 یورو به نشانی خودمدیریت یا از آن، مستلزم اقدامات کافی برای ارزیابی این است که آیا مشتری مالک یا کنترلکننده آن است.
- امضاکننده دوم را پیدا کنید. آیا تأیید نهایی خارج از سرویسی است که تراکنش را میسازد و خارج از دسترس مهندسان کیف پول؟
- سقفهای ساعتی تعیین کنید. حداکثر مقداری که در یک ساعت میتواند از کیف پول داغ خارج شود چقدر است و چه کسی میتواند سقف را بردارد؟
- سهم کیف پول داغ را بشمارید. امروز چه سهمی از رمزارز مشتریان آنلاین است، در مقایسه با آنچه برداشتهای یک روز نیاز دارد؟
- ریسک استخدام و ابزارها را بازبینی کنید. جذبکنندگان جعلی و ابزارهای توسعه دستکاریشده راه نفوذ در این حادثه بودند. مهندسان کیف پول به دستگاههای مدیریتشده و قاعدهای نیاز دارند که اجرای کد خارجی روی دستگاههای کاری را ممنوع کند.
نرمافزار رمزارز در محدوده امنیتی بانک#
بانکها و PSPها از ItisPay برای افزودن پذیرش رمزارز برای پذیرندگان خود بهعنوان کانال پرداخت جدید استفاده میکنند. این پلتفرم درون زیرساخت خود بانک نصب میشود، بنابراین دادهها و گزارشها در محدوده آن باقی میمانند، دسترسی کارکنان از قاعده چهار چشم پیروی میکند و بانک کد منبع را دریافت میکند. کلیدهای داراییِ مشتریان نزد شریک CASP + مؤسسه پرداخت دارای مجوز اتحادیه اروپای ما قرار دارد که مجوزدهی، KYC و تسویه به یورو را نیز انجام میدهد.
این مقاله صرفاً جنبه اطلاعرسانی دارد و مشاوره حقوقی یا نظارتی محسوب نمیشود.

