

Los atacantes vaciaron unos 6,3 mil millones de dólares de las billeteras calientes de Binance la noche del 29 de octubre de 2026, el mayor robo de criptoactivos registrado. Binance suspendió los retiros, afirma que los usuarios no asumirán la pérdida y varias empresas de análisis de blockchain vinculan el ataque al grupo TraderTraitor, de Corea del Norte.
Para un banco o neobanco que ofrece criptoactivos, el hackeo de Binance es una lección sobre las claves. Binance afirma que no se filtró ninguna clave privada. Los atacantes no la necesitaron: según la lectura de TRM, hicieron que el propio sistema de firma de Binance aprobara sus retiros. Quien pueda hacer que su sistema de firma firme controla los activos de sus clientes, dondequiera que estén.
Todas las cifras que aparecen a continuación corresponden al 30 de octubre de 2026, hacia las 12:00 UTC. Cambian a lo largo del día, y señalamos cuando las fuentes discrepan.
Momentos clave
En resumen
- Unos 6,3 mil millones de dólares salieron de las billeteras calientes de Binance en diez blockchains, a partir de las 20:05 UTC aproximadamente del 29 de octubre. Entre 2,7 y 3 mil millones de dólares han sido congelados, sobre todo USDT por Tether y USDC por Circle.
- Binance señala el portátil comprometido de un ingeniero y más tarde encontró más puntos de intrusión. Informa de que no hubo filtración de claves privadas; el análisis de TRM apunta a que su sistema de firma fue inducido a firmar.
- La principal billetera vaciada figuraba en la prueba de reservas de Binance como respaldo de los saldos de clientes. Un informe de reservas muestra saldos, no quién puede moverlos.
- Los bancos deben saber quién custodia las claves, quién aprueba una transferencia y quién puede congelarla. Los exchanges deben estar en la ejecución, no en la custodia a largo plazo de los activos de clientes.
¿Qué ocurrió en el hackeo de Binance de octubre de 2026?#
Los atacantes vaciaron las billeteras calientes de Binance en diez blockchains en unos 20 minutos el 29 de octubre de 2026, con un botín de unos 6,3 mil millones de dólares. Una billetera caliente es una billetera que se mantiene en línea para que un exchange pueda procesar retiros con rapidez.
Las estimaciones de la pérdida difieren ligeramente porque los precios cambiaron durante el robo. Binance cifra el «impacto estimado» en 6,3 mil millones de dólares. TRM Labs calcula unos 6,36 mil millones de dólares en el momento en que se sustrajeron los fondos (publicado el 30 de octubre, a las 02:10 UTC). Chainalysis habla de unos 6,4 mil millones de dólares (30 de octubre), y Elliptic de 6,43 mil millones de dólares (actualización del 30 de octubre, a las 08:00 UTC).
El mayor tramo individual estuvo en Ethereum: unos 3,79 mil millones de dólares, incluidos 200 630 ETH, 1 875 millones de USDT y 823 millones de USDC, según TRM. Otros 18 270 BTC, valorados en unos 1,47 mil millones de dólares, salieron de Bitcoin.
Como referencia, el récord anterior era el robo a Bybit de febrero de 2025. El FBI lo cifró en «aproximadamente 1,5 mil millones de dólares» y también lo atribuyó a TraderTraitor. Elliptic calcula que el robo a Binance es más de cuatro veces mayor. Antes del hackeo, Binance tenía unos 144 mil millones de dólares en activos, según datos de DefiLlama citados por CoinDesk el 29 de octubre.
Cronología del hackeo de Binance en UTC: las primeras 16 horas#
El robo duró minutos; la respuesta sigue en curso. Binance no ha publicado la hora exacta en que suspendió los retiros, por lo que la línea de abajo aparece marcada como «noche del 29 al 30 oct».
| Hora (UTC) | Evento | Fuente |
|---|---|---|
| 29 oct, hacia las 20:05 | Primeras salidas, en el XRP Ledger | TRM Labs |
| 29 oct, 20:20 | Salen 18 270 BTC; se toma el control de la billetera caliente de Ethereum; la mayor parte de los fondos desaparece en unos 20 minutos | TRM Labs |
| 29 oct, hacia las 20:24 | Se vacía el saldo de Ethereum, 3 min 24 s después de la toma de control; salen 167 464 ETH de la billetera caliente etiquetada como Binance 14 | TRM Labs, CoinDesk |
| 29 oct, 21:01 | Tether congela 971,1 millones de USDT en la billetera receptora principal | TRM Labs |
| 29 oct, 21:04 | Circle congela 823 millones de USDC | TRM Labs |
| Noche del 29 al 30 oct | Binance suspende depósitos y retiros; señala el portátil comprometido de un ingeniero como posible punto de entrada | Binance, vía CoinDesk |
| 29 oct, 23:35 | Binance confirma 2,54 mil millones de dólares congelados | TRM Labs |
| 30 oct, 00:08 | El Consejo de Seguridad de Arbitrum congela 8 426 ETH y 74,6 millones de ARB | TRM Labs |
| 30 oct, 02:10 | TRM atribuye el ataque a TraderTraitor «con alta confianza» | TRM Labs |
| 30 oct, hacia las 04:30 | Chainalysis identifica a TraderTraitor | Chainalysis |
| 30 oct, 08:00 | Elliptic: 6,43 mil millones de dólares robados, 2,84 mil millones (44 %) congelados | Elliptic |
| 30 oct, mañana | Binance informa de más puntos de intrusión; los depósitos son normales; se espera que los retiros se restablezcan en 45 a 48 horas | Binance, vía Reuters y OkayNews |
¿Cuánto se robó y cuánto está congelado?#
Se robaron unos 6,3 mil millones de dólares, y entre 2,7 y 3 mil millones de ellos están congelados. Binance habla de unos 3 mil millones, Chainalysis de unos 2,8 mil millones, TRM de unos 2,7 mil millones y Elliptic de 2,84 mil millones, que según su cálculo equivalen al 44 % del total.
La mayor parte del dinero congelado son stablecoins, porque sus emisores pueden bloquear tokens en una dirección concreta:
- Tether congeló 971,1 millones de USDT a las 21:01 UTC, según TRM. El consejero delegado de Tether, Paolo Ardoino, afirmó después que «más de 1,567 mil millones de USDT», según citó CoinDesk el 30 de octubre. El total acumulado de TRM era de unos 1,77 mil millones de USDT a las 00:30 UTC.
- Circle congeló unos 823 millones de USDC a las 21:04 UTC. Circle solo puede congelar USDC, su propio token. Un primer informe decía que Circle había congelado «Tether»; eso es incorrecto.
- Ripple, World Liberty Financial y el Arbitrum Security Council congelaron importes menores en RLUSD, USD1, ETH y ARB.
Ningún emisor puede congelar bitcoin. Según la actualización de Elliptic de las 08:00 UTC, los 18 270 BTC se repartían entre 19 direcciones, la mayoría con 1 000 BTC, y no habían llegado a ningún exchange ni servicio. TRM estima (a las 00:30 UTC del 30 de octubre) que el atacante sigue controlando unos 2,4 mil millones de dólares que ningún emisor puede congelar. La actualización de Elliptic de las 08:00 UTC cifra en unos 3,33 mil millones de dólares los activos que ningún emisor puede congelar.
¿Quién está detrás del hackeo de Binance?#
Tres empresas de análisis apuntan a Corea del Norte, pero ningún gobierno lo ha confirmado. TRM Labs señala a TraderTraitor, al que llama «la principal unidad de hackeo de Corea del Norte», y añade: «Llegamos a esta conclusión con gran confianza». Chainalysis llegó a la misma conclusión tras observar cómo los fondos de Binance se mezclaban en tiempo real con fondos de un exploit anterior que atribuye a Corea del Norte.
Elliptic también atribuye el robo a Corea del Norte, pero señala: «Ningún gobierno ni agencia de aplicación de la ley ha confirmado la atribución». El codirector ejecutivo (co-CEO) de Binance, Richard Teng, declaró a Reuters: «Nuestra investigación no ha atribuido la responsabilidad a ninguna persona concreta».
¿Cómo lograron los atacantes entrar en las hot wallets de Binance?#
La primera declaración de Binance señalaba un portátil. «La investigación inicial de Binance sugiere que el incidente de seguridad podría implicar el portátil comprometido de un ingeniero de DevOps, lo que permitió a un atacante acceder a un contenedor de servicio y enviar transacciones de retiro no autorizadas», afirmó Binance en un comunicado, según citó CoinDesk. Añadió: «No hemos encontrado ninguna evidencia de filtración de claves privadas de wallets».
El 30 de octubre, Binance afirmó que su «investigación posterior ha descubierto puntos de brecha adicionales» y que el incidente «tiene su origen en múltiples factores». No ha dicho cuáles son esos puntos ni ha publicado una causa raíz.
El análisis on-chain de TRM encaja con ese panorama. Según TRM, la explicación más probable es que el atacante consiguiera que el sistema de firma de las hot wallets de Binance firmara transacciones en las diez cadenas. En Ethereum, el atacante usó una función reciente de cuentas (EIP-7702) para ceder el control de la hot wallet a su propio contrato, y todo el saldo salió 3 minutos y 24 segundos después. TRM también detectó preparativos desde el 28 de octubre, incluidas pruebas en dos wallets.
Para un equipo de riesgos, la lección es acotada. Según la versión de Binance, las claves no se filtraron y, aun así, las wallets se vaciaron, porque se tomó el control del servicio autorizado a solicitar una firma.
¿Por qué la prueba de reservas no protegió a los clientes de Binance?#
La prueba de reservas muestra lo que un exchange tiene en un día determinado; no dice quién puede moverlo. El informe de Binance del 1 de octubre incluía la hot wallet Binance 14 como respaldo de los saldos de clientes, según CoinDesk. En esa foto tenía unos 89 475 ETH y 1,26 mil millones de USDT repartidos en 37 activos.
CoinDesk calcula que el robo llevó el respaldo de ETH de Binance del 100 % exacto a «cerca del 94 %», unos 6 % por debajo, hasta que Binance reponga la diferencia. Binance dice que publicará una prueba de reservas actualizada cuando termine la remediación; la siguiente foto periódica está prevista para el 1 de noviembre.
Así pues, el informe era exacto y, aun así, no protegió a nadie. Confirmaba que las monedas estaban ahí, pero no podía mostrar cuántas personas o sistemas podían enviarlas a otro lugar, ni con qué rapidez. Para un banco, una certificación de reservas de una contraparte es una comprobación de saldo, no un control. Las preguntas que importan en la custodia de criptoactivos giran en torno a la firma: cuántas aprobaciones, de quién y con qué límites.
¿Están suspendidos los retiros de Binance y es segura Binance?#
Sí, los retiros de Binance están suspendidos desde el 30 de octubre. Binance afirma que los depósitos funcionan con normalidad y que los retiros deberían reanudarse en unas 45 a 48 horas, una vez que reconstruya su servicio de retiros y las direcciones asociadas.
Binance dice que cubrirá todas las pérdidas. «Los usuarios no soportarán el impacto financiero de este incidente. Binance cubrirá todas las pérdidas», declaró un portavoz a Fox Business. Binance indica que el dinero saldrá de SAFU, su fondo de emergencia, y de fondos de la empresa; la codirectora ejecutiva (co-CEO) Yi He dijo que cubriría «todas las pérdidas por hackeo». CoinDesk informó el 30 de octubre de que SAFU tiene unos 1 mil millones de dólares en bitcoin, muy por debajo de la pérdida.
Los precios cayeron en cuestión de horas. El bitcoin bajó de 77 000 dólares y cotizaba a 76 664 dólares a las 02:00 UTC del 30 de octubre, un 4,5 % menos en 24 horas, según The Block. Las posiciones apalancadas por valor de 1,55 mil millones de dólares se liquidaron forzosamente en las 24 horas previas a ese momento, según datos de CoinGlass citados por The Block. CoinDesk, citando a personas familiarizadas con el asunto, informa de que los inversores institucionales están retirando activos de los exchanges centralizados en general, no solo de Binance.
Que Binance sea «segura» ahora depende de lo que necesite de ella. Su promesa de reembolso solo es creíble si sus fondos corporativos y el dinero congelado cubren el déficit.
Tres causas del hackeo que importan a un banco#
Tres decisiones de diseño hicieron posible la pérdida, y un banco puede revisar cada una de ellas en su propia configuración.
Grandes saldos en hot wallets. Binance mantenía miles de millones en wallets en línea que procesaban retiros; solo la Binance 14 tenía unos 89 475 ETH y 1,26 mil millones de USDT el 1 de octubre. Las hot wallets son necesarias para la rapidez, pero cada moneda que contienen es accesible para quien controle la ruta de firma.
Una sola máquina comprometida llegó a la ruta de retiros. Según el propio relato de Binance, el portátil de un único ingeniero condujo a un servicio capaz de enviar retiros. Si el dispositivo de una persona puede iniciar una cadena que termina en una transferencia firmada, el diseño de las aprobaciones es demasiado débil.
El exchange como punto único de fallo. Todos los que mantienen activos en el exchange, o canalizan pagos a través de él, se detienen cuando este se detiene. Los traders, los comercios y cualquier banco construido sobre él esperan a que vuelva el mismo botón de retiro.
Cómo los bancos y neobancos custodian criptoactivos de clientes: tres casos#
La custodia de criptoactivos para neobancos y bancos sigue hoy tres modelos generales. Ninguno está relacionado con el incidente de Binance; los usamos para mostrar dónde se sitúa el riesgo.
Revolut: tres tipos de wallet, publicados en su política#
Revolut Digital Assets Europe (RDAEL) publica su política de salvaguarda de activos de clientes. En ella señala tres lugares donde puede estar el criptoactivo de un cliente:
- Wallets de autocustodia en Fireblocks, una wallet de computación multipartita (MPC) «en la que RDAEL posee la mayoría de los componentes de las claves privadas». MPC divide una clave en fragmentos en poder de distintas partes, de modo que ningún fragmento puede firmar por sí solo. Revolut lo usa principalmente para transferencias entre exchanges y almacenamiento en frío.
- Hot wallets en exchanges de terceros, donde RDAEL «no posee las claves privadas». Se usan para ejecutar las órdenes de compra y venta de los clientes.
- Cold wallets en un custodio de terceros, sin conexión. «La mayoría de los criptoactivos de clientes se mantienen en cold wallets».
El historial de versiones de la política muestra la dirección. La versión 3.0, fechada en agosto de 2025, introdujo acuerdos bilaterales con exchanges «y un mayor control sobre Fireblocks». Los cambios en la política de firma de Fireblocks requieren la aprobación del consejero delegado de RDAEL y al menos dos aprobaciones más.
La política también establece que «Revolut no segrega los criptoactivos de los clientes»: se mantienen en wallets ómnibus en exchanges asociados o en Fireblocks, mientras que el almacenamiento en frío se mantiene separado de otras entidades. Los exchanges gestionan la ejecución, la mayor parte de los activos está en almacenamiento en frío y Revolut ha asumido más control sobre su configuración de Fireblocks.
Un banco cuya aceptación de criptomonedas funciona con un producto de pago de un exchange#
Imagine un banco cuyos comercios aceptan criptomonedas a través del producto de pago de un exchange, como Binance Pay, con fondos retenidos en las wallets del exchange. Esta configuración es rápida de poner en marcha. El exchange custodia las claves, gestiona las wallets y liquida los pagos.
El 29 de octubre, ese banco no habría tenido nada que decidir. Los retiros se detuvieron en el exchange, por lo que el banco no podía mover los fondos de sus comercios, y estos no podían recibir sus pagos hasta que el exchange reabriera. Los sistemas propios del banco funcionaban; su canal de pagos no. Depender de un solo exchange es un riesgo de concentración que queda fuera del registro de riesgos del banco.
Un banco bajo el artículo 60 de MiCA con custodia propia#
En la UE, una entidad de crédito puede ofrecer custodia de criptoactivos sin una licencia de proveedor de servicios de criptoactivos (CASP) independiente. Según el artículo 60 de MiCA, debe notificar a su regulador de origen «al menos 40 días hábiles antes de prestar esos servicios por primera vez». Explicamos la ruta completa en custodia de criptoactivos para bancos bajo MiCA.
Las obligaciones siguen al banco. El artículo 75 exige una política de custodia que minimice el riesgo de pérdida por «fraude, ciberamenazas o negligencia», la segregación legal y operativa de los activos de clientes respecto de los propios del banco, y la responsabilidad por pérdidas atribuibles al banco, limitada al valor de mercado del activo perdido en el momento de la pérdida. Un banco que gestiona la custodia dentro de su propio perímetro mantiene el control de la firma y de la congelación, y asume todo el deber si falla.
Autocustodia frente a custodia en exchange: ¿quién puede detener sus fondos?#
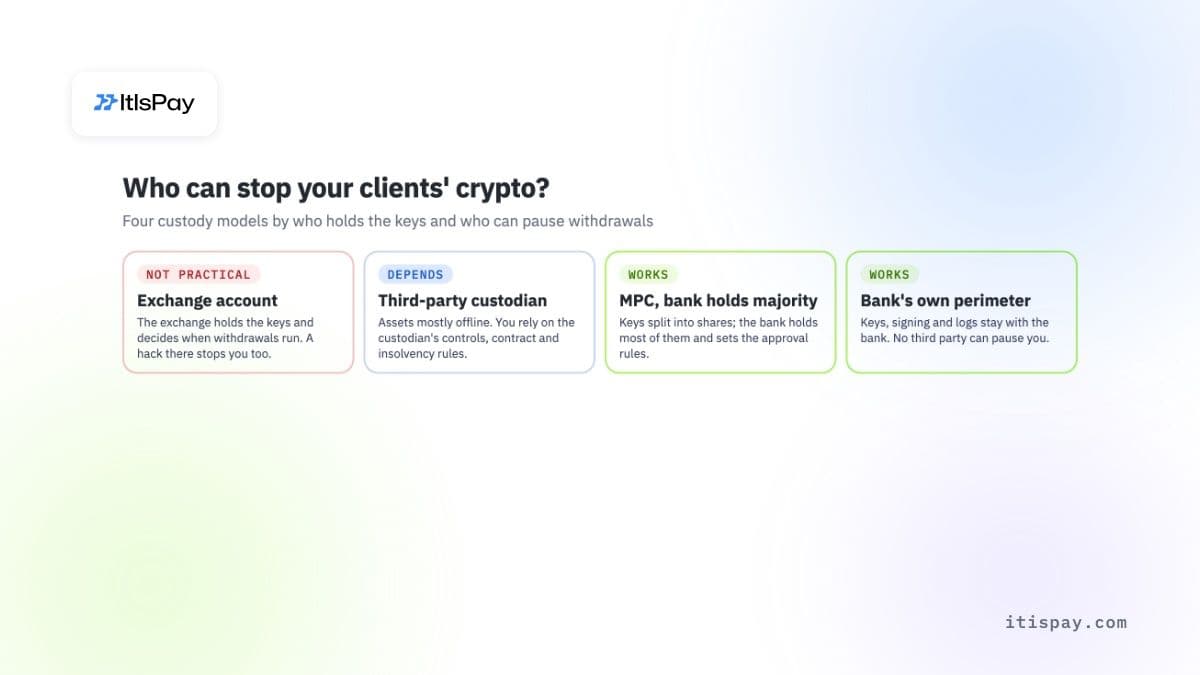
El modelo que usted elija decide quién tiene las claves, quién puede detener un retiro y quién responde ante sus clientes tras un hackeo.
| Modelo | Quién tiene las claves | Quién puede detener los retiros | Si esa parte es hackeada | Veredicto para los activos del cliente |
|---|---|---|---|---|
| Cuenta en exchange (billetera caliente) | El exchange | El exchange | Hay que esperar a que el exchange pause, reconstruya y reembolse | No |
| Custodio externo (frío) | El custodio | El custodio, según el contrato | Activos mayormente fuera de línea; se depende de sus controles y de sus normas de insolvencia | Depende |
| Proveedor MPC, con el banco como titular de la mayoría de los fragmentos de clave | Compartida; el banco tiene la mayoría | El banco, mediante sus propias reglas de aprobación | El atacante necesita los fragmentos de clave y las aprobaciones del banco | Funciona |
| Perímetro propio del banco (servidores y almacenamiento de claves propios) | El banco | El banco | Los controles propios del banco deciden; ningún tercero puede pausarlo | Funciona |
La tabla compara el control, no la calidad. Un buen custodio externo puede ser más seguro que una configuración interna deficiente. Lo que cambia es de quién depende usted cuando algo falla.
¿Qué es la autocustodia, en términos sencillos?#
La autocustodia significa que usted posee las claves que mueven los activos, de modo que nadie más puede moverlos ni bloquearle. Para una persona, eso es una billetera de hardware. Para un banco, significa claves generadas y almacenadas en su propio hardware o mantenidas como mayoría de fragmentos MPC, con reglas de firma que el banco define y audita.
La custodia en exchange es lo contrario: usted tiene un derecho de crédito sobre el exchange, y este posee las claves. En un mal día, ese derecho vale lo que el exchange pueda devolver, cuando vuelva a abrir. Nuestra guía sobre custodia de activos digitales explica con más detalle los principales esquemas de custodia.
Lo que la autocustodia debe incluir para frenar un ataque del estilo del de Binance
- Binance custodiaba las claves de sus carteras calientes. Los atacantes no necesitaban robarlas: lograron que el sistema de firma aprobara sus retiradas. Custodiar las claves es solo la mitad de la defensa; la otra mitad es lo que debe verificarse y coincidir antes de firmar nada.
- Una política de firma que funcione aparte de los sistemas de uso diario: límites por transferencia y por día, direcciones de destino en lista blanca y un segundo aprobador en un dispositivo independiente para importes elevados. Un solo portátil comprometido no debería ser suficiente.
- Una cartera caliente pequeña y la mayor parte de los activos en almacenamiento en frío, de modo que un único servicio vulnerado no pueda llegar a la mayoría de los fondos de los clientes.
- La autocustodia traslada la responsabilidad al banco: en virtud del artículo 75 de MiCA, el banco responde de las pérdidas que le sean imputables, y necesita personal, ceremonias de gestión de claves, supervisión y auditorías.
- La ejecución sigue necesitando liquidez. La mayoría de los bancos mantendrán un saldo en plataformas de intercambio de criptoactivos (exchanges) o intermediarios, dimensionado según las órdenes que ejecuten.
¿Qué debería revisar un banco esta semana?#
Empiece por la exposición, luego por la firma y después por los contratos. Una lista breve para el responsable de activos digitales y el equipo de riesgos:
- Enumere cada exchange, broker y producto de pago que mantenga criptoactivos de clientes o del banco, con los saldos a día de hoy.
- Compruebe si alguno de ellos depende de Binance para la liquidez o la liquidación, incluso de forma indirecta.
- Traslade los saldos superiores a lo que necesita para un día de ejecución a almacenamiento en frío o a claves que usted controle.
- Trace la ruta de firma: qué sistemas pueden solicitar una firma, y si un ordenador portátil o una cuenta comprometidos pueden llegar hasta ella.
- Exija al menos dos aprobaciones independientes y límites diarios para cada retiro desde una billetera caliente.
- Revise sus contratos de custodia en cuanto a derechos de pausa, cobertura de pérdidas, tratamiento en caso de insolvencia y plazos de preaviso.
- Pruebe la vía de congelación de stablecoins: quién llama a Tether o a Circle, y con qué rapidez, si sus direcciones son vaciadas.
Mantenga las claves y los registros dentro de su perímetro#
Si quiere ofrecer criptoactivos sin entregar sus claves a una plataforma de intercambio (exchange), ItisPay se instala dentro del propio perímetro del banco. Los datos, las claves y los registros no salen de él, y el banco recibe el código fuente y el esquema de datos. Una capa de políticas independiente gestiona los límites, los roles, la segunda aprobación y los beneficiarios en lista blanca, de modo que ninguna transferencia se firma al margen de las normas propias del banco. Los bancos que prefieran no gestionar ellos mismos la custodia pueden mantener los activos de sus clientes con nuestro socio, un proveedor de servicios de criptoactivos (CASP) y entidad de pago con licencia en la UE, utilizando ItisPay como capa de software por encima.
Este artículo tiene únicamente fines informativos y no constituye asesoramiento jurídico ni regulatorio.

