

Angreifer haben am Abend des 29. Oktober 2026 rund 6,3 Mrd. USD aus den Hot Wallets von Binance abgezogen – der bisher größte Krypto-Diebstahl. Binance hat Auszahlungen pausiert, erklärt, die Nutzer würden den Verlust nicht tragen, und Blockchain-Analysefirmen führen den Angriff auf die Gruppe TraderTraitor aus Nordkorea zurück.
Für eine Bank oder Neobank, die Krypto anbietet, ist der Binance-Hack eine Lehre über Schlüssel. Binance sagt, kein privater Schlüssel sei abgeflossen. Die Angreifer brauchten auch keinen: Laut der Analyse von TRM haben sie Binances eigenes Signiersystem dazu gebracht, ihre Auszahlungen zu genehmigen. Wer ein Signiersystem zum Signieren bringen kann, kontrolliert die Vermögenswerte der Kunden, egal wo diese liegen.
Alle Zahlen unten beziehen sich auf den Stand 30. Oktober 2026, gegen 12:00 UTC. Sie ändern sich im Lauf des Tages; wo Quellen voneinander abweichen, kennzeichnen wir das.
Wichtige Momente
Kurz gesagt
- Rund 6,3 Mrd. USD sind ab etwa 20:05 UTC am 29. Oktober aus Binance-Hot-Wallets auf zehn Blockchains abgeflossen. Etwa 2,7 bis 3 Mrd. USD wurden eingefroren, überwiegend USDT durch Tether und USDC durch Circle.
- Binance verweist auf den Laptop eines kompromittierten Ingenieurs und hat später weitere Angriffspunkte gefunden. Das Unternehmen meldet keinen Abfluss privater Schlüssel; die Analyse von TRM deutet darauf hin, dass das Signiersystem zum Signieren gebracht wurde.
- Die größte geleerte Wallet war im Proof of Reserves von Binance als Deckung für Kundenguthaben aufgeführt. Ein Reserve-Bericht zeigt Guthaben, aber nicht, wer sie bewegen kann.
- Banken sollten wissen, wer die Schlüssel hält, wer eine Überweisung genehmigt und wer sie einfrieren kann. Börsen gehören in die Ausführung, nicht in die langfristige Verwahrung von Kundenvermögen.
Was geschah beim Binance-Hack im Oktober 2026?#
Angreifer haben am 29. Oktober 2026 Binance-Hot-Wallets auf zehn Blockchains in etwa 20 Minuten leergeräumt und rund 6,3 Mrd. USD erbeutet. Eine Hot Wallet ist eine dauerhaft online gehaltene Wallet, damit eine Börse Auszahlungen schnell abwickeln kann.
Die Schätzungen des Schadens weichen leicht voneinander ab, weil sich die Preise während des Diebstahls bewegten. Binance beziffert die „geschätzten Auswirkungen“ auf 6,3 Mrd. USD. TRM Labs zählt etwa 6,36 Mrd. USD zum Zeitpunkt, als die Gelder abgezogen wurden (veröffentlicht am 30. Oktober, 02:10 UTC). Chainalysis nennt etwa 6,4 Mrd. USD (30. Oktober), Elliptic 6,43 Mrd. USD (Aktualisierung vom 30. Oktober, 08:00 UTC).
Den größten Einzelposten gab es auf Ethereum: laut TRM etwa 3,79 Mrd. USD, darunter 200.630 ETH, 1,875 Mrd. USDT und 823 Mio. USDC. Weitere 18.270 BTC im Wert von etwa 1,47 Mrd. USD flossen auf Bitcoin ab.
Zum Vergleich: Der bisherige Rekord war der Bybit-Diebstahl vom Februar 2025. Das FBI bezifferte ihn auf „etwa 1,5 Mrd. USD“ und schrieb ihn ebenfalls TraderTraitor zu. Elliptic nennt den Diebstahl bei Binance mehr als viermal so groß. Vor dem Hack hielt Binance laut DefiLlama-Daten, die CoinDesk am 29. Oktober zitierte, Vermögenswerte von etwa 144 Mrd. USD.
Zeitleiste des Binance-Hacks in UTC: die ersten 16 Stunden#
Der Diebstahl dauerte Minuten; die Reaktion läuft noch. Binance hat den genauen Zeitpunkt der Pausierung der Auszahlungen nicht veröffentlicht, daher ist diese Zeile unten mit „Nacht vom 29. auf 30. Okt.“ gekennzeichnet.
| Zeit (UTC) | Ereignis | Quelle |
|---|---|---|
| 29. Okt., etwa 20:05 | Erste Abflüsse im XRP Ledger | TRM Labs |
| 29. Okt., 20:20 | 18.270 BTC fließen ab; die Ethereum-Hot-Wallet wird übernommen; das meiste Geld ist innerhalb von etwa 20 Minuten weg | TRM Labs |
| 29. Okt., etwa 20:24 | Ethereum-Guthaben abgeräumt, 3 Min. 24 Sek. nach der Übernahme; 167.464 ETH verlassen die Hot Wallet mit der Bezeichnung „Binance 14“ | TRM Labs, CoinDesk |
| 29. Okt., 21:01 | Tether friert 971,1 Mio. USDT in der zentralen Empfangswallet ein | TRM Labs |
| 29. Okt., 21:04 | Circle friert 823 Mio. USDC ein | TRM Labs |
| Nacht vom 29. auf 30. Okt. | Binance setzt Ein- und Auszahlungen aus; nennt den Laptop eines kompromittierten Ingenieurs als möglichen Einstiegspunkt | Binance, über CoinDesk |
| 29. Okt., 23:35 | Binance bestätigt 2,54 Mrd. USD eingefroren | TRM Labs |
| 30. Okt., 00:08 | Der Arbitrum Security Council friert 8.426 ETH und 74,6 Mio. ARB ein | TRM Labs |
| 30. Okt., 02:10 | TRM führt den Angriff mit „hoher Konfidenz“ auf TraderTraitor zurück | TRM Labs |
| 30. Okt., etwa 04:30 | Chainalysis nennt TraderTraitor als Urheber | Chainalysis |
| 30. Okt., 08:00 | Elliptic: 6,43 Mrd. USD erbeutet, 2,84 Mrd. USD (44 %) eingefroren | Elliptic |
| 30. Okt., morgens | Binance meldet weitere Angriffspunkte; Einzahlungen normal; Auszahlungen sollen in 45 bis 48 Stunden wieder möglich sein | Binance, über Reuters und OkayNews |
Wie viel wurde gestohlen, und wie viel ist eingefroren?#
Rund 6,3 Mrd. USD wurden gestohlen, davon sind etwa 2,7 bis 3 Mrd. USD eingefroren. Binance spricht von etwa 3 Mrd. USD, Chainalysis von etwa 2,8 Mrd. USD, TRM von etwa 2,7 Mrd. USD und Elliptic von 2,84 Mrd. USD, was laut Elliptic 44 % der Gesamtsumme entspricht.
Der größte Teil des eingefrorenen Geldes sind Stablecoins, denn deren Emittenten können Token an einer bestimmten Adresse sperren:
- Tether hat laut TRM um 21:01 UTC 971,1 Mio. USDT eingefroren. Tether-CEO Paolo Ardoino sagte später, laut CoinDesk vom 30. Oktober, „mehr als 1,567 Milliarden USDT“. Die laufende Summe von TRM lag um 00:30 UTC bei etwa 1,77 Mrd. USDT.
- Circle hat um 21:04 UTC etwa 823 Mio. USDC eingefroren. Circle kann nur USDC einfrieren, den eigenen Token. Ein früher Bericht schrieb, Circle habe „Tether“ eingefroren; das ist falsch.
- Ripple, World Liberty Financial und der Arbitrum Security Council haben kleinere Beträge in RLUSD, USD1, ETH und ARB eingefroren.
Bitcoin kann von keinem Emittenten eingefroren werden. Laut dem Update von Elliptic um 08:00 UTC waren die 18.270 BTC auf 19 Adressen verteilt, die meisten mit jeweils 1.000 BTC, und hatten keine Börse und keinen Dienst erreicht. TRM schätzt (Stand 00:30 UTC am 30. Oktober), dass der Angreifer weiterhin etwa 2,4 Mrd. USD kontrolliert, die kein Emittent einfrieren kann. Das Update von Elliptic um 08:00 UTC zählt etwa 3,33 Mrd. USD an Vermögenswerten, die kein Emittent einfrieren kann.
Wer steckt hinter dem Binance-Hack?#
Drei Analysefirmen weisen auf Nordkorea hin; keine Regierung hat dies bestätigt. TRM Labs nennt TraderTraitor, das es als „Nordkoreas führende Hacking-Einheit“ bezeichnet, und ergänzt: „Wir treffen diese Einschätzung mit hoher Konfidenz.“ Chainalysis kam zur gleichen Einschätzung, nachdem es gesehen hatte, dass Binance-Gelder in Echtzeit mit Geldern aus einem früheren Exploit vermischt wurden, den es Nordkorea zuordnet.
Auch Elliptic führt den Diebstahl auf Nordkorea zurück, merkt aber an: „Keine Regierung und keine Strafverfolgungsbehörde hat die Zuordnung bestätigt.“ Binance-Co-CEO Richard Teng sagte gegenüber Reuters: „Unsere Untersuchung hat die Verantwortung bisher keiner Einzelperson zugeordnet.“
Wie kamen die Angreifer an die Hot Wallets von Binance?#
Binance nannte in der ersten Erklärung einen Laptop. „Die erste Untersuchung von Binance deutet darauf hin, dass der Sicherheitsvorfall möglicherweise den kompromittierten Laptop eines DevOps-Ingenieurs betrifft, der es einem Angreifer ermöglichte, auf einen Service-Container zuzugreifen und nicht autorisierte Auszahlungstransaktionen einzureichen“, erklärte Binance laut CoinDesk in einer Stellungnahme. Weiter hieß es: „Wir haben keinerlei Hinweise auf einen Abfluss privater Wallet-Schlüssel gefunden.“
Am 30. Oktober erklärte Binance, seine „anschließende Untersuchung hat zusätzliche Angriffspunkte aufgedeckt“, und der Vorfall „geht auf mehrere Faktoren zurück“. Welche Punkte das sind, hat Binance nicht genannt; eine Root-Cause-Analyse hat das Unternehmen ebenfalls nicht veröffentlicht.
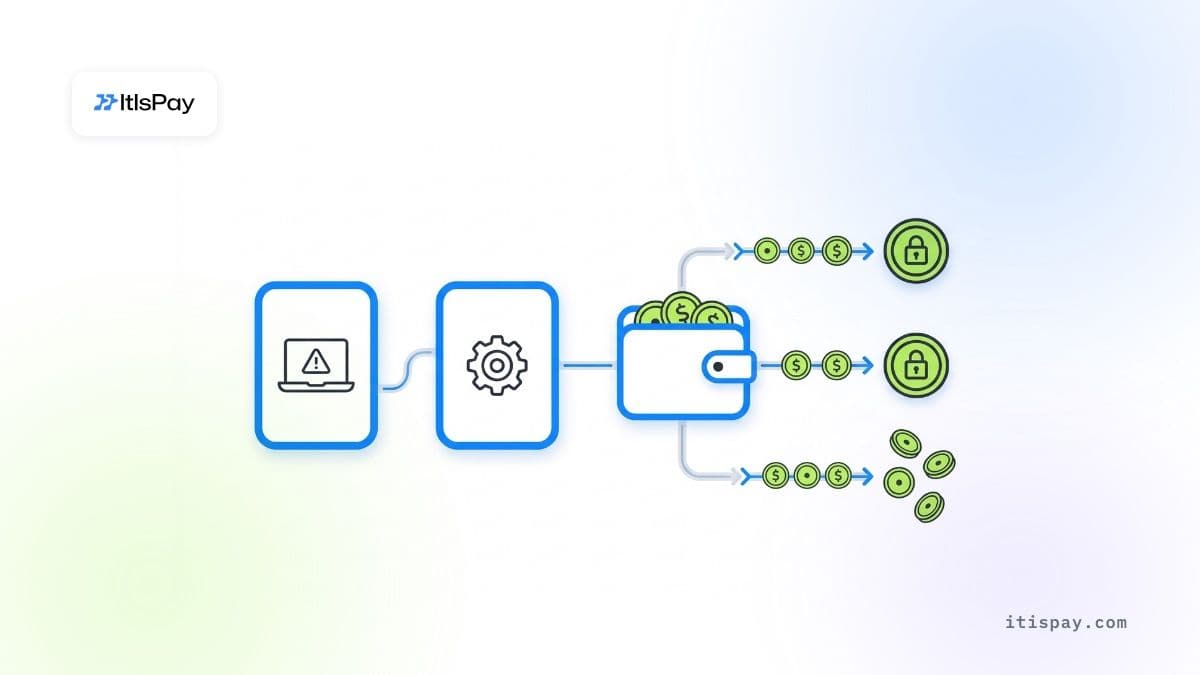
TRMs On-Chain-Analyse passt zu diesem Bild. Nach Einschätzung von TRM ist am wahrscheinlichsten, dass der Angreifer das Signiersystem der Binance-Hot-Wallet dazu brachte, auf allen zehn Blockchains Transaktionen zu signieren. Auf Ethereum nutzte der Angreifer eine neue Kontofunktion (EIP-7702), um die Kontrolle über die Hot Wallet an seinen eigenen Smart Contract zu übertragen; das gesamte Guthaben floss 3 Minuten und 24 Sekunden später ab. TRM fand außerdem Vorbereitungen ab dem 28. Oktober, darunter Testläufe mit zwei Wallets.
Für ein Risikoteam ist die Lehre eng begrenzt. Nach Binances Darstellung sind die Schlüssel nicht abgeflossen, und dennoch wurden die Wallets geleert, weil der Dienst, der eine Signatur anfordern durfte, übernommen wurde.
Warum hat der Proof of Reserves die Kunden von Binance nicht geschützt?#
Proof of Reserves zeigt, was eine Börse an einem bestimmten Tag hält; es sagt nichts darüber aus, wer diese Bestände bewegen kann. Der Bericht von Binance vom 1. Oktober führte laut CoinDesk die Binance-14-Hot-Wallet als Deckung für Kundenguthaben auf. Zum Stichtag hielt sie etwa 89.475 ETH und 1,26 Mrd. USDT, verteilt auf 37 Assets.
CoinDesk schätzt, dass der Diebstahl die ETH-Deckung von Binance von genau 100 % auf „knapp 94 %“ drückte, also rund 6 % unterdeckt, bis Binance nachschießt. Binance erklärt, es werde einen aktualisierten Proof of Reserves veröffentlichen, sobald die Behebung abgeschlossen ist; der nächste reguläre Snapshot ist für den 1. November angesetzt.
Der Bericht war also korrekt, und trotzdem hat er niemanden geschützt. Er bestätigte, dass die Coins vorhanden waren, konnte aber nicht zeigen, wie viele Personen oder Systeme sie wohin und wie schnell übertragen konnten. Für eine Bank ist eine Reserve-Bescheinigung einer Gegenpartei ein Kontostandsabgleich, keine Kontrolle. Die entscheidenden Fragen bei der Krypto-Verwahrung betreffen die Signatur: wie viele Freigaben, von wem und mit welchen Limits.
Sind Binance-Auszahlungen gesperrt, und ist Binance sicher?#
Ja, Auszahlungen bei Binance sind seit dem 30. Oktober gesperrt. Binance erklärt, Einzahlungen funktionierten normal, und Auszahlungen sollten nach etwa 45 bis 48 Stunden wieder möglich sein, nachdem das Unternehmen seinen Auszahlungsdienst und die zugehörigen Adressen neu aufgebaut hat.
Binance sagt, es werde alle Verluste ausgleichen. „Die Nutzer werden die finanziellen Folgen dieses Vorfalls nicht tragen. Binance wird alle Verluste ausgleichen“, sagte ein Sprecher gegenüber Fox Business. Das Geld soll laut Binance aus SAFU, dem Notfallfonds des Unternehmens, und aus Unternehmensmitteln stammen. Co-CEO Yi He sagte, es werde „alle Hacking-Verluste“ decken. CoinDesk berichtete am 30. Oktober, dass SAFU etwa 1 Mrd. USD in Bitcoin hält, und damit deutlich weniger als der Verlust.
Die Kurse fielen innerhalb weniger Stunden. Bitcoin rutschte unter 77.000 USD und notierte um 02:00 UTC am 30. Oktober bei 76.664 USD, laut The Block 4,5 % niedriger im Tagesvergleich. Gehebelte Positionen im Wert von 1,55 Mrd. USD wurden in den 24 Stunden bis zu diesem Zeitpunkt zwangsliquidiert, laut CoinGlass-Daten, die The Block zitiert. CoinDesk berichtet unter Berufung auf informierte Personen, dass institutionelle Anleger allgemein Vermögenswerte von zentralisierten Börsen abziehen, nicht nur von Binance.
Ob Binance jetzt „sicher“ ist, hängt davon ab, was Sie von der Börse brauchen. Das Rückzahlungsversprechen ist nur glaubwürdig, wenn die Unternehmensmittel und das eingefrorene Geld die Lücke decken.
Drei Ursachen hinter dem Hack, die für eine Bank wichtig sind#
Drei Designentscheidungen haben den Verlust möglich gemacht, und eine Bank kann jede davon in ihrem eigenen Aufbau prüfen.
Große Bestände in Hot Wallets. Binance hielt Milliarden in Online-Wallets, über die Auszahlungen abgewickelt wurden; allein Binance 14 hatte am 1. Oktober etwa 89.475 ETH und 1,26 Mrd. USDT. Hot Wallets sind für Geschwindigkeit notwendig, doch jeder Coin darin ist für denjenigen erreichbar, der den Signierpfad kontrolliert.
Ein kompromittierter Rechner erreichte den Auszahlungsweg. Laut Binances eigener Darstellung führte der Laptop eines einzelnen Ingenieurs zu einem Dienst, der Auszahlungen einreichen konnte. Wenn das Gerät einer einzelnen Person eine Kette in Gang setzen kann, die in einer signierten Überweisung endet, ist das Freigabedesign zu dünn.
Die Börse als Single Point of Failure. Jeder, der Vermögen an der Börse hält oder Zahlungen darüber abwickelt, steht still, wenn sie stillsteht. Trader, Händler und jede Bank, die darauf aufbaut, warten alle auf denselben Auszahlungsbutton, bis er wieder funktioniert.
Wie Banken und Neobanken Kundenkrypto halten: drei Fälle#
Die Krypto-Verwahrung für Neobanken und Banken folgt heute drei grundlegenden Modellen. Keines davon steht im Zusammenhang mit dem Binance-Vorfall; wir nutzen sie, um zu zeigen, wo das Risiko liegt.
Revolut: drei Wallet-Typen, in seiner Richtlinie veröffentlicht#
Revolut Digital Assets Europe (RDAEL) veröffentlicht seine Richtlinie zur Sicherung von Kundenvermögenswerten. Sie nennt drei Orte, an denen Kundenkrypto liegen kann:
- Self-Custody-Wallets auf Fireblocks, einer Wallet mit Multi-Party Computation (MPC), „bei der RDAEL den Großteil der Komponenten der privaten Schlüssel hält“. MPC teilt einen Schlüssel in Anteile auf, die bei verschiedenen Parteien liegen, sodass kein einzelner Anteil signieren kann. Revolut nutzt dies vor allem für Transfers zwischen Börsen und Cold Storage.
- Hot Wallets bei Drittbörsen, bei denen RDAEL „die privaten Schlüssel nicht besitzt“. Sie werden genutzt, um Kauf- und Verkaufsaufträge der Kunden auszuführen.
- Cold Wallets bei einem externen Verwahrer, offline. „Der Großteil der Krypto-Vermögenswerte von Kunden wird in Cold Wallets aufbewahrt.“
Die Versionshistorie der Richtlinie zeigt die Richtung. Version 3.0 vom August 2025 führte bilaterale Vereinbarungen mit Börsen ein, „und die verstärkte Kontrolle über Fireblocks“. Änderungen an der Fireblocks-Signierrichtlinie erfordern die Zustimmung des CEO von RDAEL sowie mindestens zwei Freigaben.
Die Richtlinie hält außerdem fest, dass „Revolut die Krypto-Vermögenswerte der Kunden nicht trennt“: Sie liegen in Omnibus-Wallets bei Partnerbörsen oder bei Fireblocks, während Cold Storage getrennt von anderen Gesellschaften geführt wird. Börsen übernehmen die Ausführung, die meisten Vermögenswerte liegen im Cold Storage, und Revolut hat mehr Kontrolle über sein Fireblocks-Setup übernommen.
Eine Bank, deren Krypto-Annahme über ein Zahlungsprodukt einer Börse läuft#
Stellen Sie sich eine Bank vor, deren Händler Krypto über das Zahlungsprodukt einer Börse akzeptieren, etwa Binance Pay, wobei die Gelder in Wallets der Börse gehalten werden. Dieses Setup ist schnell aufgesetzt. Die Börse hält die Schlüssel, betreibt die Wallets und wickelt die Zahlungen ab.
Am 29. Oktober hätte diese Bank nichts zu entscheiden gehabt. Auszahlungen bei der Börse waren gestoppt, die Bank konnte also keine Händlergelder bewegen, und ihre Händler konnten erst ausgezahlt werden, wenn die Börse wieder öffnete. Die eigenen Systeme der Bank funktionierten; ihr Zahlungskanal nicht. Eine Abhängigkeit von einer einzigen Börse ist ein Konzentrationsrisiko, das außerhalb des Risikoregisters der Bank liegt.
Eine Bank nach MiCA Artikel 60 mit eigener Verwahrung#
In der EU kann ein Kreditinstitut Krypto-Verwahrung ohne eine separate Lizenz als Anbieter von Kryptowerte-Dienstleistungen (CASP) anbieten. Nach MiCA Artikel 60 muss es seine Heimataufsicht „mindestens 40 Arbeitstage vor der erstmaligen Erbringung dieser Dienstleistungen“ benachrichtigen. Den vollständigen Weg beschreiben wir in Krypto-Verwahrung für Banken nach MiCA.
Die Pflichten folgen der Bank. Artikel 75 verlangt eine Verwahrungsrichtlinie, die das Verlustrisiko durch „Betrug, Cyberbedrohungen oder Fahrlässigkeit“ minimiert, eine rechtliche und operative Trennung der Kundenvermögen vom eigenen Vermögen der Bank sowie eine Haftung für Verluste, die der Bank zuzurechnen sind, begrenzt auf den Marktwert des verlorenen Vermögenswerts zum Zeitpunkt des Verlusts. Eine Bank, die Verwahrung im eigenen Bereich betreibt, behält die Kontrolle über Signatur und Einfrieren und trägt die volle Haftung, wenn sie versagt.
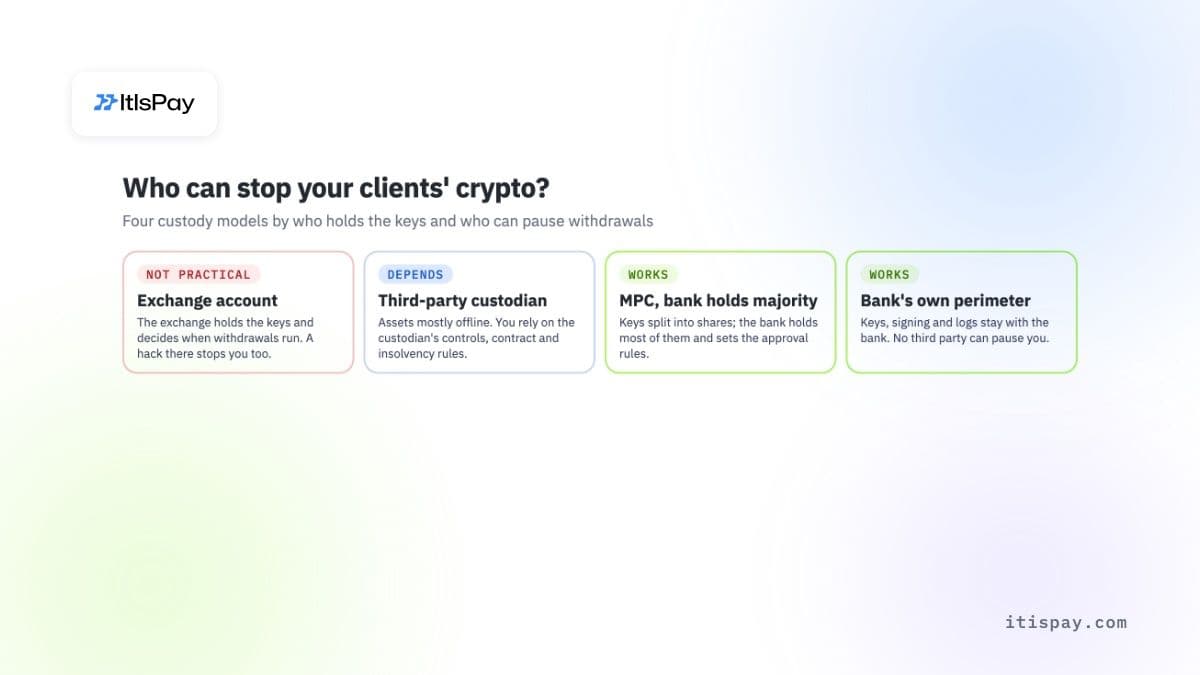
Selbstverwahrung vs. Verwahrung durch Börsen: Wer kann Ihre Gelder stoppen?#
Das gewählte Modell entscheidet, wer die Schlüssel hält, wer eine Auszahlung stoppen kann und wer nach einem Hack gegenüber Ihren Kunden verantwortlich ist.
| Modell | Wer hält die Schlüssel | Wer kann Auszahlungen stoppen | Wenn diese Partei gehackt wird | Urteil für Kundenvermögen |
|---|---|---|---|---|
| Börsenkonto (Hot Wallet) | Die Börse | Die Börse | Sie warten, bis die Börse den Betrieb pausiert, neu aufbaut und zurückzahlt | Nein |
| Externer Verwahrer (Cold Storage) | Der Verwahrer | Der Verwahrer, vertraglich gebunden | Vermögenswerte überwiegend offline; Sie verlassen sich auf dessen Kontrollen und seine Insolvenzregeln | Kommt darauf an |
| MPC-Anbieter, Bank hält die Mehrheit der Anteile | Geteilt; die Bank hält die Mehrheit | Die Bank, über ihre eigenen Freigaberegeln | Angreifer benötigt die Anteile und Freigaben der Bank | Funktioniert |
| Eigener Perimeter der Bank (eigene Server und Schlüsselspeicherung) | Die Bank | Die Bank | Die eigenen Kontrollen der Bank entscheiden; kein Dritter kann Sie stoppen | Funktioniert |
Die Tabelle vergleicht Kontrolle, nicht Qualität. Ein guter externer Verwahrer kann sicherer sein als ein schwacher Eigenbetrieb. Entscheidend ist, auf wen Sie sich verlassen, wenn etwas schiefgeht.
Was ist Self-Custody, einfach erklärt?#
Self-Custody bedeutet, dass Sie die Schlüssel halten, mit denen die Vermögenswerte bewegt werden, sodass niemand sonst sie bewegen oder Sie blockieren kann. Für eine Privatperson ist das eine Hardware-Wallet. Für eine Bank bedeutet es, dass Schlüssel in der eigenen Hardware erzeugt und gespeichert oder als Mehrheit der MPC-Anteile gehalten werden, mit Signierregeln, die die Bank festlegt und prüft.
Die Verwahrung über eine Börse ist das Gegenteil: Sie halten einen Anspruch gegenüber der Börse, und die Börse hält die Schlüssel. An einem schlechten Tag ist dieser Anspruch so viel wert, wie die Börse zurückzahlen kann, und zwar wann immer sie wieder öffnet. Unser Leitfaden zur Verwahrung digitaler Vermögenswerte erläutert die wichtigsten Verwahrmodelle ausführlicher.
Was Selbstverwahrung leisten muss, um einen Angriff wie bei Binance zu stoppen
- Binance verwahrte die Schlüssel zu seinen eigenen Hot Wallets. Die Angreifer mussten sie nicht stehlen: Sie brachten das Signiersystem dazu, ihre Abhebungen zu genehmigen. Die Schlüssel zu halten ist nur die halbe Verteidigung; die andere Hälfte sind die Vorgaben, die erfüllt sein müssen, bevor irgendetwas signiert wird.
- Eine Signierrichtlinie, die getrennt von den alltäglichen Systemen läuft: Limits pro Überweisung und pro Tag, Positivlisten für Zieladressen und ein zweiter Genehmigender auf einem separaten Gerät für große Beträge. Ein kompromittierter Laptop darf nicht ausreichen.
- Eine kleine Hot Wallet und der größte Teil der Vermögenswerte in Cold Storage, damit ein einzelner kompromittierter Dienst nicht an den Großteil der Kundengelder gelangen kann.
- Selbstverwahrung verlagert die Pflicht auf die Bank: Nach Artikel 75 MiCA haftet die Bank für Verluste, die ihr zuzurechnen sind, und sie benötigt Personal, Schlüsselzeremonien, Überwachung und Prüfungen.
- Die Ausführung braucht weiterhin Liquidität. Die meisten Banken werden Guthaben bei Börsen oder Brokern halten, dessen Größe sich nach den Aufträgen richtet, die sie ausführen.
Was sollte eine Bank diese Woche prüfen?#
Beginnen Sie mit dem Exposure, dann mit der Signierung, dann mit den Verträgen. Eine kurze Liste für die Leitung Digital Assets und das Risikoteam:
- Erfassen Sie jede Börse, jeden Broker und jedes Zahlungsprodukt, das Krypto-Werte von Kunden oder der Bank hält, mit den Beständen per heute.
- Prüfen Sie, ob einer davon für Liquidität oder Abwicklung von Binance abhängt, auch indirekt.
- Verschieben Sie Bestände, die über den Bedarf eines Ausführungstages hinausgehen, in Cold Storage oder auf Schlüssel, die Sie kontrollieren.
- Bilden Sie den Signierweg ab: Welche Systeme können eine Signatur anfordern, und kann ein kompromittierter Laptop oder ein Konto darauf zugreifen?
- Verlangen Sie für jede Auszahlung aus einer Hot Wallet mindestens zwei unabhängige Freigaben und tägliche Limits.
- Prüfen Sie Ihre Verwahrverträge auf Pausierungsrechte, Verlustdeckung, Behandlung im Insolvenzfall und Kündigungsfristen.
- Testen Sie den Einfrierweg für Stablecoins: Wer ruft Tether oder Circle an, und wie schnell, wenn Ihre Adressen geleert werden?
Schlüssel und Protokolle innerhalb Ihres Perimeters halten#
Wenn Sie Kryptowerte anbieten möchten, ohne Ihre Schlüssel an eine Börse abzugeben, wird ItisPay innerhalb des eigenen Perimeters der Bank installiert. Daten, Schlüssel und Protokolle verlassen diesen Bereich nicht, und die Bank erhält den Quellcode und das Datenschema. Eine separate Richtlinienebene verwaltet Limits, Rollen, die zweite Genehmigung und Positivlisten für Begünstigte, sodass keine Überweisung außerhalb der eigenen Regeln der Bank signiert wird. Banken, die die Verwahrung nicht selbst übernehmen möchten, können Kundenvermögen bei unserem EU-lizenzierten Partner, einem Anbieter von Kryptowerte-Dienstleistungen (CASP) und Zahlungsinstitut, verwahren lassen; ItisPay dient darauf als Softwareebene.
Dieser Artikel dient nur zu Informationszwecken und stellt keine Rechts- oder Regulierungsberatung dar.

