

سحب مهاجمون نحو 6.3 مليار دولار من المحافظ الساخنة لبينانس مساء 29 أكتوبر 2026، ما يجعلها أكبر عملية سرقة لعملات مشفرة مسجلة. أوقفت بينانس عمليات السحب، وتقول إن المستخدمين لن يتحملوا الخسارة، وتربط شركات تحليل سلاسل الكتل الهجوم بمجموعة TraderTraitor التابعة لكوريا الشمالية.
بالنسبة إلى بنك أو بنك رقمي يقدم خدمات العملات المشفرة، يمثل اختراق بينانس درسًا يتعلق بالمفاتيح. تقول بينانس إنه لم يتسرب أي مفتاح خاص. ولم يحتج المهاجمون إلى ذلك: فبحسب قراءة TRM، جعلوا نظام التوقيع الخاص ببينانس نفسه يوافق على عمليات السحب التي نفذوها. فمن يستطيع جعل نظام التوقيع لديك يوقّع، يتحكم في أصول عملائك أينما كانت محفوظة.
جميع الأرقام الواردة أدناه تعود إلى 30 أكتوبر 2026 نحو الساعة 12:00 بتوقيت UTC. وهي تتغير على مدار اليوم، ونشير إلى المواضع التي تختلف فيها المصادر.
اللحظات الرئيسية
باختصار
- غادر نحو 6.3 مليار دولار المحافظ الساخنة لبينانس عبر عشر شبكات بلوكتشين، بدءًا من نحو الساعة 20:05 UTC في 29 أكتوبر. وجُمّد نحو 2.7 إلى 3 مليارات دولار، معظمها USDT من Tether وUSDC من Circle.
- تشير بينانس إلى حاسوب محمول لأحد المهندسين تعرّض لاختراق، ثم وجدت لاحقًا نقاط اختراق إضافية. وتفيد بأنه لم يتسرب أي مفتاح خاص، بينما يشير تحليل TRM إلى أن نظام التوقيع الخاص بها أُجبر على التوقيع.
- كانت المحفظة الرئيسية التي أُفرغت مدرجة في إثبات الاحتياطيات لدى بينانس بوصفها داعمة لأرصدة العملاء. وتُظهر تقارير الاحتياطي الأرصدة، لا من يستطيع تحريكها.
- ينبغي للبنوك أن تعرف من يحتفظ بالمفاتيح، ومن يوافق على التحويل، ومن يستطيع تجميده. وينبغي أن تقتصر المنصات على التنفيذ، لا أن تتولى الحفظ طويل الأجل لأصول العملاء.
ما الذي حدث في اختراق بينانس في أكتوبر 2026؟#
أفرغ مهاجمون المحافظ الساخنة لبينانس على عشر شبكات بلوكتشين في نحو 20 دقيقة يوم 29 أكتوبر 2026، فاستولوا على نحو 6.3 مليار دولار. والمحفظة الساخنة هي محفظة متصلة بالإنترنت تحتفظ بها المنصة كي تعالج عمليات السحب بسرعة.
تختلف تقديرات الخسارة قليلًا لأن الأسعار تحركت أثناء السرقة. تضع بينانس "الأثر المقدَّر" عند 6.3 مليار دولار. وتحتسب TRM Labs نحو 6.36 مليار دولار وقت نقل الأموال (نُشر في 30 أكتوبر، 02:10 UTC). وتقول Chainalysis إنها نحو 6.4 مليار دولار (30 أكتوبر)، بينما تذكر Elliptic رقم 6.43 مليار دولار (تحديث 30 أكتوبر، 08:00 UTC).
كانت أكبر حصة فردية على Ethereum: نحو 3.79 مليار دولار، شملت 200,630 ETH و1.875 مليار USDT و823 مليون USDC، بحسب TRM. وغادر على Bitcoin 18,270 BTC أخرى تبلغ قيمتها نحو 1.47 مليار دولار.
للمقارنة، كان الرقم القياسي السابق لعملية السرقة هو اختراق Bybit في فبراير 2025. قدّر مكتب التحقيقات الفيدرالي الأمريكي (FBI) قيمته بـ"نحو 1.5 مليار دولار" ونسبه أيضًا إلى TraderTraitor. وتصف Elliptic سرقة بينانس بأنها أكبر بأكثر من أربع مرات. وقبل الاختراق، كانت لدى بينانس أصول بنحو 144 مليار دولار، وفق بيانات DefiLlama التي استشهدت بها CoinDesk في 29 أكتوبر.
الجدول الزمني لاختراق بينانس بالتوقيت العالمي المنسق: أول 16 ساعة#
استغرقت السرقة دقائق، أما الاستجابة فما زالت مستمرة. لم تنشر بينانس الوقت الدقيق الذي أوقفت فيه عمليات السحب، لذلك يُشار إلى السطر الوارد أدناه بعبارة "ليلة 29 إلى 30 أكتوبر".
| الوقت (UTC) | الحدث | المصدر |
|---|---|---|
| 29 أكتوبر، نحو 20:05 | أولى عمليات الخروج، على شبكة XRP Ledger | TRM Labs |
| 29 أكتوبر، 20:20 | خروج 18,270 BTC؛ يُستولى على المحفظة الساخنة لـ Ethereum؛ معظم الأموال يخرج خلال نحو 20 دقيقة | TRM Labs |
| 29 أكتوبر، نحو 20:24 | أُفرغ رصيد Ethereum بعد 3 دقائق و24 ثانية من الاستيلاء؛ وخرج 167,464 ETH من المحفظة الساخنة المسماة Binance 14 | TRM Labs، CoinDesk |
| 29 أكتوبر، 21:01 | تجمّد Tether مبلغ 971.1 مليون USDT في المحفظة الرئيسية للاستلام | TRM Labs |
| 29 أكتوبر، 21:04 | تجمّد Circle مبلغ 823 مليون USDC | TRM Labs |
| ليلة 29 إلى 30 أكتوبر | توقف بينانس الإيداعات وعمليات السحب، وتذكر أن حاسوب مهندس محمول تعرّض للاختراق نقطة دخول محتملة | بينانس، عبر CoinDesk |
| 29 أكتوبر، 23:35 | تؤكد بينانس تجميد 2.54 مليار دولار | TRM Labs |
| 30 أكتوبر، 00:08 | يجمّد مجلس أمان Arbitrum مبلغ 8,426 ETH و74.6 مليون ARB | TRM Labs |
| 30 أكتوبر، 02:10 | تنسب TRM الهجوم إلى TraderTraitor "بثقة عالية" | TRM Labs |
| 30 أكتوبر، نحو 04:30 | تسمّي Chainalysis مجموعة TraderTraitor | Chainalysis |
| 30 أكتوبر، 08:00 | Elliptic: سرقة 6.43 مليار دولار، وتجميد 2.84 مليار دولار (44%) | Elliptic |
| 30 أكتوبر، صباحًا | تُبلغ بينانس عن نقاط اختراق إضافية؛ الإيداعات طبيعية؛ ومن المتوقع عودة عمليات السحب خلال 45 إلى 48 ساعة | بينانس، عبر Reuters وOkayNews |
كم بلغ حجم المبالغ المسروقة، وكم منها مجمّد؟#
سُرق نحو 6.3 مليار دولار، ويُجمَّد نحو 2.7 إلى 3 مليارات دولار منها. تقول Binance إن المبلغ المجمّد نحو 3 مليارات دولار، وتقدّره Chainalysis بنحو 2.8 مليار دولار، وTRM بنحو 2.7 مليار دولار، بينما تذكر Elliptic رقم 2.84 مليار دولار، وتقول إن ذلك يمثل 44% من الإجمالي.
معظم الأموال المجمّدة عملات مستقرة، لأن مُصدريها يستطيعون حجب الرموز المرتبطة بعنوان محدّد:
- Tether جمّدت 971.1 مليون USDT عند 21:01 بالتوقيت العالمي المنسق (UTC)، وفق TRM. وقال الرئيس التنفيذي لـ Tether، باولو أرداينو، لاحقاً إن «أكثر من 1.567 مليار USDT» جُمّدت، كما نقلت CoinDesk عنه في 30 أكتوبر. وبلغ المجموع التراكمي لدى TRM نحو 1.77 مليار USDT حتى 00:30 بالتوقيت العالمي المنسق.
- Circle جمّدت نحو 823 مليون USDC عند 21:04 بالتوقيت العالمي المنسق. ولا تستطيع Circle تجميد سوى USDC، وهو رمزها الخاص. ذكر أحد التقارير الأولية أن Circle جمّدت «Tether»، وهذا غير صحيح.
- Ripple وWorld Liberty Financial وArbitrum Security Council جمّدوا مبالغ أصغر بعملات RLUSD وUSD1 وETH وARB.
لا يستطيع أي مُصدر تجميد البيتكوين. تقول Elliptic، وفق تحديثها الصادر عند 08:00 بالتوقيت العالمي المنسق، إن 18,270 BTC وُزّعت على 19 عنواناً، يحتوي معظمها على 1,000 BTC، ولم تصل إلى أي منصة تداول أو خدمة. وتقدّر TRM (حتى 00:30 بالتوقيت العالمي المنسق في 30 أكتوبر) أن المهاجم ما زال يسيطر على نحو 2.4 مليار دولار لا يستطيع أي مُصدر تجميدها. أما تحديث Elliptic عند 08:00 بالتوقيت العالمي المنسق فيحسب نحو 3.33 مليار دولار من الأصول التي لا يستطيع أي مُصدر تجميدها.
من يقف وراء اختراق Binance؟#
تشير ثلاث شركات تحليل إلى كوريا الشمالية، ولم تؤكد أي حكومة ذلك. تسمّي TRM Labs الجهة TraderTraitor، وتصفها بأنها «وحدة الاختراق الرائدة في كوريا الشمالية»، وتضيف: «نصل إلى هذا الحكم بثقة عالية». وتوصلت Chainalysis إلى الرأي نفسه بعد أن رصدت أموال Binance تُخلط في الوقت الفعلي مع أموال من اختراق سابق تنسبه إلى كوريا الشمالية.
تنسب Elliptic السرقة أيضاً إلى كوريا الشمالية، لكنها تشير إلى أن «أي حكومة أو جهة إنفاذ قانون لم تؤكد هذا الإسناد». وقال الرئيس التنفيذي المشارك في Binance، ريتشارد تنغ، لوكالة رويترز: «لم يُسند تحقيقنا المسؤولية إلى أي فرد بعينه».
كيف تمكّن المهاجمون من الوصول إلى المحافظ الساخنة في Binance؟#
أشار أول بيان لـ Binance إلى حاسوب محمول. «يشير التحقيق الأولي لـ Binance إلى أن الحادث الأمني قد يتضمن حاسوباً محمولاً لمهندس DevOps مخترَقاً، ما سمح لمهاجم بالوصول إلى حاوية خدمة وتقديم عمليات سحب غير مصرّح بها»، قالت Binance في بيان نقلته CoinDesk. وأضافت: «لم نعثر على أي دليل على تسريب أي مفتاح خاص لمحفظة».
وفي 30 أكتوبر، قالت Binance إن «التحقيق اللاحق كشف نقاط اختراق إضافية»، وإن الحادث «ناتج عن عوامل متعددة». ولم تحدد تلك النقاط، ولم تنشر السبب الجذري.
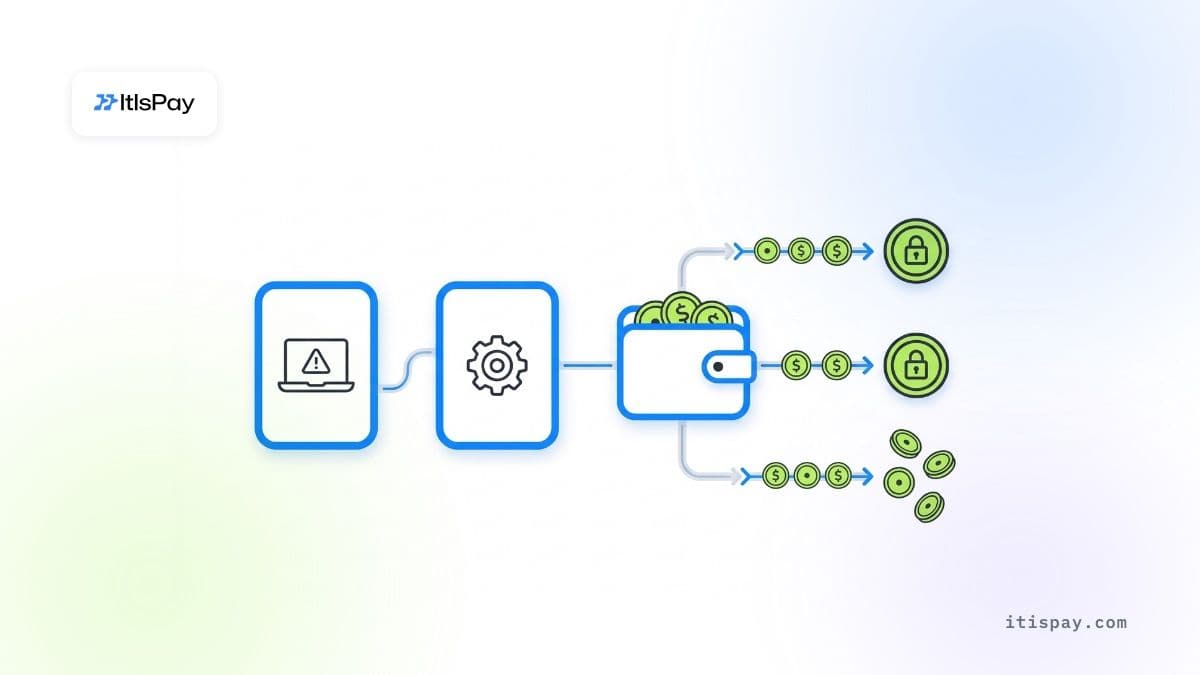
يتفق تحليل TRM للسلسلة مع هذه الصورة. فالتفسير الأرجح، برأي TRM، أن المهاجم تمكّن من جعل نظام توقيع المحافظ الساخنة في Binance يوقّع المعاملات على جميع السلاسل العشر. وعلى شبكة Ethereum استخدم المهاجم ميزة حديثة في الحسابات (EIP-7702) لينقل السيطرة على المحفظة الساخنة إلى عقده الخاص؛ ثم خرج كامل الرصيد بعد 3 دقائق و24 ثانية. ووجدت TRM أيضاً تحضيرات بدأت في 28 أكتوبر، شملت اختبارات تجريبية على محفظتين.
بالنسبة لفريق المخاطر، الدرس ضيّق. فوفق رواية Binance لم تتسرب المفاتيح، ومع ذلك أُفرغت المحافظ، لأن الخدمة المخوّلة بطلب التوقيع هي التي استولى عليها المهاجم.
لماذا لم يحمِ إثبات الاحتياطيات عملاء Binance؟#
يُظهر إثبات الاحتياطيات ما تحتفظ به منصة التداول في يوم معيّن، لكنه لا يقول شيئاً عمّن يستطيع تحريك هذه الأموال. وأدرج تقرير Binance الصادر في 1 أكتوبر محفظة Binance 14 الساخنة ضمن الأصول المقابلة لأرصدة العملاء، وفق CoinDesk. وفي تلك اللقطة كانت تحتوي على نحو 89,475 ETH و1.26 مليار USDT عبر 37 أصلاً.
تقدّر CoinDesk أن السرقة خفّضت الغطاء المقابل لـ ETH لدى Binance من 100% بالضبط إلى «قرابة 94%»، أي بعجز نحو 6% إلى أن تعوّضه Binance. وتقول Binance إنها ستنشر إثبات احتياطيات محدّثاً بعد اكتمال المعالجة، أما اللقطة الدورية المقبلة فمقررة في 1 نوفمبر.
إذن كان التقرير دقيقاً، ومع ذلك لم يحمِ أحداً. فقد أكد أن العملات موجودة، لكنه لم يكن قادراً على إظهار عدد الأشخاص أو الأنظمة التي تستطيع نقلها إلى مكان آخر، ولا بأي سرعة. وبالنسبة للبنك، فإن شهادة احتياطيات صادرة عن طرف مقابل هي فحص للرصيد، وليست ضابطاً رقابياً. والأسئلة الجوهرية في حفظ العملات المشفرة تتعلق بالتوقيع: كم عدد الموافقات، ومن يعطيها، وما الحدود المفروضة عليها.
هل توقفت عمليات السحب في Binance، وهل Binance آمنة؟#
نعم، توقفت عمليات السحب في Binance اعتباراً من 30 أكتوبر. وتقول Binance إن الإيداعات تعمل بشكل طبيعي، وإن عمليات السحب يُفترض أن تُستأنف خلال نحو 45 إلى 48 ساعة، بعد أن تعيد بناء خدمة السحب والعناوين المرتبطة بها.
تقول Binance إنها ستغطي كل الخسائر. وقال متحدث باسمها لقناة Fox Business: «لن يتحمل المستخدمون الأثر المالي لهذا الحادث. ستغطي Binance كل الخسائر». وتقول Binance إن المبالغ ستأتي من صندوق SAFU، وهو صندوق الطوارئ لديها، ومن أموال الشركة. وقال الرئيس التنفيذي المشارك Yi He إنها ستغطي «كل الخسائر الناتجة عن الاختراق». وذكرت CoinDesk في 30 أكتوبر أن صندوق SAFU يحتوي على نحو 1 مليار دولار من البيتكوين، وهو أقل بكثير من حجم الخسارة.
انخفضت الأسعار خلال ساعات. فقد هبط البيتكوين دون 77,000 دولار، وتداول عند 76,664 دولاراً في 02:00 بالتوقيت العالمي المنسق في 30 أكتوبر، بانخفاض 4.5% خلال 24 ساعة، وفق The Block. وأُغلقت قسرياً مراكز ذات رافعة مالية بقيمة 1.55 مليار دولار خلال الساعات الـ24 المنتهية عند ذلك الوقت، وفق بيانات CoinGlass التي استشهد بها The Block. وتفيد CoinDesk، نقلاً عن أشخاص مطّلعين على الموضوع، بأن المستثمرين المؤسسيين يسحبون أصولهم من المنصات المركزية عموماً، لا من Binance وحدها.
هل Binance «آمنة» الآن؟ يتوقف ذلك على ما تحتاجه منها. وعدها بالسداد موثوق فقط إذا غطّت أموال الشركة والأموال المجمّدة الفجوة.
ثلاثة أسباب وراء الاختراق تهمّ البنك#
ثلاثة خيارات تصميمية جعلت الخسارة ممكنة، ويستطيع البنك أن يتحقق من كل منها في بنيته الخاصة.
أرصدة كبيرة في المحافظ الساخنة. كانت Binance تحتفظ بمليارات في محافظ متصلة بالإنترنت تعالج عمليات السحب، وكانت Binance 14 وحدها تحتوي على نحو 89,475 ETH و1.26 مليار USDT في 1 أكتوبر. المحافظ الساخنة ضرورية للسرعة، لكن كل عملة فيها يمكن الوصول إليها من قِبل من يسيطر على مسار التوقيع.
جهاز واحد مخترَق وصل إلى مسار السحب. وفق رواية Binance نفسها، أدى حاسوب محمول لمهندس واحد إلى خدمة تستطيع تقديم عمليات السحب. فإذا كان جهاز شخص واحد قادراً على بدء سلسلة تنتهي بتحويل موقَّع، فإن تصميم الموافقات ضعيف جداً.
المنصة كنقطة فشل واحدة. كل من يحتفظ بأصوله لدى المنصة، أو يمرّر مدفوعاته عبرها، يتوقف حين تتوقف. ينتظر المتداولون والتجار وأي بنك مبني فوقها جميعاً عودة زر السحب نفسه إلى العمل.
كيف تحتفظ البنوك والبنوك الرقمية بعملات العملاء المشفرة: ثلاث حالات#
يتّبع الحفظ الأمين للعملات المشفرة لدى البنوك الرقمية والبنوك اليوم ثلاثة نماذج عامة. ولا يرتبط أي منها بحادثة Binance، ونستعملها لنوضح أين يقع الخطر.
Revolut: ثلاثة أنواع من المحافظ، منشورة في سياستها#
تنشر Revolut Digital Assets Europe (RDAEL) سياسة حماية أصول العملاء. وتسمّي ثلاثة أماكن يمكن أن تُحفظ فيها عملات العملاء المشفرة:
- محافظ الحفظ الذاتي على Fireblocks، وهي محفظة بالحوسبة متعددة الأطراف (Multi Party Computation أو MPC) «تحتفظ فيها RDAEL بغالبية مكونات المفاتيح الخاصة». تقسّم MPC المفتاح الواحد إلى حصص يحتفظ بها أطراف مختلفة، فلا تستطيع أي حصة منفردة التوقيع. وتستخدم Revolut هذه المحافظ أساساً للتحويلات بين المنصات والتخزين البارد.
- المحافظ الساخنة لدى منصات تداول تابعة لأطراف ثالثة، حيث «لا تملك RDAEL المفاتيح الخاصة». وتُستخدم هذه المحافظ لتنفيذ أوامر الشراء والبيع للعملاء.
- المحافظ الباردة لدى حافظ أمين من طرف ثالث، غير متصلة بالإنترنت. «تُحفظ غالبية أصول العملاء المشفرة في المحافظ الباردة».
يُظهر سجل إصدارات السياسة الاتجاه. فالإصدار 3.0، المؤرخ في أغسطس 2025، أدخل اتفاقيات ثنائية مع المنصات، و«زيادة السيطرة على Fireblocks». وتحتاج التغييرات في سياسة توقيع Fireblocks إلى موافقة الرئيس التنفيذي لـ RDAEL وموافقتين على الأقل.
تنص السياسة أيضاً على أن «Revolut لا تفصل أصول العملاء المشفرة»: فهي موجودة في محافظ مجمّعة لدى منصات الشركاء أو لدى Fireblocks، بينما يُحفظ التخزين البارد منفصلاً عن الكيانات الأخرى. تتولى المنصات التنفيذ، وتوجد معظم الأصول في التخزين البارد، وقد عززت Revolut سيطرتها على إعداد Fireblocks الخاص بها.
بنك تعتمد خدمة قبوله للعملات المشفرة على منتج دفع لمنصة تداول#
تخيّل بنكاً يقبل فيه التجار العملات المشفرة عبر منتج دفع تابع لمنصة تداول، مثل Binance Pay، مع احتفاظ المنصة بالأموال في محافظها. هذا الإعداد سريع الإطلاق، فالمنصة تحتفظ بالمفاتيح، وتدير المحافظ، وتسوّي المدفوعات.
في 29 أكتوبر، لم يكن لدى هذا البنك ما يقرره. فقد توقفت عمليات السحب لدى المنصة، ولذلك لم يستطع البنك تحريك أموال التجار، ولم يُدفع لهم شيء حتى أعادت المنصة فتح أبوابها. كانت أنظمة البنك الداخلية سليمة، أما قناة الدفع لديه فلم تكن كذلك. والاعتماد على منصة واحدة يُعد خطر تركّز يقع خارج سجل المخاطر لدى البنك.
بنك يخضع للمادة 60 من MiCA مع حفظ أمين خاص به#
في الاتحاد الأوروبي، يجوز لمؤسسة ائتمانية أن تقدّم خدمة الحفظ الأمين للعملات المشفرة دون ترخيص CASP منفصل. وبموجب المادة 60 من MiCA، يجب عليها إخطار سلطتها الرقابية في بلدها «قبل 40 يوم عمل على الأقل من تقديم تلك الخدمات للمرة الأولى». نغطي المسار الكامل في الحفظ الأمين للعملات المشفرة للبنوك بموجب MiCA.
تتبع الالتزامات البنك. تشترط المادة 75 وجود سياسة للحفظ تقلل من مخاطر الخسارة الناتجة عن «الاحتيال أو التهديدات السيبرانية أو الإهمال»، والفصل القانوني والتشغيلي لأصول العملاء عن أصول البنك، والمسؤولية عن الخسائر المنسوبة إلى البنك، بسقف يعادل القيمة السوقية للأصل المفقود وقت الخسارة. والبنك الذي يدير الحفظ داخل نطاقه الخاص يحتفظ بالسيطرة على التوقيع والتجميد، ويتحمل الواجب كاملاً إذا أخفق.
الحفظ الذاتي مقابل الحفظ لدى المنصة: من يستطيع إيقاف أموالك؟#
النموذج الذي تختاره يحدد من يحتفظ بالمفاتيح، ومن يستطيع إيقاف عملية سحب، ومن يُسأل أمام عملائك بعد الاختراق.
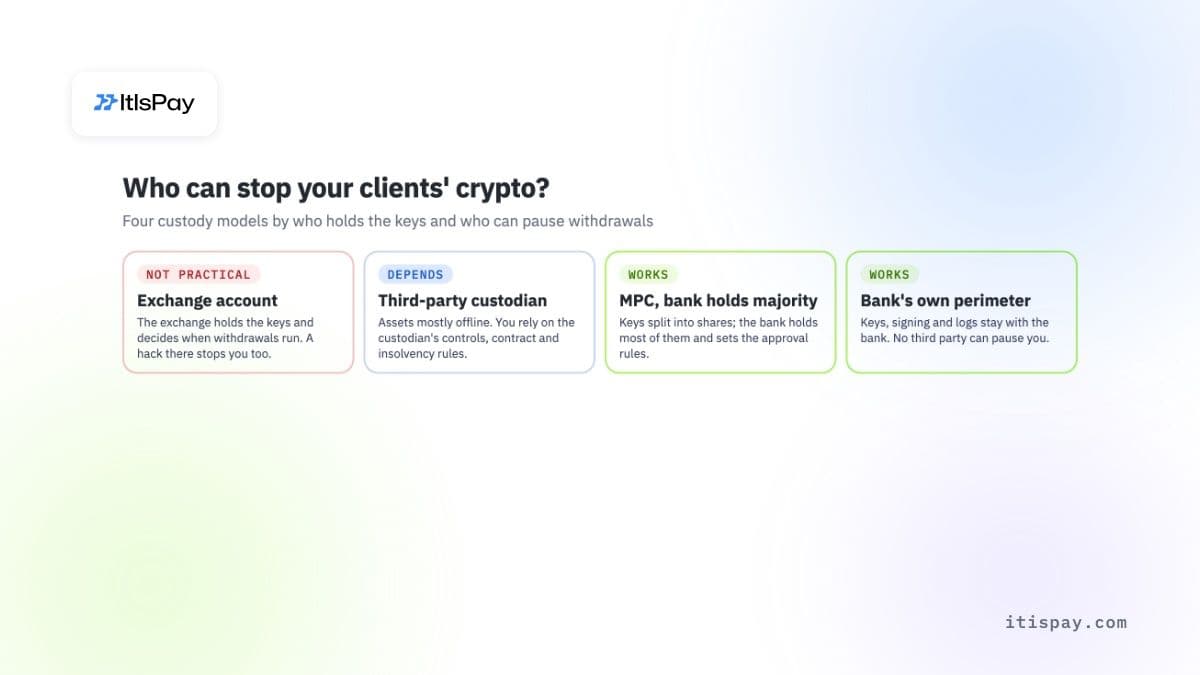
| النموذج | من يحتفظ بالمفاتيح | من يستطيع إيقاف عمليات السحب | إذا تعرّض هذا الطرف للاختراق | الحكم بشأن أصول العملاء |
|---|---|---|---|---|
| حساب في منصة تداول (محفظة ساخنة) | المنصة | المنصة | عليك انتظار أن توقف المنصة العمليات وتعيد بناء أنظمتها وتسدد الأموال | لا |
| حافظ أمين من طرف ثالث (محفظة باردة) | الحافظ الأمين | الحافظ الأمين، بموجب العقد | الأصول غير متصلة بالإنترنت في معظمها؛ وأنت تعتمد على ضوابطه وقواعد الإعسار المعمول بها لديه | يتوقف على الظروف |
| مزوّد الحوسبة متعددة الأطراف (MPC)، والبنك يحتفظ بأغلبية حصص المفتاح | مشترك؛ البنك يحتفظ بالأغلبية | البنك، من خلال قواعد الموافقة الخاصة به | على المهاجم الحصول على حصص المفتاح لدى البنك وموافقاته | يعمل |
| النطاق الداخلي للبنك (خوادمه الخاصة وتخزين مفاتيحه) | البنك | البنك | تحدد ضوابط البنك الخاصة الأمر؛ ولا يستطيع أي طرف ثالث إيقافك | يعمل |
يقارن الجدول بين مستويات التحكم لا بين مستويات الجودة. فقد يكون الحافظ الأمين الجيد من طرف ثالث أكثر أمانًا من نظام داخلي ضعيف. ما يتغير هو الطرف الذي تعتمد عليه عند حدوث خلل ما.
ما المقصود بالحفظ الذاتي بعبارات بسيطة؟#
يعني الحفظ الذاتي أنك تحتفظ بالمفاتيح التي تحرّك الأصول، فلا يستطيع أي طرف آخر تحريكها أو منعك منها. بالنسبة إلى الفرد، يتمثل ذلك في محفظة أجهزة. أما بالنسبة إلى البنك، فيعني أن المفاتيح تُولَّد وتُخزَّن في أجهزته الخاصة، أو يُحتفظ بها كأغلبية من حصص MPC، مع قواعد توقيع يضعها البنك ويدقّقها.
أما الحفظ لدى المنصة فهو على النقيض: أنت تمتلك مطالبة على المنصة، والمنصة هي التي تحتفظ بالمفاتيح. وفي اليوم السيئ، تكون قيمة تلك المطالبة مساوية لما تستطيع المنصة سداده، وفي الوقت الذي تعيد فيه فتح أبوابها. ويشرح دليلنا حول حفظ الأصول الرقمية ترتيبات الحفظ الرئيسية بمزيد من التفصيل.
ما الذي يجب أن يتضمنه الحفظ الذاتي لوقف هجوم على غرار هجوم Binance
- كانت Binance تحتفظ بمفاتيح محافظها الساخنة الخاصة. ولم يكن المهاجمون بحاجة إلى سرقتها، بل حصلوا على موافقة نظام التوقيع على عمليات السحب الخاصة بهم. فحيازة المفاتيح تمثل نصف الدفاع، والنصف الآخر هو ما يجب الاتفاق عليه قبل التوقيع على أي شيء.
- سياسة توقيع تعمل بمعزل عن الأنظمة اليومية: حدود لكل تحويل ولكل يوم، وعناوين وجهة مدرجة في قائمة السماح، وموافقة ثانية من جهاز منفصل على المبالغ الكبيرة. ولا ينبغي أن يكفي جهاز محمول مخترَق واحد.
- محفظة ساخنة صغيرة وأغلب الأصول في التخزين البارد، بحيث لا تستطيع خدمة واحدة مخترقة الوصول إلى الجزء الأكبر من أموال العملاء.
- ينقل الحفظ الذاتي المسؤولية إلى البنك: فبموجب المادة 75 من MiCA، يكون البنك مسؤولًا عن الخسائر المنسوبة إليه، ويحتاج إلى كوادر بشرية، وإجراءات رسمية لإدارة المفاتيح، ومراقبة، وتدقيق.
- ما زال التنفيذ يحتاج إلى سيولة. وسيحتفظ معظم البنوك برصيد لدى المنصات أو الوسطاء، بحجم يتناسب مع الأوامر التي ينفذونها.
ما الذي ينبغي للبنك أن يتحقق منه هذا الأسبوع؟#
ابدأ بالتعرض للمخاطر، ثم التوقيع، ثم العقود. قائمة مختصرة لرئيس الأصول الرقمية وفريق المخاطر:
- أعدّ قائمة بكل منصة تداول ووسيط ومنتج دفع يحتفظ بعملات مشفرة للعملاء أو للبنك، مع الأرصدة حتى تاريخ اليوم.
- تحقّق مما إذا كان أي منها يعتمد على Binance في السيولة أو في التسوية، ولو بشكل غير مباشر.
- انقل الأرصدة التي تتجاوز ما تحتاجه ليوم تنفيذ واحد إلى التخزين البارد أو إلى مفاتيح تتحكم فيها.
- ارسم مسار التوقيع: ما الأنظمة التي يمكنها طلب توقيع، وهل يمكن لجهاز محمول أو حساب مخترَق واحد الوصول إليه؟
- اشترط موافقتين مستقلتين على الأقل وحدودًا يومية لكل عملية سحب من محفظة ساخنة.
- راجع عقود الحفظ لديك للاطلاع على حقوق الإيقاف، وتغطية الخسائر، ومعاملة الإعسار، وفترات الإخطار.
- اختبر مسار تجميد العملات المستقرة: من يتصل بـ Tether أو Circle، وبأي سرعة، إذا استُنزفت عناوينك؟
احتفظ بالمفاتيح وسجلات النظام داخل نطاقك#
إذا كنت ترغب في تقديم خدمات العملات المشفرة دون تسليم مفاتيحك إلى منصة تداول، فإن ItisPay يُثبَّت داخل النطاق الخاص بالبنك. لا تغادر البيانات والمفاتيح والسجلات هذا النطاق، ويحصل البنك على الشيفرة المصدرية ومخطط البيانات. وتتولى طبقة سياسات منفصلة الحدود والأدوار والموافقة الثانية والمستفيدين المدرجين في قائمة السماح، بحيث لا يُوقَّع أي تحويل خارج القواعد الخاصة بالبنك. أما البنوك التي تفضّل عدم إدارة الحفظ بنفسها، فيمكنها الاحتفاظ بأصول عملائها لدى شريكنا المرخّص في الاتحاد الأوروبي كمقدّم خدمات أصول مشفرة (CASP) ومؤسسة دفع، مع بقاء ItisPay طبقة البرمجيات فوقه.
هذه المقالة لأغراض إعلامية فقط ولا تشكّل مشورة قانونية أو تنظيمية.

