

美国司法部表示,政府与私营部门的联合行动已冻结朝鲜军方黑客于2026年10月29日前后从币安盗取的60亿美元以上资金中的逾27亿美元。其刑事司负责人将这一结果描述为阻止了“该历史性入侵事件的约一半”;另一半大多存放在发行方无法冻结的资产中。
朝鲜加密货币黑客攻击币安事件并未破解任何密码学机制。币安自己的报告描述了一场虚假的求职面试、一个被篡改的开发工具,以及一个对攻击者要求的内容照单签名的内部签名服务。2025年的Bybit事件和2024年的DMM Bitcoin事件也都失败于同一环节:签名周边的人员与屏幕,而非密钥本身。
本文数据截至2026年11月20日(UTC)。冻结和追回金额仍在变动。
关键时刻
要点速览
- 美国司法部,2026年11月12日:朝鲜“TraderTraitor”小组从币安盗取超过60亿美元;政府与私营部门合计冻结超过27亿美元,其中美国司法部获法院授权扣押或限制的金额超过12亿美元。
- 币安11月3日发布的报告显示,攻击入口是6月一个被篡改的开发工具和9月的一场虚假求职面试,随后于10月29日取得了内部钱包签名服务的访问权限。
- Bybit(约15亿美元,2025年2月)与DMM Bitcoin(4,502.9 BTC,2024年5月)呈现相同模式:签名者批准了被入侵的屏幕或请求向其展示的内容。
- 对银行而言,真正有效的控制措施位于签名屏幕之外:由独立系统执行的限额与白名单、在另一台设备上核对原始交易的第二签名人、大部分资产的冷存储,以及招聘与设备规则。
美国司法部对币安黑客攻击的冻结有何表态?#
2026年11月12日,美国司法部(公告编号26-1356)表示,朝鲜军方人员——“FBI称之为‘TraderTraitor’”——于10月29日前后从币安盗取了超过60亿美元的虚拟资产。同一公告称,“迄今为止,美国政府与私营部门的共同努力已促成冻结超过27亿美元”,并且该部门已获得法院授权,可“扣押或限制其中超过12亿美元”。
助理司法部长A. Tysen Duva表示,刑事司运用其专业能力“立即遏制了该历史性入侵事件的约一半”。本周有关美国司法部协助冻结近一半被盗资金的报道,正是源于这一表述。我们未找到这些报道背后更新的美国司法部数据:相关数字均为11月12日公布的数据。
同一公告还涉及FaceStealer,这是朝鲜另一项利用深度伪造视频通话的诈骗行动。据美国司法部称,该行动在18个月内盗取了超过4亿美元。国家安全司的M. Scott Proctor点明了动机:“朝鲜政府通过加密货币盗窃为其流氓政权及非法武器计划提供资金。”
其他冻结数字因来源和日期而异。币安称,受影响的63.4亿美元中约有28.5亿美元已被“冻结或拦截”,但仍需对账,且受价格变动影响。TRM Labs于11月17日更新的数据显示,约27亿美元已被冻结,并称攻击者仍持有约24亿美元,其中包括超过420,000枚ETH和18,270枚BTC。币安此后已获得阿布扎比法院签发的全球性冻结令,针对身份不明的攻击者。
币安黑客攻击时间线(UTC),依据币安自身报告#
币安于2026年11月3日发布了初步调查结果。报告开篇写道:“我们目前的调查表明,这是一场精心策划的多阶段攻击。”对银行而言,数月的准备工作比四小时的资金转出更值得关注。
| 日期(2026年,UTC) | 事件经过 | 来源 |
|---|---|---|
| 6月 | 工程师A在寻找AI编程工具时安装了被篡改的Homebrew软件包;设备已更换,但钱包团队的同事仍处于暴露状态 | 币安,11月3日 |
| 9月 | 工程师B在一个招聘平台上被冒充“项目总监”的人接触;先是虚假视频面试,随后与冒充“CEO”的人聊天;一个测试代码库植入了恶意软件,终端防护未能检出 | 币安,11月3日 |
| 10月20日 | 攻击者利用工程师B的电脑,通过内部AI工具控制工程师A和C;找到一个容器部署令牌 | 币安,11月3日 |
| 10月29日 17:15至19:56 | 攻击者登录工程师C的电脑,部署容器,进入内部钱包签名服务 | 币安,11月3日 |
| 10月29日 20:05至20:09 | 五个热钱包向同一攻击者地址转出2.3346亿XRP;随后是BTC、SOL、OP和ETH | 币安,11月3日 |
| 10月29日 23:56 | 最后一笔转账(2,961.9 ETH)完成 | 币安,11月3日 |
| 10月31日 | FBI、特勤局与IRS-CI的通报将此次盗窃归因于TraderTraitor | FBI通报 |
| 11月初 | 金与正在官方媒体上驳斥FBI的指认 | 南华早报(SCMP) |
| 11月12日 | 美国司法部:冻结金额超过27亿美元,其中超过12亿美元处于法院授权之下 | 美国司法部 |
币安写道,攻击者“随后利用签名服务,攻击了以太坊的 EIP-7702 授权机制”,并称热钱包采用了多方计算(MPC,即将密钥拆分到多台机器上保管)。拆分密钥并没有阻止盗窃:攻击者触及了要求密钥持有人签名的服务。币安还称,2026年期间,其检测并阻止了57起疑似与朝鲜有关的案件。如需了解事件经过,请阅读币安的完整说明。
美国司法部(DOJ)冻结资产报道出错的地方#
- “美国司法部冻结了27亿美元。”发布稿称这是政府与私营部门的合计金额。美国司法部自己的法律文件中的金额是12亿美元,且包含在27亿美元之内,而不是额外的部分。
- “美国查扣了12亿美元。”发布稿使用的是“扣押或限制”(seize or restrain)。限制措施是将资产保持原状,并不决定资产归属。发布稿未提及没收裁决,并称相关工作仍在进行中。
- “一半资金已追回。”冻结不等于返还。币安表示,损失将由它自己而非用户承担,因此回收的资金主要是让币安恢复到损失前的状态。
- “一名工程师的笔记本电脑。”币安最初的声明曾暗示如此。其11月3日的报告提到了三名工程师、6月的一次供应链事件,以及9月的一次虚假面试。
- “没有密钥被盗。”这一说法来自外部分析师,而非币安。币安表示攻击者触及了内部签名服务,但尚未说明密钥材料是否已流出公司。
朝鲜加密货币黑客如何获取密钥?#
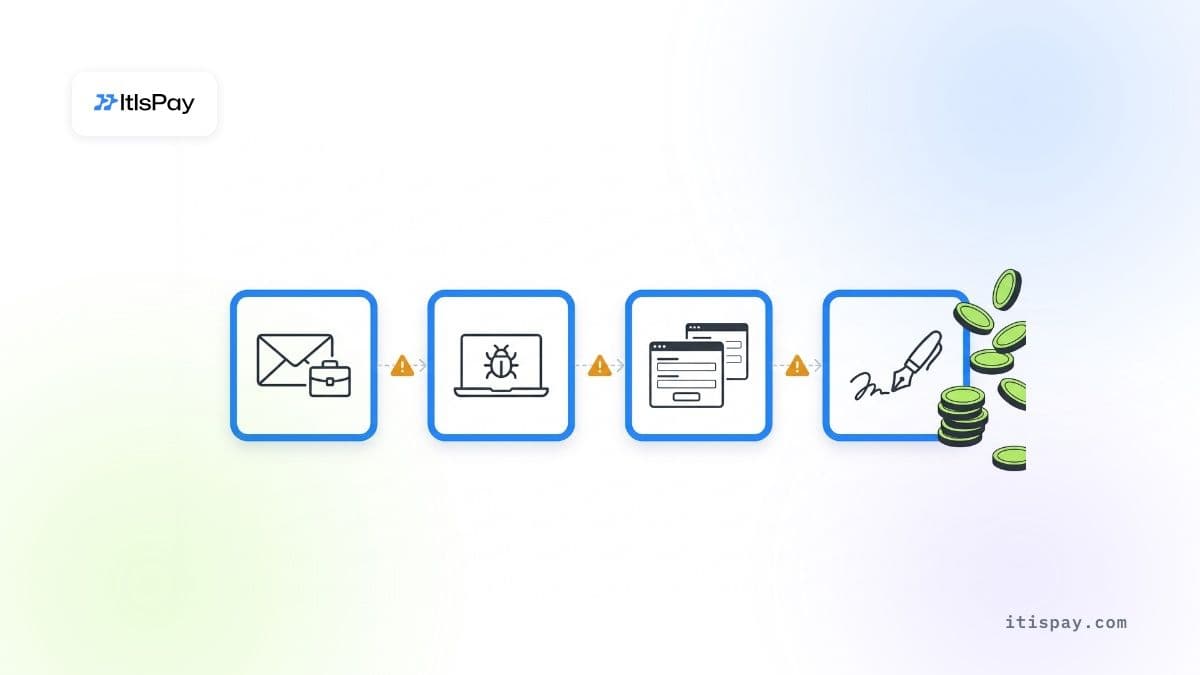
本文中的每起朝鲜加密货币黑客事件都遵循相同的三个步骤:接触有权限的人员,接触构建或显示交易的工具,并获得对并非签署人本意批准的转账的有效签名。密码学本身并未被破坏。Chainalysis 于2025年12月写道,朝鲜组织“冒充知名 web3 和 AI 公司的招聘人员”,并将IT工作人员安插进加密服务机构以获取特权访问。币安的案例采用的是第一条路径,此前的案例则采用了其他路径。
虚假招聘人员与测试任务#
攻击的第一步通常是一份工作邀请。在币安的案例中,工程师 B 收到了一次虚假面试以及一个“测试任务”代码库。在 DMM Bitcoin 的案例中,根据美国联邦调查局(FBI)、美国国防部网络犯罪中心和日本国家警察厅于2024年12月23日发布的联合声明,2024年3月,一名朝鲜行为者在LinkedIn上冒充招聘人员,并通过GitHub向日本钱包软件公司 Ginco 的一名员工发送了一份“入职前测试”。“FaceStealer”在美国司法部11月12日的发布稿中还补充道,该手段包括与目标已认识的人进行深度伪造视频通话。
被篡改的工具与供应商#
币安的首次入侵源于一次被篡改的包管理器安装。Bybit 的事件则与供应商有关:多签钱包提供商 Safe 表示,此次盗窃源于“Safe{Wallet}的一台被入侵的开发者机器,导致提交了一笔伪装的恶意交易”。Sygnia 的调查人员(其调查结果由 Bybit 首席执行官公布)在 Bybit 自身的基础设施中未发现入侵迹象。
薪资名册上的内部人员#
FBI 于2026年10月13日警告称,朝鲜利用“数千名受国家控制的远程‘IT工作人员’”渗透西方公司,并称该政权“获得了这些行为者所产生收入的估计85%至90%”。在加密交易台上,一名拥有管理员权限的远程承包商距离密钥只有一步之遥。应以此标准审查他们。
Bybit、WazirX 和 DMM Bitcoin 在签名环节揭示了什么?#
三起案件中,批准转账的人看到的屏幕或请求都没有显示真正被签署的内容。Bybit 和 WazirX 使用的是多签钱包。对银行而言,这一教训的适用范围较窄。第二名签署人只有核对攻击者无法改写的内容,才会起到作用。
Bybit,2025年2月21日。 FBI 将“约15亿美元的虚拟资产”盗窃案归因于朝鲜(PSA I-022625-PSA)。Bybit 的签署人在一次计划内的转账中,正将资金从多签冷钱包转入热钱包。Sygnia 发现,“造成恶意交易的恶意代码直接来自 Safe{Wallet} 的 AWS 基础设施。”该代码只在特定条件下运行,因此签署人看到的是一笔正常转账,却签署了另一笔交易。
DMM Bitcoin,2024年5月。 FBI 和日本警方称,TraderTraitor 盗走了4,502.9枚比特币(BTC),按当时价格约合3.08亿美元。Ginco 员工被入侵后,攻击者“很可能利用这一访问权限操纵了一名 DMM 员工的合法转账请求”。该请求经由合法渠道发出,因此对批准者而言显得正常。
WazirX,2024年7月。 这家印度交易所从一个由其托管服务商 Liminal 运营的多签钱包中损失了超过2.3亿美元。WazirX 表示(如当时报道所述),界面所示数据与实际交易不符。Liminal 表示其自身服务器未遭入侵。两家公司对原因仍存分歧,因此应将相关细节视为尚无定论。双方的说法都描述了签署人批准了其无法完整查看的交易。
币安从另一个角度印证了这一模式。据币安的说法,攻击者并未在屏幕上欺骗人工签署人,而是直接触及签名服务本身,并发起了“正常提款流程之外”的交易。币安尚未说明其限额和白名单设在何处。这一通用规则依然成立:如果控制措施位于攻击者能够触及的服务之内,它们便可能随之被一并关闭。
自2024年以来,朝鲜在加密货币领域盗取了多少?#
在币安事件之前,单年规模最大的是2025年。Chainalysis 统计,朝鲜相关团体在2025年至少盗取了20.2亿美元,比2024年多6.81亿美元,其中 Bybit 占比最大。在联合国专家小组任期结束后设立的多边制裁监测小组估计,2024年1月至2025年9月期间被盗金额为28亿美元。TRM Labs 统计,2026年上半年被盗约6.43亿美元,约占该期间加密货币黑客损失总额的66%。仅币安一起事件,据美国司法部称超过60亿美元,就已超过上述所有金额。
对银行而言,这意味着攻击者是一个有收入目标的国家。它也很有耐心:币安的行动始于6月。
持有密钥的银行,依据MiCA和《数字运营韧性法案》(DORA)须满足哪些要求?#
在欧盟为客户持有加密资产的银行同时受MiCA和DORA约束,且持有密钥;两者都将签名路径纳入其责任范围。银行可通过MiCA第60条第1款进入该业务:信贷机构“如已通知”其本国主管机关,即“可提供加密资产服务”,且该通知须“至少在首次提供此类服务前40个工作日”作出。我们关于MiCA 下银行加密资产托管的指南涵盖了这一路径。
进入后,适用以下三项规则:
- MiCA第75条第3款:托管政策“应将因欺诈、网络威胁或疏忽而导致客户加密资产、与这些加密资产相关的权利或加密资产访问方式损失的风险降至最低。”
- MiCA第75条第8款:提供方须对“可归因于其自身的事件”造成的损失承担责任,责任上限为损失发生时的市值。我们认为,被入侵的内部签名服务属于提供方的运营范围,因此针对其控制范围之外事件的除外条款难以适用。
- DORA自2025年1月17日起适用:第9条第4款第(d)项要求“加密密钥的保护措施”;第28条第1款第(a)项规定,使用ICT供应商的机构“仍须承担全部责任”;第5条第2款第(a)项将ICT风险的最终责任置于管理机构。
监管机构已在关注。2026年7月8日,ESMA(欧洲证券和市场管理局)启动了一项关于加密资产服务提供商(CASP)数字运营韧性的共同监管行动,重点关注托管,并将“密钥和存储管理”及“交易控制”列为相关议题。
哪些签名控制措施可以阻止朝鲜加密货币黑客攻击?#
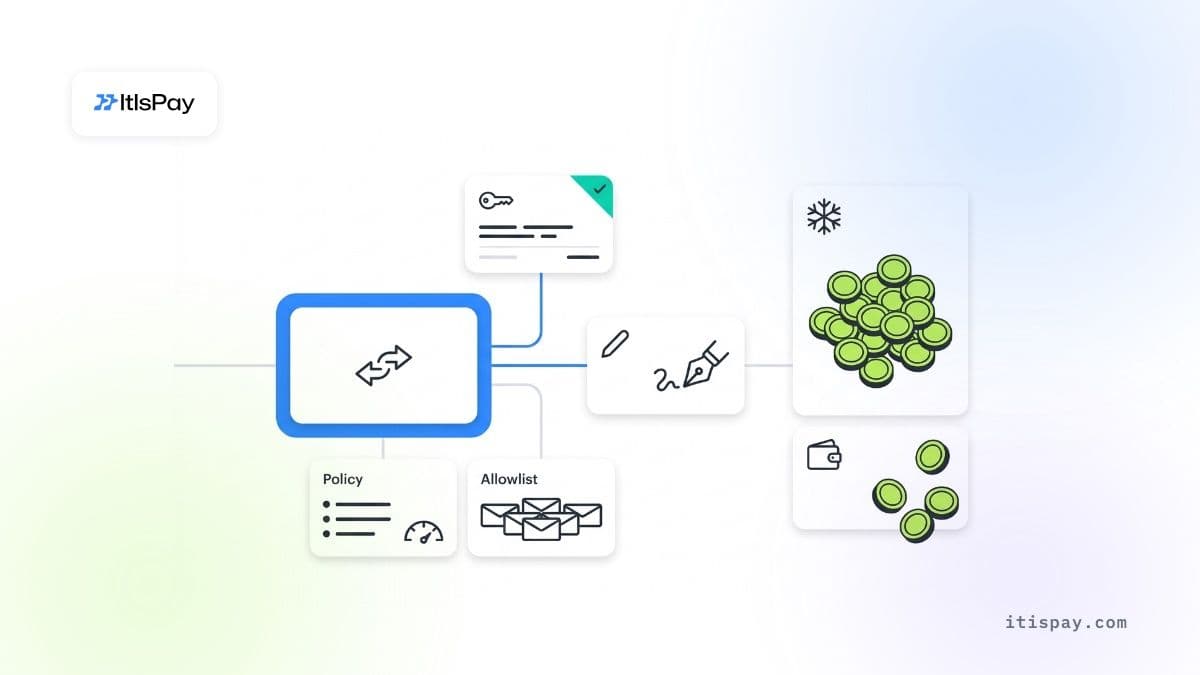
只有当某项控制位于攻击者最可能触及的系统之外时,它才有用。对每一项措施都应提出这样的问题:如果钱包工程师的笔记本电脑和签名屏幕都被入侵,它是否依然有效?关于如何在自持与外包托管之间做选择,更多内容可见我们关于币安被盗事件与自持托管的文章。
| 控制措施 | 可防范的风险 | 无法防范的风险 | 结论 |
|---|---|---|---|
| 同一界面上的第二签名人 | 单个违规员工 | 被篡改的界面会向两名签名人显示同一个谎言 | 否 |
| 第二签名人在独立设备上核对原始交易 | Bybit式的显示欺骗手段 | 共谋,或第二台设备被攻陷 | 有效 |
| 由独立策略系统执行的地址白名单 | 转入攻击者的新地址 | 若策略未覆盖,则无法防范EIP-7702等委托类手段 | 视情况 |
| 签名服务之外的每小时和每日金额限额 | 几分钟内被全部转走 | 低于限额的缓慢盗取 | 有效 |
| 大部分资金存放于冷存储,并按计划补充 | 一次事件中损失大部分资金 | 在计划补充期间发起的攻击,如Bybit事件 | 视情况 |
| 仅拆分MPC或多签密钥 | 单个密钥被盗 | 请求路径被攻陷 | 否 |
| 钱包人员的招聘和设备规则 | 假招聘人员、测试代码库、外部代码 | 供应商被攻陷 | 视情况 |
签名规则无法提供保护的情形
- 如果限额和白名单位于攻击者可触及的同一服务中,二者可能会随之被绕过。
- 比特币、以太币和XRP没有发行方可以冻结;一旦资金转出,追回取决于交易所能否拦截这些资金。
- 法院命令或冻结稳定币余额只能在损失发生之后生效。根据MiCA第75条第8款,托管方先承担损失。
银行本周应检查什么?#
以下每项检查都对应朝鲜加密货币黑客攻击手法中已在真实企业上得逞的一个步骤。
- 询问钱包或签名团队中是否有人今年在工作电脑上运行过招聘人员提供的“测试任务”或未经审查的代码。
- 检查钱包人员是否使用受管设备,且未从已批准的镜像之外安装任何软件包。
- 测试第二签名人:他们能否在独立设备上、不依赖主钱包界面,读取原始交易的目标地址、金额和合约调用?
- 确认限额和白名单由签名服务无法更改的系统执行,并且EIP-7702类委托已被策略拦截。
- 固定版本或自行托管用于签名的每个供应商前端,并在其代码变更时获得提醒。
- 每日将入金与FBI公布的TraderTraitor地址以及Binance法院命令中的地址名单进行比对筛查。
- 依据FBI于2026年10月发布的IT工作人员相关建议,对拥有管理员权限的远程承包商重新核验身份。
银行围墙内的加密货币软件#
银行和支付服务提供商借助ItisPay为其商户增加加密货币收款,作为一种新的支付渠道。该平台安装在银行自有基础设施内,因此数据和日志保留在其边界之内,员工访问遵循四眼原则,银行可获得源代码。客户资金的密钥由我们持有欧盟牌照的CASP + 支付机构合作伙伴保管,该合作伙伴还负责牌照申领、KYC以及欧元结算。
本文仅供参考,不构成法律或监管建议。

