

Злоумышленники вывели около $6,3 млрд с горячих кошельков Binance вечером 29 октября 2026 года — это крупнейшая кража криптоактивов в истории. Binance приостановила выводы средств, заявляет, что пользователи не понесут убытков, а фирмы блокчейн-аналитики связывают атаку с группировкой TraderTraitor из Северной Кореи.
Для банка или необанка, который предлагает криптоуслуги, взлом Binance — урок о ключах. Binance утверждает, что ни один приватный ключ не утёк. Злоумышленникам он и не понадобился: по оценке TRM, они заставили собственную систему подписи Binance одобрять их выводы. Тот, кто может заставить вашу систему подписи подписывать, контролирует активы клиентов — где бы эти активы ни находились.
Все цифры ниже приведены по состоянию на 30 октября 2026 года, около 12:00 UTC. Они меняются в течение дня, и там, где источники расходятся, мы это отмечаем.
Ключевые моменты
Коротко
- Около $6,3 млрд покинули горячие кошельки Binance в десяти блокчейнах, начиная примерно с 20:05 UTC 29 октября. Примерно $2,7–3 млрд заморожено, в основном USDT компанией Tether и USDC компанией Circle.
- Binance указывает на взломанный ноутбук инженера и позже обнаружила дополнительные точки взлома. Компания сообщает, что приватный ключ не утёк; анализ TRM указывает на то, что её система подписи была вынуждена подписывать транзакции.
- Основной опустошённый кошелёк значился в подтверждении резервов Binance как обеспечение балансов клиентов. Отчёт о резервах показывает балансы, но не то, кто может ими распоряжаться.
- Банкам следует знать, кто хранит ключи, кто одобряет перевод и кто может его заморозить. Биржам место в исполнении операций, а не в долгосрочном хранении клиентских активов.
Что произошло при взломе Binance в октябре 2026 года?#
Злоумышленники опустошили горячие кошельки Binance в десяти блокчейнах примерно за 20 минут 29 октября 2026 года, похитив около $6,3 млрд. Горячий кошелёк — это кошелёк, подключённый к сети, чтобы биржа могла быстро обрабатывать выводы средств.
Оценки ущерба немного расходятся, поскольку цены менялись во время кражи. Binance называет «предполагаемый ущерб» в $6,3 млрд. TRM Labs насчитывает около $6,36 млрд на момент вывода средств (публикация 30 октября, 02:10 UTC). Chainalysis называет около $6,4 млрд (30 октября), а Elliptic — $6,43 млрд (обновление от 30 октября, 08:00 UTC).
Самая крупная часть пришлась на Ethereum: около $3,79 млрд, включая 200 630 ETH, 1,875 млрд USDT и 823 млн USDC, по данным TRM. Ещё 18 270 BTC, стоимостью около $1,47 млрд, ушли из сети Bitcoin.
Для сравнения: прежним рекордом была кража у Bybit в феврале 2025 года. ФБР оценило её в «примерно $1,5 млрд» и также связало с TraderTraitor. Elliptic называет кражу у Binance более чем в четыре раза крупнее. До взлома у Binance было около $144 млрд активов по данным DefiLlama, которые на 29 октября процитировала CoinDesk.
Хронология взлома Binance по UTC: первые 16 часов#
Кража заняла считаные минуты, а реакция продолжается. Binance не опубликовала точное время приостановки выводов, поэтому строка ниже помечена как «ночь с 29 на 30 октября».
| Время (UTC) | Событие | Источник |
|---|---|---|
| 29 окт., около 20:05 | Первые выводы в сети XRP Ledger | TRM Labs |
| 29 окт., 20:20 | Выведено 18 270 BTC; горячий кошелёк Ethereum захвачен; большая часть средств выведена примерно за 20 минут | TRM Labs |
| 29 окт., около 20:24 | Баланс Ethereum выведен через 3 мин 24 с после захвата; 167 464 ETH уходят с горячего кошелька с меткой Binance 14 | TRM Labs, CoinDesk |
| 29 окт., 21:01 | Tether заморозила 971,1 млн USDT в основном принимающем кошельке | TRM Labs |
| 29 окт., 21:04 | Circle заморозила 823 млн USDC | TRM Labs |
| Ночь с 29 на 30 окт. | Binance приостанавливает депозиты и выводы; называет взломанный ноутбук инженера возможной точкой входа | Binance, через CoinDesk |
| 29 окт., 23:35 | Binance подтверждает заморозку $2,54 млрд | TRM Labs |
| 30 окт., 00:08 | Arbitrum Security Council заморозил 8 426 ETH и 74,6 млн ARB | TRM Labs |
| 30 окт., 02:10 | TRM связывает атаку с TraderTraitor «с высокой степенью уверенности» | TRM Labs |
| 30 окт., около 04:30 | Chainalysis называет TraderTraitor | Chainalysis |
| 30 окт., 08:00 | Elliptic: похищено $6,43 млрд, заморожено $2,84 млрд (44 %) | Elliptic |
| 30 окт., утро | Binance сообщает о дополнительных точках взлома; депозиты работают в штатном режиме; выводы ожидаются через 45–48 часов | Binance, через Reuters и OkayNews |
Сколько украдено и сколько заморожено?#
Украдено около 6,3 млрд долл., и примерно от 2,7 до 3 млрд долл. из этой суммы заморожено. Binance называет около 3 млрд долл., Chainalysis — около 2,8 млрд долл., TRM — около 2,7 млрд долл., а Elliptic — 2,84 млрд долл., что составляет 44 % от общей суммы.
Большая часть замороженных средств — стейблкоины, поскольку их эмитенты могут заблокировать токены на определённом адресе:
- Tether заморозила 971,1 млн USDT в 21:01 UTC, по данным TRM; генеральный директор Tether Паоло Ардуино позже заявил, что «более 1,567 млрд USDT», как цитирует CoinDesk от 30 октября. Накопленный итог TRM на 00:30 UTC составлял около 1,77 млрд USDT.
- Circle заморозила около 823 млн USDC в 21:04 UTC. Circle может замораживать только USDC, свой собственный токен. Одно из ранних сообщений утверждало, что Circle заморозила «Tether»; это неверно.
- Ripple, World Liberty Financial и Arbitrum Security Council заморозили меньшие суммы в RLUSD, USD1, ETH и ARB.
Биткоин не может быть заморожен ни одним эмитентом. По данным обновления Elliptic в 08:00 UTC, 18 270 BTC были разделены между 19 адресами, на большинстве из которых хранилось по 1 000 BTC, и они не попали ни на одну биржу или сервис. TRM оценивает (на 00:30 UTC 30 октября), что злоумышленник по-прежнему контролирует около 2,4 млрд долл., которые никакой эмитент не может заморозить; в обновлении Elliptic в 08:00 UTC учтено около 3,33 млрд долл. активов, которые никакой эмитент не может заморозить.
Кто стоит за взломом Binance?#
Три аналитические компании указывают на Северную Корею; ни одно правительство это не подтвердило. TRM Labs называет TraderTraitor, «ведущее хакерское подразделение Северной Кореи», и добавляет: «Мы делаем этот вывод с высокой степенью уверенности». Chainalysis пришла к такому же выводу, увидев, как средства Binance в реальном времени смешивались со средствами от более раннего взлома, который она относит к Северной Корее.
Elliptic также связывает кражу с Северной Кореей, но отмечает: «Ни одно правительство или правоохранительное ведомство не подтвердило эту атрибуцию». Соруководитель Binance Ричард Тэн сообщил Reuters: «Наше расследование не возложило ответственность ни на одно конкретное лицо».
Как злоумышленники получили доступ к горячим кошелькам Binance?#
В первом заявлении Binance назвала ноутбук. «Первоначальное расследование Binance указывает, что инцидент с безопасностью может быть связан со скомпрометированным ноутбуком DevOps-инженера, что позволило злоумышленнику получить доступ к сервисному контейнеру и отправить несанкционированные транзакции на вывод средств», — говорится в заявлении Binance, как цитирует CoinDesk. Далее компания добавила: «Мы не нашли никаких свидетельств утечки какого-либо приватного ключа от кошелька».
30 октября Binance сообщила, что её «последующее расследование выявило дополнительные точки взлома», и что инцидент «возник из-за нескольких факторов». Какие именно это точки, компания не указала, а первопричину не опубликовала.
Анализ данных блокчейна, проведённый TRM, согласуется с этой картиной. По мнению TRM, наиболее вероятное объяснение таково: злоумышленник заставил систему подписи горячего кошелька Binance подписывать транзакции во всех десяти сетях. В Ethereum он использовал недавнюю функцию аккаунтов (EIP-7702), чтобы передать контроль над горячим кошельком своему контракту; весь баланс был выведен через 3 минуты 24 секунды. TRM также обнаружила подготовку начиная с 28 октября, включая тестовые запуски на двух кошельках.
Для команды управления рисками урок узкий. По данным Binance, ключи не утекали, но кошельки всё равно опустошили, поскольку была захвачена служба, которой разрешено запрашивать подпись.
Почему подтверждение резервов не защитило клиентов Binance?#
Подтверждение резервов показывает, что держит биржа на определённый день; оно ничего не говорит о том, кто может эти средства перевести. По данным CoinDesk, в отчёте Binance от 1 октября горячий кошелёк Binance 14 был указан как обеспечивающий балансы клиентов. На момент этого снимка в нём находилось около 89 475 ETH и 1,26 млрд USDT по 37 активам.
CoinDesk оценивает, что кража снизила обеспечение ETH Binance с ровно 100 % до «около 94 %», то есть примерно на 6 % ниже нормы, пока Binance не пополнит резерв. Binance заявляет, что опубликует обновлённое подтверждение резервов после завершения устранения последствий; следующий регулярный снимок запланирован на 1 ноября.
Таким образом, отчёт был точным и всё же никого не защитил. Он подтвердил, что монеты на месте, но не мог показать, сколько людей или систем могут перевести их куда-либо и как быстро. Для банка подтверждение резервов от контрагента — это проверка баланса, а не средство контроля. Вопросы, которые важны в кастодиальном хранении криптоактивов, касаются подписей: сколько одобрений, от кого и с какими лимитами.
Приостановлены ли выводы средств с Binance и безопасна ли Binance?#
Да, выводы средств с Binance приостановлены с 30 октября. Binance сообщает, что депозиты работают в обычном режиме, а вывод средств должен возобновиться в течение примерно 45–48 часов, после того как биржа перестроит сервис вывода и связанные с ним адреса.
Binance заявляет, что покроет все убытки. «Пользователи не понесут финансовых последствий этого инцидента. Binance покроет все убытки», — сообщил представитель, которого цитирует Fox Business. Binance заявляет, что средства поступят из SAFU, её фонда экстренной помощи, и из корпоративных средств; соруководитель Йи Хэ сказал, что компания покроет «все убытки от взлома». CoinDesk сообщил 30 октября, что в SAFU хранится около 1 млрд долл. в биткоинах, что намного меньше размера убытков.
Цены упали в течение нескольких часов. Биткоин опустился ниже 77 000 долл. и торговался по 76 664 долл. в 02:00 UTC 30 октября, снизившись на 4,5 % за 24 часа, по данным The Block. Позиции с кредитным плечом на сумму 1,55 млрд долл. были принудительно закрыты за 24 часа до этого момента, согласно данным CoinGlass, которые цитирует The Block. CoinDesk со ссылкой на осведомлённых людей сообщает, что институциональные инвесторы выводят активы с централизованных бирж в целом, а не только с Binance.
Безопасна ли Binance сейчас, зависит от того, что вам нужно от неё. Её обещание вернуть средства заслуживает доверия, только если корпоративных средств и замороженных денег хватит, чтобы покрыть разрыв.
Три причины взлома, важные для банка#
Три решения в архитектуре сделали потерю возможной, и банк может проверить каждое из них в собственной системе.
Крупные остатки в горячих кошельках. Binance хранила миллиарды в онлайн-кошельках, которые обрабатывали выводы; один только Binance 14 на 1 октября содержал около 89 475 ETH и 1,26 млрд USDT. Горячие кошельки необходимы для скорости, но каждая монета в них доступна тому, кто контролирует путь подписания.
Один скомпрометированный компьютер получил доступ к пути вывода. По собственным данным Binance, ноутбук одного инженера вёл к сервису, который мог отправлять выводы. Если устройство одного человека может запустить цепочку, которая заканчивается подписанным переводом, схема одобрения слишком слаба.
Биржа как единая точка отказа. Все, кто хранит активы на бирже или направляет через неё платежи, останавливаются вместе с ней. Трейдеры, мерчанты и любой банк, построенный на её основе, ждут, когда вернётся одна и та же кнопка вывода.
Как банки и необанки хранят криптоактивы клиентов: три случая#
Кастодиальное хранение криптоактивов для необанков и банков сегодня следует трём общим моделям. Ни одна из них не связана с инцидентом Binance; мы используем их, чтобы показать, где находится риск.
Revolut: три типа кошельков, описанных в её политике#
Revolut Digital Assets Europe (RDAEL) публикует свою политику защиты активов клиентов. В ней названы три места, где могут храниться криптоактивы клиентов:
- Кошельки самостоятельного хранения на Fireblocks, кошелёк на основе многосторонних вычислений (MPC), «где RDAEL удерживает большинство компонентов приватных ключей». MPC делит один ключ на доли, которые хранятся у разных сторон, поэтому ни одна доля не может подписать сама по себе. Revolut использует это в основном для переводов между биржами и холодным хранилищем.
- Горячие кошельки у сторонних бирж, где RDAEL «не владеет приватными ключами». Они используются для исполнения покупок и продаж клиентов.
- Холодные кошельки у стороннего кастодиана, офлайн. «Большая часть криптоактивов клиентов хранится на холодных кошельках».
История версий политики показывает направление. Версия 3.0 от августа 2025 года ввела двусторонние соглашения с биржами «и усиленный контроль над Fireblocks». Изменения в политике подписания Fireblocks требуют одобрения генерального директора RDAEL и как минимум двух подтверждений.
Политика также гласит, что «Revolut не сегрегирует криптоактивы клиентов»: они находятся в объединённых (omnibus) кошельках у партнёрских бирж или в Fireblocks, а холодные кошельки хранятся отдельно от других организаций. Биржи обеспечивают исполнение, большая часть активов находится в холодном хранилище, а Revolut получила больший контроль над своей инфраструктурой Fireblocks.
Банк, чей приём криптовалюты работает через платёжный продукт биржи#
Представьте банк, чьи мерчанты принимают криптовалюту через платёжный продукт биржи, например Binance Pay, при этом средства хранятся в кошельках биржи. Такая схема запускается быстро. Биржа держит ключи, управляет кошельками и проводит расчёты по платежам.
29 октября такому банку нечего было бы решать. Выводы на бирже были остановлены, поэтому банк не мог перевести средства мерчантов, а мерчанты не могли получить выплаты, пока биржа не возобновит работу. Собственные системы банка были в порядке; его платёжный канал — нет. Зависимость от одной биржи — это риск концентрации, который находится за пределами реестра рисков банка.
Банк по статье 60 MiCA с собственным кастодиальным хранением#
В ЕС кредитное учреждение может предлагать кастодиальное хранение криптоактивов без отдельной лицензии поставщика услуг в сфере криптоактивов (CASP). Согласно статье 60 MiCA, оно обязано уведомить регулятора страны происхождения (компетентный орган государства-члена места нахождения) «не менее чем за 40 рабочих дней до первого предоставления этих услуг». Полный порядок действий мы описываем в материале «Кастодиальное хранение криптоактивов для банков в рамках MiCA».
Обязательства следуют за банком. Статья 75 требует политики хранения, которая минимизирует риск потерь от «мошенничества, киберугроз или халатности», юридического и операционного разделения активов клиентов и собственных активов банка, а также ответственности за потери, которые можно отнести к банку, ограниченной рыночной стоимостью утраченного актива на момент потери. Банк, который ведёт кастодиальное хранение в собственном периметре, сохраняет контроль над подписанием и заморозкой и несёт полную ответственность в случае сбоя.
Самостоятельное хранение или хранение на бирже: кто может остановить ваши средства?#
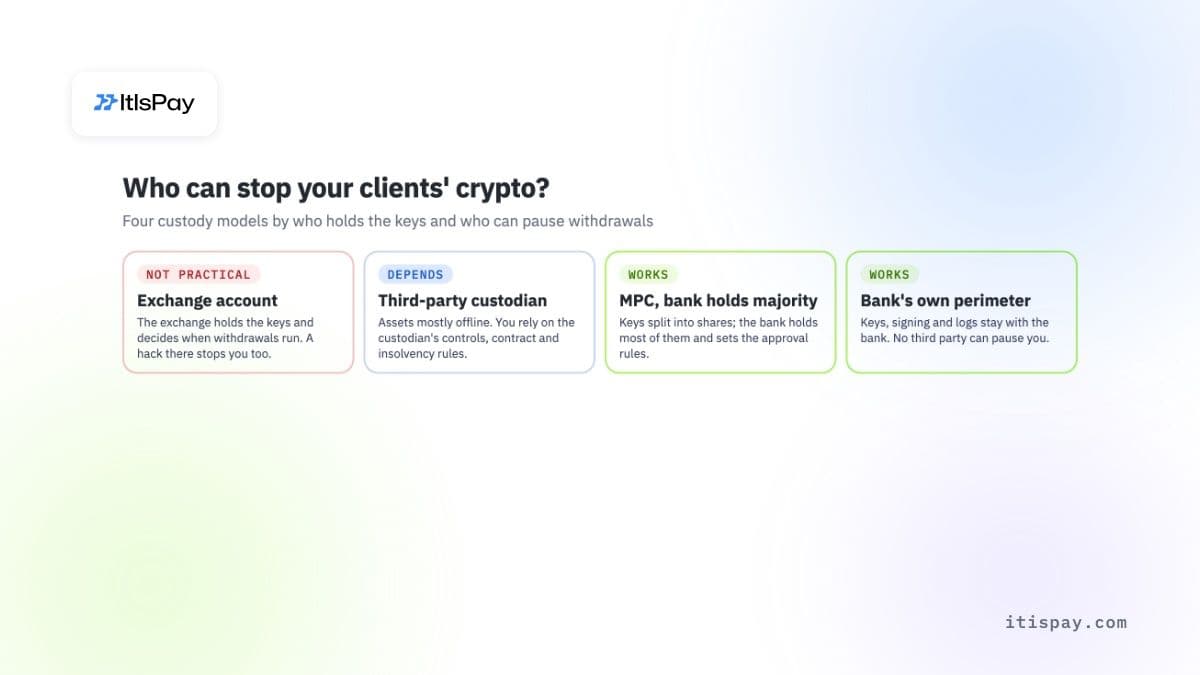
Выбранная модель определяет, кто держит ключи, кто может остановить вывод и кто отвечает перед вашими клиентами после взлома.
| Модель | Кто хранит ключи | Кто может приостановить вывод средств | Если эта сторона взломана | Вердикт для клиентских активов |
|---|---|---|---|---|
| Счёт на бирже (горячий кошелёк) | Биржа | Биржа | Вам придётся ждать, пока биржа приостановит работу, восстановится и вернёт средства | Нет |
| Сторонний кастодиан (холодное хранение) | Кастодиан | Кастодиан, по договору | Активы в основном офлайн; вы полагаетесь на его контроли и правила на случай банкротства | Зависит |
| Провайдер MPC, банку принадлежит большинство долей | Разделено; большинство у банка | Банк, по его собственным правилам одобрения | Атакующему нужны доли банка и его одобрения | Работает |
| Собственный периметр банка (собственные серверы и хранилище ключей) | Банк | Банк | Решают собственные контроли банка; никакая третья сторона не может приостановить вашу работу | Работает |
Таблица сравнивает контроль, а не качество. Хороший сторонний кастодиан может быть надёжнее слабой собственной системы. Меняется то, от кого вы зависите, когда что-то ломается.
Что такое самостоятельное хранение простыми словами?#
Самостоятельное хранение означает, что вы храните ключи, которые перемещают активы, поэтому никто другой не может их переместить или заблокировать вас. Для частного лица это аппаратный кошелёк. Для банка это означает ключи, которые генерируются и хранятся в его собственном оборудовании или удерживаются как большинство долей MPC, с правилами подписи, которые банк устанавливает и проверяет.
Хранение на бирже — противоположность: вы владеете требованием к бирже, а биржа хранит ключи. В плохой день это требование стоит ровно столько, сколько биржа сможет вернуть, когда бы она ни возобновила работу. Наше руководство по хранению цифровых активов подробнее описывает основные схемы кастодиального хранения.
Что должно входить в самостоятельное хранение, чтобы предотвратить атаку, подобную атаке на Binance
- У Binance были ключи от собственных горячих кошельков. Злоумышленникам не нужно было их красть: им удалось заставить систему подписи одобрить их выводы средств. Хранение ключей — это лишь половина защиты; вторая половина — то, что должно быть согласовано до подписания любой операции.
- Политика подписания, работающая отдельно от повседневных систем: лимиты на каждый перевод и на сутки, список разрешённых адресов назначения и второй утверждающий на отдельном устройстве для крупных сумм. Одного скомпрометированного ноутбука должно быть недостаточно.
- Небольшой горячий кошелёк, а основная часть активов — в холодном хранении, чтобы одна взломанная служба не могла добраться до основной массы средств клиентов.
- Самостоятельное хранение переносит обязанность на банк: согласно статье 75 MiCA банк несёт ответственность за убытки, которые можно отнести на его счёт, и ему нужны сотрудники, процедуры работы с ключами, мониторинг и аудит.
- Исполнение по-прежнему требует ликвидности. Большинство банков будут держать остаток на биржах или у брокеров, рассчитанный под исполняемые ими ордера.
Что банку стоит проверить на этой неделе?#
Начните с экспозиции, затем перейдите к подписи, затем к договорам. Короткий список для руководителя направления цифровых активов и команды по управлению рисками:
- Составьте список всех бирж, брокеров и платёжных продуктов, которые хранят криптовалюту клиентов или банка, с остатками на сегодняшний день.
- Проверьте, зависит ли кто-либо из них от Binance в части ликвидности или расчётов, пусть даже косвенно.
- Перенесите остатки, превышающие потребность на день исполнения, в холодное хранение или под ключи, которыми вы управляете.
- Опишите путь подписи: какие системы могут запросить подпись и может ли один скомпрометированный ноутбук или учётная запись до неё добраться.
- Требуйте не менее двух независимых одобрений и дневных лимитов для каждого вывода с горячего кошелька.
- Изучите договоры кастодиального хранения на предмет прав приостановки, покрытия убытков, режима при банкротстве и сроков уведомления.
- Проверьте маршрут заморозки стейблкоинов: кто и как быстро обращается к Tether или Circle, если ваши адреса опустошены.
Храните ключи и журналы внутри своего периметра#
Если вы хотите предлагать криптовалюту, не передавая ключи бирже, ItisPay устанавливается внутри собственного периметра банка. Данные, ключи и журналы не покидают его пределы, а банк получает исходный код и схему данных. Отдельный уровень политик содержит лимиты, роли, второе утверждение и список разрешённых бенефициаров, так что ни один перевод не подписывается вне собственных правил банка. Банки, которые предпочитают не организовывать хранение сами, могут держать активы клиентов у нашего партнёра с лицензией ЕС — поставщика услуг в сфере криптоактивов (CASP) и платёжного учреждения, при этом ItisPay выступает программным уровнем поверх них.
Эта статья носит исключительно информационный характер и не является юридической или регуляторной консультацией.

