

攻撃者は2026年10月29日の夜、Binanceのホットウォレットから約63億ドルを流出させた。これは記録上最大の暗号資産の盗難である。Binanceは出金を停止し、利用者は損失を負担しないと述べている。また、ブロックチェーン分析企業は今回の攻撃を北朝鮮のTraderTraitorグループと結び付けている。
暗号資産を扱う銀行やネオバンクにとって、今回のBinanceハッキングは鍵の管理に関する教訓である。Binanceは、秘密鍵が漏えいしたことはないと説明している。しかし攻撃者は秘密鍵を必要としなかった。TRMの見解によれば、攻撃者はBinance自身の署名システムに出金を承認させたという。署名システムに署名させられる者は、資産がどこにあろうと顧客の資産を支配している。
以下の数値はすべて2026年10月30日12時(UTC)頃時点のものである。数値は一日を通して変動し、情報源によって食い違いがある場合はその旨を示す。
主なポイント
要点
- 10月29日20時05分(UTC)頃から、約63億ドルが10のブロックチェーン上のBinanceホットウォレットから流出した。約27億ドルから30億ドルが凍結されており、その大半はTetherが凍結したUSDTと、Circleが凍結したUSDCである。
- Binanceは、侵害されたエンジニアのノートPCと、その後に見つかったさらなる侵入経路を指摘している。同社は秘密鍵の漏えいはなかったと報告している。一方、TRMの分析は、同社の署名システムが署名させられたことを示している。
- 盗み出された主要なウォレットは、Binanceの準備金証明において顧客残高の裏付けとして掲載されていた。準備金報告書が示すのは残高であり、誰がそれを動かせるかではない。
- 銀行は、誰が鍵を保有し、誰が送金を承認し、誰が凍結できるのかを把握すべきである。取引所は執行の役割を担うべきであり、顧客資産の長期保管を担うべきではない。
2026年10月のBinanceハッキングでは何が起きたのか?#
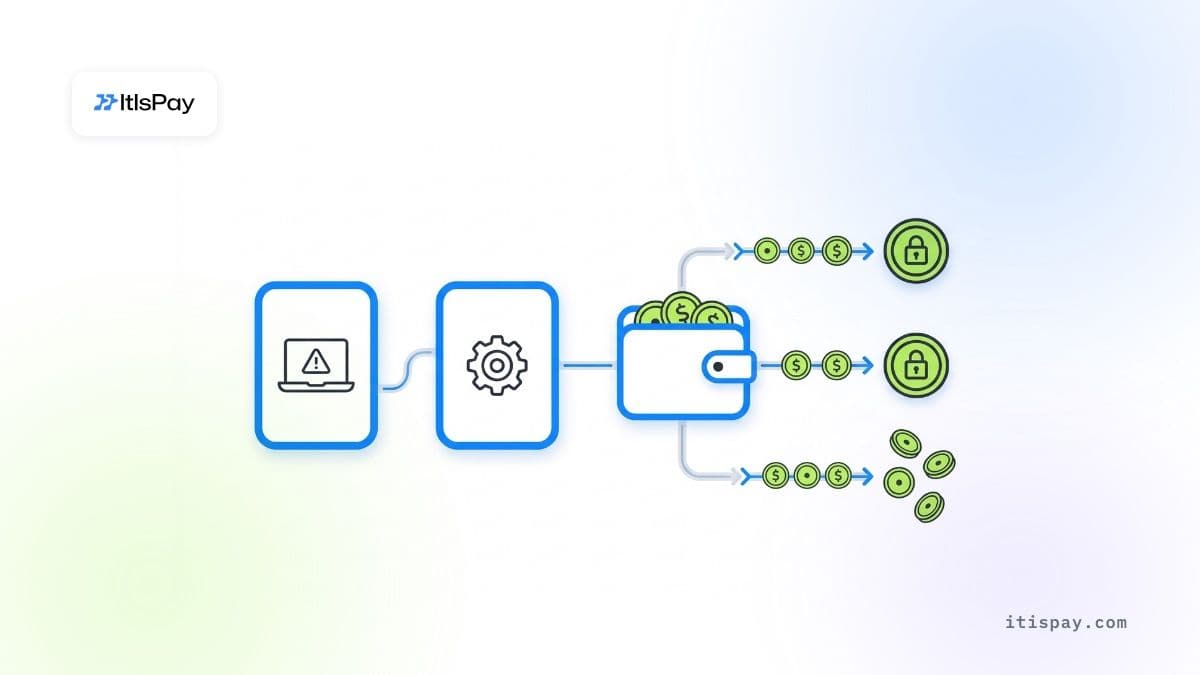
攻撃者は2026年10月29日、約20分の間に10のブロックチェーン上のBinanceホットウォレットを空にし、約63億ドルを奪った。ホットウォレットとは、取引所が出金を迅速に処理できるようオンラインで管理されているウォレットのことである。
盗難中に価格が変動したため、被害額の推計にはわずかな差がある。Binanceは「推定被害額」を63億ドルとしている。TRM Labsは約63.6億ドルと数えている(資金が移動した時点の数字。10月30日02時10分UTCに公表)。Chainalysisは約64億ドル(10月30日)、Ellipticは64.3億ドル(10月30日08時00分UTCの更新)としている。
最大の単一部分はEthereum上にあり、TRMによれば約37.9億ドルで、200,630 ETH、18億7500万USDT、8億2300万USDCを含む。別の約14.7億ドル相当の18,270 BTCはBitcoin上から流出した。
規模を比較すると、従来の記録は2025年2月のBybit盗難であった。FBIはその被害額を「約15億ドル」とし、同じくTraderTraitorによるものとしていた。Ellipticは、今回のBinanceの盗難はそれよりも4倍以上大きいとしている。ハッキング前、Binanceは約1440億ドルの資産を保有していた。これはCoinDeskが10月29日に引用したDefiLlamaのデータによる。
Binanceハッキングの時系列(UTC):最初の16時間#
盗難そのものは数分で完了したが、対応は現在も続いている。Binanceは出金を停止した正確な時刻を公表していないため、以下の該当行は「10月29日から30日にかけての夜」と表記している。
| 時刻(UTC) | 出来事 | 情報源 |
|---|---|---|
| 10月29日 20時05分頃 | 最初の流出。XRP Ledger上で発生 | TRM Labs |
| 10月29日 20時20分 | 18,270 BTCが流出。Ethereumのホットウォレットが乗っ取られる。約20分以内に大半の資金が消失 | TRM Labs |
| 10月29日 20時24分頃 | 乗っ取りから3分24秒後にEthereumの残高が一掃される。「Binance 14」と表示されたホットウォレットから167,464 ETHが流出 | TRM Labs、CoinDesk |
| 10月29日 21時01分 | Tetherがメインの受取ウォレットにある9億7110万USDTを凍結 | TRM Labs |
| 10月29日 21時04分 | Circleが8億2300万USDCを凍結 | TRM Labs |
| 10月29日から30日にかけての夜 | Binanceが入出金を停止。侵害された従業員のノートパソコンを侵入経路の可能性として挙げる | Binance(CoinDesk経由) |
| 10月29日 23時35分 | Binanceが25.4億ドルの凍結を確認 | TRM Labs |
| 10月30日 00時08分 | Arbitrum Security Councilが8,426 ETHと7460万ARBを凍結 | TRM Labs |
| 10月30日 02時10分 | TRMが、TraderTraitorによる攻撃であると「高い確度で」帰属させる | TRM Labs |
| 10月30日 04時30分頃 | ChainalysisがTraderTraitorを特定 | Chainalysis |
| 10月30日 08時00分 | Elliptic:64.3億ドルが盗まれ、28.4億ドル(44%)が凍結 | Elliptic |
| 10月30日 午前 | Binanceが追加の侵入経路を報告。入金は正常、出金は45〜48時間以内に再開の見込み | Binance(Reuters、OkayNews経由) |
盗難額と凍結額はどれくらいか?#
約63億ドルが盗まれ、そのうち約27億〜30億ドルが凍結されている。Binanceは約30億ドル、Chainalysisは約28億ドル、TRMは約27億ドルとしている。Ellipticは28.4億ドルとし、これを総額の44%としている。
凍結された資金の大半はステーブルコインである。発行体が特定のアドレス宛てのトークンを停止できるためである:
- Tetherは、TRMによれば21:01 UTCに9億7110万USDTを凍結した。Tether CEOのPaolo Ardoinoは後に、CoinDeskが十月30日に引用した発言として「15億6700万USDTを超える」と述べた。TRMの集計では、00:30 UTC時点で約17.7億USDTに達していた。
- Circleは21:04 UTCに約8億2300万USDCを凍結した。Circleが凍結できるのは自社トークンであるUSDCのみである。初期の報道には、Circleが「Tether」を凍結したとするものがあったが、それは誤りである。
- Ripple、World Liberty Financial、Arbitrum Security Councilは、RLUSD、USD1、ETH、ARBの小規模な金額を凍結した。
ビットコインは、どの発行体も凍結できない。Ellipticによれば、18,270 BTCは19のアドレスに分散しており、大半は1,000 BTCずつ保有されていた。Ellipticの08:00 UTCの更新によれば、いずれも取引所やサービスには到達していなかった。TRMは、十月30日00:30 UTC時点で、攻撃者がなお約24億ドル相当を管理しており、どの発行体も凍結できないと推計している。Ellipticの08:00 UTCの更新では、どの発行体も凍結できない資産は約33.3億ドルとされている。
Binanceへのハッキングの背後にいるのは誰か?#
三つの分析企業が北朝鮮を指摘しているが、いずれの政府もこれを確認していない。TRM Labsは、「北朝鮮の主力ハッキング部隊」と呼ぶTraderTraitorを挙げ、「この判断は高い確度で行っている」と付け加えている。Chainalysisは、Binanceの資金が、北朝鮮によるものとする先行の不正流出資金とリアルタイムで混ざっているのを確認し、同じ見解に至った。
Ellipticも今回の盗難を北朝鮮によるものとしているが、「いかなる政府または法執行機関も、この帰属を確認していない」と指摘している。Binanceの共同CEOであるRichard Tengは、Reutersに対し、「当社の調査では、いかなる個人にも責任を帰属させていない」と述べた。
攻撃者はBinanceのホットウォレットにどのように侵入したか?#
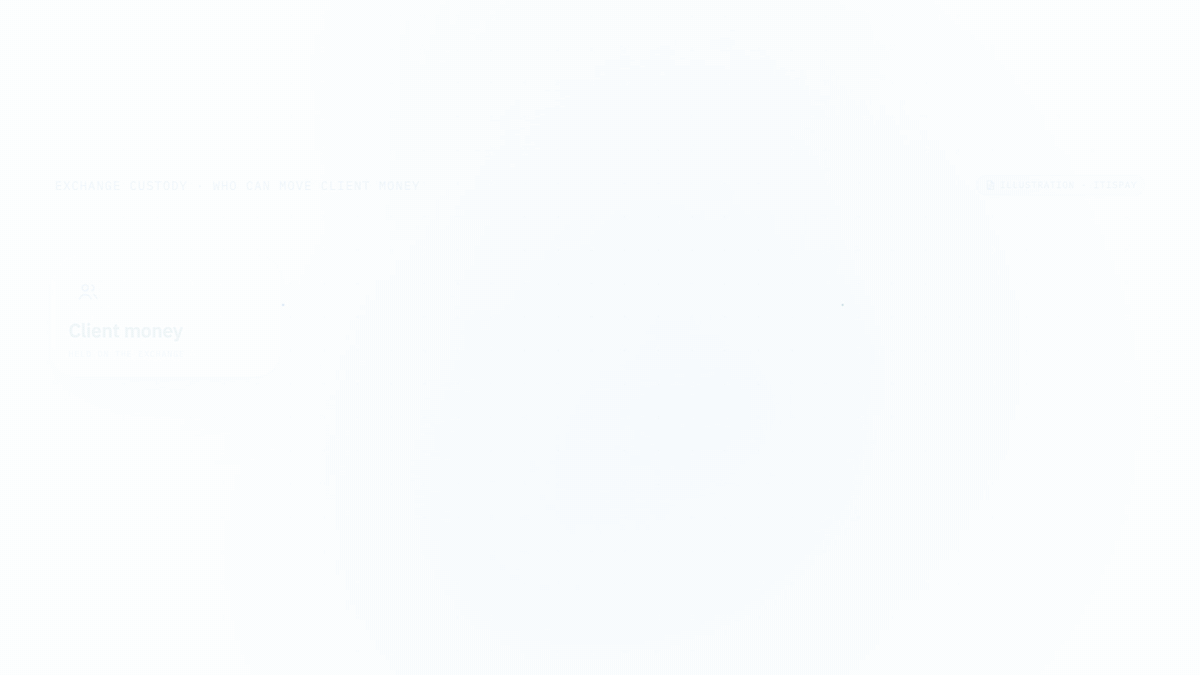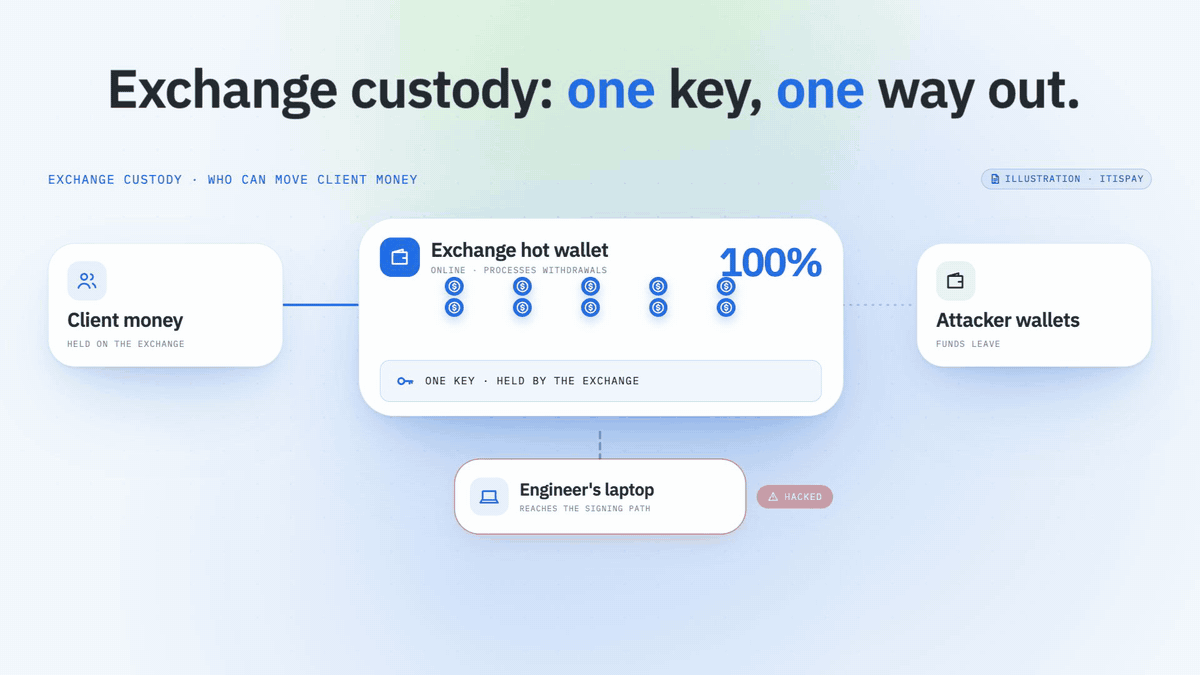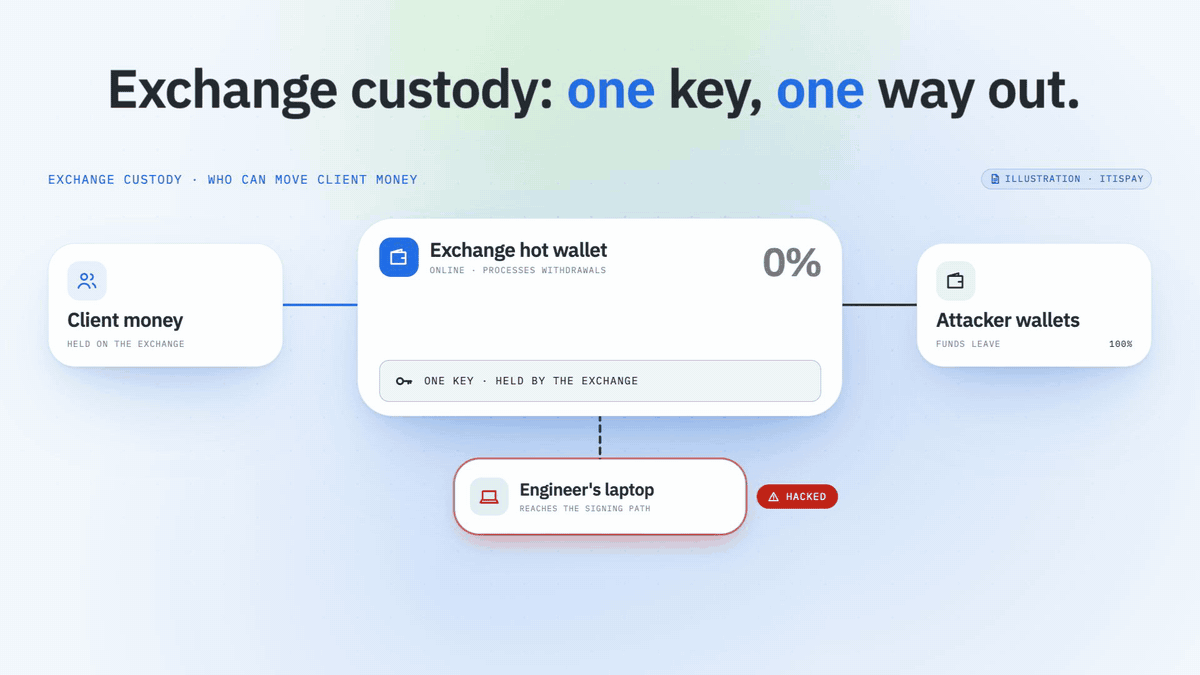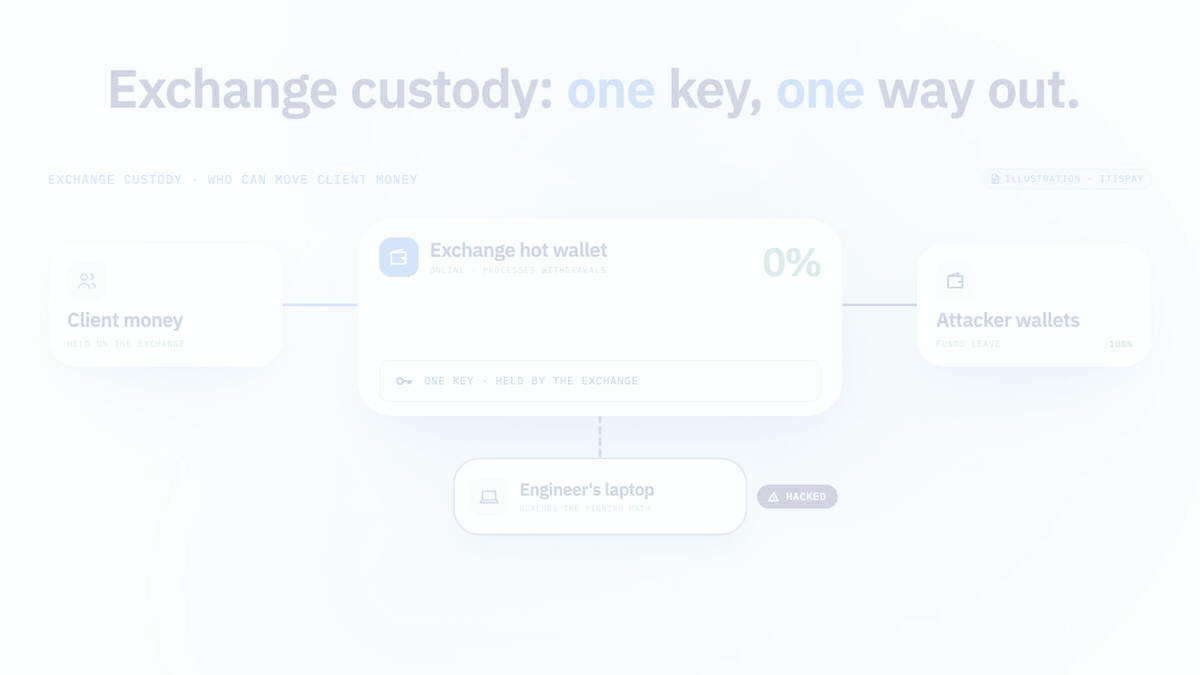
Binanceの最初の声明では、ノートPCが原因として挙げられていた。CoinDeskが引用したBinanceの声明は次の通りである。「Binanceの初期調査によれば、今回のセキュリティインシデントには、侵害されたDevOpsエンジニアのノートPCが関与している可能性があり、それにより攻撃者がサービスコンテナへのアクセスを得て、不正な出金取引を送信できた」。さらに「ウォレットの秘密鍵の漏えいを示す証拠は一切見つかっていない」と付け加えた。
十月30日、Binanceは「その後の調査で追加の侵入ポイントが判明した」と発表し、今回のインシデントは「複数の要因に起因する」とした。どのポイントであるかは明らかにしておらず、根本原因も公表していない。
TRMのオンチェーン分析はその見方と整合する。TRMの見解では、最も可能性が高いのは、攻撃者がBinanceのホットウォレット署名システムを操作し、十のすべてのチェーンで取引に署名させたという説明である。Ethereumでは、攻撃者が最近導入されたアカウント機能(EIP-7702)を使い、ホットウォレットの支配権を自身のコントラクトに移した。その3分24秒後には残高全体が流出していた。TRMは、十月28日からの準備作業も確認しており、二つのウォレットでのテスト実行も含まれている。
リスク管理チームにとっての教訓は限定的である。Binanceの説明によれば秘密鍵は漏えいしていない。それでもウォレットは空にされた。署名を要求することが許されていたサービスが乗っ取られたためである。
なぜプルーフ・オブ・リザーブはBinanceの顧客を守れなかったのか?#
プルーフ・オブ・リザーブは、ある日に取引所が何を保有しているかを示すが、誰がそれを動かせるかは示さない。CoinDeskによれば、Binanceの十月1日付のレポートでは、顧客残高の裏付けとして「Binance 14」ホットウォレットが挙げられていた。そのスナップショット時点で、同ウォレットは37資産にわたり約89,475 ETHと12.6億USDTを保有していた。
CoinDeskは、今回の盗難によりBinanceのETH裏付けが正確に100%から「94%付近」、すなわちBinanceが補填するまで約6%不足した状態になったと推計している。Binanceは、対応が完了次第、更新版のプルーフ・オブ・リザーブを公表すると述べており、次回の定期スナップショットは十一月1日に予定されている。
したがって、そのレポートは正確であったが、それでも誰も守ることはできなかった。コインが存在することは確認できたものの、何人の人物やシステムが、どれだけ速く他所へ送れるかを示すことはできなかった。銀行にとって、取引相手による残高証明は残高の確認であり、統制ではない。暗号資産カストディにおいて重要な問いは署名に関するものである。すなわち、承認は何件必要か、誰が承認するか、どのような上限があるかという点である。
Binanceの出金は停止されているのか、Binanceは安全か?#
はい、十月30日時点でBinanceの出金は停止されている。Binanceは、入金は通常どおり機能しており、出金サービスと関連アドレスを再構築した後、約45時間から48時間以内に出金が再開される見込みだと述べている。
Binanceは、すべての損失を補填すると述べている。「ユーザーがこのインシデントによる財務的影響を負担することはない。Binanceがすべての損失を補填する」とBinanceのスポークスパーソンがFox Businessに語った。Binanceは、補填資金は緊急対応基金であるSAFUおよび会社資金から拠出するとしている。共同CEOのYi Heは、「ハッキングによるすべての損失」を補填すると述べた。CoinDeskは十月30日、SAFUが保有するビットコインは約10億ドルで、損失額を大きく下回ると報じた。
価格は数時間のうちに下落した。The Blockによれば、十月30日02:00 UTCにビットコインは77,000ドルを下回り、76,664ドルで取引された。24時間で4.5%下落した。The Blockが引用したCoinGlassのデータによれば、その時点までの24時間で、15.5億ドル相当のレバレッジ・ポジションが強制決済された。CoinDeskは事情に通じた関係者を引用し、機関投資家がBinanceだけでなく、中央集権型取引所全般から資産を引き揚げていると報じている。
Binanceが今「安全」かどうかは、何を求めているかによって異なる。返済の約束が信頼できるのは、会社資金と凍結資金でその不足分をカバーできる場合に限られる。
銀行にとって重要な、ハッキングを可能にした三つの原因#
損失を可能にした設計上の選択は三つあり、銀行は自社の構成においてそれぞれを確認できる。
ホットウォレットに多額の残高。Binanceは、出金を処理するオンラインウォレットに数十億ドル規模の資産を保有していた。十月1日時点で、Binance 14だけで約89,475 ETHと12.6億USDTを保有していた。ホットウォレットは速度のために必要であるが、そこにあるすべてのコインは、署名経路を支配する者なら誰でも到達できる。
1台の侵害されたマシンが出金経路に到達した。Binance自身の説明によれば、1人のエンジニアのノートPCが、出金を送信できるサービスへの経路となった。1人の端末が、署名された送金で終わる一連の流れを開始できるのであれば、承認の設計が不十分である。
単一障害点としての取引所。取引所に資産を預けている、あるいは取引所を経由して決済を行っているすべての者は、取引所が停止すると停止する。トレーダー、加盟店、その上に構築されたすべての銀行は、同じ出金ボタンが復旧するのを待つことになる。
銀行とネオバンクはどのように顧客の暗号資産を保有しているか: 三つの事例#
ネオバンクや銀行の暗号資産カストディは、現在三つの大まかなモデルに従っている。いずれもBinanceのインシデントとは関係がない。ここでは、リスクがどこにあるかを示すために用いる。
Revolut: 三種類のウォレット、ポリシーで公表#
Revolut Digital Assets Europe(RDAEL)は、クライアント資産保全ポリシーを公表している。顧客の暗号資産が置かれうる場所として三つを挙げている:
- セルフカストディ・ウォレットはFireblocks上にあり、マルチパーティ計算(MPC)ウォレットであり、「RDAELが秘密鍵の大半の構成要素を保有する」。MPCは1つの鍵を異なる当事者が保有する複数のシェアに分割するため、単一のシェアでは署名できない。Revolutは主に取引所間の送金やコールドストレージへの移動にこれを用いている。
- ホットウォレットは第三者取引所にあり、RDAELは「秘密鍵を所有していない」。これらは顧客の買い注文と売り注文の執行に使用される。
- コールドウォレットは第三者カストディアンにあり、オフラインである。「顧客の暗号資産の大半はコールドウォレットに保管されている。」
ポリシーの改訂履歴が方向性を示している。2025年八月付のバージョン3.0では、取引所との双務契約、および「Fireblocksに対する統制の強化」が導入された。Fireblocksの署名ポリシーの変更には、RDAELのCEOと少なくとも二名の承認が必要である。
ポリシーはまた、「Revolutは顧客の暗号資産を分別管理していない」と明記している。資産はパートナー取引所またはFireblocksのオムニバス・ウォレットに置かれ、コールドストレージは他の事業体と分けて保管されている。取引所が執行を担い、大半の資産はコールドストレージにあり、RevolutはFireblocksの体制に対する統制を強化してきた。
暗号資産の受け入れを取引所の決済商品で行う銀行#
加盟店が、Binance Payなどの取引所の決済商品を通じて暗号資産を受け入れ、資金は取引所のウォレットに保管されている銀行を想像してほしい。この構成は迅速に立ち上げられる。取引所が鍵を保有し、ウォレットを運用し、決済を清算する。
十月29日、この銀行には判断の余地がなかったはずである。取引所で出金が停止したため、銀行は加盟店の資金を移動できず、取引所が再開されるまで加盟店への支払いも行えなかった。銀行自身のシステムは正常であったが、その決済チャネルは正常ではなかった。1つの取引所への依存は、銀行のリスク登録簿の外にある集中リスクである。
独自のカストディを持つMiCA第60条の下の銀行#
EUでは、信用機関は別途のCASPライセンスなしに暗号資産カストディを提供できる。MiCA第60条の下では、「初めてそのサービスを提供する少なくとも40営業日前に」本国の監督当局に通知しなければならない。全体の手続きについては、MiCA下の銀行向け暗号資産カストディで詳しく扱っている。
義務は銀行に付随する。第75条は、「不正行為、サイバー脅威、過失」による損失リスクを最小化するカストディ方針、顧客資産と銀行自身の資産の法的および運用上の分別管理、そして銀行に帰属する損失について、損失時点の喪失資産の市場価値を上限とする賠償責任を求めている。自社の境界内でカストディを運用する銀行は、署名と凍結の統制を保持し、障害が生じた場合には全面的な義務を負う。
セルフカストディと取引所カストディ: 誰があなたの資金を止められるか?#
選択するモデルによって、誰が鍵を保有するか、誰が出金を停止できるか、そしてハッキング後に誰が顧客に対して責任を負うかが決まる。
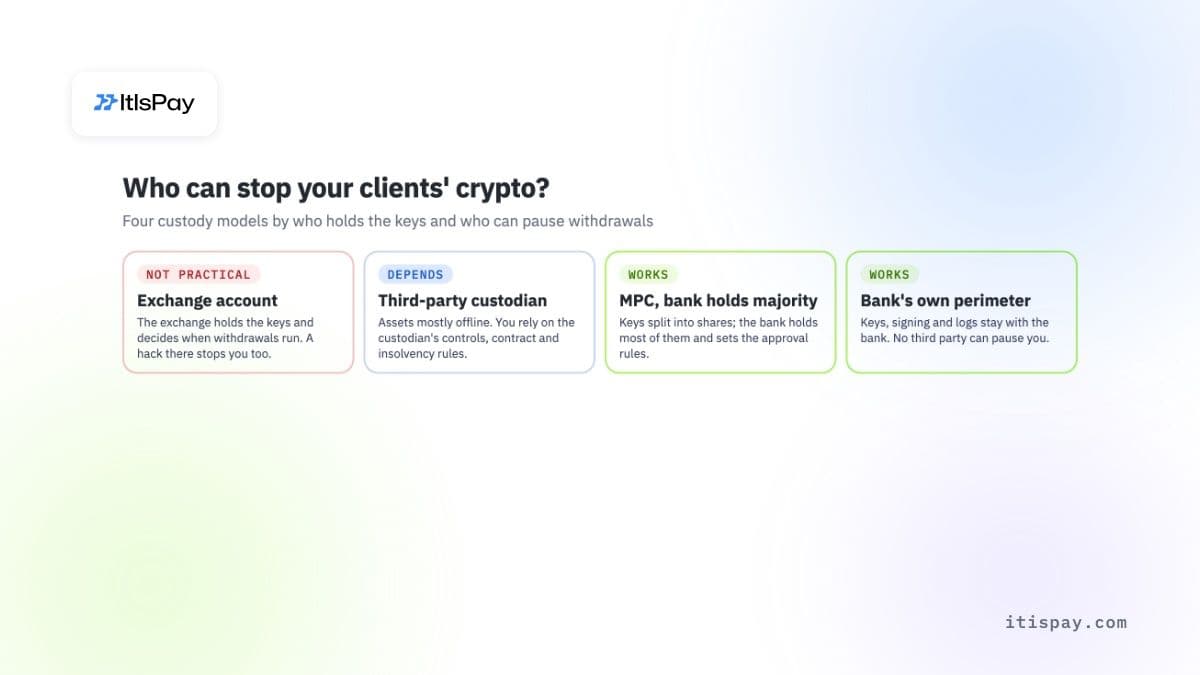
| モデル | 鍵を保有する主体 | 出金を停止できる主体 | その主体がハッキングされた場合 | 顧客資産に対する判定 |
|---|---|---|---|---|
| 取引所アカウント(ホットウォレット) | 取引所 | 取引所 | 取引所が業務を停止し、再構築し、返済するまで待つことになる | 不可 |
| 第三者カストディアン(コールド) | カストディアン | 契約に基づくカストディアン | 資産の大半はオフライン。カストディアンの統制と倒産時のルールに依存する | 条件次第 |
| MPCプロバイダー(銀行が鍵シェアの過半数を保有) | 分割保有。銀行が過半数を保有 | 銀行(独自の承認ルールに基づく) | 攻撃者は銀行の鍵シェアと承認が必要 | 有効 |
| 銀行独自の境界(自社サーバーと鍵の保管) | 銀行 | 銀行 | 銀行独自の統制が決定する。第三者が業務を停止させることはできない | 有効 |
この表は品質ではなく統制を比較している。優良な第三者カストディアンは、脆弱な社内体制よりも安全な場合がある。問題が起きたときに誰に依存することになるかが異なる。
セルフカストディとは何か、平たく言えば?#
セルフカストディとは、資産を動かす鍵を自分で保有することを意味し、他者が資産を動かしたり、あなたの操作を妨げたりすることはできない。個人の場合はハードウェアウォレットがこれにあたる。銀行の場合は、自行のハードウェア内で生成・保管された鍵、またはMPCシェアの過半数を保有する形を意味し、署名ルールは銀行が設定し監査する。
取引所カストディはその正反対である。利用者は取引所に対する請求権を保有し、鍵は取引所が保有する。悪い日には、その請求権の価値は、取引所が再開後に返済できる額となる。主要なカストディの仕組みについては、デジタル資産カストディに関する当社ガイドで詳しく説明している。
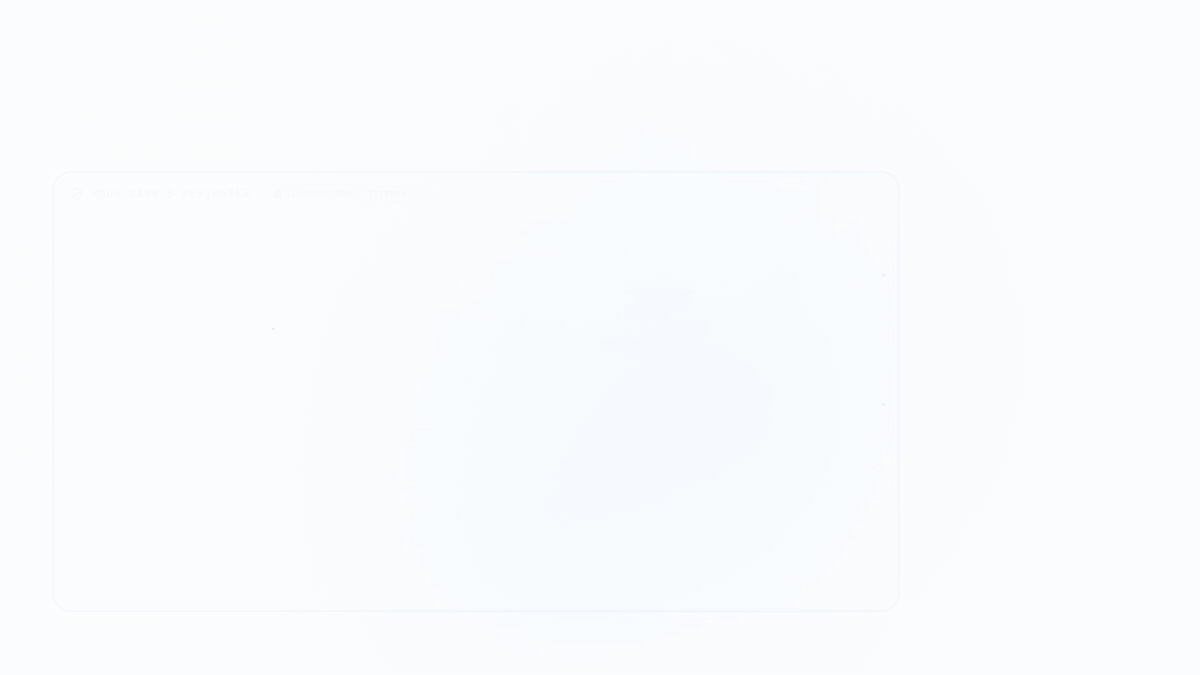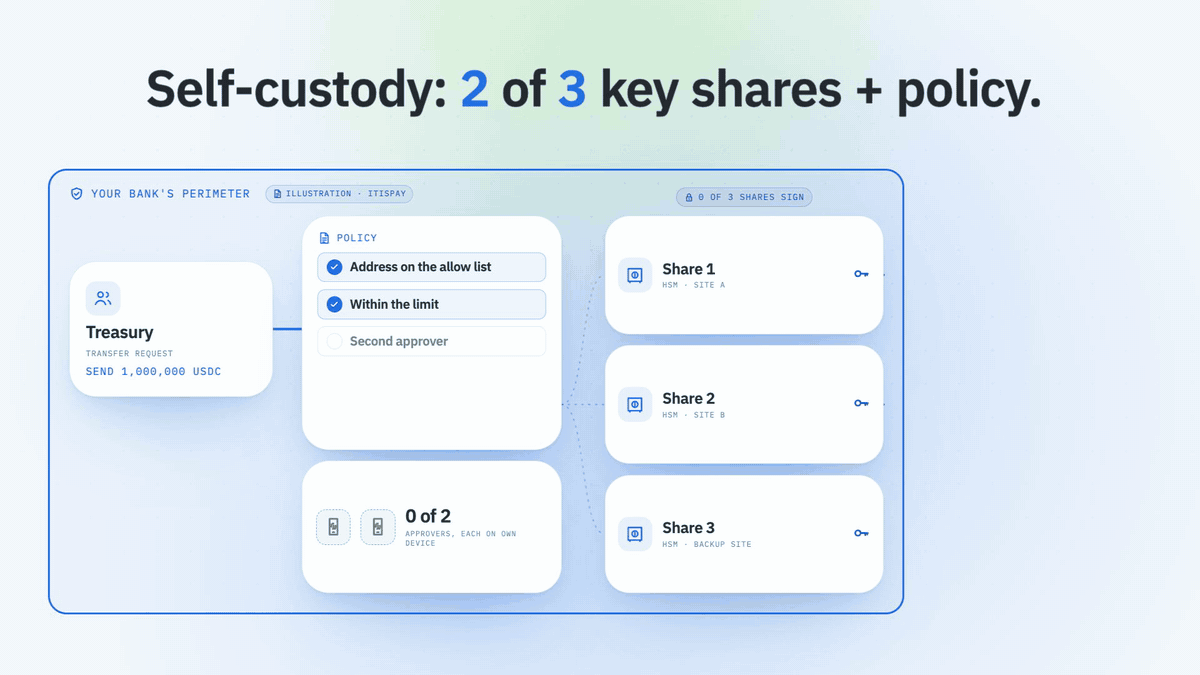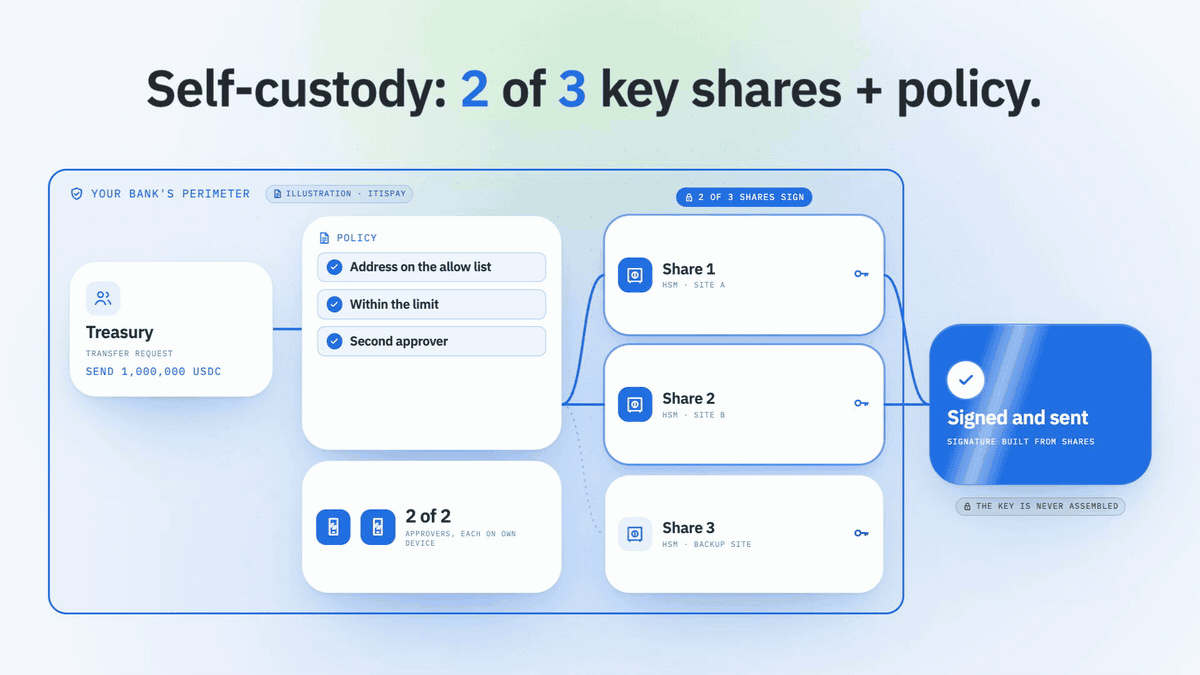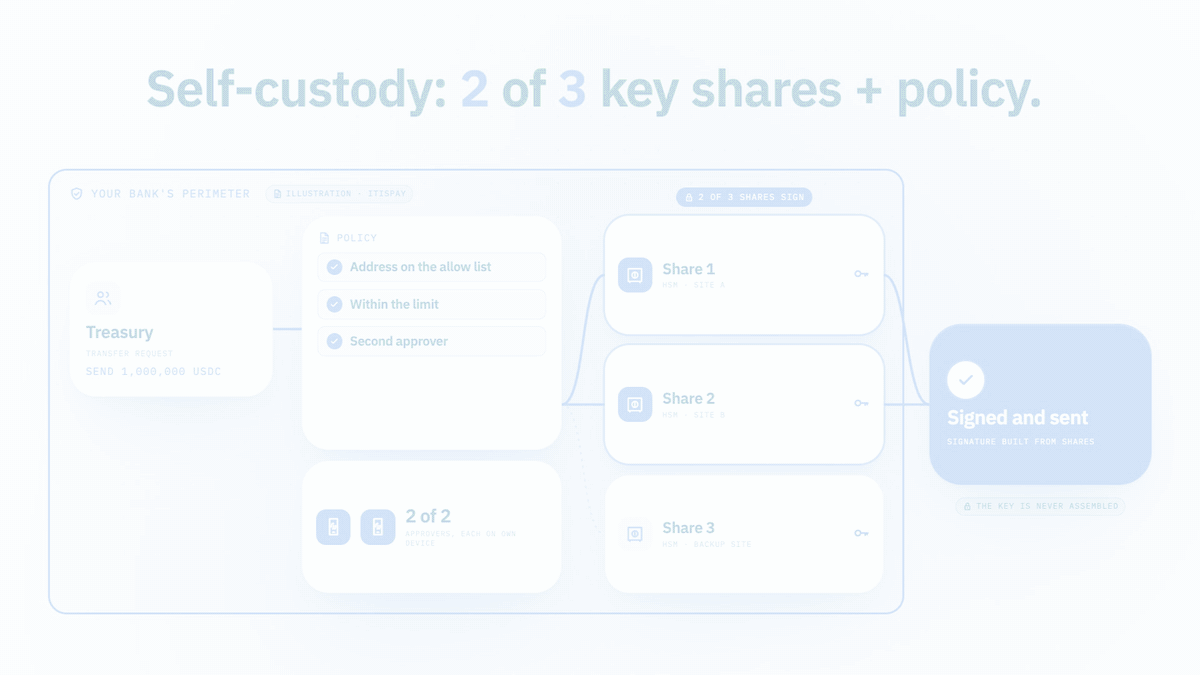
Binance型攻撃を防ぐためにセルフカストディが備えるべき要素
- Binanceは自社のホットウォレットの鍵を保有していた。攻撃者がそれらを盗む必要はなかった。署名システムに出金を承認させればよかったのである。鍵を保有することは防御の半分にすぎず、残りの半分は、何かに署名する前に何が合意されていなければならないかである。
- 日常業務のシステムとは切り離された署名ポリシー:送金ごと・1日ごとの上限、許可リストに登録された送金先アドレス、高額送金については別端末での第二承認者。侵害された1台のノートPCだけで送金が通ってしまってはならない。
- ホットウォレットは小規模にとどめ、資産の大半はコールドストレージに置く。そうすることで、侵害された単一のサービスが顧客資金の大部分に到達することはない。
- セルフカストディは責任を銀行に移す。MiCA第75条のもとで、銀行は自己に帰属する損失について責任を負い、人員、鍵管理の手続き、監視、監査が必要となる。
- 執行には依然として流動性が必要である。多くの銀行は、約定させる注文の規模に見合った残高を取引所やブローカーに維持する。
銀行は今週何を確認すべきか?#
まずエクスポージャー、次に署名、そして契約の順に確認する。デジタル資産責任者とリスクチーム向けの簡潔なチェックリストは以下のとおり:
- 顧客または銀行の暗号資産を保有しているすべての取引所、ブローカー、決済商品を、本日時点の残高とともに一覧化する。
- そのいずれかが、間接的であっても流動性や決済をBinanceに依存していないか確認する。
- 1日分の執行に必要な額を超える残高を、コールドストレージまたは自ら管理する鍵へ移す。
- 署名経路を整理する:どのシステムが署名を要求できるのか、また侵害された1台のノートPCやアカウントからそこに到達できないか。
- ホットウォレットからのすべての出金について、少なくとも2つの独立した承認と1日あたりの上限を義務付ける。
- カストディ契約を確認し、業務停止権、損失補償、倒産時の取扱い、通知期間を把握する。
- ステーブルコインの凍結経路を検証する:アドレスから資産が流出した場合、誰がTetherまたはCircleに連絡し、どれだけ迅速に対応するのか。
鍵とログを自社の境界内に保持する#
鍵を取引所に預けることなく暗号資産サービスを提供したい場合、ItisPayは銀行独自の境界内に導入される。データ、鍵、ログはその境界外に出ることはなく、銀行はソースコードとデータスキーマを受け取る。独立したポリシー層が上限、役割、第二承認、許可リストに登録された受益者を管理するため、銀行独自のルールの外で送金が署名されることはない。カストディを自ら運営したくない銀行は、顧客資産をEU認可のCASP(暗号資産サービス事業者)兼決済機関(Payment Institution)である当社のパートナーに預けることができ、その上位のソフトウェア層としてItisPayを利用できる。
本記事は情報提供のみを目的としており、法律または規制上の助言を構成するものではない。

