

Il Dipartimento di Giustizia statunitense (DOJ) afferma che gli sforzi congiunti di governo e settore privato hanno congelato più di 2,7 miliardi di dollari dei più di 6 miliardi di dollari che gli hacker militari nordcoreani hanno sottratto a Binance circa il 29 ottobre 2026. Il capo della divisione penale ha descritto il risultato come un blocco di «circa la metà di questa violazione storica»; l'altra metà si trova in gran parte in asset che nessun emittente può congelare.
L'attacco crypto nordcoreano a Binance non ha violato alcuna crittografia. Il rapporto dello stesso Binance descrive un falso colloquio di lavoro, uno strumento per sviluppatori manomesso e un servizio interno di firma che ha firmato ciò che l'aggressore chiedeva. Bybit nel 2025 e DMM Bitcoin nel 2024 hanno fallito nello stesso punto: persone e schermate attorno alla firma, non le chiavi in sé.
I dati di questo articolo sono aggiornati al 20 novembre 2026, UTC. Gli importi congelati e recuperati sono ancora in evoluzione.
Momenti chiave
In breve
- Dipartimento di Giustizia statunitense (DOJ), 12 novembre 2026: più di 6 miliardi di dollari sottratti a Binance dall'unità TraderTraitor della Corea del Nord; più di 2,7 miliardi di dollari congelati da governo e settore privato insieme, di cui il DOJ ha l'autorizzazione del tribunale per sequestrare o vincolare più di 1,2 miliardi di dollari.
- Il rapporto di Binance del 3 novembre fa risalire l'accesso a uno strumento per sviluppatori manomesso a giugno e a un falso colloquio di lavoro a settembre, poi all'accesso a un servizio interno di firma dei wallet il 29 ottobre.
- Bybit (circa 1,5 miliardi di dollari, febbraio 2025) e DMM Bitcoin (4.502,9 BTC, maggio 2024) mostrano lo stesso schema: i firmatari hanno approvato ciò che una schermata o una richiesta compromessa mostrava loro.
- Per una banca, i controlli che reggono sono quelli al di fuori della schermata di firma: limiti e liste consentite applicati da un sistema separato, un secondo firmatario che verifica la transazione grezza su un altro dispositivo, cold storage per la maggior parte dei fondi, e regole su assunzioni e dispositivi.
Cosa ha detto il Dipartimento di Giustizia statunitense (DOJ) sul congelamento dopo l'hack di Binance?#
Il 12 novembre 2026 il Dipartimento di Giustizia (comunicato 26-1356) ha dichiarato che membri dell'esercito nordcoreano, «indicati dall'FBI come "TraderTraitor"», hanno sottratto più di 6 miliardi di dollari in asset virtuali a Binance il 29 ottobre circa. Nello stesso comunicato ha affermato che «gli sforzi congiunti del governo statunitense e del settore privato hanno finora portato al congelamento di più di 2,7 miliardi di dollari», con il dipartimento che detiene l'autorizzazione del tribunale «a sequestrare o vincolare oltre 1,2 miliardi di dollari di tale importo».
Il procuratore generale aggiunto A. Tysen Duva ha dichiarato che la Divisione penale ha usato la propria competenza «per bloccare immediatamente circa la metà di questa violazione storica». Questa frase è all'origine dei titoli di questa settimana secondo cui il DOJ avrebbe contribuito a congelare quasi la metà del furto. Non abbiamo trovato cifre più recenti del DOJ alla base di tali titoli: i numeri sono quelli del 12 novembre.
Lo stesso comunicato riguardava FaceStealer, un diverso schema nordcoreano basato su videochiamate con deepfake che, secondo il DOJ, ha sottratto più di 400 milioni di dollari in 18 mesi. M. Scott Proctor della National Security Division ha indicato il movente: «Il governo nordcoreano finanzia il proprio regime canaglia e il programma illecito di armi attraverso il furto di criptovalute».
Gli altri importi congelati differiscono in base alla fonte e alla data. Binance afferma che circa 2,85 miliardi di dollari dei 6,34 miliardi di dollari coinvolti sono stati «congelati o intercettati», soggetti a riconciliazione e variazioni di prezzo. TRM Labs, aggiornato al 17 novembre, conta circa 2,7 miliardi di dollari congelati e afferma che l'aggressore deteneva ancora circa 2,4 miliardi di dollari, inclusi più di 420.000 ETH e 18.270 BTC. Binance ha poi ottenuto un ordine di congelamento a livello mondiale dai tribunali di Abu Dhabi contro gli aggressori sconosciuti.
Cronologia dell'hack di Binance in UTC, dal rapporto dello stesso Binance#
Binance ha pubblicato i primi risultati il 3 novembre 2026. Si apre con: «La nostra indagine attuale indica che si tratta di una campagna sofisticata e articolata in più fasi.» I mesi di preparazione contano più, per una banca, delle quattro ore di svuotamento.
| Data (2026, UTC) | Cosa è successo | Fonte |
|---|---|---|
| Giugno | L'ingegnere A installa un pacchetto Homebrew manomesso mentre cerca uno strumento di programmazione con IA; il dispositivo viene sostituito, ma i colleghi del team wallet restano esposti | Binance, 3 nov |
| Settembre | L'ingegnere B viene contattato su una piattaforma di lavoro da un falso "Project Director"; un falso colloquio in video, poi una chat con un falso "CEO"; un repository di test installa malware che la protezione degli endpoint non rileva | Binance, 3 nov |
| 20 ottobre | Dal computer dell'ingegnere B, l'aggressore usa uno strumento IA interno per prendere il controllo degli ingegneri A e C; trova un token di distribuzione dei container | Binance, 3 nov |
| 29 ott, dalle 17:15 alle 19:56 | L'aggressore accede al computer dell'ingegnere C, distribuisce un container, raggiunge un servizio interno di firma dei wallet | Binance, 3 nov |
| 29 ott, dalle 20:05 alle 20:09 | Cinque hot wallet inviano 233,46 milioni di XRP a un unico indirizzo dell'aggressore; seguono BTC, SOL, OP ed ETH | Binance, 3 nov |
| 29 ott, 23:56 | Ultimo trasferimento (2.961,9 ETH) completato | Binance, 3 nov |
| 31 ottobre | Un avviso congiunto di FBI, Secret Service e IRS-CI attribuisce il furto a TraderTraitor | Avviso FBI |
| Inizio novembre | Kim Yo Jong respinge sui media statali l'accusa dell'FBI | SCMP |
| 12 novembre | DOJ: più di 2,7 miliardi di dollari congelati, più di 1,2 miliardi di dollari sotto autorizzazione del tribunale | DOJ |
Binance ha scritto che l'aggressore «ha poi usato il servizio di firma per sfruttare il meccanismo di autorizzazione EIP-7702 di Ethereum», e che gli hot wallet usavano MPC (multi-party computation, un sistema in cui una chiave è suddivisa tra più macchine). Dividere la chiave non ha impedito il furto: l'aggressore è riuscito a raggiungere il servizio che chiede ai detentori delle chiavi di firmare. Binance afferma inoltre di aver rilevato e impedito 57 casi sospetti collegati alla Corea del Nord nel corso del 2026. Per la sequenza completa degli eventi, leggi il resoconto completo di Binance.
Dove la stampa sbaglia sul congelamento dei fondi da parte del DOJ#
- «Il DOJ ha congelato 2,7 miliardi di USD.» Il comunicato parla di governo e settore privato insieme. Il documento legale del DOJ riguarda 1,2 miliardi di USD, che rientrano nei 2,7 miliardi e non si aggiungono ad essi.
- «Gli USA hanno sequestrato 1,2 miliardi di USD.» Il comunicato parla di «seize or restrain» (sequestro o vincolo). Il vincolo mantiene i beni dove si trovano; non stabilisce a chi appartengano. Il comunicato non menziona alcuna decisione di confisca e definisce tali procedure ancora in corso.
- «Metà dei fondi è tornata indietro.» Il congelamento non equivale alla restituzione. Binance afferma che sarà lei, e non i suoi utenti, ad assorbire la perdita, quindi i fondi recuperati servono soprattutto a rimettere in pari Binance.
- «Il laptop di un solo ingegnere.» Era l'ipotesi suggerita dalle prime dichiarazioni di Binance. Il rapporto di Binance del 3 novembre cita invece tre ingegneri, un evento di compromissione della catena di fornitura avvenuto a giugno e un falso colloquio di lavoro a settembre.
- «Non sono state rubate chiavi.» Questa affermazione proviene da analisti esterni, non da Binance. Binance dice che l'aggressore ha raggiunto un servizio di firma interno; non ha detto se materiale crittografico sia uscito dall'azienda.
Come arriva a una chiave un attacco crypto nordcoreano?#
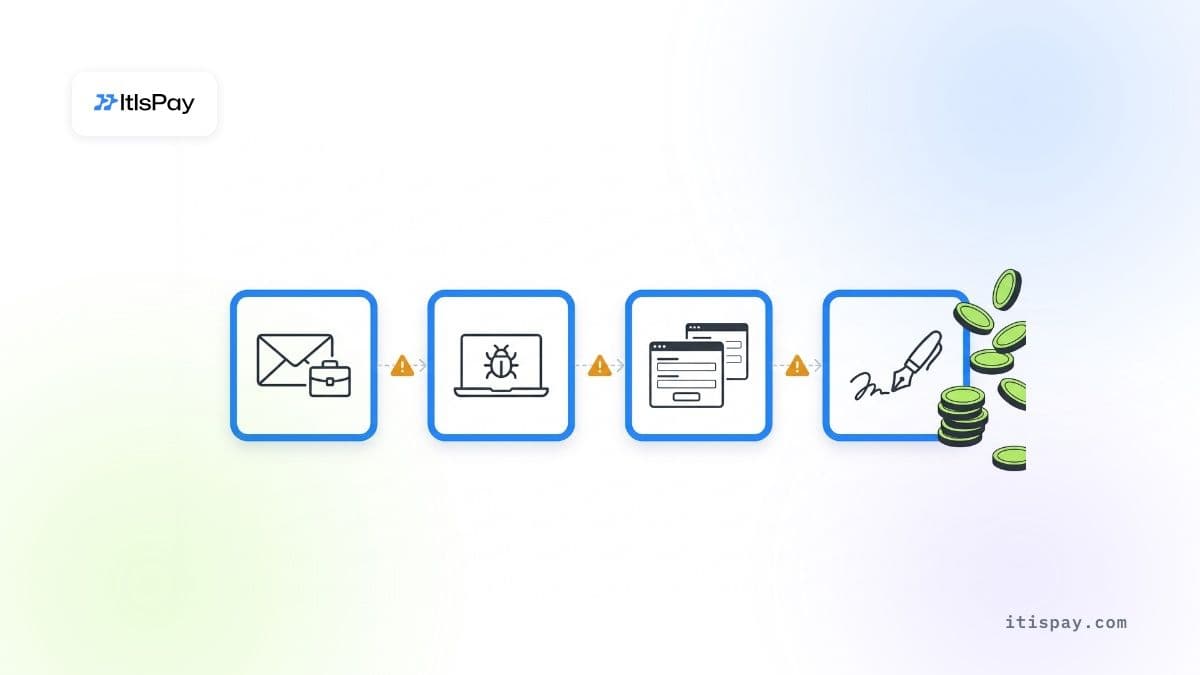
Ogni attacco crypto nordcoreano descritto in questo articolo ha seguito gli stessi tre passaggi: raggiungere una persona con accesso, raggiungere lo strumento che costruisce o mostra una transazione e ottenere firme valide per un trasferimento che i firmatari non intendevano approvare. La crittografia resta intatta. Chainalysis ha scritto a dicembre 2025 che i gruppi nordcoreani «si spacciano per recruiter di importanti aziende web3 e AI» e inseriscono lavoratori IT all'interno di servizi crypto per ottenere accessi privilegiati. Il caso di Binance ha seguito il primo percorso; i casi precedenti hanno seguito gli altri.
Falsi recruiter e test di selezione#
La prima mossa è di solito un'offerta di lavoro. In Binance, l'Ingegnere B ha ricevuto un falso colloquio e un repository con un «test di selezione». In DMM Bitcoin, secondo la dichiarazione congiunta dell'FBI, del Defense Cyber Crime Center statunitense e dell'Agenzia nazionale di polizia giapponese del 23 dicembre 2024, un attore nordcoreano si è spacciato per recruiter su LinkedIn nel marzo 2024 e ha inviato a un dipendente di Ginco, azienda giapponese di software per wallet, un «test pre-assunzione» su GitHub. FaceStealer, secondo il comunicato del DOJ del 12 novembre, aggiunge videochiamate con deepfake di persone che il bersaglio già conosce.
Strumenti manomessi e fornitori#
La prima violazione di Binance è avvenuta tramite l'installazione manomessa di un package manager. Quella di Bybit ha coinvolto un fornitore: il fornitore di wallet multisig Safe ha dichiarato che il furto è derivato da «un computer di uno sviluppatore di Safe{Wallet} compromesso, che ha portato alla proposta di una transazione dannosa mascherata». Gli investigatori di Sygnia, i cui risultati sono stati pubblicati dall'amministratore delegato di Bybit, non hanno trovato segni di compromissione nell'infrastruttura interna di Bybit.
Insider sul libro paga#
Il 13 ottobre 2026 l'FBI ha avvertito che la Corea del Nord impiega «migliaia di "IT Workers" remoti controllati dallo Stato» per infiltrarsi nelle aziende occidentali, e che il regime «riceve una stima dell'85-90% dei ricavi generati dagli attori». Su un desk crypto, un collaboratore remoto con diritti di amministratore si trova a un passo dalle chiavi. Verificali di conseguenza.
Cosa mostrano Bybit, WazirX e DMM Bitcoin sulla firma?#
In tutti e tre i casi, le persone che hanno approvato il trasferimento hanno visto una schermata o una richiesta che non mostrava ciò che stava effettivamente venendo firmato. Bybit e WazirX usavano wallet multisignature. Per una banca la lezione è circoscritta: un secondo firmatario aiuta solo se verifica qualcosa che l'aggressore non può riscrivere.
Bybit, 21 febbraio 2025. L'FBI attribuisce alla Corea del Nord il furto di «circa 1,5 miliardi di USD in asset virtuali» (PSA I-022625-PSA). I firmatari di Bybit stavano spostando fondi da un cold wallet multisig a un hot wallet durante un trasferimento programmato. Sygnia ha rilevato che «il codice dannoso che ha creato la transazione dannosa proviene direttamente dall'infrastruttura AWS di Safe{Wallet}». Il codice si attivava solo in determinate condizioni, quindi i firmatari hanno visto un normale trasferimento e ne hanno firmato un altro.
DMM Bitcoin, maggio 2024. L'FBI e la polizia giapponese affermano che TraderTraitor ha sottratto 4.502,9 BTC, circa 308 milioni di USD all'epoca. Dopo la compromissione del dipendente di Ginco, gli aggressori «hanno probabilmente usato questo accesso per manipolare una richiesta di transazione legittima di un dipendente di DMM». La richiesta è arrivata attraverso un canale legittimo, quindi è apparsa normale a chi l'ha approvata.
WazirX, luglio 2024. Lo exchange indiano ha perso oltre 230 milioni di USD da un wallet multisig gestito insieme al fornitore di custodia Liminal. WazirX ha dichiarato, come riportato all'epoca, che i dati mostrati nell'interfaccia non corrispondevano alla transazione reale. Liminal ha affermato che i propri server non sono stati violati. Le due aziende non concordano ancora sulla causa, quindi i dettagli vanno considerati non chiariti. Entrambi i resoconti descrivono firmatari che hanno approvato una transazione che non potevano vedere per intero.
Il caso Binance rientra nello stesso schema da un'altra angolazione. L'aggressore non ha ingannato un firmatario umano davanti allo schermo; ha raggiunto il servizio di firma stesso e ha avviato transazioni «al di fuori del normale processo di prelievo», secondo le parole di Binance. Binance non ha detto dove si trovassero i suoi limiti e le sue allowlist. La regola generale resta valida: i controlli che si trovano all'interno del servizio raggiunto dall'aggressore possono essere disattivati insieme ad esso.
Quanto ha rubato la Corea del Nord in crypto dal 2024?#
Prima di Binance, l'anno peggiore è stato il 2025. Chainalysis ha contato almeno 2,02 miliardi di USD sottratti dai gruppi nordcoreani nel 2025, 681 milioni di USD in più rispetto al 2024, con Bybit come quota maggiore. Il Multilateral Sanctions Monitoring Team, istituito dopo la conclusione del panel di esperti dell'ONU, ha stimato 2,8 miliardi di USD sottratti tra gennaio 2024 e settembre 2025. TRM Labs ha contato circa 643 milioni di USD nel primo semestre 2026, pari a circa il 66% di tutte le perdite da hack crypto in quel periodo. Il solo Binance, con oltre 6 miliardi di USD secondo il DOJ, supera tutti questi importi.
Per una banca, questo significa che l'aggressore è uno Stato con un obiettivo di ricavi. È anche paziente: l'operazione contro Binance è iniziata a giugno.
Cosa richiedono MiCA e DORA a una banca che detiene chiavi?#
Una banca che custodisce crypto per conto dei clienti nell'UE detiene le chiavi sia ai sensi di MiCA sia ai sensi di DORA, e in entrambi i casi il percorso di firma diventa una sua responsabilità. Le banche entrano attraverso l'articolo 60, paragrafo 1, di MiCA: un ente creditizio «può prestare servizi per le cripto-attività se notifica» all'autorità del proprio Stato membro d'origine «almeno 40 giorni lavorativi prima di prestare tali servizi per la prima volta». La nostra guida alla custodia di crypto per le banche ai sensi di MiCA illustra questo percorso.
Una volta dentro, si applicano tre regole:
- MiCA, articolo 75, paragrafo 3: la politica di custodia «riduce al minimo il rischio di perdita delle cripto-attività dei clienti o dei diritti connessi a tali cripto-attività, o dei mezzi di accesso alle cripto-attività, dovuta a frode, minacce informatiche o negligenza».
- MiCA, articolo 75, paragrafo 8: il prestatore è responsabile delle perdite «derivanti da un incidente a lui imputabile», entro il limite del valore di mercato al momento della perdita. A nostro avviso, un servizio di firma interno compromesso rientra nelle operazioni del prestatore, quindi l'eccezione per gli eventi al di fuori del suo controllo è difficile da far valere.
- DORA, applicabile dal 17 gennaio 2025: l'articolo 9, paragrafo 4, lettera d), richiede «misure di protezione delle chiavi crittografiche»; l'articolo 28, paragrafo 1, lettera a), afferma che le imprese che usano fornitori ICT «restano pienamente responsabili»; l'articolo 5, paragrafo 2, lettera a), attribuisce la responsabilità ultima del rischio ICT all'organo di gestione.
Le autorità di vigilanza stanno già esaminando la questione. L'8 luglio 2026 ESMA ha avviato un'azione di vigilanza comune sulla resilienza operativa digitale dei CASP, con particolare attenzione alla custodia, indicando tra i temi «gestione delle chiavi e dello storage» e «controlli sulle transazioni».
Quali controlli sulla firma fermano un attacco crypto nordcoreano?#
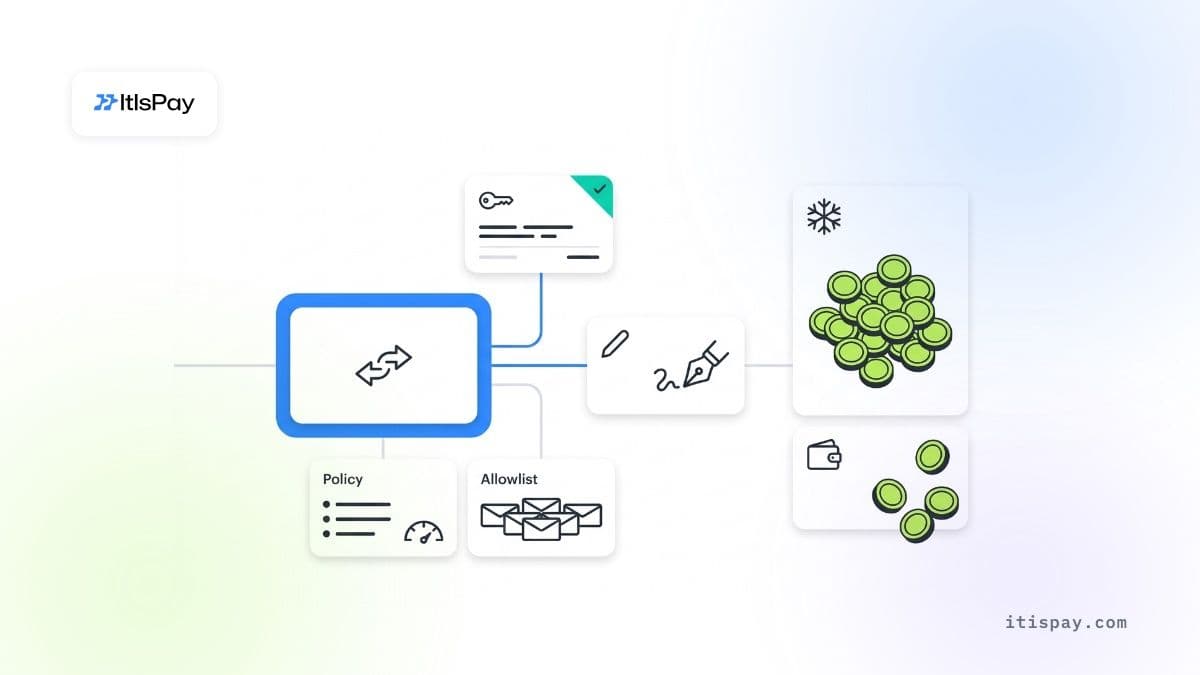
Un controllo è utile solo se si trova al di fuori del sistema che l'aggressore ha più probabilità di raggiungere. Per ciascuno, chiediti: se il laptop dell'ingegnere del wallet e la schermata di firma sono compromessi, il controllo tiene ancora? Per approfondire la scelta tra custodia propria ed esternalizzata, leggi il nostro articolo su l'hack di Binance e la self-custody.
| Controllo | Cosa blocca | Cosa non copre | Esito |
|---|---|---|---|
| Secondo firmatario sullo stesso schermo | Un singolo dipendente infedele | Uno schermo manomesso mostra a entrambi i firmatari la stessa falsa informazione | No |
| Secondo firmatario che verifica la transazione grezza su un dispositivo separato | Trucchi di visualizzazione in stile Bybit | Collusione, o un secondo dispositivo compromesso | Funziona |
| Lista di indirizzi consentiti applicata da un sistema di policy separato | Trasferimenti verso nuovi indirizzi dell'aggressore | Trucchi di delega come EIP-7702 se non coperti dalla policy | Dipende |
| Limiti di importo orari e giornalieri esterni al servizio di firma | Lo svuotamento totale in pochi minuti | Furti graduali al di sotto del limite | Funziona |
| La maggior parte dei fondi in cold storage, ricaricati secondo un calendario | Perdita della maggior parte dei fondi in un singolo evento | Attacchi durante la ricarica programmata, come nel caso Bybit | Dipende |
| Sola suddivisione delle chiavi MPC o multisig | Furto di una singola chiave | Un percorso di richiesta compromesso | No |
| Regole di assunzione e sui dispositivi per il personale dei wallet | Falsi recruiter, repository di test, codice esterno | Compromissione di un fornitore | Dipende |
Dove le regole di firma non bastano
- Se limiti e liste di indirizzi risiedono nello stesso servizio raggiunto dall'attaccante, possono essere aggirati insieme ad esso.
- Bitcoin, ether ed XRP non hanno un emittente che possa congelarli; una volta trasferiti, il recupero dipende dal fatto che gli exchange intercettino i fondi.
- Un ordine del tribunale o il congelamento di un saldo in stablecoin funzionano solo dopo la perdita. Ai sensi dell'articolo 75, paragrafo 8, del MiCA, è il custode a sostenere per primo la perdita.
Cosa dovrebbe verificare una banca questa settimana?#
Ogni verifica corrisponde a una fase del playbook degli attacchi crypto nordcoreani che ha già funzionato contro un'azienda reale.
- Chiedere se qualcuno del team dei wallet o della firma abbia eseguito quest'anno, su un computer di lavoro, un «test di selezione» di un recruiter o codice non verificato.
- Verificare che il personale dei wallet usi dispositivi gestiti, senza pacchetti installati da fonti esterne a un mirror approvato.
- Testare il secondo firmatario: è in grado di leggere destinazione, importo e chiamata al contratto della transazione grezza su un dispositivo separato, senza la schermata principale del wallet?
- Confermare che limiti e liste di indirizzi siano applicati da un sistema che il servizio di firma non può modificare, e che le deleghe di tipo EIP-7702 siano bloccate dalla policy.
- Fissare la versione di ogni front end di fornitori usato per la firma oppure ospitarlo in proprio, e ricevere un avviso quando il suo codice cambia.
- Verificare quotidianamente i depositi rispetto agli indirizzi TraderTraitor dell'FBI e alla lista di indirizzi contenuta nell'ordine del tribunale relativo a Binance.
- Verificare nuovamente l'identità dei collaboratori remoti con diritti di amministratore, usando le indicazioni dell'FBI di ottobre 2026 sui lavoratori IT.
Software per crypto all'interno del perimetro della banca#
Banche e PSP usano ItisPay per aggiungere l'accettazione di crypto per i propri esercenti come nuovo canale di pagamento. La piattaforma viene installata nell'infrastruttura della banca, quindi dati e log restano nel suo perimetro, l'accesso del personale segue il principio dei quattro occhi e la banca riceve il codice sorgente. Le chiavi dei fondi dei clienti sono custodite dal nostro partner autorizzato nell'UE come prestatore di servizi per le cripto-attività (CASP) + istituto di pagamento, che gestisce anche le autorizzazioni, la KYC e il regolamento in EUR.
Questo articolo è fornito solo a scopo informativo e non costituisce consulenza legale o regolamentare.

