

Binance afferma che i tribunali dell'Abu Dhabi Global Market (ADGM) le hanno concesso un ordine di congelamento a livello mondiale per 6,5 miliardi di dollari contro gli ignoti responsabili dell'hack del 29 ottobre. L'ordine di congelamento non restituisce da solo alcuna moneta: offre agli emittenti e agli exchange che già detengono fondi congelati l'ordinanza del tribunale che alcuni di essi richiedono prima di rilasciare qualsiasi cosa, e inserisce circa 26.000 indirizzi di wallet in un elenco che il mercato è invitato a monitorare.
Per una banca che detiene criptovalute per conto dei clienti, la lezione più utile si colloca un passo prima. Binance deteneva le proprie chiavi, eppure gli aggressori hanno svuotato la maggior parte dei suoi hot wallet in circa 20 minuti. I tribunali e gli emittenti di stablecoin possono fermare in seguito una parte del danno. Ciò che lascia il wallet in primo luogo è deciso dalle regole di firma della banca stessa.
I dati di questo articolo sono aggiornati al 18 novembre 2026, in serata UTC. Le cifre sono ancora in evoluzione.
Momenti chiave
In breve
- L'ordinanza dei tribunali dell'ADGM vale 6,5 miliardi di dollari e prende di mira gli aggressori non identificati; aggiunge ingiunzioni proprietarie e ordini di consegna su specifici asset rubati (The Block, 18 novembre 2026).
- Dei circa 6,34 miliardi di dollari coinvolti, Binance afferma che circa 2,85 miliardi sono stati congelati o intercettati; il Dipartimento di Giustizia degli Stati Uniti ha l'autorità giudiziaria per sequestrare o vincolare più di 1,2 miliardi di dollari dei fondi congelati (12 novembre 2026).
- A inizio novembre, Elliptic ha stimato che circa 3,3 miliardi di dollari fossero in bitcoin, ether e XRP, che nessun emittente può congelare.
- Per le banche: un ordine agisce dopo il furto. Limiti, un secondo firmatario indipendente, una lista di indirizzi autorizzati e il cold storage (o «lo storage offline») agiscono prima.
Che cosa ha fatto concretamente l'ordine di congelamento di Binance?#
L'ordinanza vincola le persone dietro l'attacco a non disporre di asset per un valore fino a 6,5 miliardi di dollari, ovunque si trovino tali asset. Secondo il resoconto di The Block del 18 novembre (pubblicato alle 19:40 UTC), il giudice William Stone SBS KC ha emesso l'ordine contro persone non identificate accusate di aver compiuto l'hack del 29 ottobre. Binance ha condiviso la propria dichiarazione con The Block. Non siamo riusciti a trovare la dichiarazione sui canali ufficiali di Binance, e l'ordinanza non figura sulla pagina delle sentenze dei tribunali dell'ADGM in serata del 18 novembre.
L'ordine di congelamento a livello mondiale è solo una parte del pacchetto. Il tribunale ha anche concesso ordinanze cautelari su specifici asset rubati e ordini che impongono la consegna di tali asset. Alcune ordinanze cautelari indicano parti che hanno già congelato fondi rubati. Binance afferma di non imputare loro alcun illecito.
Le ordinanze possono essere notificate tramite la blockchain, afferma Binance, il che significa che l'avviso raggiunge i wallet stessi anziché un indirizzo postale. E il mercato sarà informato di una «lista viva» di 26.000 indirizzi di wallet che detengono asset rubati, aggiornata man mano che i fondi si spostano. M. Kendall Day di Gibson Dunn, lo studio legale di Binance, ha definito l'ingiunzione «una delle più grandi, se non la più grande, ordinanze di congelamento mai rese pubbliche».
I 6,5 miliardi di dollari sono il limite dell'ordine, leggermente superiore ai 6,34 miliardi di dollari che Binance dice siano stati coinvolti. Né Binance né The Block hanno spiegato la differenza. Non si tratta di un importo congelato o recuperato.
Cronologia del recupero dopo l'hack di Binance, in UTC#
Il recupero si è svolto su tre fronti: gli emittenti di stablecoin hanno congelato i fondi nella prima ora, i pubblici ministeri statunitensi hanno ottenuto l'autorità giudiziaria su una parte di essi due settimane dopo, e Binance ha ora aggiunto un ordine civile ad Abu Dhabi. La tabella riporta i passaggi che siamo riusciti a confermare. L'hack in sé è trattato in dettaglio nel nostro articolo sull'hack di Binance del 29 ottobre.
| Data e ora (UTC) | Evento | Fonte |
|---|---|---|
| 29 ott, dalle 20:05 | Hot wallet svuotati su dieci blockchain, la maggior parte entro circa 20 minuti | TRM Labs |
| 29 ott, ore 21:01 e 21:04 | Tether congela USDT, Circle congela USDC | TRM Labs |
| 1 nov, ore 06:00 | I prelievi riprendono sulle prime 15 reti e asset | Binance su X, tramite ZeroHedge |
| 12 nov | Il Dipartimento di Giustizia (DOJ) annuncia sequestro e vincolo, autorizzati dal tribunale, per più di 1,2 miliardi di dollari | Dipartimento di Giustizia degli Stati Uniti |
| 14 nov | Binance afferma che nella stessa settimana sono state riaperte altre 87 reti; l'obiettivo è riaprire le restanti entro la fine della settimana successiva | Binance su X, tramite ZeroHedge |
| 18 nov, articolo alle 19:40 | Binance segnala l'ordine dell'ADGM da 6,5 miliardi di dollari | The Block |
Nelle prime nove ore e mezza dopo il riavvio del 1 novembre, i clienti hanno prelevato 4,6 miliardi di dollari e depositato 1 miliardo, un deflusso netto del 2,1% degli asset dell'exchange, secondo il conteggio di Binance. Alla data del 18 novembre non abbiamo trovato conferma che tutte le reti siano state riaperte.
Quanto è congelato e quanto non può congelare nessuno?#
Meno della metà del valore rubato è congelata, e congelato non significa restituito. Binance afferma che circa 2,85 miliardi di dollari su circa 6,34 miliardi sono stati congelati o intercettati. Il comunicato del Dipartimento di Giustizia statunitense del 12 novembre riporta una cifra simile: gli sforzi del governo statunitense e del settore privato «hanno portato al congelamento di oltre 2,7 miliardi di dollari», e il dipartimento ha l'autorizzazione del tribunale «a sequestrare o vincolare per un importo superiore a 1,2 miliardi di dollari di tale somma».
Il resto è più difficile. A inizio novembre, Tom Robinson, cofondatore di Elliptic, ha detto a The Block che circa 3,3 miliardi di dollari restavano in bitcoin, ether e XRP, «che nessuno può congelare». Questi asset non hanno un emittente con un pulsante di congelamento. Possono essere fermati solo quando arrivano a un exchange o a un servizio che collabora.
Binance ha dichiarato che i clienti non sosterranno la perdita. Ha sostituito la maggior parte degli asset rubati attingendo al suo Secure Asset Fund for Users (SAFU), al proprio fondo assicurativo e alla tesoreria aziendale. Quindi lo sforzo di recupero ora ripristina il bilancio della stessa Binance, non i saldi dei clienti.
Perché Binance ha bisogno di un ordine del tribunale per recuperare i fondi?#
Perché un congelamento blocca i movimenti ma non stabilisce la proprietà. Quando Tether o Circle congela un indirizzo, i token restano dove si trovano. Per riemetterli a favore di Binance, l'emittente vuole la prova che Binance ne sia il legittimo proprietario. Robinson ha detto all'inizio di novembre che gli emittenti vorrebbero prima «una chiara base giuridica», come una richiesta delle forze dell'ordine o un ordine del tribunale, e che ciò potrebbe richiedere settimane o mesi. La stessa dichiarazione di Binance afferma che alcuni emittenti, exchange e altri partner richiedono un ordine del tribunale prima di sbloccare o restituire fondi congelati.
I tre tipi di ordine svolgono funzioni diverse:
- Un worldwide freezing order (ordine di congelamento mondiale) è un provvedimento personale contro gli aggressori, che impone di non disporre dei propri asset fino a un determinato limite. Non trasferisce nulla. I terzi che ne ricevono notifica possono incorrere in oltraggio alla corte se contribuiscono a violarlo.
- Un'ingiunzione proprietaria riguarda specifici asset che il ricorrente sostiene essere di sua proprietà, in questo caso token rubati identificati.
- Un delivery-up order (ordine di consegna) impone la restituzione di specifici asset.
Gli ADGM Courts operano secondo la common law inglese e in passato hanno già concesso worldwide freezing order: la Corte d'appello dell'ADGM ne ha concesso uno fino a 250 milioni di dollari nel dicembre 2025. Anche la notifica tramite blockchain ha precedenti al di fuori di Abu Dhabi: l'High Court inglese ha autorizzato la notifica a persone ignote tramite NFT in D'Aloia v Persons Unknown (2022), dopo che un tribunale di New York aveva fatto lo stesso in LCX AG v John Does (2022). Non abbiamo trovato alcuna sentenza dell'ADGM sulla notifica tramite blockchain; la descrizione di come questi ordini saranno notificati proviene solo da Binance e Gibson Dunn.
Un tribunale di Abu Dhabi non può raggiungere un indirizzo bitcoin detenuto da un aggressore che non si presenta mai, non usa un exchange collaborativo e ignora l'ordine. L'ordine aiuta laddove i fondi passano attraverso qualcuno che intende rispettarlo. Per una banca, quel qualcuno potrebbe essere proprio tu.
Dove la copertura del provvedimento di congelamento di Binance sbaglia#
Diversi articoli confondono fatti che per un team di gestione del rischio sono importanti.
- «Binance congela 6,5 miliardi di dollari» o «Binance recupera 6,5 miliardi di dollari» è sbagliato. I 6,5 miliardi di dollari sono il limite dell'ordine. Il valore congelato è compreso tra circa 2,7 e 2,85 miliardi di dollari, a seconda di quale conteggio si usa.
- Gli articoli basati su Reuters descrivono l'ADGM come il principale regolatore finanziario di Binance. Il regolatore dell'ADGM è la Financial Services Regulatory Authority. L'ordine è arrivato dall'ADGM Courts, un organo giudiziario separato. Nessun regolatore ha congelato alcunché.
- «Binance non ha detto a quanto ammonta l'ordine» era vero per il primo articolo di Reuters. The Block ha successivamente pubblicato i 6,5 miliardi di dollari dalla dichiarazione di Binance.
- «Gli USA hanno sequestrato 1,2 miliardi di dollari» esagera. Il comunicato del DOJ parla di «sequestro e vincolo autorizzati dal tribunale» per oltre 1,2 miliardi di dollari, parte di fondi già congelati. Nessuna sentenza pubblica di confisca ha ancora deciso a chi andranno.
- Alcune testate asiatiche datano la storia al 19 novembre, ora locale. The Block l'ha pubblicata alle 19:40 UTC del 18 novembre.
In che modo gli aggressori sono arrivati ai sistemi di firma di Binance?#
Attraverso persone, non tramite una chiave rubata. Le prime conclusioni di Binance, riportate da ZeroHedge, descrivono una campagna durata cinque mesi. A giugno, un ingegnere del team dei wallet ha installato uno strumento per sviluppatori manomesso. A settembre, un secondo ingegnere è stato contattato su una piattaforma di lavoro da un «Project Director» di una società inesistente, che gli ha chiesto di scaricare un «incarico» di programmazione contenente malware. Il 20 ottobre gli aggressori hanno usato uno strumento IA interno per prendere il controllo dei computer di due sviluppatori di wallet. Il 29 ottobre hanno usato credenziali rubate per eseguire uno script dannoso sui sistemi dei wallet e svuotare gli hot wallet.
Il 29 ottobre Binance aveva dichiarato di non aver trovato alcuna prova di una fuga di chiavi private. Entrambe le affermazioni possono essere vere. Gli aggressori non avevano bisogno delle chiavi; avevano bisogno di un modo per far sì che il sistema di firma approvasse i trasferimenti. Binance ha promesso un rapporto completo sull'incidente e non l'ha ancora pubblicato, quindi le sue esatte regole di firma restano sconosciute.
Quindi quello di Binance non è un caso di «hanno consegnato le chiavi a qualcun altro». Le chiavi le aveva in casa. La domanda per una banca è cosa fa il proprio percorso di firma quando credenziali valide chiedono di inviare l'intero saldo degli hot wallet in un'unica soluzione.
Come le banche definiscono le regole di firma per le cripto-attività dei clienti?#
Banche e grandi neobanche pubblicano poco sui propri controlli sulle cripto-attività. I loro documenti mostrano comunque tre modelli.
BBVA: chiavi sulla piattaforma della banca#
BBVA ha completato la notifica MiCA presso la CNMV spagnola e dichiara che «utilizzerà la propria piattaforma di custodia delle chiavi crittografiche», mantenendo il pieno controllo della custodia delle cripto-attività dei clienti «senza affidarsi a terze parti» (comunicato stampa BBVA, 10 marzo 2025). È il percorso che l'articolo 60 del MiCA apre agli enti creditizi, che descriviamo in custodia di cripto-attività per le banche ai sensi del MiCA. BBVA non pubblica le proprie regole di approvazione né la suddivisione tra hot e cold.
Revolut: un quorum per le modifiche alle politiche e una whitelist#
Revolut Digital Assets Europe pubblica una politica di salvaguardia degli asset dei clienti. La sua parte di custodia propria funziona su un wallet a computazione multiparte (MPC), in cui Revolut detiene la maggior parte delle quote di chiave. Le modifiche alla politica di autorizzazione delle transazioni richiedono «un quorum di almeno due approvazioni», i conti usati per i trasferimenti di cripto-attività passano attraverso una whitelist con approvazione maker e checker, e «la maggior parte degli asset cripto dei clienti è conservata su cold wallet.»
Bitpanda: un custode autorizzato con approvazione a più livelli#
Bitpanda, titolare di licenza MiCA, afferma nella sintesi della propria politica di custodia che gli asset dei clienti sono conservati in «una combinazione di hot e cold wallet, con forte enfasi sull'uso di cold wallet per la conservazione a lungo termine». Cita «wallet multi-firma» e «procedure di autorizzazione a più livelli» per i trasferimenti. Una banca che si affida a un custode autorizzato delega le regole di firma a quel custode e le verifica tramite la due diligence. La nostra guida alla custodia di asset digitali tratta questo modello.
L'articolo 75(3) del MiCA richiede una politica di custodia che riduca al minimo il rischio di perdita «dovuta a frode, minacce informatiche o negligenza». Non prescrive quanti firmatari servano. Questa scelta spetta a te.
Custodia propria con regole di firma rispetto ad altre opzioni#
La tabella confronta quattro soluzioni che una banca può scegliere per le cripto-attività dei clienti, valutate con un unico test: un attacco di tipo Binance, con credenziali valide del personale, potrebbe svuotare il wallet prima che qualcuno lo fermi?
| Soluzione | Chi firma | Blocca un trasferimento di massa effettuato con credenziali del personale rubate? | Verdetto |
|---|---|---|---|
| Saldi dei clienti detenuti presso un exchange | L'exchange | Fuori dal tuo controllo | No |
| Custode terzo autorizzato | Il custode, secondo la propria politica | Sì, se la sua politica prevede limiti e approvazione indipendente; verificarlo in fase di due diligence | Dipende |
| Custodia propria, chiavi interne, nessuna regola rigida | Il tuo servizio di wallet | No: chi controlla il servizio può svuotarlo | No |
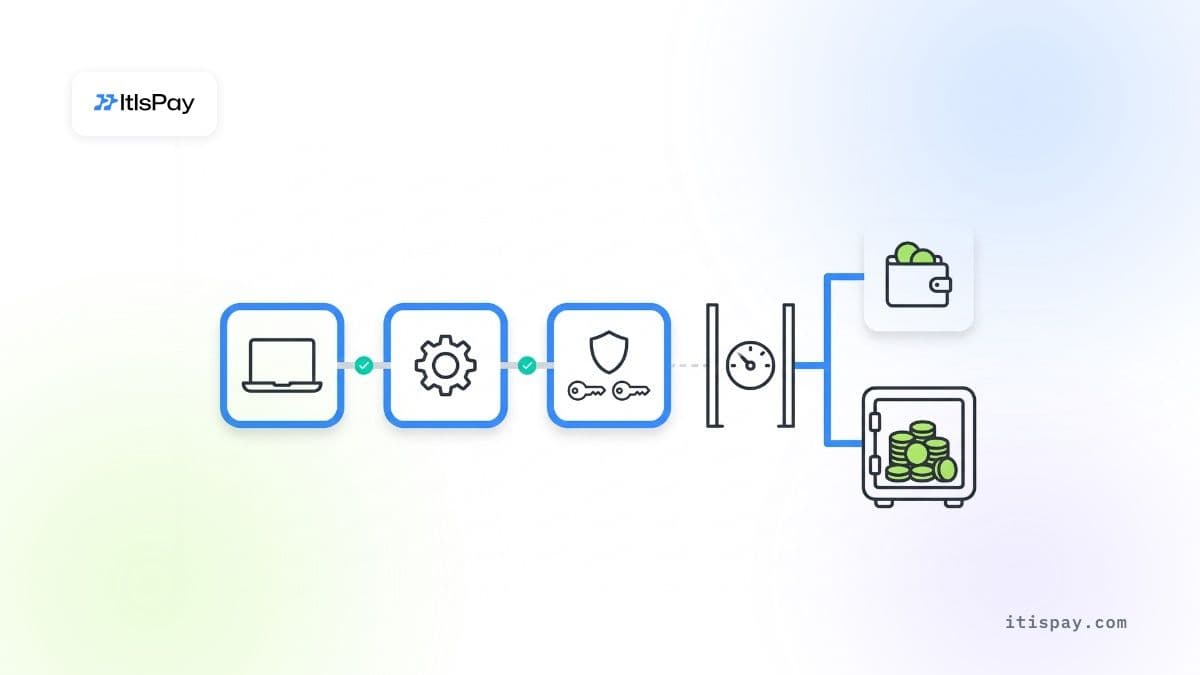
| Custodia propria con regole di firma | Il tuo servizio più un approvatore indipendente | Sì: limiti orari, secondo firmatario esterno al servizio, allowlist, la maggior parte degli asset in cold storage | Funziona |
Nessuna delle regole nell'ultima riga è nuova. Un hot wallet contiene solo ciò che serve per un giorno di prelievi. Un tetto orario ferma uno svuotamento di 20 minuti al raggiungimento del limite. La seconda approvazione arriva da una persona o un dispositivo che gli ingegneri del wallet non possono controllare. I nuovi indirizzi attendono prima del primo utilizzo. Un interruttore di blocco consente alla compliance di bloccare un cliente o un indirizzo senza fermare l'intera banca.
Dove le regole di firma non aiutano
- Collusione tra le persone che detengono entrambe le approvazioni.
- Un motore delle policy compromesso: se gli aggressori possono riscrivere le regole, le regole non funzionano più. Le modifiche alla policy stessa richiedono un proprio quorum.
- Bitcoin o ether già trasferiti: nessuna regola li richiama indietro e nessun emittente può bloccarli.
- Un ordine del tribunale vincola solo chi lo riceve e sceglie di rispettarlo.
Cosa dovrebbe verificare una banca questa settimana?#
L'ordine di congelamento di Binance crea due obblighi per chiunque riceva criptovalute. Inizia da questi, poi verifica il tuo percorso di firma.
- Verifica rispetto alla «lista viva». Carica i 26.000 indirizzi nei tuoi strumenti di analisi blockchain così come Binance li pubblica e controlla i depositi ricevuti dal 29 ottobre. Una corrispondenza significa un saldo congelato e una segnalazione, non un rimborso silenzioso.
- Testa un congelamento su un cliente. La compliance può congelare un singolo indirizzo o saldo, e restituire gli asset su ordine del tribunale, senza bloccare tutti i prelievi? Cronometralo.
- Verifica le regole per i wallet self-hosted. Ai sensi del regolamento UE sul trasferimento di fondi, articoli 14(5) e 16(2), i trasferimenti superiori a 1.000 EUR da o verso un indirizzo self-hosted richiedono misure adeguate per valutare se il cliente ne sia proprietario o ne abbia il controllo.
- Individua il secondo firmatario. L'approvazione finale è esterna al servizio che costruisce la transazione e fuori dalla portata degli ingegneri del wallet?
- Imposta i limiti orari. Qual è il massimo che può uscire dall'hot wallet in un'ora, e chi può rimuovere il limite?
- Conta la quota hot. Quale percentuale delle criptovalute dei clienti è online oggi, rispetto a quanto richiede un giorno di prelievi?
- Verifica il rischio di assunzioni e strumenti. Falsi recruiter e strumenti per sviluppatori manomessi sono stati la porta d'ingresso in questo caso. Gli ingegneri del wallet hanno bisogno di dispositivi gestiti e di una regola che vieti di eseguire codice esterno sulle macchine di lavoro.
Software per cripto all'interno del perimetro della banca#
Banche e PSP usano ItisPay per aggiungere l'accettazione di cripto per i propri merchant come nuovo canale di pagamento. La piattaforma si installa all'interno dell'infrastruttura della banca, quindi dati e log restano nel suo perimetro, l'accesso del personale segue la regola dei quattro occhi e la banca riceve il codice sorgente. Le chiavi dei fondi dei clienti sono custodite presso il nostro partner autorizzato nell'UE come prestatore di servizi per le cripto-attività (CASP) e istituto di pagamento, che gestisce anche le licenze, la KYC e il regolamento in EUR.
Questo articolo ha finalità meramente informative e non costituisce consulenza legale o regolamentare.

