

El Departamento de Justicia de EE. UU. afirma que los esfuerzos del gobierno y del sector privado han congelado más de 2,7 mil millones de dólares de los más de 6 mil millones que hackers militares norcoreanos robaron a Binance el 29 de octubre de 2026 o en torno a esa fecha. Su jefe de la División Penal describió el resultado como un freno a «alrededor de la mitad de esta brecha histórica»; la otra mitad se encuentra en gran parte en activos que ningún emisor puede congelar.
El hackeo de criptomonedas de Corea del Norte en Binance no rompió ninguna criptografía. El propio informe de Binance describe una falsa entrevista de trabajo, una herramienta de desarrollo manipulada y un servicio interno de firma de carteras que firmó lo que el atacante le pidió. Bybit en 2025 y DMM Bitcoin en 2024 fallaron en el mismo punto: personas y pantallas alrededor de la firma, no las claves en sí.
Los datos de este artículo corresponden al 20 de noviembre de 2026, UTC. Los importes congelados y recuperados siguen cambiando.
Momentos clave
En resumen
- Departamento de Justicia (DOJ), 12 de noviembre de 2026: más de 6 mil millones de dólares robados a Binance por la unidad TraderTraitor de Corea del Norte; más de 2,7 mil millones congelados entre el gobierno y el sector privado, de los cuales el DOJ cuenta con autorización judicial para incautar o restringir más de 1,2 mil millones.
- El informe de Binance del 3 de noviembre sitúa la vía de entrada en una herramienta de desarrollo manipulada en junio y una falsa entrevista de trabajo en septiembre, y después en el acceso a un servicio interno de firma de carteras el 29 de octubre.
- Bybit (unos 1,5 mil millones de dólares, febrero de 2025) y DMM Bitcoin (4.502,9 BTC, mayo de 2024) muestran el mismo patrón: los firmantes aprobaron lo que les mostraba una pantalla o una solicitud comprometida.
- Para un banco, los controles que se sostienen son los que están fuera de la pantalla de firma: límites y listas de permitidos aplicados por un sistema separado, un segundo firmante que verifique la transacción sin procesar en otro dispositivo, almacenamiento en frío para la mayor parte, y normas de contratación y de dispositivos.
¿Qué dijo el DOJ sobre la congelación tras el hackeo de Binance?#
El 12 de noviembre de 2026 el Departamento de Justicia (comunicado 26-1356) afirmó que miembros del ejército norcoreano, «a los que el FBI denomina “TraderTraitor”», robaron más de 6 mil millones de dólares en activos virtuales a Binance el 29 de octubre o en torno a esa fecha. En el mismo comunicado indicó que «los esfuerzos conjuntos del gobierno de EE. UU. y del sector privado han dado lugar, hasta ahora, a la congelación de más de 2,7 mil millones de dólares», y que el departamento tiene autorización judicial «para incautar o restringir más de 1,2 mil millones de dólares de esa cantidad».
El fiscal general adjunto A. Tysen Duva afirmó que la División Penal utilizó su experiencia «para detener de inmediato alrededor de la mitad de esta brecha histórica». Esa frase es el origen de los titulares de esta semana que afirman que el DOJ ayudó a congelar casi la mitad del robo. No encontramos ninguna cifra más reciente del DOJ detrás de ellos: las cifras son las del 12 de noviembre.
El mismo comunicado abordó FaceStealer, un esquema norcoreano distinto basado en videollamadas con deepfake que, según el DOJ, robó más de 400 millones de dólares en 18 meses. M. Scott Proctor, de la División de Seguridad Nacional, expuso el motivo: «El gobierno de Corea del Norte financia su régimen paria y su programa ilícito de armas mediante el robo de criptomonedas».
Las demás cifras de congelación difieren según la fuente y la fecha. Binance dice que unos 2,85 mil millones de los 6,34 mil millones afectados han sido «congelados o interceptados», sujetos a conciliación y a variaciones de precio. TRM Labs, actualizado el 17 de noviembre, cuenta unos 2,7 mil millones congelados y afirma que el atacante aún tenía unos 2,4 mil millones, incluidos más de 420.000 ETH y 18.270 BTC. Binance ha obtenido después una orden de congelación mundial de los tribunales de Abu Dabi contra los atacantes desconocidos.
Cronología del hackeo de Binance en UTC, según el informe propio de Binance#
Binance publicó sus primeras conclusiones el 3 de noviembre de 2026. El texto comienza así: «Nuestra investigación actual indica que se trató de una campaña sofisticada y de varias etapas». Para un banco importan más los meses de preparación que las cuatro horas del vaciado.
| Fecha (2026, UTC) | Qué ocurrió | Fuente |
|---|---|---|
| Junio | El ingeniero A instala un paquete de Homebrew manipulado mientras busca una herramienta de programación con IA; el dispositivo se reemplaza, pero los compañeros del equipo de carteras siguen expuestos | Binance, 3 nov |
| Septiembre | Un falso «Director de Proyecto» contacta al ingeniero B en una plataforma de empleo; una falsa entrevista por video y después un chat con un falso «CEO»; un repositorio de pruebas introduce malware que la protección de endpoints no detecta | Binance, 3 nov |
| 20 de octubre | Desde la máquina del ingeniero B, el atacante usa una herramienta interna de IA para tomar el control de los ingenieros A y C; encuentra un token de despliegue de contenedores | Binance, 3 nov |
| 29 oct, 17:15 a 19:56 | El atacante inicia sesión en el equipo del ingeniero C, despliega un contenedor y llega a un servicio interno de firma de carteras | Binance, 3 nov |
| 29 oct, 20:05 a 20:09 | Cinco carteras calientes envían 233,46 millones de XRP a una dirección del atacante; siguen BTC, SOL, OP y ETH | Binance, 3 nov |
| 29 oct, 23:56 | Última transferencia (2.961,9 ETH), definitiva | Binance, 3 nov |
| 31 de octubre | Una alerta del FBI, el Servicio Secreto y el IRS-CI atribuye el robo a TraderTraitor | Alerta del FBI |
| Principios de noviembre | Kim Yo Jong rechaza en los medios estatales la acusación del FBI | SCMP |
| 12 de noviembre | DOJ: más de 2,7 mil millones congelados, más de 1,2 mil millones bajo autorización judicial | DOJ |
Binance escribió que el atacante «luego usó el servicio de firma para explotar el mecanismo de autorización EIP-7702 de Ethereum», y que las carteras calientes utilizaban computación multipartita (MPC, en la que una clave se divide entre varias máquinas). Dividir la clave no evitó el robo: el atacante llegó al servicio que pide a los titulares de las claves que firmen. Binance afirma también que detectó e impidió 57 casos sospechosos vinculados a Corea del Norte durante 2026. Consulte el relato completo de Binance para ver la secuencia de hechos.
Dónde falla la información sobre la congelación del DOJ#
- «El DOJ congeló 2,7 mil millones de dólares». El comunicado habla de gobierno y sector privado en conjunto. El documento jurídico propio del DOJ corresponde a 1,2 mil millones de dólares, y está incluido dentro de los 2,7 mil millones, no por encima.
- «EE. UU. incautó 1,2 mil millones de dólares». El comunicado dice «incautar o restringir». La restricción mantiene los activos en su sitio; no decide quién es su propietario. El comunicado no menciona ninguna resolución de decomiso y describe esos esfuerzos como en curso.
- «La mitad del dinero ha vuelto». Congelado no es devuelto. Binance afirma que será ella, y no sus usuarios, quien asumirá la pérdida, por lo que los fondos recuperados sobre todo compensan a Binance.
- «El portátil de un ingeniero». Las primeras declaraciones de Binance apuntaban en esa dirección. Su informe del 3 de noviembre menciona a tres ingenieros, un incidente de cadena de suministro en junio y una entrevista falsa en septiembre.
- «No se robaron claves». Esto procede de analistas externos, no de Binance. Binance dice que el atacante llegó a un servicio interno de firma; no ha dicho si el material de claves salió de la empresa.
¿Cómo llega un hackeo de criptoactivos de Corea del Norte a las claves?#
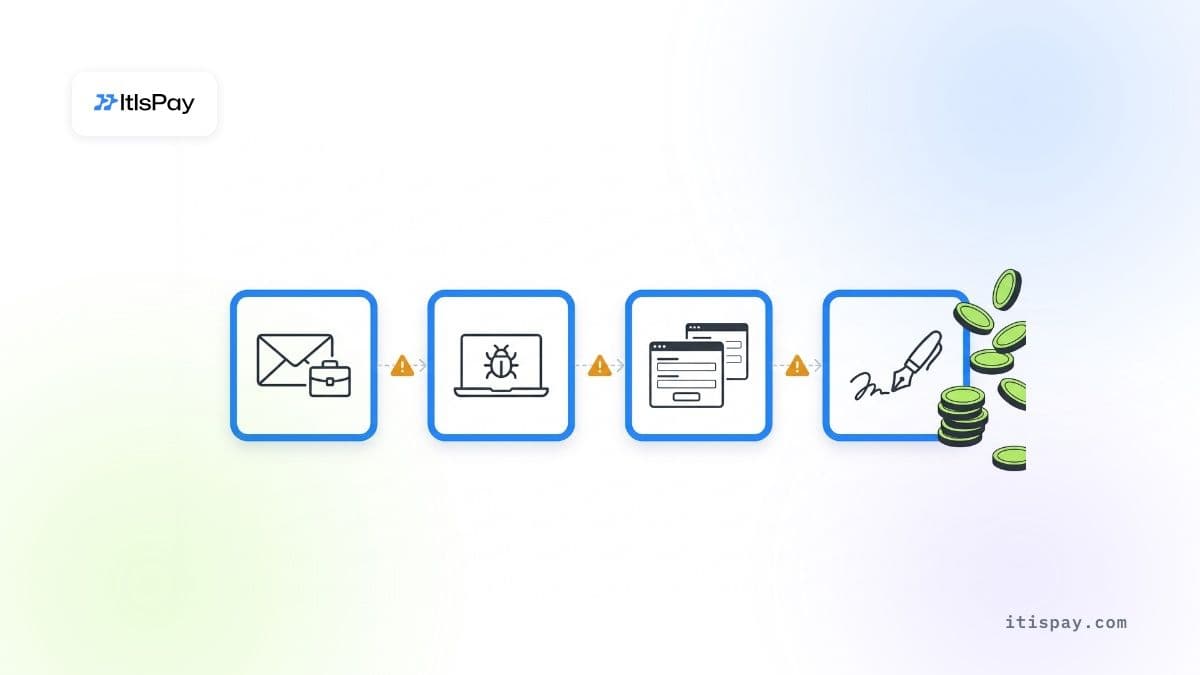
Todos los hackeos de criptoactivos de Corea del Norte de este artículo siguieron los mismos tres pasos: llegar a una persona con acceso, llegar a la herramienta que construye o muestra una transacción y obtener firmas válidas para una transferencia que los firmantes no pretendían aprobar. La criptografía sigue intacta. Chainalysis escribió en diciembre de 2025 que los grupos norcoreanos «se hacen pasar por reclutadores de empresas destacadas de web3 y de IA» e insertan a trabajadores de TI dentro de servicios cripto para obtener acceso privilegiado. El caso de Binance utilizó la primera vía; los casos anteriores usaron las otras.
Falsos reclutadores y pruebas de evaluación#
El primer paso suele ser una oferta de trabajo. En Binance, el ingeniero B recibió una entrevista falsa y un repositorio con una «prueba de evaluación». En DMM Bitcoin, según la declaración conjunta del FBI, el Centro de Delitos Cibernéticos del Departamento de Defensa de EE. UU. y la Agencia Nacional de Policía de Japón del 23 de diciembre de 2024, un actor norcoreano se hizo pasar por reclutador en LinkedIn en marzo de 2024 y envió a un empleado de Ginco, empresa japonesa de software para carteras, una «prueba previa a la contratación» en GitHub. FaceStealer, según el comunicado del DOJ del 12 de noviembre, añade videollamadas con deepfake de personas que el objetivo ya conoce.
Herramientas manipuladas y proveedores#
La primera brecha de Binance fue la instalación manipulada de un gestor de paquetes. La de Bybit procedió de un proveedor: el proveedor de carteras multifirma Safe declaró que el robo provino de «un equipo de desarrollador de Safe{Wallet} comprometido, que dio lugar a la propuesta de una transacción maliciosa disfrazada». Los investigadores de Sygnia, cuyas conclusiones publicó el director ejecutivo de Bybit, no encontraron indicios de compromiso en la propia infraestructura de Bybit.
Infiltrados en la nómina#
El FBI advirtió el 13 de octubre de 2026 de que Corea del Norte emplea a «miles de "trabajadores de TI" remotos controlados por el Estado» para infiltrarse en empresas occidentales, y que el régimen «recibe un estimado del 85-90 % de los ingresos que generan los actores». En una mesa de criptoactivos, un contratista remoto con derechos de administrador está a un paso de las claves. Verifíquelos con ese criterio.
¿Qué muestran Bybit, WazirX y DMM Bitcoin sobre la firma?#
En los tres casos, las personas que aprobaron la transferencia vieron una pantalla o una solicitud que no mostraba lo que realmente se estaba firmando. Bybit y WazirX tenían carteras multifirma. Para un banco, la lección es acotada. Un segundo firmante sirve solo si verifica algo que el atacante no puede reescribir.
Bybit, 21 de febrero de 2025. El FBI atribuye a Corea del Norte el robo de «aproximadamente 1,5 mil millones de dólares en activos virtuales» (PSA I-022625-PSA). Los firmantes de Bybit movían fondos de una cartera fría multifirma a una cartera caliente durante una transferencia programada. Sygnia constató que «el código malicioso que creó la transacción maliciosa procedía directamente de la infraestructura de AWS de Safe{Wallet}». El código solo se ejecutaba en determinadas condiciones, así que los firmantes vieron una transferencia normal y firmaron otra distinta.
DMM Bitcoin, mayo de 2024. El FBI y la policía japonesa afirman que TraderTraitor robó 4.502,9 BTC, unos 308 millones de dólares en ese momento. Tras el compromiso del empleado de Ginco, los atacantes «probablemente usaron este acceso para manipular una solicitud de transacción legítima de un empleado de DMM». La solicitud llegó por un canal legítimo, así que parecía normal a quienes la aprobaron.
WazirX, julio de 2024. La plataforma de intercambio de criptoactivos india perdió más de 230 millones de dólares de una cartera multifirma gestionada junto con su proveedor de custodia Liminal. WazirX declaró, según se informó en su momento, que los datos mostrados en la interfaz no coincidían con la transacción real. Liminal afirmó que sus propios servidores no fueron vulnerados. Las dos empresas siguen en desacuerdo sobre la causa, así que trate los detalles como no resueltos. Ambos relatos describen a firmantes que aprobaron una transacción que no podían ver completa.
El caso de Binance encaja en el patrón desde otro ángulo. El atacante no engañó a un firmante humano en pantalla; llegó al propio servicio de firma e inició transacciones «fuera del proceso normal de retirada», en palabras de Binance. Binance no ha dicho dónde estaban sus límites y listas de permitidos. La regla general sigue vigente: los controles que residen dentro del servicio al que llega un atacante pueden desactivarse junto con él.
¿Cuánto ha robado Corea del Norte en criptoactivos desde 2024?#
Antes de Binance, el mayor año fue 2025. Chainalysis contabilizó al menos 2,02 mil millones de dólares robados por grupos norcoreanos en 2025, 681 millones más que en 2024, siendo Bybit la mayor parte. El Equipo Multilateral de Vigilancia de Sanciones, creado tras la finalización del Grupo de Expertos de la ONU, estimó 2,8 mil millones de dólares robados entre enero de 2024 y septiembre de 2025. TRM Labs contabilizó unos 643 millones de dólares en el primer semestre de 2026, alrededor del 66 % de todas las pérdidas por hackeos de criptoactivos en ese periodo. Solo Binance, con más de 6 mil millones de dólares según el DOJ, es mayor que cada una de estas cifras.
Para un banco, esto significa que el atacante es un Estado con un objetivo de ingresos. Además, es paciente: la operación contra Binance comenzó en junio.
¿Qué exigen MiCA y DORA a un banco que custodia claves?#
Un banco que mantiene criptoactivos de clientes en la UE custodia las claves según MiCA y según el Reglamento sobre resiliencia operativa digital (DORA), y ambos hacen que la ruta de firma sea responsabilidad suya. Los bancos acceden por el artículo 60, apartado 1, de MiCA: una entidad de crédito «podrá prestar servicios de criptoactivos si notifica» a su autoridad de origen «al menos 40 días hábiles antes de prestar esos servicios por primera vez». Nuestra guía sobre la custodia de criptoactivos para bancos con arreglo a MiCA explica esa vía.
Una vez dentro, se aplican tres reglas:
- MiCA, artículo 75, apartado 3: la política de custodia «deberá minimizar el riesgo de pérdida de los criptoactivos de los clientes o de los derechos relacionados con esos criptoactivos o de los medios de acceso a los criptoactivos debido a fraude, ciberamenazas o negligencia.»
- MiCA, artículo 75, apartado 8: el proveedor responde de las pérdidas «como consecuencia de un incidente que le sea imputable», limitado al valor de mercado en el momento de la pérdida. En nuestra interpretación, un servicio interno de firma comprometido forma parte de las operaciones del proveedor, por lo que la excepción para sucesos fuera de su control es difícil de aplicar.
- DORA, de aplicación desde el 17 de enero de 2025: el artículo 9, apartado 4, letra d), exige «medidas de protección de las claves criptográficas»; el artículo 28, apartado 1, letra a), establece que las entidades que utilizan proveedores de tecnologías de la información y la comunicación (TIC) «siguen siendo plenamente responsables»; el artículo 5, apartado 2, letra a), atribuye la responsabilidad última del riesgo TIC al órgano de dirección.
Las autoridades ya están prestando atención. El 8 de julio de 2026 la ESMA puso en marcha una acción común de supervisión sobre la resiliencia operativa digital de los proveedores de servicios de criptoactivos (PSCA), con énfasis en la custodia, y citó entre los temas la «gestión de claves y almacenamiento» y los «controles de transacciones».
¿Qué controles de firma evitan un hackeo de criptoactivos de Corea del Norte?#
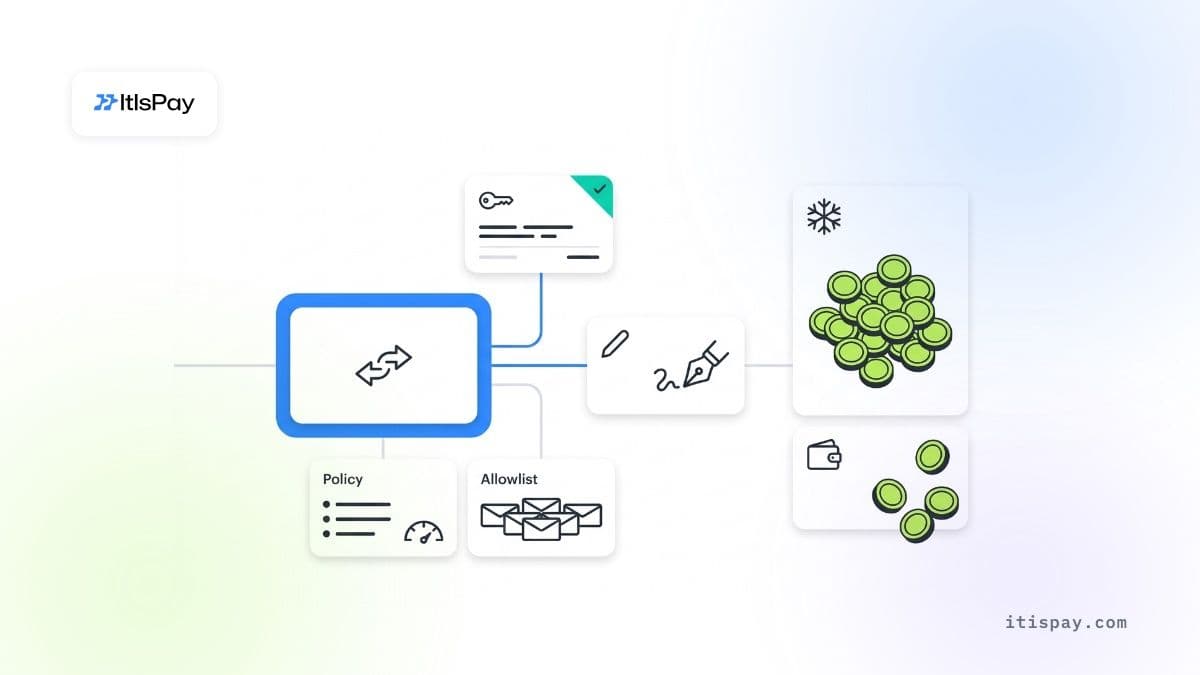
Un control solo ayuda si está fuera del sistema que el atacante tiene más probabilidades de alcanzar. Pregúntese por cada uno: si el portátil del ingeniero de carteras y la pantalla de firma están comprometidos, ¿sigue funcionando? Más información sobre cómo elegir entre custodia propia y externalizada en nuestro artículo sobre el hackeo de Binance y la autocustodia.
| Control | Qué frena | Qué no cubre | Veredicto |
|---|---|---|---|
| Segundo firmante en la misma pantalla | A un único empleado malintencionado | Una pantalla manipulada muestra a ambos firmantes la misma mentira | No |
| Segundo firmante que revisa la transacción sin procesar en un dispositivo independiente | Trucos de visualización al estilo Bybit | Colusión, o un segundo dispositivo comprometido | Funciona |
| Lista de direcciones permitidas aplicada por un sistema de políticas independiente | Transferencias a nuevas direcciones del atacante | Trucos de delegación como EIP-7702 si no están cubiertos por la política | Depende |
| Límites de valor por hora y por día fuera del servicio de firma | Un vaciado completo en cuestión de minutos | Robo lento por debajo del límite | Funciona |
| La mayoría de los fondos en almacenamiento en frío, reabastecidos según un calendario | Pérdida de la mayor parte en un único incidente | Ataques durante la reposición programada, como en Bybit | Depende |
| Solo la división de claves MPC o multifirma | Robo de una sola clave | Una ruta de solicitud comprometida | No |
| Normas de contratación y de dispositivos para el personal de las carteras | Falsos reclutadores, repositorios de prueba, código externo | Compromiso de un proveedor | Depende |
Dónde no ayudan las reglas de firma
- Si los límites y las listas de direcciones permitidas residen en el mismo servicio al que accede el atacante, pueden eludirse junto con él.
- Bitcoin, ether y XRP no tienen emisor que pueda congelarlos; una vez fuera, la recuperación depende de que los intercambios detecten los fondos.
- Una orden judicial o un saldo de stablecoin congelado funciona después de la pérdida. Según el artículo 75, apartado 8, del MiCA, el custodio asume primero la pérdida.
¿Qué debería revisar un banco esta semana?#
Cada comprobación corresponde a un paso del manual de ataques de Corea del Norte contra criptoactivos que ya ha funcionado contra una empresa real.
- Pregunte si alguien del equipo de carteras o de firma ha ejecutado este año en un equipo de trabajo una “prueba técnica” de un reclutador o código no verificado.
- Compruebe que el personal de las carteras usa dispositivos gestionados, sin paquetes instalados desde fuera de un repositorio espejo aprobado.
- Pruebe al segundo firmante: ¿puede leer el destino, el importe y la llamada al contrato de la transacción sin procesar en un dispositivo independiente, sin la pantalla principal de la cartera?
- Confirme que los límites y las listas de direcciones permitidas los aplica un sistema que el servicio de firma no puede modificar, y que las delegaciones de tipo EIP-7702 están bloqueadas por política.
- Fije la versión o aloje por cuenta propia cada interfaz de proveedor utilizada para firmar, y reciba una alerta cuando cambie su código.
- Analice a diario los depósitos frente a las direcciones TraderTraitor del FBI y a la lista de direcciones de la orden judicial contra Binance.
- Vuelva a verificar la identidad de los contratistas remotos con derechos de administrador, utilizando la guía del FBI de octubre de 2026 sobre trabajadores de TI.
Software para criptoactivos dentro del perímetro del banco#
Bancos y PSP utilizan ItisPay para añadir la aceptación de criptoactivos en sus comercios como un nuevo canal de pago. La plataforma se instala en la propia infraestructura del banco, de modo que los datos y los registros permanecen dentro de su perímetro, el acceso del personal sigue el principio de los cuatro ojos y el banco recibe el código fuente. Las claves de los fondos de los clientes están en poder de nuestro socio autorizado en la UE como proveedor de servicios de criptoactivos (CASP) y entidad de pago, que también gestiona la concesión de licencias, la KYC y la liquidación en EUR.
Este artículo tiene únicamente fines informativos y no constituye asesoramiento jurídico ni regulatorio.

