

Binance afirma que los Tribunales del Mercado Global de Abu Dabi (ADGM) le han concedido una orden mundial de congelación por 6,5 mil millones USD contra las personas desconocidas detrás de su hackeo del 29 de octubre. La orden de congelación de Binance no devuelve por sí sola ninguna moneda: da a los emisores y exchanges que ya tienen fondos congelados la orden judicial que algunos de ellos exigen antes de liberar cualquier cosa, y pone unas 26 000 direcciones de carteras en una lista que se pide al mercado que vigile.
Para un banco que custodia criptoactivos de sus clientes, la lección más útil está un paso antes. Binance custodiaba sus propias claves, y aun así los atacantes vaciaron la mayor parte de sus carteras calientes en unos 20 minutos. Los tribunales y los emisores de stablecoins pueden frenar parte del daño después. Lo que sale de la cartera en primer lugar lo deciden las propias reglas de firma del banco.
Los datos de este artículo corresponden al 18 de noviembre de 2026, por la tarde (UTC). Las cifras siguen cambiando.
Momentos clave
En resumen
- La orden de los Tribunales del ADGM cubre 6,5 mil millones USD y tiene como objetivo a los atacantes no identificados; añade medidas cautelares de carácter real (proprietary injunctions) sobre activos robados concretos y órdenes de entrega de dichos activos (The Block, 18 de noviembre de 2026).
- De unos 6,34 mil millones USD afectados, Binance afirma que unos 2,85 mil millones USD han sido congelados o interceptados; el Departamento de Justicia de EE. UU. tiene autorización judicial para incautar o restringir más de 1,2 mil millones USD de los fondos congelados (12 de noviembre de 2026).
- A principios de noviembre, Elliptic estimó que unos 3,3 mil millones USD estaban en bitcoin, ether y XRP, que ningún emisor puede congelar.
- Para los bancos: una orden funciona después del robo. Los límites, un segundo firmante independiente, una lista de direcciones permitidas y el almacenamiento en frío funcionan antes.
¿Qué hizo realmente la orden de congelación de Binance?#
La orden restringe a las personas detrás del ataque para que no puedan disponer de activos por valor de hasta 6,5 mil millones USD, estén donde estén. Según el informe de The Block del 18 de noviembre (publicado a las 19:40 UTC), el juez William Stone SBS KC dictó la orden contra personas no identificadas acusadas de llevar a cabo el hackeo del 29 de octubre. Binance compartió su comunicado con The Block. No pudimos encontrar el comunicado en los canales propios de Binance, y la orden no figura en la página de resoluciones de los Tribunales del ADGM por la tarde del 18 de noviembre.
La orden mundial de congelación es solo una parte del paquete. El tribunal también concedió órdenes provisionales sobre activos robados concretos y órdenes que exigen entregar esos activos. Algunas de las órdenes provisionales nombran a partes que ya han congelado fondos robados. Binance afirma que no les atribuye ninguna irregularidad.
Binance afirma que las órdenes pueden notificarse a través de la cadena de bloques, lo que significa que el aviso llega a las propias carteras y no a una dirección postal. Además, se informará al mercado de una «lista viva» de 26 000 direcciones de carteras que contienen activos robados, que se actualizará conforme los fondos se muevan. M. Kendall Day, de Gibson Dunn, el despacho de abogados de Binance, calificó la medida cautelar como «una de las órdenes de congelación más grandes, si no la mayor, jamás dictadas y de conocimiento público».
Los 6,5 mil millones USD son el límite de la orden, algo por encima de los 6,34 mil millones USD que Binance dice que se vieron afectados. Ni Binance ni The Block explicaron la diferencia. No es una cantidad congelada ni recuperada.
Cronología de la recuperación tras el hackeo de Binance, en UTC#
La recuperación se ha desarrollado en tres frentes: los emisores de stablecoins congelaron fondos en la primera hora, los fiscales estadounidenses obtuvieron autorización judicial sobre una parte de ellos dos semanas después, y Binance ha añadido ahora una orden civil en Abu Dabi. La tabla recoge los pasos que pudimos confirmar. El hackeo en sí se explica con detalle en nuestro artículo sobre el hackeo de Binance del 29 de octubre.
| Fecha y hora (UTC) | Evento | Fuente |
|---|---|---|
| 29 oct, desde las 20:05 | Vaciado de carteras calientes en diez blockchains, la mayor parte en unos 20 minutos | TRM Labs |
| 29 oct, 21:01 y 21:04 | Tether congela USDT; Circle congela USDC | TRM Labs |
| 1 nov, 06:00 | Se reanudan los retiros en las primeras 15 redes y activos | Binance en X, vía ZeroHedge |
| 12 nov | El DOJ anuncia la incautación y restricción autorizadas judicialmente de más de 1,2 mil millones USD | Departamento de Justicia de EE. UU. |
| 14 nov | Binance afirma que esa semana se reabrieron 87 redes más; su objetivo es reabrir el resto antes del fin de la semana siguiente | Binance en X, vía ZeroHedge |
| 18 nov, noticia a las 19:40 | Binance informa de la orden de los Tribunales del ADGM por 6,5 mil millones USD | The Block |
En las primeras nueve horas y media tras la reapertura del 1 de noviembre, los clientes retiraron 4,6 mil millones USD e ingresaron 1 mil millones USD, lo que supone una salida neta del 2,1 % de los activos del exchange, según el cálculo de Binance. A fecha del 18 de noviembre, no encontramos confirmación de que todas las redes se hayan reabierto.
¿Cuánto está congelado y cuánto no puede congelar nadie?#
Menos de la mitad del valor robado está congelado, y congelado no significa devuelto. Binance afirma que unos 2,85 mil millones USD de los aproximadamente 6,34 mil millones USD han sido congelados o interceptados. El comunicado del Departamento de Justicia de EE. UU. del 12 de noviembre ofrece una cifra similar: los esfuerzos del gobierno estadounidense y del sector privado «han dado como resultado la congelación de más de 2,7 mil millones USD», y el departamento tiene autorización judicial «para incautar o restringir más de 1,2 mil millones USD de esa cantidad».
El resto es más difícil. A principios de noviembre, Tom Robinson, cofundador de Elliptic, dijo a The Block que unos 3,3 mil millones USD seguían en bitcoin, ether y XRP, «que nadie puede congelar». Estos activos no tienen un emisor con botón de congelación. Solo pueden detenerse cuando llegan a un exchange o servicio que coopere.
Binance ha dicho que los clientes no asumirán la pérdida. Ha repuesto la mayor parte de los activos robados con su Secure Asset Fund for Users (SAFU), su fondo de seguros y su tesorería corporativa. Así, el esfuerzo de recuperación restaura el balance propio de Binance, no los saldos de los clientes.
¿Por qué necesita Binance una orden judicial para recuperar fondos?#
Porque una congelación detiene el movimiento, pero no decide la titularidad. Cuando Tether o Circle congela una dirección, los tokens permanecen donde están. Para reemitirlos a Binance, el emisor quiere pruebas de que Binance es el propietario legítimo. Robinson dijo a principios de noviembre que los emisores exigirían primero «una base jurídica clara», como una solicitud de las fuerzas de seguridad o una orden judicial, y que esto podría tardar semanas o meses. El propio comunicado de Binance indica que algunos emisores, plataformas de intercambio y otros socios exigen una orden judicial antes de liberar o devolver fondos congelados.
Los tres tipos de orden cumplen funciones distintas:
- Una orden de congelación de alcance mundial es una orden personal contra los atacantes para que no dispongan de sus activos hasta el límite fijado. No transfiere nada. Los terceros que reciben notificación de ella pueden incurrir en desacato si ayudan a incumplirla.
- Una medida cautelar de propiedad abarca activos concretos que el demandante afirma que le pertenecen, en este caso tokens robados identificados.
- Una orden de entrega exige que se devuelvan activos específicos.
Los tribunales de ADGM funcionan según el common law inglés y han concedido órdenes de congelación de alcance mundial en el pasado: el Tribunal de Apelación de ADGM concedió una de hasta 250 millones de dólares en diciembre de 2025. La notificación a través de la cadena de bloques también tiene precedentes fuera de Abu Dabi: el High Court inglés permitió notificar a personas desconocidas mediante un NFT en D'Aloia v Persons Unknown (2022), después de que un tribunal de Nueva York lo hiciera en LCX AG v John Does (2022). No hemos encontrado ninguna resolución de ADGM sobre la notificación en cadena de bloques; la descripción de cómo se notificarán estas órdenes procede únicamente de Binance y de Gibson Dunn.
Un tribunal de Abu Dabi no puede alcanzar una dirección de bitcoin en poder de un atacante que nunca comparece, nunca utiliza una plataforma colaboradora e ignora la orden. La orden resulta útil cuando los fondos pasan por alguien que quiere cumplirla. En un banco, ese alguien podría ser usted.
Dónde se equivoca la información sobre la orden de congelación de Binance#
Varios artículos difuminan datos que importan a un equipo de riesgos.
- «Binance congela 6,5 mil millones de dólares» o «Binance recupera 6,5 mil millones de dólares» es incorrecto. Los 6,5 mil millones de dólares son el límite de la orden. El valor congelado ronda entre 2,7 y 2,85 mil millones de dólares, según el recuento que se utilice.
- Las noticias basadas en Reuters describen ADGM como el principal regulador financiero de Binance. El regulador de ADGM es la Autoridad Reguladora de Servicios Financieros. La orden procede de los tribunales de ADGM, un órgano judicial independiente. Ningún regulador congeló nada.
- «Binance no ha dicho a cuánto asciende lo que cubre la orden» era cierto en el primer informe de Reuters. Posteriormente, The Block publicó la cifra de 6,5 mil millones de dólares a partir del comunicado de Binance.
- «EE. UU. incautó 1,2 mil millones de dólares» exagera la cifra. El comunicado del DOJ habla de una «incautación y restricción autorizadas por el tribunal» de más de 1,2 mil millones de dólares, parte de fondos que ya estaban congelados. Ninguna resolución pública de decomiso ha decidido todavía quién los recibirá.
- Algunos medios asiáticos fechan la noticia el 19 de noviembre, hora local. The Block la publicó a las 19:40 UTC del 18 de noviembre.
¿Cómo llegaron los atacantes a los sistemas de firma de Binance?#
A través de personas, no mediante una clave robada. Los primeros hallazgos de Binance, según informó ZeroHedge, describen una campaña de cinco meses. En junio, un ingeniero del equipo de carteras instaló una herramienta de desarrollo manipulada. En septiembre, un supuesto «Director de Proyecto» de una empresa inexistente contactó a un segundo ingeniero en una plataforma de empleo, y le pidió que descargara una «tarea» de programación que contenía malware. El 20 de octubre, los atacantes utilizaron una herramienta interna de IA para tomar el control de los equipos de dos desarrolladores de carteras. El 29 de octubre, usaron credenciales robadas para ejecutar un script malicioso contra los sistemas de carteras y vaciar las carteras calientes.
El 29 de octubre, Binance había dicho que no encontró indicios de filtración de claves privadas. Ambas afirmaciones pueden ser ciertas. Los atacantes no necesitaban las claves; necesitaban la forma de que el sistema de firma aprobara transferencias. Binance ha prometido un informe completo del incidente y todavía no lo ha publicado, por lo que sus normas exactas de firma siguen siendo desconocidas.
Por tanto, Binance no es un caso de «entregaron sus claves a otra persona». Tenía sus propias claves. La pregunta para un banco es qué hace su proceso de firma cuando unas credenciales válidas le piden enviar todo el saldo de la cartera caliente de una sola vez.
¿Cómo fijan los bancos las normas de firma para los criptoactivos de los clientes?#
Los bancos y los neobancos de gran tamaño publican poca información sobre sus controles de criptoactivos. Sus propios documentos muestran, no obstante, tres modelos.
BBVA: claves en su propia plataforma#
BBVA completó su notificación MiCA ante la CNMV de España y afirma que «utilizará su propia plataforma de custodia de claves criptográficas», manteniendo el control total sobre la custodia de los criptoactivos de sus clientes «sin depender de terceros» (nota de prensa de BBVA, 10 de marzo de 2025). Es la vía que el artículo 60 de MiCA abre para las entidades de crédito, que describimos en custodia de criptoactivos para bancos bajo MiCA. BBVA no publica sus normas de aprobación ni la división entre carteras calientes y frías.
Revolut: quórum para cambios de política y lista de permitidos#
Revolut Digital Assets Europe publica una política de salvaguarda de activos de clientes. Su parte de custodia propia funciona con una cartera de cálculo multipartito (MPC), en la que Revolut posee la mayoría de las fracciones de clave. Las modificaciones de la política de autorización de transacciones requieren «un quórum de al menos dos aprobaciones», las cuentas utilizadas para transferencias de criptoactivos pasan por una lista de direcciones permitidas con aprobación de preparador y verificador (maker-checker), y «la mayoría de los activos cripto de los clientes se mantienen en carteras frías».
Bitpanda: custodio autorizado con aprobación multinivel#
Bitpanda, titular de una licencia MiCA, afirma en el resumen de su política de custodia que los activos de los clientes están en «una combinación de carteras calientes y frías, con un fuerte énfasis en el uso de carteras frías para el almacenamiento a largo plazo». Menciona «carteras de firma múltiple» y «procedimientos de autorización multinivel» para las transferencias. Un banco que recurre a un custodio autorizado traslada las normas de firma a ese custodio y las verifica mediante la diligencia debida. Nuestra guía sobre custodia de activos digitales aborda ese modelo.
El artículo 75, apartado 3, de MiCA exige una política de custodia que minimice el riesgo de pérdida «por fraude, ciberamenazas o negligencia». No prescribe cuántos firmantes necesita. Esa decisión le corresponde a usted.
Custodia propia con normas de firma frente a otras opciones#
La tabla compara cuatro modelos que un banco puede elegir para los criptoactivos de sus clientes, evaluados con una sola prueba: ¿podría un ataque de tipo Binance, con credenciales válidas del personal, vaciar la cartera antes de que alguien lo detenga?
| Modalidad | Quién firma | ¿Detiene una transferencia masiva realizada con credenciales robadas del personal? | Veredicto |
|---|---|---|---|
| Saldos de clientes mantenidos en un exchange | El exchange | Fuera de su control | No |
| Custodio externo autorizado | El custodio, según su política | Sí, si su política incluye límites y aprobación independiente; verificarlo en la diligencia debida | Depende |
| Custodia propia, claves internas, sin reglas estrictas | Su servicio de wallet | No: quien controle el servicio puede vaciarlo | No |
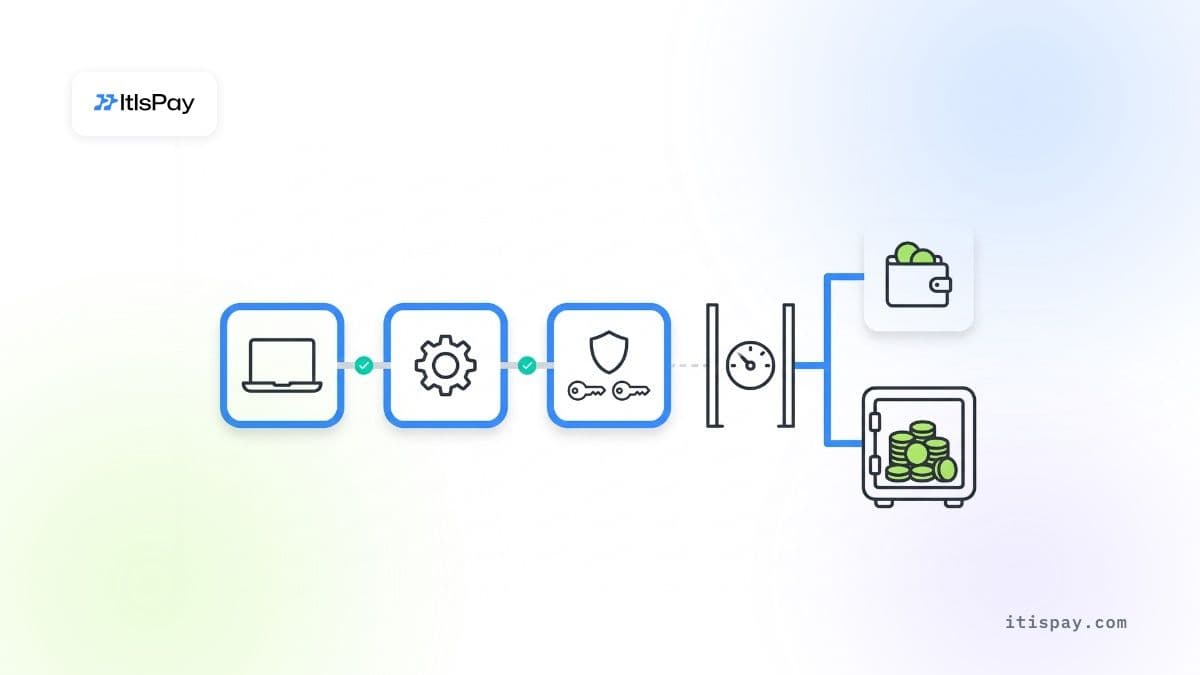
| Custodia propia con reglas de firma | Su servicio más un aprobador independiente | Sí: límites por hora, segundo firmante externo al servicio, lista de direcciones permitidas, la mayoría de activos en frío | Funciona |
Ninguna de las reglas de la última fila es nueva. Una cartera caliente solo debe contener lo que necesita un día de retiros. Un límite por hora detiene un vaciado de 20 minutos al alcanzar el tope. La segunda aprobación proviene de una persona o un dispositivo que los ingenieros de la wallet no pueden controlar. Las nuevas direcciones esperan antes de su primer uso. Un interruptor de congelación permite a cumplimiento detener a un cliente o una dirección sin detener todo el banco.
Dónde las reglas de firma no ayudan
- Colusión entre las personas que tienen ambas aprobaciones.
- Un motor de políticas comprometido: si los atacantes pueden reescribir las reglas, las reglas fallan. Los cambios en la propia política necesitan su propio quórum.
- Bitcoin o ether que ya han salido: ninguna regla lo recupera y ningún emisor puede congelarlo.
- Una orden judicial solo obliga a quienes la reciben y deciden cumplirla.
¿Qué debería revisar un banco esta semana?#
La orden de congelación de Binance crea dos obligaciones para cualquiera que reciba criptoactivos. Empiece por ellas y luego pruebe su propio proceso de firma.
- Filtre contra la «lista viva». Cargue las 26 000 direcciones en su herramienta de análisis de blockchain tal como las publica Binance, y compruebe los depósitos recibidos desde el 29 de octubre. Una coincidencia significa un saldo congelado y un reporte a las autoridades, no una devolución discreta.
- Pruebe una congelación en un cliente. ¿Puede cumplimiento congelar una única dirección o saldo, y entregar los activos por orden judicial, sin detener todos los retiros? Mida el tiempo.
- Revise las reglas de las wallets autoalojadas. Con arreglo al Reglamento sobre transferencias de fondos de la UE, artículos 14, apartado 5, y 16, apartado 2, las transferencias superiores a 1 000 EUR hacia o desde una dirección autoalojada exigen medidas adecuadas para evaluar si el cliente es su titular o la controla.
- Identifique al segundo firmante. ¿La aprobación final está fuera del servicio que construye la transacción y fuera del alcance de los ingenieros de la wallet?
- Fije límites por hora. ¿Cuál es el máximo que puede salir de la wallet caliente en una hora, y quién puede levantar el límite?
- Calcule la proporción caliente. ¿Qué proporción de los criptoactivos de los clientes está hoy en línea, frente a lo que necesita un día de retiros?
- Revise el riesgo en contratación y herramientas. Los falsos reclutadores y las herramientas de desarrollo manipuladas fueron la vía de entrada aquí. Los ingenieros de wallets necesitan dispositivos gestionados y una norma que prohíba ejecutar código externo en los equipos de trabajo.
Software para cripto dentro del perímetro del banco#
Bancos y proveedores de servicios de pago (PSP) usan ItisPay para añadir la aceptación de criptoactivos para sus comercios como un nuevo canal de pago. La plataforma se instala dentro de la propia infraestructura del banco, de modo que los datos y los registros permanecen en su perímetro, el acceso del personal sigue la regla de los cuatro ojos y el banco recibe el código fuente. Las claves de los fondos de los clientes están en manos de nuestro socio autorizado en la UE, proveedor de servicios de criptoactivos (CASP) y entidad de pago, que también gestiona la concesión de licencias, KYC y la liquidación en EUR.
Este artículo tiene únicamente fines informativos y no constituye asesoramiento jurídico ni regulatorio.

