

تقول وزارة العدل الأمريكية إن جهوداً حكومية وأخرى من القطاع الخاص جمّدت أكثر من 2.7 مليار دولار من أصل أكثر من 6 مليارات دولار سرقها قراصنة عسكريون من كوريا الشمالية من Binance في نحو 29 أكتوبر 2026. ووصف رئيس الشعبة الجنائية في الوزارة هذه النتيجة بأنها أوقفت «نحو نصف هذا الاختراق التاريخي»؛ أما النصف الآخر فيقع في معظمه ضمن أصول لا يستطيع أي مُصدر تجميدها.
لم يكسر اختراق Binance للعملات المشفرة من كوريا الشمالية أي تشفير. يصف تقرير Binance نفسه مقابلة عمل وهمية، وأداة مطوّر جرى العبث بها، وخدمة توقيع داخلية وقّعت ما طلبه المهاجم. فشل Bybit في 2025 وDMM Bitcoin في 2024 في الموضع نفسه: أشخاص وشاشات حول التوقيع، لا المفاتيح نفسها.
البيانات الواردة في هذا المقال حتى 20 نوفمبر 2026 بالتوقيت العالمي المنسّق (UTC). المبالغ المجمّدة والمستردّة ما زالت تتغير.
اللحظات الرئيسية
باختصار
- وزارة العدل الأمريكية، 12 نوفمبر 2026: سرقت وحدة «TraderTraitor» التابعة لكوريا الشمالية أكثر من 6 مليارات دولار من Binance؛ وجمّدت الحكومة والقطاع الخاص معاً أكثر من 2.7 مليار دولار، تملك الوزارة منها تفويضاً قضائياً بالحجز أو التقييد لأكثر من 1.2 مليار دولار.
- يتتبع تقرير Binance الصادر في 3 نوفمبر منفذ الاختراق إلى أداة مطوّر جرى العبث بها في يونيو، ومقابلة عمل وهمية في سبتمبر، ثم الوصول إلى خدمة توقيع المحافظ الداخلية في 29 أكتوبر.
- يُظهر Bybit (نحو 1.5 مليار دولار، فبراير 2025) وDMM Bitcoin (4,502.9 BTC، مايو 2024) النمط نفسه: وقّع الموقّعون ما أظهرته أمامهم شاشة أو طلب مخترَق.
- بالنسبة للبنك، الضوابط التي تصمد هي تلك الواقعة خارج شاشة التوقيع: حدود وقوائم سماح يفرضها نظام منفصل، وموقّع ثانٍ يفحص المعاملة الخام على جهاز آخر، والتخزين البارد للجزء الأكبر، وقواعد التوظيف والأجهزة.
ماذا قالت وزارة العدل الأمريكية عن تجميد أموال اختراق Binance؟#
في 12 نوفمبر 2026 قالت وزارة العدل الأمريكية (البيان 26-1356) إن أفراداً من الجيش الكوري الشمالي، «يشير إليهم مكتب التحقيقات الفيدرالي بـ"TraderTraitor"»، سرقوا أكثر من 6 مليارات دولار من الأصول الافتراضية من Binance في نحو 29 أكتوبر. وفي البيان نفسه قالت إن «الجهود المشتركة للحكومة الأمريكية والقطاع الخاص أسفرت حتى الآن عن تجميد أكثر من 2.7 مليار دولار»، مع امتلاك الوزارة تفويضاً قضائياً بـ«الحجز أو تقييد أكثر من 1.2 مليار دولار من هذا المبلغ».
قال مساعد المدعي العام A. Tysen Duva إن الشعبة الجنائية استخدمت خبرتها «لإيقاف نحو نصف هذا الاختراق التاريخي على الفور». وهذا السطر هو مصدر العناوين التي نُشرت هذا الأسبوع بأن الوزارة ساعدت في تجميد نحو نصف السرقة. لم نجد رقماً أحدث من الوزارة خلف هذه العناوين: الأرقام هي أرقام 12 نوفمبر.
يغطي البيان نفسه FaceStealer، وهو مخطط منفصل لكوريا الشمالية يقوم على مكالمات فيديو مزيّفة بتقنية التزييف العميق (deepfake)، وتقول الوزارة إنه سرق أكثر من 400 مليون دولار خلال 18 شهراً. وأوضح M. Scott Proctor من شعبة الأمن القومي الدافع وراء ذلك: «تمول حكومة كوريا الشمالية نظامها المارق وبرنامجها للأسلحة غير المشروعة من خلال سرقة العملات المشفرة».
تختلف أرقام التجميد الأخرى حسب المصدر والتاريخ. تقول Binance إن نحو 2.85 مليار دولار من أصل 6.34 مليار دولار المتأثرة «جُمّدت أو اعتُرضت»، وذلك مع خضوعه للتسوية وتحركات الأسعار. وتحصي TRM Labs، التي حدّثت بياناتها في 17 نوفمبر، نحو 2.7 مليار دولار مجمّدة، وتقول إن المهاجم ما زال يحتفظ بنحو 2.4 مليار دولار، منها أكثر من 420,000 ETH و18,270 BTC. وقد حصلت Binance منذ ذلك الحين على أمر تجميد عالمي من محاكم أبوظبي ضد المهاجمين المجهولين.
الجدول الزمني لاختراق Binance بالتوقيت العالمي المنسّق، من تقرير Binance نفسه#
نشرت Binance نتائجها الأولية في 3 نوفمبر 2026. ويبدأ التقرير بالقول: «يشير تحقيقنا الحالي إلى أن هذه كانت حملة متقنة متعددة المراحل.» وأشهر الإعداد تهم البنك أكثر من الساعات الأربع لعملية السحب.
| التاريخ (2026، UTC) | ماذا حدث | المصدر |
|---|---|---|
| يونيو | يثبّت المهندس A حزمة Homebrew جرى العبث بها أثناء بحثه عن أداة برمجة بالذكاء الاصطناعي؛ استُبدل الجهاز، لكن زملاء فريق المحافظ ما زالوا معرّضين | Binance، 3 نوفمبر |
| سبتمبر | يتواصل مع المهندس B شخص وهمي يدّعي أنه «مدير المشروع» عبر منصة توظيف؛ مقابلة فيديو وهمية، ثم محادثة مع «رئيس تنفيذي» وهمي؛ يزرع مستودع اختبار برمجية خبيثة تفوتها حماية الأجهزة الطرفية | Binance، 3 نوفمبر |
| 20 أكتوبر | من جهاز المهندس B، يستخدم المهاجم أداة ذكاء اصطناعي داخلية للسيطرة على المهندسين A وC؛ ويعثر على رمز مميز لنشر الحاويات | Binance، 3 نوفمبر |
| 29 أكتوبر، 17:15 إلى 19:56 | يسجّل المهاجم الدخول إلى حاسوب المهندس C، وينشر حاوية، ويصل إلى خدمة توقيع المحافظ الداخلية | Binance، 3 نوفمبر |
| 29 أكتوبر، 20:05 إلى 20:09 | ترسل خمس محافظ ساخنة 233.46 مليون XRP إلى عنوان مهاجم واحد؛ ويتبعها BTC وSOL وOP وETH | Binance، 3 نوفمبر |
| 29 أكتوبر، 23:56 | اكتمال آخر تحويل (2,961.9 ETH) | Binance، 3 نوفمبر |
| 31 أكتوبر | تنبيه مشترك من مكتب التحقيقات الفيدرالي وجهاز الخدمة السرية ومكتب التحقيقات الجنائية في مصلحة الضرائب (IRS-CI) ينسب السرقة إلى TraderTraitor | تنبيه FBI |
| أوائل نوفمبر | ترفض كيم يو جونغ ادعاء مكتب التحقيقات الفيدرالي في وسائل الإعلام الرسمية | SCMP |
| 12 نوفمبر | وزارة العدل: تجميد أكثر من 2.7 مليار دولار، ومن ذلك أكثر من 1.2 مليار دولار تحت تفويض قضائي | وزارة العدل |
كتبت Binance أن المهاجم «استخدم بعد ذلك خدمة التوقيع لاستغلال آلية التفويض EIP-7702 في Ethereum»، وأن المحافظ الساخنة استخدمت تقنية الحوسبة متعددة الأطراف (MPC)، حيث يُقسَّم المفتاح بين عدة أجهزة. لم يمنع تقسيم المفتاح السرقة، إذ وصل المهاجم إلى الخدمة التي تطلب من حاملي المفاتيح التوقيع. وتقول Binance أيضًا إنها رصدت ومنعت 57 حالة مشتبهًا بارتباطها بكوريا الشمالية خلال عام 2026. ويمكنك الاطلاع على البيان الكامل لـ Binance لمعرفة تسلسل الأحداث.
أين تخطئ التغطية الإعلامية لتجميد وزارة العدل الأمريكية (DOJ)؟#
- «جمّدت وزارة العدل 2.7 مليار دولار.» يذكر البيان أن الرقم يشمل الحكومة والقطاع الخاص معًا. أما الجزء الذي تملك وزارة العدل سلطة قانونية عليه فهو 1.2 مليار دولار، وهو جزء من مبلغ 2.7 مليار دولار وليس إضافة إليه.
- «استولت الولايات المتحدة على 1.2 مليار دولار.» يقول البيان «الحجز أو التقييد» (seize or restrain). والتقييد يُبقي الأصول في مكانها، ولا يحسم من يملكها. لا يذكر البيان أي حكم بالمصادرة، ويصف تلك الجهود بأنها جارية.
- «عادت نصف الأموال.» المجمَّد ليس مُعادًا. تقول Binance إنها هي، لا مستخدموها، من ستتحمل الخسارة، لذا فالأموال المستردة تعيد Binance في الأساس إلى وضعها السابق.
- «حاسوب مهندس واحد.» كانت بيانات Binance الأولى تلمح إلى ذلك. لكن تقريرها الصادر في 3 نوفمبر يذكر ثلاثة مهندسين، وحدثًا يتعلق بسلسلة التوريد في يونيو، ومقابلة عمل مزيفة في سبتمبر.
- «لم تُسرق أي مفاتيح.» هذا الاستنتاج صادر عن محللين خارجيين، وليس عن Binance. تقول Binance إن المهاجم وصل إلى خدمة توقيع داخلية، لكنها لم تذكر ما إذا كانت مواد المفاتيح قد غادرت الشركة.
كيف تصل هجمات كوريا الشمالية على الأصول الرقمية إلى المفاتيح؟#
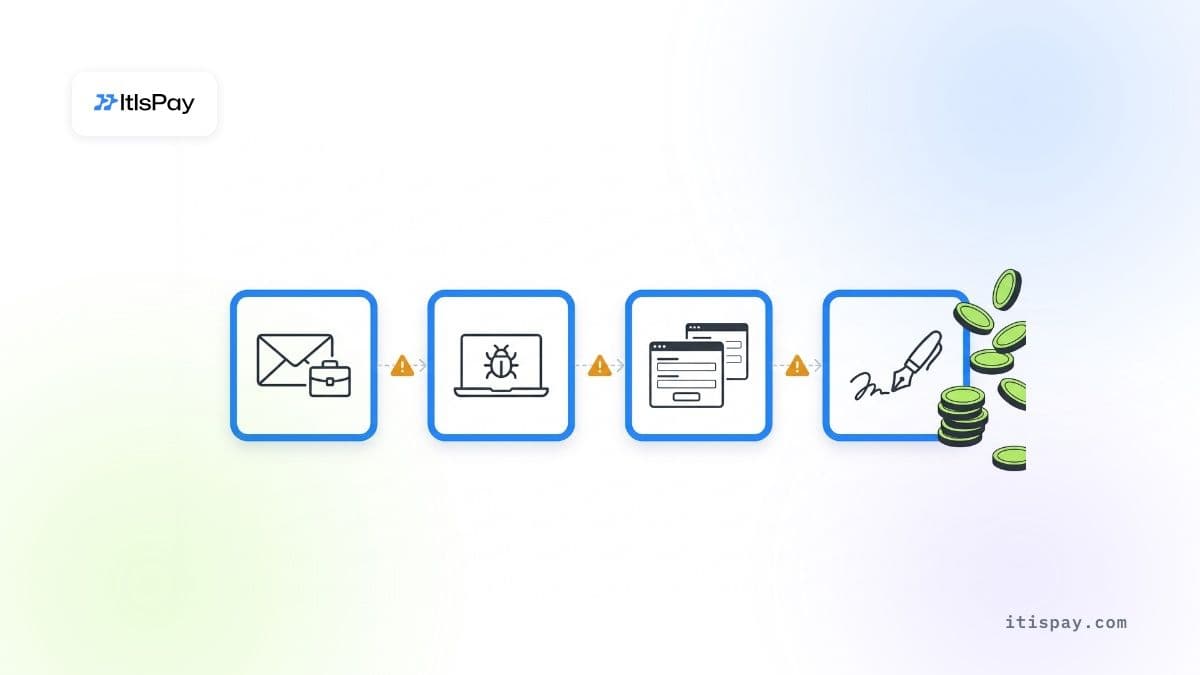
اتبعت كل عملية اختراق للأصول الرقمية نُسبت إلى كوريا الشمالية في هذا المقال الخطوات الثلاث نفسها: الوصول إلى شخص لديه صلاحية وصول، ثم الوصول إلى الأداة التي تنشئ المعاملة أو تعرضها، ثم الحصول على توقيعات صالحة لتحويل لم يقصد الموقِّعون الموافقة عليه. ويبقى التشفير سليماً. كتبت Chainalysis في ديسمبر 2025 أن المجموعات الكورية الشمالية «تنتحل صفة مجندين لدى شركات بارزة في web3 والذكاء الاصطناعي»، وتزرع موظفي تقنية معلومات داخل خدمات الأصول الرقمية للحصول على وصول مميز. استخدمت حالة Binance المسار الأول، بينما استخدمت الحالات السابقة المسارين الآخرين.
مجندون مزيفون ومهام اختبار#
عادةً ما تكون الخطوة الأولى عرض عمل. في Binance تلقّى المهندس B مقابلة مزيفة ومستودعًا بعنوان «مهمة اختبار». أما في DMM Bitcoin، فوفقًا للبيان المشترك الصادر في 23 ديسمبر 2024 عن مكتب التحقيقات الفيدرالي الأمريكي (FBI) والمركز الأمريكي لمكافحة الجرائم الإلكترونية التابع لوزارة الدفاع والوكالة الوطنية للشرطة اليابانية، انتحل فاعل من كوريا الشمالية صفة مجند على LinkedIn في مارس 2024، وأرسل إلى موظف لدى شركة Ginco اليابانية لبرمجيات المحافظ اختبارًا بعنوان «اختبار ما قبل التوظيف» على GitHub. وتضيف FaceStealer، في بيان وزارة العدل الصادر في 12 نوفمبر، مكالمات فيديو مزيفة بتقنية deepfake مع أشخاص يعرفهم الهدف مسبقًا.
أدوات معدَّلة وموردون#
كان أول اختراق لدى Binance عبر تثبيت مدير حزم معدَّل. أما اختراق Bybit فكان عبر مورد، إذ قالت Safe، مزوِّد المحافظ متعددة التوقيعات، إن السرقة جاءت من «جهاز مطور مخترق لـ Safe{Wallet} أدى إلى اقتراح معاملة خبيثة متنكرة». ولم يجد المحققون في Sygnia، الذين نشر الرئيس التنفيذي لـ Bybit نتائجهم، أي دليل على اختراق البنية التحتية الخاصة بـ Bybit.
موظفون داخليون على كشوف الرواتب#
حذّر مكتب التحقيقات الفيدرالي في 13 أكتوبر 2026 من أن كوريا الشمالية تستخدم «آلاف من «عمال تقنية المعلومات» عن بُعد التابعين للدولة» للتسلل إلى الشركات الغربية، وأن النظام «يتلقى ما يقدَّر بنحو 85-90% من الإيرادات التي تحققها هذه الجهات». وفي مكتب تداول للأصول الرقمية، يكون المتعاقد عن بُعد الذي لديه صلاحيات المسؤول على بُعد خطوة واحدة من المفاتيح. لذا ينبغي التدقيق في هؤلاء المتعاقدين على هذا الأساس.
ماذا تُظهر حالات Bybit وWazirX وDMM Bitcoin بشأن التوقيع؟#
في الحالات الثلاث، كان الأشخاص الذين وافقوا على التحويل يرون شاشة أو طلبًا لا يُظهر ما يجري توقيعه فعلًا. وكان لدى Bybit وWazirX محافظ متعددة التوقيعات. وبالنسبة للبنك، فالدرس هنا محدد: التوقيع الثاني يفيد فقط إذا تحقق من أمر لا يستطيع المهاجم إعادة كتابته.
Bybit، 21 فبراير 2025. ينسب مكتب التحقيقات الفيدرالي سرقة «ما يقارب 1.5 مليار دولار أمريكي من الأصول الافتراضية» إلى كوريا الشمالية (PSA I-022625-PSA). وكان الموقِّعون لدى Bybit ينقلون أموالًا من محفظة باردة متعددة التوقيع إلى محفظة ساخنة أثناء تحويل مجدول. ووجدت Sygnia أن «الشيفرة الخبيثة التي أنشأت المعاملة الخبيثة نشأت مباشرة من البنية التحتية على AWS الخاصة بـ Safe{Wallet}». وقد عملت الشيفرة في ظل شروط معينة فقط، فرأى الموقِّعون تحويلًا عاديًا ووقّعوا على تحويل مختلف.
DMM Bitcoin، مايو 2024. يقول مكتب التحقيقات الفيدرالي والشرطة اليابانية إن TraderTraitor سرقت 4,502.9 BTC، أي ما يعادل نحو 308 مليون دولار وقت الحادثة. وبعد اختراق موظف Ginco، «من المرجح أن المهاجمين استخدموا هذا الوصول للتلاعب بطلب معاملة مشروع صادر عن موظف في DMM». وصل الطلب عبر قناة مشروعة، فبدا طبيعيًا لمن وافق عليه.
WazirX، يوليو 2024. خسرت البورصة الهندية أكثر من 230 مليون دولار من محفظة متعددة التوقيعات تُدار مع مزوِّد الحفظ Liminal. وقالت WazirX، كما أُفيد وقتها، إن البيانات المعروضة في الواجهة لم تطابق المعاملة الفعلية. وقالت Liminal إن خوادمها لم تتعرض للاختراق. ولا تزال الشركتان مختلفتين حول السبب، لذا فلتُعامَل التفاصيل على أنها غير محسومة. وتصف الروايتان موقعين وافقوا على معاملة لم يتمكنوا من رؤيتها كاملة.
تتوافق Binance مع هذا النمط من زاوية أخرى. لم يخدع المهاجم موقّعًا بشريًا على الشاشة، بل وصل إلى خدمة التوقيع نفسها وبدأ معاملات «خارج عملية السحب المعتادة»، بحسب تعبير Binance. ولم تذكر Binance أين كانت حدودها وقوائم السماح الخاصة بها. وتبقى القاعدة العامة صحيحة: الضوابط التي تقع داخل الخدمة التي يصل إليها المهاجم يمكن تعطيلها معها.
كم سرقت كوريا الشمالية من الأصول الرقمية منذ 2024؟#
قبل Binance، كان العام 2025 هو الأكبر. أحصت Chainalysis ما لا يقل عن 2.02 مليار دولار سرقتها مجموعات كورية شمالية في 2025، أي بزيادة قدرها 681 مليون دولار عن 2024، وكان لـ Bybit النصيب الأكبر. وقدّر فريق الرصد متعدد الأطراف للعقوبات، الذي أُنشئ بعد انتهاء فريق الخبراء التابع للأمم المتحدة، سرقات بقيمة 2.8 مليار دولار بين يناير 2024 وسبتمبر 2025. وأحصت TRM Labs نحو 643 مليون دولار في النصف الأول من 2026، أي نحو 66% من إجمالي خسائر الاختراقات في الأصول الرقمية خلال تلك الفترة. وحدها Binance، بخسائر تتجاوز 6 مليارات دولار وفق وزارة العدل، تفوق كل هذه الأرقام.
بالنسبة للبنك، يعني هذا أن المهاجم دولة لديها هدف إيرادي. وهي صبورة أيضًا، فعملية Binance بدأت في يونيو.
ما الذي يشترطه MiCA وDORA على البنك الذي يحتفظ بالمفاتيح؟#
البنك الذي يحتفظ بالأصول الرقمية لعملائه في الاتحاد الأوروبي يحتفظ بالمفاتيح بموجب MiCA وDORA معًا، وكلاهما يجعل مسار التوقيع مسؤوليته. ويدخل البنوك عبر المادة 60(1) من MiCA: يجوز لمؤسسة ائتمان «تقديم خدمات الأصول الرقمية إذا أخطرت» سلطتها المختصة في دولتها الأم «قبل 40 يوم عمل على الأقل من تقديم تلك الخدمات للمرة الأولى». ويغطي دليلنا حول الحفظ الاستئماني للأصول الرقمية للبنوك بموجب MiCA هذا المسار.
بعد الدخول، تنطبق ثلاث قواعد:
- المادة 75(3) من MiCA: يجب أن تُقلِّل سياسة الحفظ «مخاطر فقدان الأصول الرقمية للعملاء أو الحقوق المرتبطة بتلك الأصول أو وسائل الوصول إليها بسبب الاحتيال أو التهديدات السيبرانية أو الإهمال».
- المادة 75(8) من MiCA: يكون مقدم الخدمة مسؤولًا عن الخسائر «الناتجة عن حادث يُعزى إليه»، وتُحدَّد المسؤولية بالقيمة السوقية وقت الخسارة. وفي قراءتنا، فإن خدمة التوقيع الداخلية المخترقة تقع ضمن عمليات مقدم الخدمة، لذا يصعب الاستناد إلى الاستثناء الخاص بالأحداث الخارجة عن سيطرته.
- DORA، المطبَّق منذ 17 يناير 2025: تتطلب المادة 9(4)(د) «تدابير حماية للمفاتيح التشفيرية»؛ وتنص المادة 28(1)(أ) على أن الشركات التي تستخدم موردي تقنية المعلومات والاتصالات «تظل مسؤولة مسؤولية كاملة»؛ وتضع المادة 5(2)(أ) المسؤولية النهائية عن مخاطر تقنية المعلومات والاتصالات على عاتق الهيئة الإدارية.
والمشرفون ينظرون في الأمر بالفعل. ففي 8 يوليو 2026 أطلقت الهيئة الأوروبية للأوراق المالية والأسواق (ESMA) إجراءً رقابيًا مشتركًا حول المرونة التشغيلية الرقمية لمقدمي خدمات الأصول الرقمية (CASPs)، مع تركيز على الحفظ، وذكرت من بين المواضيع «إدارة المفاتيح والتخزين» و«ضوابط المعاملات».
أي ضوابط للتوقيع توقف اختراق الأصول الرقمية من كوريا الشمالية؟#
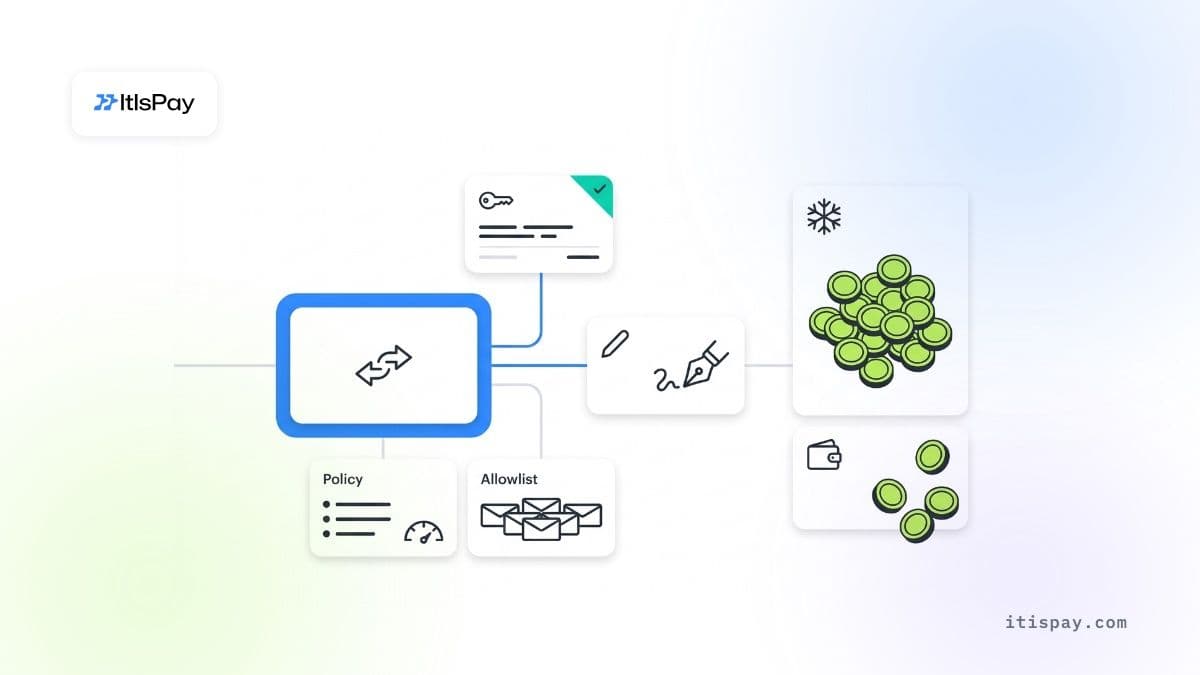
لا تساعد الضوابط إلا إذا كانت خارج النظام الذي يُرجَّح أن يصل إليه المهاجم. اسأل عن كل ضابط: إذا تعرض حاسوب مهندس المحفظة وشاشة التوقيع للاختراق، هل سيظل الضابط صامدًا؟ ويمكنك الاطلاع على المزيد حول الاختيار بين الحفظ الذاتي والحفظ المُسنَد إلى جهة خارجية في مقالنا عن اختراق Binance والحفظ الذاتي.
| الضابط | ما الذي يوقفه | ما الذي يفوته | الحكم |
|---|---|---|---|
| توقيع ثانٍ على الشاشة نفسها | موظف واحد مارق | شاشة مُعبَّث بها تعرض للموقّعَين الكذبة نفسها | لا |
| موقّع ثانٍ يتحقق من المعاملة الخام على جهاز منفصل | حيل العرض على طراز Bybit | التواطؤ، أو جهاز ثانٍ مخترَق | يعمل |
| قائمة عناوين مسموحة تفرضها سياسة منفصلة | التحويلات إلى عناوين جديدة للمهاجم | حيل التفويض مثل EIP-7702 إذا لم تشملها السياسة | يتوقف على الظروف |
| حدود قيمة بالساعة واليوم خارج خدمة التوقيع | تفريغ كامل للمحفظة في دقائق | سرقة بطيئة تبقى دون الحد | يعمل |
| معظم الأموال في التخزين البارد، وتُعبَّأ وفق جدول زمني | خسارة الجزء الأكبر في حادثة واحدة | هجمات أثناء عملية التعبئة المجدولة، كما حدث في Bybit | يتوقف على الظروف |
| تقسيم المفتاح عبر MPC أو multisig وحده | سرقة مفتاح واحد | مسار طلب مخترَق | لا |
| قواعد التوظيف والأجهزة لموظفي المحافظ الرقمية | المجندون المزيفون، والمستودعات التجريبية، والشيفرة الخارجية | اختراق المورّد | يتوقف على الظروف |
أين لا تفيد قواعد التوقيع
- إذا كانت الحدود وقوائم العناوين المسموحة موجودة في الخدمة نفسها التي يصل إليها المهاجم، فيمكن تجاوزها معها.
- البيتكوين والإيثر وXRP لا يوجد مُصدر يجمّدها؛ وبمجرد خروجها، يتوقف الاسترداد على قدرة المنصات على رصد الأموال وضبطها.
- أمر المحكمة أو تجميد رصيد عملة مستقرة يعملان بعد وقوع الخسارة. وبموجب المادة 75(8) من MiCA، يتحمل أمين الحفظ الخسارة أولاً.
ما الذي ينبغي أن يتحقق منه البنك هذا الأسبوع؟#
يقابل كل فحص خطوةً من خطة الهجوم الكورية الشمالية على الأصول الرقمية التي نجحت بالفعل ضد شركة حقيقية.
- اسأل ما إذا كان أي شخص في فريق المحافظ أو التوقيع قد نفّذ هذا العام “مهمة اختبار” أرسلها مجنّد توظيف، أو شيفرة غير مفحوصة، على جهاز عمل.
- تحقّق من أن موظفي المحافظ يستخدمون أجهزة مُدارة، دون تثبيت أي حزم من خارج مستودع معتمد.
- اختبر الموقّع الثاني: هل يستطيع قراءة الوجهة والمبلغ واستدعاء العقد في المعاملة الخام على جهاز منفصل، دون شاشة المحفظة الرئيسية؟
- تأكد من أن الحدود وقوائم العناوين المسموحة تفرضها منظومة لا تستطيع خدمة التوقيع تغييرها، وأن تفويضات من نوع EIP-7702 محظورة بموجب السياسة.
- ثبّت كل واجهة أمامية لمورّد تُستخدم في التوقيع، أو استضفها ذاتياً، واحصل على تنبيه عند تغيّر شيفرتها.
- افحص الودائع يومياً مقابل عناوين TraderTraitor التابعة لمكتب التحقيقات الفيدرالي (FBI) وقائمة العناوين الواردة في أمر محكمة Binance.
- أعد التحقق من هوية المتعاقدين عن بُعد الذين يملكون صلاحيات المسؤول، مستنداً إلى توصية مكتب التحقيقات الفيدرالي الصادرة في أكتوبر 2026 بشأن موظفي تقنية المعلومات.
برامج الكريبتو داخل النطاق الأمني للبنك#
تستخدم البنوك ومزودو خدمات الدفع ItisPay لإضافة قبول الكريبتو لتجارها كقناة دفع جديدة. تُثبَّت المنصة داخل البنية التحتية الخاصة بالبنك، فتبقى البيانات والسجلات ضمن نطاقه، ويخضع وصول الموظفين لقاعدة الرقابة المزدوجة (four-eyes)، ويحصل البنك على الشيفرة المصدرية. وتبقى مفاتيح أموال العملاء لدى شريكنا المرخّص في الاتحاد الأوروبي بصفته CASP ومؤسسة دفع، وهو الذي يتولى أيضاً الترخيص وKYC والتسوية باليورو.
هذه المقالة لأغراض إعلامية فقط، ولا تُعدّ مشورة قانونية أو تنظيمية.

