

对于在欧盟或英国经营支付或加密业务的企业而言,金融科技合规可归结为四项不能交由他人承担的义务:牌照、反洗钱(AML)控制、信息和通信技术(ICT)韧性,以及客户资金保护。其中大多数义务在2028年前会迎来新的规则手册、新的监管机构或明确的截止日期。
顺序很重要。牌照决定适用哪些规则,反洗钱方案决定您能否保住牌照,而数字运营韧性法案(DORA)决定您在系统故障当天如何报告。本指南按企业类型梳理这些义务,列出时间节点,并区分哪些工作可以外购,哪些问责无法外包。
关键时刻
要点速览
- 您的牌照决定适用的规则手册:支付机构需要20,000至125,000欧元的初始资本,电子货币机构需要350,000欧元,加密资产服务提供商需要50,000至150,000欧元。
- MiCA过渡期已于2026年7月1日结束。任何在没有MiCA牌照的情况下向欧盟客户提供加密服务的企业,现已违反欧盟法律。
- 欧盟反洗钱(AML)法规自2027年7月10日起适用,新设立的欧盟反洗钱监管机构将于2028年开始直接监管40家机构。
- 根据DORA,重大ICT事件必须在确定分类后4小时内报告,且不得晚于您知悉该事件后的24小时。外包不会转移这一义务。
金融科技合规对支付企业涵盖哪些内容?#
金融科技监管合规是受监管企业为获得授权并保持授权而必须满足的一套规则。对于欧盟或英国的支付或加密企业而言,这包括四个方面:授权与资本、反洗钱(AML)与制裁、ICT与运营韧性,以及保护客户资金等行为规则。牌照是首要问题,因为它决定其余三个方面中哪一版本适用于您。
资本是这一决定中第一个硬性数字。《支付服务指令》(PSD2,第7条)根据所提供的服务,将支付机构的初始资本设定为20,000欧元、50,000欧元或125,000欧元。《电子货币指令》(第4条)要求电子货币机构的资本为350,000欧元。欧盟加密资产监管法规(MiCA)要求加密资产服务提供商(CASP)持有附件IV规定的固定最低金额与上一年度固定运营成本的四分之一两者中的较高者(第67条)。
| 企业类型 | 欧盟牌照 | 最低初始资本 | 监管机构 |
|---|---|---|---|
| 支付机构 | PSD2授权 | 按业务类型分别为20,000 / 50,000 / 125,000欧元 | 国家主管机构(英国:FCA) |
| 电子货币机构 | EMD2授权 | 350,000欧元 | 国家主管机构(英国:FCA) |
| CASP,第1类(转账、订单、咨询) | MiCA授权 | 50,000欧元或固定运营成本的1/4 | 国家主管机构,ESMA登记册 |
| CASP,第2类(托管、兑换) | MiCA授权 | 125,000欧元或固定运营成本的1/4 | 国家主管机构,ESMA登记册 |
| CASP,第3类(交易平台) | MiCA授权 | 150,000欧元或固定运营成本的1/4 | 国家主管机构,ESMA登记册 |
资本只是成本中最小的一部分,更大的部分是人员。你需要一个监管机构认可的管理机构、一名合规官和一名反洗钱报告官,以及足够的持牌实体员工来运行各项控制措施。
金融科技公司在欧盟和英国需要哪种牌照?#
你需要的是针对业务活动的牌照,而不是针对技术的牌照。代客户转移资金需要支付机构牌照或电子货币牌照。代客户兑换、持有或转移加密资产,在欧盟需要 MiCA CASP 授权,在英国需要向英国金融行为监管局(FCA)注册。如果两者都做,就两种都需要,而获批的几率低于大多数创始人的预期。
欧盟:MiCA 截止日期已过#
加密公司的宽限期已经结束。ESMA 于 2026 年 4 月 17 日发布的关于 MiCA 过渡期结束的声明称:
“在此日期之后,任何未获得 MiCA 牌照即向欧盟客户提供加密资产服务的实体,都将违反欧盟法律,并必须停止提供此类服务。”
该日期为 2026 年 7 月 1 日。ESMA 不公布总数,但其临时登记文件显示,截至 2026 年 10 月 22 日,约有 380 家活跃机构(已获授权或已完成备案),其中德国、法国和荷兰的数量最多。同一声明提醒客户,MiCA 的保护仅适用于在欧盟获得授权的法律实体,不适用于其集团内的其他公司。完整申请所需的内容见我们关于MiCA CASP 牌照要求的指南,预算则见我们对CASP 牌照成本的分析。
对于支付和电子货币机构,PSD2 和《电子货币指令》仍然适用。其替代方案即将出台:支付服务一揽子方案见下文。
英国:获批率较低#
FCA 公布其自身的结果。其已批准申请表显示,2025 年支付机构的获批率约为 20%,电子货币机构为 40–45%,而 2024 年分别为 15% 和 15–20%。FCA 的目标是在 3 个月内对完整的支付和电子货币申请作出决定,对不完整的申请则在 10 个月内作出决定,该目标于 2025 年 7 月设定。
加密公司面临另一道关卡。即使已持有 EMI 或 PI 牌照,它们在开展业务前仍必须根据《反洗钱条例》向 FCA 注册。自 2020 年 1 月以来,FCA 已对 393 份加密注册申请作出决定,批准了其中 68 份,即 17%。另有 265 份申请被撤回,据 FCA 称,其中许多是在该公司明显未达到标准后撤回的。
2027 年起,适用于金融科技公司的反洗钱规则有哪些?#
反洗钱是金融科技合规失败最常发生的领域,也是欧盟规则变化最大的领域。自 2027 年 7 月 10 日起,欧盟反洗钱条例(AMLR,条例 (EU) 2024/1624)将直接适用于每个成员国,取代企业迄今所处理的大量国家层面细则。第六项反洗钱指令须于同一日期前完成转化。
随之而来的是一个中央监管机构。据总部位于法兰克福的欧盟反洗钱管理局称,该局将在 2027 年内选定 40 家义务实体进行直接监管,并于 2028 年开始对其实施监管。其他所有机构仍由国家监管机构负责,但所依据的规则由欧盟层面制定和审核。
加密公司已经受到更严格的监管。《资金转账条例》(EU)2023/1113,即欧盟“旅行规则”,自 2024 年 12 月 30 日起适用。据欧洲议会对已达成文本的摘要,无论金额大小,加密资产转账都必须附带付款人和收款人信息。同日起生效的欧洲银行管理局指南告诉 CASP,在缺少这些信息时应如何处理。
监管机构不会等到 2027 年才开始执法。近期的三起案例显示了这一趋势。
- 2025 年 11 月,爱尔兰中央银行对 Coinbase Europe 处以 21,464,734 欧元罚款,原因是在 2021 年 4 月至 2025 年 3 月期间,30,442,437 笔交易未得到充分监控。
- 2025 年 7 月,FCA 因业务快速增长期间金融犯罪控制薄弱,对 Monzo 处以 21,091,300 英镑罚款。
- 2025 年 4 月,立陶宛银行因在业务关系和交易监控方面存在缺陷,对 Revolut Bank 处以 3,500,000 欧元罚款。
爱尔兰中央银行副行长 Colm Kincaid 这样阐述了这一风险:“任何金融机构的此类系统一旦失效,都会为犯罪分子逃避检测创造机会——而犯罪分子会抓住这一机会。”
共同点在于:监控能力跟不上业务增长和交易量。
DORA 对支付和加密公司有哪些要求?#
《数字运营韧性法案》(DORA,条例 (EU) 2022/2554)自 2025 年 1 月 17 日起适用。它涵盖支付机构、电子货币机构和 CASP,并使 ICT 中断成为一项以小时计算期限的监管事件。
根据技术标准,报告时限分为三个步骤。初步通知须在将事件归类为重大事件后 4 小时内提交,且不迟于您知悉该事件后 24 小时。中期报告须在 72 小时内提交。最终报告须在一个月内提交。据欧洲监管机构称,金融实体在 2025 年报告了 3,383 起重大 ICT 事件,其中 16% 来自支付公司。
DORA 还要求对每一份 ICT 服务合同建立信息登记册(第 28(3) 条)。2025 年 11 月,监管机构指定了 19 家关键 ICT 第三方服务提供商,包括 Amazon Web Services、Google Cloud 和 Microsoft,由欧盟直接监督。这种监督是在您的义务之上,而非取代您的义务:如果您的云服务提供商出现故障,您仍须报告事件、保存登记册并测试退出计划。
到 2027 年,客户资金保护和支付规则将如何变化?#
客户资金规则和支付执行规则在未来一年内都将在固定日期收紧,而 PSD2 的替代方案仍没有适用日期。如果您持有客户资金或发送欧元支付,有三项变化需要立即着手处理。
在英国,FCA 的新资金保护制度(PS25/12)于 2026 年 5 月 7 日生效。支付和电子货币机构必须每天计算其资金保护要求、保存处置方案包,并按月提交报告。除非该机构在过去 53 周内任何时点保管的资金不超过 100,000 英镑,否则须进行年度资金保护审计。
在欧盟,《即时支付条例》(EU)2024/886 直接适用于支付和电子货币机构。据欧洲央行称,它们必须在 2027 年 4 月 9 日前能够接收即时欧元支付。发送义务于同一日期在欧元区生效,在欧元区以外则为 2027 年 7 月 9 日。对于欧元区的银行,收款人验证自 2025 年 10 月 9 日起适用。提供即时转账的支付服务提供商还必须至少每个日历日对照欧盟制裁名单筛查其客户(第 5d 条)。如果您的结算通过虚拟 IBAN进行,请核实您的服务提供商的时间表与您的一致。
PSD3 和《支付服务条例》已于 2025 年 11 月 27 日达成政治协议。该协议规定,服务提供商未能应用防欺诈机制时须赔偿客户损失,并赋予支付机构无歧视地访问银行账户的权利。理事会的一读立场已列入 2026 年 10 月 29 日的议程,目前尚无确定的适用日期。
金融科技合规日历:2028 年前需关注的日期#
以下日期是支付或加密公司合规计划的依据。“状态”显示该规则是否已经适用。
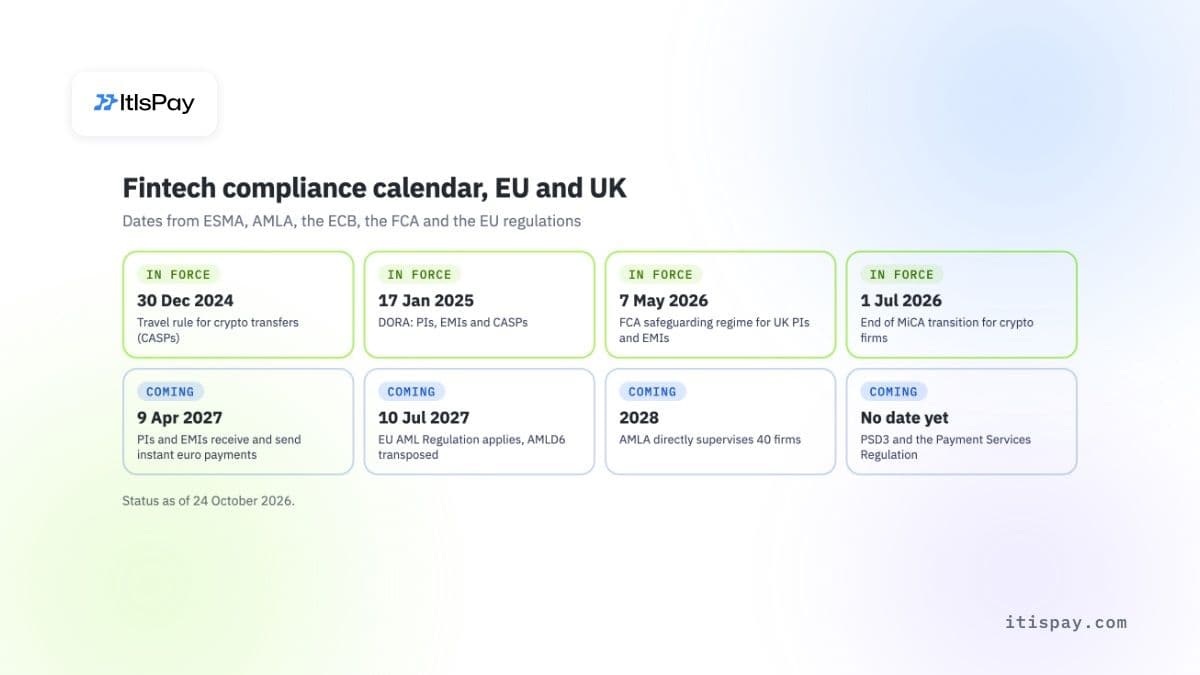
| 日期 | 规则 | 适用对象 | 状态 |
|---|---|---|---|
| 2024年12月30日 | 加密资产转账的旅行规则(TFR) | CASP | 已生效 |
| 2025年1月17日 | DORA | PI、EMI、CASP | 已生效 |
| 2025年10月9日 | 收款人验证,欧元区 | 欧元区银行 | 已生效 |
| 2026年5月7日 | FCA客户资金保护制度(PS25/12) | 英国PI和EMI | 已生效 |
| 2026年7月1日 | MiCA过渡期结束 | 服务欧盟客户的加密公司 | 已生效 |
| 2027年4月9日 | 即时支付:PI和EMI收付款(欧元区) | 欧盟PI和EMI | 待生效 |
| 2027年7月9日 | 即时支付:PI和EMI付款(欧元区以外) | 非欧元区国家的PI和EMI | 待生效 |
| 2027年7月10日 | AMLR适用,AMLD6已转化 | 所有义务主体 | 待生效 |
| 2028年 | AMLA直接监管40家机构 | 部分机构 | 待生效 |
| 暂无日期 | PSD3与《支付服务条例》 | PI、EMI、银行 | 待生效 |
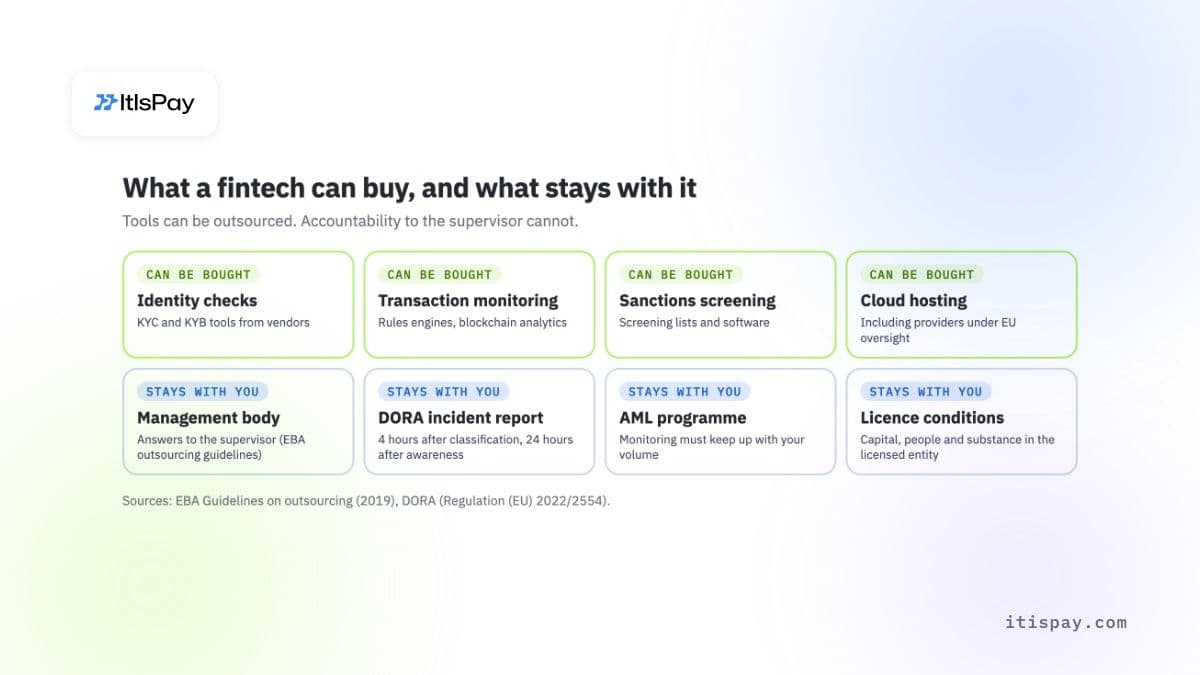
金融科技公司能外包什么,哪些责任仍由你承担?#
金融科技合规框架中几乎所有的工具都可以购买。身份核验、交易监测、制裁筛查、区块链分析和云托管都已有成熟的市场供应。但责任无法外包。欧洲银行管理局(EBA)的外包指引同样适用于支付机构和电子货币机构。指引明确指出:“职能外包不得导致管理机构职责的转移。”同一指引还警告机构不要沦为“空壳”或“信箱式实体”。
Monzo案例说明了这一点在实践中意味着什么。英国金融行为监管局(FCA)的最终通知书记载,Monzo客户数从2017年初的约250,000人增长到2025年4月的超过1200万人。通知书还指出:“客户快速增长不能以牺牲合规为代价。”风控措施没有跟上业务规模的扩张。
外包无法解决的问题
- 供应商的监测工具不对监管机构负责,你的管理层则须承担责任。
- 受欧盟监督的关键云服务提供商不会替你提交DORA事件报告。
- MiCA的保护仅覆盖获得授权的欧盟实体,不包括集团公司或非欧盟关联公司。
- 持牌合作方只覆盖其依据自身牌照开展的业务,不涵盖你自行开展的业务。
对于不想为每项业务都申请牌照的企业,还有第二条路径。希望接受加密支付的商户或平台,可以通过持有牌照并负责受监管部分业务的服务商来实现。商户保留客户关系和软件。代价是控制权:合作方决定接受哪些客户和哪些资产。
如何建立经得起检验的金融科技合规框架#
能够经受监管审查的合规框架,需按固定顺序搭建,每一步都会产生监管机构必然会要求查看的文件。
- 参照上表,将每项业务对应到牌照和资本要求。决定哪些由自身持牌经营,哪些通过持牌合作方开展。
- 明确责任人:管理机构、合规官、反洗钱报告官。监管机构会逐一评估他们。
- 现在就按照反洗钱条例(AMLR)标准建立反洗钱(AML)计划,而不是等到2027年7月:风险评估、客户尽职调查、与交易量相匹配的交易监测,以及加密资产的旅行规则数据。
- 搭建数字运营韧性法案(DORA)的基础框架:信息通信技术(ICT)风险框架、信息登记册、事件分类,以及4小时报告操作手册。
- 将上方的金融科技合规日历呈交董事会,并每季度审查一次。其中有三个日期位于2027年。
正在筹备加密资产服务提供商(CASP)申请?Evda可帮助您的团队整理牌照申请材料,并在提交监管机构之前对照《加密资产市场法规》(MiCA)的要求进行核查,以便在问题仍易于修正时及早发现漏洞。如果现阶段自建牌照和合规团队并不合适,ItisPay可提供软件层。我们持有欧盟牌照的CASP与支付机构合作方持有相关授权,并承担相应的监管义务。
本文仅供参考,不构成法律或监管建议。

