

ABD Adalet Bakanlığı (DOJ), devlet ve özel sektör çabalarının, Kuzey Koreli askeri hackerların 29 Ekim 2026 tarihinde veya yaklaşık o tarihte Binance'ten çaldığı 6 milyar doların üzerindeki tutarın 2,7 milyar doların üzerini dondurduğunu söylüyor. Adalet Bakanlığı Suç Bölümü Başkanı, sonucu “bu tarihi ihlalin yaklaşık yarısını durdurmak” olarak niteledi; diğer yarısı ise büyük ölçüde hiçbir ihraççının donduramayacağı varlıklarda duruyor.
Binance'e yönelik Kuzey Kore kripto saldırısı hiçbir kriptografiyi kırmadı. Binance'in kendi raporu; sahte bir iş görüşmesini, değiştirilmiş bir geliştirici aracını ve saldırganın istediğini imzalayan dahili bir imzalama hizmetini anlatıyor. 2025'te Bybit ve 2024'te DMM Bitcoin de aynı noktada başarısız oldu: anahtarların kendisinde değil, imzanın etrafındaki insanlarda ve ekranlarda.
Bu makaledeki veriler 20 Kasım 2026 UTC itibarıyla geçerlidir. Dondurulan ve geri kazanılan tutarlar hâlâ değişmektedir.
Önemli anlar
Kısaca
- DOJ, 12 Kasım 2026: Kuzey Kore'nin TraderTraitor birimi tarafından Binance'ten 6 milyar doların üzerinde para çalındı; devlet ve özel sektör birlikte 2,7 milyar doların üzerini dondurdu; bunun 1,2 milyar doların üzerindeki kısmını ele geçirmek veya kısıtlamak için DOJ'un mahkeme yetkisi var.
- Binance'in 3 Kasım raporu, giriş yolunu Haziran'da değiştirilmiş bir geliştirici aracına ve Eylül'de sahte bir iş görüşmesine kadar izliyor; ardından 29 Ekim'de dahili bir cüzdan imzalama hizmetine erişim sağlandığını gösteriyor.
- Bybit (yaklaşık 1,5 milyar dolar, Şubat 2025) ve DMM Bitcoin (4.502,9 BTC, Mayıs 2024) aynı örüntüyü gösteriyor: imzalayanlar, ele geçirilmiş bir ekranın veya talebin kendilerine gösterdiğini onayladı.
- Bir banka için işe yarayan kontroller imzalama ekranının dışındakilerdir: ayrı bir sistem tarafından uygulanan limitler ve izin listeleri, işlemin ham halini başka bir cihazda kontrol eden ikinci bir imzalayan, büyük kısım için soğuk depolama ve işe alım ile cihaz kuralları.
Binance saldırısındaki dondurma hakkında DOJ ne dedi?#
12 Kasım 2026'da Adalet Bakanlığı (açıklama 26-1356), FBI tarafından “TraderTraitor” olarak adlandırılan Kuzey Kore ordusu mensuplarının 29 Ekim'de veya yaklaşık o tarihte Binance'ten 6 milyar doların üzerinde sanal varlık çaldığını söyledi. Aynı açıklamada “ABD hükümeti ve özel sektörün bugüne kadarki ortak çabalarının sonucunda 2,7 milyar doların üzerinde dondurma gerçekleşti” denildi; bakanlık, bu tutarın 1,2 milyar doların üzerindekini ele geçirmek veya kısıtlamak için mahkeme yetkisine sahip olduğunu belirtti.
Başsavcı Yardımcısı A. Tysen Duva, Suç Bölümü'nün uzmanlığını “bu tarihi ihlalin yaklaşık yarısını hemen durdurmak” için kullandığını söyledi. Bu cümle, DOJ'un çalınan tutarın neredeyse yarısını dondurmaya yardımcı olduğuna dair bu haftaki haberlerin kaynağı. Bu haberlerin arkasında daha yeni bir DOJ rakamı bulamadık: rakamlar 12 Kasım tarihlidir.
Aynı açıklama, DOJ'a göre 18 ayda 400 milyon doların üzerinde çalan, sahte video görüşmelerine dayanan ayrı bir Kuzey Kore planı olan FaceStealer'ı da kapsıyordu. Ulusal Güvenlik Bölümü'nden M. Scott Proctor saiki şöyle açıkladı: “Kuzey Kore hükümeti, haydut rejimini ve yasa dışı silah programını kripto para hırsızlığıyla finanse ediyor.”
Donmuş tutarlar kaynağa ve tarihe göre farklılık gösteriyor. Binance, etkilenen 6,34 milyar doların yaklaşık 2,85 milyar dolarının “donduruldu veya engellendi” olduğunu, bunun mutabakata ve fiyat hareketlerine tabi olduğunu söylüyor. 17 Kasım'da güncellenen TRM Labs, yaklaşık 2,7 milyar doların donduğunu hesaplıyor ve saldırganın hâlâ yaklaşık 2,4 milyar dolar tuttuğunu; bunun 420.000'den fazla ETH ve 18.270 BTC içerdiğini söylüyor. Binance bu arada bilinmeyen saldırganlara karşı Abu Dabi mahkemelerinden dünya çapında bir dondurma kararı aldı.
Binance'in kendi raporuna göre UTC cinsinden Binance saldırısı zaman çizelgesi#
Binance ilk bulgularını 3 Kasım 2026'da yayımladı. Rapor şu cümleyle başlıyor: “Mevcut soruşturmamız, bunun sofistike, çok aşamalı bir kampanya olduğunu gösteriyor.” Bir banka için aylarca süren hazırlık, boşaltmanın dört saatinden daha önemli.
| Tarih (2026, UTC) | Ne oldu | Kaynak |
|---|---|---|
| Haziran | Mühendis A, bir AI kodlama aracı ararken değiştirilmiş bir Homebrew paketi kuruyor; cihaz değiştiriliyor, ancak cüzdan ekibindeki meslektaşları hâlâ risk altında | Binance, 3 Kas |
| Eylül | Mühendis B'ye bir iş platformunda sahte bir “Proje Direktörü” yaklaşıyor; sahte bir video görüşmesi, ardından sahte bir “CEO” ile sohbet; bir test deposu, uç nokta korumasının kaçırdığı kötü amaçlı yazılımı yerleştiriyor | Binance, 3 Kas |
| 20 Ekim | Saldırgan, Mühendis B'nin makinesinden dahili bir AI aracını kullanarak Mühendis A ve C'nin kontrolünü ele geçiriyor; bir konteyner dağıtım belirteci buluyor | Binance, 3 Kas |
| 29 Ekim, 17:15 ile 19:56 arası | Saldırgan, Mühendis C'nin bilgisayarına giriyor, bir konteyner dağıtıyor ve dahili bir cüzdan imzalama hizmetine ulaşıyor | Binance, 3 Kas |
| 29 Ekim, 20:05 ile 20:09 arası | Beş sıcak cüzdan, tek bir saldırgan adresine 233,46 milyon XRP gönderiyor; BTC, SOL, OP ve ETH takip ediyor | Binance, 3 Kas |
| 29 Ekim, 23:56 | Son transfer (2.961,9 ETH) gerçekleşti | Binance, 3 Kas |
| 31 Ekim | FBI, Secret Service ve IRS-CI uyarısı, hırsızlığı TraderTraitor'a atfediyor | FBI uyarısı |
| Kasım başı | Kim Yo Jong, devlet medyasında FBI iddiasını reddediyor | SCMP |
| 12 Kasım | DOJ: 2,7 milyar doların üzerinde dondurma, 1,2 milyar doların üzerinde mahkeme yetkisi altında | DOJ |
Binance, saldırganın “ardından imzalama hizmetini kullanarak Ethereum’un EIP-7702 yetkilendirme mekanizmasını istismar etti” diye yazdı. Sıcak cüzdanların ise MPC (çok taraflı hesaplama; anahtarın birden fazla makine arasında bölündüğü yöntem) kullandığını belirtti. Anahtarın bölünmesi hırsızlığı durdurmadı: saldırgan, anahtar sahiplerinden imza istenen hizmete ulaştı. Binance ayrıca 2026 yılında Kuzey Kore bağlantılı 57 şüpheli vakayı tespit ettiğini ve engellediğini de söylüyor. Olay zinciri için Binance’in tam açıklamasını okuyun.
DOJ dondurma haberciliğinde nerede hata yapılıyor#
- “DOJ 2,7 milyar dolar dondurdu.” Açıklama, hükümet ve özel sektörün birlikte bu tutara ulaştığını söylüyor. DOJ’un kendi hukuki payı 1,2 milyar dolar; bu tutar 2,7 milyar doların üzerine değil, onun içinde yer alıyor.
- “ABD 1,2 milyar dolar el koydu.” Açıklamada “el koyma veya kısıtlama” ifadesi geçiyor. Kısıtlama varlıkları yerinde tutar; kimin sahibi olduğuna karar vermez. Açıklamada müsadere kararından söz edilmiyor ve bu çabaların devam ettiği belirtiliyor.
- “Paranın yarısı geri döndü.” Dondurulmuş para, iade edilmiş para değildir. Binance, kayıpları kullanıcılarının değil, kendisinin üstleneceğini söylüyor; dolayısıyla geri kazanılan fonlar esas olarak Binance’i zarardan kurtarıyor.
- “Tek bir mühendisin dizüstü bilgisayarı.” Binance’in ilk açıklamaları bunu ima ediyordu. Şirketin 3 Kasım raporu ise üç mühendisi, Haziran’daki bir tedarik zinciri olayını ve Eylül’deki sahte bir mülakatı adlandırıyor.
- “Hiçbir anahtar çalınmadı.” Bu iddia Binance’ten değil, dış analistlerden geliyor. Binance, saldırganın dahili bir imzalama hizmetine eriştiğini söylüyor; anahtar materyalinin şirketten çıkıp çıkmadığını ise açıklamadı.
Kuzey Kore kripto saldırısı anahtarlara nasıl ulaşıyor?#
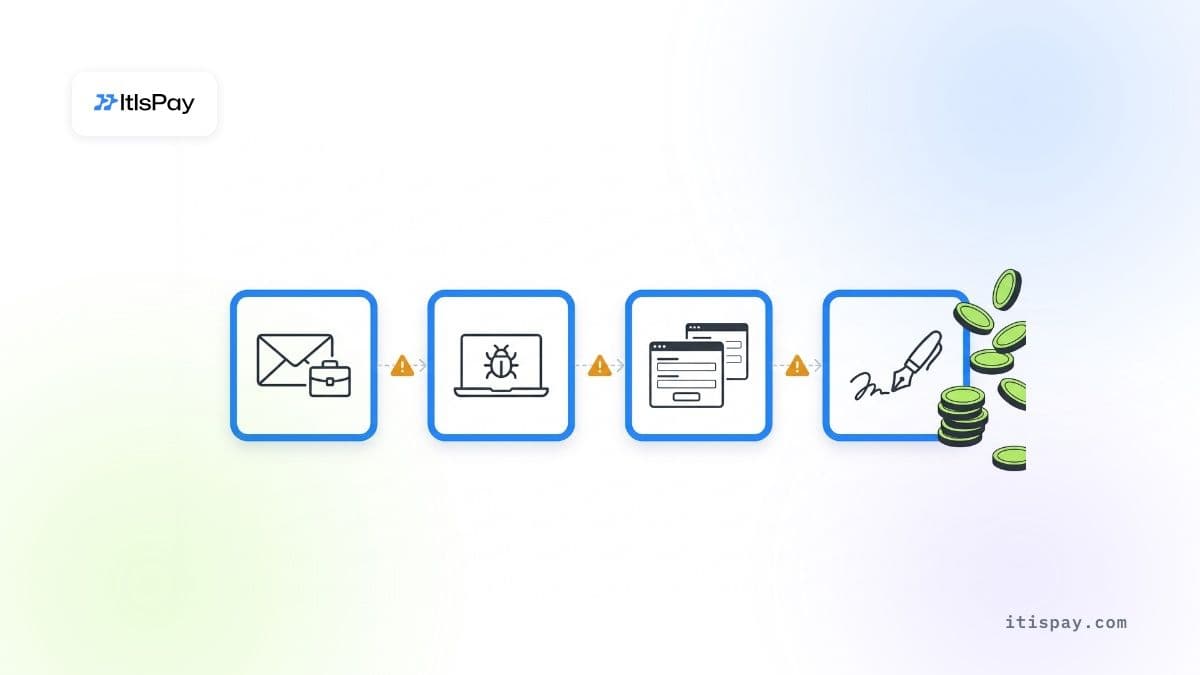
Bu yazıdaki her Kuzey Kore kripto saldırısı aynı üç adımı izledi: erişimi olan bir kişiye ulaşmak, bir işlemi oluşturan veya gösteren araca ulaşmak ve imzacıların onaylamak istemediği bir transfer için geçerli imzalar almak. Kriptografi bozulmadan kalır. Chainalysis, Aralık 2025’te Kuzey Kore gruplarının “önde gelen web3 ve yapay zekâ firmalarının işe alım uzmanlarını taklit ettiğini” ve ayrıcalıklı erişim kazanmak için kripto hizmetlerinin içine BT çalışanları yerleştirdiğini yazdı. Binance’in vakası ilk yolu kullandı; önceki vakalar diğerlerini kullandı.
Sahte işe alımcılar ve test ödevleri#
Açılış hamlesi genellikle bir iş teklifidir. Binance’te Mühendis B, sahte bir mülakat ve bir “test ödevi” deposu aldı. DMM Bitcoin’de ise FBI, ABD Savunma Siber Suç Merkezi ve Japonya Ulusal Polis Ajansı’nın 23 Aralık 2024 tarihli ortak açıklamasına göre, Kuzey Koreli bir aktör Mart 2024’te LinkedIn’de işe alımcı kılığına girdi ve Japon cüzdan yazılımı firması Ginco’nun bir çalışanına GitHub üzerinden “işe alım öncesi test” gönderdi. DOJ’un 12 Kasım tarihli açıklamasındaki FaceStealer ise hedefin zaten tanıdığı kişilerle deepfake görüntülü görüşmeleri de ekliyor.
Değiştirilmiş araçlar ve tedarikçiler#
Binance’in ilk ihlali, değiştirilmiş bir paket yöneticisi kurulumuydu. Bybit’inkisi ise bir tedarikçi üzerinden gerçekleşti: çoklu imzalı cüzdan sağlayıcısı Safe, hırsızlığın “ele geçirilmiş bir Safe{Wallet} geliştirici makinesinden, gizlenmiş kötü amaçlı bir işlemin önerilmesiyle” kaynaklandığını söyledi. Bulgularını Bybit’in CEO’sunun yayımladığı Sygnia’nın soruşturmacıları, Bybit’in kendi altyapısında bir ele geçirilme izine rastlamadı.
Maaş bordrosundaki içeriden kişiler#
FBI, 13 Ekim 2026’da Kuzey Kore’nin batılı şirketlere sızmak için “binlerce devlet kontrollü uzaktan ‘BT Çalışanı’” kullandığı ve rejimin, aktörlerin ürettiği gelirin “tahmini %85-90’ını aldığı” konusunda uyarıda bulundu. Bir kripto masasında yönetici yetkisine sahip uzaktan çalışan, anahtarlara bir adım uzaklıktadır. Bu tür kişileri buna göre inceleyin.
Bybit, WazirX ve DMM Bitcoin imzalama hakkında ne gösteriyor?#
Üç vakanın tamamında, transferi onaylayan kişiler gerçekte neyin imzalandığını göstermeyen bir ekran veya talep gördü. Bybit ve WazirX çoklu imzalı cüzdanlar kullanıyordu. Bir banka için ders dar kapsamlıdır: ikinci bir imzacı, yalnızca saldırganın yeniden yazamayacağı bir şeyi kontrol ettiğinde yardımcı olur.
Bybit, 21 Şubat 2025. FBI, yaklaşık 1,5 milyar ABD doları değerindeki sanal varlıkların çalınmasını Kuzey Kore’ye atfediyor (PSA I-022625-PSA). Bybit’in imzacıları, planlı bir transfer sırasında çoklu imzalı soğuk cüzdandan sıcak cüzdana fon aktarıyordu. Sygnia, “kötü amaçlı işlemi oluşturan kötü amaçlı kodun doğrudan Safe{Wallet}’ın AWS altyapısından geldiğini” buldu. Kod yalnızca belirli koşullarda çalışıyordu; bu yüzden imzacılar normal bir transfer gördü ve farklı bir transferi imzaladı.
DMM Bitcoin, Mayıs 2024. FBI ve Japon polisi, TraderTraitor’ın o dönemde yaklaşık 308 milyon dolar değerinde 4.502,9 BTC çaldığını söylüyor. Ginco çalışanı ele geçirildikten sonra saldırganların bu erişimi “büyük olasılıkla bir DMM çalışanının meşru bir işlem talebini manipüle etmek için kullandığı” değerlendiriliyor. Talep meşru bir kanaldan geldiği için onaylayanlara normal göründü.
WazirX, Temmuz 2024. Hint borsası WazirX, saklama sağlayıcısı Liminal ile işlettiği çoklu imzalı bir cüzdandan 230 milyon doların üzerinde kayıp verdi. WazirX, o dönemde bildirildiği gibi, arayüzde gösterilen verilerin gerçek işlemle eşleşmediğini söyledi. Liminal ise kendi sunucularının ihlal edilmediğini belirtti. İki şirket hâlâ nedeni konusunda anlaşmazlık içinde; dolayısıyla ayrıntıları çözülmemiş kabul edin. Her iki anlatım da, imzacıların tamamını göremedikleri bir işlemi onayladığını tarif ediyor.
Binance, örüntüye başka bir açıdan uyuyor. Saldırgan ekrandaki bir insan imzacıyı kandırmadı; doğrudan imzalama hizmetine ulaştı ve Binance’in sözleriyle “normal çekme sürecinin dışında” işlemleri başlattı. Binance, limitlerinin ve izin listelerinin nerede durduğunu söylemedi. Genel kural yine geçerli: saldırganın ulaştığı hizmetin içinde yaşayan kontroller, o hizmetle birlikte devre dışı bırakılabilir.
2024’ten bu yana Kuzey Kore kripto alanında ne kadar çaldı?#
Binance’ten önce tek bir yılda en büyük tutar 2025’te gerçekleşti. Chainalysis, Kuzey Kore gruplarının 2025’te en az 2,02 milyar dolar çaldığını hesapladı; bu tutar 2024’ten 681 milyon dolar fazla ve payın en büyük kısmı Bybit’e aitti. BM uzman paneli sona erdikten sonra kurulan Çok Taraflı Yaptırım İzleme Ekibi, Ocak 2024 ile Eylül 2025 arasında 2,8 milyar dolar çalındığını tahmin etti. TRM Labs, 2026’nın ilk yarısında yaklaşık 643 milyon dolar saydı; bu, o dönemdeki kripto hack kayıplarının yaklaşık %66’sı demek. Yalnızca Binance, DOJ’a göre 6 milyar doların üzerindeki tutarıyla, bunların hepsinden büyük.
Bir banka için bu, saldırganın bir gelir hedefi olan bir devlet olduğu anlamına gelir. Ayrıca sabırlıdır: Binance operasyonu Haziran’da başladı.
Anahtarları tutan bir bankadan MiCA ve DORA ne talep ediyor?#
AB’de müşteriler için kripto saklayan bir banka, hem MiCA hem de DORA kapsamında anahtarları tutar; ikisi de imzalama yolunu onun sorumluluğu haline getirir. Bankalar MiCA’nın 60(1). maddesi üzerinden girer: bir kredi kuruluşu, “bu hizmetleri ilk kez sunmadan en az 40 iş günü önce” ana ülke yetkilisine “bildirimde bulunursa” kripto varlık hizmetleri sunabilir. Bankalar için MiCA kapsamında kripto saklama rehberimiz bu yolu ele alıyor.
İçeri girdikten sonra üç kural geçerlidir:
- MiCA 75(3). madde: saklama politikası, “dolandırıcılık, siber tehditler veya ihmal nedeniyle müşterilerin kripto varlıklarının, bu kripto varlıklarla ilgili hakların veya kripto varlıklara erişim araçlarının kaybı riskini en aza indirmelidir.”
- MiCA 75(8). madde: sağlayıcı, “kendisine atfedilebilir bir olay sonucunda” meydana gelen kayıplardan, kayıp anındaki piyasa değeriyle sınırlı olmak üzere sorumludur. Bizim okumamıza göre, ele geçirilmiş dahili bir imzalama hizmeti sağlayıcının operasyonlarının içinde yer alır; bu nedenle kendi kontrolü dışındaki olaylar için tanınan istisnayı kullanmak zordur.
- 17 Ocak 2025’ten beri uygulanan DORA: 9(4)(d) maddesi “kriptografik anahtarların koruma tedbirlerini” zorunlu kılar; 28(1)(a) maddesi, BT tedarikçilerini kullanan firmaların “tam olarak sorumlu kalmaya devam ettiğini” söyler; 5(2)(a) maddesi ise BT riskine ilişkin nihai sorumluluğu yönetim organına verir.
Denetçiler şimdiden bakıyor. 8 Temmuz 2026’da ESMA, CASP’lerin dijital operasyonel dayanıklılığı üzerine, saklamaya vurgu yapan ortak bir denetim eylemi başlattı; konular arasında “anahtar ve depolama yönetimi” ile “işlem kontrolleri” sayıldı.
Hangi imzalama kontrolleri Kuzey Kore kripto saldırısını durdurur?#
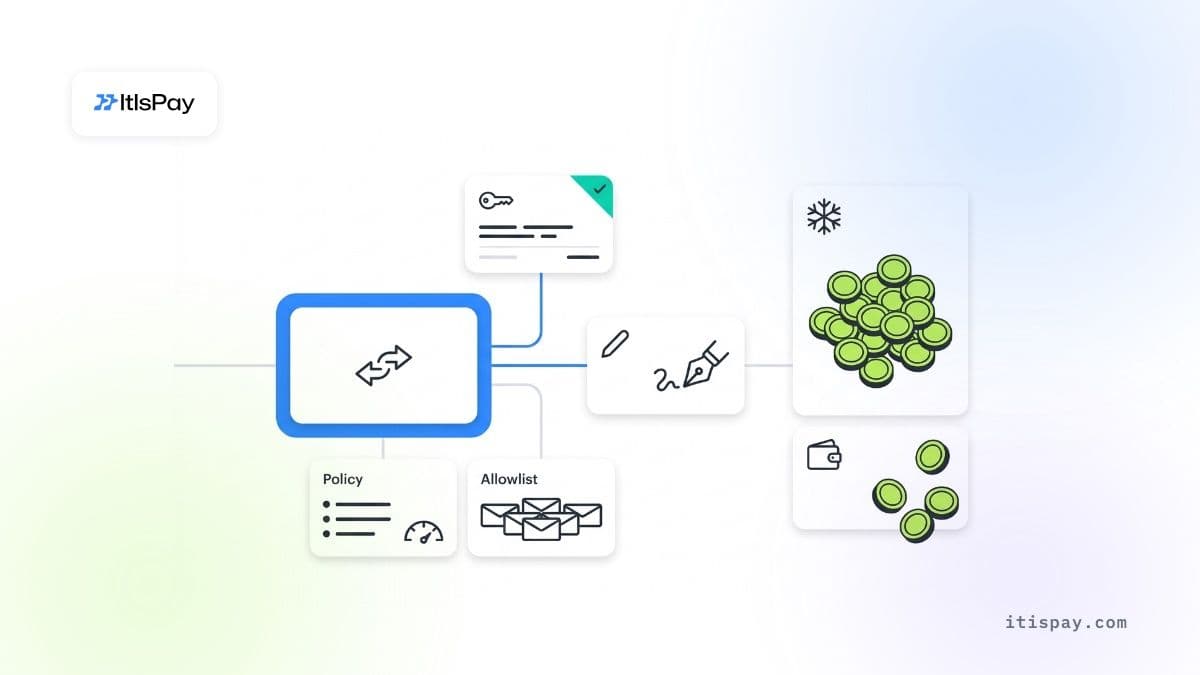
Bir kontrol, yalnızca saldırganın en olası şekilde ulaşacağı sistemin dışında kalırsa işe yarar. Her biri için şunu sorun: cüzdan mühendisinin dizüstü bilgisayarı ve imzalama ekranı ele geçirilirse, kontrol yine de ayakta kalıyor mu? Kendi saklama ile dışarıdan hizmet alınan saklama arasında seçim yapmak hakkında daha fazlası, Binance saldırısı ve öz saklama üzerine yazımızda.
| Kontrol | Neyi durdurur | Neyi kaçırır | Sonuç |
|---|---|---|---|
| Aynı ekranda ikinci imzacı | Tek bir kötü niyetli çalışan | Değiştirilmiş bir ekran, iki imzacıya da aynı yalanı gösterir | Hayır |
| Ayrı bir cihazda ham işlemi kontrol eden ikinci imzacı | Bybit tarzı ekran hileleri | Kötü niyetli iş birliği veya ele geçirilmiş ikinci cihaz | İşe yarar |
| Ayrı bir politika sistemiyle uygulanan adres izin listesi | Saldırganın yeni adreslerine yapılan transferler | Politika kapsamında değilse EIP-7702 gibi yetki devri hileleri | Duruma bağlı |
| İmzalama hizmetinin dışında uygulanan saatlik ve günlük değer limitleri | Dakikalar içinde tam boşaltma | Limitin altında kalan yavaş hırsızlık | İşe yarar |
| Çoğu fon soğuk depoda, plana göre yeniden doldurulur | Tek bir olayda toplu kayıp | Planlı yeniden doldurma sırasındaki saldırılar, Bybit'te olduğu gibi | Duruma bağlı |
| Yalnızca MPC veya multisig anahtar bölünmesi | Tek bir anahtarın çalınması | Ele geçirilmiş bir talep yolu | Hayır |
| Cüzdan personeli için işe alım ve cihaz kuralları | Sahte işe alım uzmanları, test depoları, dışarıdan kod | Tedarikçinin ele geçirilmesi | Duruma bağlı |
İmzalama kurallarının yardımcı olmadığı durumlar
- Limitler ve izin listeleri, saldırganın eriştiği aynı hizmette bulunuyorsa, onlarla birlikte atlatılabilir.
- Bitcoin, ether ve XRP'yi dondurabilecek bir ihraççısı yoktur; dışarı çıktıktan sonra kurtarma, borsaların fonları yakalamasına bağlıdır.
- Mahkeme kararı veya dondurulmuş bir stablecoin bakiyesi, kayıptan sonra işe yarar. MiCA'nın 75(8). maddesi uyarınca kaybı önce saklayıcı üstlenir.
Bir banka bu hafta neyi kontrol etmeli?#
Her kontrol, gerçek bir şirkete karşı şimdiden işe yaramış Kuzey Kore kripto saldırı yönteminin bir adımına karşılık gelir.
- Cüzdan veya imzalama ekibindeki herhangi birinin bu yıl bir iş bilgisayarında bir işe alım uzmanının "test ödevini" veya denetlenmemiş kodu çalıştırıp çalıştırmadığını sorun.
- Cüzdan personelinin yalnızca onaylı bir yansıdan (mirror) yüklenen paketlerle, yönetilen cihazlar kullandığını kontrol edin.
- İkinci imzacıyı test edin: ana cüzdan ekranı olmadan, ayrı bir cihazda ham işlemin hedefini, tutarını ve sözleşme çağrısını okuyabiliyor mu?
- Limitlerin ve izin listelerinin imzalama hizmetinin değiştiremediği bir sistem tarafından uygulandığını ve EIP-7702 tipi yetki devirlerinin politika ile engellendiğini doğrulayın.
- İmzalama için kullanılan her tedarikçi ön yüzünü sabitleyin veya kendiniz barındırın ve kodu değiştiğinde uyarı alın.
- Gelen kripto para yatırma işlemlerini (depozitoları) her gün FBI'ın TraderTraitor adresleri ve Binance mahkeme kararındaki adres listesiyle tarayın.
- Yönetici yetkisine sahip uzaktan çalışan yüklenicilerin kimliğini, FBI'ın Ekim 2026 BT çalışanlarına ilişkin tavsiyesini kullanarak yeniden kontrol edin.
Bankanın güvenlik çevresinde kripto yazılımı#
Bankalar ve ödeme kuruluşları, işyerlerine yeni bir ödeme kanalı olarak kripto kabulü eklemek için ItisPay kullanıyor. Platform bankanın kendi altyapısının içine kurulur; bu nedenle veriler ve kayıtlar bu güvenlik çevresinde kalır, personel erişimi dört göz ilkesine uyar ve banka kaynak kodunu alır. Müşteri fonlarının anahtarları, lisanslama, KYC ve EUR cinsinden takası da yöneten AB lisanslı kripto varlık hizmet sağlayıcısı (CASP) + Ödeme Kuruluşu ortağımızda bulunur.
Bu makale yalnızca bilgilendirme amaçlıdır ve hukuki veya düzenleyici tavsiye niteliği taşımaz.

