

Минюст США (DOJ) заявляет, что усилия государства и частного сектора позволили заморозить более 2,7 млрд долл. из более чем 6 млрд долл., которые военные хакеры КНДР похитили у Binance 29 октября 2026 года или около того. Глава уголовного отдела назвал этот результат тем, что удалось остановить «примерно половину этого исторического взлома»; другая половина в основном находится в активах, которые ни один эмитент не может заморозить.
Взлом Binance со стороны Северной Кореи не был связан со взломом криптографии. По собственному отчёту Binance, атакующие провели поддельное собеседование при приёме на работу, подменили инструмент разработчика и воспользовались внутренним сервисом подписи, который подписывал то, что просил злоумышленник. Bybit в 2025 году и DMM Bitcoin в 2024 году потерпели неудачу в том же месте: в людях и экранах вокруг подписи, а не в самих ключах.
Данные в этой статье актуальны на 20 ноября 2026 года (UTC). Суммы замороженных и возвращённых средств продолжают меняться.
Ключевые моменты
Коротко
- Минюст США (DOJ), 12 ноября 2026 года: у Binance похищено более 6 млрд долл. подразделением TraderTraitor Северной Кореи; более 2,7 млрд долл. заморожены совместными усилиями государства и частного сектора, при этом у DOJ есть судебное разрешение на изъятие или ограничение более 1,2 млрд долл.
- В отчёте Binance от 3 ноября путь проникновения ведёт к подменённому инструменту разработчика в июне и поддельному собеседованию в сентябре, а затем к доступу к внутреннему сервису подписи кошельков 29 октября.
- Bybit (около 1,5 млрд долл., февраль 2025 года) и DMM Bitcoin (4 502,9 BTC, май 2024 года) демонстрируют одну и ту же схему: подписанты одобряли то, что им показывал скомпрометированный экран или запрос.
- Для банка работают те средства контроля, которые находятся за пределами экрана подписи: лимиты и списки разрешённых адресов, применяемые отдельной системой; второй подписант, который проверяет исходную транзакцию на другом устройстве; холодное хранение основной части средств; правила найма и управления устройствами.
Что Минюст США сказал о заморозке средств после взлома Binance?#
12 ноября 2026 года Минюст США (релиз 26-1356) заявил, что представители военных КНДР, «которых ФБР называет „TraderTraitor“», похитили у Binance более 6 млрд долл. в виртуальных активах 29 октября или около того. В том же релизе сказано, что «совместные усилия правительства США и частного сектора на данный момент привели к заморозке более 2,7 млрд долл.», при этом ведомство имеет судебное разрешение «на изъятие или ограничение более 1,2 млрд долл. из этой суммы».
Помощник генерального прокурора А. Тайсен Дува сказал, что Уголовный отдел использовал свою экспертизу, «чтобы немедленно остановить примерно половину этого исторического взлома». Именно эта фраза стоит за заголовками этой недели о том, что Минюст помог заморозить почти половину украденного. Мы не нашли более свежей цифры Минюста, на которую они опираются: все цифры взяты от 12 ноября.
В том же релизе описана FaceStealer, отдельная схема КНДР с поддельными видеозвонками с использованием дипфейков, которая, по данным DOJ, за 18 месяцев похитила более 400 млн долл. М. Скотт Проктор из Отдела национальной безопасности назвал мотив: «Правительство Северной Кореи финансирует свой изгойский режим и незаконную программу вооружений за счёт кражи криптовалюты».
Остальные цифры по замороженным средствам различаются в зависимости от источника и даты. Binance говорит, что около 2,85 млрд долл. из затронутых 6,34 млрд долл. «заморожены или перехвачены», с учётом сверки и колебаний цен. TRM Labs, обновление от 17 ноября, насчитывает около 2,7 млрд долл. замороженных средств и утверждает, что у атакующих всё ещё остаётся около 2,4 млрд долл., включая более 420 000 ETH и 18 270 BTC. Binance с тех пор получила всемирный приказ о заморозке активов от судов Абу-Даби против неизвестных злоумышленников.
Хронология взлома Binance в UTC по собственному отчёту Binance#
Binance опубликовала первичные выводы 3 ноября 2026 года. В них говорится: «Наше текущее расследование указывает, что это была изощрённая многоэтапная кампания». Для банка месяцы подготовки важнее, чем четыре часа самого вывода средств.
| Дата (2026, UTC) | Что произошло | Источник |
|---|---|---|
| Июнь | Инженер A устанавливает подменённый пакет Homebrew, ища инструмент ИИ для программирования; устройство заменено, но коллеги из команды кошельков остаются под угрозой | Binance, 3 нояб. |
| Сентябрь | Инженеру B на платформе поиска работы пишет поддельный «Project Director»; поддельное видеособеседование, затем чат с поддельным «CEO»; тестовый репозиторий подбрасывает вредоносное ПО, которое защита конечных устройств пропускает | Binance, 3 нояб. |
| 20 октября | С машины инженера B злоумышленник с помощью внутреннего инструмента ИИ получает контроль над инженерами A и C; находит токен развёртывания контейнеров | Binance, 3 нояб. |
| 29 окт., 17:15–19:56 | Злоумышленник входит на компьютер инженера C, развёртывает контейнер и получает доступ к внутреннему сервису подписи кошельков | Binance, 3 нояб. |
| 29 окт., 20:05–20:09 | Пять горячих кошельков отправляют 233,46 млн XRP на один адрес злоумышленника; далее следуют BTC, SOL, OP и ETH | Binance, 3 нояб. |
| 29 окт., 23:56 | Последний перевод (2 961,9 ETH) завершён | Binance, 3 нояб. |
| 31 октября | Оповещение ФБР, Секретной службы США и IRS-CI приписывает кражу группировке TraderTraitor | Оповещение ФБР |
| Начало ноября | Ким Ё Чжон отвергает заявление ФБР в государственных СМИ | SCMP |
| 12 ноября | DOJ: заморожено более 2,7 млрд долл., более 1,2 млрд долл. под судебным разрешением | DOJ |
Binance сообщила, что злоумышленник «затем использовал сервис подписи, чтобы эксплуатировать механизм авторизации EIP-7702 в Ethereum», а горячие кошельки использовали MPC (многосторонние вычисления, при которых ключ разделён между несколькими машинами). Разделение ключа не остановило кражу: злоумышленник добрался до сервиса, который просит держателей ключей подписать операцию. Binance также заявляет, что в 2026 году выявила и предотвратила 57 подозрительных случаев, связанных с Северной Кореей. Подробности цепочки событий см. в полном отчёте Binance.
Где в сообщениях о заморозке средств Минюстом США (DOJ) возникают ошибки#
- «DOJ заморозил 2,7 млрд долларов». В релизе речь идёт о совместных действиях государства и частного сектора. Собственная юридическая часть DOJ касается 1,2 млрд долларов, и эта сумма входит в 2,7 млрд, а не прибавляется к ним.
- «США изъяли 1,2 млрд долларов». В релизе сказано «seize or restrain», то есть изъятие или арест. Арест сохраняет активы на месте; он не решает, кому они принадлежат. В релизе не упоминается решение о конфискации, а сами эти меры названы продолжающимися.
- «Половина денег вернулась». Замороженное — не значит возвращённое. Binance заявляет, что убыток понесёт она сама, а не её пользователи, поэтому возвращённые средства в основном возмещают убытки самой Binance.
- «Ноутбук одного инженера». Так намекали первые заявления Binance. В её отчёте от 3 ноября названы трое инженеров, событие, связанное с цепочкой поставок, в июне и поддельное собеседование в сентябре.
- «Ключи не украли». Этот вывод сделан внешними аналитиками, а не Binance. Binance сообщает, что злоумышленник получил доступ к внутреннему сервису подписи; она не говорила, покинули ли ключевые данные компанию.
Как взлом криптовалют, связанный с Северной Кореей, добирается до ключей?#
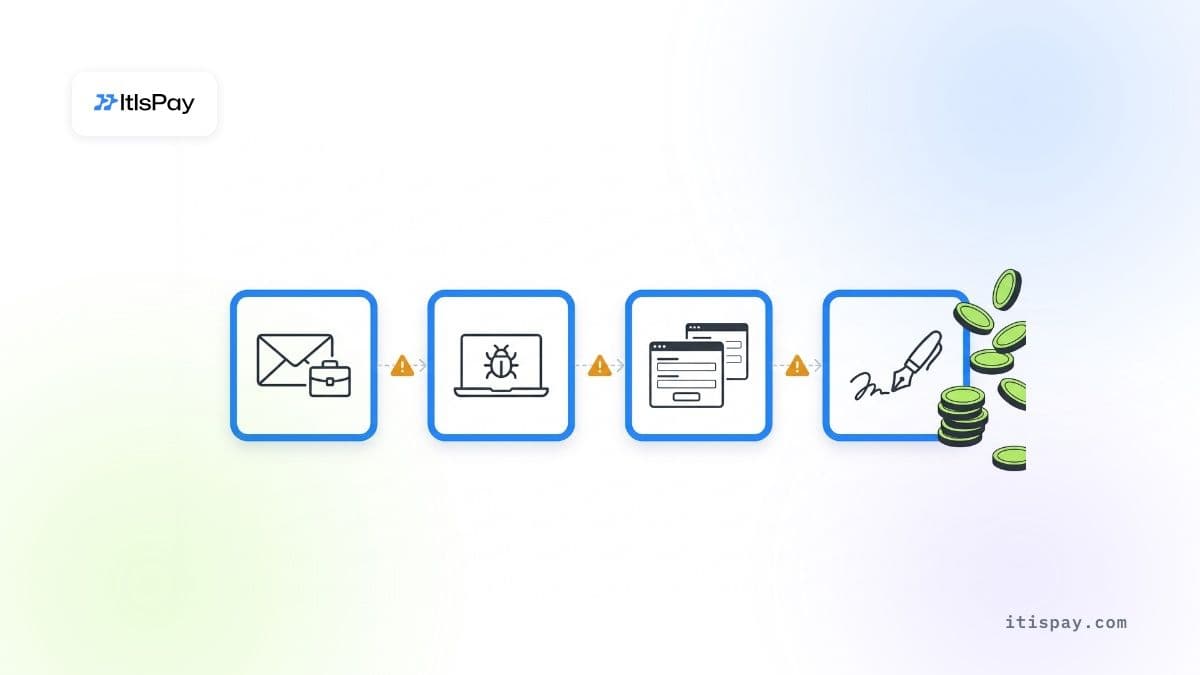
Каждый взлом криптовалют, связанный с Северной Кореей, описанный в этой статье, следовал одной и той же схеме из трёх шагов: добраться до человека с доступом, добраться до инструмента, который формирует или отображает транзакцию, и получить действительные подписи на перевод, который подписанты не собирались одобрять. Криптография при этом остаётся нетронутой. Chainalysis писала в декабре 2025 года, что северокорейские группы «выдают себя за рекрутеров известных web3- и AI-компаний» и внедряют IT-специалистов в криптосервисы, чтобы получить привилегированный доступ. Случай с Binance использовал первый путь, более ранние — остальные.
Фальшивые рекрутеры и тестовые задания#
Первым шагом обычно становится предложение о работе. В случае Binance инженер B получил поддельное собеседование и репозиторий с «тестовым заданием». В случае DMM Bitcoin, согласно совместному заявлению ФБР, Оборонного центра по борьбе с киберпреступностью США и Национального полицейского агентства Японии от 23 декабря 2024 года, северокорейский субъект выдал себя за рекрутера в LinkedIn в марте 2024 года и отправил сотруднику японской компании Ginco, разрабатывающей кошельковое ПО, «предварительный тест» на GitHub. В релизе DOJ от 12 ноября описан FaceStealer, который добавляет дипфейк-видеозвонки с людьми, которых жертва уже знает.
Подменённые инструменты и поставщики#
Первым взломом Binance стала подменённая установка пакетного менеджера. У Bybit же атака пришла через поставщика: провайдер мультиподписных кошельков Safe сообщил, что кража произошла из-за «скомпрометированной рабочей машины разработчика Safe{Wallet}, приведшей к предложению замаскированной вредоносной транзакции». Расследователи Sygnia, выводы которых опубликовал гендиректор Bybit, не нашли признаков компрометации собственной инфраструктуры Bybit.
Инсайдеры в штате#
ФБР 13 октября 2026 года предупредило, что Северная Корея использует «тысячи удалённых „IT-работников“, контролируемых государством», чтобы проникать в западные компании, и что режим «получает примерно 85–90% дохода, который генерируют эти субъекты». В крипто-подразделении удалённый подрядчик с административными правами находится в одном шаге от ключей. Проверяйте их именно так.
Что случаи Bybit, WazirX и DMM Bitcoin показывают о подписании?#
Во всех трёх случаях люди, одобрившие перевод, видели экран или запрос, которые не показывали реального содержания подписываемой операции. У Bybit и WazirX были мультиподписные кошельки. Для банка урок узкий: второй подписант помогает только тогда, когда проверяет то, что злоумышленник не может переписать.
Bybit, 21 февраля 2025. ФБР приписывает Северной Корее кражу «примерно 1,5 млрд долларов США в виртуальных активах» (PSA I-022625-PSA). Подписанты Bybit переводили средства из холодного мультиподписного кошелька в горячий в ходе запланированного перевода. Sygnia установила, что «вредоносный код, создавший вредоносную транзакцию, поступил напрямую из AWS-инфраструктуры Safe{Wallet}». Код срабатывал только при определённых условиях, поэтому подписанты видели обычный перевод и подписывали другой.
DMM Bitcoin, май 2024. ФБР и японская полиция заявляют, что TraderTraitor украла 4 502,9 BTC, примерно 308 млн долларов на тот момент. После компрометации сотрудника Ginco злоумышленники, вероятно, «использовали этот доступ, чтобы манипулировать законным запросом на транзакцию от сотрудника DMM». Запрос поступил по легитимному каналу, поэтому тем, кто его одобрял, он выглядел нормальным.
WazirX, июль 2024. Индийская биржа потеряла более 230 млн долларов из мультиподписного кошелька, которым управляла вместе с поставщиком кастодиальных услуг Liminal. WazirX заявила, как сообщалось в то время, что данные в интерфейсе не совпадали с реальной транзакцией. Liminal заявила, что её собственные серверы не были взломаны. Обе компании по-прежнему расходятся во мнениях о причине, поэтому считайте детали неокончательными. Оба описания говорят о том, что подписанты одобряли транзакцию, которую не могли увидеть целиком.
Binance укладывается в эту схему с другой стороны. Злоумышленник не обманул человека-подписанта на экране; он добрался до самого сервиса подписи и запустил транзакции «вне обычного процесса вывода средств», по словам Binance. Binance не сообщила, где находились её лимиты и списки разрешённых адресов. Общее правило всё равно действует: контроли, которые находятся внутри сервиса, до которого добрался злоумышленник, могут быть отключены вместе с ним.
Сколько Северная Корея украла криптовалюты с 2024 года?#
До Binance самым крупным годом был 2025-й. Chainalysis насчитала не менее 2,02 млрд долларов, украденных северокорейскими группами в 2025 году, — на 681 млн долларов больше, чем в 2024-м, при этом наибольшую долю составил Bybit. Многосторонняя группа по мониторингу санкций (Multilateral Sanctions Monitoring Team), созданная после прекращения работы группы экспертов ООН, оценила кражи за период с января 2024 года по сентябрь 2025 года в 2,8 млрд долларов. TRM Labs насчитала около 643 млн долларов в первой половине 2026 года, примерно 66% всех потерь от криптовзломов за этот период. Только Binance, по данным DOJ, более 6 млрд долларов, и это превышает все перечисленные суммы.
Для банка это означает, что противник — государство с задачей по получению дохода. Оно к тому же терпеливо: операция против Binance началась в июне.
Что MiCA и DORA требуют от банка, который хранит ключи?#
Банк, который хранит криптоактивы клиентов в ЕС, держит ключи по MiCA и DORA, и оба регламента делают путь подписи его зоной ответственности. Банки входят через статью 60(1) MiCA: кредитная организация «может предоставлять услуги, связанные с криптоактивами, если уведомит» свой компетентный орган «не менее чем за 40 рабочих дней до первого предоставления этих услуг». Наше руководство по кастодиальному хранению криптоактивов для банков по MiCA описывает этот путь.
Внутри действуют три правила:
- Статья 75(3) MiCA: политика хранения «должна минимизировать риск утраты криптоактивов клиентов, прав на эти криптоактивы или средств доступа к ним вследствие мошенничества, киберугроз или небрежности».
- Статья 75(8) MiCA: поставщик отвечает за убытки «в результате инцидента, который относится к нему», с ограничением рыночной стоимостью на момент утраты. По нашей оценке, скомпрометированный внутренний сервис подписи находится внутри операционной деятельности поставщика, поэтому оговорку для событий вне его контроля трудно применить.
- DORA, применяется с 17 января 2025 года: статья 9(4)(d) требует «мер защиты криптографических ключей»; статья 28(1)(a) указывает, что фирмы, использующие поставщиков ИКТ, «остаются полностью ответственными»; статья 5(2)(a) возлагает конечную ответственность за ИКТ-риски на руководящий орган.
Надзорные органы уже присматриваются. 8 июля 2026 года Европейское управление по ценным бумагам и рынкам (ESMA) запустило совместное надзорное мероприятие по цифровой операционной устойчивости поставщиков услуг в сфере криптоактивов (CASP) с акцентом на кастодиальное хранение, назвав среди тем «управление ключами и хранилищами» и «контроль транзакций».
Какие контроли подписания останавливают криптовзломы, связанные с Северной Кореей?#
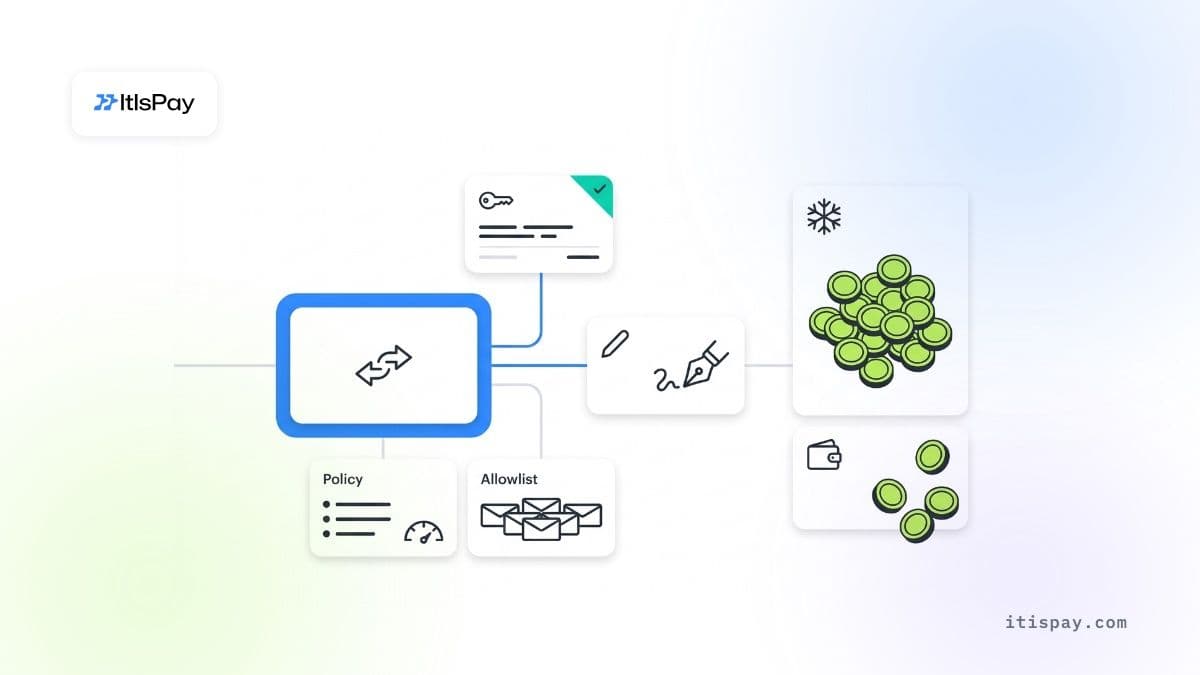
Контроль помогает, только если находится вне системы, до которой злоумышленник с наибольшей вероятностью доберётся. Задайте каждому контролю этот вопрос: если ноутбук инженера кошелька и экран подписания скомпрометированы, сработает ли он? Подробнее о выборе между собственным и аутсорсинговым кастодиальным хранением — в нашем материале о взломе Binance и самостоятельном хранении.
| Контроль | Что останавливает | Что пропускает | Вердикт |
|---|---|---|---|
| Второй подписант на том же экране | Одного недобросовестного сотрудника | Подменённый экран показывает обоим подписантам одну и ту же ложь | Нет |
| Второй подписант проверяет исходную транзакцию на отдельном устройстве | Подмену отображения в духе случая с Bybit | Сговор или скомпрометированное второе устройство | Работает |
| Список разрешённых адресов, которым управляет отдельная система политик | Переводы на новые адреса злоумышленников | Схемы делегирования вроде EIP-7702, если они не покрыты политикой | Зависит |
| Почасовые и дневные лимиты на сумму вне сервиса подписи | Полный вывод средств за несколько минут | Медленное хищение в пределах лимита | Работает |
| Основная часть средств в холодном хранении, пополняемом по графику | Потеря основной массы средств в одном событии | Атаки во время плановых пополнений, как в случае с Bybit | Зависит |
| Только разделение ключей по схеме MPC или мультиподпись | Кражу одного ключа | Скомпрометированный путь формирования запросов | Нет |
| Правила найма и работы с устройствами для сотрудников, работающих с кошельками | Фейковых рекрутеров, тестовые репозитории, сторонний код | Компрометацию поставщика | Зависит |
Где правила подписи не помогают
- Если лимиты и списки разрешённых адресов находятся в том же сервисе, до которого добирается злоумышленник, их можно обойти вместе с ним.
- Биткоин, эфир и XRP не имеют эмитента, который мог бы их заморозить; после вывода возврат средств зависит от того, смогут ли биржи их перехватить.
- Решение суда или замороженный баланс стейблкоина срабатывают уже после потери. По статье 75(8) MiCA кастодиан первым несёт убыток.
Что банку стоит проверить на этой неделе?#
Каждая проверка соответствует одному из шагов сценария взлома криптокомпаний со стороны Северной Кореи, который уже срабатывал против реальной компании.
- Выясните, запускал ли кто-либо из сотрудников, работающих с кошельками или подписью, «тестовое задание» от рекрутера или непроверенный код на рабочем компьютере в этом году.
- Проверьте, что сотрудники, работающие с кошельками, используют управляемые устройства и не устанавливают пакеты не из утверждённого зеркала.
- Проверьте второго подписанта: может ли он прочитать адрес получателя, сумму и вызов контракта в исходной транзакции на отдельном устройстве, без экрана основного кошелька?
- Убедитесь, что лимиты и списки разрешённых адресов обеспечиваются системой, которую сервис подписи не может изменить, и что делегирования типа EIP-7702 заблокированы политикой.
- Закрепите версию или разместите на собственных серверах каждый фронтенд поставщика, используемый для подписи, и настройте оповещение при изменении его кода.
- Ежедневно проверяйте депозиты по адресам TraderTraitor из данных ФБР и по списку адресов из судебного решения по Binance.
- Повторно проверяйте личность удалённых подрядчиков с административными правами, используя рекомендации ФБР по ИТ-специалистам от октября 2026 года.
Программное обеспечение для криптовалют внутри периметра банка#
Банки и платёжные провайдеры (PSP) используют ItisPay, чтобы добавить приём криптовалюты для своих мерчантов как новый платёжный канал. Платформа устанавливается внутри собственной инфраструктуры банка, поэтому данные и логи остаются в его периметре, доступ сотрудников следует принципу «четырёх глаз», а банк получает исходный код. Ключи к средствам клиентов хранятся у нашего партнёра с лицензией ЕС — поставщика услуг в сфере криптоактивов (CASP) и платёжного учреждения, который также занимается лицензированием, KYC и расчётами в EUR.
Эта статья носит исключительно информационный характер и не является юридической или нормативной консультацией.

