

کامپلاینس فینتک برای یک شرکت پرداخت یا کریپتو در اتحادیه اروپا یا بریتانیا به چهار وظیفه خلاصه میشود که نمیتوان آنها را به هیچکس دیگری واگذار کرد. این وظایف عبارتاند از: مجوز، کنترلهای مبارزه با پولشویی، تابآوری ICT و حفاظت از وجوه مشتریان. بیشتر آنها تا سال 2028 یک مجموعه قواعد جدید، یک ناظر جدید یا یک مهلت قطعی پیدا میکنند.
ترتیب مهم است. مجوز تعیین میکند کدام قواعد اعمال شوند، برنامه AML تعیین میکند آیا مجوز را حفظ میکنید، و DORA تعیین میکند در روزی که سیستمهایتان از کار میافتد چگونه گزارش دهید. این راهنما این وظایف را بر اساس نوع شرکت ترسیم میکند، مهلتها را فهرست میکند و کارهایی را که میتوان خریداری کرد از مسئولیتی که نمیتوان واگذار کرد جدا میکند.
لحظههای کلیدی
خلاصه
- مجوز شما مجموعه قواعد شما را تعیین میکند: یک موسسه پرداخت به سرمایه اولیهای بین 20,000 تا 125,000 یورو نیاز دارد، یک موسسه پول الکترونیک 350,000 یورو، و یک ارائهدهنده خدمات دارایی رمزنگاریشده بین 50,000 تا 150,000 یورو.
- دوره گذار MiCA در 1 ژوئیه 2026 به پایان رسید. هر شرکتی که بدون مجوز MiCA خدمات رمزنگاریشده به مشتریان اتحادیه اروپا ارائه دهد، اکنون ناقض قوانین اتحادیه اروپاست.
- مقررات AML اتحادیه اروپا از 10 ژوئیه 2027 اعمال میشود و مرجع جدید AML اتحادیه اروپا در سال 2028 نظارت مستقیم بر 40 شرکت را آغاز میکند.
- بر اساس DORA، یک رخداد بزرگ ICT باید ظرف 4 ساعت پس از طبقهبندی آن و حداکثر 24 ساعت پس از آگاهی شما از آن گزارش شود. برونسپاری هرگز این تکلیف را از شما برنمیدارد.
کامپلاینس فینتک برای یک شرکت پرداخت چه چیزهایی را دربر میگیرد؟#
کامپلاینس نظارتی فینتک مجموعه قواعدی است که یک شرکت تحت نظارت باید برای دریافت مجوز و حفظ آن رعایت کند. برای یک کسبوکار پرداخت یا کریپتو در اتحادیه اروپا یا بریتانیا، این یعنی چهار بخش: مجوز و سرمایه، AML و تحریمها، تابآوری ICT و عملیات، و قواعد رفتاری مانند نگهداری وجوه مشتریان. مجوز نخست میآید، زیرا تعیین میکند کدام نسخه از سه بخش دیگر برای شما اعمال میشود.
سرمایه نخستین عدد سخت در این تصمیم است. دستورالعمل خدمات پرداخت (PSD2، ماده 7) سرمایه اولیه موسسات پرداخت را بسته به خدمات 20,000، 50,000 یا 125,000 یورو تعیین میکند. دستورالعمل پول الکترونیک (ماده 4) برای موسسه پول الکترونیک 350,000 یورو لازم میداند. MiCA، مقررات اتحادیه اروپا درباره داراییهای رمزنگاریشده، از ارائهدهنده خدمات دارایی رمزنگاریشده (CASP) میخواهد بالاترین مقدار میان حداقل ثابت پیوست IV و یکچهارم هزینههای ثابت سال قبل را نگه دارد (ماده 67).
| نوع شرکت | مجوز اتحادیه اروپا | حداقل سرمایه اولیه | ناظر |
|---|---|---|---|
| موسسه پرداخت | مجوز PSD2 | 20,000 / 50,000 / 125,000 یورو، بسته به خدمت | مرجع ملی (بریتانیا: FCA) |
| موسسه پول الکترونیک | مجوز EMD2 | 350,000 یورو | مرجع ملی (بریتانیا: FCA) |
| CASP، رده 1 (انتقال، سفارش، مشاوره) | مجوز MiCA | 50,000 یورو یا 1/4 هزینههای ثابت | مرجع ملی، ثبت ESMA |
| CASP، رده 2 (نگهداری، مبادله) | مجوز MiCA | 125,000 یورو یا 1/4 هزینههای ثابت | مرجع ملی، ثبت ESMA |
| CASP، رده 3 (پلتفرم معاملاتی) | مجوز MiCA | 150,000 یورو یا 1/4 هزینههای ثابت | مرجع ملی، ثبت ESMA |
سرمایه کوچکترین بخش هزینه است. بخش بزرگتر به نیروی انسانی مربوط میشود. به هیئت مدیرهای نیاز دارید که ناظر آن را بپذیرد، یک مسئول انطباق و یک مسئول گزارشدهی پولشویی، و کارکنان کافی در نهاد دارای مجوز برای اجرای کنترلها.
فینتک برای فعالیت در اتحادیه اروپا و بریتانیا به کدام مجوز نیاز دارد؟#
برای خود فعالیت مجوز لازم است، نه برای فناوری. انتقال پول برای مشتریان به معنای داشتن مجوز «موسسه پرداخت» یا «پول الکترونیک» است. مبادله، نگهداری یا انتقال داراییهای رمزنگاریشده برای مشتریان به معنای داشتن مجوز CASP (ارائهدهنده خدمات دارایی رمزنگاریشده) تحت MiCA در اتحادیه اروپا و ثبتنام نزد سازمان نظارت بر رفتار مالی (FCA) در بریتانیا است. اگر هر دو فعالیت را انجام دهید، به هر دو نیاز دارید و احتمال تأیید آن کمتر از چیزی است که بیشتر بنیانگذاران تصور میکنند.
اتحادیه اروپا: مهلت MiCA سپری شده است#
دوره فرصت برای شرکتهای رمزارزی به پایان رسیده است. بیانیه ESMA (سازمان بازار اوراق بهادار اروپا) درباره پایان دورههای گذار MiCA مورخ 17 آوریل 2026 میگوید:
«پس از این تاریخ، هر نهادی که بدون مجوز MiCA خدمات دارایی رمزنگاریشده را به مشتریان اتحادیه اروپا ارائه دهد، ناقض قوانین اتحادیه اروپا خواهد بود و باید ارائه این خدمات را متوقف کند.»
این مهلت 1 جولای 2026 بود. ESMA جمع کل رسمی منتشر نمیکند، اما فایل ثبت موقت آن حدود 380 شرکت فعال، دارای مجوز یا اعلامشده، را تا 22 اکتبر 2026 فهرست کرده بود که آلمان، فرانسه و هلند بیشترین تعداد را داشتند. همان بیانیه به مشتریان هشدار میدهد که حمایت MiCA فقط برای نهاد حقوقی دارای مجوز در اتحادیه اروپا اعمال میشود، نه برای سایر شرکتهای گروه. آنچه یک پرونده کامل شامل آن است در راهنمای ما درباره الزامات مجوز MiCA CASP توضیح داده شده، و بودجه آن در تحلیل ما درباره هزینه مجوز CASP.
برای شرکتهای پرداخت و پول الکترونیک، PSD2 و دستورالعمل پول الکترونیک همچنان اعمال میشوند. جایگزین آن نزدیک است: بسته خدمات پرداخت در ادامه پوشش داده شده است.
بریتانیا: نرخ تأیید پایین است#
FCA نتایج خود را منتشر میکند. جدول درخواستهای تأییدشده آن نشان میدهد که در سال 2025 حدود 20 درصد برای موسسات پرداخت و 40 تا 45 درصد برای موسسات پول الکترونیک بوده است، که نسبت به 15 درصد و 15 تا 20 درصد در سال 2024 افزایش یافته است. FCA هدف دارد درخواستهای کامل پرداخت و پول الکترونیک را ظرف 3 ماه و درخواستهای ناقص را ظرف 10 ماه تصمیمگیری کند؛ هدفی که در جولای 2025 تعیین کرد.
شرکتهای رمزارزی با مانعی جداگانه روبهرو هستند. آنها باید پیش از شروع فعالیت، طبق مقررات پولشویی، نزد FCA ثبتنام کنند، حتی اگر از قبل مجوز EMI یا PI داشته باشند. از ژانویه 2020، FCA 393 درخواست ثبتنام رمزارز را بررسی و 68 مورد از آنها، یعنی 17 درصد، را تأیید کرده است. افزون بر این، 265 درخواست پس گرفته شد که بسیاری از آنها، به گفته FCA، پس از آنکه روشن شد شرکت استانداردها را برآورده نمیکند، پس گرفته شدند.
از سال 2027 کدام قواعد AML برای فینتکها اعمال میشود؟#
مبارزه با پولشویی جایی است که بیشتر خطاهای انطباق فینتک رخ میدهد و جایی که مجموعه مقررات اتحادیه اروپا بیشترین تغییر را میکند. از 10 جولای 2027، مقررات AML اتحادیه اروپا (AMLR، مقررات (EU) 2024/1624) مستقیماً در تمام کشورهای عضو اعمال میشود و بخش عمده جزئیات ملی را که شرکتها تاکنون با آن سروکار داشتهاند جایگزین میکند. ششمین دستورالعمل AML باید تا همان تاریخ در قوانین ملی وارد شود.
همراه با آن یک ناظر مرکزی نیز وارد میشود. به گفته مرجع مبارزه با پولشویی اتحادیه اروپا (AMLA) با مقر در فرانکفورت، این مرجع در سال 2027، 40 نهاد مکلف را برای نظارت مستقیم انتخاب میکند و نظارت بر آنها را در سال 2028 آغاز خواهد کرد. بقیه همچنان زیر نظر ناظر ملی باقی میمانند، اما بر اساس قواعدی که در سطح اتحادیه اروپا نوشته و بررسی شدهاند.
شرکتهای رمزارزی هماکنون تحت رژیم سختگیرانهتری قرار دارند. مقررات انتقال وجوه (EU) 2023/1113، یعنی «قاعده سفر» (travel rule) اتحادیه اروپا، از 30 دسامبر 2024 اعمال شده است. طبق خلاصه پارلمان اروپا از متن توافقشده، اطلاعات ارسالکننده و دریافتکننده باید بدون توجه به مبلغ همراه انتقال داراییهای رمزنگاریشده باشد. رهنمودهای EBA که از همان تاریخ لازمالاجرا هستند، به CASPها میگویند در صورت فقدان این اطلاعات چه باید کرد.
ناظران برای اجرای مقررات منتظر سال 2027 نمیمانند. سه مورد اخیر این الگو را نشان میدهند.
- بانک مرکزی ایرلند در نوامبر 2025 به Coinbase Europe جریمه 21 464 734 یورویی تحمیل کرد، پس از آنکه 30 442 437 تراکنش بین آوریل 2021 و مارس 2025 بهطور کامل پایش نشده بودند.
- FCA در جولای 2025 به Monzo جریمه 21 091 300 پوند استرلینگی را به دلیل کنترلهای ضعیف جرائم مالی در دوره رشد سریع تحمیل کرد.
- بانک لیتوانی در آوریل 2025 به Revolut Bank جریمه 3٫5 میلیون یورویی تحمیل کرد به دلیل کاستی در پایش روابط تجاری و تراکنشها.
کالم کینکید، معاون فرماندار بانک مرکزی ایرلند، ریسک را اینگونه توصیف کرد: «شکست چنین سیستمی در هر موسسه مالی، فرصتی برای مجرمان ایجاد میکند تا از شناسایی بگریزند – و مجرمان از این فرصت استفاده خواهند کرد.»
وجه مشترک، پایشی است که با رشد و حجم عملیات همگام نشده است.
DORA چه الزاماتی برای شرکتهای پرداخت و رمزارز دارد؟#
DORA، قانون تابآوری عملیاتی دیجیتال (مقررات (EU) 2022/2554)، از 17 ژانویه 2025 اعمال شده است. این مقررات موسسات پرداخت، موسسات پول الکترونیک و CASPها را پوشش میدهد و یک قطعی ICT را به یک رویداد نظارتی تبدیل میکند که مهلتهای آن بر حسب ساعت سنجیده میشود.
مهلتهای گزارشدهی طبق استانداردهای فنی سه مرحله دارد. اطلاعیه اولیه باید ظرف 4 ساعت پس از طبقهبندی یک حادثه بهعنوان حادثه بزرگ، و حداکثر 24 ساعت پس از آگاهی از آن ارائه شود. گزارش میانی ظرف 72 ساعت و گزارش نهایی ظرف یک ماه ارائه میشود. به گفته مقامات نظارتی اروپا (ESAs)، نهادهای مالی در سال 2025، 3 383 حادثه بزرگ ICT را گزارش کردند که 16 درصد آن از شرکتهای پرداخت بود.
DORA همچنین نیازمند یک ثبت اطلاعات برای هر قرارداد خدمات ICT است (ماده 28(3)). در نوامبر 2025، ناظران 19 ارائهدهنده حیاتی ثالث ICT، از جمله Amazon Web Services، Google Cloud و Microsoft را برای نظارت مستقیم اتحادیه اروپا تعیین کردند. این نظارت بهعنوان تکمیلی بر تعهدات شما قرار دارد، نه جایگزین آنها: همچنان باید حادثه را گزارش دهید، ثبت را نگه دارید و در صورت خرابی ارائهدهنده ابری، برنامه خروج خود را آزمایش کنید.
قواعد حفاظت از وجوه و پرداخت تا سال 2027 چگونه تغییر میکنند؟#
هم قواعد پول مشتری و هم قواعد اجرای پرداخت در سال آینده در تاریخهای مشخص سختگیرانهتر میشوند، در حالی که جایگزین PSD2 هنوز تاریخ اجرایی ندارد. اگر وجوه مشتریان را نگه میدارید یا پرداخت یورویی ارسال میکنید، سه تغییر اکنون نیاز به اقدام دارند.
در بریتانیا، رژیم جدید حفاظت از وجوه FCA (PS25/12) از 7 مه 2026 لازمالاجرا شد. شرکتهای پرداخت و پول الکترونیک باید هر روز الزام حفاظت از وجوه خود را محاسبه کنند، یک بسته حلوفصل (resolution pack) نگه دارند و گزارش ماهانه ارسال کنند. ممیزی سالانه حفاظت از وجوه الزامی است، مگر اینکه شرکت در 53 هفته گذشته در هیچ نقطهای بیش از 100 000 پوند استرلینگ را تحت حفاظت نداشته باشد.
در اتحادیه اروپا، مقررات پرداختهای آنی (EU) 2024/886 مستقیماً شامل موسسات پرداخت و پول الکترونیک میشود. به گفته بانک مرکزی اروپا (ECB)، آنها باید تا 9 آوریل 2027 بتوانند پرداختهای آنی یورویی را دریافت کنند. ارسال این پرداختها در همان تاریخ در منطقه یورو و تا 9 جولای 2027 خارج از آن الزامی است. برای بانکهای منطقه یورو، تأیید دریافتکننده از 9 اکتبر 2025 اعمال شده است. ارائهدهندگان خدمات پرداخت که انتقال آنی ارائه میدهند، باید مشتریان خود را حداقل یک بار در هر روز تقویمی در برابر فهرستهای تحریم اتحادیه اروپا غربالگری کنند (ماده 5d). اگر تسویه شما از طریق IBAN های مجازی انجام میشود، بررسی کنید که جدول زمانی ارائهدهنده شما با جدول زمانی شما مطابقت داشته باشد.
PSD3 و مقررات خدمات پرداخت در 27 نوامبر 2025 به توافق سیاسی رسیدند. طبق این توافق، ارائهدهندگان موظفاند زیانهای مشتریان را در صورت عدم اجرای سازوکارهای پیشگیری از کلاهبرداری جبران کنند و موسسات پرداخت دسترسی غیرتبعیضآمیز به حسابهای بانکی پیدا میکنند. موضع قرائت اول شورای اتحادیه اروپا در دستور کار 29 اکتبر 2026 قرار دارد؛ هنوز تاریخ اجرای قطعی تأیید نشده است.
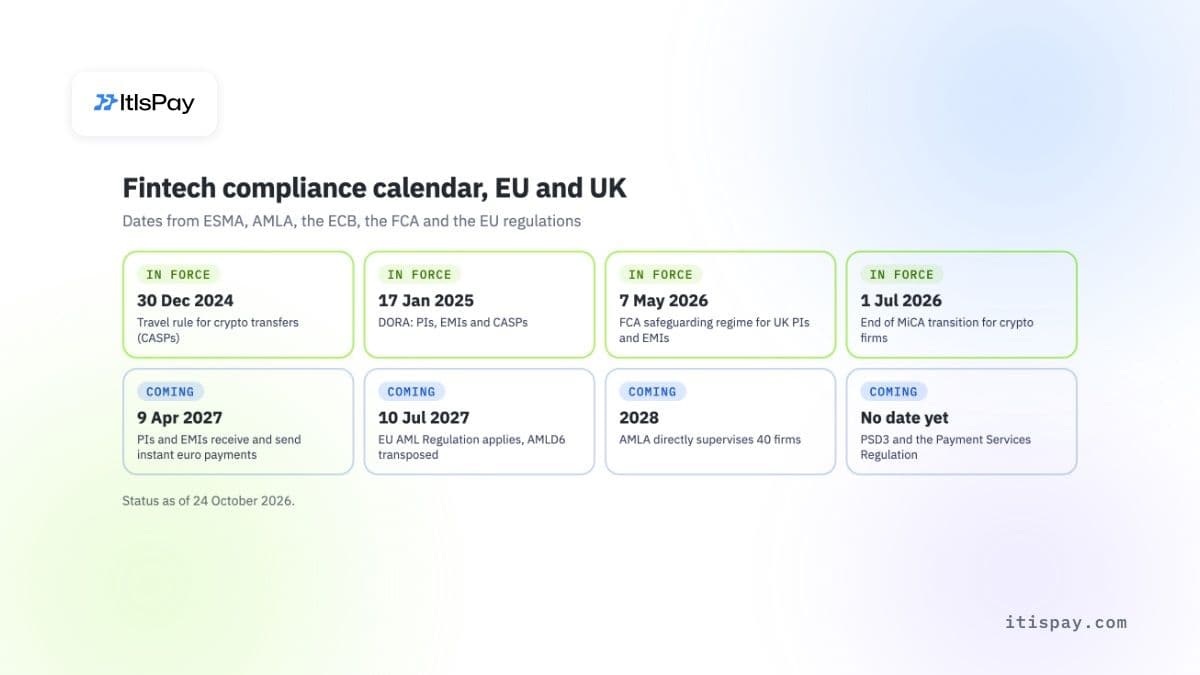
تقویم انطباق فینتک: تاریخهایی که تا سال 2028 باید پیگیری شوند#
این تاریخهایی هستند که برنامه انطباق یک شرکت پرداخت یا رمزارز را هدایت میکنند. وضعیت نشان میدهد که آیا قاعده از قبل اعمال شده است یا نه.
| تاریخ | قاعده | نهادهای مشمول | وضعیت |
|---|---|---|---|
| 30 دسامبر 2024 | قاعدهٔ سفر (TFR) برای انتقالهای رمزارزی | CASPs | بله |
| 17 ژانویه 2025 | DORA | PIs، EMIs، CASPs | بله |
| 9 اکتبر 2025 | تأیید هویت دریافتکننده، منطقهٔ یورو | بانکهای منطقهٔ یورو | بله |
| 7 مه 2026 | رژیم حفاظت از دارایی مشتریان FCA (PS25/12) | PIs و EMIs بریتانیا | بله |
| 1 ژوئیه 2026 | پایان دورهٔ گذار MiCA | شرکتهای رمزارزی ارائهدهندهٔ خدمات به مشتریان اتحادیهٔ اروپا | بله |
| 9 آوریل 2027 | پرداختهای آنی: PIs و EMIs دریافت و ارسال میکنند (منطقهٔ یورو) | PIs و EMIs اتحادیهٔ اروپا | باز |
| 9 ژوئیه 2027 | پرداختهای آنی: PIs و EMIs ارسال میکنند (خارج از منطقهٔ یورو) | PIs و EMIs در کشورهای غیریورویی | باز |
| 10 ژوئیه 2027 | AMLR اعمال میشود، AMLD6 در قوانین ملی وارد میشود | همهٔ نهادهای مکلف | باز |
| 2028 | نظارت مستقیم AMLA بر 40 شرکت | شرکتهای منتخب | باز |
| هنوز تاریخی تعیین نشده | PSD3 و مقررات خدمات پرداخت | PIs، EMIs، بانکها | باز |
یک فینتک چه بخشهایی را میتواند برونسپاری کند و چه بخشهایی بر عهدهٔ خود اوست؟#
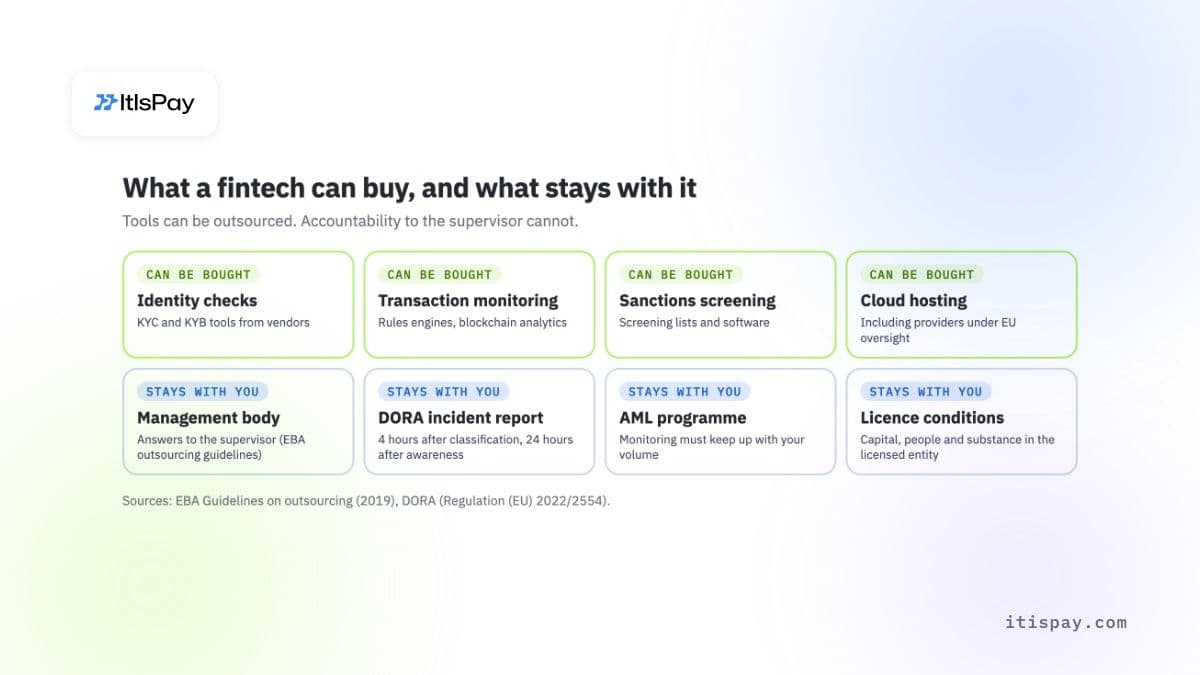
تقریباً هر ابزاری را که در چارچوب انطباق مقرراتی یک فینتک به کار میرود میتوان از بیرون خرید. بررسی هویت، پایش تراکنش، غربالگری تحریمها، تحلیل بلاکچین و میزبانی ابری، همگی در بازار موجودند. اما مسئولیت آنها را نمیتوان برونسپاری کرد. رهنمودهای برونسپاری EBA نیز مؤسسات پرداخت و مؤسسات پول الکترونیک را پوشش میدهد. این رهنمودها صریحاً بیان میکنند: «برونسپاری وظایف نمیتواند به واگذاری مسئولیتهای هیئت مدیره منجر شود.» همین رهنمودها به شرکتها هشدار میدهند که به «پوستههای خالی» یا «نهادهای صندوق پستی» تبدیل نشوند.
پروندهٔ Monzo نشان میدهد که این موضوع در عمل چه معنایی دارد. اعلامیهٔ نهایی FCA رشد از حدود 250 000 مشتری در اوایل سال 2017 به بیش از 12 میلیون مشتری تا آوریل 2025 را ثبت میکند. این اعلامیه همچنین تصریح میکند که «رشد سریع مشتریان نباید به قیمت نقض انطباق تمام شود.» کنترلها با رشد کسبوکار مقیاس نیافتند.
جایی که برونسپاری کمکی نمیکند
- ابزار پایش یک فروشنده در برابر ناظر پاسخگو نیست. هیئت مدیرهٔ شما پاسخگوست.
- یک ارائهدهندهٔ ابری حیاتی تحت نظارت اتحادیهٔ اروپا، گزارش حادثهٔ DORA شما را ارسال نمیکند.
- حمایت MiCA تنها شامل نهاد مجاز در اتحادیهٔ اروپا میشود، نه شرکتهای گروه یا وابستههای خارج از اتحادیهٔ اروپا.
- شریک دارای مجوز تنها فعالیتهایی را پوشش میدهد که تحت مجوز خودش انجام میدهد، نه فعالیتهایی که خودتان اداره میکنید.
راه دوم برای شرکتهایی است که نمیخواهند برای هر فعالیت مجوز جداگانه بگیرند. تاجر یا پلتفرمی که میخواهد پرداختهای رمزارزی را بپذیرد میتواند از طریق ارائهدهندهای کار کند که مجوز را در اختیار دارد و بخش تحت نظارت را اجرا میکند. تاجر ارتباط با مشتری و نرمافزار را در اختیار خود نگه میدارد. بدهبستان در کنترل است: شریک تعیین میکند چه مشتریان و چه داراییهایی را میپذیرد.
چگونه چارچوب انطباق فینتک مقاوم بسازیم#
چارچوبی که از بررسی نظارتی جان سالم به در ببرد به ترتیب ثابتی ساخته میشود و هر مرحله سندی تولید میکند که ناظر آن را درخواست خواهد کرد.
- هر فعالیت را با استفاده از جدول بالا به یک مجوز و الزام سرمایهای نسبت دهید. تصمیم بگیرید چه چیزی را خودتان مجوز میگیرید و چه چیزی از طریق یک شریک دارای مجوز اجرا میشود.
- افراد مسئول را مشخص کنید: هیئت مدیره، مسئول انطباق و مسئول گزارشدهی پولشویی. ناظران آنها را بهصورت فردی ارزیابی میکنند.
- برنامه AML را همین حالا مطابق استاندارد AMLR بسازید، نه در جولای 2027: ارزیابی ریسک، بررسیهای لازم مشتری، پایش تراکنش متناسب با حجم شما، و دادههای قانون سفر (travel rule) برای رمزارزها.
- پایههای DORA را راهاندازی کنید: چارچوب ریسک ICT، دفتر ثبت اطلاعات، طبقهبندی حوادث و رویه گزارشدهی ۴ ساعته.
- تقویم انطباق فینتک بالا را پیش چشم هیئت مدیره نگه دارید و هر سهماه یک بار بازبینی کنید. سه تاریخ از آن در سال 2027 قرار دارد.
در حال آمادهسازی درخواست CASP هستید؟ Evda به تیم شما کمک میکند پرونده مجوز را تهیه کند و آن را پیش از رسیدن به نهاد ناظر با الزامات MiCA تطبیق دهد، تا خلأها پیش از آنکه رفع آنها پرهزینه شود آشکار شوند. اگر ساخت مجوز و تیم انطباق خودتان هنوز انتخاب درستی نیست، ItisPay لایه نرمافزاری را فراهم میکند. شریک دارای مجوز ما در اتحادیه اروپا که CASP و موسسه پرداخت است، مجوز را در اختیار دارد و تعهدات نظارتی را برعهده میگیرد.
این مقاله صرفاً جنبه اطلاعرسانی دارد و مشاوره حقوقی یا نظارتی محسوب نمیشود.

