

Das US-Justizministerium erklärt, staatliche und privatwirtschaftliche Maßnahmen hätten mehr als 2,7 Mrd. USD der mehr als 6 Mrd. USD eingefroren, die nordkoreanische Militärhacker am oder um den 29. Oktober 2026 von Binance gestohlen haben. Der Leiter der Strafrechtsabteilung beschrieb das Ergebnis als Stoppen von „etwa der Hälfte dieses historischen Einbruchs“; die andere Hälfte liegt größtenteils in Vermögenswerten, die kein Emittent einfrieren kann.
Der nordkoreanische Krypto-Hack bei Binance hat keine Kryptografie gebrochen. Binances eigener Bericht beschreibt ein gefälschtes Bewerbungsgespräch, ein manipuliertes Entwicklerwerkzeug und einen internen Signaturdienst, der signierte, was der Angreifer verlangte. Bybit 2025 und DMM Bitcoin 2024 scheiterten an derselben Stelle: an Menschen und Bildschirmen rund um die Signatur, nicht an den Schlüsseln selbst.
Die Daten in diesem Artikel stammen vom 20. November 2026, UTC. Eingefrorene und zurückgeholte Beträge ändern sich noch.
Wichtige Momente
Kurz gesagt
- DOJ, 12. November 2026: Mehr als 6 Mrd. USD wurden von Binance durch die Einheit TraderTraitor Nordkoreas gestohlen; mehr als 2,7 Mrd. USD wurden durch Staat und Privatwirtschaft zusammen eingefroren, davon kann das DOJ gerichtlich mehr als 1,2 Mrd. USD beschlagnahmen oder sperren.
- Binances Bericht vom 3. November führt den Einstieg auf ein manipuliertes Entwicklerwerkzeug im Juni und ein gefälschtes Bewerbungsgespräch im September zurück, danach auf den Zugriff auf einen internen Wallet-Signaturdienst am 29. Oktober.
- Bybit (rund 1,5 Mrd. USD, Februar 2025) und DMM Bitcoin (4.502,9 BTC, Mai 2024) zeigen dasselbe Muster: Unterzeichner genehmigten, was ihnen ein kompromittierter Bildschirm oder eine Anfrage zeigte.
- Für eine Bank halten die Kontrollen stand, die außerhalb des Signaturbildschirms liegen: Limits und Allowlists, durchgesetzt durch ein separates System, ein zweiter Unterzeichner, der die Rohtransaktion auf einem anderen Gerät prüft, Cold Storage für den Großteil sowie Regeln für Personaleinstellung und Geräte.
Was sagte das DOJ zum Einfrieren der Mittel nach dem Binance-Hack?#
Am 12. November 2026 erklärte das US-Justizministerium (Mitteilung 26-1356), Angehörige des nordkoreanischen Militärs, „vom FBI als ‚TraderTraitor‘ bezeichnet“, hätten am oder um den 29. Oktober mehr als 6 Mrd. USD an virtuellen Vermögenswerten von Binance gestohlen. In derselben Mitteilung hieß es, die gemeinsamen Bemühungen der US-Regierung und des Privatsektors hätten bisher zum Einfrieren von mehr als 2,7 Mrd. USD geführt, wobei das Ministerium gerichtlich ermächtigt sei, „mehr als 1,2 Mrd. USD dieses Betrags zu beschlagnahmen oder zu sperren“.
Assistant Attorney General A. Tysen Duva sagte, die Strafrechtsabteilung habe ihre Expertise genutzt, „um umgehend etwa die Hälfte dieses historischen Einbruchs zu stoppen“. Dieser Satz ist die Quelle der Schlagzeilen dieser Woche, wonach das DOJ geholfen habe, fast die Hälfte des Diebstahls einzufrieren. Wir haben keine neuere Zahl des DOJ gefunden, auf der diese Schlagzeilen beruhen: Die Angaben stammen vom 12. November.
Dieselbe Mitteilung befasste sich mit FaceStealer, einem separaten nordkoreanischen Vorhaben mit gefälschten Videoanrufen (Deepfakes), das laut DOJ in 18 Monaten mehr als 400 Mio. USD gestohlen habe. M. Scott Proctor von der Abteilung für nationale Sicherheit nannte das Motiv: „Nordkoreas Regierung finanziert ihr Schurkenregime und ihr illegales Waffenprogramm durch Kryptodiebstahl.“
Die übrigen eingefrorenen Beträge unterscheiden sich je nach Quelle und Datum. Binance sagt, etwa 2,85 Mrd. USD der betroffenen 6,34 Mrd. USD seien „eingefroren oder abgefangen“, vorbehaltlich Abstimmung und Kursschwankungen. TRM Labs, aktualisiert am 17. November, zählt etwa 2,7 Mrd. USD als eingefroren und sagt, der Angreifer halte noch etwa 2,4 Mrd. USD, darunter mehr als 420.000 ETH und 18.270 BTC. Binance hat inzwischen eine weltweite Sperranordnung der Gerichte in Abu Dhabi gegen die unbekannten Angreifer erwirkt.
Zeitablauf des Binance-Hacks in UTC, laut Binances eigenem Bericht#
Binance veröffentlichte seine ersten Erkenntnisse am 3. November 2026. Der Bericht beginnt mit dem Satz: „Unsere aktuelle Untersuchung deutet darauf hin, dass es sich um eine ausgefeilte, mehrstufige Kampagne handelte.“ Für eine Bank sind die Monate der Vorbereitung wichtiger als die vier Stunden des Abflusses.
| Datum (2026, UTC) | Was geschah | Quelle |
|---|---|---|
| Juni | Ingenieur A installiert ein manipuliertes Homebrew-Paket bei der Suche nach einem KI-Coding-Tool; Gerät ersetzt, aber Kollegen im Wallet-Team bleiben gefährdet | Binance, 3. Nov |
| September | Ingenieur B wird auf einer Jobplattform von einem gefälschten „Project Director“ angesprochen; ein gefälschtes Videointerview, dann ein Chat mit einem gefälschten „CEO“; ein Testrepository platziert Malware, die der Endpunktschutz übersieht | Binance, 3. Nov |
| 20. Oktober | Vom Rechner des Ingenieurs B aus übernimmt der Angreifer über ein internes KI-Tool die Kontrolle über die Ingenieure A und C; findet einen Token für die Container-Bereitstellung | Binance, 3. Nov |
| 29. Okt., 17:15 bis 19:56 | Angreifer meldet sich am Rechner von Ingenieur C an, stellt einen Container bereit und erreicht einen internen Wallet-Signaturdienst | Binance, 3. Nov |
| 29. Okt., 20:05 bis 20:09 | Fünf Hot Wallets senden 233,46 Mio. XRP an eine Adresse des Angreifers; BTC, SOL, OP und ETH folgen | Binance, 3. Nov |
| 29. Okt., 23:56 | Letzte Überweisung (2.961,9 ETH) abgeschlossen | Binance, 3. Nov |
| 31. Oktober | Warnung von FBI, Secret Service und IRS-CI ordnet den Diebstahl TraderTraitor zu | FBI-Warnung |
| Anfang November | Kim Yo Jong weist die FBI-Behauptung in den staatlichen Medien zurück | SCMP |
| 12. November | DOJ: mehr als 2,7 Mrd. USD eingefroren, mehr als 1,2 Mrd. USD unter gerichtlicher Befugnis | DOJ |
Binance schrieb, der Angreifer habe danach „den Signierdienst genutzt, um den EIP-7702-Autorisierungsmechanismus von Ethereum auszunutzen“, und die Hot Wallets hätten MPC (Mehrparteienberechnung, bei der ein Schlüssel auf mehrere Rechner aufgeteilt wird) verwendet. Die Aufteilung des Schlüssels verhinderte den Diebstahl nicht: Der Angreifer erreichte den Dienst, der die Schlüsselinhaber zur Signatur auffordert. Binance erklärt außerdem, 57 vermutlich mit Nordkorea in Verbindung stehende Fälle im Jahr 2026 erkannt und verhindert zu haben. Den Ablauf der Ereignisse schildert Binances vollständige Darstellung.
Wo die Berichterstattung über das DOJ-Einfrieren danebenliegt#
- „DOJ hat 2,7 Mrd. USD eingefroren.“ In der Mitteilung ist von Regierung und Privatsektor zusammen die Rede. Der eigene Rechtsbeitrag des DOJ bezieht sich auf 1,2 Mrd. USD, und diese Summe ist Teil der 2,7 Mrd. USD und kein Betrag obendrauf.
- „Die USA haben 1,2 Mrd. USD beschlagnahmt.“ In der Mitteilung heißt es „seize or restrain“. Eine Sicherungsmaßnahme (restraint) hält Vermögenswerte an Ort und Stelle; sie entscheidet nicht darüber, wem sie gehören. Die Mitteilung nennt keine Einziehungsentscheidung und bezeichnet die Bemühungen als laufend.
- „Die Hälfte des Geldes ist zurück.“ Eingefroren heißt nicht zurückgegeben. Binance sagt, nicht seine Nutzer, sondern das Unternehmen selbst werde den Verlust tragen, sodass die wiedergewonnenen Mittel vor allem Binance schadlos halten.
- „Der Laptop eines einzelnen Ingenieurs.“ Binances erste Stellungnahmen deuteten darauf hin. Der Bericht vom 3. November nennt dagegen drei Ingenieure, ein Lieferketten-Ereignis im Juni und ein gefälschtes Vorstellungsgespräch im September.
- „Es wurden keine Schlüssel gestohlen.“ Diese Aussage stammt von externen Analysten, nicht von Binance. Binance sagt, der Angreifer habe einen internen Signierdienst erreicht; ob Schlüsselmaterial das Unternehmen verlassen hat, hat Binance nicht mitgeteilt.
Wie gelangt ein Krypto-Hack aus Nordkorea an die Schlüssel?#
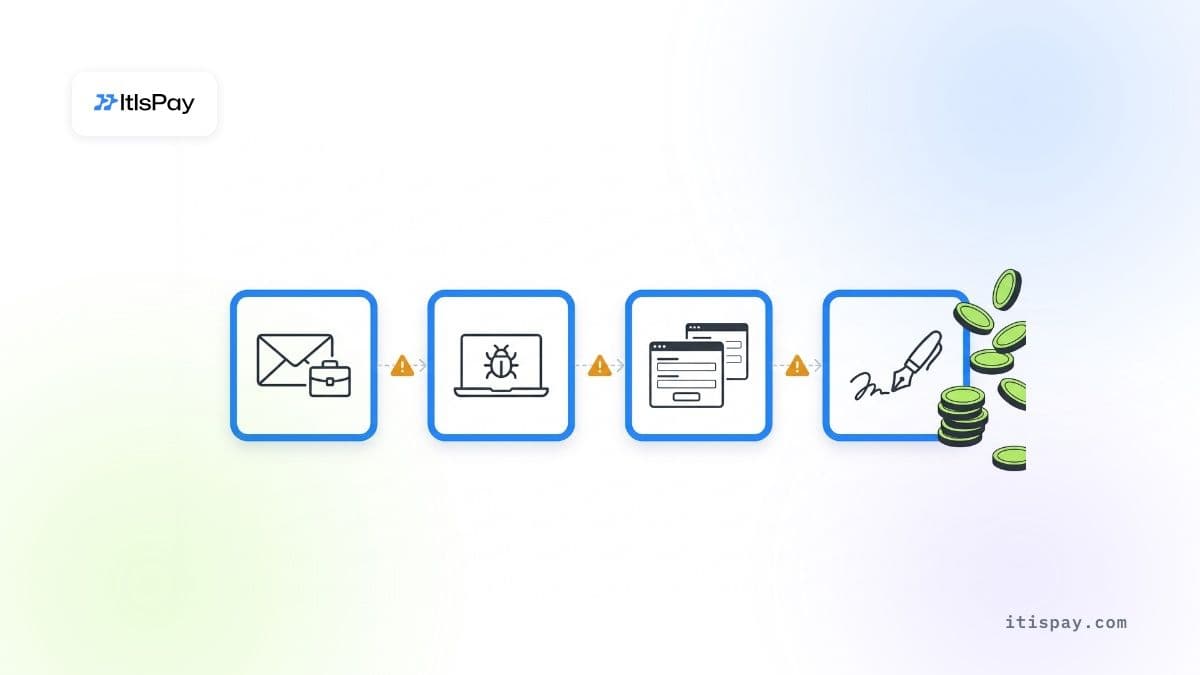
Jeder Krypto-Hack aus Nordkorea in diesem Artikel folgte denselben drei Schritten: Zugriff auf eine Person mit Berechtigungen, Zugriff auf das Werkzeug, das eine Transaktion erstellt oder anzeigt, und gültige Signaturen für eine Überweisung, die die Unterzeichner nicht genehmigen wollten. Die Kryptografie bleibt dabei intakt. Chainalysis schrieb im Dezember 2025, nordkoreanische Gruppen gäben sich als „Recruiter für bekannte Web3- und KI-Firmen“ aus und schleusten IT-Fachkräfte in Krypto-Dienste ein, um privilegierten Zugriff zu erlangen. Der Fall Binance nutzte den ersten Weg; frühere Fälle nutzten die anderen.
Gefälschte Recruiter und Testaufgaben#
Der erste Schritt ist meist ein Stellenangebot. Bei Binance erhielt Ingenieur B ein gefälschtes Vorstellungsgespräch und ein Repository mit einer „Testaufgabe“. Bei DMM Bitcoin gab sich laut der gemeinsamen Erklärung des FBI, des US Defense Cyber Crime Center und der japanischen Nationalen Polizeibehörde vom 23. Dezember 2024 im März 2024 ein nordkoreanischer Akteur auf LinkedIn als Recruiter aus und schickte einem Mitarbeiter des japanischen Wallet-Software-Unternehmens Ginco einen „Vorab-Test vor der Einstellung“ auf GitHub. FaceStealer ergänzt laut der DOJ-Mitteilung vom 12. November gefälschte Videoanrufe mit Personen, die das Ziel bereits kennt.
Manipulierte Werkzeuge und Zulieferer#
Der erste Einbruch bei Binance erfolgte über eine manipulierte Installation eines Paketmanagers. Bei Bybit war es ein Zulieferer: Der Multisig-Wallet-Anbieter Safe erklärte, der Diebstahl sei auf „einen kompromittierten Entwicklerrechner von Safe{Wallet}, der zum Vorschlag einer getarnten, bösartigen Transaktion führte“, zurückzuführen. Ermittler von Sygnia, deren Befunde der Bybit-Chef veröffentlichte, fanden keine Hinweise auf eine Kompromittierung der eigenen Infrastruktur von Bybit.
Insider auf der Gehaltsliste#
Das FBI warnte am 13. Oktober 2026, Nordkorea setze „Tausende staatlich kontrollierter Remote-‚IT-Arbeiter‘“ ein, um westliche Unternehmen zu infiltrieren, und das Regime „erhalte schätzungsweise 85–90 % der Einnahmen, die die Akteure erzielen“. In einem Krypto-Handelsteam (Trading-Desk) liegt ein externer Auftragnehmer mit Admin-Rechten nur einen Schritt von den Schlüsseln entfernt. Überprüfen Sie diese Personen entsprechend.
Was zeigen Bybit, WazirX und DMM Bitcoin über das Signieren?#
In allen drei Fällen sahen die Personen, die die Überweisung genehmigten, einen Bildschirm oder eine Anfrage, die nicht zeigte, was tatsächlich signiert wurde. Bybit und WazirX nutzten Multisig-Wallets. Für eine Bank ist die Lehre eng gefasst: Ein zweiter Unterzeichner hilft nur, wenn er etwas prüft, das der Angreifer nicht umschreiben kann.
Bybit, 21. Februar 2025. Das FBI führt den Diebstahl von „rund 1,5 Mrd. USD an virtuellen Vermögenswerten“ auf Nordkorea zurück (PSA I-022625-PSA). Die Unterzeichner von Bybit verschoben bei einer planmäßigen Überweisung Mittel von einer Multisig-Cold-Wallet in eine Hot Wallet. Sygnia stellte fest, dass „der bösartige Code, der die bösartige Transaktion erzeugte, direkt aus der AWS-Infrastruktur von Safe{Wallet} stammte.“ Der Code lief nur unter bestimmten Bedingungen, sodass die Unterzeichner eine normale Überweisung sahen und eine andere signierten.
DMM Bitcoin, Mai 2024. FBI und die japanische Polizei sagen, TraderTraitor habe 4.502,9 BTC gestohlen, damals etwa 308 Mio. USD. „Nachdem der Mitarbeiter von Ginco kompromittiert worden war, haben die Angreifer diesen Zugang vermutlich genutzt, um eine legitime Transaktionsanfrage eines DMM-Mitarbeiters zu manipulieren.“ Die Anfrage lief über einen legitimen Kanal und wirkte daher für die Genehmigenden normal.
WazirX, Juli 2024. Die indische Börse verlor mehr als 230 Mio. USD aus einer Multisig-Wallet, die gemeinsam mit ihrem Verwahrungsdienstleister Liminal betrieben wurde. WazirX erklärte damals, wie berichtet, die in der Oberfläche angezeigten Daten hätten nicht der tatsächlichen Transaktion entsprochen. Liminal erklärte, die eigenen Server seien nicht kompromittiert worden. Die beiden Unternehmen sind sich über die Ursache weiterhin uneinig; behandeln Sie die Einzelheiten daher als ungeklärt. Beide Darstellungen beschreiben Unterzeichner, die eine Transaktion genehmigten, die sie nicht vollständig einsehen konnten.
Binance passt aus einem anderen Blickwinkel zum Muster. Der Angreifer täuschte keinen menschlichen Unterzeichner am Bildschirm; er erreichte den Signierdienst selbst und startete Transaktionen „außerhalb des normalen Auszahlungsprozesses“, so Binance. Binance hat nicht mitgeteilt, wo seine Limits und Allowlists angesiedelt waren. Die allgemeine Regel gilt trotzdem: Kontrollen, die in einem Dienst liegen, den ein Angreifer erreicht, lassen sich zusammen mit ihm abschalten.
Wie viel hat Nordkorea seit 2024 mit Krypto gestohlen?#
Vor Binance war das Jahr 2025 das größte Einzeljahr. Chainalysis zählte für 2025 mindestens 2,02 Mrd. USD, die nordkoreanische Gruppen gestohlen haben, 681 Mio. USD mehr als 2024; den größten Anteil hatte Bybit. Das Multilateral Sanctions Monitoring Team, das nach dem Ende des UN-Expertengremiums eingerichtet wurde, schätzte die Diebstähle zwischen Januar 2024 und September 2025 auf 2,8 Mrd. USD. TRM Labs zählte im ersten Halbjahr 2026 rund 643 Mio. USD, etwa 66 % aller Krypto-Hack-Verluste in diesem Zeitraum. Binance allein übersteigt mit mehr als 6 Mrd. USD laut DOJ all diese Beträge.
Für eine Bank heißt das: Der Angreifer ist ein Staat mit einem Einnahmeziel. Er ist zudem geduldig: Die Operation gegen Binance begann im Juni.
Was verlangen MiCA und DORA von einer Bank, die Schlüssel verwahrt?#
Eine Bank, die Krypto-Werte für Kunden in der EU verwahrt, unterliegt mit der Schlüsselverwahrung sowohl MiCA als auch DORA, und beide Regelwerke machen den Signierweg zu ihrer Verantwortung. Der Einstieg für Banken erfolgt über Artikel 60 Absatz 1 MiCA: Ein Kreditinstitut „kann Kryptowerte-Dienstleistungen erbringen, wenn es“ seine Heimataufsichtsbehörde „mindestens 40 Arbeitstage vor der erstmaligen Erbringung dieser Dienstleistungen“ benachrichtigt. Unser Leitfaden zur Krypto-Verwahrung für Banken nach MiCA behandelt diesen Weg.
Sobald eine Bank diese Dienstleistungen erbringt, gelten drei Regeln:
- MiCA Artikel 75 Absatz 3: Die Verwahrungsstrategie „muss das Risiko eines Verlusts von Kundenkrypto-Werten oder der damit verbundenen Rechte oder der Zugangsmittel zu den Krypto-Werten aufgrund von Betrug, Cyberbedrohungen oder Fahrlässigkeit minimieren.“
- MiCA Artikel 75 Absatz 8: Der Anbieter haftet für Verluste „infolge eines Vorfalls, der ihm zuzurechnen ist“, begrenzt auf den Marktwert zum Zeitpunkt des Verlusts. Unserer Auslegung nach gehört ein kompromittierter interner Signierdienst zum Geschäftsbetrieb des Anbieters, sodass die Ausnahme für Ereignisse außerhalb seiner Kontrolle nur schwer anwendbar ist.
- DORA, anwendbar seit dem 17. Januar 2025: Artikel 9 Absatz 4 Buchstabe d verlangt „Schutzmaßnahmen für kryptografische Schlüssel“; Artikel 28 Absatz 1 Buchstabe a besagt, dass Unternehmen, die IKT-Dienstleister nutzen, „vollständig verantwortlich bleiben“; Artikel 5 Absatz 2 Buchstabe a legt die letzte Verantwortung für IKT-Risiken beim Leitungsorgan.
Die Aufsicht schaut bereits hin. Am 8. Juli 2026 startete die ESMA eine gemeinsame Aufsichtsmaßnahme zur digitalen operationellen Resilienz von CASPs mit Schwerpunkt auf der Verwahrung und nannte unter den Themen „Schlüssel- und Speicherverwaltung“ und „Transaktionskontrollen“.
Welche Signierkontrollen verhindern einen Krypto-Hack aus Nordkorea?#
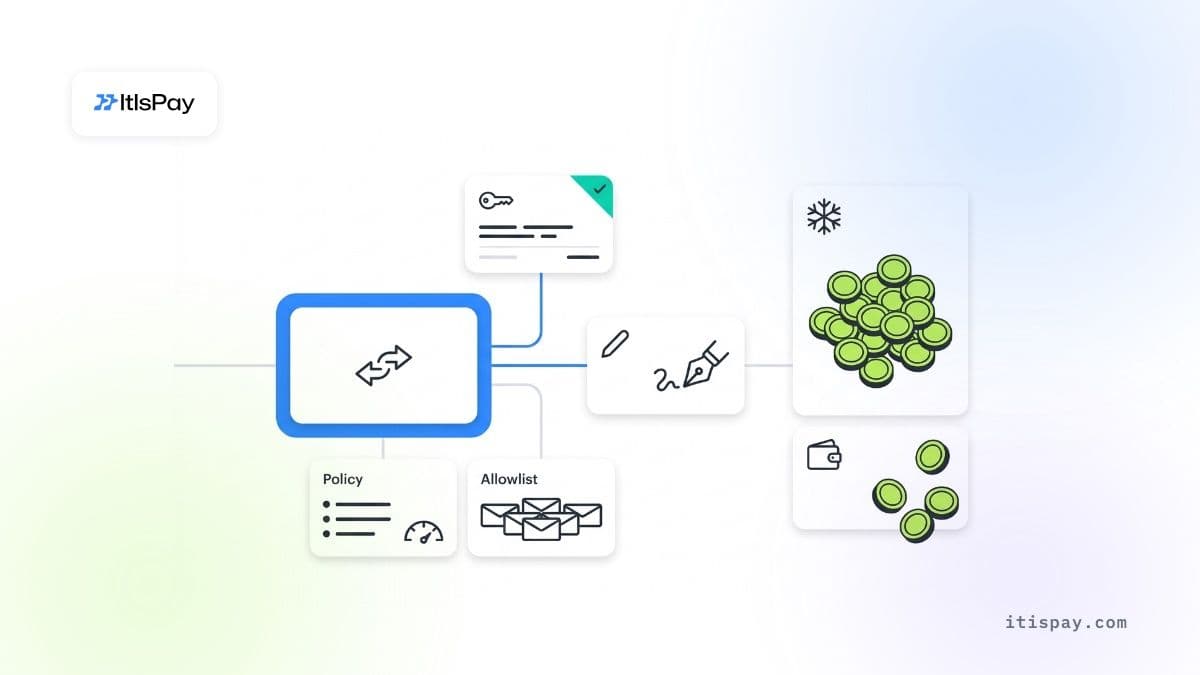
Eine Kontrolle hilft nur, wenn sie außerhalb des Systems liegt, das der Angreifer am ehesten erreicht. Fragen Sie bei jeder: Wenn der Laptop des Wallet-Ingenieurs und der Signierbildschirm kompromittiert sind, hält sie dann trotzdem? Mehr zur Wahl zwischen eigener und ausgelagerter Verwahrung finden Sie in unserem Beitrag zu dem Binance-Hack und der Selbstverwahrung.
| Kontrolle | Was sie verhindert | Was sie übersieht | Urteil |
|---|---|---|---|
| Zweiter Unterzeichner auf demselben Bildschirm | Einen einzelnen abtrünnigen Mitarbeiter | Ein manipulierter Bildschirm zeigt beiden Unterzeichnern dieselbe Lüge | Nein |
| Zweiter Unterzeichner prüft die Rohtransaktion auf einem separaten Gerät | Anzeigetricks wie bei Bybit | Absprachen oder ein kompromittiertes zweites Gerät | Wirksam |
| Adressallowlist, durchgesetzt durch ein separates Richtliniensystem | Überweisungen an neue Angreiferadressen | Delegierungstricks wie EIP-7702, sofern sie nicht von der Richtlinie erfasst werden | Kommt darauf an |
| Stündliche und tägliche Wertlimits außerhalb des Signierdienstes | Vollständige Leerung innerhalb weniger Minuten | Langsamer Diebstahl unterhalb des Limits | Wirksam |
| Der Großteil der Mittel in Cold Storage, planmäßig nachgefüllt | Verlust des Großteils in einem einzigen Ereignis | Angriffe während der planmäßigen Nachfüllung, wie bei Bybit | Kommt darauf an |
| Bloße Aufteilung des Schlüssels per MPC oder Multisig | Diebstahl eines einzelnen Schlüssels | Ein kompromittierter Anfragepfad | Nein |
| Einstellungs- und Geräteregeln für das Wallet-Personal | Gefälschte Recruiter, Test-Repositories, Fremdcode | Kompromittierung von Zulieferern | Kommt darauf an |
Wo Signierregeln nicht helfen
- Liegen Limits und Allowlists im selben Dienst, den der Angreifer erreicht, lassen sie sich zusammen mit diesem umgehen.
- Bitcoin, Ether und XRP haben keinen Emittenten, der sie einfrieren könnte; einmal abgeflossen, hängt die Rückholung davon ab, dass Börsen die Mittel abfangen.
- Ein Gerichtsbeschluss oder ein eingefrorenes Stablecoin-Guthaben wirkt erst nach dem Verlust. Nach Artikel 75 Absatz 8 MiCA trägt zunächst der Verwahrer den Verlust.
Was sollte eine Bank diese Woche prüfen?#
Jede Prüfung entspricht einem Schritt aus dem nordkoreanischen Krypto-Hack-Playbook, das bereits gegen ein reales Unternehmen funktioniert hat.
- Fragen Sie, ob jemand aus dem Wallet- oder Signierteam in diesem Jahr eine „Testaufgabe“ eines Recruiters oder ungeprüften Code auf einem Arbeitsrechner ausgeführt hat.
- Prüfen Sie, ob das Wallet-Personal verwaltete Geräte nutzt und keine Pakete installiert werden, die nicht aus einem genehmigten Mirror stammen.
- Testen Sie den zweiten Unterzeichner: Kann er Empfänger, Betrag und Contract-Aufruf der Rohtransaktion auf einem separaten Gerät lesen, ohne die Wallet-Oberfläche des Hauptgeräts?
- Bestätigen Sie, dass Limits und Allowlists durch ein System durchgesetzt werden, das der Signierdienst nicht ändern kann, und dass Delegierungen vom Typ EIP-7702 durch die Richtlinie blockiert werden.
- Fixieren oder hosten Sie jedes Front-End eines Lieferanten, das zum Signieren genutzt wird, selbst, und lassen Sie sich benachrichtigen, wenn sich dessen Code ändert.
- Prüfen Sie Einzahlungen täglich gegen die TraderTraitor-Adressen des FBI und die Adressliste im Gerichtsbeschluss gegen Binance.
- Überprüfen Sie die Identität externer Auftragnehmer mit Admin-Rechten erneut und berücksichtigen Sie dabei den FBI-Hinweis vom Oktober 2026 zu IT-Mitarbeitern.
Software für Krypto innerhalb des Perimeters der Bank#
Banken und PSPs nutzen ItisPay, um ihren Händlern die Krypto-Annahme als neuen Zahlungskanal anzubieten. Die Plattform wird in der eigenen Infrastruktur der Bank installiert, sodass Daten und Logs im Perimeter bleiben, der Zugriff der Mitarbeiter dem Vier-Augen-Prinzip folgt und die Bank den Quellcode erhält. Die Schlüssel zu Kundengeldern liegen beim EU-lizenzierten Partner, einem Anbieter von Kryptowerte-Dienstleistungen (CASP) und Zahlungsinstitut, der auch Lizenzierung, KYC und Abwicklung in EUR übernimmt.
Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Rechts- oder aufsichtsrechtliche Beratung dar.

