

Binance teilt mit, dass die Gerichte des Abu Dhabi Global Market (ADGM) dem Unternehmen eine weltweite Einfrierungsanordnung über 6,5 Mrd. USD gegen die unbekannten Täter hinter dem Hack vom 29. Oktober zugesprochen haben. Die Einfrierungsanordnung bringt allein keinen Coin zurück: Sie gibt Emittenten und Börsen, die bereits eingefrorene Mittel halten, die gerichtliche Anordnung an die Hand, die manche von ihnen vor einer Freigabe verlangen, und sie setzt rund 26.000 Wallet-Adressen auf eine Liste, die der Markt beobachten soll.
Für eine Bank, die Krypto-Assets für Kunden hält, liegt die nützlichere Lehre einen Schritt früher. Binance hielt die eigenen Schlüssel, und die Angreifer leerten dennoch den größten Teil seiner Hot Wallets in etwa 20 Minuten. Gerichte und Stablecoin-Emittenten können nachträglich einen Teil des Schadens stoppen. Was überhaupt aus der Wallet abfließt, entscheiden die eigenen Signierregeln der Bank.
Die Daten in diesem Artikel stammen vom 18. November 2026, Abend UTC. Die Zahlen ändern sich noch.
Wichtige Momente
Kurz gesagt
- Die Anordnung der ADGM-Gerichte erfasst 6,5 Mrd. USD und richtet sich gegen die nicht identifizierten Angreifer; sie umfasst zusätzlich dingliche einstweilige Verfügungen und Herausgabeanordnungen für bestimmte gestohlene Vermögenswerte (The Block, 18. November 2026).
- Von rund 6,34 Mrd. USD betroffenen Mitteln sind nach Angaben von Binance etwa 2,85 Mrd. USD eingefroren oder abgefangen; das US-Justizministerium hat die gerichtliche Befugnis, mehr als 1,2 Mrd. USD der eingefrorenen Mittel zu beschlagnahmen oder zu sperren (12. November 2026).
- Anfang November schätzte Elliptic, dass rund 3,3 Mrd. USD in Bitcoin, Ether und XRP liegen, die kein Emittent einfrieren kann.
- Für Banken gilt: Eine Anordnung wirkt nach dem Diebstahl. Limits, ein unabhängiger zweiter Unterzeichner, eine Adressfreigabeliste und Kaltspeicher wirken davor.
Was hat die Einfrierungsanordnung von Binance tatsächlich bewirkt?#
Die Anordnung untersagt den Personen hinter dem Angriff, über bis zu 6,5 Mrd. USD an Vermögenswerten zu verfügen, unabhängig davon, wo diese sich befinden. Laut dem Bericht von The Block vom 18. November (veröffentlicht 19:40 UTC) erließ Justice William Stone SBS KC die Anordnung gegen unbekannte Personen, denen vorgeworfen wird, den Hack vom 29. Oktober durchgeführt zu haben. Binance stellte The Block seine Erklärung zur Verfügung. Wir konnten die Erklärung auf den eigenen Kanälen von Binance nicht finden, und die Anordnung ist am Abend des 18. November noch nicht auf der Urteilsseite der ADGM-Gerichte aufgeführt.
Die weltweite Einfrierungsanordnung ist nur ein Teil des Pakets. Das Gericht erließ außerdem einstweilige Anordnungen über bestimmte gestohlene Vermögenswerte sowie Anordnungen, diese Vermögenswerte herauszugeben. Einige der einstweiligen Anordnungen nennen Parteien, die gestohlene Mittel bereits eingefroren haben. Binance erklärt, dass es ihnen kein Fehlverhalten vorwirft.
Die Anordnungen können über die Blockchain zugestellt werden, erklärt Binance, das heißt, die Mitteilung erreicht die Wallets selbst und nicht eine Postadresse. Außerdem soll der Markt über eine „lebende Liste“ mit 26.000 Wallet-Adressen informiert werden, die gestohlene Vermögenswerte halten und laufend aktualisiert wird, während sich die Mittel bewegen. M. Kendall Day von Gibson Dunn, der Kanzlei von Binance, nannte die Anordnung „eine der größten, wenn nicht die größte jemals öffentlich bekannte Einfrierungsanordnung“.
Die 6,5 Mrd. USD sind die Obergrenze der Anordnung und liegen leicht über den 6,34 Mrd. USD, die Binance als betroffen angibt. Weder Binance noch The Block erklärten die Differenz. Es handelt sich nicht um einen eingefrorenen oder zurückgeholten Betrag.
Zeitplan der Wiederherstellung nach dem Binance-Hack in UTC#
Die Wiederherstellung verlief auf drei Schienen: Stablecoin-Emittenten froren Mittel in der ersten Stunde ein, US-Staatsanwälte erhielten zwei Wochen später gerichtliche Befugnis über einen Teil davon, und Binance hat nun eine Zivilanordnung in Abu Dhabi hinzugefügt. Die Tabelle zeigt die Schritte, die wir bestätigen konnten. Der Hack selbst wird in unserem Artikel zum Binance-Hack vom 29. Oktober ausführlich behandelt.
| Datum und Uhrzeit (UTC) | Ereignis | Quelle |
|---|---|---|
| 29. Okt., ab 20:05 | Hot Wallets auf zehn Blockchains geleert, der größte Teil innerhalb von etwa 20 Minuten | TRM Labs |
| 29. Okt., 21:01 und 21:04 | Tether friert USDT ein, Circle friert USDC ein | TRM Labs |
| 1. Nov., 06:00 | Auszahlungen werden auf den ersten 15 Netzwerken und Assets wieder aufgenommen | Binance auf X, via ZeroHedge |
| 12. Nov. | US-Justizministerium (DOJ) kündigt gerichtlich genehmigte Beschlagnahme und Sperrung von mehr als 1,2 Mrd. USD an | US-Justizministerium |
| 14. Nov. | Binance meldet, dass in dieser Woche 87 weitere Netzwerke wieder geöffnet wurden; Ziel ist die Wiederöffnung der übrigen bis Ende der folgenden Woche | Binance auf X, via ZeroHedge |
| 18. Nov., Meldung um 19:40 | Binance meldet die Anordnung des ADGM-Gerichts über 6,5 Mrd. USD | The Block |
In den ersten neuneinhalb Stunden nach dem Wiederanlauf am 1. November hoben Kunden 4,6 Mrd. USD ab und zahlten 1 Mrd. USD ein, ein Nettoabfluss von 2,1 % der Vermögenswerte der Börse, laut Zählung von Binance. Am 18. November fanden wir keine Bestätigung dafür, dass alle Netzwerke wieder geöffnet sind.
Wie viel ist eingefroren, und wie viel kann niemand einfrieren?#
Weniger als die Hälfte des gestohlenen Werts ist eingefroren, und eingefroren heißt nicht zurückgegeben. Binance gibt an, dass etwa 2,85 Mrd. USD von rund 6,34 Mrd. USD eingefroren oder abgefangen wurden. Die Mitteilung des US-Justizministeriums vom 12. November nennt eine ähnliche Zahl: Die Bemühungen von US-Regierung und Privatsektor „haben zum Einfrieren von mehr als 2,7 Milliarden Dollar geführt“, und das Ministerium hat die gerichtliche Genehmigung, „mehr als 1,2 Milliarden Dollar dieses Betrags zu beschlagnahmen oder zu sperren“.
Der Rest ist schwerer zu fassen. Anfang November erklärte Tom Robinson, Mitgründer von Elliptic, gegenüber The Block, dass etwa 3,3 Mrd. USD in Bitcoin, Ether und XRP verblieben, „die niemand einfrieren kann“. Für diese Vermögenswerte gibt es keinen Emittenten mit einem Einfrierknopf. Sie lassen sich nur stoppen, wenn sie eine kooperierende Börse oder einen Dienst erreichen.
Binance hat erklärt, dass Kunden den Verlust nicht tragen werden. Das Unternehmen hat den größten Teil der gestohlenen Vermögenswerte aus seinem Secure Asset Fund for Users (SAFU), seinem Versicherungsfonds und seiner Unternehmenskasse ersetzt. Die Wiederherstellungsmaßnahmen stellen daher die eigene Bilanz von Binance wieder her, nicht die Kundenguthaben.
Warum braucht Binance eine gerichtliche Anordnung, um Gelder zurückzuholen?#
Weil ein Einfrieren die Bewegung stoppt, aber nicht über das Eigentum entscheidet. Wenn Tether oder Circle eine Adresse einfriert, bleiben die Token dort, wo sie sind. Um sie an Binance neu auszugeben, verlangt der Emittent einen Nachweis, dass Binance der rechtmäßige Eigentümer ist. Robinson sagte Anfang November, Emittenten würden zunächst „eine klare Rechtsgrundlage“ verlangen, etwa ein Ersuchen der Strafverfolgungsbehörden oder eine gerichtliche Anordnung, und dies könne Wochen oder Monate dauern. In der eigenen Erklärung von Binance heißt es, manche Emittenten, Börsen und andere Partner verlangten eine gerichtliche Anordnung, bevor sie eingefrorene Gelder freigeben oder zurückgeben.
Die drei Arten von Anordnungen erfüllen unterschiedliche Funktionen:
- Eine weltweite Einfrierungsanordnung ist eine persönliche Anordnung gegen die Angreifer, nicht über ihre Vermögenswerte bis zur Obergrenze zu verfügen. Sie überträgt nichts. Dritte, denen sie zugestellt wird, können sich der Missachtung schuldig machen, wenn sie bei einem Verstoß helfen.
- Eine Proprietary Injunction erfasst bestimmte Vermögenswerte, die der Antragsteller als sein Eigentum bezeichnet, hier identifizierte gestohlene Token.
- Eine Herausgabeanordnung verpflichtet dazu, bestimmte Vermögenswerte zurückzugeben.
Die ADGM Courts arbeiten nach englischem Common Law und haben weltweite Einfrierungsanordnungen schon früher erlassen: Das Berufungsgericht der ADGM erließ im Dezember 2025 eine solche über bis zu 250 Mio. USD. Auch außerhalb von Abu Dhabi gibt es Präzedenzfälle für die Zustellung über die Blockchain: Der englische High Court ließ im Fall D'Aloia v Persons Unknown (2022) die Zustellung an unbekannte Personen per NFT zu, nachdem ein New Yorker Gericht dies im Fall LCX AG v John Does (2022) getan hatte. Wir haben kein Urteil der ADGM zur Zustellung über die Blockchain gefunden; die Beschreibung, wie diese Anordnungen zugestellt werden sollen, stammt nur von Binance und Gibson Dunn.
Ein Gericht in Abu Dhabi kann eine Bitcoin-Adresse nicht erreichen, die ein Angreifer hält, der nie auftaucht, nie eine kooperierende Börse nutzt und die Anordnung ignoriert. Die Anordnung hilft dort, wo Gelder über jemanden laufen, der ihr Folge leisten will. Für eine Bank kann dieser Jemand Sie selbst sein.
Wo die Berichterstattung über die Einfrierungsanordnung von Binance danebenliegt#
Mehrere Berichte verwischen Fakten, die für ein Risikoteam wichtig sind.
- „Binance friert 6,5 Mrd. USD ein“ oder „Binance holt 6,5 Mrd. USD zurück“ ist falsch. Die 6,5 Mrd. USD sind die Obergrenze der Anordnung. Der eingefrorene Wert liegt je nach Zählweise bei etwa 2,7 bis 2,85 Mrd. USD.
- Auf Reuters basierende Beiträge bezeichnen die ADGM als wichtigste Finanzaufsicht von Binance. Die Aufsichtsbehörde der ADGM ist die Financial Services Regulatory Authority. Die Anordnung kam von den ADGM Courts, einem eigenständigen Justizorgan. Eine Aufsichtsbehörde hat nichts eingefroren.
- „Binance hat nicht gesagt, wie hoch der von der Anordnung erfasste Betrag ist“ traf auf den ersten Reuters-Bericht zu. The Block veröffentlichte später die 6,5 Mrd. USD aus der Erklärung von Binance.
- „US-Behörden beschlagnahmten 1,2 Mrd. USD“ übertreibt. Die Mitteilung des DOJ spricht von einer „gerichtlich genehmigten Beschlagnahme und Sicherstellung“ von mehr als 1,2 Mrd. USD, einem Teil der bereits eingefrorenen Gelder. Kein öffentliches Einziehungsurteil hat entschieden, wer sie erhält.
- Einige Medien in Asien datieren die Meldung auf den 19. November, Ortszeit. The Block veröffentlichte sie am 18. November um 19:40 UTC.
Wie gelangten die Angreifer an die Signiersysteme von Binance?#
Über Menschen, nicht über einen gestohlenen Schlüssel. Die ersten Erkenntnisse von Binance, wie ZeroHedge berichtete, beschreiben eine Kampagne über fünf Monate. Im Juni installierte ein Ingenieur des Wallet-Teams ein manipuliertes Entwicklerwerkzeug. Im September wurde ein zweiter Ingenieur auf einer Jobplattform von einem „Projektdirektor“ eines Unternehmens angesprochen, das nicht existierte, und gebeten, eine Coding-„Aufgabe“ herunterzuladen, die Malware enthielt. Am 20. Oktober übernahmen die Angreifer mithilfe eines internen KI-Werkzeugs die Rechner zweier Wallet-Entwickler. Am 29. Oktober nutzten sie gestohlene Zugangsdaten, um ein schädliches Skript gegen die Wallet-Systeme laufen zu lassen und die Hot Wallets zu leeren.
Am 29. Oktober hatte Binance erklärt, es habe keine Hinweise auf einen Abfluss privater Schlüssel gefunden. Beide Aussagen können zutreffen. Die Angreifer brauchten die Schlüssel nicht; sie brauchten einen Weg, das Signiersystem dazu zu bringen, Überweisungen zu genehmigen. Binance hat einen vollständigen Vorfallbericht angekündigt, ihn aber noch nicht veröffentlicht, sodass seine genauen Signierregeln unbekannt bleiben.
Binance ist also kein Fall von „Sie haben ihre Schlüssel an jemand anderen weitergegeben“. Das Unternehmen hielt seine eigenen Schlüssel. Für eine Bank lautet die Frage, was ihr Signierweg tut, wenn gültige Zugangsdaten verlangen, das gesamte Hot-Wallet-Guthaben auf einmal zu senden.
Wie legen Banken Signierregeln für Kundenkrypto fest?#
Banken und große Neobanken veröffentlichen wenig über ihre Krypto-Kontrollen. Ihre eigenen Dokumente zeigen dennoch drei Modelle.
BBVA: Schlüssel auf der eigenen Plattform der Bank#
BBVA hat seine MiCA-Anzeige bei der spanischen CNMV abgeschlossen und erklärt, sie werde „ihre eigene Plattform für die kryptografische Schlüsselverwahrung nutzen“ und behalte die volle Kontrolle über die Verwahrung von Kundenkrypto „ohne sich auf Dritte zu stützen“ (BBVA-Pressemitteilung, 10. März 2025). Dies ist der Weg, den Artikel 60 MiCA für Kreditinstitute eröffnet und den wir in Krypto-Verwahrung für Banken nach MiCA beschreiben. BBVA veröffentlicht weder seine Genehmigungsregeln noch seine Aufteilung in Hot- und Cold-Wallets.
Revolut: Quorum für Richtlinienänderungen und eine Whitelist#
Revolut Digital Assets Europe veröffentlicht eine Richtlinie zur Sicherung von Kundenvermögen. Der Teil der Eigenverwahrung läuft über eine Multi-Party-Computation-(MPC)-Wallet, bei der Revolut den größten Teil der Schlüsselanteile hält. Änderungen an der Richtlinie zur Transaktionsfreigabe erfordern „ein Quorum von mindestens zwei Genehmigungen“. Konten für Krypto-Überweisungen durchlaufen eine Whitelist mit Genehmigung durch Maker und Checker, und „der Großteil der Kundenkrypto-Vermögenswerte wird in Cold Wallets aufbewahrt.“
Bitpanda: ein lizenzierter Verwahrer mit mehrstufiger Freigabe#
Bitpanda, ein MiCA-Lizenznehmer, erklärt in seiner Zusammenfassung der Verwahrungsrichtlinie, Kundenvermögen lägen in „einer Kombination aus Hot- und Cold-Wallets, mit starkem Schwerpunkt auf Cold-Wallets für die langfristige Aufbewahrung“. Für Überweisungen nennt das Unternehmen „Multi-Signatur-Wallets“ und „mehrstufige Autorisierungsverfahren“. Eine Bank, die einen lizenzierten Verwahrer nutzt, überträgt die Signierregeln an diesen Verwahrer und prüft sie im Rahmen der Due Diligence. Unser Leitfaden zur Verwahrung digitaler Vermögenswerte behandelt dieses Modell.
Artikel 75 Absatz 3 MiCA verlangt eine Verwahrungsrichtlinie, die das Verlustrisiko „durch Betrug, Cyberbedrohungen oder Fahrlässigkeit“ minimiert. Sie schreibt nicht vor, wie viele Unterzeichner Sie benötigen. Diese Entscheidung liegt bei Ihnen.
Eigenverwahrung mit Signierregeln im Vergleich zu anderen Optionen#
Die Tabelle vergleicht vier Modelle, die eine Bank für Kundenkrypto wählen kann, anhand eines Tests: Könnte ein Angriff nach dem Muster von Binance mit gültigen Zugangsdaten von Mitarbeitern das Wallet leeren, bevor jemand eingreift?
| Konstellation | Wer unterzeichnet | Stoppt eine Massenüberweisung mit gestohlenen Mitarbeiter-Zugangsdaten? | Bewertung |
|---|---|---|---|
| Kundenguthaben bei einer Börse hinterlegt | Die Börse | Nicht in Ihrer Kontrolle | Nein |
| Lizenzierte Drittverwahrstelle | Die Verwahrstelle, gemäß ihrer Richtlinie | Ja, wenn ihre Richtlinie Limits und unabhängige Freigaben vorsieht; in der Due Diligence prüfen | Kommt darauf an |
| Eigene Verwahrung, Schlüssel im Haus, keine festen Regeln | Ihr Wallet-Dienst | Nein: Wer den Dienst steuert, kann ihn leerräumen | Nein |
| Eigene Verwahrung mit Signierregeln | Ihr Dienst plus ein unabhängiger Freigeber | Ja: stündliche Obergrenzen, zweiter Unterzeichner außerhalb des Dienstes, Allowlist, der Großteil der Vermögenswerte kalt gespeichert | Funktioniert |
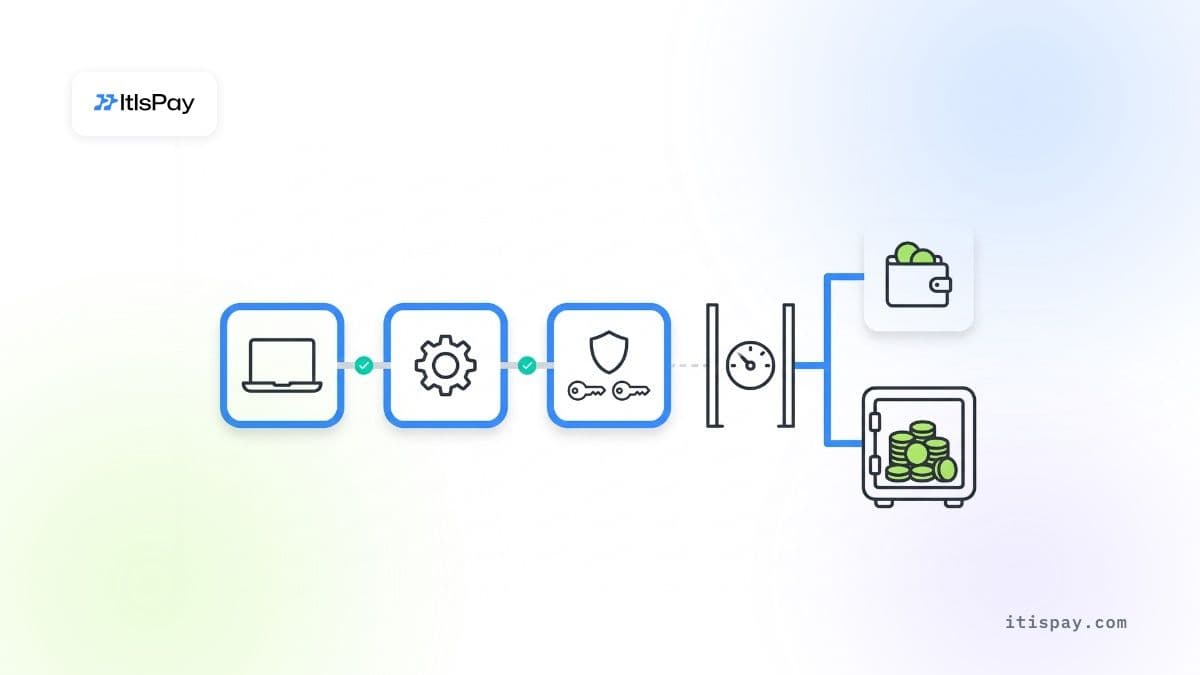
Keine der Regeln in der letzten Zeile ist neu. Eine Hot Wallet hält nur so viel, wie ein Auszahlungstag benötigt. Eine stündliche Obergrenze begrenzt einen Abfluss in 20 Minuten auf diese Grenze. Die zweite Freigabe kommt von einer Person oder einem Gerät, die die Wallet-Ingenieure nicht steuern können. Neue Adressen warten vor der ersten Nutzung. Ein Freeze-Schalter erlaubt der Compliance, einen Kunden oder eine Adresse zu stoppen, ohne die gesamte Bank anzuhalten.
Wo Signierregeln nicht helfen
- Absprache zwischen den Personen, die beide Freigaben halten.
- Eine kompromittierte Policy-Engine: Können Angreifer die Regeln umschreiben, versagen die Regeln. Änderungen an der Richtlinie selbst brauchen ein eigenes Quorum.
- Bitcoin oder Ether, die bereits abgeflossen sind: Keine Regel holt sie zurück, und kein Emittent kann sie einfrieren.
- Ein Gerichtsbeschluss bindet nur diejenigen, die ihn erhalten und sich entscheiden, ihm Folge zu leisten.
Was sollte eine Bank diese Woche prüfen?#
Die Einfrierungsanordnung von Binance begründet zwei Pflichten für jeden, der Krypto-Assets entgegennimmt. Beginnen Sie mit diesen und prüfen Sie danach Ihren eigenen Signierpfad.
- Gleichen Sie mit der fortlaufend aktualisierten Liste ab. Laden Sie die 26.000 Adressen, so wie Binance sie veröffentlicht, in Ihre Blockchain-Analytik und prüfen Sie Einzahlungen seit dem 29. Oktober. Ein Treffer bedeutet ein eingefrorenes Guthaben und eine Meldung, keine stille Rückerstattung.
- Testen Sie das Einfrieren bei einem Kunden. Kann die Compliance eine einzelne Adresse oder ein einzelnes Guthaben einfrieren und Vermögenswerte auf Gerichtsbeschluss wieder herausgeben, ohne alle Auszahlungen zu stoppen? Messen Sie die Zeit.
- Prüfen Sie die Regeln für selbst gehostete Wallets. Nach der EU-Geldtransferverordnung, Artikel 14 Absatz 5 und Artikel 16 Absatz 2, erfordern Transfers über 1.000 EUR an eine selbst gehostete Adresse oder von dort angemessene Maßnahmen, um zu beurteilen, ob der Kunde sie besitzt oder kontrolliert.
- Finden Sie den zweiten Unterzeichner. Liegt die finale Freigabe außerhalb des Dienstes, der die Transaktion erstellt, und außerhalb der Reichweite der Wallet-Ingenieure?
- Legen Sie stündliche Obergrenzen fest. Wie viel kann maximal in einer Stunde die Hot Wallet verlassen, und wer kann die Obergrenze aufheben?
- Ermitteln Sie den Hot-Anteil. Welcher Anteil der Kundenkrypto ist heute online, verglichen mit dem, was ein Auszahlungstag benötigt?
- Prüfen Sie das Risiko bei Einstellungen und Tools. Gefälschte Recruiter und manipulierte Entwicklerwerkzeuge waren hier der Einstiegsweg. Wallet-Ingenieure brauchen verwaltete Geräte und eine Regel, wonach auf Arbeitsrechnern kein fremder Code ausgeführt werden darf.
Software für Krypto innerhalb des Perimeters der Bank#
Banken und PSPs nutzen ItisPay, um ihren Händlern Krypto-Akzeptanz als neuen Zahlungskanal zu ermöglichen. Die Plattform wird in die eigene Infrastruktur der Bank installiert, sodass Daten und Protokolle im Perimeter bleiben, der Mitarbeiterzugriff dem Vier-Augen-Prinzip folgt und die Bank den Quellcode erhält. Die Schlüssel zu Kundengeldern liegen bei unserem EU-lizenzierten Partner mit Zulassung als Anbieter von Kryptowerte-Dienstleistungen (CASP) und als Zahlungsinstitut, der auch Lizenzierung, KYC und Abwicklung in EUR übernimmt.
Dieser Artikel dient nur zu Informationszwecken und stellt keine Rechts- oder Regulierungsberatung dar.

