

2026년 10월 29일 저녁, 공격자들이 바이낸스 핫월렛에서 약 63억 달러를 빼냈다. 이는 역대 최대 규모의 암호화폐 절도다. 바이낸스는 출금을 일시 중단했고, 사용자들이 손실을 떠안지 않을 것이라고 밝혔다. 블록체인 분석 기업들은 이번 공격을 북한의 TraderTraitor 그룹과 연결하고 있다.
암호화폐 서비스를 제공하는 은행이나 뉴뱅크에게 이번 바이낸스 해킹은 키 관리에 관한 교훈이다. 바이낸스는 개인 키가 유출되지 않았다고 말한다. 그러나 공격자들에게는 개인 키가 필요하지 않았다. TRM의 분석에 따르면, 공격자들은 바이낸스 자체의 서명 시스템이 그들의 출금을 승인하도록 만들었다. 고객 자산이 어디에 보관되어 있든, 귀사의 서명 시스템이 서명하도록 만들 수 있는 주체는 고객 자산을 통제할 수 있다.
아래의 모든 수치는 2026년 10월 30일 협정세계시(UTC) 약 12:00 기준이다. 수치는 하루 동안 계속 변하며, 출처마다 차이가 있는 경우 이를 표시했다.
주요 장면
요약
- 협정세계시 기준 10월 29일 약 20:05부터 약 63억 달러가 열 개 블록체인에 걸쳐 바이낸스 핫월렛에서 빠져나갔다. 약 27억~30억 달러가 동결되었으며, 대부분 Tether의 USDT와 Circle의 USDC다.
- 바이낸스는 침해된 엔지니어의 노트북을 원인으로 지목했으며, 이후 더 많은 침해 지점을 발견했다고 밝혔다. 바이낸스는 개인 키 유출이 없었다고 보고했으나, TRM의 분석은 서명 시스템이 서명하도록 조작되었음을 가리킨다.
- 주요 털린 지갑은 바이낸스의 준비금 증명에서 고객 잔고를 뒷받침하는 자산으로 기재되어 있었다. 준비금 보고서는 잔고를 보여줄 뿐, 누가 이를 움직일 수 있는지는 보여주지 않는다.
- 은행은 누가 키를 보유하고, 누가 송금을 승인하며, 누가 이를 동결할 수 있는지 알아야 한다. 거래소는 집행을 담당해야 하며, 고객 자산을 장기 보관하는 역할은 맡지 않아야 한다.
2026년 10월 바이낸스 해킹에서 무슨 일이 있었나?#
공격자들은 2026년 10월 29일 약 20분 만에 열 개 블록체인에 있는 바이낸스 핫월렛을 비웠고, 약 63억 달러를 빼냈다. 핫월렛은 거래소가 출금을 빠르게 처리할 수 있도록 온라인 상태로 유지되는 지갑이다.
도난 당시 가격이 변동했기 때문에 피해 추정액은 다소 차이가 난다. 바이낸스는 “추정 피해액”을 63억 달러로 제시한다. TRM Labs는 자금이 인출된 시점 기준 약 63.6억 달러로 집계했다(10월 30일 협정세계시 02:10 발행). Chainalysis는 약 64억 달러(10월 30일), Elliptic은 64.3억 달러(10월 30일 협정세계시 08:00 업데이트)라고 밝혔다.
가장 큰 단일 부분은 이더리움에서 발생했다. TRM에 따르면 약 37.9억 달러이며, 200,630 ETH, 18.75억 USDT, 8.23억 USDC를 포함한다. 비트코인에서는 18,270 BTC, 약 14.7억 달러가 추가로 빠져나갔다.
규모를 가늠하자면, 이전 기록은 2025년 2월 Bybit 절도였다. FBI는 이를 “약 15억 달러”로 추산했으며 역시 TraderTraitor의 소행으로 귀속했다. Elliptic은 바이낸스 절도가 그보다 4배 이상 크다고 밝혔다. 해킹 이전 바이낸스는 CoinDesk가 10월 29일 인용한 DefiLlama 데이터 기준 약 1,440억 달러의 자산을 보유하고 있었다.
바이낸스 해킹 타임라인(협정세계시 기준): 최초 16시간#
절도는 몇 분 만에 끝났지만, 대응은 아직 진행 중이다. 바이낸스는 출금을 일시 중단한 정확한 시각을 공개하지 않았으므로, 아래 해당 항목은 “10월 29~30일 밤”으로 표시했다.
| 시각(UTC) | 사건 | 출처 |
|---|---|---|
| 10월 29일 약 20:05 | 첫 자금 유출, XRP 레저에서 발생 | TRM Labs |
| 10월 29일 20:20 | 18,270 BTC 유출; 이더리움 핫월렛 장악; 대부분의 자금이 약 20분 내 빠져나감 | TRM Labs |
| 10월 29일 약 20:24 | 장악 후 3분 24초 만에 이더리움 잔고 전액 인출; “Binance 14”로 표시된 핫월렛에서 167,464 ETH 유출 | TRM Labs, CoinDesk |
| 10월 29일 21:01 | Tether, 주 수신 지갑의 9.711억 USDT 동결 | TRM Labs |
| 10월 29일 21:04 | Circle, 8.23억 USDC 동결 | TRM Labs |
| 10월 29~30일 밤 | 바이낸스, 입출금 중단; 침해된 엔지니어의 노트북을 가능한 침입 경로로 지목 | 바이낸스 (CoinDesk 경유) |
| 10월 29일 23:35 | 바이낸스, 25.4억 달러 동결 확인 | TRM Labs |
| 10월 30일 00:08 | Arbitrum 보안 위원회, 8,426 ETH 및 7,460만 ARB 동결 | TRM Labs |
| 10월 30일 02:10 | TRM, 공격을 TraderTraitor의 소행으로 “높은 신뢰도로” 귀속 | TRM Labs |
| 10월 30일 약 04:30 | Chainalysis, TraderTraitor 지목 | Chainalysis |
| 10월 30일 08:00 | Elliptic: 64.3억 달러 도난, 28.4억 달러(44%) 동결 | Elliptic |
| 10월 30일 오전 | 바이낸스, 추가 침해 지점 보고; 입금 정상화; 출금은 45~48시간 내 재개 예정 | 바이낸스 (Reuters 및 OkayNews 경유) |
도난액과 동결액은 얼마인가?#
약 $6.3bn 규모가 도난당했고, 그중 약 $2.7bn~$3bn 규모가 동결되어 있다. Binance는 약 $3bn, Chainalysis는 약 $2.8bn, TRM은 약 $2.7bn 규모로 봤고, Elliptic은 $2.84bn 규모로 집계해 이를 전체의 44%로 제시했다.
동결된 자금 대부분은 스테이블코인이다. 발행사가 특정 주소의 토큰을 차단할 수 있기 때문이다:
- Tether는 TRM에 따르면 21:01 UTC에 971.1m USDT를 동결했다. Tether CEO Paolo Ardoino는 이후 10월 30일 CoinDesk 인용 보도에서 “1.567 billion USDT 이상”이라고 말했다. TRM의 누적 집계는 00:30 UTC 기준 약 1.77bn USDT였다.
- Circle은 21:04 UTC에 약 823m USDC를 동결했다. Circle은 자체 토큰인 USDC만 동결할 수 있다. 초기 보도 한 건은 Circle이 “Tether”를 동결했다고 전했으나, 이는 잘못된 내용이다.
- Ripple, World Liberty Financial, Arbitrum Security Council은 RLUSD, USD1, ETH, ARB를 동결했으며 규모는 더 작았다.
비트코인은 어떤 발행사도 동결할 수 없다. Elliptic의 08:00 UTC 업데이트에 따르면 18,270 BTC는 19개 주소에 나뉘어 있었고, 대부분의 주소는 1,000 BTC를 보유하고 있었으며, 어떤 거래소나 서비스에도 도달하지 않았다. TRM은 (10월 30일 00:30 UTC 기준) 공격자가 여전히 약 $2.4bn 규모를 통제하고 있으며, 이는 어떤 발행사도 동결할 수 없다고 추정했다. Elliptic의 08:00 UTC 업데이트는 어떤 발행사도 동결할 수 없는 자산을 약 $3.33bn 규모로 집계했다.
Binance 해킹의 배후는 누구인가?#
세 곳의 분석 기업이 북한을 지목하고 있으며, 어느 정부도 이를 확인하지 않았다. TRM Labs는 “북한의 최고 해킹 조직”이라고 부르는 TraderTraitor를 지목하며 “높은 확신을 가지고 이 판단을 내린다”고 덧붙였다. Chainalysis는 Binance 자금이 북한 소행으로 보는 이전 해킹 자금과 실시간으로 섞이는 것을 확인한 뒤 같은 결론에 도달했다.
Elliptic 역시 북한을 배후로 지목하면서도 “어떤 정부나 법 집행 기관도 이 귀속을 확인하지 않았다”고 밝혔다. Binance 공동 CEO Richard Teng은 로이터에 “우리의 조사는 어떤 개인에게도 책임을 귀속시키지 않았다”고 말했다.
공격자는 어떻게 Binance의 핫월렛에 침투했나?#
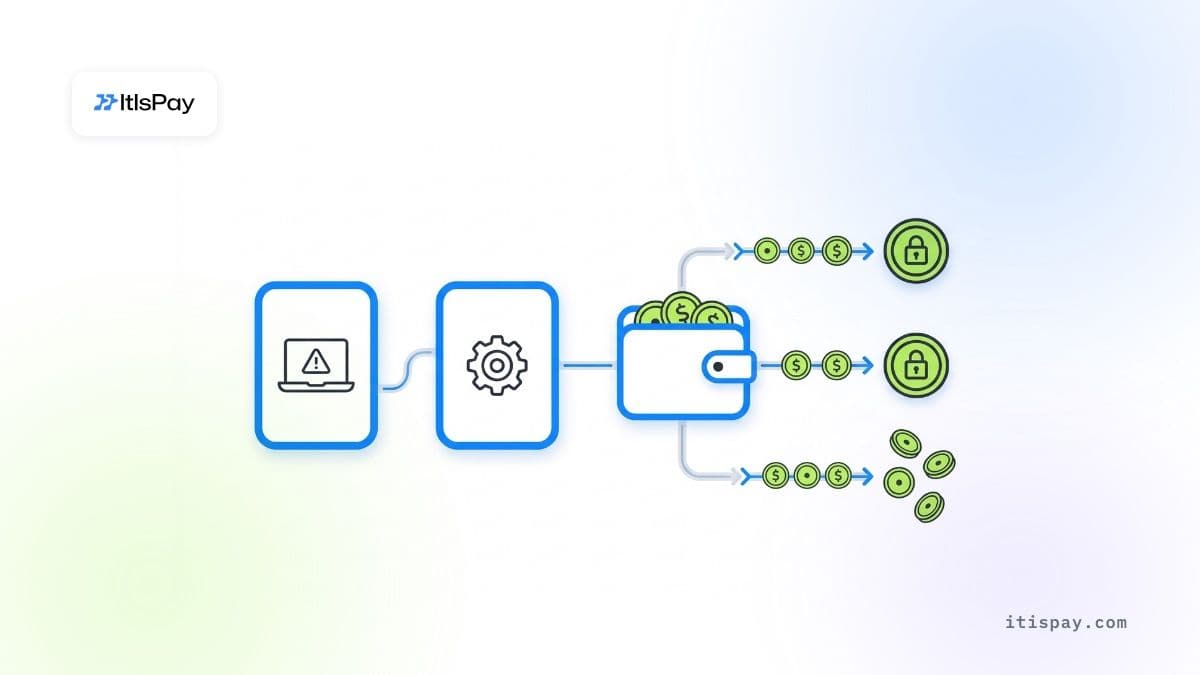
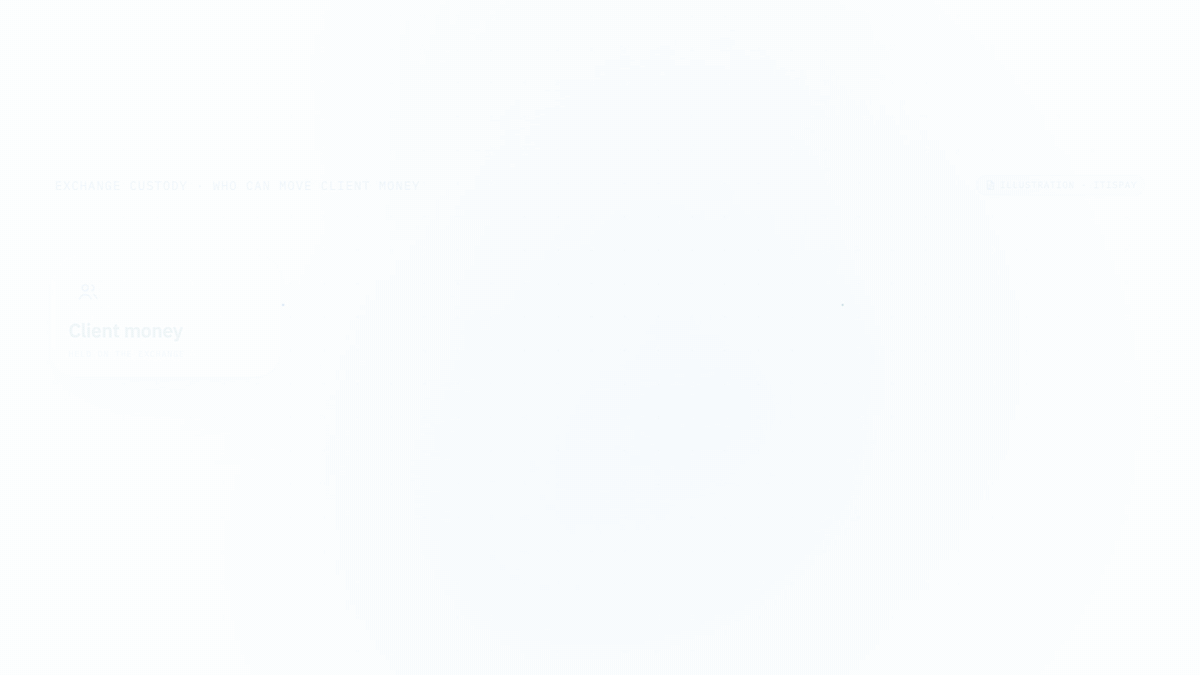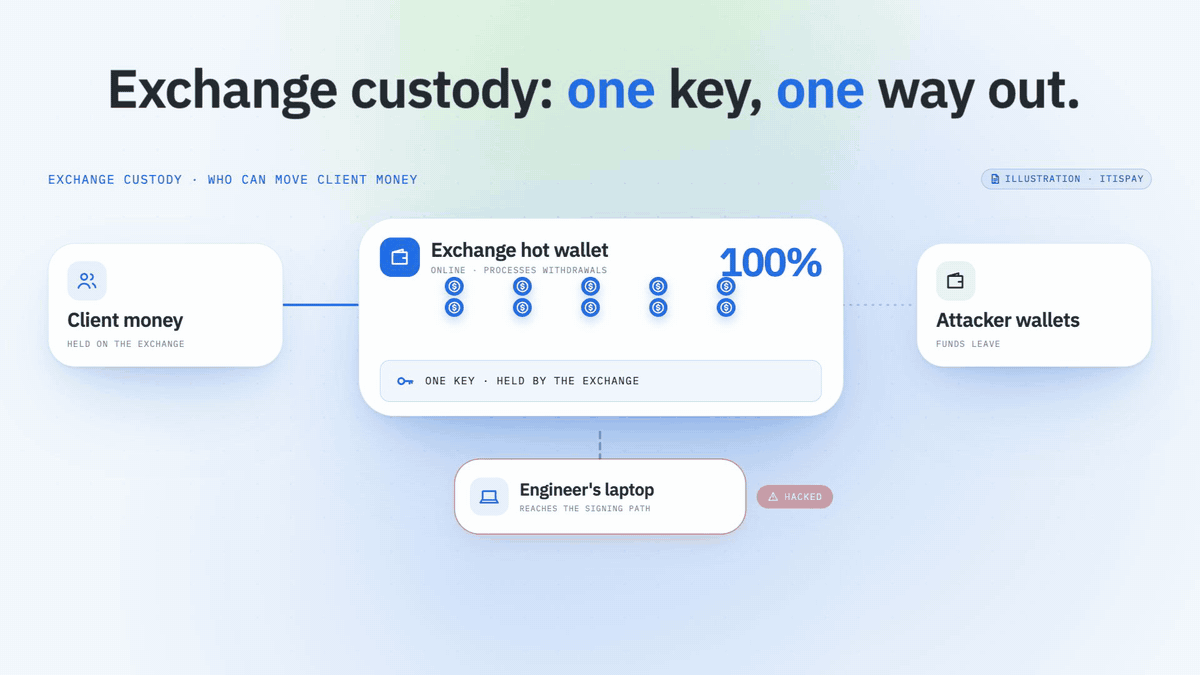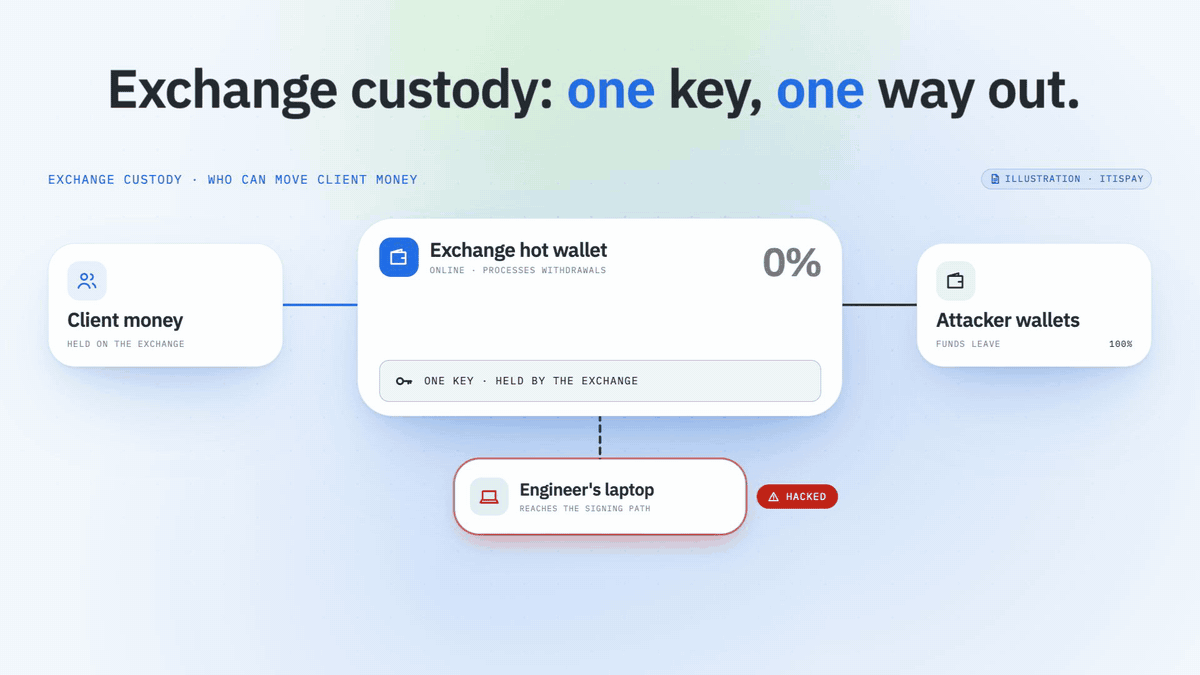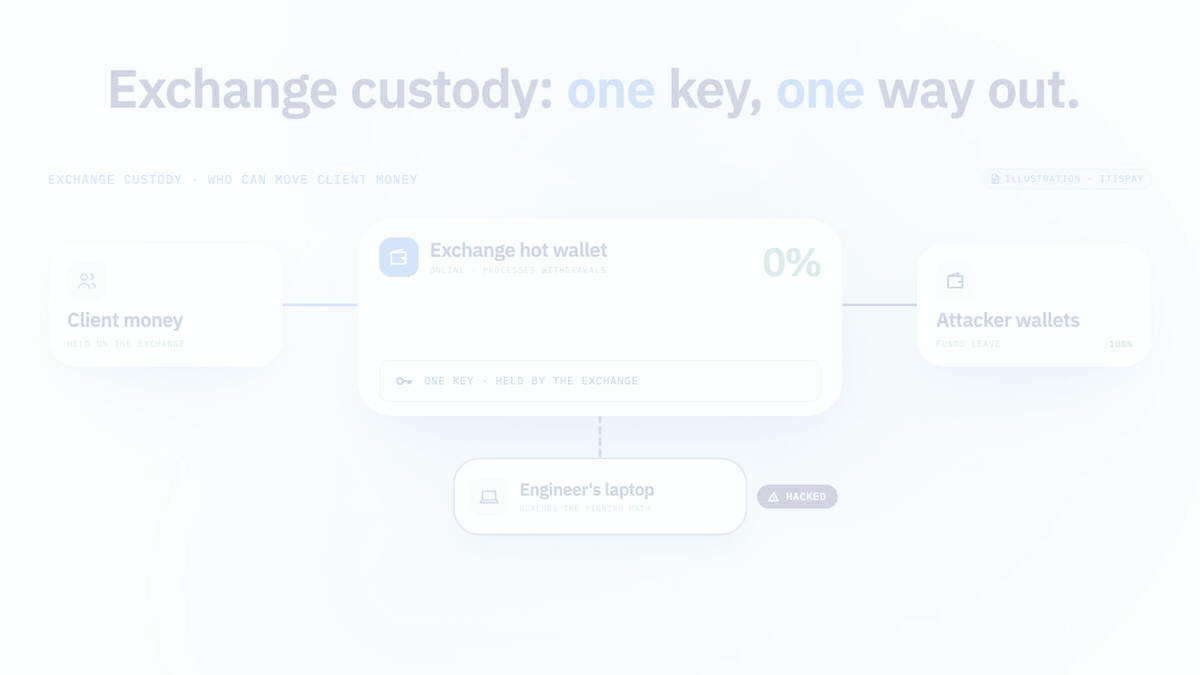
Binance의 첫 성명은 노트북을 지목했다. CoinDesk가 인용한 Binance 성명은 “Binance의 초기 조사에 따르면, 이번 보안 사고는 손상된 DevOps 엔지니어의 노트북과 관련이 있을 수 있으며, 이로 인해 공격자가 서비스 컨테이너에 접근해 무단 출금 거래를 제출할 수 있었다”고 밝혔다. 또한 “지갑 개인키 유출의 증거는 발견되지 않았다”고 덧붙였다.
10월 30일 Binance는 “후속 조사에서 추가 침해 지점이 드러났다”고 밝히고, 이번 사고가 “여러 요인에서 비롯된다”고 말했다. 그 지점이 무엇인지는 밝히지 않았고, 근본 원인도 공개하지 않았다.
TRM의 온체인 분석도 이 그림과 부합한다. TRM이 보기에 가장 유력한 설명은 공격자가 Binance의 핫월렛 서명 시스템이 열 개 체인 모두에서 거래에 서명하도록 만들었다는 것이다. 이더리움에서 공격자는 최근 도입된 계정 기능(EIP-7702)을 사용해 핫월렛의 제어권을 자신의 컨트랙트로 넘겼고, 3분 24초 뒤 전체 잔액이 빠져나갔다. TRM은 또한 10월 28일부터의 사전 준비, 두 개 지갑에서의 테스트 실행을 포함한 흔적도 발견했다.
리스크 팀에게 교훈은 좁은 범위에 머문다. Binance의 설명에 따르면 키는 유출되지 않았지만, 서명을 요청할 수 있는 서비스가 장악되면서 지갑은 그대로 비워졌다.
왜 준비금 증명(proof of reserves)은 Binance 고객을 보호하지 못했나?#
준비금 증명은 거래소가 특정 날짜에 무엇을 보유하고 있는지를 보여줄 뿐, 누가 그것을 이동시킬 수 있는지는 말해주지 않는다. CoinDesk에 따르면, Binance의 10월 1일 보고서는 Binance 14 핫월렛을 고객 잔액의 담보로 기재했다. 그 스냅샷 시점에 이 지갑은 37개 자산에 걸쳐 약 89,475 ETH와 1.26bn USDT를 보유하고 있었다.
CoinDesk는 이번 도난으로 Binance의 ETH 담보율이 정확히 100%에서 “94%에 근접”한 수준으로 떨어졌으며, Binance가 보충하기 전까지 약 6%가 부족하다고 추정했다. Binance는 복구가 완료되면 업데이트된 준비금 증명을 공개하겠다고 밝혔으며, 다음 정기 스냅샷은 11월 1일 예정이다.
따라서 보고서는 정확했지만, 아무도 보호하지 못했다. 코인이 거기 있다는 것은 확인해 주었지만, 얼마나 많은 사람이나 시스템이 그 코인을 다른 곳으로 보낼 수 있는지, 또 얼마나 빠르게 보낼 수 있는지는 보여줄 수 없었다. 은행의 입장에서 거래 상대방의 준비금 확인서는 잔액 확인일 뿐 통제 수단이 아니다. 암호화폐 커스터디에서 중요한 질문은 서명에 관한 것이다: 승인이 몇 개인지, 누구로부터인지, 어떤 한도가 있는지.
Binance 출금은 중단되었나, 그리고 Binance는 안전한가?#
그렇다, Binance 출금은 10월 30일 기준 중단되어 있다. Binance는 입금은 정상적으로 작동하며, 출금 서비스와 관련 주소를 재구축한 뒤 약 45~48시간 이내에 출금이 재개될 것이라고 밝혔다.
Binance는 모든 손실을 보전하겠다고 밝혔다. Binance 대변인은 Fox Business에 “사용자는 이번 사고의 재정적 영향을 부담하지 않는다. Binance가 모든 손실을 보전할 것이다”라고 말했다. Binance는 비상 기금인 SAFU와 회사 자금에서 충당하겠다고 밝혔으며, 공동 CEO Yi He는 “모든 해킹 손실”을 보전하겠다고 말했다. CoinDesk는 10월 30일 SAFU가 약 $1bn 규모의 비트코인을 보유하고 있다고 보도했으며, 이는 손실액에 훨씬 못 미치는 규모다.
가격은 몇 시간 만에 하락했다. The Block에 따르면 비트코인은 77,000달러 아래로 떨어졌고, 10월 30일 02:00 UTC에 76,664달러에 거래되며 24시간 기준 4.5% 하락했다. The Block이 인용한 CoinGlass 데이터에 따르면 그 시점까지 24시간 동안 $1.55bn 규모의 레버리지 포지션이 강제 청산되었다. CoinDesk는 사정에 밝은 소식통을 인용해, 기관 투자자들이 Binance만이 아니라 중앙화 거래소 전반에서 자산을 빼내고 있다고 보도했다.
Binance가 지금 “안전”한지는 무엇을 필요로 하느냐에 따라 다르다. 상환 약속은 회사 자금과 동결된 자금이 그 부족분을 충당할 때에만 신뢰할 수 있다.
은행에 중요한 이번 해킹의 세 가지 원인#
세 가지 설계 선택이 손실을 가능하게 했으며, 은행은 각 항목을 자체 환경에서 점검할 수 있다.
핫월렛에 대규모 잔액 보관. Binance는 출금을 처리하는 온라인 지갑에 수십억 달러 규모를 보관했으며, 10월 1일 Binance 14 하나만으로도 약 89,475 ETH와 1.26bn USDT를 보유하고 있었다. 핫월렛은 속도를 위해 필요하지만, 그 안의 모든 코인은 서명 경로를 통제하는 누구에게든 닿을 수 있다.
하나의 손상된 기기가 출금 경로에 닿았다. Binance 자체 설명에 따르면, 한 엔지니어의 노트북이 출금을 제출할 수 있는 서비스로 이어졌다. 한 사람의 기기가 서명된 이체로 끝나는 연쇄를 시작할 수 있다면, 승인 설계가 지나치게 허술한 것이다.
단일 실패 지점으로서의 거래소. 거래소에 자산을 보관하거나 거래소를 통해 결제를 처리하는 모든 이들은 거래소가 멈추면 함께 멈춘다. 트레이더, 가맹점, 그리고 그 위에 구축된 모든 은행은 같은 출금 버튼이 다시 작동하기를 기다린다.
은행과 네오뱅크는 고객 암호화폐를 어떻게 보관하나: 세 가지 사례#
오늘날 네오뱅크와 은행의 암호화폐 커스터디는 크게 세 가지 모델을 따른다. 이들 중 어느 것도 Binance 사고와 관련이 없으며, 리스크가 어디에 있는지 보여주기 위해 사용했다.
Revolut: 세 가지 지갑 유형, 정책에 공개#
Revolut Digital Assets Europe(RDAEL)는 고객 자산 보호 정책을 공개하고 있다. 여기에는 고객의 암호화폐가 보관될 수 있는 세 곳이 명시되어 있다:
- 셀프 커스터디 지갑: Fireblocks 기반의 다자간 연산(Multi-Party Computation, MPC) 지갑으로, “RDAEL이 개인키의 대다수 구성 요소를 보유하는” 방식이다. MPC는 하나의 키를 서로 다른 당사자가 보유하는 조각으로 나누어, 어느 한 조각만으로는 서명할 수 없게 한다. Revolut는 이를 주로 거래소 간 이체와 콜드 스토리지 사이의 이동에 사용한다.
- 핫월렛: 제3자 거래소에 있으며, RDAEL은 여기서 “개인키를 소유하지 않는다”. 고객의 매수·매도 주문을 실행하는 데 사용된다.
- 콜드월렛: 제3자 커스터디 기관에 있으며 오프라인 상태다. “고객 암호화폐 자산의 대부분은 콜드월렛에 보관된다.”
정책의 버전 이력에서 방향이 드러난다. 2025년 8월자 버전 3.0은 거래소와의 양자 계약과 “Fireblocks에 대한 강화된 통제”를 도입했다. Fireblocks 서명 정책을 변경하려면 RDAEL CEO와 최소 두 명의 승인이 필요하다.
정책은 또한 “Revolut는 고객의 암호화폐 자산을 분리하지 않는다”고 명시한다. 이 자산들은 파트너 거래소나 Fireblocks의 옴니버스(omnibus) 지갑에 있으며, 콜드 스토리지는 다른 법인과 분리되어 보관된다. 거래소가 실행을 맡고, 대부분의 자산은 콜드 스토리지에 있으며, Revolut는 자사의 Fireblocks 구성에 대한 통제를 강화했다.
암호화폐 수락을 거래소 결제 상품으로 운영하는 은행#
은행의 가맹점들이 Binance Pay 같은 거래소의 결제 상품을 통해 암호화폐를 수락하고, 자금은 거래소의 지갑에 보관되는 상황을 떠올려 보라. 이 구조는 빠르게 출시할 수 있다. 거래소가 키를 보유하고, 지갑을 운영하며, 결제를 정산한다.
10월 29일 그 은행은 결정할 수 있는 것이 아무것도 없었을 것이다. 거래소에서 출금이 중단되었으므로 은행은 가맹점 자금을 이동시킬 수 없었고, 거래소가 다시 열릴 때까지 가맹점에 지급할 수도 없었다. 은행 자체 시스템은 정상이었지만, 결제 채널은 그렇지 않았다. 단일 거래소에 대한 의존은 은행의 리스크 레지스터 밖에 있는 집중 리스크다.
자체 커스터디를 운영하는 MiCA 제60조 하의 은행#
EU에서 신용기관은 별도의 CASP 라이선스 없이 암호화폐 커스터디를 제공할 수 있다. MiCA 제60조에 따라 은행은 해당 서비스를 처음 제공하기 “최소 40영업일 전에” 본국 규제 당국에 통보해야 한다. MiCA 하의 은행 암호화폐 커스터디의 전체 절차는 별도로 다룬다.
의무는 은행을 따라간다. 제75조는 “사기, 사이버 위협 또는 과실”로 인한 손실 위험을 최소화하는 커스터디 정책, 고객 자산과 은행 자체 자산의 법적·운영적 분리, 그리고 손실 당시 상실된 자산의 시장 가치를 상한으로 하여 은행에 귀속되는 손실에 대한 책임을 요구한다. 자체 경계 내에서 커스터디를 운영하는 은행은 서명과 동결에 대한 통제권을 유지하며, 실패할 경우 전체 책임을 진다.
셀프 커스터디 vs 거래소 커스터디: 누가 고객 자금을 멈출 수 있나?#
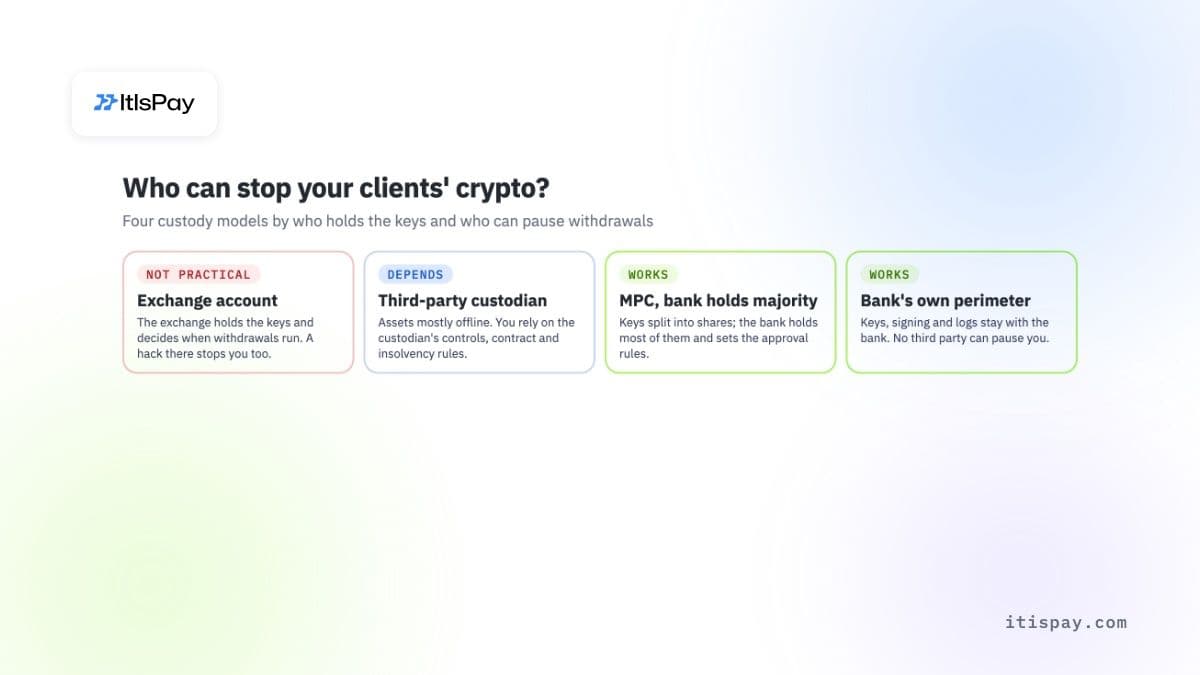
선택하는 모델에 따라 키를 누가 보유하는지, 누가 출금을 중단할 수 있는지, 그리고 해킹 후 누가 고객에게 책임을 지는지가 결정된다.
| 모델 | 키를 보유한 주체 | 출금을 중단할 수 있는 주체 | 해당 주체가 해킹되면 | 고객 자산에 대한 판정 |
|---|---|---|---|---|
| 거래소 계정(핫월렛) | 거래소 | 거래소 | 거래소가 운영을 중단하고 복구한 뒤 상환할 때까지 기다려야 함 | 부적합 |
| 제3자 수탁업체(콜드) | 수탁업체 | 계약에 따른 수탁업체 | 자산 대부분 오프라인 보관; 수탁업체의 통제 수단과 파산 규정에 의존해야 함 | 조건부 |
| MPC 제공업체, 은행이 지분 과반 보유 | 분산; 은행이 과반 보유 | 은행, 자체 승인 규칙을 통해 | 공격자는 은행의 지분과 승인이 필요함 | 적합 |
| 은행 자체 경계(자체 서버 및 키 저장소) | 은행 | 은행 | 은행 자체 통제가 결정하며, 제3자가 운영을 중단시킬 수 없음 | 적합 |
이 표는 품질이 아니라 통제권을 비교합니다. 우수한 제3자 수탁업체가 부실한 자체 구축보다 더 안전할 수 있습니다. 달라지는 것은 문제가 생겼을 때 누구에게 의존하느냐입니다.
셀프 커스터디란 쉽게 말해 무엇인가?#
셀프 커스터디는 자산을 움직이는 키를 직접 보유하는 것을 의미하므로, 다른 누구도 자산을 옮기거나 막을 수 없습니다. 개인의 경우 하드웨어 지갑이 이에 해당합니다. 은행의 경우, 자체 하드웨어에서 생성하고 보관하거나 MPC 지분의 과반으로 보유하는 키를 뜻하며, 서명 규칙은 은행이 설정하고 감사합니다.
거래소 수탁은 그 반대입니다. 거래소에 대한 청구권을 보유하며 키는 거래소가 가집니다. 나쁜 날에는 그 청구권의 가치가 거래소가 재개장 후 상환할 수 있는 금액만큼입니다. 디지털 자산 수탁 가이드에서 주요 수탁 구조를 더 자세히 설명합니다.
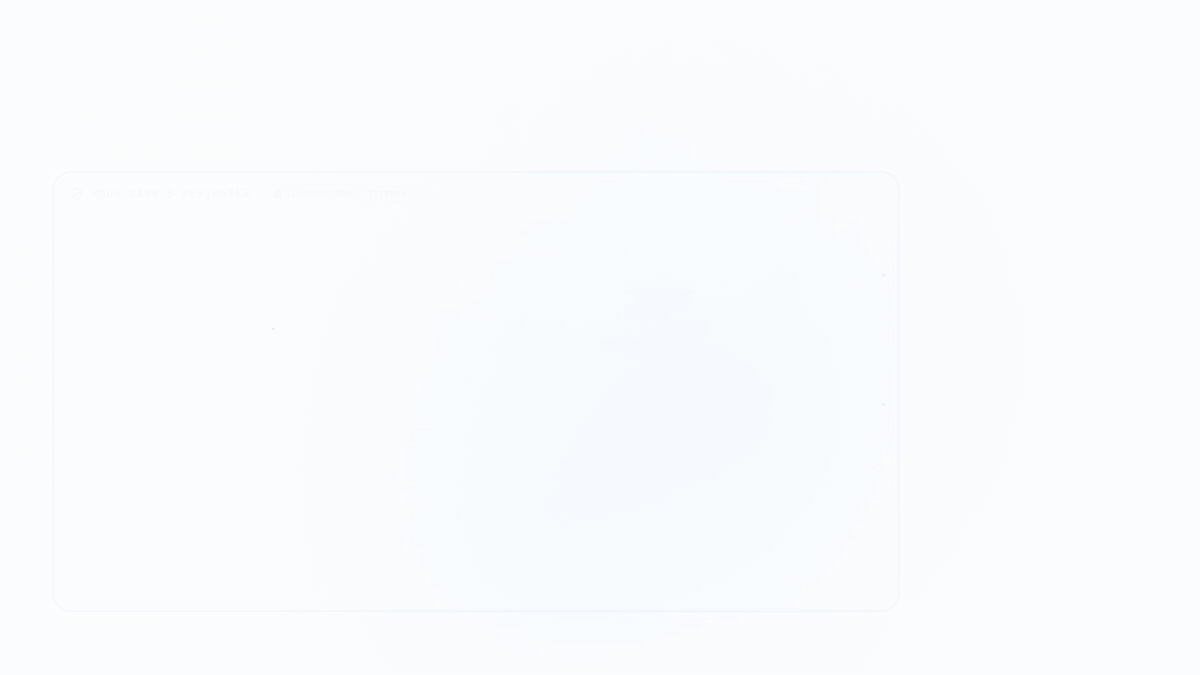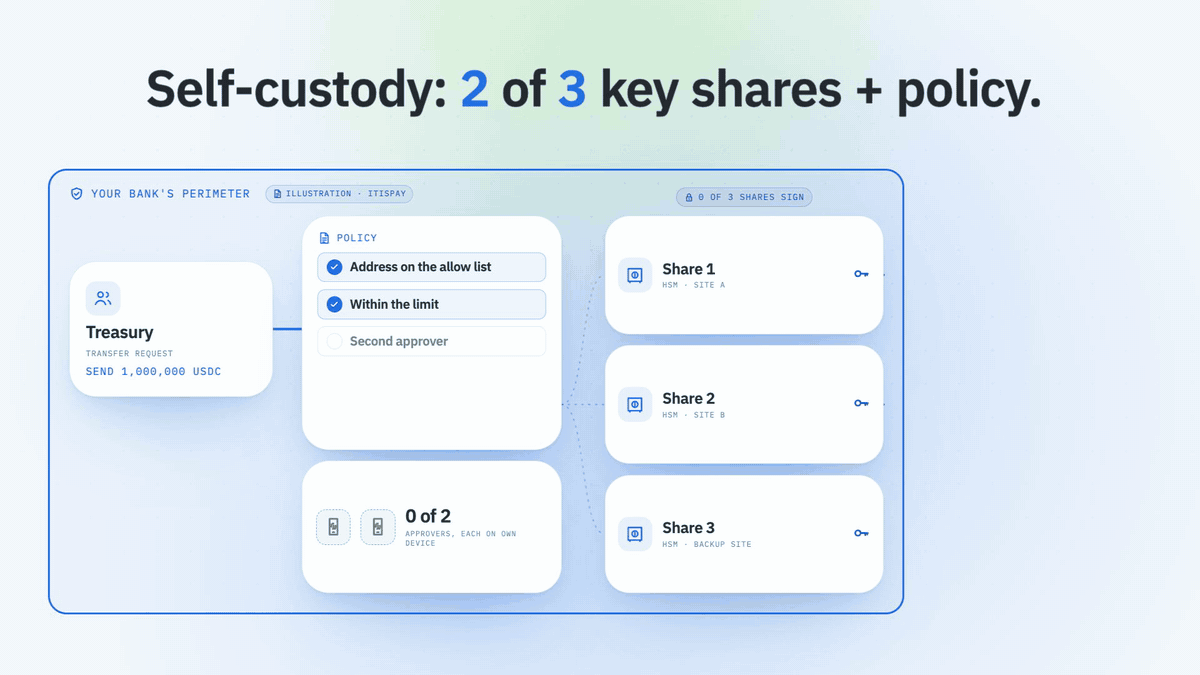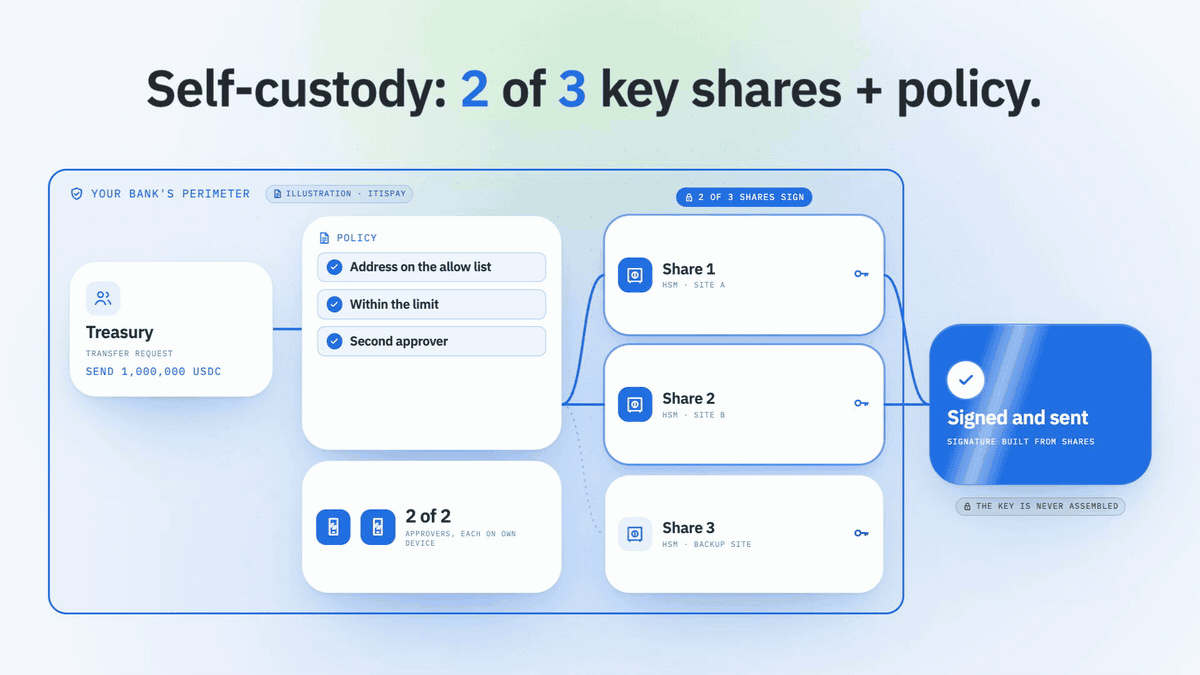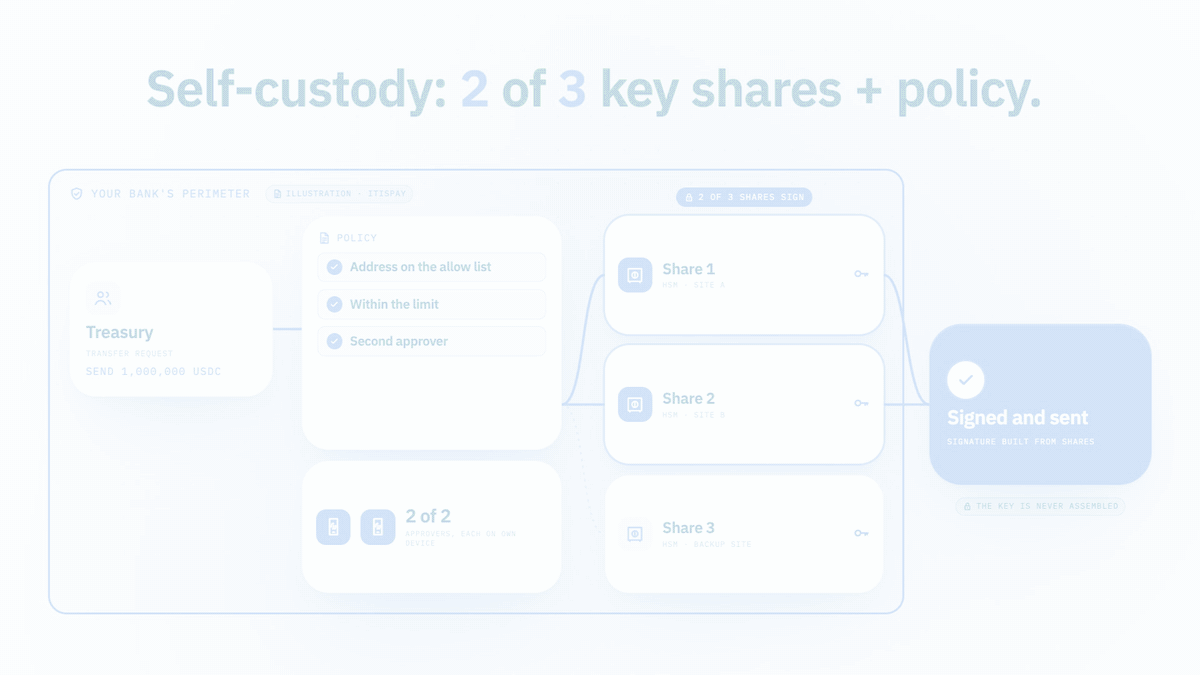
Binance식 공격을 막기 위해 셀프 커스터디에 필요한 요소
- Binance는 자사 핫월렛의 키를 보유하고 있었습니다. 공격자는 이를 훔칠 필요가 없었습니다. 서명 시스템이 출금을 승인하도록 만들었기 때문입니다. 키 보유는 방어의 절반일 뿐이며, 나머지 절반은 무엇이든 서명하기 전에 무엇이 합의되어야 하는지입니다.
- 일상 시스템과 분리되어 실행되는 서명 정책: 건별 및 일일 한도, 허용 목록에 등록된 수취 주소, 대규모 금액에 대해 별도 기기에서의 두 번째 승인자. 침해된 노트북 한 대만으로는 충분하지 않아야 합니다.
- 소액의 핫월렛과 대부분의 자산을 콜드 스토리지에 보관하여, 하나의 침해된 서비스가 고객 자금의 대부분에 닿지 못하도록 함.
- 셀프 커스터디는 책임을 은행에 넘깁니다. MiCA 제75조에 따라 은행은 자신에게 귀속되는 손실에 대해 책임을 지며, 인력, 키 관리 절차, 모니터링 및 감사가 필요합니다.
- 실행에는 여전히 유동성이 필요합니다. 대부분의 은행은 체결하는 주문 규모에 맞춰 거래소나 브로커에 잔고를 유지할 것입니다.
은행이 이번 주에 점검해야 할 사항은?#
노출, 서명, 계약 순으로 시작하십시오. 디지털 자산 책임자와 리스크 팀을 위한 간략한 목록입니다:
- 고객 또는 은행의 암호화폐를 보유한 모든 거래소, 브로커 및 결제 상품을 오늘 기준 잔고와 함께 나열하십시오.
- 직접 또는 간접적으로라도 유동성이나 결제를 위해 Binance에 의존하는 곳이 있는지 확인하십시오.
- 하루 체결에 필요한 금액을 초과하는 잔고는 콜드 스토리지 또는 직접 통제하는 키로 이전하십시오.
- 서명 경로를 매핑하십시오: 어떤 시스템이 서명을 요청할 수 있으며, 침해된 노트북이나 계정 하나가 그곳에 도달할 수 있는가?
- 핫월렛에서의 모든 출금에 대해 최소 두 개의 독립적인 승인과 일일 한도를 요구하십시오.
- 수탁 계약서에서 운영 중단 권한, 손실 보상, 파산 처리 및 통지 기간을 확인하십시오.
- 스테이블코인 동결 절차를 테스트하십시오: 주소가 비워지면 누가 얼마나 빨리 Tether 또는 Circle에 연락하는지.
키와 로그는 자체 경계 안에 보관하십시오#
거래소에 키를 넘기지 않고 암호화폐 서비스를 제공하고 싶다면, ItisPay는 은행 자체 경계 안에 설치됩니다. 데이터, 키 및 로그는 외부로 나가지 않으며, 은행은 소스 코드와 데이터 스키마를 받습니다. 별도의 정책 계층이 한도, 역할, 두 번째 승인 및 허용 목록에 등록된 수취인을 관리하므로, 어떤 이체도 은행 자체 규칙 밖에서 서명되지 않습니다. 직접 수탁을 운영하고 싶지 않은 은행은 고객 자산을 당사의 EU 인가 CASP 겸 결제기관 파트너에게 맡기고, ItisPay를 그 위의 소프트웨어 계층으로 사용할 수 있습니다.
본 글은 정보 제공만을 목적으로 하며 법률 또는 규제 자문을 구성하지 않습니다.

