

يتلخص الامتثال في قطاع التكنولوجيا المالية لشركة دفع أو شركة كريبتو في الاتحاد الأوروبي أو المملكة المتحدة في أربعة التزامات لا يمكن تفويضها لأي طرف آخر. وهي الترخيص، وضوابط مكافحة غسل الأموال، والمرونة في تكنولوجيا المعلومات والاتصالات (ICT)، وحماية أموال العملاء. ويأتي معظمها مع دليل قواعد جديد، أو جهة إشراف جديدة، أو موعد نهائي صارم بين الآن و2028.
الترتيب مهم. الترخيص يحدد القواعد التي تنطبق عليك، وبرنامج مكافحة غسل الأموال (AML) يحدد ما إذا كنت ستحتفظ بالترخيص، وقانون المرونة التشغيلية الرقمية (DORA) يحدد كيف تبلغ في اليوم الذي تتعطل فيه أنظمتك. يرسم هذا الدليل هذه الالتزامات حسب نوع الشركة، ويسرد المواعيد، ويفصل بين العمل الذي يمكن شراؤه والمساءلة التي لا يمكن التنازل عنها.
اللحظات الرئيسية
باختصار
- يحدد ترخيصك دليل القواعد الخاص بك: تحتاج مؤسسة الدفع إلى رأس مال أولي يتراوح بين 20,000 و125,000 يورو، وتحتاج مؤسسة النقود الإلكترونية إلى 350,000 يورو، ويحتاج مزود خدمات الأصول المشفرة إلى 50,000 إلى 150,000 يورو.
- انتهت المرحلة الانتقالية لـ MiCA في 1 يوليو 2026. وأي شركة تقدم خدمات الأصول المشفرة لعملاء في الاتحاد الأوروبي دون ترخيص MiCA تخالف القانون الأوروبي الآن.
- تسري لائحة الاتحاد الأوروبي لمكافحة غسل الأموال (AML) من 10 يوليو 2027، وتبدأ هيئة مكافحة غسل الأموال الجديدة في الاتحاد الأوروبي الإشراف المباشر على 40 شركة في 2028.
- بموجب DORA، يجب الإبلاغ عن حادثة كبرى في تكنولوجيا المعلومات والاتصالات خلال 4 ساعات من تصنيفها، وفي موعد لا يتجاوز 24 ساعة من علمك بها. ولا ينقل التعهيد الخارجي هذا الالتزام إلى طرف آخر أبداً.
ما الذي يشمله الامتثال في قطاع التكنولوجيا المالية لشركة دفع؟#
الامتثال التنظيمي في قطاع التكنولوجيا المالية هو مجموعة القواعد التي يجب على الشركة الخاضعة للتنظيم استيفاؤها للحصول على الترخيص والحفاظ عليه. بالنسبة لشركة دفع أو كريبتو في الاتحاد الأوروبي أو المملكة المتحدة، تشمل هذه القواعد أربعة محاور: الترخيص ورأس المال، ومكافحة غسل الأموال (AML) والعقوبات، والمرونة في تكنولوجيا المعلومات والاتصالات (ICT) والمرونة التشغيلية، وقواعد السلوك مثل حماية أموال العملاء. ويأتي الترخيص أولاً لأنه يحدد أي نسخة من المحاور الثلاثة الأخرى تنطبق عليك.
رأس المال هو أول رقم صارم في هذا القرار. يحدد توجيه خدمات الدفع (PSD2، المادة 7) رأس المال الأولي لمؤسسات الدفع بـ 20,000 يورو أو 50,000 يورو أو 125,000 يورو حسب الخدمات المقدمة. ويشترط توجيه النقود الإلكترونية (المادة 4) 350,000 يورو لمؤسسة النقود الإلكترونية. أما MiCA، وهي لائحة الاتحاد الأوروبي بشأن الأصول المشفرة، فيشترط على مزود خدمات الأصول المشفرة (CASP) أن يحتفظ بالمبلغ الأعلى بين حد أدنى ثابت من الملحق الرابع أو ربع المصاريف الثابتة للسنة السابقة (المادة 67).
| نوع الشركة | الترخيص في الاتحاد الأوروبي | الحد الأدنى لرأس المال الأولي | الجهة المشرفة |
|---|---|---|---|
| مؤسسة دفع | ترخيص PSD2 | 20,000 / 50,000 / 125,000 يورو حسب الخدمة | الهيئة الوطنية (المملكة المتحدة: FCA) |
| مؤسسة نقود إلكترونية | ترخيص EMD2 | 350,000 يورو | الهيئة الوطنية (المملكة المتحدة: FCA) |
| CASP، الفئة 1 (التحويلات، أوامر التنفيذ، الاستشارات) | ترخيص MiCA | 50,000 يورو أو 1/4 من المصاريف الثابتة | الهيئة الوطنية، سجل ESMA |
| CASP، الفئة 2 (الحفظ، التبادل) | ترخيص MiCA | 125,000 يورو أو 1/4 من المصاريف الثابتة | الهيئة الوطنية، سجل ESMA |
| CASP، الفئة 3 (منصة التداول) | ترخيص MiCA | 150,000 يورو أو 1/4 من المصاريف الثابتة | الهيئة الوطنية، سجل ESMA |
رأس المال هو أصغر جزء من التكلفة. أما الجزء الأكبر فهو الكوادر البشرية. تحتاج إلى هيئة إدارة يقبلها المشرف، وإلى مسؤول للامتثال ومسؤول للإبلاغ عن غسل الأموال، إضافةً إلى عدد كافٍ من الموظفين في الكيان المرخّص لتشغيل الضوابط.
أي ترخيص تحتاج إليه شركة التكنولوجيا المالية في الاتحاد الأوروبي والمملكة المتحدة؟#
تحتاج إلى ترخيص للنشاط، لا للتقنية. فنقل الأموال نيابةً عن العملاء يتطلب ترخيص مؤسسة دفع أو مؤسسة نقود إلكترونية. أما تبادل الأصول المشفّرة أو حفظها أو تحويلها لصالح العملاء فيتطلب تفويض MiCA لمزود خدمات الأصول المشفّرة (CASP) في الاتحاد الأوروبي، والتسجيل لدى هيئة السلوك المالي البريطانية (FCA) في المملكة المتحدة. وإذا مارست النشاطين معاً، فأنت بحاجة إلى الترخيصين، وفرص الحصول عليهما أقل مما يتوقعه معظم المؤسسين.
الاتحاد الأوروبي: انتهت مهلة MiCA#
انتهت فترة السماح لشركات العملات المشفّرة. ينص البيان الصادر عن ESMA بشأن انتهاء الفترات الانتقالية بموجب MiCA الصادر في 17 أبريل 2026 على ما يلي:
«بعد هذا التاريخ، ستكون أي جهة تقدم خدمات الأصول المشفّرة لعملاء في الاتحاد الأوروبي دون ترخيص MiCA مخالفةً لقانون الاتحاد الأوروبي، وعليها التوقف عن تقديم هذه الخدمات.»
كان التاريخ المقصود هو 1 يوليو 2026. لا تنشر ESMA إجمالياً رئيسياً، لكن ملف السجل المرحلي الخاص بها أدرج نحو 380 شركة نشطة، سواء كانت مرخّصة أو مُخطَرة، حتى 22 أكتوبر 2026، وتتصدّر ألمانيا وفرنسا وهولندا القائمة. ويحذّر البيان نفسه العملاء من أن حماية MiCA تنطبق فقط على الكيان القانوني المرخّص في الاتحاد الأوروبي، لا على الشركات الأخرى في مجموعته. ونتناول ما يتطلبه الملف الكامل في دليلنا حول متطلبات ترخيص MiCA CASP، والميزانية المطلوبة في تحليلنا لـتكلفة ترخيص CASP.
أما شركات الدفع والنقود الإلكترونية فما زالت تخضع لـ PSD2 وتوجيه النقود الإلكترونية. والبديل وشيك: تُعالَج حزمة خدمات الدفع أدناه.
المملكة المتحدة: معدلات الموافقة منخفضة#
تنشر FCA نتائجها الخاصة. ويُظهر جدول الطلبات المعتمدة لديها نحو 20% لمؤسسات الدفع، و40-45% لمؤسسات النقود الإلكترونية في 2025، مقابل 15% و15-20% في 2024. وتستهدف FCA البتّ في طلبات الدفع والنقود الإلكترونية المكتملة خلال 3 أشهر، والطلبات غير المكتملة خلال 10 أشهر، وهو هدف حددته في يوليو 2025.
تواجه شركات الأصول المشفّرة بوابة منفصلة. فعليها التسجيل لدى FCA بموجب لوائح مكافحة غسل الأموال قبل بدء نشاطها، حتى لو كانت تحمل بالفعل ترخيص مؤسسة نقود إلكترونية (EMI) أو مؤسسة دفع (PI). ومنذ يناير 2020 بتّت FCA في 393 طلب تسجيل للأصول المشفّرة، واعتمدت 68 منها، أي بنسبة 17%. وسُحب 265 طلباً آخر، كثير منها، بحسب FCA، بعد أن تبيّن أن الشركة لا تستوفي المعايير.
ما قواعد مكافحة غسل الأموال (AML) التي تنطبق على شركات التكنولوجيا المالية من 2027؟#
تقع معظم إخفاقات الامتثال في شركات التكنولوجيا المالية في مجال مكافحة غسل الأموال (AML)، وهو المجال الذي تتغير فيه قواعد الاتحاد الأوروبي أكثر من غيره. فمن 10 يوليو 2027 تنطبق لائحة مكافحة غسل الأموال في الاتحاد الأوروبي (AMLR، اللائحة (EU) 2024/1624) مباشرةً في كل دولة عضو، لتحلّ محل جزء كبير من التفاصيل الوطنية التي تعاملت معها الشركات حتى الآن. ويجب نقل التوجيه السادس لمكافحة غسل الأموال (AML) إلى القوانين الوطنية بحلول التاريخ نفسه.
ويأتي معها مشرف مركزي. فوفقاً لـسلطة الاتحاد الأوروبي لمكافحة غسل الأموال، ومقرها فرانكفورت، ستختار 40 جهة ملزمة للإشراف المباشر خلال 2027، وستبدأ الإشراف عليها خلال 2028. أما بقية الجهات فتبقى تحت إشراف الجهة الوطنية، لكن وفق قواعد تُصاغ وتُراجَع على مستوى الاتحاد الأوروبي.
وتخضع شركات الأصول المشفّرة لنظام أشد منذ الآن. فلائحة تحويل الأموال (EU) 2023/1113، أي «قاعدة السفر» في الاتحاد الأوروبي، تنطبق منذ 30 ديسمبر 2024. ووفقاً لملخص البرلمان الأوروبي للنص المتفق عليه، يجب أن ترافق معلومات المُنشئ والمستفيد تحويلات الأصول المشفّرة أياً كان المبلغ. وتوضح إرشادات EBA السارية من التاريخ نفسه لمزودي خدمات الأصول المشفّرة ما يجب فعله عند غياب تلك المعلومات.
ولا ينتظر المشرفون حتى 2027 للإنفاذ. وتوضح ثلاث حالات حديثة النمط.
- فرض البنك المركزي الأيرلندي غرامة قدرها 21,464,734 يورو على Coinbase Europe في نوفمبر 2025، بعد عدم مراقبة 30,442,437 معاملة بشكل كامل في الفترة بين أبريل 2021 ومارس 2025.
- فرضت FCA غرامة قدرها 21,091,300 جنيه إسترليني على Monzo في يوليو 2025 بسبب ضعف ضوابط الجرائم المالية خلال فترة نمو سريع.
- فرض البنك المركزي الليتواني غرامة قدرها 3.5 مليون يورو على Revolut Bank في أبريل 2025 بسبب إخفاقات في مراقبة علاقات العمل والمعاملات.
وصف Colm Kincaid، نائب محافظ البنك المركزي الأيرلندي، المخاطر قائلاً: «إن فشل مثل هذا النظام داخل أي مؤسسة مالية يخلق فرصةً للمجرمين للإفلات من الكشف، وسيغتنم المجرمون هذه الفرصة.»
والخيط المشترك هو مراقبة لم تواكب النمو وحجم المعاملات.
ماذا تتطلب DORA من شركات الدفع والأصول المشفّرة؟#
ينطبق DORA، قانون المرونة التشغيلية الرقمية (اللائحة (EU) 2022/2554)، منذ 17 يناير 2025. ويشمل مؤسسات الدفع ومؤسسات النقود الإلكترونية ومزودي خدمات الأصول المشفّرة، ويحوّل أي تعطل في تقنية المعلومات والاتصالات (ICT) إلى حدث تنظيمي له مواعيد نهائية تُقاس بالساعات.
يتضمن جدول الإبلاغ بموجب المعايير التقنية ثلاث خطوات. يجب تقديم الإخطار الأولي خلال 4 ساعات من تصنيف الحادثة على أنها جسيمة، وبما لا يتجاوز 24 ساعة من علمك بها. ويليه التقرير المرحلي خلال 72 ساعة. أما التقرير النهائي فيُقدَّم خلال شهر. ووفقاً لسلطات الإشراف الأوروبية، أبلغت الجهات المالية عن 3,383 حادثة تقنية جسيمة في 2025، وجاءت 16% منها من شركات الدفع.
تتطلب DORA أيضاً سجلاً للمعلومات عن كل عقد لخدمات تقنية المعلومات والاتصالات (المادة 28(3)). وفي نوفمبر 2025 حددت الجهات الإشرافية 19 مزوداً حرجاً لخدمات تقنية المعلومات من أطراف ثالثة، من بينهم Amazon Web Services وGoogle Cloud وMicrosoft، لإخضاعهم للإشراف المباشر من الاتحاد الأوروبي. وهذا الإشراف يُضاف إلى التزاماتك ولا يحل محلها: فما زلت تُبلّغ عن الحادثة، وتحتفظ بالسجل، وتختبر خطة الخروج لديك إذا تعطّل مزود السحابة.
كيف تتغير قواعد الحماية والدفع بحلول 2027؟#
تتشدد قواعد أموال العملاء وقواعد تنفيذ المدفوعات كلتاهما في مواعيد ثابتة خلال العام المقبل، بينما لا يزال بديل PSD2 بلا تاريخ تطبيق. وإذا كنت تحتفظ بأموال العملاء أو ترسل مدفوعات باليورو، فهناك ثلاثة تغييرات تحتاج إلى عمل الآن.
في المملكة المتحدة، دخل نظام الحماية الجديد لدى FCA (PS25/12) حيز التنفيذ في 7 مايو 2026. ويجب على مؤسسات الدفع والنقود الإلكترونية احتساب متطلبات الحماية يومياً، والاحتفاظ بحزمة للتسوية، وتقديم تقرير شهري. ويُشترط إجراء تدقيق سنوي للحماية، ما لم تكن الشركة قد حمت ما لا يزيد على 100,000 جنيه إسترليني في أي نقطة خلال الـ53 أسبوعاً السابقة.
في الاتحاد الأوروبي، تنطبق لائحة المدفوعات الفورية (EU) 2024/886 مباشرةً على مؤسسات الدفع والنقود الإلكترونية. ووفقاً للبنك المركزي الأوروبي، يجب أن تكون قادرة على استقبال المدفوعات الفورية باليورو بحلول 9 أبريل 2027. أما الإرسال فيستحق في التاريخ نفسه داخل منطقة اليورو، وبحلول 9 يوليو 2027 خارجها. وبالنسبة إلى البنوك في منطقة اليورو، يُطبَّق التحقق من هوية المستفيد منذ 9 أكتوبر 2025. ويجب على مزودي خدمات الدفع الذين يقدمون التحويلات الفورية أن يفحصوا عملاءهم مقابل قوائم العقوبات الصادرة عن الاتحاد الأوروبي مرةً واحدة على الأقل في كل يوم تقويمي (المادة 5d). وإذا كانت تسويتك تمر عبر أرقام IBAN الافتراضية، فتحقق من أن الجدول الزمني لدى مزودك يتطابق مع جدولك.
توصّل PSD3 ولائحة خدمات الدفع إلى اتفاق سياسي في 27 نوفمبر 2025. ويجعل الاتفاق مزودي الخدمات مسؤولين عن خسائر العملاء عندما يخفقون في تطبيق آليات منع الاحتيال، ويمنح مؤسسات الدفع وصولاً غير تمييزي إلى الحسابات المصرفية. وموقف المجلس في القراءة الأولى مدرج على جدول أعماله بتاريخ 29 أكتوبر 2026، ولم يُحدَّد بعد تاريخ تطبيق مؤكد.
تقويم الامتثال للتكنولوجيا المالية: مواعيد يجب متابعتها حتى 2028#
هذه هي المواعيد التي تحدد خطة الامتثال لشركة دفع أو أصول مشفّرة. وتبيّن الحالة ما إذا كانت القاعدة سارية بالفعل.
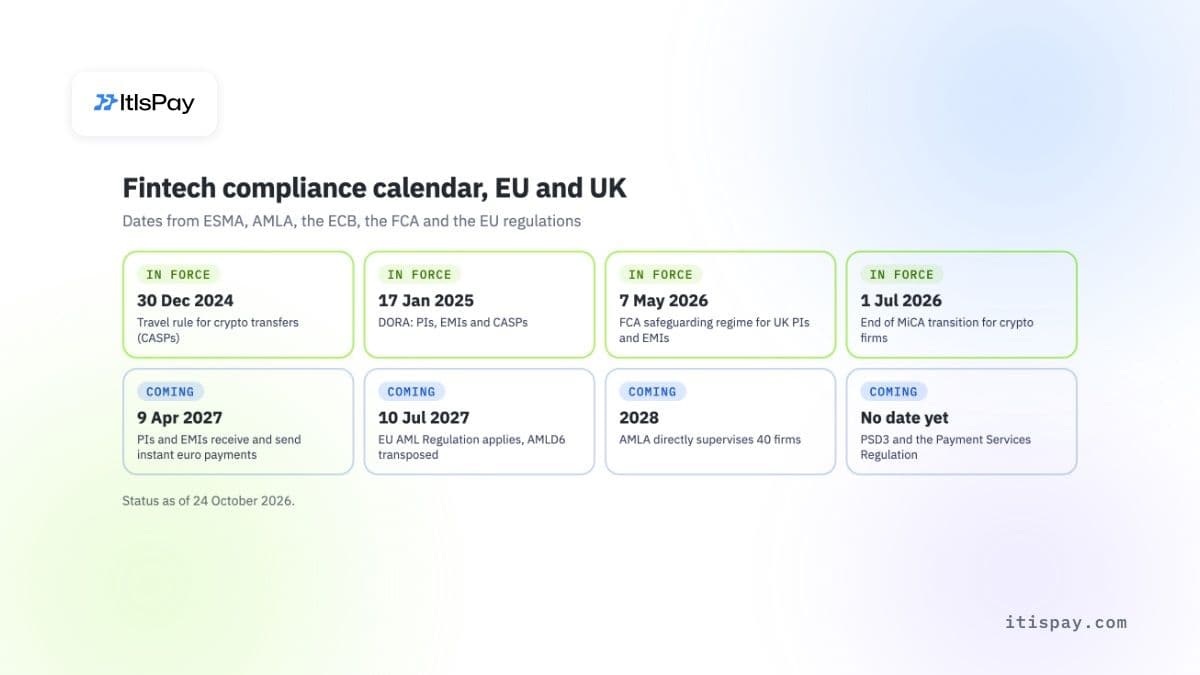
| التاريخ | القاعدة | الجهات المعنية | الحالة |
|---|---|---|---|
| 30 ديسمبر 2024 | قاعدة السفر (TFR) لتحويلات العملات المشفرة | CASPs | نعم |
| 17 يناير 2025 | DORA | PIs وEMIs وCASPs | نعم |
| 9 أكتوبر 2025 | التحقق من هوية المستفيد، منطقة اليورو | البنوك في منطقة اليورو | نعم |
| 7 مايو 2026 | نظام حفظ الأموال لدى FCA (PS25/12) | مؤسسات الدفع والنقود الإلكترونية في المملكة المتحدة (PIs وEMIs) | نعم |
| 1 يوليو 2026 | نهاية الفترة الانتقالية لـ MiCA | شركات الكريبتو التي تخدم عملاء في الاتحاد الأوروبي | نعم |
| 9 أبريل 2027 | المدفوعات الفورية: استلام المؤسسات وإرسالها (منطقة اليورو) | PIs وEMIs في الاتحاد الأوروبي | مفتوح |
| 9 يوليو 2027 | المدفوعات الفورية: إرسال المؤسسات (خارج منطقة اليورو) | PIs وEMIs في الدول غير الأعضاء في منطقة اليورو | مفتوح |
| 10 يوليو 2027 | بدء تطبيق AMLR ونقل AMLD6 إلى التشريعات الوطنية | جميع الجهات الملزمة | مفتوح |
| 2028 | إشراف AMLA المباشر على 40 مؤسسة | مؤسسات مختارة | مفتوح |
| لا يوجد تاريخ بعد | PSD3 ولائحة خدمات الدفع | PIs وEMIs والبنوك | مفتوح |
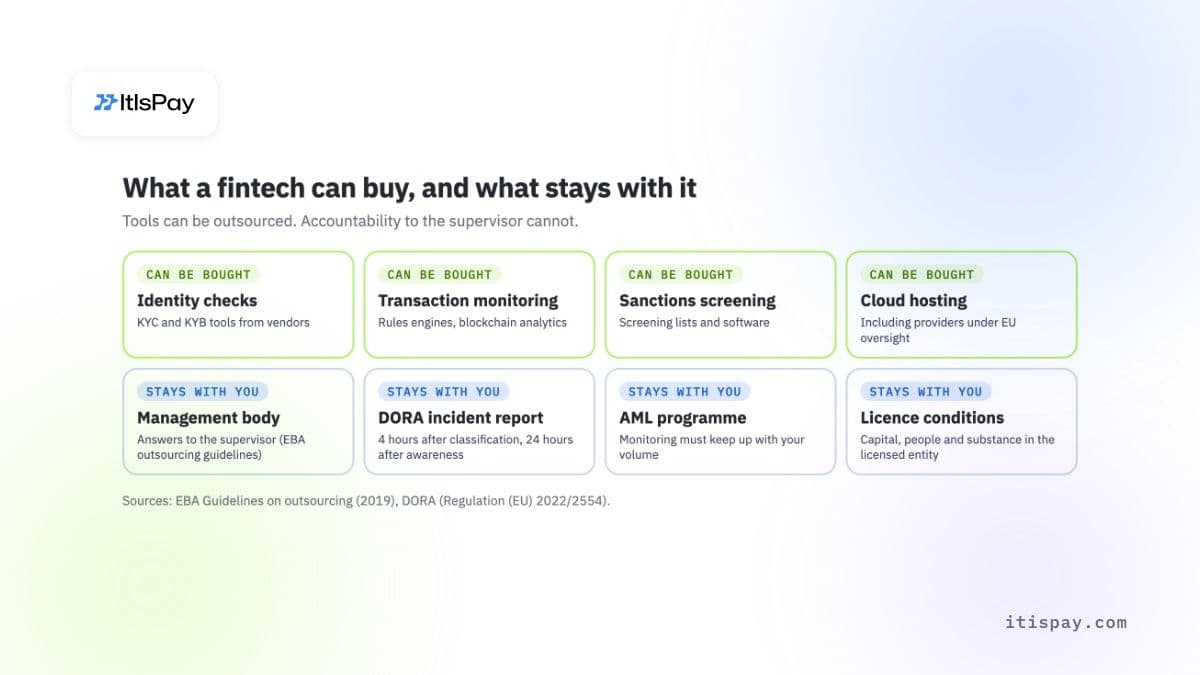
ما الذي يمكن لشركة التكنولوجيا المالية إسناده إلى جهات خارجية، وما الذي يبقى على عاتقك؟#
يمكنك شراء تقريبًا كل أداة ضمن إطار الامتثال لشركات التكنولوجيا المالية. فالتحقق من الهوية، ومراقبة المعاملات، وفحص العقوبات، وتحليلات البلوكتشين، واستضافة السحابة كلها متاحة في السوق. لكن لا يمكنك إسناد المسؤولية عنها. وتشمل إرشادات هيئة المصرفية الأوروبية (EBA) بشأن الإسناد إلى جهات خارجية مؤسسات الدفع والنقود الإلكترونية أيضًا. وتنص الإرشادات صراحةً على ما يلي: «لا يمكن أن يؤدي إسناد المهام إلى تفويض مسؤوليات الهيئة الإدارية». وتحذّر الإرشادات نفسها الشركات من التحول إلى «كيانات صورية» أو «كيانات صندوق بريد».
تُظهر قضية Monzo ما يعنيه ذلك عمليًا. فقد سجّل الإشعار النهائي الصادر عن FCA نموًا من نحو 250 000 عميل في أوائل 2017 إلى أكثر من 12 مليون عميل بحلول أبريل 2025. ويذكر الإشعار أيضًا أن «النمو السريع للعملاء لا يجب أن يأتي على حساب الامتثال». ولم تتوسّع الضوابط بالوتيرة نفسها التي نما بها النشاط.
متى لا يساعد الإسناد
- أداة المراقبة التابعة للمورد لا تخضع للمساءلة أمام الجهة المشرفة، بل تخضع لها هيئتك الإدارية.
- مزوّد السحابة الحرج الخاضع للرقابة الأوروبية لا يقدّم عنك تقرير حادث DORA الخاص بك.
- تشمل حماية MiCA الكيان المرخّص في الاتحاد الأوروبي فقط، ولا تشمل شركات المجموعة ولا الشركات التابعة من خارج الاتحاد الأوروبي.
- الشريك المرخّص يغطي فقط الأنشطة التي يمارسها بموجب ترخيصه الخاص، لا الأنشطة التي تديرها بنفسك.
يوجد مسار ثانٍ للشركات التي لا ترغب في الحصول على ترخيص لكل نشاط. يمكن للتاجر أو المنصة التي تريد قبول مدفوعات العملات المشفّرة أن تعمل عبر مزوّد يحمل الترخيص ويدير الجزء الخاضع للتنظيم. يحتفظ التاجر بعلاقته مع العميل وبالبرمجيات الخاصة به. والمقابل هو فقدان جزء من التحكم، إذ يقرر الشريك العملاء والأصول التي يقبلها.
كيف تبني إطار امتثال متين للتقنية المالية يصمد أمام المراجعة#
الإطار الذي يصمد أمام مراجعة الجهة الرقابية يُبنى وفق ترتيب ثابت، وكل خطوة فيه تنتج وثيقة ستطلبها الجهة الرقابية.
- اربط كل نشاط بترخيص ومتطلب رأسمالي، باستخدام الجدول أعلاه. حدّد ما ترخّصه بنفسك وما يُنفَّذ عبر شريك مرخّص.
- سمِّ الأشخاص المسؤولين: الهيئة الإدارية، ومسؤول الامتثال، ومسؤول الإبلاغ عن غسل الأموال. تقيّمهم الجهات الرقابية بشكل فردي.
- ابنِ برنامج مكافحة غسل الأموال وفق معيار AMLR الآن، لا في يوليو 2027: تقييم المخاطر، والعناية الواجبة تجاه العملاء، ومراقبة المعاملات بحجم يتناسب مع حجم أعمالك، وبيانات قاعدة السفر (Travel Rule) للعملات المشفّرة.
- ضع الأساسيات المتعلقة بـ DORA: إطار مخاطر تكنولوجيا المعلومات والاتصالات، وسجل المعلومات، وتصنيف الحوادث، وإجراءات الإبلاغ خلال 4 ساعات.
- أبقِ تقويم الامتثال المالي أعلاه أمام مجلس الإدارة وراجعه كل ربع سنة. ثلاثة من مواعيده تقع في 2027.
هل تستعد لتقديم طلب CASP؟ تساعد Evda فريقك على تجميع ملف الترخيص والتحقق منه وفق متطلبات MiCA قبل وصوله إلى الجهة المنظِّمة، فتظهر الثغرات حين لا تزال تكلفة إصلاحها منخفضة. وإذا لم يكن بناء ترخيصك وفريق الامتثال الخاص بك الخيار الصحيح بعد، فإن ItisPay توفر طبقة البرمجيات. شريكنا المرخّص من الاتحاد الأوروبي بصفته CASP ومؤسسة دفع يحمل التفويض ويتحمل الالتزامات التنظيمية.
هذه المقالة لأغراض إعلامية فقط ولا تُعد نصيحة قانونية أو تنظيمية.

