

Комплаенс финтеха для платёжной или криптокомпании в ЕС или Великобритании сводится к четырём обязанностям, которые нельзя передать никому другому. Это лицензия, меры борьбы с отмыванием денег, операционная устойчивость ИКТ и защита средств клиентов. Для большинства из них до 2028 года вводятся новый свод правил, новый надзорный орган или жёсткий срок.
Порядок имеет значение. Лицензия определяет, какие правила применяются, программа AML решает, сохраните ли вы лицензию, а DORA определяет, как вы отчитываетесь в день сбоя систем. Это руководство раскладывает эти обязанности по типам компаний, перечисляет сроки и отделяет работу, которую можно купить, от ответственности, которую передать нельзя.
Ключевые моменты
Коротко
- Ваша лицензия определяет ваш свод правил: платёжному учреждению нужно от 20 000 до 125 000 EUR начального капитала, учреждению электронных денег — 350 000 EUR, поставщику услуг в сфере криптоактивов (CASP) — от 50 000 до 150 000 EUR.
- Переходный период MiCA завершился 1 июля 2026 года. Любая компания, которая оказывает клиентам в ЕС криптоуслуги без лицензии MiCA, теперь нарушает законодательство ЕС.
- Регламент ЕС по AML применяется с 10 июля 2027 года, а новый орган ЕС по AML начинает прямой надзор за 40 компаниями в 2028 году.
- По DORA о крупном инциденте ИКТ необходимо сообщить в течение 4 часов после его классификации и не позднее 24 часов с момента, когда вы о нём узнали. Передача функций на аутсорсинг никогда не снимает эту обязанность.
Что охватывает комплаенс финтеха для платёжной компании?#
Регуляторный комплаенс финтеха — это набор правил, которым регулируемая компания должна соответствовать, чтобы получить авторизацию и сохранить её. Для платёжного или криптобизнеса в ЕС или Великобритании это означает четыре блока: авторизация и капитал, AML и санкции, операционная устойчивость и ИКТ, а также правила деловой практики (conduct), такие как защита средств клиентов. Лицензия идёт первой, потому что она определяет, какая версия остальных трёх блоков применяется к вам.
Капитал — первое жёсткое число в этом решении. Директива о платёжных услугах (PSD2, ст. 7) устанавливает начальный капитал для платёжных учреждений в размере 20 000, 50 000 или 125 000 EUR в зависимости от услуг. Директива об электронных деньгах (ст. 4) требует 350 000 EUR для учреждения электронных денег. MiCA, регламент ЕС о криптоактивах, требует, чтобы CASP располагал большей из двух величин: фиксированным минимумом из приложения IV или одной четвертью фиксированных накладных расходов предыдущего года (ст. 67).
| Тип компании | Лицензия в ЕС | Минимальный начальный капитал | Кто осуществляет надзор |
|---|---|---|---|
| Платёжное учреждение | Авторизация PSD2 | 20 000 / 50 000 / 125 000 EUR в зависимости от услуги | Национальный орган (Великобритания: FCA) |
| Учреждение электронных денег | Авторизация EMD2 | 350 000 EUR | Национальный орган (Великобритания: FCA) |
| CASP, класс 1 (переводы, поручения, консультации) | Авторизация MiCA | 50 000 EUR или 1/4 фиксированных накладных расходов | Национальный орган, реестр ESMA |
| CASP, класс 2 (хранение, обмен) | Авторизация MiCA | 125 000 EUR или 1/4 фиксированных накладных расходов | Национальный орган, реестр ESMA |
| CASP, класс 3 (торговая платформа) | Авторизация MiCA | 150 000 EUR или 1/4 фиксированных накладных расходов | Национальный орган, реестр ESMA |
Капитал — наименьшая часть затрат. Основная часть — люди. Нужен орган управления, который одобрит надзорный орган, сотрудник по комплаенсу и ответственный за противодействие отмыванию денег (MLRO), а также достаточное количество сотрудников в лицензированной организации для работы механизмов контроля.
Какая лицензия нужна финтех-компании в ЕС и Великобритании?#
Нужна лицензия на деятельность, а не на технологию. Перевод денег от имени клиентов требует статуса платёжного учреждения или лицензии на электронные деньги. Обмен, хранение или перевод криптоактивов для клиентов требует разрешения MiCA для поставщика услуг в сфере криптоактивов (CASP) в ЕС и регистрации в FCA в Великобритании. Если вы занимаетесь и тем, и другим, нужны обе, и шансы на одобрение ниже, чем ожидает большинство основателей.
ЕС: срок MiCA истёк#
Переходный период для криптокомпаний закончился. В заявлении ESMA об окончании переходных периодов MiCA от 17 апреля 2026 года говорится:
«После этой даты любая организация, предоставляющая услуги с криптоактивами клиентам в ЕС без лицензии MiCA, будет нарушать законодательство ЕС и обязана прекратить предоставление таких услуг».
Датой был 1 июля 2026 года. ESMA не публикует общего итогового числа, но в её промежуточном файле реестра, по состоянию на 22 октября 2026 года, значились около 380 действующих фирм, получивших разрешение или уведомивших о деятельности, причём больше всего их в Германии, Франции и Нидерландах. В том же заявлении клиентов предупреждают, что защита MiCA распространяется только на юридическое лицо в ЕС, получившее разрешение, а не на другие компании его группы. О том, что включает полный пакет документов, рассказано в нашем руководстве по требованиям к лицензии MiCA CASP, а бюджет — в нашем разборе стоимости лицензии CASP.
Для платёжных и электронно-денежных компаний по-прежнему действуют PSD2 и Директива об электронных деньгах. Их замена близка: пакет законодательства о платёжных услугах рассмотрен ниже.
Великобритания: доля одобрений низкая#
FCA публикует собственные результаты. Её таблица одобренных заявок показывает около 20 % для платёжных учреждений и 40–45 % для учреждений электронных денег в 2025 году, против 15 % и 15–20 % в 2024 году. FCA стремится принимать решения по полным заявкам на платежи и электронные деньги в течение 3 месяцев, а по неполным — в течение 10 месяцев; эту цель она поставила в июле 2025 года.
Криптокомпании сталкиваются с отдельным барьером. Они должны зарегистрироваться в FCA в соответствии с Положениями о борьбе с отмыванием денег (Money Laundering Regulations) до начала работы, даже если уже имеют лицензию EMI или PI. С января 2020 года FCA приняла решения по 393 регистрациям криптокомпаний и одобрила 68 из них, или 17 %. Ещё 265 заявок были отозваны — многие, по словам FCA, после того как стало ясно, что фирма не соответствует требованиям.
Какие правила AML применяются к финтех-компаниям с 2027 года?#
Борьба с отмыванием денег — область, где чаще всего происходят сбои в комплаенсе финтеха и где правила ЕС меняются сильнее всего. С 10 июля 2027 года Регламент ЕС об AML (AMLR, Регламент (EU) 2024/1624) будет напрямую применяться во всех государствах-членах, заменяя значительную часть национальных норм, с которыми фирмы работали до сих пор. Шестая директива AML должна быть транспонирована к той же дате.
Вместе с ним появляется центральный надзорный орган. По данным Органа ЕС по борьбе с отмыванием денег, базирующегося во Франкфурте, в течение 2027 года он отберёт 40 обязанных субъектов для прямого надзора и начнёт их контролировать в 2028 году. Все остальные остаются под надзором национальных регуляторов, но по правилам, разработанным и проверяемым на уровне ЕС.
Криптокомпании уже работают в более жёстком режиме. Регламент (ЕС) 2023/1113 о переводе средств, «правило перевода» ЕС (travel rule), применяется с 30 декабря 2024 года. Согласно сводке Европейского парламента о согласованном тексте, сведения об отправителе и получателе должны передаваться вместе с переводами криптоактивов независимо от суммы. Руководящие принципы EBA, действующие с той же даты, объясняют поставщикам CASP, что делать, если этих сведений нет.
Надзорные органы не ждут 2027 года, чтобы применять санкции. Три недавних случая показывают эту тенденцию.
- Центральный банк Ирландии оштрафовал Coinbase Europe на 21 464 734 EUR в ноябре 2025 года после того, как 30 442 437 транзакций не были полностью проверены в период с апреля 2021 года по март 2025 года.
- FCA оштрафовала Monzo на 21 091 300 GBP в июле 2025 года за слабые механизмы контроля финансовых преступлений в период быстрого роста.
- Банк Литвы оштрафовал Revolut Bank на 3,5 млн EUR в апреле 2025 года за недостатки в мониторинге деловых отношений и операций.
Колм Кинкейд, заместитель управляющего Центрального банка Ирландии, так описал риск: «Сбой такой системы в любом финансовом учреждении создаёт возможность для преступников уклониться от обнаружения — и преступники этой возможностью воспользуются».
Общая черта — мониторинг, который не успевал за ростом и объёмом операций.
Что DORA требует от платёжных и криптокомпаний?#
DORA, Регламент о цифровой операционной устойчивости (Регламент (EU) 2022/2554), применяется с 17 января 2025 года. Он распространяется на платёжные учреждения, учреждения электронных денег и CASP и превращает сбой ИКТ в регуляторное событие со сроками, измеряемыми часами.
Отчётность по техническим стандартам включает три этапа. Первоначальное уведомление нужно подать в течение 4 часов после классификации инцидента как крупного и не позднее 24 часов после того, как вы о нём узнали. Промежуточный отчёт подаётся в течение 72 часов. Итоговый отчёт — в течение одного месяца. По данным европейских надзорных органов, финансовые организации сообщили о 3 383 крупных инцидентах ИКТ в 2025 году, и 16 % из них пришлись на платёжные компании.
DORA также требует реестра информации о каждом договоре на услуги ИКТ (ст. 28(3)). В ноябре 2025 года надзорные органы назначили 19 критически важных сторонних поставщиков услуг ИКТ, в том числе Amazon Web Services, Google Cloud и Microsoft, для прямого надзора на уровне ЕС. Этот надзор дополняет ваши обязанности, а не заменяет их: вы по-прежнему сообщаете об инциденте, ведёте реестр и проверяете план выхода на случай отказа облачного провайдера.
Как к 2027 году меняются правила о защите средств клиентов и платежах?#
Правила о средствах клиентов и правила исполнения платежей ужесточаются в фиксированные даты в течение следующего года, тогда как для замены PSD2 дата применения пока не установлена. Если вы держите средства клиентов или отправляете платежи в евро, три изменения требуют работы уже сейчас.
В Великобритании новый режим защиты средств (safeguarding) FCA (PS25/12) вступил в силу 7 мая 2026 года. Платёжные и электронно-денежные фирмы должны ежедневно рассчитывать свои требования по защите средств, вести пакет на случай урегулирования (resolution pack) и подавать ежемесячный отчёт. Ежегодный аудит защиты средств обязателен, если только фирма не защищала в любой момент предыдущих 53 недель сумму не более 100 000 GBP.
В ЕС Регламент о мгновенных платежах (ЕС) 2024/886 напрямую затрагивает платёжные учреждения и учреждения электронных денег. По данным Европейского центрального банка (ЕЦБ), они должны быть способны принимать мгновенные платежи в евро до 9 апреля 2027 года. Отправка должна быть обеспечена к той же дате в еврозоне и до 9 июля 2027 года за её пределами. Для банков в еврозоне проверка получателя применяется с 9 октября 2025 года. Поставщики платёжных услуг, предлагающие мгновенные переводы, также обязаны проверять своих клиентов по санкционным спискам ЕС не реже одного раза в календарный день (ст. 5d). Если ваши расчёты проходят через виртуальные IBAN, убедитесь, что график вашего провайдера совпадает с вашим.
PSD3 и Регламент о платёжных услугах достигли политического соглашения 27 ноября 2025 года. Соглашение обязывает поставщиков возмещать убытки клиентов, если они не применяют механизмы предотвращения мошенничества, и даёт платёжным учреждениям недискриминационный доступ к банковским счетам. Позиция Совета в первом чтении стоит в его повестке на 29 октября 2026 года; подтверждённой даты применения пока нет.
Календарь комплаенса для финтеха: даты до 2028 года#
Это даты, которые определяют план комплаенса для платёжной или криптокомпании. Статус показывает, применяется ли правило уже.
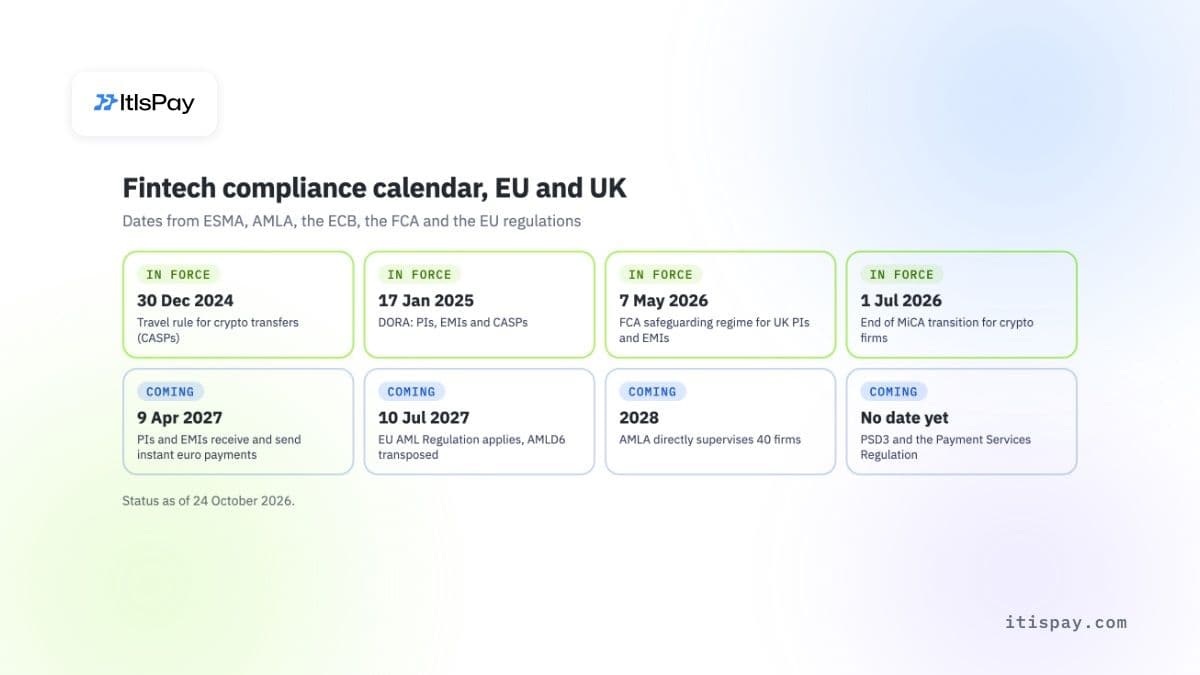
| Дата | Правило | Кого касается | Статус |
|---|---|---|---|
| 30 декабря 2024 | «Правило передачи информации» (Travel rule, TFR) для криптопереводов | CASP | Действует |
| 17 января 2025 | DORA | PI, EMI, CASP | Действует |
| 9 октября 2025 | Проверка получателя платежа, еврозона | Банки еврозоны | Действует |
| 7 мая 2026 | Режим защиты средств FCA (PS25/12) | Британские PI и EMI | Действует |
| 1 июля 2026 | Окончание переходного периода MiCA | Криптокомпании, обслуживающие клиентов в ЕС | Действует |
| 9 апреля 2027 | Мгновенные платежи: PI и EMI получают и отправляют (еврозона) | PI и EMI из ЕС | Не вступило в силу |
| 9 июля 2027 | Мгновенные платежи: PI и EMI отправляют (вне еврозоны) | PI и EMI в странах вне еврозоны | Не вступило в силу |
| 10 июля 2027 | AMLR применяется, AMLD6 транспонируется в национальное законодательство | Все обязанные субъекты | Не вступило в силу |
| 2028 | Прямой надзор AMLA за 40 компаниями | Отдельные компании | Не вступило в силу |
| Дата пока не определена | PSD3 и Регламент о платёжных услугах | PI, EMI, банки | Не вступило в силу |
Что финтех может передать на аутсорсинг, а что остаётся за ним?#
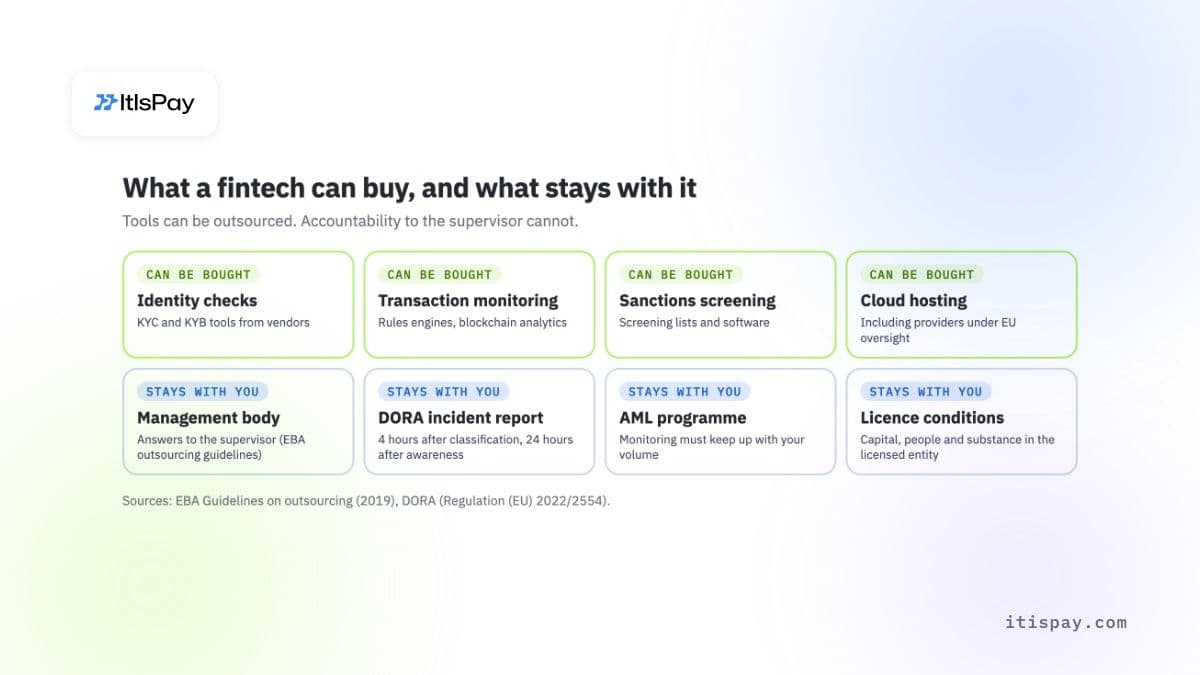
Почти любой инструмент для комплаенса финтеха можно купить на рынке. Проверка личности, мониторинг транзакций, проверка по санкционным спискам, блокчейн-аналитика и облачный хостинг — всё это доступно у поставщиков. Ответственность за эти процессы передать нельзя. Руководящие принципы Европейского банковского органа (EBA) по аутсорсингу распространяются и на платёжные учреждения и учреждения электронных денег. В них прямо сказано: «Передача функций на аутсорсинг не может приводить к делегированию обязанностей руководящего органа». Те же принципы предупреждают фирмы не превращаться в «пустые оболочки» или «компании-почтовые ящики».
Дело Monzo показывает, что это значит на практике. В итоговом уведомлении FCA зафиксирован рост с примерно 250 000 клиентов в начале 2017 года до более чем 12 млн к апрелю 2025 года. Там также сказано: «быстрый рост числа клиентов не должен происходить в ущерб соблюдению требований». Контроль не масштабировался вместе с бизнесом.
Где аутсорсинг не помогает
- Инструмент мониторинга поставщика не отчитывается перед надзорным органом. Отчитывается ваш руководящий орган.
- Критичный облачный провайдер под надзором ЕС не подаёт за вас отчёт об инциденте DORA.
- Защита MiCA распространяется только на авторизованное юридическое лицо в ЕС, но не на компании группы и аффилированные компании вне ЕС.
- Лицензированный партнёр покрывает только те виды деятельности, которые он выполняет по собственной лицензии, но не те, которые вы ведёте сами.
Существует второй путь для компаний, которые не хотят получать лицензию на каждый вид деятельности. Мерчант или платформа, которые хотят принимать криптоплатежи, могут работать через провайдера, который владеет лицензией и выполняет регулируемую часть деятельности. Мерчант сохраняет отношения с клиентом и собственное программное обеспечение. Компромисс заключается в контроле: партнёр решает, с какими клиентами и активами он работает.
Как построить надёжную систему комплаенса для финтеха#
Система, которая выдерживает проверку надзорного органа, строится в фиксированном порядке, и каждый шаг создаёт документ, который запросит надзор.
- Сопоставьте каждый вид деятельности с лицензией и требованием к капиталу, используя таблицу выше. Определите, что вы лицензируете самостоятельно, а что осуществляется через лицензированного партнёра.
- Назначьте ответственных лиц: руководящий орган, сотрудника по комплаенсу, ответственного за отчётность по борьбе с отмыванием денег. Надзорные органы оценивают каждого из них индивидуально.
- Постройте программу AML по стандарту AMLR уже сейчас, а не в июле 2027 года: оценка рисков, надлежащая проверка клиентов, мониторинг транзакций, масштабированный под ваш объём, данные по правилу travel rule для криптоактивов.
- Настройте базовые элементы DORA: систему управления ИКТ-рисками, реестр информации, классификацию инцидентов и 4-часовой регламент отчётности.
- Держите приведённый выше календарь комплаенса для финтеха перед глазами совета директоров и пересматривайте его каждый квартал. Три его даты приходятся на 2027 год.
Готовите заявку на статус поставщика услуг в сфере криптоактивов (CASP)? Evda помогает вашей команде собрать пакет документов для лицензии и проверить его на соответствие требованиям MiCA до подачи регулятору, чтобы недочёты выявлялись, пока их ещё дёшево исправить. Если получение собственной лицензии и создание команды комплаенса пока не подходит, ItisPay предоставляет программный уровень. Наш лицензированный в ЕС партнёр — CASP и платёжное учреждение — держит авторизацию и несёт регуляторные обязательства.
Эта статья предназначена только для информационных целей и не является юридической или регуляторной консультацией.

