

Compliance w fintechach dla firmy płatniczej lub kryptowalutowej w UE lub Wielkiej Brytanii sprowadza się do czterech obowiązków, których nie możesz przekazać nikomu innemu. Są to licencja, kontrola przeciwdziałania praniu pieniędzy, odporność ICT oraz ochrona środków klientów. Większość z nich zyska nowy zbiór przepisów, nowego nadzorcę lub twardy termin między teraz a 2028 rokiem.
Kolejność ma znaczenie. Licencja decyduje, które przepisy mają zastosowanie, program AML decyduje, czy utrzymasz licencję, a DORA decyduje, jak zgłaszasz dzień, w którym twoje systemy zawiodą. Ten przewodnik opisuje te obowiązki według typu firmy, wymienia terminy i oddziela pracę, którą można kupić, od odpowiedzialności, której kupić nie można.
Najważniejsze momenty
W skrócie
- Twoja licencja określa twój zbiór przepisów: instytucja płatnicza potrzebuje od 20 000 do 125 000 EUR kapitału początkowego, instytucja pieniądza elektronicznego 350 000 EUR, a dostawca usług w zakresie kryptoaktywów (CASP) od 50 000 do 150 000 EUR.
- Okres przejściowy MiCA zakończył się 1 lipca 2026 roku. Każda firma obsługująca klientów z UE w zakresie usług kryptowalutowych bez licencji MiCA narusza obecnie prawo UE.
- Rozporządzenie AML UE stosuje się od 10 lipca 2027 roku, a nowy unijny Urząd ds. AML rozpocznie bezpośredni nadzór nad 40 firmami w 2028 roku.
- Zgodnie z DORA poważny incydent ICT musi zostać zgłoszony w ciągu 4 godzin od jego sklasyfikowania i nie później niż 24 godziny od momentu, w którym się o nim dowiesz. Outsourcing nigdy nie przenosi tego obowiązku.
Co obejmuje compliance w fintechach w firmie płatniczej?#
Compliance regulacyjny w fintechach to zbiór zasad, które regulowana firma musi spełniać, aby uzyskać zezwolenie i je utrzymać. W przypadku firmy płatniczej lub kryptowalutowej z UE lub Wielkiej Brytanii oznacza to cztery bloki: zezwolenie i kapitał, AML i sankcje, odporność ICT i operacyjną oraz zasady postępowania, takie jak zabezpieczanie środków klientów. Licencja jest na pierwszym miejscu, ponieważ decyduje, która wersja pozostałych trzech obszarów ma zastosowanie do ciebie.
Kapitał to pierwsza twarda liczba w tej decyzji. Dyrektywa o usługach płatniczych (PSD2, art. 7) ustala kapitał początkowy dla instytucji płatniczych na poziomie 20 000, 50 000 lub 125 000 EUR, w zależności od usług. Dyrektywa o pieniądzu elektronicznym (art. 4) wymaga 350 000 EUR dla instytucji pieniądza elektronicznego. MiCA, unijne rozporządzenie o kryptoaktywach, wymaga od dostawcy usług w zakresie kryptoaktywów (CASP) posiadania wyższej z dwóch kwot: ustalonego minimum z załącznika IV lub jednej czwartej stałych kosztów ogólnych z poprzedniego roku (art. 67).
| Typ firmy | Licencja w UE | Minimalny kapitał początkowy | Kto nadzoruje |
|---|---|---|---|
| Instytucja płatnicza | Zezwolenie na podstawie PSD2 | 20 000 / 50 000 / 125 000 EUR w zależności od usługi | Krajowy organ nadzoru (Wielka Brytania: FCA) |
| Instytucja pieniądza elektronicznego | Zezwolenie na podstawie EMD2 | 350 000 EUR | Krajowy organ nadzoru (Wielka Brytania: FCA) |
| CASP, klasa 1 (transfery, zlecenia, doradztwo) | Zezwolenie na podstawie MiCA | 50 000 EUR lub 1/4 stałych kosztów ogólnych | Krajowy organ nadzoru, rejestr ESMA |
| CASP, klasa 2 (przechowywanie, wymiana) | Zezwolenie na podstawie MiCA | 125 000 EUR lub 1/4 stałych kosztów ogólnych | Krajowy organ nadzoru, rejestr ESMA |
| CASP, klasa 3 (platforma handlowa) | Zezwolenie na podstawie MiCA | 150 000 EUR lub 1/4 stałych kosztów ogólnych | Krajowy organ nadzoru, rejestr ESMA |
Kapitał to najmniejsza część kosztów. Większa część to ludzie. Potrzebujesz zarządu zaakceptowanego przez nadzorcę, oficera ds. zgodności oraz oficera ds. zgłoszeń o praniu pieniędzy (MLRO), a także wystarczającej liczby pracowników w podmiocie posiadającym licencję, by prowadzić kontrole.
Jakiej licencji potrzebuje fintech w UE i Wielkiej Brytanii?#
Potrzebujesz licencji na działalność, a nie na technologię. Przekazywanie pieniędzy w imieniu klientów wymaga licencji instytucji płatniczej lub instytucji pieniądza elektronicznego. Wymiana, przechowywanie lub przekazywanie kryptoaktywów w imieniu klientów wymaga zezwolenia MiCA dla dostawcy usług w zakresie kryptoaktywów (CASP) w UE oraz rejestracji w FCA w Wielkiej Brytanii. Jeśli robisz jedno i drugie, potrzebujesz obu, a szanse na uzyskanie zgody są niższe, niż zakłada większość założycieli.
UE: termin MiCA minął#
Okres przejściowy dla firm kryptowalutowych się skończył. W oświadczeniu ESMA o zakończeniu okresów przejściowych MiCA z 17 kwietnia 2026 r. czytamy:
„Po tej dacie każdy podmiot świadczący usługi w zakresie kryptoaktywów klientom z UE bez licencji MiCA naruszy prawo UE i będzie musiał zaprzestać oferowania takich usług.”
Termin przypadał na 1 lipca 2026 r. ESMA nie publikuje łącznej liczby w komunikatach, ale jej tymczasowy plik rejestru wykazywał około 380 aktywnych firm, autoryzowanych lub notyfikowanych, na dzień 22 października 2026 r., z największą liczbą w Niemczech, Francji i Holandii. To samo oświadczenie ostrzega klientów, że ochrona MiCA obejmuje wyłącznie autoryzowany podmiot prawny w UE, a nie inne spółki z jego grupy. Co obejmuje pełna dokumentacja, opisujemy w przewodniku wymogi licencyjne MiCA CASP, a budżet w zestawieniu koszt licencji CASP.
Dla firm płatniczych i instytucji pieniądza elektronicznego nadal obowiązują PSD2 i dyrektywa o pieniądzu elektronicznym. Ich następca jest blisko: pakiet usług płatniczych omówiono poniżej.
Wielka Brytania: wskaźniki zatwierdzeń są niskie#
FCA publikuje własne wyniki. Jej zestawienie zatwierdzonych wniosków pokazuje, że w 2025 r. około 20% wniosków instytucji płatniczych i 40–45% wniosków instytucji pieniądza elektronicznego zakończyło się zgodą, wobec odpowiednio 15% i 15–20% w 2024 r. FCA zamierza rozpatrywać kompletne wnioski dotyczące płatności i pieniądza elektronicznego w ciągu 3 miesięcy, a niekompletne w ciągu 10 miesięcy; ten cel ustaliła w lipcu 2025 r.
Firmy kryptowalutowe stoją przed osobnym progiem. Muszą zarejestrować się w FCA na podstawie Money Laundering Regulations, zanim rozpoczną działalność, nawet jeśli mają już licencję EMI lub PI. Od stycznia 2020 r. FCA rozpatrzyła 393 rejestracje firm kryptowalutowych i zatwierdziła 68 z nich, czyli 17%. Kolejne 265 wniosków zostało wycofanych; według FCA wiele z nich wycofano, gdy stało się jasne, że firma nie spełnia standardu.
Jakie zasady AML obowiązują fintechy od 2027 r.?#
Przeciwdziałanie praniu pieniędzy to obszar, w którym dochodzi do większości uchybień w zakresie zgodności fintechów i w którym unijne przepisy zmieniają się najbardziej. Od 10 lipca 2027 r. unijne rozporządzenie AML (AMLR, rozporządzenie (UE) 2024/1624) będzie bezpośrednio stosowane we wszystkich państwach członkowskich, zastępując dużą część szczegółowych przepisów krajowych, z którymi firmy mierzyły się dotąd. Szósta dyrektywa AML musi zostać transponowana do tej samej daty.
Wraz z nim pojawia się centralny nadzorca. Według Urzędu UE ds. przeciwdziałania praniu pieniędzy z siedzibą we Frankfurcie w 2027 r. wybierze on 40 podmiotów zobowiązanych do bezpośredniego nadzoru i rozpocznie ich nadzorowanie w 2028 r. Pozostałe podmioty pozostaną pod nadzorem krajowym, ale na podstawie przepisów opracowanych i sprawdzanych na poziomie UE.
Firmy kryptowalutowe już podlegają surowszemu reżimowi. Rozporządzenie w sprawie przekazywania środków (UE) 2023/1113, unijna travel rule, obowiązuje od 30 grudnia 2024 r. Według podsumowania uzgodnionego tekstu przygotowanego przez Parlament Europejski informacje o zleceniodawcy i beneficjencie muszą towarzyszyć transferom kryptoaktywów bez względu na kwotę. Wytyczne EBA obowiązujące od tej samej daty wskazują CASP-om, co robić, gdy te informacje są brakujące.
Nadzorcy nie czekają z egzekwowaniem do 2027 r. Trzy niedawne sprawy pokazują ten wzorzec.
- Bank Centralny Irlandii nałożył na Coinbase Europe w listopadzie 2025 r. karę 21 464 734 EUR po tym, jak w okresie od kwietnia 2021 r. do marca 2025 r. 30 442 437 transakcji nie zostało w pełni monitorowanych.
- FCA nałożyła w lipcu 2025 r. na Monzo karę 21 091 300 GBP za słabe kontrole przeciwdziałania przestępczości finansowej w okresie szybkiego wzrostu.
- Bank Litwy nałożył w kwietniu 2025 r. na Revolut Bank karę 3,5 mln EUR za uchybienia w monitorowaniu relacji biznesowych i transakcji.
Colm Kincaid, zastępca gubernatora Banku Centralnego Irlandii, ujął to ryzyko tak: „Niepowodzenie takiego systemu w jakiejkolwiek instytucji finansowej stwarza przestępcom szansę na uniknięcie wykrycia – a przestępcy tę szansę wykorzystają.”
Wspólnym mianownikiem jest monitoring, który nie nadążał za wzrostem i wolumenem.
Czego wymaga DORA od firm płatniczych i kryptowalutowych?#
DORA, czyli Digital Operational Resilience Act (rozporządzenie (UE) 2022/2554), obowiązuje od 17 stycznia 2025 r. Obejmuje instytucje płatnicze, instytucje pieniądza elektronicznego i CASP, a przekształca awarię ICT w zdarzenie regulacyjne z terminami mierzonymi w godzinach.
Harmonogram zgłoszeń wynikający z standardów technicznych ma trzy etapy. Wstępne powiadomienie jest wymagane w ciągu 4 godzin od zaklasyfikowania incydentu jako poważnego, a nie później niż 24 godziny od momentu, gdy się o nim dowiesz. Raport pośredni należy złożyć w ciągu 72 godzin. Raport końcowy jest wymagany w ciągu miesiąca. Według Europejskich Urzędów Nadzoru podmioty finansowe zgłosiły w 2025 r. 3 383 poważne incydenty ICT, z czego 16% pochodziło z firm płatniczych.
DORA wymaga też rejestru informacji o każdej umowie na usługi ICT (art. 28(3)). W listopadzie 2025 r. nadzorcy wyznaczyli do bezpośredniego nadzoru UE 19 krytycznych zewnętrznych dostawców usług ICT, w tym Amazon Web Services, Google Cloud i Microsoft. Ten nadzór nie zastępuje Twoich obowiązków, lecz się do nich dokłada: nadal musisz zgłosić incydent, prowadzić rejestr i testować plan wyjścia, jeśli dostawca chmury zawiedzie.
Jak zmienią się zasady zabezpieczania środków i płatności do 2027 r.?#
Przepisy dotyczące środków klientów i wykonywania płatności zaostrzają się w stałych terminach w ciągu najbliższego roku, podczas gdy następca PSD2 nadal nie ma daty zastosowania. Jeśli przechowujesz środki klientów lub wysyłasz płatności w euro, trzy zmiany wymagają działań już teraz.
W Wielkiej Brytanii nowy reżim zabezpieczania środków FCA (PS25/12) wszedł w życie 7 maja 2026 r. Instytucje płatnicze i instytucje pieniądza elektronicznego muszą codziennie obliczać wymóg zabezpieczenia, prowadzić resolution pack i składać miesięczne sprawozdanie. Roczny audyt zabezpieczenia jest wymagany, chyba że firma zabezpieczała nie więcej niż 100 000 GBP w dowolnym momencie w ciągu poprzednich 53 tygodni.
W UE rozporządzenie w sprawie płatności natychmiastowych (UE) 2024/886 dotyczy bezpośrednio instytucji płatniczych i instytucji pieniądza elektronicznego. Według EBC muszą one być w stanie odbierać natychmiastowe płatności w euro do 9 kwietnia 2027 r. Wysyłanie musi być możliwe z tym samym terminem w strefie euro, a poza nią do 9 lipca 2027 r. Dla banków w strefie euro weryfikacja odbiorcy obowiązuje od 9 października 2025 r. Dostawcy usług płatniczych oferujący przelewy natychmiastowe muszą też weryfikować swoich klientów wobec unijnych list sankcyjnych co najmniej raz na dobę kalendarzową (art. 5d). Jeśli rozliczenia przechodzą przez wirtualne konta IBAN, sprawdź, czy harmonogram Twojego dostawcy jest zgodny z Twoim.
PSD3 i rozporządzenie o usługach płatniczych osiągnęły 27 listopada 2025 r. porozumienie polityczne. Porozumienie nakłada na dostawców obowiązek pokrywania strat klientów, gdy nie stosują mechanizmów zapobiegania oszustwom, oraz daje instytucjom płatniczym niedyskryminacyjny dostęp do rachunków bankowych. Stanowisko Rady w pierwszym czytaniu jest w porządku obrad na 29 października 2026 r.; potwierdzonej daty zastosowania jeszcze nie ma.
Kalendarz zgodności fintechów: terminy do obserwowania do 2028 r.#
To są terminy, które wyznaczają plan zgodności dla firmy płatniczej lub kryptowalutowej. Status pokazuje, czy dany przepis już obowiązuje.
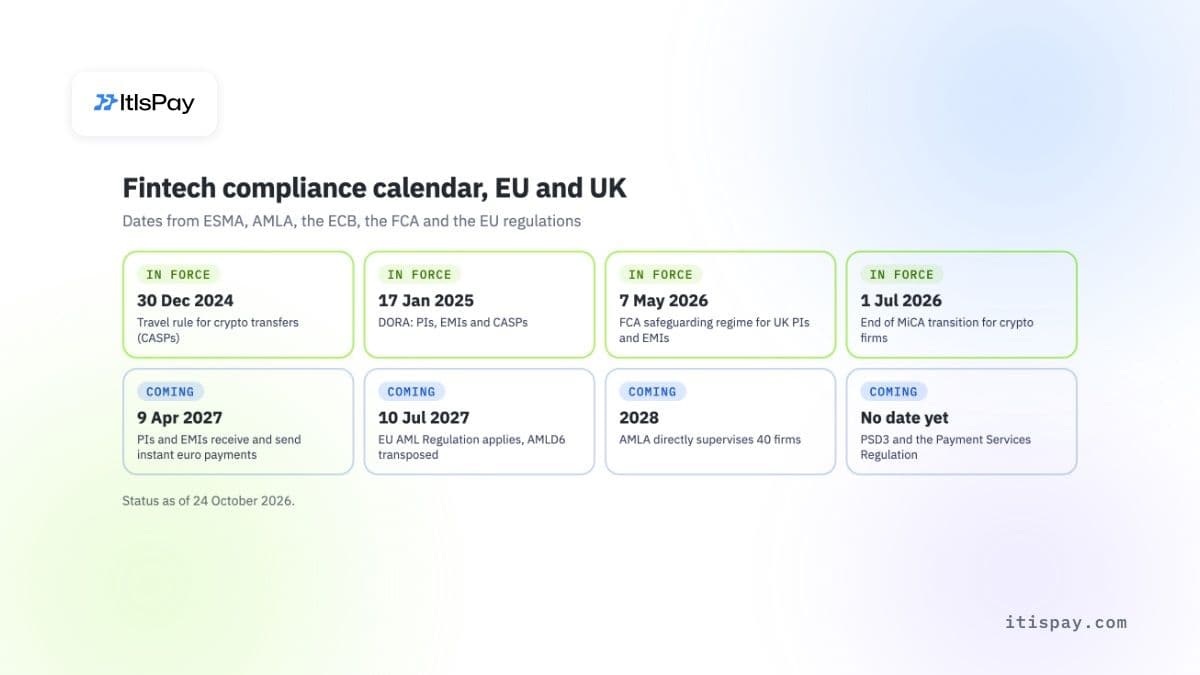
| Data | Przepis | Kogo dotyczy | Status |
|---|---|---|---|
| 30 gru 2024 | Travel rule (TFR) dla transferów kryptoaktywów | CASP | Tak |
| 17 sty 2025 | DORA | IP, IPE, CASP | Tak |
| 9 paź 2025 | Weryfikacja odbiorcy, strefa euro | Banki w strefie euro | Tak |
| 7 maj 2026 | Reżim zabezpieczeń FCA (PS25/12) | IP i IPE w Wielkiej Brytanii | Tak |
| 1 lip 2026 | Koniec okresu przejściowego MiCA | Firmy kryptowalutowe obsługujące klientów z UE | Tak |
| 9 kwi 2027 | Płatności natychmiastowe: IP i IPE odbierają i wysyłają (strefa euro) | IP i IPE z UE | Otwarte |
| 9 lip 2027 | Płatności natychmiastowe: IP i IPE wysyłają (poza strefą euro) | IP i IPE w państwach spoza strefy euro | Otwarte |
| 10 lip 2027 | Stosowanie AMLR, transpozycja AMLD6 | Wszystkie podmioty obowiązane | Otwarte |
| 2028 | Bezpośredni nadzór AMLA nad 40 podmiotami | Wybrane podmioty | Otwarte |
| Brak terminu | PSD3 i rozporządzenie o usługach płatniczych (PSR) | IP, IPE, banki | Otwarte |
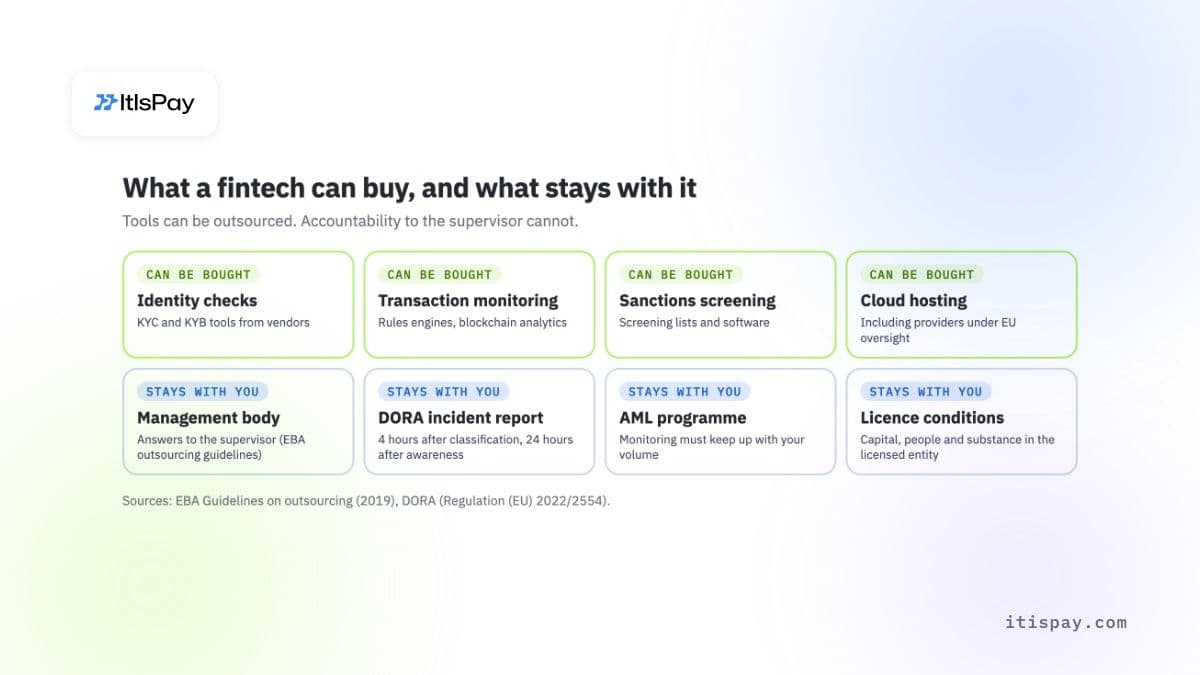
Co fintech może zlecić na zewnątrz, a co pozostaje po jego stronie?#
Niemal każde narzędzie z ram compliance fintechu można kupić. Weryfikacja tożsamości, monitoring transakcji, screening sankcyjny, analityka blockchain i hosting w chmurze są dostępne na rynku. Nie można jednak zlecić na zewnątrz odpowiedzialności za nie. Wytyczne EBA dotyczące outsourcingu obejmują także instytucje płatnicze i instytucje pieniądza elektronicznego. Mówią o tym wprost: „Zlecanie funkcji na zewnątrz nie może skutkować przekazaniem odpowiedzialności organu zarządzającego”. Te same wytyczne ostrzegają firmy przed staniem się „pustymi skorupami” lub „podmiotami-skrzynkami pocztowymi”.
Sprawa Monzo pokazuje, co to oznacza w praktyce. Ostateczna decyzja FCA odnotowuje wzrost z około 250 000 klientów na początku 2017 r. do ponad 12 mln w kwietniu 2025 r. Stwierdza również, że „szybki wzrost liczby klientów nie może odbywać się kosztem compliance”. Kontrole nie nadążyły za rozwojem biznesu.
Gdzie outsourcing nie pomaga
- Narzędzie monitoringu dostawcy nie odpowiada przed nadzorcą. Za to odpowiada Twój organ zarządzający.
- Krytyczny dostawca chmury podlegający unijnemu nadzorowi nie składa za Ciebie raportu o incydencie DORA.
- Ochrona MiCA obejmuje wyłącznie autoryzowany podmiot z UE, a nie spółki grupy ani podmioty powiązane spoza UE.
- Licencjonowany partner obejmuje wyłącznie działania wykonywane na podstawie jego własnej licencji, a nie te, które prowadzisz samodzielnie.
Istnieje druga ścieżka dla firm, które nie chcą uzyskiwać licencji na każdą działalność. Sprzedawca lub platforma, która chce przyjmować płatności kryptowalutami, może działać za pośrednictwem dostawcy, który posiada licencję i prowadzi regulowaną część działalności. Sprzedawca zachowuje relację z klientem oraz oprogramowanie. Kompromisem jest kontrola: to partner decyduje, których klientów i które aktywa akceptuje.
Jak zbudować ramy zgodności fintechu, które wytrzymają kontrolę#
Ramy, które przetrwają przegląd nadzorczy, buduje się w określonej kolejności, a każdy krok wytwarza dokument, o który nadzorca zapyta.
- Przypisz każdą działalność do licencji i wymogu kapitałowego, korzystając z tabeli powyżej. Zdecyduj, co licencjonujesz samodzielnie, a co realizujesz przez licencjonowanego partnera.
- Wskaż osoby odpowiedzialne: organ zarządzający, oficera ds. zgodności oraz osobę zgłaszającą przypadki prania pieniędzy. Nadzorcy oceniają je indywidualnie.
- Zbuduj program AML zgodnie ze standardem AMLR już teraz, a nie w lipcu 2027 roku: ocenę ryzyka, należytą staranność wobec klienta, monitorowanie transakcji dostosowane do wolumenu oraz dane zgodne z zasadą travel rule dla kryptoaktywów.
- Wdróż podstawy DORA: ramy zarządzania ryzykiem ICT, rejestr informacji, klasyfikację incydentów oraz 4-godzinną procedurę raportowania.
- Trzymaj kalendarz zgodności fintechu zamieszczony powyżej przed oczami zarządu i przeglądaj go co kwartał. Trzy z jego terminów przypadają na 2027 rok.
Przygotowujesz wniosek o uzyskanie statusu dostawcy usług w zakresie kryptoaktywów (CASP)? Evda pomaga zespołowi zebrać dokumentację licencyjną i sprawdzić ją pod kątem wymogów MiCA, zanim trafi ona do regulatora, tak aby luki zostały wykryte, gdy są jeszcze tanie w usunięciu. Jeśli budowa własnej licencji i zespołu ds. zgodności nie jest jeszcze właściwym krokiem, ItisPay zapewnia warstwę oprogramowania. Nasz partner z licencją UE, będący CASP i instytucją płatniczą, posiada autoryzację i ponosi obowiązki regulacyjne.
Niniejszy artykuł ma wyłącznie charakter informacyjny i nie stanowi porady prawnej ani regulacyjnej.

