

EU 또는 영국에서 결제 또는 암호화폐 사업을 하는 핀테크의 컴플라이언스는 타인에게 맡길 수 없는 네 가지 의무로 귀결됩니다. 라이선스, 자금세탁방지(AML) 통제, ICT 회복탄력성, 고객 자금 보호입니다. 이들 대부분은 2028년까지 새로운 규정집, 새로운 감독기관 또는 엄격한 기한을 적용받게 됩니다.
순서가 중요합니다. 라이선스가 어떤 규칙이 적용되는지를 결정하고, AML 프로그램이 라이선스 유지 여부를 결정하며, 디지털 운영 회복탄력성법(DORA)은 시스템 장애가 발생한 날의 보고 방식을 결정합니다. 이 가이드는 기업 유형별로 이러한 의무를 정리하고, 기한을 나열하며, 구매할 수 있는 업무와 직접 책임져야 하는 사항을 구분합니다.
주요 장면
요약
- 라이선스가 적용 규칙집을 결정합니다. 지급결제기관은 최초 자본금 20,000~125,000유로, 전자화폐기관은 350,000유로, 암호자산서비스제공자는 50,000~150,000유로가 필요합니다.
- MiCA 전환 기간은 2026년 7월 1일에 종료되었습니다. MiCA 라이선스 없이 EU 고객에게 암호자산 서비스를 제공하는 기업은 현재 EU 법을 위반하고 있습니다.
- EU AML 규정은 2027년 7월 10일부터 적용되며, 새로운 EU AML 당국은 2028년에 40개 기업에 대한 직접 감독을 시작합니다.
- DORA에 따라 중대한 ICT 사고는 분류한 시점으로부터 4시간 이내, 그리고 인지한 시점으로부터 24시간을 넘지 않는 범위에서 보고해야 합니다. 외주화로 이 의무가 이전되지는 않습니다.
핀테크 컴플라이언스는 결제 기업에 무엇을 포함합니까?#
핀테크 규제 컴플라이언스란 규제 대상 기업이 인가를 받고 인가를 유지하기 위해 충족해야 하는 규칙의 집합입니다. EU 또는 영국의 결제 또는 암호화폐 사업의 경우 이는 네 가지 영역을 의미합니다. 인가 및 자본, AML 및 제재, ICT 및 운영 회복탄력성, 그리고 고객 자금 분리보관 등 영업 행위 규칙입니다. 라이선스가 먼저인 이유는 나머지 세 영역 중 어떤 버전이 적용될지를 결정하기 때문입니다.
자본은 그 결정에서 첫 번째 구체적 수치입니다. 지급서비스지침(PSD2, 제7조)은 서비스에 따라 지급결제기관의 최초 자본금을 20,000유로, 50,000유로 또는 125,000유로로 정합니다. 전자화폐지침(제4조)은 전자화폐기관에 350,000유로를 요구합니다. EU의 암호자산 규정인 MiCA는 암호자산서비스제공자(CASP)가 부속서 IV의 고정 최저 금액 또는 전년도 고정 간접비의 4분의 1 중 더 큰 금액을 보유하도록 요구합니다(제67조).
| 기업 유형 | EU 라이선스 | 최소 최초 자본금 | 감독 주체 |
|---|---|---|---|
| 지급결제기관 | PSD2 인가 | 서비스별 20,000유로 / 50,000유로 / 125,000유로 | 각국 감독당국(영국: FCA) |
| 전자화폐기관 | EMD2 인가 | 350,000유로 | 각국 감독당국(영국: FCA) |
| CASP, 1등급(이체, 주문, 자문) | MiCA 인가 | 50,000유로 또는 고정 간접비의 1/4 | 각국 감독당국, ESMA 등록부 |
| CASP, 2등급(수탁, 거래소) | MiCA 인가 | 125,000유로 또는 고정 간접비의 1/4 | 각국 감독당국, ESMA 등록부 |
| CASP, 3등급(거래 플랫폼) | MiCA 인가 | 150,000유로 또는 고정 간접비의 1/4 | 각국 감독당국, ESMA 등록부 |
자본금은 전체 비용 중 가장 작은 부분입니다. 더 큰 부분은 사람입니다. 감독당국이 승인하는 경영진, 준법감시인(compliance officer), 자금세탁 보고책임자(money laundering reporting officer), 그리고 인가받은 법인이 통제 업무를 수행할 만큼의 충분한 인력이 필요합니다.
EU와 영국에서 핀테크에 필요한 라이선스는 무엇인가?#
필요한 것은 기술이 아니라 활동에 대한 라이선스입니다. 고객을 대신해 자금을 이체하려면 결제기관(payment institution) 또는 전자화폐기관 라이선스가 필요합니다. 고객을 위해 암호자산을 교환, 보관 또는 이전하려면 EU에서는 MiCA CASP 인가, 영국에서는 FCA 등록이 필요합니다. 두 가지를 모두 한다면 둘 다 필요하며, 승인 가능성은 대부분의 창업자가 예상하는 것보다 낮습니다.
EU: MiCA 기한이 지났습니다#
암호자산 기업을 위한 유예기간이 끝났습니다. ESMA의 MiCA 경과기간 종료에 관한 성명(2026년 4월 17일)은 다음과 같이 밝히고 있습니다:
“이 날짜 이후 MiCA 라이선스 없이 EU 고객에게 암호자산 서비스를 제공하는 모든 기관은 EU 법을 위반하는 것이며, 해당 서비스 제공을 중단해야 합니다.”
기한은 2026년 7월 1일이었습니다. ESMA는 전체 합계 수치를 발표하지 않지만, 2026년 10월 22일 기준 중간 등록 파일에는 인가 또는 신고를 마친 활성 기업 약 380곳이 나열되어 있었으며, 독일, 프랑스, 네덜란드에 가장 많이 몰려 있습니다. 같은 성명은 고객에게 MiCA 보호가 EU 내 인가받은 법인에만 적용되며, 그룹 내 다른 회사에는 적용되지 않는다고 경고합니다. 전체 신청에 무엇이 필요한지는 MiCA CASP 라이선스 요건 가이드에서, 예산은 CASP 라이선스 비용 분석에서 다루고 있습니다.
결제 및 전자화폐 기업의 경우 PSD2와 전자화폐 지침(E-Money Directive)이 여전히 적용됩니다. 그 대체 입법은 임박해 있으며, 결제서비스 패키지는 아래에서 다룹니다.
영국: 승인율이 낮습니다#
FCA는 자체 결과를 공개합니다. 승인 신청 결과표에 따르면 2025년 결제기관은 약 20%, 전자화폐기관은 40~45%가 승인을 받았으며, 2024년에는 각각 15%, 15~20%였습니다. FCA는 완전한 결제 및 전자화폐 신청은 3개월 이내에, 불완전한 신청은 10개월 이내에 결정하는 것을 목표로 하고 있으며, 이 목표는 2025년 7월에 설정되었습니다.
암호자산 기업은 별도의 관문을 통과해야 합니다. 전자화폐기관(EMI)이나 결제기관(PI) 라이선스를 이미 보유하고 있더라도, 영업을 시작하기 전에 자금세탁방지 규정(Money Laundering Regulations)에 따라 FCA에 등록해야 합니다. 2020년 1월 이후 FCA는 393건의 암호자산 등록 신청을 결정했고, 그중 68건(17%)을 승인했습니다. 추가로 265건의 신청이 철회되었는데, FCA에 따르면 많은 경우 기업이 기준을 충족하지 못한다는 것이 분명해진 뒤였습니다.
2027년부터 핀테크에 적용되는 AML 규정은 무엇인가?#
자금세탁방지(AML)는 핀테크 컴플라이언스 실패가 가장 많이 발생하는 분야이며, EU 규범이 가장 크게 바뀌는 분야이기도 합니다. 2027년 7월 10일부터 EU AML 규정(AMLR, Regulation (EU) 2024/1624)이 모든 회원국에 직접 적용되며, 지금까지 기업들이 다뤄 온 많은 국내 세부 규정을 대체합니다. 여섯 번째 AML 지침(Sixth AML Directive)도 같은 날짜까지 국내법으로 전환되어야 합니다.
이와 함께 중앙 감독기관이 등장합니다. 프랑크푸르트에 본부를 둔 EU 자금세탁방지청(EU Anti-Money Laundering Authority)에 따르면, 2027년 중 직접 감독 대상인 의무기관 40곳을 선정하고, 2028년부터 이들에 대한 감독을 시작할 예정입니다. 그 밖의 기관은 국가 감독기관의 관할에 남지만, EU 차원에서 작성되고 점검되는 규정을 따르게 됩니다.
암호자산 기업은 이미 더 엄격한 체계 아래 있습니다. 자금이체 규정(Transfer of Funds Regulation) (EU) 2023/1113, 즉 EU 트래블 룰은 2024년 12월 30일부터 적용되고 있습니다. 유럽의회가 요약한 합의문에 따르면, 금액과 관계없이 송금인과 수취인 정보가 암호자산 이체와 함께 전달되어야 합니다. 같은 날 발효된 EBA 가이드라인은 해당 정보가 누락되었을 때 CASP가 무엇을 해야 하는지 규정합니다.
감독당국은 2027년까지 기다리지 않고 집행하고 있습니다. 최근의 세 가지 사례가 이러한 흐름을 보여줍니다.
- 아일랜드 중앙은행(Central Bank of Ireland)은 2021년 4월부터 2025년 3월 사이 30,442,437건의 거래가 충분히 모니터링되지 않은 후, 2025년 11월 Coinbase Europe에 21,464,734유로의 벌금을 부과했습니다.
- FCA는 급성장 기간 동안 금융범죄 통제가 취약했다는 이유로 2025년 7월 Monzo에 21,091,300파운드의 벌금을 부과했습니다.
- 리투아니아은행(Bank of Lithuania)은 거래 관계 및 거래 모니터링의 실패를 이유로 2025년 4월 Revolut Bank에 3,500,000유로의 벌금을 부과했습니다.
아일랜드 중앙은행의 부총재 Colm Kincaid는 위험을 다음과 같이 설명했습니다: “어떤 금융기관 내에서든 이러한 시스템이 실패하면 범죄자가 탐지를 피할 기회가 생기며, 범죄자는 그 기회를 활용할 것입니다.”
공통된 맥락은 성장과 거래량을 따라가지 못한 모니터링이라는 점입니다.
DORA는 결제 및 암호자산 기업에 무엇을 요구하는가?#
디지털 운영 회복탄력성법(Digital Operational Resilience Act, DORA, Regulation (EU) 2022/2554)은 2025년 1월 17일부터 적용되고 있습니다. 이 법은 결제기관, 전자화폐기관, CASP를 대상으로 하며, ICT 장애를 시간 단위의 기한이 정해진 규제 사안으로 바꿔 놓습니다.
기술표준에 따른 보고 절차는 세 단계입니다. 초기 통지는 사고를 중대(major)로 분류한 시점부터 4시간 이내, 그리고 사고를 인지한 시점부터 24시간을 넘지 않게 제출해야 합니다. 중간 보고서는 72시간 이내에 제출합니다. 최종 보고서는 한 달 이내에 제출해야 합니다. 유럽감독당국(European Supervisory Authorities)에 따르면, 금융기관은 2025년에 중대 ICT 사고 3,383건을 보고했으며, 그중 16%는 결제기업에서 발생했습니다.
DORA는 ICT 서비스에 대한 모든 계약의 정보 등록부(register of information)도 요구합니다(제28조(3)항). 2025년 11월 감독당국은 Amazon Web Services, Google Cloud, Microsoft를 포함한 19개 중요 ICT 제3자 서비스 제공자를 EU의 직접 감독 대상으로 지정했습니다. 이 감독은 기업의 의무를 대체하는 것이 아니라 그 위에 더해지는 것입니다. 사고는 여전히 보고해야 하고, 등록부는 여전히 유지해야 하며, 클라우드 제공자가 실패할 경우에 대비해 출구 계획도 여전히 점검해야 합니다.
2027년까지 자금 보호 및 결제 규정은 어떻게 바뀌는가?#
고객 자금 규정과 결제 실행 규정은 향후 1년 동안 모두 고정된 날짜에 강화되는 반면, PSD2 대체 입법은 아직 적용일이 정해지지 않았습니다. 고객 자금을 보유하거나 유로 결제를 처리한다면, 지금 준비해야 할 세 가지 변화가 있습니다.
영국에서는 FCA의 새로운 자금 보호 체계(PS25/12)가 2026년 5월 7일부터 시행되었습니다. 결제기업 및 전자화폐기업은 자금 보호 요건을 매일 계산하고, 정리계획 패키지(resolution pack)를 보관하며, 월간 보고서를 제출해야 합니다. 직전 53주 동안 어느 시점에도 100,000파운드를 넘지 않게 자금을 보호한 기업이 아니라면 연간 자금 보호 감사가 필요합니다.
EU에서는 즉시결제 규정(Instant Payments Regulation) (EU) 2024/886이 결제기관 및 전자화폐기관에 직접 적용됩니다. ECB에 따르면, 이들은 2027년 4월 9일까지 유로화 즉시결제를 수신할 수 있어야 합니다. 발신은 유로존 내에서는 같은 날짜까지, 유로존 밖에서는 2027년 7월 9일까지 가능해야 합니다. 유로존의 은행에 대해서는 2025년 10월 9일부터 수취인 확인이 적용되고 있습니다. 즉시이체를 제공하는 결제서비스 제공자는 또한 최소 하루에 한 번(매 달력일) 고객을 EU 제재 목록과 대조해야 합니다(제5d조). 정산이 가상 IBAN을 통해 이루어진다면, 제공업체의 일정이 귀사의 일정과 맞는지 확인하십시오.
PSD3와 결제서비스 규정(Payment Services Regulation)은 2025년 11월 27일 정치적 합의에 도달했습니다. 이 합의에 따라 제공자는 사기 방지 메커니즘을 적용하지 못해 발생한 고객 손실을 보상해야 하며, 결제기관에는 은행 계좌에 대한 차별 없는 접근권이 주어집니다. 이사회의 1차 독회(first reading) 입장은 2026년 10월 29일 안건에 올라 있으며, 확정된 적용일은 아직 없습니다.
핀테크 컴플라이언스 일정: 2028년까지 주목할 날짜#
다음은 결제 또는 암호자산 기업의 컴플라이언스 계획을 이끄는 날짜들입니다. 상태는 해당 규정이 이미 적용되었는지를 보여줍니다.
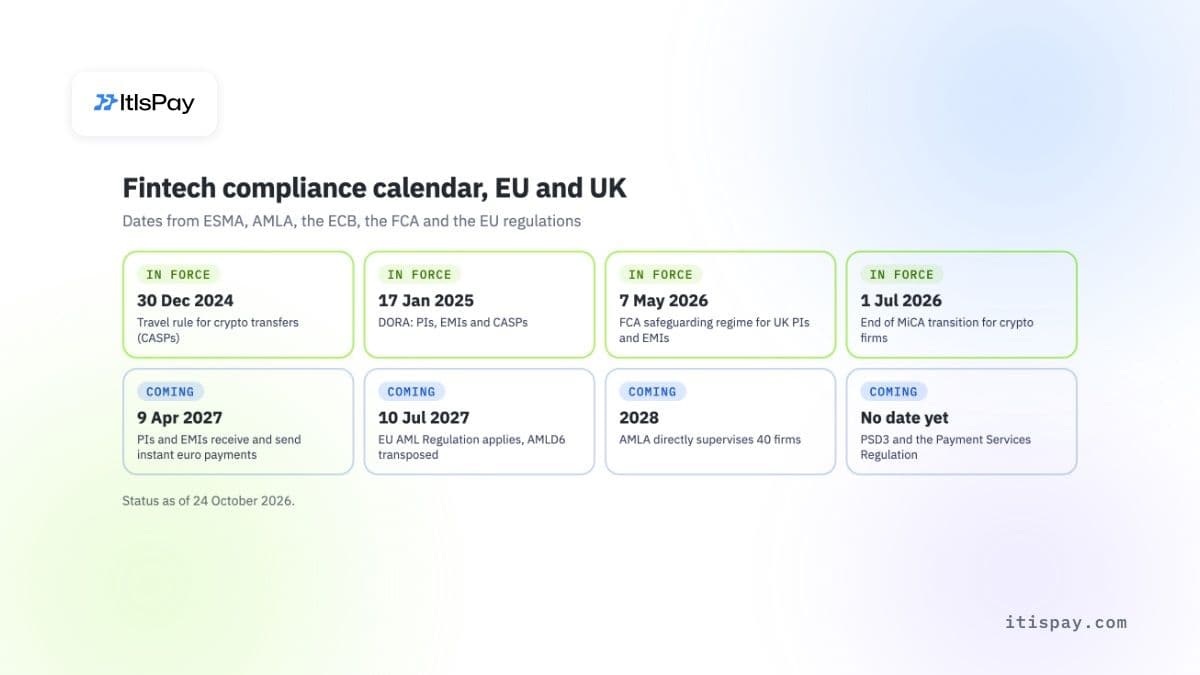
| 날짜 | 규정 | 적용 대상 | 상태 |
|---|---|---|---|
| 2024년 12월 30일 | 암호자산 이체에 대한 트래블 룰(TFR) | CASP | 시행 |
| 2025년 1월 17일 | DORA | PI, EMI, CASP | 시행 |
| 2025년 10월 9일 | 수취인 확인, 유로존 | 유로존 은행 | 시행 |
| 2026년 5월 7일 | FCA 고객자금 보호 체계(PS25/12) | 영국 PI 및 EMI | 시행 |
| 2026년 7월 1일 | MiCA 경과기간 종료 | EU 고객에게 서비스하는 암호자산 기업 | 시행 |
| 2027년 4월 9일 | 즉시결제: PI 및 EMI의 수취 및 송금(유로존) | EU PI 및 EMI | 예정 |
| 2027년 7월 9일 | 즉시결제: PI 및 EMI의 송금(유로존 외) | 비유로 국가의 PI 및 EMI | 예정 |
| 2027년 7월 10일 | AMLR 적용, AMLD6 국내 이행 | 모든 의무 대상 기관 | 예정 |
| 2028년 | AMLA의 40개 기관 직접 감독 | 선별된 기관 | 예정 |
| 날짜 미정 | PSD3 및 지급서비스규정(PSR) | PI, EMI, 은행 | 예정 |
핀테크가 외주화할 수 있는 것과 직접 책임져야 하는 것은?#
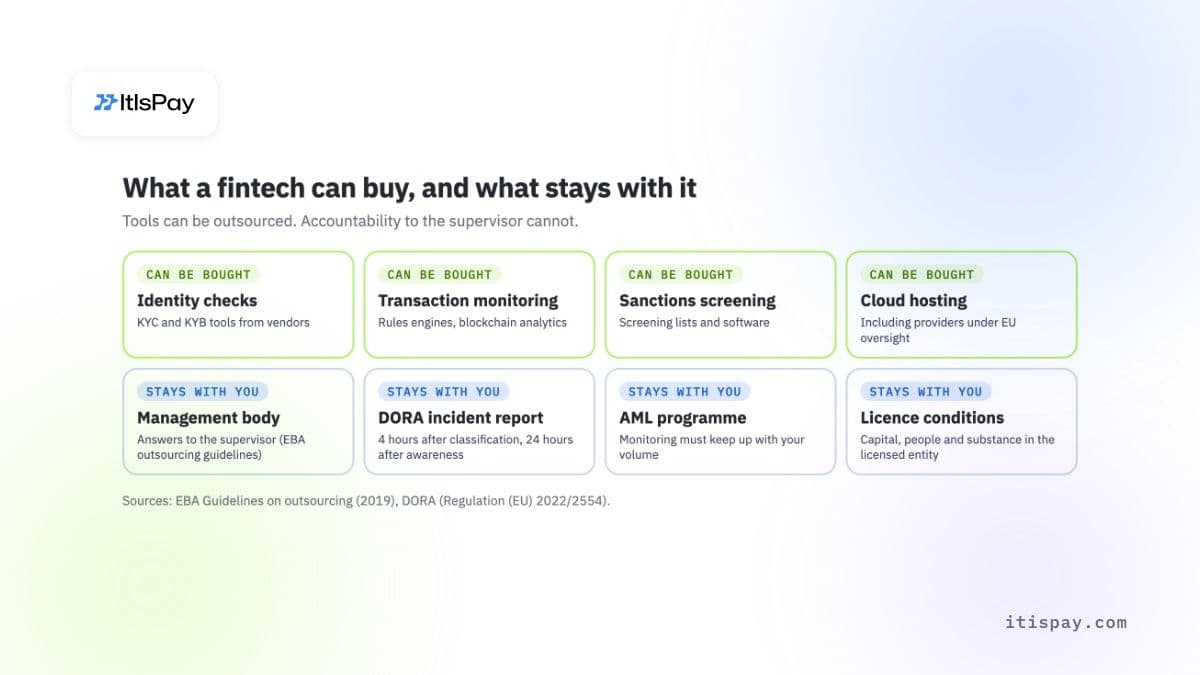
핀테크의 컴플라이언스 체계에서 필요한 도구는 거의 모두 외부에서 구매할 수 있다. 신원 확인, 거래 모니터링, 제재 스크리닝, 블록체인 분석, 클라우드 호스팅 모두 시장에서 제공된다. 그러나 이에 대한 책임까지 외주화할 수는 없다. EBA의 외주 가이드라인은 지급기관과 전자화폐기관에도 적용된다. 가이드라인은 이를 직접 명시한다: “기능을 외주화하더라도 경영진의 책임을 위임할 수는 없다.” 같은 가이드라인은 기업이 “empty shells(빈 껍데기)” 또는 “letter-box entities(서류상 법인)”가 되지 않도록 경고한다.
Monzo 사례는 이것이 실무에서 무엇을 의미하는지 보여준다. FCA의 최종 통지서에 따르면 고객 수는 2017년 초 약 250,000명에서 2025년 4월 1,200만 명 이상으로 증가했다. 통지서는 또한 “급격한 고객 증가가 컴플라이언스를 희생시켜서는 안 된다”고 명시한다. 통제 체계는 사업 규모를 따라가지 못했다.
외주화로 해결되지 않는 영역
- 벤더의 모니터링 도구는 감독당국에 책임을 지지 않는다. 책임은 귀사의 경영진에게 있다.
- EU 감독을 받는 핵심 클라우드 사업자가 귀사를 대신해 DORA 사고 보고서를 제출해 주지는 않는다.
- MiCA의 보호는 인가받은 EU 법인에만 적용되며, 그룹사나 EU 외 계열사에는 적용되지 않는다.
- 인가받은 파트너는 자신의 인가 범위 내에서 수행하는 활동만 보장하며, 귀사가 직접 운영하는 활동은 보장하지 않는다.
모든 활동에 대해 라이선스를 취득하고 싶지 않은 기업을 위한 두 번째 경로가 있습니다. 암호화폐 결제 수락을 원하는 머천트나 플랫폼은 라이선스를 보유하고 규제 대상 부분을 운영하는 제공업체를 통해 진행할 수 있습니다. 머천트는 고객 관계와 소프트웨어를 계속 보유합니다. 다만 대가는 통제권입니다. 파트너가 어떤 고객과 자산을 수용할지 결정하기 때문입니다.
감독 검토를 견디는 핀테크 컴플라이언스 프레임워크 구축 방법#
감독 검토를 통과하는 프레임워크는 정해진 순서에 따라 구축되며, 각 단계는 감독기관이 요청할 문서를 만들어 냅니다.
- 위 표를 사용해 모든 활동을 라이선스 및 자본 요건에 매핑하십시오. 자체적으로 라이선스를 취득할 항목과 라이선스를 보유한 파트너를 통해 처리할 항목을 결정하십시오.
- 책임자를 지정하십시오: 경영진, 컴플라이언스 책임자, 자금세탁방지 보고 책임자. 감독기관은 이들을 개별적으로 평가합니다.
- 2027년 7월이 아닌 지금 AMLR 기준에 맞춰 AML 프로그램을 구축하십시오: 위험 평가, 고객확인, 거래량에 맞는 거래 모니터링, 암호자산을 위한 트래블 룰(travel rule) 데이터.
- DORA 기본 요건을 설정하십시오: ICT 위험 프레임워크, 정보 등록부, 사고 분류, 4시간 보고 런북.
- 위의 핀테크 컴플라이언스 일정을 이사회가 항상 볼 수 있도록 하고 분기마다 검토하십시오. 이 일정의 날짜 중 세 개는 2027년에 해당합니다.
CASP 신청을 준비 중이십니까? Evda는 팀이 라이선스 파일을 구성하고 규제기관에 제출하기 전에 MiCA 요건과 대조해 확인하도록 돕습니다. 이를 통해 격차가 수정 비용이 여전히 낮은 단계에서 드러납니다. 자체 라이선스와 컴플라이언스 팀을 구축하는 것이 아직 적절하지 않다면, ItisPay가 소프트웨어 계층을 제공합니다. 당사의 EU 라이선스를 보유한 CASP + Payment Institution 파트너가 인가를 보유하고 규제 의무를 부담합니다.
이 기사는 정보 제공 목적으로만 작성되었으며 법률 또는 규제 자문을 구성하지 않습니다.

