

La conformità normativa fintech per un'impresa di pagamento o cripto nell'UE o nel Regno Unito si riduce a quattro obblighi che non si possono affidare a nessun altro. Sono la licenza, i controlli AML, la resilienza ICT e la tutela dei fondi della clientela. La maggior parte di essi, tra oggi e il 2028, riceve un nuovo quadro normativo, una nuova autorità di vigilanza o una scadenza vincolante.
L'ordine conta. La licenza decide quali norme si applicano, il programma AML decide se si mantiene la licenza e DORA decide come segnalare il giorno in cui i sistemi si guastano. Questa guida mappa tali obblighi per tipo di impresa, elenca le scadenze e distingue il lavoro che si può acquistare dalla responsabilità che non si può delegare.
Momenti chiave
In breve
- La licenza definisce il quadro normativo applicabile: un istituto di pagamento richiede un capitale iniziale da 20.000 a 125.000 EUR, un istituto di moneta elettronica 350.000 EUR, un prestatore di servizi per le cripto-attività da 50.000 a 150.000 EUR.
- Il periodo transitorio MiCA si è concluso il 1 luglio 2026. Qualsiasi impresa che offra servizi cripto a clienti UE senza una licenza MiCA è ora in violazione del diritto UE.
- Il regolamento UE AML si applica dal 10 luglio 2027, e la nuova Autorità UE per l'AML avvia nel 2028 la vigilanza diretta su 40 imprese.
- Ai sensi del DORA, un incidente ICT grave deve essere segnalato entro 4 ore dalla sua classificazione e non oltre 24 ore da quando se ne ha conoscenza. L'esternalizzazione non sposta mai tale obbligo.
Cosa comprende la conformità normativa fintech per un'impresa di pagamento?#
La conformità normativa fintech è l'insieme delle regole che un'impresa regolamentata deve rispettare per ottenere l'autorizzazione e mantenerla. Per un'impresa di pagamento o cripto nell'UE o nel Regno Unito ciò significa quattro blocchi: autorizzazione e capitale, AML e sanzioni, resilienza ICT e operativa, e regole di condotta come la tutela dei fondi della clientela. La licenza viene per prima perché determina quale versione degli altri tre blocchi si applica.
Il capitale è il primo dato rigido di questa decisione. La direttiva sui servizi di pagamento (PSD2, art. 7) fissa il capitale iniziale degli istituti di pagamento a 20.000, 50.000 o 125.000 EUR a seconda dei servizi. La direttiva sulla moneta elettronica (art. 4) richiede 350.000 EUR per un istituto di moneta elettronica. MiCA, il regolamento UE sulle cripto-attività, impone a un prestatore di servizi per le cripto-attività (CASP) di detenere il maggiore tra un minimo fisso previsto dall'Allegato IV e un quarto delle spese generali fisse dell'anno precedente (art. 67).
| Tipo di impresa | Licenza UE | Capitale iniziale minimo | Chi vigila |
|---|---|---|---|
| Istituto di pagamento | Autorizzazione PSD2 | 20.000 / 50.000 / 125.000 EUR a seconda del servizio | Autorità nazionale (Regno Unito: FCA) |
| Istituto di moneta elettronica | Autorizzazione EMD2 | 350.000 EUR | Autorità nazionale (Regno Unito: FCA) |
| CASP, classe 1 (trasferimenti, ordini, consulenza) | Autorizzazione MiCA | 50.000 EUR o 1/4 delle spese generali fisse | Autorità nazionale, registro ESMA |
| CASP, classe 2 (custodia, scambio) | Autorizzazione MiCA | 125.000 EUR o 1/4 delle spese generali fisse | Autorità nazionale, registro ESMA |
| CASP, classe 3 (piattaforma di negoziazione) | Autorizzazione MiCA | 150.000 EUR o 1/4 delle spese generali fisse | Autorità nazionale, registro ESMA |
Il capitale è la voce di costo più piccola. La parte più consistente riguarda le persone. Servono un organo di gestione accettato dall'autorità di vigilanza, un responsabile della compliance e un responsabile antiriciclaggio (MLRO), oltre a personale sufficiente nell'entità autorizzata per gestire i controlli.
Quale licenza serve a una fintech nell'UE e nel Regno Unito?#
Serve una licenza per l'attività, non per la tecnologia. Movimentare denaro per conto dei clienti richiede una licenza di istituto di pagamento o di moneta elettronica. Scambiare, detenere o trasferire cripto-attività per conto dei clienti richiede un'autorizzazione MiCA come prestatore di servizi per le cripto-attività (CASP) nell'UE e la registrazione presso la FCA nel Regno Unito. Se si svolgono entrambe le attività, servono entrambe le autorizzazioni, e le probabilità di approvazione sono più basse di quanto la maggior parte dei fondatori si aspetti.
UE: la scadenza MiCA è passata#
Il periodo di transizione per le imprese cripto è terminato. La comunicazione di ESMA sulla fine dei periodi transitori previsti dal MiCA del 17 aprile 2026 afferma:
«Dopo tale data, qualsiasi entità che fornisce servizi per le cripto-attività a clienti UE senza una licenza MiCA sarà in violazione del diritto dell'UE e dovrà cessare di offrire tali servizi.»
La data era il 1° luglio 2026. ESMA non pubblica un totale complessivo, ma il suo file intermedio del registro riporta circa 380 imprese attive, autorizzate o notificate, al 22 ottobre 2026, con il maggior numero concentrato in Germania, Francia e Paesi Bassi. La stessa comunicazione avverte inoltre i clienti che la protezione MiCA vale solo per l'entità giuridica autorizzata nell'UE, e non per le altre società del suo gruppo. Che cosa comporta un fascicolo completo è illustrato nella nostra guida ai requisiti della licenza MiCA per i CASP, mentre il budget è trattato nella nostra analisi dei costi della licenza CASP.
Per gli istituti di pagamento e di moneta elettronica continuano ad applicarsi la PSD2 e la direttiva sulla moneta elettronica. La loro sostituzione è vicina: il pacchetto sui servizi di pagamento è trattato più avanti.
Regno Unito: i tassi di approvazione sono bassi#
La FCA pubblica i propri esiti. La sua tabella delle domande approvate mostra circa il 20% per gli istituti di pagamento e il 40-45% per gli istituti di moneta elettronica nel 2025, in aumento rispetto al 15% e al 15-20% del 2024. La FCA punta a decidere entro 3 mesi sulle domande complete per istituti di pagamento e di moneta elettronica, ed entro 10 mesi su quelle incomplete, obiettivo fissato nel luglio 2025.
Le imprese cripto affrontano un passaggio separato. Devono registrarsi presso la FCA ai sensi dei Money Laundering Regulations prima di iniziare, anche se già detengono una licenza EMI o PI. Dal gennaio 2020 la FCA ha deciso 393 registrazioni di imprese cripto e ne ha approvate 68, pari al 17%. Altre 265 domande sono state ritirate; molte, secondo la FCA, dopo che era diventato chiaro che l'impresa non soddisfaceva lo standard.
Quali norme antiriciclaggio si applicano alle fintech dal 2027?#
L'antiriciclaggio è l'area in cui si concentra la maggior parte delle carenze di compliance delle fintech, ed è anche quella in cui il quadro normativo UE cambia di più. Dal 10 luglio 2027 il regolamento UE antiriciclaggio (AMLR, regolamento (UE) 2024/1624) si applica direttamente in tutti gli Stati membri, sostituendo gran parte delle disposizioni nazionali con cui le imprese hanno lavorato finora. La sesta direttiva antiriciclaggio dovrà essere recepita entro la stessa data.
Con esso arriva anche una vigilanza centrale. Secondo l'Autorità antiriciclaggio dell'UE (AMLA), con sede a Francoforte, nel 2027 selezionerà 40 soggetti obbligati da sottoporre a vigilanza diretta e ne avvierà la vigilanza nel 2028. Tutti gli altri restano sotto la vigilanza nazionale, ma con norme scritte e verificate a livello UE.
Le imprese cripto sono già soggette a un regime più severo. Il regolamento sui trasferimenti di fondi (UE) 2023/1113, la cosiddetta travel rule UE, si applica dal 30 dicembre 2024. Secondo la sintesi del Parlamento europeo sul testo concordato, le informazioni sull'ordinante e sul beneficiario devono accompagnare i trasferimenti di cripto-attività indipendentemente dall'importo. Le linee guida dell'EBA in vigore dalla stessa data indicano ai CASP come comportarsi quando tali informazioni mancano.
Le autorità di vigilanza non attendono il 2027 per far rispettare le norme. Tre casi recenti ne illustrano la tendenza.
- La Banca centrale d'Irlanda ha sanzionato Coinbase Europe per 21.464.734 EUR nel novembre 2025, dopo che, tra aprile 2021 e marzo 2025, 30.442.437 operazioni non erano state monitorate integralmente.
- La FCA ha sanzionato Monzo per 21.091.300 GBP nel luglio 2025 per controlli deboli sulla criminalità finanziaria durante una fase di rapida crescita.
- La Banca di Lituania ha sanzionato Revolut Bank per 3,5 milioni di EUR nell'aprile 2025 per carenze nel monitoraggio dei rapporti d'affari e delle operazioni.
Colm Kincaid, vicegovernatore della Banca centrale d'Irlanda, ha descritto così il rischio: «Il malfunzionamento di un simile sistema in un qualsiasi istituto finanziario crea un'opportunità per i criminali di eludere il rilevamento – e i criminali coglieranno quell'opportunità.»
Il filo conduttore è un monitoraggio che non è stato al passo con la crescita e con i volumi.
Che cosa richiede il DORA alle imprese di pagamento e cripto?#
Il DORA, regolamento sulla resilienza operativa digitale (Digital Operational Resilience Act, regolamento (UE) 2022/2554), si applica dal 17 gennaio 2025. Riguarda gli istituti di pagamento, gli istituti di moneta elettronica e i CASP, e trasforma un'interruzione dei servizi ICT in un evento con rilevanza regolamentare, con scadenze misurate in ore.
Il calendario delle segnalazioni previsto dalle norme tecniche di attuazione si articola in tre fasi. La notifica iniziale è dovuta entro 4 ore dalla classificazione di un incidente come grave, e non oltre 24 ore dal momento in cui se ne ha conoscenza. La relazione intermedia segue entro 72 ore. La relazione finale è dovuta entro un mese. Secondo le Autorità europee di vigilanza, nel 2025 gli enti finanziari hanno segnalato 3.383 incidenti ICT gravi, di cui il 16% provenienti da imprese di pagamento.
Il DORA richiede inoltre un registro delle informazioni per ogni contratto relativo a servizi ICT (art. 28, par. 3). Nel novembre 2025 le autorità di vigilanza hanno designato 19 fornitori terzi di servizi ICT critici, tra cui Amazon Web Services, Google Cloud e Microsoft, per una supervisione diretta a livello UE. Tale supervisione si affianca agli obblighi, senza sostituirli: l'incidente va comunque segnalato, il registro va tenuto e il piano di uscita va testato nel caso in cui il fornitore cloud subisca un guasto.
Come cambiano le regole su salvaguardia e pagamenti entro il 2027?#
Le norme sui fondi della clientela e quelle sull'esecuzione dei pagamenti diventano più stringenti in date fisse nel corso del prossimo anno, mentre la sostituzione della PSD2 non ha ancora una data di applicazione. Se si detengono fondi della clientela o si inviano pagamenti in euro, tre modifiche richiedono interventi già da ora.
Nel Regno Unito, il nuovo regime di salvaguardia della FCA (PS25/12) è entrato in vigore il 7 maggio 2026. Gli istituti di pagamento e di moneta elettronica devono calcolare ogni giorno il proprio requisito di salvaguardia, mantenere un resolution pack e inviare una segnalazione mensile. È richiesta una verifica annuale della salvaguardia, salvo che l'impresa non abbia mai salvaguardato più di 100.000 GBP nelle 53 settimane precedenti.
Nell'UE, il regolamento sui pagamenti istantanei (UE) 2024/886 si applica direttamente agli istituti di pagamento e di moneta elettronica. Secondo la BCE, essi devono essere in grado di ricevere pagamenti istantanei in euro entro il 9 aprile 2027. L'invio è previsto alla stessa data nell'area dell'euro ed entro il 9 luglio 2027 al di fuori di essa. Per le banche dell'area dell'euro, la verifica del beneficiario si applica dal 9 ottobre 2025. I prestatori di servizi di pagamento che offrono bonifici istantanei devono inoltre verificare i propri clienti rispetto agli elenchi di sanzioni UE almeno una volta ogni giorno di calendario (art. 5d). Se la liquidazione passa attraverso IBAN virtuali, occorre verificare che la tempistica del fornitore coincida con quella propria.
Il PSD3 e il regolamento sui servizi di pagamento hanno raggiunto un accordo politico il 27 novembre 2025. L'intesa impone ai prestatori di coprire le perdite dei clienti quando non applicano meccanismi di prevenzione delle frodi, e concede agli istituti di pagamento un accesso non discriminatorio ai conti bancari. La posizione del Consiglio in prima lettura è iscritta all'ordine del giorno per il 29 ottobre 2026; non è ancora stata confermata una data di applicazione.
Calendario della compliance fintech: date da seguire fino al 2028#
Queste sono le date che guidano un piano di compliance per un'impresa di pagamento o cripto. La colonna Stato indica se la norma è già in vigore.
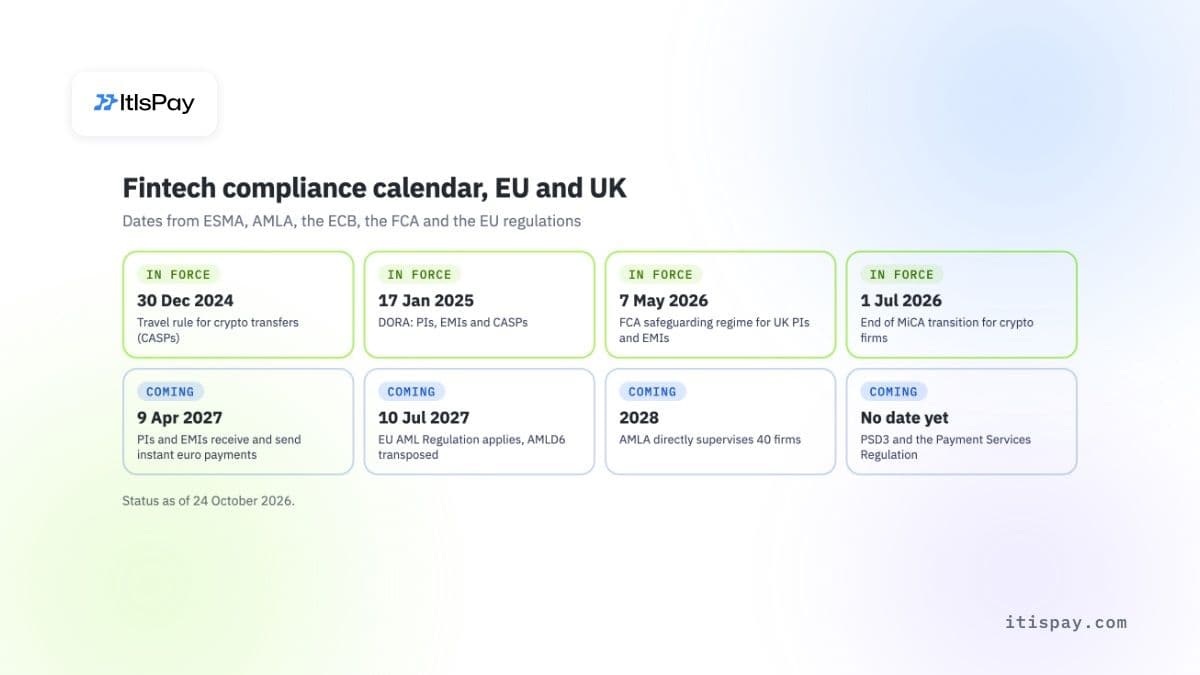
| Data | Regola | Destinatari | Stato |
|---|---|---|---|
| 30 dic 2024 | Travel rule (TFR) per i trasferimenti di cripto-attività | CASP | Sì |
| 17 gen 2025 | DORA | PI, EMI, CASP | Sì |
| 9 ott 2025 | Verifica del beneficiario, area euro | Banche nell'area euro | Sì |
| 7 mag 2026 | Regime di salvaguardia FCA (PS25/12) | PI ed EMI del Regno Unito | Sì |
| 1 lug 2026 | Fine del periodo transitorio MiCA | Operatori cripto che servono clienti UE | Sì |
| 9 apr 2027 | Pagamenti istantanei: PI ed EMI ricevono e inviano (area euro) | PI ed EMI UE | Aperto |
| 9 lug 2027 | Pagamenti istantanei: PI ed EMI inviano (fuori dall'area euro) | PI ed EMI in Stati non appartenenti all'area euro | Aperto |
| 10 lug 2027 | AMLR applicabile, AMLD6 recepita | Tutti i soggetti obbligati | Aperto |
| 2028 | Vigilanza diretta di AMLA su 40 operatori | Operatori selezionati | Aperto |
| Data non ancora fissata | PSD3 e Regolamento sui servizi di pagamento | PI, EMI, banche | Aperto |
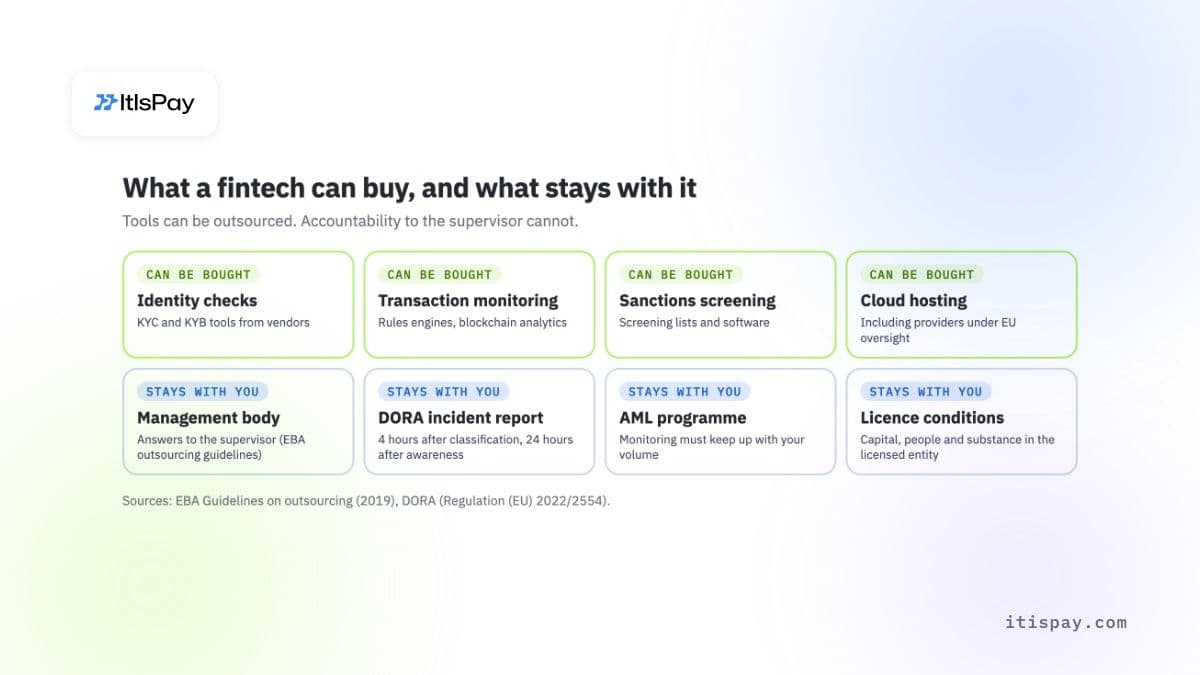
Cosa può esternalizzare una fintech e cosa resta in capo a voi?#
Quasi ogni strumento di un sistema di compliance per le fintech può essere acquistato sul mercato. Verifiche dell'identità, monitoraggio delle transazioni, screening delle sanzioni, analisi della blockchain e hosting in cloud sono tutti disponibili. La responsabilità per questi strumenti, invece, non può essere esternalizzata. Gli orientamenti dell'EBA sull'esternalizzazione riguardano anche gli istituti di pagamento e gli istituti di moneta elettronica. Lo affermano esplicitamente: «L'esternalizzazione di funzioni non può comportare la delega delle responsabilità dell'organo di gestione». Gli stessi orientamenti mettono in guardia le imprese dal diventare «scatole vuote» o «entità di comodo».
Il caso Monzo mostra cosa questo significhi in pratica. Il provvedimento finale della FCA registra una crescita da circa 250.000 clienti all'inizio del 2017 a oltre 12 milioni nell'aprile 2025. Vi si afferma inoltre che «la rapida crescita della clientela non deve andare a scapito della compliance». I controlli non sono cresciuti di pari passo con l'attività.
Dove l'esternalizzazione non aiuta
- Lo strumento di monitoraggio del fornitore non risponde alla vigilanza. Risponde l'organo di gestione.
- Un fornitore cloud critico sotto sorveglianza UE non trasmette la vostra segnalazione di incidente DORA.
- La tutela MiCA copre solo il soggetto autorizzato nell'UE, non le società del gruppo né le affiliate extra-UE.
- Un partner autorizzato copre solo le attività che svolge con la propria licenza, non quelle che gestite direttamente voi.
C'è una seconda strada per le imprese che non vogliono una licenza per ogni attività. Un esercente o una piattaforma che desidera accettare pagamenti in criptovalute può operare tramite un fornitore che detiene la licenza e gestisce la parte regolamentata. L'esercente conserva il rapporto con il cliente e il software. Il compromesso riguarda il controllo: il partner decide quali clienti e quali asset accetta.
Come costruire un quadro di conformità fintech che regga alle verifiche#
Un quadro che supera una verifica di vigilanza si costruisce seguendo un ordine preciso, e ogni passaggio produce un documento che l'autorità di vigilanza richiederà.
- Associa ogni attività a una licenza e a un requisito patrimoniale, utilizzando la tabella sopra. Decidi quali attività autorizzi direttamente e quali svolgi tramite un partner autorizzato.
- Individua le persone responsabili: organo di gestione, responsabile della conformità e responsabile della segnalazione antiriciclaggio. Le autorità di vigilanza le valutano individualmente.
- Costruisci il programma AML secondo lo standard dell'AMLR già ora, non a luglio 2027: valutazione del rischio, adeguata verifica della clientela, monitoraggio delle transazioni dimensionato sul volume, dati della travel rule per le cripto-attività.
- Predisponi le basi del DORA: quadro di gestione del rischio ICT, registro delle informazioni, classificazione degli incidenti e un manuale operativo per la segnalazione entro 4 ore.
- Tieni il calendario di conformità fintech sopra indicato all'attenzione del consiglio di amministrazione e rivedilo ogni trimestre. Tre delle sue scadenze cadono nel 2027.
Stai preparando una domanda come prestatore di servizi per le cripto-attività (CASP)? Evda aiuta il tuo team a predisporre il fascicolo di licenza e a verificarlo rispetto ai requisiti MiCA prima che arrivi all'autorità di regolamentazione, così le lacune emergono quando sono ancora facili da correggere. Se costruire una propria licenza e un proprio team di conformità non è ancora la scelta giusta, ItisPay fornisce il livello software. Il nostro partner autorizzato nell'UE come CASP e istituto di pagamento detiene l'autorizzazione e si fa carico degli obblighi regolamentari.
Questo articolo ha finalità puramente informative e non costituisce consulenza legale o regolamentare.

