

El compliance fintech para una entidad de pagos o cripto en la UE o el Reino Unido se reduce a cuatro obligaciones que no puede delegar en nadie más. Son la licencia, los controles AML de prevención del blanqueo de capitales, la resiliencia de las TIC y la protección de los fondos de los clientes. La mayoría de ellas tendrá un nuevo marco normativo, un nuevo supervisor o un plazo firme antes de 2028.
El orden importa. La licencia determina qué normas se aplican, el programa AML determina si usted conserva la licencia y DORA determina cómo informa el día en que fallan sus sistemas. Esta guía organiza esas obligaciones por tipo de entidad, enumera los plazos y separa el trabajo que puede contratar de la responsabilidad que no puede delegar.
Momentos clave
En resumen
- Su licencia define su marco normativo: una entidad de pago necesita entre 20 000 y 125 000 EUR de capital inicial, una entidad de dinero electrónico 350 000 EUR y un proveedor de servicios de criptoactivos (CASP) entre 50 000 y 150 000 EUR.
- El periodo transitorio de MiCA terminó el 1 de julio de 2026. Cualquier empresa que preste servicios cripto a clientes de la UE sin licencia MiCA infringe ahora el Derecho de la UE.
- El Reglamento AML de la UE se aplica desde el 10 de julio de 2027, y la nueva Autoridad AML de la UE inicia la supervisión directa de 40 entidades en 2028.
- En virtud de DORA, un incidente grave de TIC debe notificarse en un plazo de 4 horas desde su clasificación y, como máximo, 24 horas después de que usted tenga conocimiento de él. La externalización nunca traslada esa obligación.
¿Qué abarca el compliance fintech para una entidad de pagos?#
El compliance normativo fintech es el conjunto de reglas que una entidad regulada debe cumplir para obtener la autorización y mantenerla. Para una empresa de pagos o cripto en la UE o el Reino Unido, esto implica cuatro bloques: autorización y capital, AML y sanciones, resiliencia de las TIC y operativa, y normas de conducta, como la salvaguarda de los fondos de los clientes. La licencia va primero porque determina qué versión de los otros tres bloques le es aplicable.
El capital es el primer dato firme en esa decisión. La Directiva de servicios de pago (PSD2, art. 7) fija el capital inicial de las entidades de pago en 20 000, 50 000 o 125 000 EUR según los servicios. La Directiva sobre dinero electrónico (art. 4) exige 350 000 EUR a una entidad de dinero electrónico. MiCA, el reglamento de la UE sobre criptoactivos, exige a un CASP mantener el importe más alto entre un mínimo fijo del anexo IV o un cuarto de los gastos fijos generales del ejercicio anterior (art. 67).
| Tipo de entidad | Licencia en la UE | Capital inicial mínimo | Supervisor |
|---|---|---|---|
| Entidad de pago | Autorización PSD2 | 20 000 / 50 000 / 125 000 EUR según el servicio | Autoridad nacional (Reino Unido: FCA) |
| Entidad de dinero electrónico | Autorización EMD2 | 350 000 EUR | Autoridad nacional (Reino Unido: FCA) |
| CASP, clase 1 (transferencias, órdenes, asesoramiento) | Autorización MiCA | 50 000 EUR o 1/4 de los gastos fijos | Autoridad nacional, registro de ESMA |
| CASP, clase 2 (custodia, intercambio) | Autorización MiCA | 125 000 EUR o 1/4 de los gastos fijos | Autoridad nacional, registro de ESMA |
| CASP, clase 3 (plataforma de negociación) | Autorización MiCA | 150 000 EUR o 1/4 de los gastos fijos | Autoridad nacional, registro de ESMA |
El capital es la parte más pequeña del coste. La parte mayor son las personas. Necesita un órgano de administración que el supervisor acepte, un responsable de cumplimiento y un responsable de prevención del blanqueo de capitales (MLRO), y personal suficiente en la entidad autorizada para ejecutar los controles.
¿Qué licencia necesita una fintech en la UE y en el Reino Unido?#
Necesita una licencia por la actividad, no por la tecnología. Mover dinero de clientes requiere una licencia de entidad de pago o de dinero electrónico. Cambiar, custodiar o transferir criptoactivos por cuenta de clientes requiere una autorización MiCA de proveedor de servicios de criptoactivos (CASP) en la UE y el registro en la FCA en el Reino Unido. Si hace ambas cosas, necesita las dos, y las probabilidades de aprobación son más bajas de lo que espera la mayoría de los fundadores.
UE: el plazo de MiCA ya ha vencido#
El periodo de gracia para las empresas de criptoactivos ha terminado. La declaración de ESMA sobre el fin de los periodos transitorios de MiCA, publicada el 17 de abril de 2026, indica:
«Tras esta fecha, cualquier entidad que preste servicios de criptoactivos a clientes de la UE sin licencia MiCA infringirá el Derecho de la UE y deberá dejar de ofrecer dichos servicios.»
La fecha límite fue el 1 de julio de 2026. ESMA no publica una cifra total destacada, pero su archivo provisional del registro recogía unas 380 entidades activas, autorizadas o notificadas, a 22 de octubre de 2026, con Alemania, Francia y los Países Bajos como los países con más entidades. La misma declaración advierte a los clientes de que la protección de MiCA solo se aplica a la entidad jurídica autorizada en la UE, y no a otras empresas de su grupo. Lo que implica un expediente completo se explica en nuestra guía sobre requisitos de la licencia MiCA CASP, y el presupuesto, en nuestro desglose sobre el coste de la licencia CASP.
Para las entidades de pago y de dinero electrónico, siguen aplicándose PSD2 y la Directiva de dinero electrónico. Su sustitución está próxima: el paquete de servicios de pago se trata más abajo.
Reino Unido: las tasas de aprobación son bajas#
La FCA publica sus propios resultados. Su tabla de solicitudes aprobadas muestra alrededor del 20 % para las entidades de pago y del 40-45 % para las entidades de dinero electrónico en 2025, frente al 15 % y al 15-20 % en 2024. La FCA pretende resolver las solicitudes completas de pago y de dinero electrónico en un plazo de 3 meses, y las incompletas en 10 meses, un objetivo que fijó en julio de 2025.
Las empresas de criptoactivos se enfrentan a un filtro aparte. Deben registrarse en la FCA con arreglo a las Money Laundering Regulations antes de empezar, incluso si ya tienen una licencia de EMI o de PI. Desde enero de 2020, la FCA ha resuelto 393 registros de criptoactivos y ha aprobado 68, es decir, el 17 %. Además, se retiraron 265 solicitudes, muchas de ellas, según la FCA, una vez que quedó claro que la empresa no cumplía el estándar.
¿Qué normas AML se aplican a las fintech desde 2027?#
La lucha contra el blanqueo de capitales es el ámbito en el que se producen la mayoría de los fallos de cumplimiento de las fintech y en el que más cambia el marco normativo de la UE. Desde el 10 de julio de 2027, el Reglamento AML de la UE (AMLR, Reglamento (UE) 2024/1624) se aplica directamente en todos los Estados miembros, sustituyendo buena parte del detalle nacional con el que las empresas han trabajado hasta ahora. La Sexta Directiva AML debe transponerse en la misma fecha.
Con ello llega también un supervisor central. Según la Autoridad de la UE contra el blanqueo de capitales, con sede en Fráncfort, seleccionará 40 entidades obligadas para la supervisión directa durante 2027 y empezará a supervisarlas en 2028. El resto seguirá en manos del supervisor nacional, pero con normas redactadas y verificadas a nivel de la UE.
Las empresas de criptoactivos ya están sujetas a un régimen más estricto. El Reglamento sobre transferencias de fondos (UE) 2023/1113, la «regla de viaje» de la UE, se aplica desde el 30 de diciembre de 2024. Según el resumen del texto acordado elaborado por el Parlamento Europeo, la información del ordenante y del beneficiario debe acompañar a las transferencias de criptoactivos sea cual sea su importe. Las directrices de la EBA, en vigor desde la misma fecha, indican a los CASP qué hacer cuando falta esa información.
Los supervisores no esperan a 2027 para hacer cumplir la norma. Tres casos recientes muestran la pauta.
- El Banco Central de Irlanda multó a Coinbase Europe con 21 464 734 EUR en noviembre de 2025, después de que 30 442 437 transacciones no se monitorizaran por completo entre abril de 2021 y marzo de 2025.
- La FCA multó a Monzo con 21 091 300 GBP en julio de 2025 por controles débiles contra los delitos financieros durante un periodo de crecimiento rápido.
- El Banco de Lituania multó a Revolut Bank con 3,5 millones de EUR en abril de 2025 por fallos en la monitorización de las relaciones de negocio y de las transacciones.
Colm Kincaid, subgobernador del Banco Central de Irlanda, planteó así el riesgo: «El fallo de un sistema de este tipo en cualquier entidad financiera crea una oportunidad para que los delincuentes eludan la detección, y los delincuentes aprovecharán esa oportunidad.»
El nexo común es una monitorización que no fue capaz de seguir el ritmo del crecimiento y del volumen.
¿Qué exige DORA a las empresas de pago y de criptoactivos?#
DORA, el Reglamento sobre resiliencia operativa digital (Reglamento (UE) 2022/2554), se aplica desde el 17 de enero de 2025. Abarca a las entidades de pago, las entidades de dinero electrónico y los CASP, y convierte una interrupción de los servicios TIC en un hecho regulatorio con plazos medidos en horas.
El calendario de notificación con arreglo a las normas técnicas tiene tres etapas. La notificación inicial debe presentarse en un plazo de 4 horas desde que se clasifica un incidente como grave, y a más tardar 24 horas después de que tenga conocimiento de él. El informe intermedio llega en un plazo de 72 horas. El informe final vence en un mes. Según las Autoridades Europeas de Supervisión, las entidades financieras notificaron 3383 incidentes TIC graves en 2025, y el 16 % procedió de entidades de pago.
DORA también exige un registro de información de cada contrato de servicios TIC (art. 28, apartado 3). En noviembre de 2025 los supervisores designaron a 19 proveedores terceros críticos de servicios TIC, entre ellos Amazon Web Services, Google Cloud y Microsoft, para su supervisión directa a nivel de la UE. Esa supervisión se suma a sus obligaciones, no las sustituye: sigue teniendo que notificar el incidente, mantener el registro y probar su plan de salida si falla su proveedor de nube.
¿Cómo cambian la salvaguarda de fondos y las normas de pago de aquí a 2027?#
Las normas sobre fondos de clientes y sobre ejecución de pagos se endurecen en fechas fijas durante el próximo año, mientras que la sustitución de PSD2 todavía no tiene fecha de aplicación. Si custodia fondos de clientes o envía pagos en euros, hay tres cambios que requieren trabajo desde ahora.
En el Reino Unido, el nuevo régimen de salvaguarda de la FCA (PS25/12) entró en vigor el 7 de mayo de 2026. Las entidades de pago y de dinero electrónico deben calcular cada día su requisito de salvaguarda, mantener un paquete de resolución y presentar una declaración mensual. Es obligatoria una auditoría anual de salvaguarda, salvo que la entidad no haya custodiado más de 100 000 GBP en ningún momento de las 53 semanas anteriores.
En la UE, el Reglamento sobre pagos instantáneos (UE) 2024/886 afecta directamente a las entidades de pago y de dinero electrónico. Según el BCE, deben estar en condiciones de recibir pagos instantáneos en euros a más tardar el 9 de abril de 2027. El envío vence en la misma fecha en la zona del euro y a más tardar el 9 de julio de 2027 fuera de ella. Para los bancos de la zona del euro, la verificación del beneficiario se aplica desde el 9 de octubre de 2025. Los proveedores de servicios de pago que ofrecen transferencias instantáneas también deben cribar a sus clientes frente a las listas de sanciones de la UE al menos una vez cada día natural (art. 5, letra d). Si su liquidación se realiza a través de IBAN virtuales, compruebe que el calendario de su proveedor coincide con el suyo.
PSD3 y el Reglamento de servicios de pago alcanzaron un acuerdo político el 27 de noviembre de 2025. El acuerdo obliga a los proveedores a cubrir las pérdidas de los clientes cuando no apliquen mecanismos de prevención del fraude, y concede a las entidades de pago un acceso no discriminatorio a las cuentas bancarias. La posición en primera lectura del Consejo figura en el orden del día del 29 de octubre de 2026; todavía no hay una fecha de aplicación confirmada.
Calendario de cumplimiento para fintech: fechas a seguir hasta 2028#
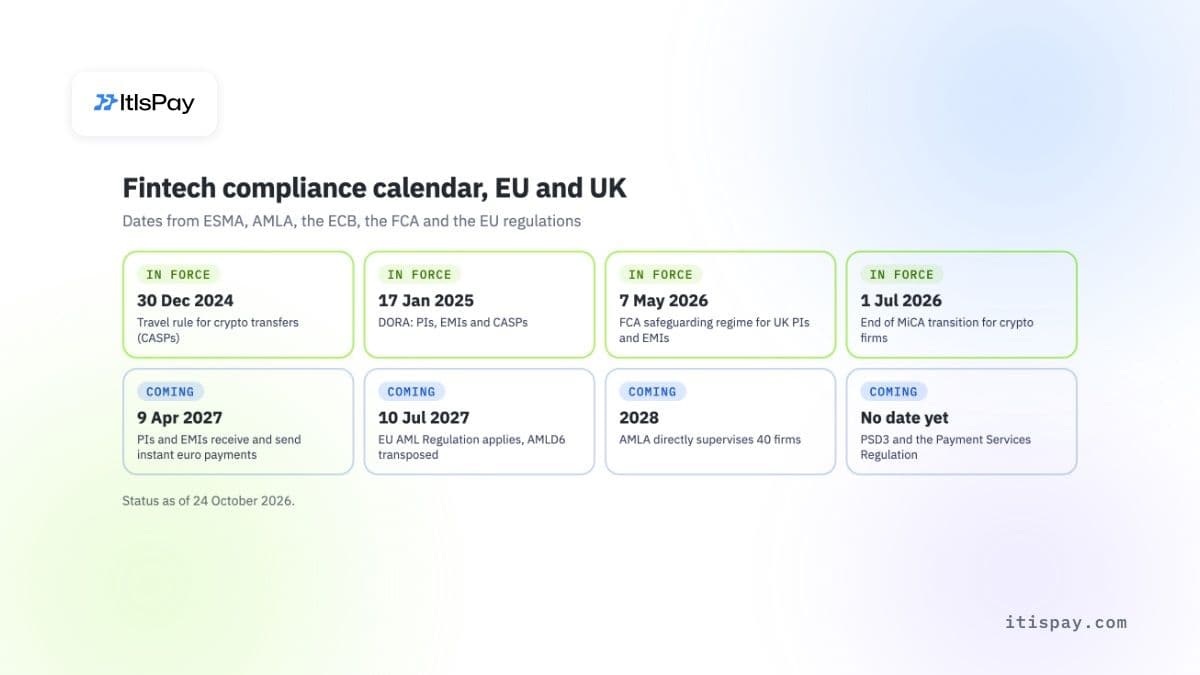
Estas son las fechas que determinan un plan de cumplimiento para una empresa de pago o de criptoactivos. El estado indica si la norma ya se aplica.
| Fecha | Norma | A quién afecta | Estado |
|---|---|---|---|
| 30 dic 2024 | Regla de viaje (TFR) para transferencias de criptoactivos | Proveedores de servicios de criptoactivos (CASP) | Sí |
| 17 ene 2025 | DORA | Entidades de pago (PI), entidades de dinero electrónico (EMI), CASP | Sí |
| 9 oct 2025 | Verificación del beneficiario, zona euro | Bancos de la zona euro | Sí |
| 7 may 2026 | Régimen de salvaguarda de la FCA (PS25/12) | PI y EMI del Reino Unido | Sí |
| 1 jul 2026 | Fin del periodo transitorio de MiCA | Empresas de criptoactivos que atienden a clientes de la UE | Sí |
| 9 abr 2027 | Pagos instantáneos: PI y EMI reciben y envían (zona euro) | PI y EMI de la UE | Abierto |
| 9 jul 2027 | Pagos instantáneos: PI y EMI envían (fuera de la zona euro) | PI y EMI en Estados no pertenecientes a la zona euro | Abierto |
| 10 jul 2027 | Aplicación del AMLR; transposición de la AMLD6 | Todos los sujetos obligados | Abierto |
| 2028 | Supervisión directa de la AMLA sobre 40 entidades | Entidades seleccionadas | Abierto |
| Sin fecha por ahora | PSD3 y Reglamento de Servicios de Pago (PSR) | PI, EMI, bancos | Abierto |
¿Qué puede externalizar una fintech y qué sigue siendo responsabilidad suya?#
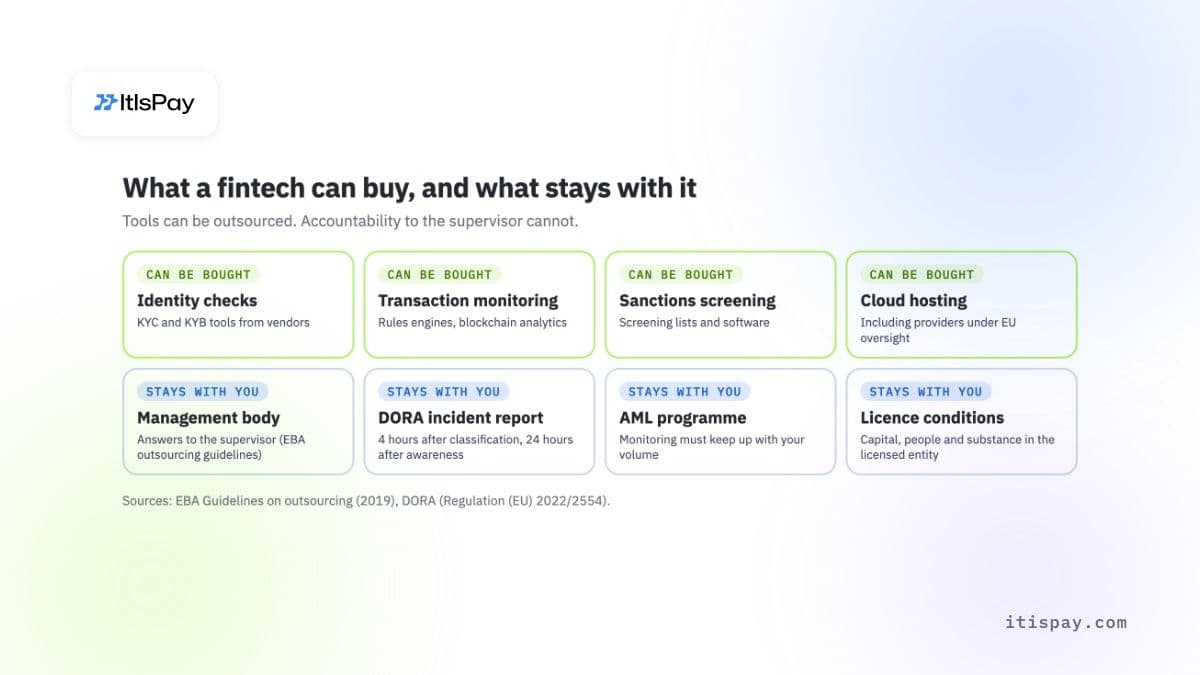
Casi cualquier herramienta de un marco de cumplimiento para fintech se puede comprar. Las verificaciones de identidad, la monitorización de transacciones, el cribado de sanciones, el análisis de blockchain y el alojamiento en la nube están todos disponibles en el mercado. Lo que no se puede externalizar es la responsabilidad sobre ellos. Las directrices de externalización de la EBA también se aplican a las entidades de pago y de dinero electrónico. Lo dicen directamente: «La externalización de funciones no puede dar lugar a la delegación de las responsabilidades del órgano de administración». Las mismas directrices advierten a las entidades de no convertirse en «cáscaras vacías» o «entidades buzón».
El caso de Monzo muestra lo que eso significa en la práctica. El aviso final de la FCA recoge un crecimiento de unos 250 000 clientes a principios de 2017 a más de 12 millones en abril de 2025. También afirma que «el rápido crecimiento de clientes no puede producirse en detrimento del cumplimiento». Los controles no crecieron al mismo ritmo que el negocio.
Dónde la externalización no ayuda
- Una herramienta de monitorización de un proveedor no responde ante el supervisor. Su órgano de administración sí.
- Un proveedor de nube crítico bajo supervisión de la UE no presenta su informe de incidentes DORA.
- La protección de MiCA cubre solo a la entidad autorizada en la UE, no a las empresas del grupo ni a las filiales extracomunitarias.
- Un socio autorizado solo cubre las actividades que realiza con su propia licencia, no las que usted desarrolla por su cuenta.
Existe una segunda vía para las empresas que no quieren una licencia para cada actividad. Un comerciante o plataforma que quiera aceptar pagos en criptomonedas puede trabajar a través de un proveedor que posee la licencia y gestiona la parte regulada. El comerciante conserva la relación con el cliente y el software. La contrapartida es el control: el socio decide qué clientes y qué activos acepta.
Cómo crear un marco de cumplimiento normativo para fintech que resista la supervisión#
Un marco que supera una revisión supervisora se construye en un orden fijo, y cada paso genera un documento que el supervisor solicitará.
- Asigne cada actividad a una licencia y a un requisito de capital, usando la tabla anterior. Decida qué licencias obtiene usted mismo y qué se gestiona a través de un socio con licencia.
- Designe a los responsables: el órgano de administración, el responsable de cumplimiento y el responsable de prevención del blanqueo de capitales (MLRO). Los supervisores los evalúan de forma individual.
- Desarrolle ya el programa AML conforme al estándar del AMLR, no en julio de 2027: evaluación de riesgos, diligencia debida con clientes, monitorización de transacciones dimensionada a su volumen y datos de la regla de viaje (travel rule) para criptoactivos.
- Implante los fundamentos de DORA: marco de riesgo TIC, registro de información, clasificación de incidentes y una guía operativa (runbook) de notificación en 4 horas.
- Mantenga el calendario de cumplimiento fintech anterior ante el consejo de administración y revíselo cada trimestre. Tres de sus fechas caen en 2027.
¿Prepara usted una solicitud como proveedor de servicios de criptoactivos (CASP)? Evda ayuda a su equipo a reunir el expediente de licencia y a verificarlo frente a los requisitos de MiCA antes de que llegue al regulador, para que las lagunas salgan a la luz cuando todavía son baratas de corregir. Si crear su propia licencia y su propio equipo de cumplimiento aún no es la decisión adecuada, ItisPay ofrece la capa de software. Nuestro socio, con licencia de la UE como CASP y entidad de pago, posee la autorización y asume las obligaciones regulatorias.
Este artículo tiene únicamente fines informativos y no constituye asesoramiento jurídico ni regulatorio.

