

Avrupa Birliği'nde veya Birleşik Krallık'ta bir ödeme ya da kripto firması için fintech uyumluluğu, kimseye devredemeyeceğiniz dört yükümlülüğe iner. Bunlar lisans, AML kontrolleri, BT dayanıklılığı ve müşteri fonlarının korunmasıdır. Bunların çoğu için şimdi ile 2028 arasında yeni bir kural kitabı, yeni bir denetleyici ya da kesin bir son tarih söz konusu.
Sıralama önemlidir. Lisans hangi kuralların uygulanacağını belirler, AML programı lisansı koruyup koruyamayacağınızı belirler, DORA ise sistemleriniz arızalandığı gün nasıl raporlama yapacağınızı belirler. Bu rehber bu yükümlülükleri firma türüne göre haritalandırır, tarihleri listeler ve satın alabileceğiniz işi, devredemeyeceğiniz hesap verebilirlikten ayırır.
Önemli anlar
Kısaca
- Lisansınız kural kitabınızı belirler: bir ödeme kuruluşu 20.000 ila 125.000 EUR başlangıç sermayesine, bir e-para kuruluşu 350.000 EUR'ya, bir kripto varlık hizmet sağlayıcısı 50.000 ila 150.000 EUR'ya ihtiyaç duyar.
- MiCA geçiş dönemi 1 Temmuz 2026'da sona erdi. MiCA lisansı olmadan AB müşterilerine kripto hizmetleri sunan her firma artık AB hukukunu ihlal ediyor.
- AB AML Tüzüğü 10 Temmuz 2027'den itibaren uygulanmaya başlıyor ve yeni AB AML Otoritesi 2028'de 40 firmanın doğrudan denetimine başlıyor.
- DORA kapsamında büyük bir BT olayı, büyük olarak sınıflandırıldıktan sonra 4 saat içinde ve olaydan haberdar olunmasından en geç 24 saat sonra raporlanmalıdır. Dış kaynak kullanımı bu yükümlülüğü asla başkasına devretmez.
Bir ödeme firması için fintech uyumluluğu neleri kapsar?#
Fintech düzenleyici uyumluluğu, düzenlenmiş bir firmanın yetkilendirilmek ve yetkilendirmeyi sürdürmek için karşılaması gereken kurallar bütünüdür. AB veya Birleşik Krallık'taki bir ödeme ya da kripto işletmesi için bu dört bloktan oluşur: yetkilendirme ve sermaye, AML ve yaptırımlar, BT ve operasyonel dayanıklılık ile müşteri fonlarının korunması gibi davranış kuralları. Lisans ilk sıradadır, çünkü diğer üç bloğun sizin için hangi sürümünün geçerli olacağını o belirler.
Sermaye, bu kararda ilk kesin rakamdır. Ödeme Hizmetleri Direktifi (PSD2, Md. 7), ödeme kuruluşları için başlangıç sermayesini hizmetlere bağlı olarak 20.000, 50.000 veya 125.000 EUR olarak belirler. E-Para Direktifi (Md. 4) bir e-para kuruluşu için 350.000 EUR şart koşar. AB'nin kripto varlık düzenlemesi olan MiCA, bir kripto varlık hizmet sağlayıcısının (CASP) Ek IV'teki sabit asgari tutar ile önceki yılın sabit genel giderlerinin dörtte birinden yüksek olanını bulundurmasını zorunlu kılar (Md. 67).
| Firma türü | AB lisansı | Asgari başlangıç sermayesi | Kim denetler |
|---|---|---|---|
| Ödeme kuruluşu | PSD2 yetkilendirmesi | Hizmete göre 20.000 / 50.000 / 125.000 EUR | Ulusal otorite (Birleşik Krallık: FCA) |
| E-para kuruluşu | EMD2 yetkilendirmesi | 350.000 EUR | Ulusal otorite (Birleşik Krallık: FCA) |
| CASP, 1. sınıf (transfer, emir, danışmanlık) | MiCA yetkilendirmesi | 50.000 EUR veya sabit genel giderlerin 1/4'ü | Ulusal otorite, ESMA kaydı |
| CASP, 2. sınıf (saklama, borsa) | MiCA yetkilendirmesi | 125.000 EUR veya sabit genel giderlerin 1/4'ü | Ulusal otorite, ESMA kaydı |
| CASP, 3. sınıf (işlem platformu) | MiCA yetkilendirmesi | 150.000 EUR veya sabit genel giderlerin 1/4'ü | Ulusal otorite, ESMA kaydı |
Sermaye, maliyetin en küçük parçasıdır. Asıl büyük kısmı insan kaynağıdır. Denetim makamının kabul ettiği bir yönetim kurulu, bir uyum görevlisi ve bir kara para aklamayı önleme raporlama görevlisi (MLRO) gerekir; ayrıca lisanslı kuruluşta kontrolleri yürütecek yeterli personel bulunmalıdır.
Bir fintech AB ve Birleşik Krallık'ta hangi lisansa ihtiyaç duyar?#
Teknoloji için değil, faaliyet için lisansa ihtiyaç duyarsınız. Müşteriler adına para transfer etmek, bir ödeme kuruluşu veya e-para lisansı gerektirir. Müşteriler adına kripto varlıkları değiştirmek, saklamak veya transfer etmek ise AB'de MiCA kripto varlık hizmet sağlayıcısı (CASP) yetkilendirmesi, Birleşik Krallık'ta ise FCA kaydı gerektirir. Her ikisini de yapıyorsanız, ikisine de ihtiyacınız vardır ve onay olasılıkları çoğu kurucunun beklediğinden düşüktür.
AB: MiCA son tarihi geçti#
Kripto firmaları için geçiş süresi sona erdi. ESMA'nın 17 Nisan 2026 tarihli MiCA geçiş dönemlerinin sona ermesine ilişkin açıklaması şöyle diyor:
“Bu tarihten sonra, MiCA lisansı olmadan AB müşterilerine kripto varlık hizmetleri sunan herhangi bir kuruluş AB hukukunu ihlal etmiş olacak ve bu hizmetleri sunmayı durdurmak zorunda kalacaktır.”
Tarih 1 Temmuz 2026'ydı. ESMA bir toplam rakam yayımlamıyor; ancak geçici kayıt dosyası, 22 Ekim 2026 itibarıyla yetkilendirilmiş veya bildirimde bulunmuş yaklaşık 380 aktif firmayı listeledi. En çok firma Almanya, Fransa ve Hollanda'da bulunuyor. Aynı açıklama, müşterileri MiCA korumasının yalnızca AB'de yetkilendirilmiş tüzel kişi için geçerli olduğu, aynı gruptaki diğer şirketler için geçerli olmadığı konusunda uyarıyor. Eksiksiz bir başvuru dosyasının neleri içerdiğini MiCA CASP lisans gereklilikleri rehberimizde, bütçeyi ise CASP lisans maliyeti dökümümüzde ele alıyoruz.
Ödeme ve e-para kuruluşları için PSD2 ve E-Para Direktifi hâlâ geçerlidir. Yerini alacak düzenleme yakın: ödeme hizmetleri paketi aşağıda ele alınmıştır.
Birleşik Krallık: onay oranları düşük#
FCA kendi sonuçlarını yayımlıyor. Onaylanan başvurulara ilişkin tablosu, 2025'te ödeme kuruluşları için yaklaşık %20, e-para kuruluşları için ise %40-45 onay oranı gösteriyor; 2024'te bu oranlar sırasıyla %15 ve %15-20'ydi. FCA, Temmuz 2025'te belirlediği bir hedef doğrultusunda, eksiksiz ödeme ve e-para başvurularını 3 ay, eksik olanları ise 10 ay içinde karara bağlamayı amaçlıyor.
Kripto firmaları ayrı bir engelle karşılaşır. Başlamadan önce, EMI veya PI lisansına sahip olsalar bile Para Aklamanın Önlenmesi Düzenlemeleri (Money Laundering Regulations) kapsamında FCA'ya kayıt olmak zorundadırlar. Ocak 2020'den bu yana FCA 393 kripto kaydına karar verdi ve bunların 68'ini onayladı; yani %17. Ayrıca 265 başvuru geri çekildi. FCA'ya göre bunların birçoğu, firmanın standardı karşılamadığı açıkça anlaşıldıktan sonra geri çekildi.
2027'den itibaren fintech'lere hangi AML kuralları uygulanır?#
Kara para aklamayla mücadele, fintech uyum başarısızlıklarının en çok yaşandığı alan ve AB kural kitabının en çok değiştiği alandır. 10 Temmuz 2027'den itibaren AB AML Tüzüğü (AMLR, Tüzük (AB) 2024/1624), her üye devlette doğrudan uygulanacak ve firmaların şimdiye kadar uğraştığı ulusal ayrıntıların büyük bölümünün yerini alacaktır. Altıncı AML Direktifi de aynı tarihe kadar iç hukuka aktarılmalıdır.
Bununla birlikte merkezi bir denetleyici de geliyor. Frankfurt'ta bulunan AB Kara Para Aklamayla Mücadele Otoritesi'ne göre, 2027 boyunca doğrudan denetim için 40 yükümlü kuruluş seçecek ve bunları 2028'de denetlemeye başlayacak. Diğer herkes ulusal denetleyicinin denetiminde kalacak; ancak kurallar AB düzeyinde yazılmış ve denetlenmiş olacak.
Kripto firmaları şimdiden daha sıkı bir rejime tabi. Fon Transferi Tüzüğü (AB) 2023/1113, yani AB seyahat kuralı, 30 Aralık 2024'ten beri uygulanıyor. Avrupa Parlamentosu'nun kararlaştırılan metnin özetine göre, kripto varlık transferlerinde tutar ne olursa olsun gönderen ve alıcı bilgileri transferle birlikte gitmelidir. Aynı tarihte yürürlüğe giren EBA kılavuzları ise bu bilgi eksik olduğunda CASP'lere ne yapmaları gerektiğini bildiriyor.
Denetleyiciler yaptırım uygulamak için 2027'yi beklemiyor. Son üç vaka bu örüntüyü gösteriyor.
- İrlanda Merkez Bankası, Nisan 2021 ile Mart 2025 arasında 30.442.437 işlemin tam olarak izlenmemesinin ardından Kasım 2025'te Coinbase Europe'a EUR 21.464.734 ceza kesti.
- FCA, hızlı büyüme döneminde zayıf mali suç kontrolleri nedeniyle Temmuz 2025'te Monzo'ya GBP 21.091.300 ceza kesti.
- Litvanya Bankası, iş ilişkilerinin ve işlemlerin izlenmesindeki başarısızlıklar nedeniyle Nisan 2025'te Revolut Bank'a 3,5 milyon EUR ceza kesti.
İrlanda Merkez Bankası Başkan Yardımcısı (Deputy Governor) Colm Kincaid riski şöyle özetledi: “Herhangi bir finansal kuruluşta böyle bir sistemin başarısız olması, suçlulara tespit edilmekten kaçma fırsatı yaratır – ve suçlular bu fırsatı değerlendirir.”
Ortak nokta, büyüme ve işlem hacmine ayak uyduramayan izleme sistemleridir.
DORA ödeme ve kripto firmalarından neler talep ediyor?#
DORA, Dijital Operasyonel Dayanıklılık Tüzüğü (Tüzük (AB) 2022/2554), 17 Ocak 2025'ten beri uygulanıyor. Ödeme kuruluşlarını, e-para kuruluşlarını ve CASP'leri kapsar; bir BT kesintisini, saatlerle ölçülen süreleri olan bir düzenleyici olaya dönüştürür.
Teknik standartlar kapsamındaki raporlama süreci üç adımdan oluşur. İlk bildirim, bir olayı büyük olarak sınıflandırdıktan sonra 4 saat içinde ve bundan haberdar olduğunuz tarihten en geç 24 saat sonra yapılmalıdır. Ara rapor 72 saat içinde takip eder. Nihai rapor bir ay içinde verilmelidir. Avrupa Denetim Otoriteleri'ne (ESA'lar) göre finansal kuruluşlar 2025'te 3.383 büyük BT olayı bildirdi ve bunların %16'sı ödeme firmalarından geldi.
DORA ayrıca her BT hizmeti sözleşmesi için bir bilgi sicili tutulmasını şart koşar (Madde 28(3)). Kasım 2025'te denetleyiciler, Amazon Web Services, Google Cloud ve Microsoft dahil 19 kritik BT üçüncü taraf sağlayıcısını doğrudan AB gözetimi için belirledi. Bu gözetim sizin yükümlülüklerinizin yerine değil, bunların üzerine eklenir: olayı yine siz bildirir, sicili tutar ve bulut sağlayıcınız başarısız olursa çıkış planınızı test edersiniz.
2027'ye kadar müşteri fonu koruma ve ödeme kuralları nasıl değişiyor?#
Müşteri parası kuralları ile ödeme yürütme kuralları, önümüzdeki yıl boyunca sabit tarihlerde sıkılaşıyor; PSD2'nin yerini alacak düzenlemenin ise henüz uygulama tarihi belirlenmedi. Müşteri fonu tutuyorsanız veya euro ödemeleri gönderiyorsanız, üç değişiklik şimdiden çalışma gerektirir.
Birleşik Krallık'ta FCA'nın yeni müşteri fonu koruma rejimi (PS25/12), 7 Mayıs 2026'da yürürlüğe girdi. Ödeme ve e-para kuruluşlarının koruma gerekliliklerini her gün hesaplaması, bir çözümleme (resolution) paketi hazır bulundurması ve aylık bir rapor sunması gerekir. Firma önceki 53 hafta içinde herhangi bir noktada en fazla 100.000 GBP koruduysa yıllık koruma denetimi zorunlu değildir; aksi halde zorunludur.
AB'de Anlık Ödemeler Tüzüğü (AB) 2024/886, ödeme ve e-para kuruluşlarına doğrudan uygulanıyor. ECB'ye göre bu kuruluşların 9 Nisan 2027'ye kadar anlık euro ödemelerini alabilmesi gerekiyor. Gönderme, euro bölgesinde aynı tarihte, euro bölgesi dışında ise 9 Temmuz 2027'de zorunlu hale geliyor. Euro bölgesindeki bankalar için alıcı doğrulaması 9 Ekim 2025'ten beri uygulanıyor. Anlık transfer sunan ödeme hizmet sağlayıcıları ayrıca müşterilerini AB yaptırım listelerine takvim günü başına en az bir kez taramalıdır (Madde 5d). Mutabakat/uzlaşmanız sanal IBAN'lar üzerinden yapılıyorsa, sağlayıcınızın takviminin sizinkiyle uyuştuğunu kontrol edin.
PSD3 ve Ödeme Hizmetleri Tüzüğü, 27 Kasım 2025'te siyasi bir anlaşmaya vardı. Anlaşma, sağlayıcıların dolandırıcılığı önleyici mekanizmaları uygulamamaları hâlinde müşteri kayıplarını karşılamalarını sağlıyor ve ödeme kuruluşlarına banka hesaplarına ayrımcılık gözetmeyen erişim hakkı tanıyor. Konsey'in birinci okuma pozisyonu 29 Ekim 2026 tarihli gündemde yer alıyor; henüz doğrulanmış bir uygulama tarihi yok.
Fintech uyum takvimi: 2028'e kadar izlenecek tarihler#
Bunlar, bir ödeme veya kripto firmasının uyum planını yönlendiren tarihlerdir. Durum, kuralın hâlihazırda geçerli olup olmadığını gösterir.
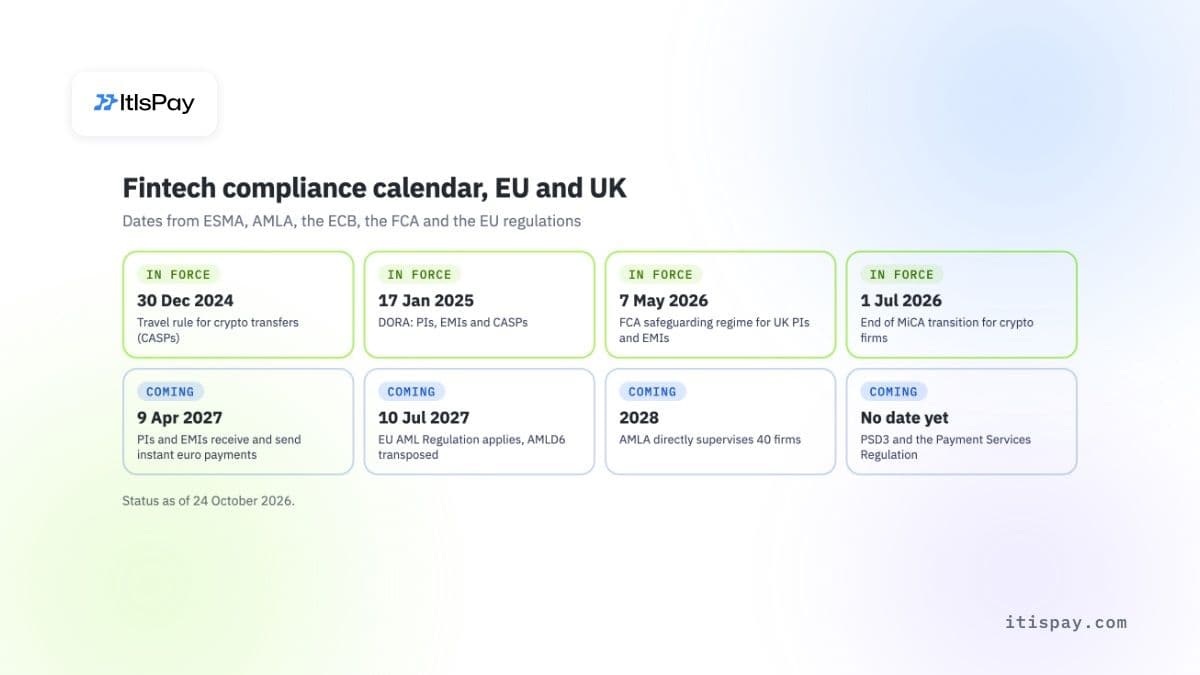
| Tarih | Kural | Kimi etkiler | Durum |
|---|---|---|---|
| 30 Ara 2024 | Kripto transferleri için seyahat kuralı (TFR) | CASP'ler | Evet |
| 17 Oca 2025 | DORA | PI'lar, EMI'lar, CASP'ler | Evet |
| 9 Eki 2025 | Euro bölgesinde alıcı doğrulaması | Euro bölgesindeki bankalar | Evet |
| 7 May 2026 | FCA müşteri fonlarının korunması rejimi (PS25/12) | Birleşik Krallık PI'ları ve EMI'ları | Evet |
| 1 Tem 2026 | MiCA geçiş döneminin sonu | AB müşterilerine hizmet veren kripto firmaları | Evet |
| 9 Nis 2027 | Anlık ödemeler: PI'lar ve EMI'lar alır ve gönderir (euro bölgesi) | AB'deki PI'lar ve EMI'lar | Açık |
| 9 Tem 2027 | Anlık ödemeler: PI'lar ve EMI'lar gönderir (euro bölgesi dışında) | Euro dışı devletlerdeki PI'lar ve EMI'lar | Açık |
| 10 Tem 2027 | AMLR uygulanmaya başlar, AMLD6 iç hukuka aktarılır | Yükümlü tüm kuruluşlar | Açık |
| 2028 | AMLA'nın 40 firma üzerinde doğrudan denetimi | Seçilmiş firmalar | Açık |
| Henüz tarih yok | PSD3 ve Ödeme Hizmetleri Tüzüğü | PI'lar, EMI'lar, bankalar | Açık |
Bir fintech neyi dış kaynaktan alabilir, neyi kendisi üstlenir?#
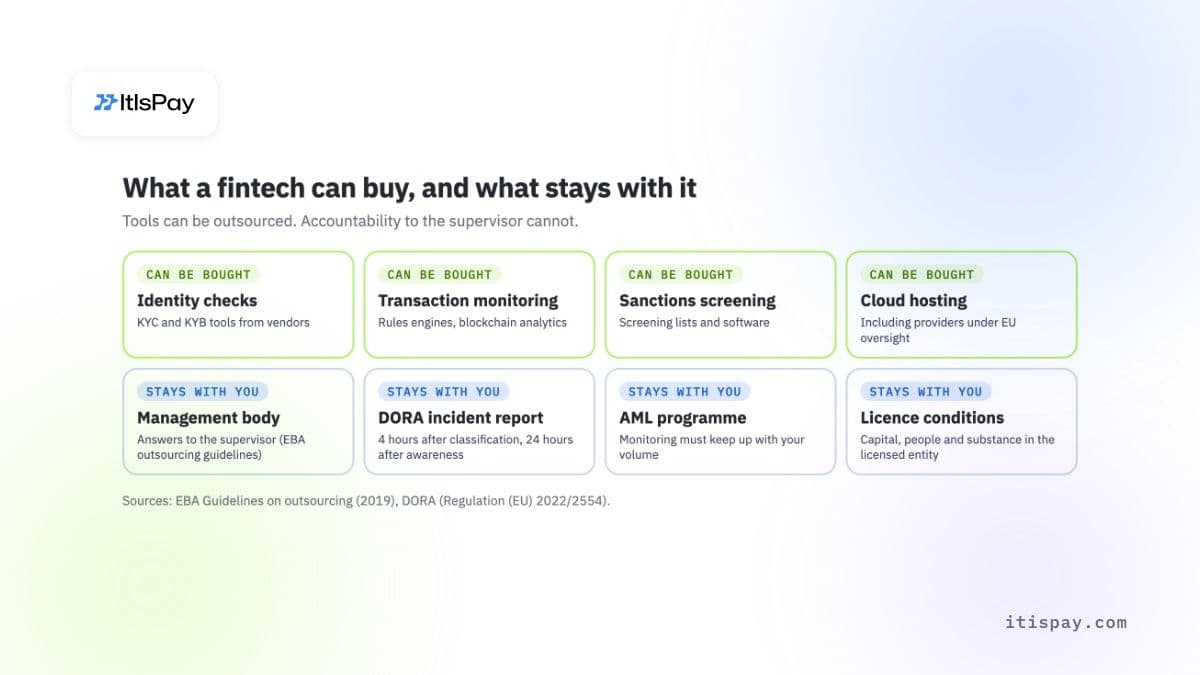
Bir fintech uyum çerçevesindeki neredeyse her aracı satın alabilir. Kimlik kontrolleri, işlem izleme, yaptırım taraması, blokzincir analitiği ve bulut barındırma piyasada hazır bulunur. Ancak bunların sorumluluğunu dış kaynak kullanımına devredemezsiniz. EBA'nın dış kaynak kullanımına ilişkin kılavuzları ödeme ve e-para kuruluşlarını da kapsar. Bunu doğrudan belirtirler: “Fonksiyonların dış kaynak kullanımına devredilmesi, yönetim organının sorumluluklarının devredilmesi sonucunu doğuramaz.” Aynı kılavuzlar firmaları “boş kabuklar” veya “posta kutusu kuruluşları” haline gelmemeleri konusunda uyarır.
Monzo davası bunun pratikte ne anlama geldiğini gösteriyor. FCA'nın nihai bildirimi, müşteri sayısının 2017 başındaki yaklaşık 250.000'den Nisan 2025'te 12 milyonun üzerine çıktığını kaydediyor. Bildirim ayrıca “hızlı müşteri büyümesi uyumluluğun zararına olmamalıdır” ifadesini de içeriyor. Kontroller, iş hacmiyle birlikte ölçeklenmedi.
Dış kaynak kullanımının yardımcı olmadığı durumlar
- Bir satıcının izleme aracı denetleyiciye karşı hesap vermez. Hesap veren, yönetim organınızdır.
- AB denetimi altındaki kritik bir bulut sağlayıcısı, DORA olay raporunuzu sunmaz.
- MiCA koruması yalnızca yetkili AB kuruluşunu kapsar; grup şirketlerini veya AB dışındaki bağlı kuruluşları kapsamaz.
- Lisanslı bir ortak yalnızca kendi lisansı altında yürüttüğü faaliyetleri kapsar, sizin kendi yürüttüğünüz faaliyetleri değil.
Her faaliyet için lisans almak istemeyen firmalar için ikinci bir yol var. Kripto ödemeleri kabul etmek isteyen bir satıcı veya platform, lisansa sahip olan ve düzenlenmiş kısmı yürüten bir sağlayıcı aracılığıyla çalışabilir. Satıcı müşteri ilişkisini ve yazılımı elinde tutar. Bunun bedeli kontroldür: hangi müşterileri ve varlıkları kabul edeceğine iş ortağı karar verir.
Sağlam bir fintech uyum çerçevesi nasıl oluşturulur#
Bir denetim incelemesinden sağ çıkabilen bir çerçeve sabit bir sırayla oluşturulur ve her adım, denetçinin talep edeceği bir belge üretir.
- Her faaliyeti, yukarıdaki tabloyu kullanarak bir lisans ve sermaye gereksinimiyle eşleştirin. Kendi adınıza lisanslayacağınıza ve lisanslı bir ortak üzerinden yürüyecek olanlara karar verin.
- Sorumlu kişileri belirleyin: yönetim kurulu, uyum görevlisi ve kara para aklamayla mücadele raporlama sorumlusu. Denetçiler bunları tek tek değerlendirir.
- AML programını Temmuz 2027'de değil, şimdi AMLR standardına göre oluşturun: risk değerlendirmesi, müşteri durum tespiti (CDD), hacminize göre boyutlandırılmış işlem izleme ve kripto için seyahat kuralı verileri.
- DORA temellerini kurun: BT riski çerçevesi, bilgi kaydı, olay sınıflandırması ve 4 saatlik raporlama uygulama kılavuzu.
- Yukarıdaki fintech uyum takvimini yönetim kurulunun önünde tutun ve her çeyrek gözden geçirin. Takvimdeki üç tarih 2027'ye denk geliyor.
Bir kripto varlık hizmet sağlayıcısı (CASP) başvurusu mu hazırlıyorsunuz? Evda, ekibinizin lisans dosyasını hazırlamasına ve regülatöre ulaşmadan önce MiCA gerekliliklerine göre kontrol etmesine yardımcı olur; böylece eksikler, düzeltilmesi hâlâ ucuz olduğu sırada ortaya çıkar. Kendi lisansınızı ve uyum ekibinizi kurmak şimdilik doğru hamle değilse ItisPay yazılım katmanını sağlar. AB lisanslı CASP + Ödeme Kuruluşu ortağımız yetkilendirmeyi elinde tutar ve düzenleyici yükümlülükleri üstlenir.
Bu makale yalnızca bilgilendirme amaçlıdır ve hukuki veya düzenleyici tavsiye niteliği taşımaz.

