

A compliance de uma empresa de pagamentos ou de criptoativos na UE ou no Reino Unido resume-se a quatro deveres que não pode transferir para ninguém. São a licença, os controlos de prevenção do branqueamento de capitais, a resiliência TIC e a proteção dos fundos dos clientes. A maioria deles recebe um novo quadro regulamentar, um novo supervisor ou um prazo rigoroso até 2028.
A ordem importa. A licença define que regras se aplicam, o programa AML decide se mantém a licença, e o DORA determina como reporta o dia em que os seus sistemas falham. Este guia mapeia esses deveres por tipo de empresa, enumera as datas e separa o trabalho que pode comprar da responsabilidade que não pode delegar.
Momentos-chave
Em resumo
- A sua licença define o seu quadro regulamentar: uma instituição de pagamento precisa de um capital inicial de 20 000 a 125 000 EUR, uma instituição de moeda eletrónica de 350 000 EUR e um prestador de serviços de criptoativos (CASP) de 50 000 a 150 000 EUR.
- O período de transição do MiCA terminou a 1 de julho de 2026. Qualquer empresa que preste serviços de criptoativos a clientes da UE sem licença MiCA está agora em violação do direito da UE.
- O Regulamento AML da UE aplica-se a partir de 10 de julho de 2027, e a nova Autoridade AML da UE inicia a supervisão direta de 40 empresas em 2028.
- Ao abrigo do DORA, um incidente TIC grave deve ser reportado no prazo de 4 horas após a sua classificação e, o mais tardar, 24 horas após tomar conhecimento dele. A externalização nunca transfere esse dever.
O que abrange a compliance de fintechs numa empresa de pagamentos?#
A compliance regulamentar das fintechs é o conjunto de regras que uma empresa regulada deve cumprir para obter autorização e para a manter. Para uma empresa de pagamentos ou de criptoativos na UE ou no Reino Unido, isso corresponde a quatro blocos: autorização e capital, AML e sanções, resiliência TIC e operacional, e regras de conduta, como a salvaguarda dos fundos dos clientes. A licença vem em primeiro lugar porque define qual a versão dos outros três blocos que se aplica.
O capital é o primeiro número concreto nessa decisão. A Diretiva Serviços de Pagamento (PSD2, art. 7.º) fixa o capital inicial das instituições de pagamento em 20 000 EUR, 50 000 EUR ou 125 000 EUR, consoante os serviços. A Diretiva Moeda Eletrónica (art. 4.º) exige 350 000 EUR para uma instituição de moeda eletrónica. O MiCA, o regulamento da UE para criptoativos, exige que um prestador de serviços de criptoativos (CASP) detenha o valor mais elevado entre um mínimo fixo do Anexo IV ou um quarto das despesas gerais fixas do ano anterior (art. 67.º).
| Tipo de empresa | Licença na UE | Capital inicial mínimo | Quem supervisiona |
|---|---|---|---|
| Instituição de pagamento | Autorização PSD2 | 20 000 / 50 000 / 125 000 EUR, consoante o serviço | Autoridade nacional (Reino Unido: FCA) |
| Instituição de moeda eletrónica | Autorização EMD2 | 350 000 EUR | Autoridade nacional (Reino Unido: FCA) |
| Prestador de serviços de criptoativos (CASP), classe 1 (transferências, ordens, aconselhamento) | Autorização MiCA | 50 000 EUR ou 1/4 das despesas gerais fixas | Autoridade nacional, registo da ESMA |
| CASP, classe 2 (custódia, câmbio) | Autorização MiCA | 125 000 EUR ou 1/4 das despesas gerais fixas | Autoridade nacional, registo da ESMA |
| CASP, classe 3 (plataforma de negociação) | Autorização MiCA | 150 000 EUR ou 1/4 das despesas gerais fixas | Autoridade nacional, registo da ESMA |
O capital é a parte menor do custo. A parte maior são as pessoas. É preciso um órgão de gestão aceite pelo supervisor, um responsável pela conformidade, um responsável pela comunicação de operações suspeitas de branqueamento de capitais e pessoal suficiente na entidade licenciada para executar os controlos.
Que licença precisa uma fintech na UE e no Reino Unido?#
É necessária uma licença para a atividade, não para a tecnologia. Movimentar dinheiro por conta de clientes exige uma licença de instituição de pagamento ou de moeda eletrónica. Trocar, custodiar ou transferir criptoativos por conta de clientes exige uma autorização MiCA de prestador de serviços de criptoativos (CASP) na UE e um registo junto da FCA no Reino Unido. Se fizer ambas as coisas, precisa das duas, e as probabilidades de aprovação são mais baixas do que a maioria dos fundadores espera.
UE: o prazo do MiCA já terminou#
O período de transição para as empresas de criptoativos terminou. A declaração da ESMA sobre o fim dos períodos transitórios do MiCA, de 17 de abril de 2026, afirma:
« Após esta data, qualquer entidade que preste serviços de criptoativos a clientes da UE sem licença MiCA violará o direito da UE e deverá deixar de oferecer tais serviços. »
A data era 1 de julho de 2026. A ESMA não publica um total global, mas o seu ficheiro de registo intercalar listava cerca de 380 empresas ativas, autorizadas ou notificadas, a 22 de outubro de 2026, com a Alemanha, a França e os Países Baixos a concentrarem o maior número. A mesma declaração avisa os clientes de que a proteção do MiCA se aplica apenas à entidade jurídica autorizada na UE, e não a outras empresas do seu grupo. O que implica um processo completo está explicado no nosso guia sobre requisitos para a licença MiCA CASP, e o orçamento, no nosso resumo sobre o custo da licença CASP.
Para as empresas de pagamentos e de moeda eletrónica, a PSD2 e a Diretiva Moeda Eletrónica continuam em vigor. A sua substituição está próxima: o pacote de serviços de pagamento é abordado abaixo.
Reino Unido: as taxas de aprovação são baixas#
A FCA publica os seus próprios resultados. A tabela de pedidos aprovados mostra cerca de 20 % para as instituições de pagamento e 40–45 % para as instituições de moeda eletrónica em 2025, contra 15 % e 15–20 % em 2024. A FCA pretende decidir os pedidos completos de pagamentos e moeda eletrónica no prazo de 3 meses e os incompletos no prazo de 10 meses, meta que definiu em julho de 2025.
As empresas de criptoativos enfrentam um filtro separado. Têm de se registar junto da FCA ao abrigo dos Money Laundering Regulations antes de começarem a operar, mesmo que já detenham uma licença de EMI ou de PI. Desde janeiro de 2020, a FCA decidiu 393 registos de criptoativos e aprovou 68, ou seja, 17 %. Outros 265 pedidos foram retirados, muitos deles, segundo a FCA, quando se tornou claro que a empresa não cumpria a norma.
Que regras AML se aplicam às fintechs a partir de 2027?#
É na prevenção do branqueamento de capitais que ocorre a maioria das falhas de conformidade das fintechs, e é nesta área que o regime da UE mais muda. A partir de 10 de julho de 2027, o Regulamento AML da UE (AMLR, Regulamento (UE) 2024/1624) aplica-se diretamente em todos os Estados-Membros, substituindo grande parte dos pormenores nacionais com que as empresas têm lidado até agora. A Sexta Diretiva AML tem de ser transposta até à mesma data.
Com este regime surge uma supervisão central. Segundo a Autoridade da UE para o Combate ao Branqueamento de Capitais, com sede em Frankfurt, serão selecionadas 40 entidades obrigadas para supervisão direta durante 2027, cuja supervisão começará em 2028. Todas as restantes continuam com o supervisor nacional, mas sujeitas a regras escritas e verificadas a nível da UE.
As empresas de criptoativos já estão sujeitas a um regime mais rigoroso. O Regulamento Transferências de Fundos (UE) 2023/1113, a «regra de viagem» da UE, aplica-se desde 30 de dezembro de 2024. Segundo a síntese do texto acordado pelo Parlamento Europeu, as informações sobre o ordenante e o beneficiário têm de acompanhar as transferências de criptoativos, independentemente do montante. As orientações da EBA em vigor desde a mesma data dizem aos CASP o que fazer quando essas informações estão em falta.
Os supervisores não esperam por 2027 para aplicar sanções. Três casos recentes mostram o padrão.
- O Banco Central da Irlanda aplicou à Coinbase Europe uma coima de 21 464 734 EUR em novembro de 2025, depois de 30 442 437 transações não terem sido totalmente monitorizadas entre abril de 2021 e março de 2025.
- A FCA aplicou à Monzo uma coima de 21 091 300 GBP em julho de 2025 por controlos deficientes em matéria de crime financeiro durante um período de rápido crescimento.
- O Banco da Lituânia aplicou ao Revolut Bank uma coima de 3,5 milhões de EUR em abril de 2025 por falhas na monitorização das relações de negócio e das transações.
Colm Kincaid, vice-governador do Banco Central da Irlanda, resumiu assim o risco: « A falha de um sistema destes em qualquer instituição financeira cria uma oportunidade para que os criminosos escapem à deteção – e os criminosos vão aproveitá-la. »
O fio condutor é uma monitorização que não acompanhou o crescimento nem o volume.
O que exige o DORA às empresas de pagamentos e de criptoativos?#
O DORA, o Regulamento Resiliência Operacional Digital (Regulamento (UE) 2022/2554), aplica-se desde 17 de janeiro de 2025. Abrange as instituições de pagamento, as instituições de moeda eletrónica e os CASP, e transforma uma interrupção de TIC num evento regulatório com prazos medidos em horas.
O calendário de notificação ao abrigo das normas técnicas tem três etapas. A notificação inicial deve ser feita no prazo de 4 horas após classificar um incidente como grave, e o mais tardar 24 horas depois de ter tomado conhecimento dele. O relatório intermédio segue no prazo de 72 horas. O relatório final é devido no prazo de um mês. Segundo as Autoridades Europeias de Supervisão, as entidades financeiras comunicaram 3 383 incidentes graves de TIC em 2025, e 16 % tiveram origem em empresas de pagamentos.
O DORA exige também um registo de informações sobre cada contrato de serviços de TIC (art. 28.º, n.º 3). Em novembro de 2025, os supervisores designaram 19 prestadores terceiros críticos de serviços de TIC, entre os quais Amazon Web Services, Google Cloud e Microsoft, para supervisão direta da UE. Esta supervisão acresce às suas obrigações, não as substitui: continua a ter de notificar o incidente, manter o registo e testar o seu plano de saída caso o seu prestador de nuvem falhe.
Como mudam as regras de salvaguarda e de pagamento até 2027?#
As regras sobre fundos de clientes e sobre a execução de pagamentos tornam-se mais rigorosas em datas fixas ao longo do próximo ano, enquanto a substituição da PSD2 ainda não tem data de aplicação. Se detiver fundos de clientes ou enviar pagamentos em euros, três alterações exigem trabalho já.
No Reino Unido, o novo regime de salvaguarda da FCA (PS25/12) entrou em vigor a 7 de maio de 2026. As instituições de pagamento e de moeda eletrónica devem calcular diariamente o seu requisito de salvaguarda, manter um pacote de resolução e apresentar uma declaração mensal. É exigida uma auditoria anual de salvaguarda, salvo se a empresa não tiver salvaguardado mais de 100 000 GBP em nenhum momento das 53 semanas anteriores.
Na UE, o Regulamento Pagamentos Instantâneos (UE) 2024/886 abrange diretamente as instituições de pagamento e de moeda eletrónica. Segundo o BCE, estas devem estar em condições de receber pagamentos instantâneos em euros até 9 de abril de 2027. O envio é devido na mesma data na área do euro e até 9 de julho de 2027 fora dela. Para os bancos da área do euro, a verificação do beneficiário é aplicável desde 9 de outubro de 2025. Os prestadores de serviços de pagamento que oferecem transferências instantâneas devem também comparar os seus clientes com as listas de sanções da UE pelo menos uma vez por dia de calendário (art. 5d). Se a sua liquidação passar por IBAN virtuais, verifique se o calendário do seu prestador coincide com o seu.
A PSD3 e o Regulamento Serviços de Pagamento chegaram a um acordo político em 27 de novembro de 2025. O acordo estabelece que os prestadores cubram as perdas dos clientes quando não aplicam mecanismos de prevenção de fraude e dá às instituições de pagamento acesso não discriminatório às contas bancárias. A posição do Conselho em primeira leitura consta da ordem de trabalhos de 29 de outubro de 2026; ainda não há data de aplicação confirmada.
Calendário de conformidade para fintechs: datas a acompanhar até 2028#
Estas são as datas que orientam um plano de conformidade para uma empresa de pagamentos ou de criptoativos. O estado indica se a regra já se aplica.
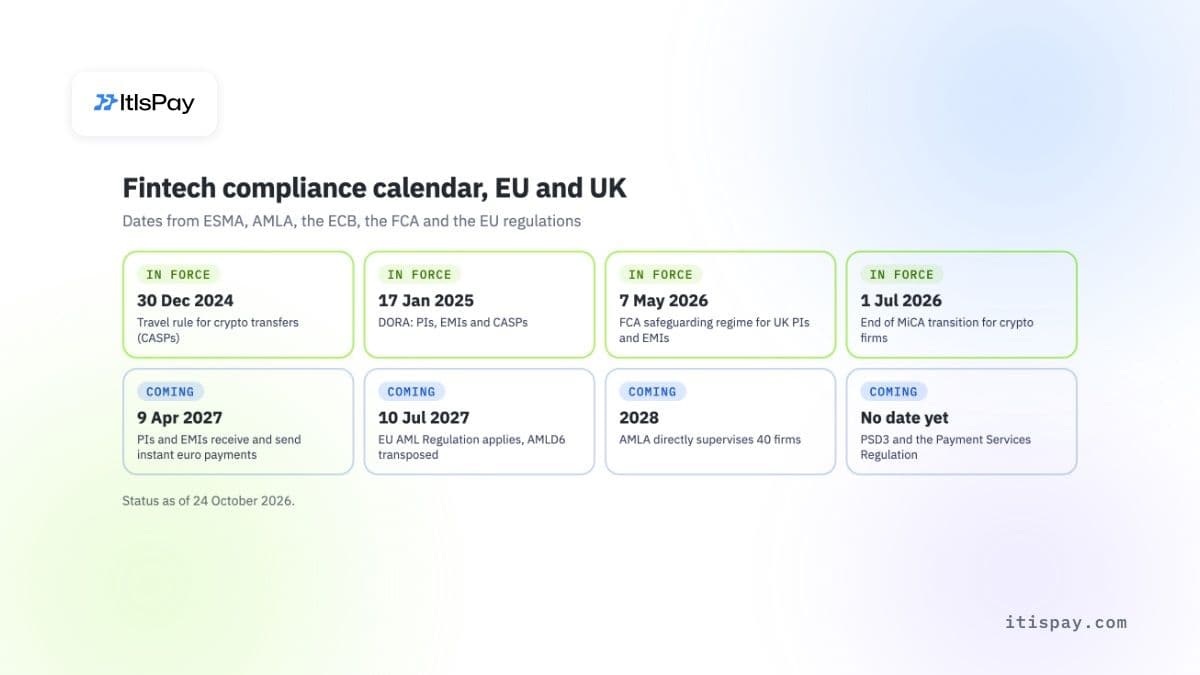
| Data | Regra | Quem é afetado | Estado |
|---|---|---|---|
| 30 dez. 2024 | Regra de viagem (TFR) para transferências de criptoativos | CASP | Sim |
| 17 jan. 2025 | DORA | IP, IME, CASP | Sim |
| 9 out. 2025 | Verificação do beneficiário, zona euro | Bancos da zona euro | Sim |
| 7 mai. 2026 | Regime de salvaguarda da FCA (PS25/12) | IP e IME do Reino Unido | Sim |
| 1 jul. 2026 | Fim do período de transição MiCA | Empresas de criptoativos que prestam serviços a clientes da UE | Sim |
| 9 abr. 2027 | Pagamentos instantâneos: IP e IME recebem e enviam (zona euro) | IP e IME da UE | Em aberto |
| 9 jul. 2027 | Pagamentos instantâneos: IP e IME enviam (fora da zona euro) | IP e IME em Estados não pertencentes à zona euro | Em aberto |
| 10 jul. 2027 | AMLR é aplicável, AMLD6 transposta | Todas as entidades obrigadas | Em aberto |
| 2028 | Supervisão direta da AMLA sobre 40 empresas | Empresas selecionadas | Em aberto |
| Data ainda por definir | PSD3 e Regulamento dos Serviços de Pagamento | IP, IME, bancos | Em aberto |
O que pode uma fintech externalizar e o que continua a ser da sua responsabilidade?#
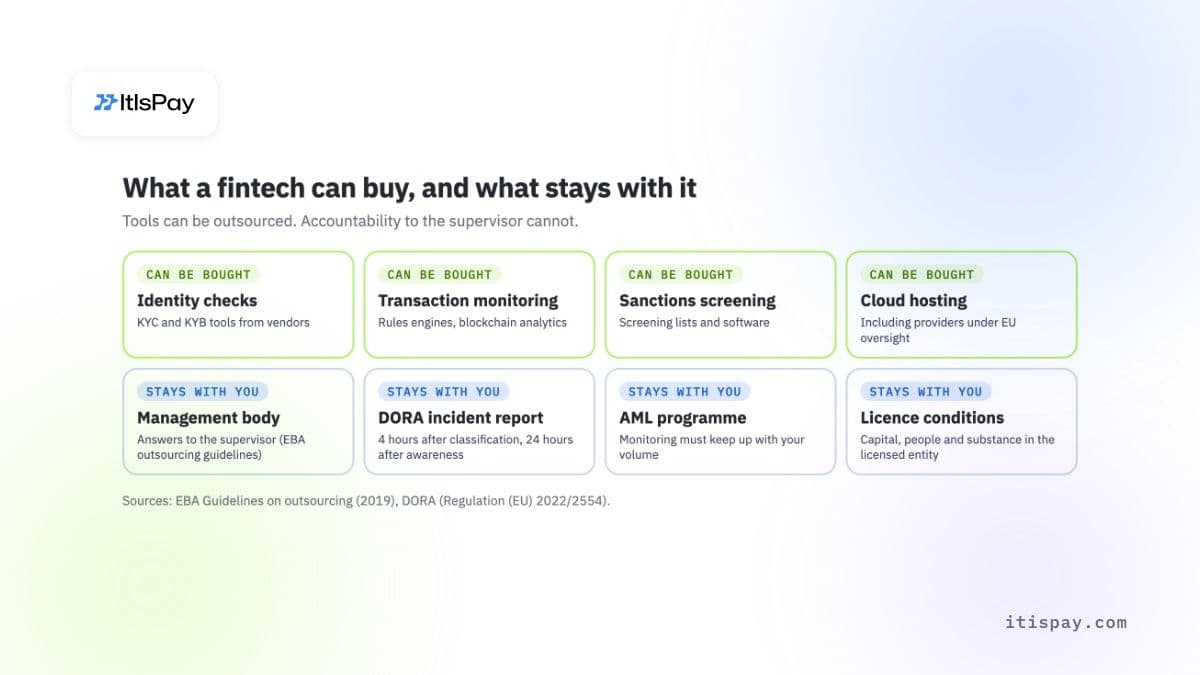
Quase todas as ferramentas de um quadro de conformidade de uma fintech podem ser compradas. Verificações de identidade, monitorização de transações, rastreio de sanções, análise de blockchain e alojamento em nuvem estão todos disponíveis no mercado. A responsabilidade por estas funções, porém, não pode ser externalizada. As orientações da EBA sobre externalização abrangem também as instituições de pagamento e as instituições de moeda eletrónica. Dizem-no de forma direta: « A externalização de funções não pode resultar na delegação das responsabilidades do órgão de administração. » As mesmas orientações alertam as empresas para não se tornarem « meras cascas vazias » nem « entidades de fachada ».
O caso Monzo mostra o que isto significa na prática. O aviso final da FCA regista um crescimento de cerca de 250 000 clientes no início de 2017 para mais de 12 milhões em abril de 2025. Afirma também que « o crescimento rápido de clientes não pode ser feito em detrimento da conformidade ». Os controlos não acompanharam o crescimento do negócio.
Onde a externalização não ajuda
- A ferramenta de monitorização de um fornecedor não responde perante o supervisor. Quem responde é o órgão de administração da sua empresa.
- Um prestador de nuvem crítico sob supervisão da UE não apresenta o seu relatório de incidentes DORA.
- A proteção MiCA abrange apenas a entidade autorizada na UE, e não as empresas do grupo nem as afiliadas fora da UE.
- Um parceiro licenciado cobre apenas as atividades que executa ao abrigo da sua própria licença, e não as que a sua empresa desenvolve diretamente.
Existe uma segunda via para as empresas que não querem uma licença para cada atividade. Um comerciante ou plataforma que pretenda aceitar pagamentos em criptoativos pode trabalhar com um prestador que detém a licença e assegura a parte regulada. O comerciante mantém a relação com o cliente e o software. O compromisso é o controlo: o parceiro decide que clientes e que ativos aceita.
Como construir um quadro de conformidade para fintechs que resista ao escrutínio#
Um quadro que sobrevive a uma revisão de supervisão é construído por uma ordem fixa, e cada passo produz um documento que o supervisor vai pedir.
- Associe cada atividade a uma licença e a um requisito de capital, usando a tabela acima. Decida o que licencia por conta própria e o que passa por um parceiro licenciado.
- Identifique os responsáveis: órgão de administração, responsável pela conformidade e responsável pela comunicação de branqueamento de capitais. Os supervisores avaliam cada um deles individualmente.
- Desenvolva já o programa AML segundo a norma do AMLR, e não em julho de 2027: avaliação de risco, diligência devida sobre clientes, monitorização de transações dimensionada ao seu volume e dados da regra de viagem (travel rule) para criptoativos.
- Configure o básico do DORA: quadro de risco TIC, registo de informações, classificação de incidentes e um procedimento de comunicação em 4 horas.
- Mantenha o calendário de conformidade fintech acima à vista do conselho e reveja-o trimestralmente. Três das suas datas caem em 2027.
Está a preparar um pedido de autorização como prestador de serviços de criptoativos (CASP)? A Evda ajuda a sua equipa a montar o processo de licenciamento e a verificá-lo face aos requisitos do MiCA antes de chegar ao regulador, para que as lacunas apareçam enquanto ainda são baratas de corrigir. Se criar a sua própria licença e a sua equipa de conformidade ainda não for a decisão certa, a ItisPay fornece a camada de software. O nosso parceiro CASP + instituição de pagamento, licenciado na UE, detém a autorização e assume as obrigações regulatórias.
Este artigo tem apenas fins informativos e não constitui aconselhamento jurídico ou regulatório.

