

EUまたは英国の決済事業者または暗号資産事業者にとってのフィンテック・コンプライアンスは、外部の誰にも委ねることのできない4つの義務に集約されます。それは、ライセンス、マネーロンダリング対策(AML)の管理、ICTレジリエンス、そして顧客資金の保護です。そのうち多くは、現在から2028年までの間に、新たな規則集、新たな監督当局、または厳格な期限を迎えます。
順序が重要です。ライセンスがどの規則を適用するかを決め、AMLプログラムがライセンスを維持できるかどうかを決め、DORAがシステム障害の発生日にどのように報告するかを決めます。本ガイドでは、企業形態別にこれらの義務を整理し、期限を一覧化し、購入可能な業務と、自ら負わなければならない責任を区別します。
主なポイント
要点
- ライセンスによって適用されるルールブックが決まります:決済機関は初期資本金として20,000~125,000ユーロ、電子マネー機関は350,000ユーロ、暗号資産サービスプロバイダーは50,000~150,000ユーロが必要です。
- MiCAへの移行期間は2026年7月1日に終了しました。MiCAのライセンスを持たずにEUの顧客へ暗号資産サービスを提供している企業は、現在EU法に違反しています。
- EUのAML規則は2027年7月10日から適用され、新設のEU AML当局は2028年に40社に対する直接監督を開始します。
- DORAの下では、重大なICTインシデントは、分類してから4時間以内、かつ認識してから24時間を超えない期限内に報告しなければなりません。業務の外部委託によって、この義務が移転されることはありません。
決済企業にとってフィンテック・コンプライアンスは何を対象とするか?#
フィンテックの規制コンプライアンスとは、規制対象企業が認可を取得し、その認可を維持するために満たさなければならない規則の集合です。EUまたは英国の決済事業または暗号資産事業の場合、それは4つのブロックからなります:認可と資本、AMLおよび制裁、ICTおよび業務レジリエンス、そして顧客資金の分別管理などの行為規範です。ライセンスが最初に来るのは、それによって他の3つのブロックのどの版が自社に適用されるかが決まるからです。
資本は、その判断における最初の具体的な数値です。決済サービス指令(PSD2、第7条)は、決済機関の初期資本金を、提供するサービスに応じて20,000ユーロ、50,000ユーロ、または125,000ユーロと定めています。電子マネー指令(第4条)は、電子マネー機関に350,000ユーロを求めています。EUの暗号資産規制であるMiCAは、暗号資産サービスプロバイダー(CASP)に対し、附属書IVに定める固定の最低額、または前年の固定間接費の4分の1のいずれか高い方を保有することを求めています(第67条)。
| 企業形態 | EUライセンス | 最低初期資本金 | 監督当局 |
|---|---|---|---|
| 決済機関 | PSD2認可 | サービス別に20,000 / 50,000 / 125,000ユーロ | 各国当局(英国:FCA) |
| 電子マネー機関 | EMD2認可 | 350,000ユーロ | 各国当局(英国:FCA) |
| CASP、クラス1(送金、注文、助言) | MiCA認可 | 50,000ユーロまたは固定間接費の4分の1 | 各国当局、ESMA登録簿 |
| CASP、クラス2(カストディ、取引所) | MiCA認可 | 125,000ユーロまたは固定間接費の4分の1 | 各国当局、ESMA登録簿 |
| CASP、クラス3(取引プラットフォーム) | MiCA認可 | 150,000ユーロまたは固定間接費の4分の1 | 各国当局、ESMA登録簿 |
資本金はコストの中で最も小さな部分です。より大きな部分は人材です。監督当局が認める経営機関、コンプライアンス責任者、マネーロンダリング報告責任者、そして管理体制を運用するのに十分な人数のスタッフを、認可を受けた法人内に確保する必要があります。
EUと英国でフィンテックに必要なライセンスは何か?#
必要なのは技術ではなく、行う事業に対するライセンスです。顧客のために資金を移動させるには、決済機関または電子マネー機関のライセンスが必要です。顧客のために暗号資産を交換、保管、または移転するには、EUではMiCA CASPの認可、英国ではFCAへの登録が必要です。両方を行う場合は両方が必要であり、認可を得られる見込みは、多くの創業者が想定しているより低いものです。
EU:MiCAの期限は過ぎています#
暗号資産企業に認められていた猶予期間は終了しました。ESMAのMiCA移行期間の終了に関する声明(2026年4月17日付)には、次のように書かれています。
「この日以降、MiCAライセンスを持たずにEU顧客へ暗号資産サービスを提供する事業者は、EU法に違反することになり、そのようなサービスの提供を停止しなければならない。」
その日付は2026年7月1日でした。ESMAは総数の見出し値を公表していませんが、2026年10月22日時点の中間登録ファイルには、認可を受けた、または届出済みのアクティブな企業が約380社掲載されており、ドイツ、フランス、オランダが最も多くを占めています。同じ声明は、MiCAによる保護はEU域内で認可を受けた法人にのみ適用され、そのグループ内の他の企業には適用されないことを、顧客に警告しています。完全な申請に何が必要かは、MiCA CASPライセンス要件のガイドで解説しており、必要な予算についてはCASPライセンス費用の内訳をご覧ください。
決済機関および電子マネー機関については、PSD2と電子マネー指令が引き続き適用されます。その後継となる規制も近づいています。これについては後述の決済サービスパッケージで取り上げます。
英国:認可率は低水準です#
FCAは独自に結果を公表しています。承認された申請の一覧表によると、2025年の認可率は、決済機関が約20%、電子マネー機関が40〜45%でした。2024年はそれぞれ15%、15〜20%でした。FCAは、2025年7月に設定した目標として、完全な決済および電子マネーの申請は3か月以内に、不完全な申請は10か月以内に判断することを目指しています。
暗号資産企業には、別の関門があります。EMIまたはPIライセンスをすでに保有している場合でも、事業を開始する前に、マネー・ローンダリング規則に基づきFCAへ登録しなければなりません。2020年1月以降、FCAは暗号資産の登録393件について判断を下し、そのうち68件を承認しました(17%)。さらに265件の申請が取り下げられました。FCAによれば、その多くは企業が基準を満たしていないことが明らかになった後に取り下げられたものです。
2027年以降、フィンテックに適用されるAML規則は何か?#
マネーロンダリング対策は、フィンテックのコンプライアンス違反が最も多く発生する分野であり、EUの規則が最も大きく変わる分野でもあります。2027年7月10日から、EUのAML規則(AMLR、規則(EU) 2024/1624)が、加盟国すべてに直接適用されます。これまで企業が対応してきた各国の詳細規定の多くに代わるものです。第6次AML指令も同じ日付までに国内法化されなければなりません。
これに伴い、中央監督機関が新たに設置されます。フランクフルトに本部を置くEU対マネーロンダリング機関によると、同機関は2027年中に直接監督の対象となる義務者40社を選定し、2028年から監督を開始します。それ以外の事業者は引き続き各国の監督当局の管轄となりますが、EUレベルで作成・審査された規則に基づいて監督されます。
暗号資産企業は、すでにより厳しい規制の下に置かれています。資金移転規則(EU)2023/1113、いわゆるEUトラベルルールは、2024年12月30日から適用されています。欧州議会が合意された条文について公表した要約によると、金額にかかわらず、暗号資産の移転には送金人および受取人の情報が添付されなければなりません。同日から施行されているEBAのガイドラインは、その情報が欠けている場合にCASPがどう対応すべきかを示しています。
監督当局は2027年まで執行を待っているわけではありません。最近の3つの事例がその傾向を示しています。
- アイルランド中央銀行は、2021年4月から2025年3月の間に30,442,437件の取引が十分に監視されていなかったことを受け、2025年11月にCoinbase Europeに21,464,734ユーロの罰金を科しました。
- FCAは、急成長の期間中に金融犯罪対策が不十分だったとして、2025年7月にMonzoに21,091,300ポンドの罰金を科しました。
- リトアニア銀行は、取引関係および取引の監視における不備を理由に、2025年4月にRevolut Bankに350万ユーロの罰金を科しました。
アイルランド中央銀行副総裁のColm Kincaid氏は、このリスクについて次のように述べています。「どの金融機関であっても、そのような制度が機能しなくなれば、犯罪者が検知を逃れる機会が生まれ、犯罪者はその機会を必ず利用する。」
共通する問題は、成長と取引量に監視体制が追いついていなかったことです。
DORAは決済企業および暗号資産企業に何を求めているか?#
デジタル運用レジリエンス法(DORA、規則(EU) 2022/2554)は、2025年1月17日から適用されています。DORAは決済機関、電子マネー機関、CASPを対象とし、ICTの障害を、数時間単位の期限が設定された規制上の事象に変えるものです。
技術基準に基づく報告の流れは3段階です。インシデントを重大と分類してから4時間以内、かつ認識してから24時間を超えない期限で、初期通知を行う必要があります。中間報告は72時間以内に続きます。最終報告は1か月以内に提出しなければなりません。欧州監督機関によると、金融機関は2025年に3,383件の重大なICTインシデントを報告し、そのうち16%は決済企業からのものでした。
DORAはまた、ICTサービスに関するすべての契約について情報登録簿の作成を求めています(第28条(3))。2025年11月、監督当局は、Amazon Web Services、Google Cloud、Microsoftを含む19の重要ICT第三者サービスプロバイダーを、EUによる直接監督の対象に指定しました。この監督は自社の義務に加わるものであり、義務に代わるものではありません。インシデントの報告、登録簿の維持、クラウドプロバイダーが停止した場合の出口計画の検証は、依然として自社の責任です。
2027年までに、資金保全と決済ルールはどう変わるか?#
顧客資金に関するルールと決済実行に関するルールは、いずれも今後1年以内に期日を定めて厳格化されます。一方、PSD2の後継規制にはまだ適用日が定められていません。顧客資金を保有している場合、またはユーロ建て決済を送金している場合、以下の3つの変更について今から対応が必要です。
英国では、FCAの新しい資金保全制度(PS25/12)が2026年5月7日に施行されました。決済機関および電子マネー機関は、資金保全要件を毎日算定し、清算計画書を保持し、月次報告書を提出しなければなりません。前の53週間のいずれの時点においても保全額が100,000ポンド以下だった場合を除き、年次の資金保全監査が必要です。
EUでは、即時決済規則(EU)2024/886が決済機関および電子マネー機関に直接適用されます。ECBによると、これらの機関は2027年4月9日までに、即時ユーロ決済を受け取れる体制を整えていなければなりません。送金については、ユーロ圏内では同じ日付まで、ユーロ圏外では2027年7月9日までに対応する必要があります。ユーロ圏の銀行については、受取人確認が2025年10月9日から適用されています。即時送金を提供する決済サービスプロバイダーは、さらに、少なくとも暦日ごとに1回、顧客をEUの制裁リストと照合しなければなりません(第5d条)。決済をバーチャルIBAN経由で行っている場合は、プロバイダーのスケジュールが自社のスケジュールと一致しているか確認してください。
PSD3と決済サービス規則は、2025年11月27日に政治的合意に達しました。この合意により、プロバイダーは不正防止の仕組みを適用しなかった場合に顧客の損失を補填することになり、また決済機関は銀行口座への無差別なアクセスを得ることになります。理事会の第一読会における立場は、2026年10月29日の議題に予定されています。適用日はまだ確定していません。
フィンテックのコンプライアンスカレンダー:2028年までに注目すべき日付#
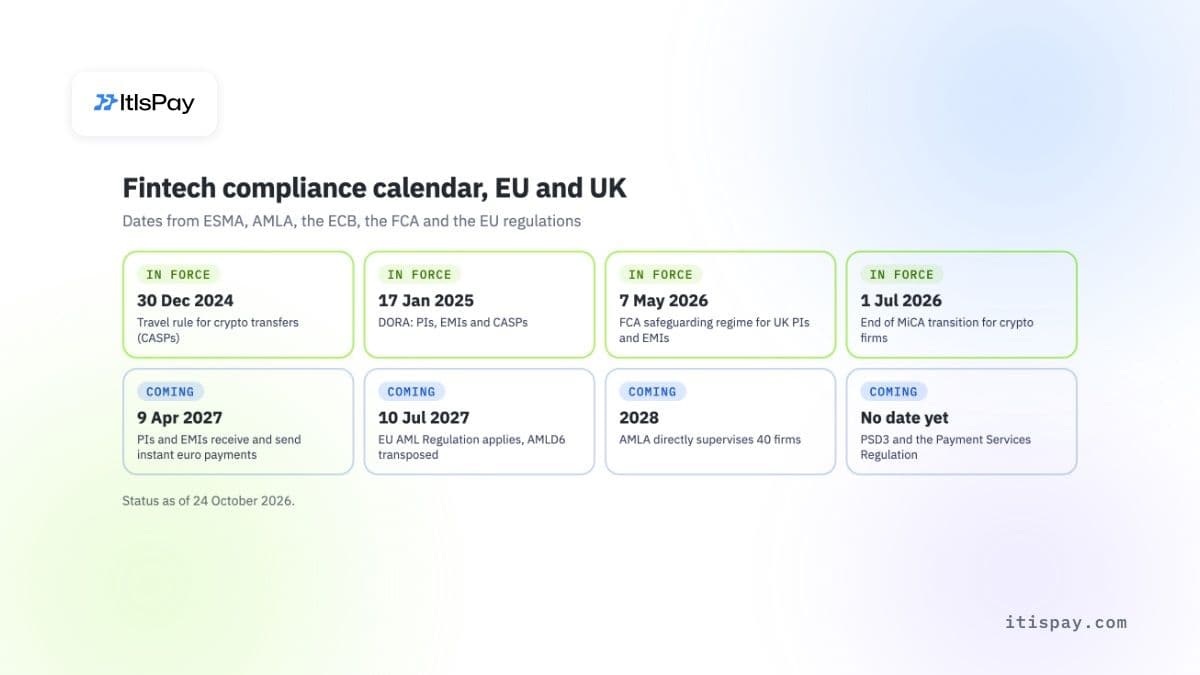
決済企業または暗号資産企業のコンプライアンス計画を左右する日付は以下のとおりです。ステータス欄は、その規則がすでに適用されているかどうかを示します。
| 日付 | 規則 | 対象 | ステータス |
|---|---|---|---|
| 2024年12月30日 | 暗号資産移転のトラベルルール(TFR) | CASP | 適用済み |
| 2025年1月17日 | デジタル運用レジリエンス法(DORA) | PI、EMI、CASP | 適用済み |
| 2025年10月9日 | 受取人確認(ユーロ圏) | ユーロ圏の銀行 | 適用済み |
| 2026年5月7日 | FCA顧客資金保全制度(PS25/12) | 英国のPIおよびEMI | 適用済み |
| 2026年7月1日 | MiCA移行期間の終了 | EU顧客にサービスを提供する暗号資産企業 | 適用済み |
| 2027年4月9日 | 即時決済:PIおよびEMIによる受信と送信(ユーロ圏) | EUのPIおよびEMI | 未適用 |
| 2027年7月9日 | 即時決済:PIおよびEMIによる送信(ユーロ圏外) | ユーロ非導入国のPIおよびEMI | 未適用 |
| 2027年7月10日 | AMLR適用、AMLD6の国内法化 | 全ての義務対象事業者 | 未適用 |
| 2028年 | AMLAによる40社への直接監督 | 指定された企業 | 未適用 |
| 日付未定 | PSD3および決済サービス規則 | PI、EMI、銀行 | 未適用 |
フィンテック企業は何を外部委託でき、何は自社に残るのか?#
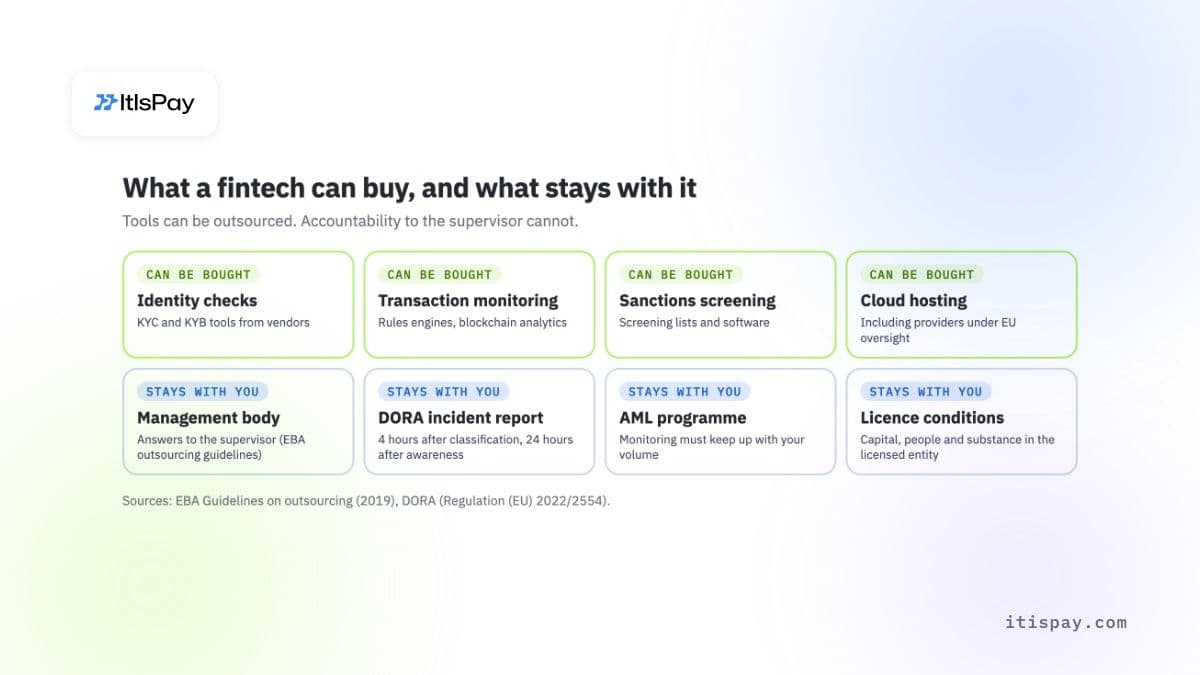
フィンテックのコンプライアンス体制に必要なツールは、ほぼすべて購入できます。本人確認、取引モニタリング、制裁リスト照合、ブロックチェーン分析、クラウドホスティングはいずれも市場で入手可能です。しかし、それらに関する責任を外部委託することはできません。EBAの外部委託ガイドラインは決済機関および電子マネー機関にも適用されます。同ガイドラインは次のように明記しています。「機能の外部委託によって、経営機関の責任を委譲することはあり得ない。」同ガイドラインはまた、企業が「名目だけの存在(empty shells)」や「レターボックス企業(letter-box entities)」になることに警告しています。
Monzoの事例は、これが実務上何を意味するかを示しています。FCAの最終通知によると、同社の顧客数は2017年初頭の約250,000人から、2025年4月には1,200万人を超えて増加しました。同通知はまた、「急速な顧客増加がコンプライアンスを犠牲にしてはならない」と述べています。管理体制は事業の成長に見合う形で拡充されませんでした。
外部委託が役に立たない場面
- ベンダーの監視ツールは監督当局に対して責任を負いません。責任を負うのは自社の経営機関です。
- EUの監督下にある重要なクラウドプロバイダーが、貴社のDORAインシデント報告を提出するわけではありません。
- MiCAによる保護は認可を受けたEU法人のみを対象とし、グループ企業やEU域外の関連会社は対象外です。
- 認可を受けたパートナーがカバーするのは、そのパートナー自身の認可に基づいて行う業務のみであり、貴社が自ら運営する業務は対象外です。
商人やプラットフォームがすべての活動についてライセンスを取得したくない場合、別の方法があります。暗号資産決済を受け付ける商人やプラットフォームは、ライセンスを保有し規制対象の部分を運営するプロバイダーを通じて進めることができます。商人は顧客との関係とソフトウェアを引き続き管理します。ただし、トレードオフとして管理面での制約があります。どの顧客と資産を受け入れるかはパートナーが決定します。
信頼に足るフィンテック・コンプライアンス体制の構築方法#
監督当局のレビューに耐えうる体制は、決まった順序で構築されます。各ステップでは、監督当局が求める文書が作成されます。
- 上の表を使って、各活動をライセンスと資本要件に対応づけます。自社でライセンスを取得するものと、ライセンスを持つパートナーを通じて行うものを決めます。
- 責任を負う担当者を特定します:経営機関、コンプライアンス責任者、マネーロンダリング報告責任者です。監督当局はこれらの人物を個別に評価します。
- 2027年7月を待つのではなく、今すぐAMLプログラムをAMLR基準に合わせて構築します。リスク評価、顧客デューデリジェンス、取引量に見合った取引モニタリング、暗号資産向けのトラベルルール・データを含みます。
- DORAの基本体制を整えます:ICTリスク管理フレームワーク、情報登録簿、インシデント分類、4時間以内の報告手順書です。
- 上のフィンテック・コンプライアンス・カレンダーを取締役会に常に示し、四半期ごとに見直してください。そのうち3件は2027年の期日です。
CASPの申請を準備中ですか?Evdaは、チームがライセンス申請ファイルをまとめ、規制当局に提出する前にMiCA要件と照合する作業を支援します。これにより、修正が容易なうちに不備を把握できます。独自のライセンスとコンプライアンス・チームの構築がまだ適切でない場合は、ItisPayがソフトウェア層を提供します。当社のEU認可CASP兼決済機関パートナーが認可を保有し、規制上の義務を負います。
本記事は情報提供のみを目的としており、法律上または規制上の助言を構成するものではありません。

