

La conformité fintech d'une entreprise de paiement ou de crypto-actifs dans l'UE ou au Royaume-Uni se résume à quatre obligations qu'elle ne peut confier à personne d'autre. Il s'agit de l'agrément, des contrôles de lutte contre le blanchiment, de la résilience TIC et de la protection des fonds de la clientèle. La plupart d'entre elles font l'objet d'un nouveau corpus de règles, d'un nouveau superviseur ou d'une échéance ferme d'ici 2028.
L'ordre compte. L'agrément détermine les règles applicables, le programme AML détermine si vous conservez votre agrément, et DORA détermine la manière dont vous devez signaler le jour où vos systèmes tombent en panne. Ce guide présente ces obligations par type d'entreprise, énumère les échéances et distingue ce que vous pouvez acheter de ce dont vous devez rester responsable.
Moments clés
En bref
- Votre agrément définit votre cadre réglementaire : un établissement de paiement a besoin d'un capital initial de 20 000 à 125 000 EUR, un établissement de monnaie électronique de 350 000 EUR, et un prestataire de services sur crypto-actifs de 50 000 à 150 000 EUR.
- La transition MiCA a pris fin le 1er juillet 2026. Toute entreprise fournissant des services crypto à des clients de l'UE sans agrément MiCA enfreint désormais le droit de l'UE.
- Le règlement AML de l'UE s'applique à partir du 10 juillet 2027, et la nouvelle autorité européenne AML commence la supervision directe de 40 entreprises en 2028.
- En vertu de DORA, un incident TIC majeur doit être signalé dans les 4 heures suivant sa classification, et au plus tard 24 heures après que vous en avez eu connaissance. L'externalisation ne transfère jamais cette obligation.
Que couvre la conformité fintech pour une entreprise de paiement ?#
La conformité réglementaire fintech désigne l'ensemble des règles qu'une entreprise réglementée doit respecter pour obtenir un agrément et le conserver. Pour une entreprise de paiement ou de crypto-actifs dans l'UE ou au Royaume-Uni, cela recouvre quatre blocs : agrément et capital, AML et sanctions, résilience TIC et opérationnelle, et règles de conduite telles que la protection des fonds des clients. L'agrément vient en premier, car c'est lui qui détermine la version des trois autres blocs qui vous est applicable.
Le capital est le premier chiffre contraignant de cette décision. La directive sur les services de paiement (PSD2, art. 7) fixe le capital initial des établissements de paiement à 20 000, 50 000 ou 125 000 EUR selon les services. La directive sur la monnaie électronique (art. 4) exige 350 000 EUR pour un établissement de monnaie électronique. MiCA, le règlement européen sur les crypto-actifs, exige qu'un prestataire de services sur crypto-actifs (CASP) détienne le montant le plus élevé entre un minimum fixe de l'annexe IV et un quart des frais généraux fixes de l'exercice précédent (art. 67).
| Type d'entreprise | Agrément UE | Capital initial minimum | Superviseur |
|---|---|---|---|
| Établissement de paiement | Agrément PSD2 | 20 000 / 50 000 / 125 000 EUR selon le service | Autorité nationale (Royaume-Uni : FCA) |
| Établissement de monnaie électronique | Agrément EMD2 | 350 000 EUR | Autorité nationale (Royaume-Uni : FCA) |
| CASP, classe 1 (transferts, ordres, conseil) | Agrément MiCA | 50 000 EUR ou 1/4 des frais généraux fixes | Autorité nationale, registre ESMA |
| CASP, classe 2 (conservation, échange) | Agrément MiCA | 125 000 EUR ou 1/4 des frais généraux fixes | Autorité nationale, registre ESMA |
| CASP, classe 3 (plateforme de négociation) | Agrément MiCA | 150 000 EUR ou 1/4 des frais généraux fixes | Autorité nationale, registre ESMA |
Le capital est la plus petite partie du coût. La plus grande part concerne les personnes. Il faut un organe de direction accepté par le superviseur, un responsable de la conformité et un responsable du signalement du blanchiment, ainsi qu'assez de personnel dans l'entité agréée pour faire fonctionner les contrôles.
Quelle licence une fintech doit-elle obtenir dans l'UE et au Royaume-Uni ?#
Il faut une licence pour l'activité, et non pour la technologie. Transférer de l'argent pour le compte de clients suppose un agrément d'établissement de paiement ou de monnaie électronique. Échanger, conserver ou transférer des crypto-actifs pour des clients suppose un agrément MiCA de prestataire de services sur crypto-actifs (CASP) dans l'UE et une inscription auprès de la FCA au Royaume-Uni. Si vous faites les deux, il faut les deux, et les chances d'obtention sont plus faibles que ce que la plupart des fondateurs imaginent.
UE : la date butoir MiCA est passée#
La période de grâce pour les entreprises de crypto-actifs est terminée. La déclaration de l'ESMA sur la fin des périodes transitoires MiCA du 17 avril 2026 indique :
« Après cette date, toute entité fournissant des services sur crypto-actifs à des clients de l'UE sans agrément MiCA sera en infraction avec le droit de l'UE et devra cesser de proposer ces services. »
La date était le 1er juillet 2026. L'ESMA ne publie pas de total global, mais son fichier de registre intermédiaire recensait environ 380 entreprises actives, agréées ou notifiées, au 22 octobre 2026, l'Allemagne, la France et les Pays-Bas en comptant le plus. La même déclaration avertit les clients que la protection MiCA ne s'applique qu'à l'entité juridique agréée dans l'UE, et non aux autres sociétés de son groupe. Ce que représente un dossier complet est expliqué dans notre guide sur les exigences de l'agrément MiCA CASP, et le budget figure dans notre analyse du coût de l'agrément CASP.
Pour les établissements de paiement et de monnaie électronique, la PSD2 et la directive sur la monnaie électronique restent applicables. Leur remplacement est proche : le paquet services de paiement est traité ci-dessous.
Royaume-Uni : les taux d'approbation sont faibles#
La FCA publie ses propres résultats. Son tableau des demandes approuvées fait apparaître environ 20 % pour les établissements de paiement et 40 à 45 % pour les établissements de monnaie électronique en 2025, contre 15 % et 15 à 20 % en 2024. La FCA vise à statuer sur les demandes complètes de paiement et de monnaie électronique dans un délai de 3 mois, et sur les demandes incomplètes dans un délai de 10 mois, un objectif fixé en juillet 2025.
Les entreprises de crypto-actifs font face à un autre filtre. Elles doivent s'inscrire auprès de la FCA au titre des Money Laundering Regulations avant de commencer, même si elles détiennent déjà un agrément EMI ou PI. Depuis janvier 2020, la FCA a statué sur 393 inscriptions d'entreprises de crypto-actifs et en a approuvé 68, soit 17 %. Par ailleurs, 265 demandes ont été retirées, dont beaucoup, selon la FCA, une fois apparu clairement que l'entreprise ne satisfaisait pas aux exigences.
Quelles règles AML s'appliquent aux fintechs à partir de 2027 ?#
La lutte contre le blanchiment est le domaine où surviennent la plupart des défaillances de conformité des fintechs, et c'est là que le corpus réglementaire de l'UE évolue le plus. À partir du 10 juillet 2027, le règlement AML de l'UE (AMLR, règlement (UE) 2024/1624) s'applique directement dans chaque État membre, remplaçant une grande partie des détails nationaux avec lesquels les entreprises travaillent jusqu'ici. La sixième directive AML doit être transposée à la même date.
Un superviseur central arrive avec ce dispositif. Selon l'Autorité européenne de lutte contre le blanchiment de capitaux, basée à Francfort, elle sélectionnera 40 entités assujetties pour une supervision directe en 2027 et commencera à les superviser en 2028. Toutes les autres restent sous la responsabilité du superviseur national, mais selon des règles rédigées et contrôlées au niveau de l'UE.
Les entreprises de crypto-actifs sont déjà soumises à un régime plus strict. Le règlement sur les transferts de fonds (UE) 2023/1113, la « travel rule » de l'UE, s'applique depuis le 30 décembre 2024. Selon la synthèse du Parlement européen sur le texte convenu, les informations sur le donneur d'ordre et le bénéficiaire doivent accompagner les transferts de crypto-actifs, quel que soit le montant. Les orientations de l'ABE en vigueur à la même date indiquent aux CASP la conduite à tenir lorsque ces informations manquent.
Les superviseurs n'attendent pas 2027 pour faire appliquer les règles. Trois cas récents illustrent cette tendance.
- La Banque centrale d'Irlande a infligé à Coinbase Europe une amende de 21 464 734 EUR en novembre 2025, après que 30 442 437 transactions n'ont pas été entièrement surveillées entre avril 2021 et mars 2025.
- La FCA a infligé à Monzo une amende de 21 091 300 GBP en juillet 2025 pour des contrôles de lutte contre la criminalité financière insuffisants pendant une période de forte croissance.
- La Banque de Lituanie a infligé à Revolut Bank une amende de 3,5 millions EUR en avril 2025 pour des défaillances dans la surveillance des relations d'affaires et des transactions.
Colm Kincaid, gouverneur adjoint de la Banque centrale d'Irlande, a résumé le risque ainsi : « La défaillance d'un tel système au sein de n'importe quel établissement financier offre aux criminels une occasion d'échapper à la détection – et les criminels saisiront cette occasion. »
Le point commun est une surveillance qui n'a pas suivi la croissance et le volume des opérations.
Qu'exige DORA des établissements de paiement et des entreprises de crypto-actifs ?#
DORA, le règlement sur la résilience opérationnelle numérique (règlement (UE) 2022/2554), s'applique depuis le 17 janvier 2025. Il couvre les établissements de paiement, les établissements de monnaie électronique et les CASP, et transforme une panne TIC en événement réglementaire, avec des délais mesurés en heures.
Le calendrier de notification prévu par les normes techniques comporte trois étapes. La notification initiale est due dans les 4 heures suivant la classification d'un incident comme majeur, et au plus tard 24 heures après que vous en avez eu connaissance. Le rapport intermédiaire suit dans les 72 heures. Le rapport final est dû dans un délai d'un mois. Selon les autorités européennes de surveillance, les entités financières ont signalé 3 383 incidents TIC majeurs en 2025, dont 16 % émanaient d'établissements de paiement.
DORA exige également un registre d'informations sur chaque contrat de services TIC (art. 28, paragraphe 3). En novembre 2025, les superviseurs ont désigné 19 prestataires tiers TIC critiques, dont Amazon Web Services, Google Cloud et Microsoft, pour une supervision directe de l'UE. Cette supervision s'ajoute à vos obligations sans s'y substituer : vous devez toujours notifier l'incident, tenir le registre et tester votre plan de sortie si votre fournisseur cloud défaille.
Comment les règles de protection des fonds et de paiement évoluent-elles d'ici 2027 ?#
Les règles relatives aux fonds des clients et à l'exécution des paiements se durcissent toutes deux à des dates fixes au cours de l'année à venir, tandis que le remplacement de la PSD2 n'a toujours pas de date d'application. Si vous détenez des fonds clients ou envoyez des paiements en euros, trois évolutions nécessitent un travail dès maintenant.
Au Royaume-Uni, le nouveau régime de protection des fonds (safeguarding) de la FCA (PS25/12) est entré en vigueur le 7 mai 2026. Les établissements de paiement et de monnaie électronique doivent calculer leur exigence de protection chaque jour, tenir un dossier de résolution (resolution pack) et déposer un état mensuel. Un audit annuel de la protection est requis, sauf si l'établissement n'a pas protégé plus de 100 000 GBP à un moment quelconque au cours des 53 dernières semaines.
Dans l'UE, le règlement sur les paiements instantanés (UE) 2024/886 s'applique directement aux établissements de paiement et de monnaie électronique. Selon la BCE, ils doivent être en mesure de recevoir des paiements instantanés en euros au plus tard le 9 avril 2027. L'envoi est exigible à la même date dans la zone euro, et au plus tard le 9 juillet 2027 en dehors de celle-ci. Pour les banques de la zone euro, la vérification du bénéficiaire s'applique depuis le 9 octobre 2025. Les prestataires de services de paiement proposant des virements instantanés doivent également contrôler leurs clients au regard des listes de sanctions de l'UE au moins une fois par jour calendaire (art. 5d). Si votre règlement passe par des IBAN virtuels, vérifiez que le calendrier de votre prestataire correspond au vôtre.
La PSD3 et le règlement sur les services de paiement ont fait l'objet d'un accord politique le 27 novembre 2025. Cet accord oblige les prestataires à couvrir les pertes des clients lorsqu'ils n'appliquent pas les mécanismes de prévention de la fraude, et donne aux établissements de paiement un accès non discriminatoire aux comptes bancaires. La position en première lecture du Conseil figure à l'ordre du jour du 29 octobre 2026 ; aucune date d'application n'est encore confirmée.
Calendrier de conformité fintech : dates à surveiller jusqu'en 2028#
Voici les dates qui déterminent un plan de conformité pour un établissement de paiement ou une entreprise de crypto-actifs. Le statut indique si la règle s'applique déjà.
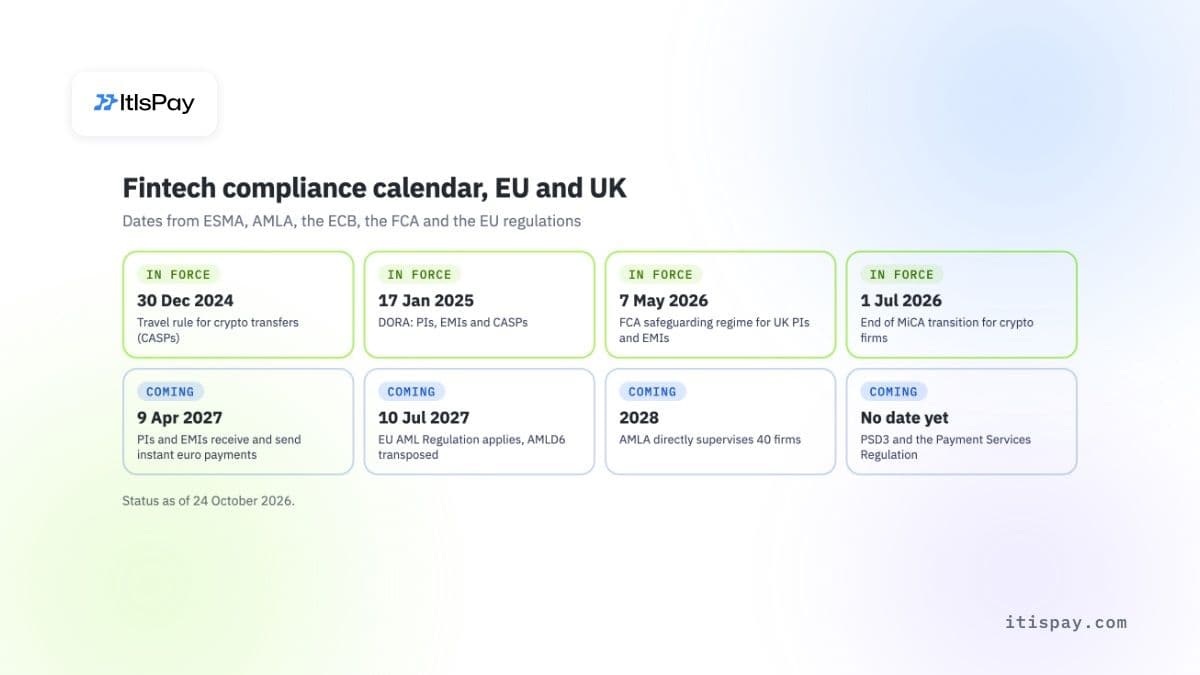
| Date | Règle | Entités concernées | Statut |
|---|---|---|---|
| 30 déc. 2024 | Règle de voyage (TFR) pour les transferts de crypto-actifs | CASP | En vigueur |
| 17 janv. 2025 | DORA | EP, EME, CASP | En vigueur |
| 9 oct. 2025 | Vérification du bénéficiaire, zone euro | Banques de la zone euro | En vigueur |
| 7 mai 2026 | Régime de protection des fonds de la FCA (PS25/12) | EP et EME britanniques | En vigueur |
| 1er juil. 2026 | Fin de la période transitoire MiCA | Entreprises de crypto-actifs servant des clients de l'UE | En vigueur |
| 9 avr. 2027 | Paiements instantanés : les EP et EME reçoivent et envoient (zone euro) | EP et EME de l'UE | À venir |
| 9 juil. 2027 | Paiements instantanés : les EP et EME envoient (hors zone euro) | EP et EME des États hors zone euro | À venir |
| 10 juil. 2027 | Application de l'AMLR, transposition de l'AMLD6 | Toutes les entités assujetties | À venir |
| 2028 | Supervision directe de 40 entités par l'AMLA | Certaines entités sélectionnées | À venir |
| Pas encore de date | PSD3 et règlement sur les services de paiement | EP, EME, banques | À venir |
Que peut externaliser une fintech, et que garde-t-elle à sa charge ?#
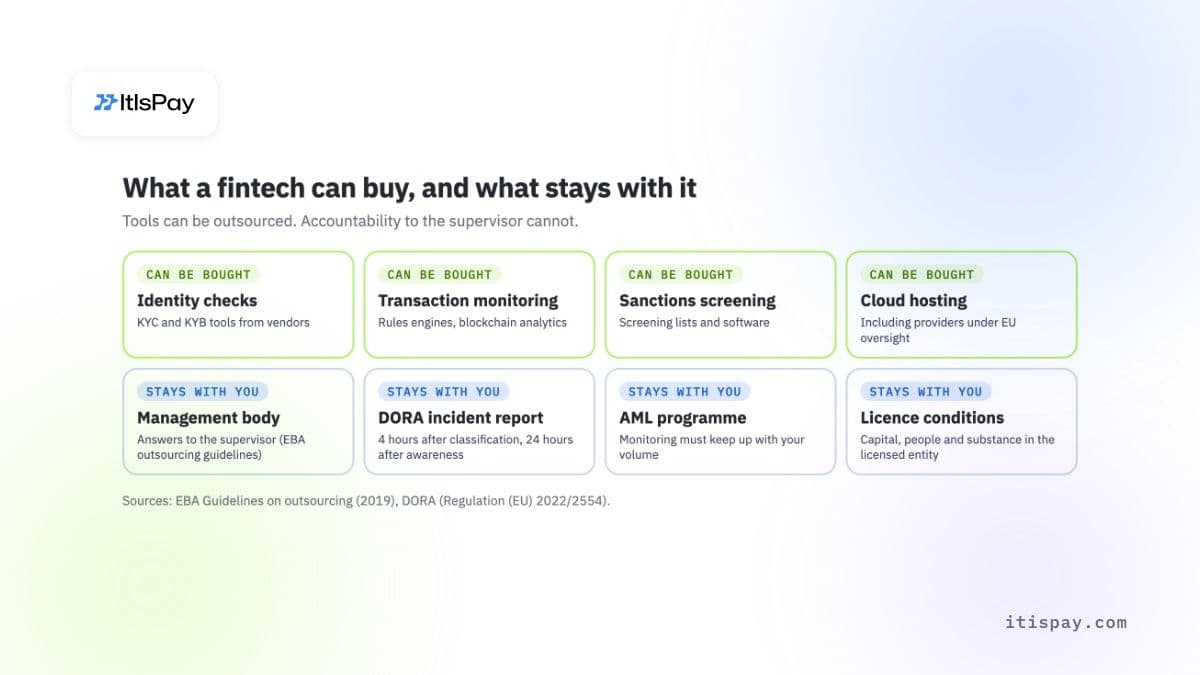
Presque tous les outils d'un dispositif de conformité fintech peuvent être achetés. Les contrôles d'identité, la surveillance des transactions, le filtrage des sanctions, l'analyse de la blockchain et l'hébergement cloud sont tous disponibles sur le marché. En revanche, la responsabilité liée à ces fonctions ne peut pas être externalisée. Les orientations de l'ABE sur l'externalisation s'appliquent également aux établissements de paiement et aux établissements de monnaie électronique. Elles le disent explicitement : « L'externalisation de fonctions ne peut pas aboutir à la délégation des responsabilités de l'organe de direction. » Les mêmes orientations mettent en garde les établissements contre le risque de devenir des « coquilles vides » ou des « entités boîtes aux lettres ».
L'affaire Monzo illustre concrètement ce que cela signifie. L'avis final de la FCA relève une croissance d'environ 250 000 clients début 2017 à plus de 12 millions en avril 2025. Il indique également qu'« une croissance rapide de la clientèle ne doit pas se faire au détriment de la conformité ». Les contrôles n'ont pas suivi le développement de l'activité.
Les limites de l'externalisation
- L'outil de surveillance d'un prestataire ne rend pas de comptes au superviseur. L'organe de direction de l'établissement, lui, doit en rendre.
- Un prestataire cloud critique placé sous supervision européenne ne transmet pas à votre place votre notification d'incident au titre de DORA.
- La protection MiCA ne couvre que l'entité agréée de l'UE, et non les sociétés du groupe ni les filiales hors UE.
- Un partenaire agréé ne couvre que les activités qu'il exerce sous sa propre licence, et non celles que vous exercez vous-même.
Il existe une seconde voie pour les entreprises qui ne souhaitent pas obtenir un agrément pour chaque activité. Un marchand ou une plateforme qui veut accepter des paiements en crypto-actifs peut passer par un prestataire qui détient l'agrément et assure la partie réglementée. Le marchand conserve la relation client et le logiciel. Le compromis porte sur le contrôle : le partenaire décide quels clients et quels actifs il accepte.
Comment construire un cadre de conformité fintech solide#
Un cadre qui résiste à un contrôle prudentiel se construit dans un ordre précis, et chaque étape produit un document que le superviseur demandera.
- Rattachez chaque activité à un agrément et à une exigence de fonds propres, en utilisant le tableau ci-dessus. Décidez de ce que vous faites agréer vous-même et de ce qui passe par un partenaire agréé.
- Désignez les personnes responsables : organe de direction, responsable de la conformité, responsable du signalement du blanchiment. Les superviseurs les évaluent individuellement.
- Mettez en place le programme AML conforme à la norme AMLR dès maintenant, et non en juillet 2027 : évaluation des risques, vigilance client, surveillance des transactions dimensionnée à votre volume, données de la règle de voyage (travel rule) pour les crypto-actifs.
- Mettez en place les fondamentaux DORA : cadre de risque TIC, registre d'informations, classification des incidents et procédure opérationnelle de signalement sous 4 heures.
- Gardez le calendrier de conformité fintech ci-dessus sous les yeux du conseil d'administration et révisez-le chaque trimestre. Trois de ses dates tombent en 2027.
Vous préparez une demande d'agrément en tant que prestataire de services sur crypto-actifs (CASP) ? Evda aide votre équipe à constituer le dossier d'agrément et à le vérifier au regard des exigences MiCA avant qu'il ne parvienne au régulateur, afin que les lacunes apparaissent alors qu'elles sont encore peu coûteuses à corriger. Si la construction de votre propre agrément et d'une équipe de conformité n'est pas encore la bonne décision, ItisPay fournit la couche logicielle. Notre partenaire agréé dans l'UE, à la fois CASP et établissement de paiement, détient l'autorisation et assume les obligations réglementaires.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil juridique ou réglementaire.

