

Fintech-Compliance für ein Zahlungs- oder Krypto-Unternehmen in der EU oder im Vereinigten Königreich läuft auf vier Pflichten hinaus, die Sie niemand anderem übertragen können. Es sind die Lizenz, Kontrollen zur Geldwäschebekämpfung, IKT-Resilienz und der Schutz von Kundengeldern. Die meisten davon erhalten bis 2028 ein neues Regelwerk, eine neue Aufsichtsbehörde oder eine harte Frist.
Die Reihenfolge ist entscheidend. Die Lizenz bestimmt, welche Regeln gelten, das AML-Programm entscheidet, ob Sie die Lizenz behalten, und DORA bestimmt, wie Sie den Tag melden, an dem Ihre Systeme ausfallen. Dieser Leitfaden ordnet diese Pflichten nach Unternehmenstyp ein, nennt die Termine und trennt die Arbeit, die Sie einkaufen können, von der Verantwortung, die Sie nicht abgeben können.
Wichtige Momente
Kurz gesagt
- Ihre Lizenz legt Ihr Regelwerk fest: Ein Zahlungsinstitut benötigt 20 000 bis 125 000 EUR Anfangskapital, ein E-Geld-Institut 350 000 EUR und ein Anbieter von Kryptowerte-Dienstleistungen (CASP) 50 000 bis 150 000 EUR.
- Die Übergangsfrist für MiCA endete am 1. Juli 2026. Ein Unternehmen, das Kunden in der EU ohne MiCA-Lizenz Kryptodienstleistungen anbietet, verstößt inzwischen gegen EU-Recht.
- Die EU-AML-Verordnung gilt ab dem 10. Juli 2027, und die neue EU-Behörde für Geldwäschebekämpfung übernimmt 2028 die direkte Aufsicht über 40 Unternehmen.
- Nach DORA muss ein schwerwiegender IKT-Vorfall innerhalb von 4 Stunden nach seiner Einstufung und spätestens 24 Stunden, nachdem Sie davon Kenntnis erlangt haben, gemeldet werden. Auslagerung verlagert diese Pflicht nie.
Was umfasst Fintech-Compliance für ein Zahlungsunternehmen?#
Fintech-Regulierungs-Compliance ist die Gesamtheit der Regeln, die ein reguliertes Unternehmen erfüllen muss, um zugelassen zu werden und die Zulassung zu behalten. Für ein Zahlungs- oder Krypto-Unternehmen in der EU oder im Vereinigten Königreich bedeutet das vier Bereiche: Zulassung und Kapital, AML und Sanktionen, IKT- und operative Resilienz sowie Verhaltensregeln wie die Absicherung von Kundengeldern. Die Lizenz kommt zuerst, weil sie bestimmt, welche Version der anderen drei Bereiche für Sie gilt.
Das Kapital ist die erste harte Zahl in dieser Entscheidung. Die Zahlungsdiensterichtlinie (PSD2, Art. 7) legt das Anfangskapital für Zahlungsinstitute je nach Dienstleistung auf 20 000, 50 000 oder 125 000 EUR fest. Die E-Geld-Richtlinie (Art. 4) verlangt für ein E-Geld-Institut 350 000 EUR. MiCA, die Kryptowerte-Verordnung der EU, verlangt von einem Anbieter von Kryptowerte-Dienstleistungen (CASP), den höheren Betrag aus einem festen Mindestbetrag laut Anhang IV oder einem Viertel der fixen Gemeinkosten des Vorjahres zu halten (Art. 67).
| Unternehmenstyp | EU-Lizenz | Mindest-Anfangskapital | Wer beaufsichtigt |
|---|---|---|---|
| Zahlungsinstitut | PSD2-Zulassung | 20 000 / 50 000 / 125 000 EUR je nach Dienstleistung | Nationale Behörde (UK: FCA) |
| E-Geld-Institut | EMD2-Zulassung | 350 000 EUR | Nationale Behörde (UK: FCA) |
| CASP, Klasse 1 (Übertragungen, Aufträge, Beratung) | MiCA-Zulassung | 50 000 EUR oder 1/4 der fixen Gemeinkosten | Nationale Behörde, ESMA-Register |
| CASP, Klasse 2 (Verwahrung, Tausch) | MiCA-Zulassung | 125 000 EUR oder 1/4 der fixen Gemeinkosten | Nationale Behörde, ESMA-Register |
| CASP, Klasse 3 (Handelsplattform) | MiCA-Zulassung | 150 000 EUR oder 1/4 der fixen Gemeinkosten | Nationale Behörde, ESMA-Register |
Das Kapital ist der kleinste Teil der Kosten. Der größere Teil sind Personen. Sie benötigen ein Leitungsorgan, das von der Aufsicht akzeptiert wird, einen Compliance-Beauftragten und einen Geldwäschebeauftragten (MLRO) sowie genügend Personal im lizenzierten Unternehmen, um die Kontrollen zu betreiben.
Welche Lizenz benötigt ein Fintech in der EU und im Vereinigten Königreich?#
Sie benötigen eine Lizenz für die Tätigkeit, nicht für die Technologie. Geld im Auftrag von Kunden zu transferieren erfordert eine Lizenz als Zahlungsinstitut oder E-Geld-Institut. Kryptowerte im Auftrag von Kunden zu tauschen, zu verwahren oder zu übertragen erfordert in der EU eine MiCA-Zulassung als Anbieter von Kryptowerte-Dienstleistungen (CASP) und im Vereinigten Königreich eine Registrierung bei der FCA. Wenn Sie beides tun, benötigen Sie beides, und die Genehmigungschancen sind niedriger, als die meisten Gründer erwarten.
EU: Der MiCA-Stichtag ist verstrichen#
Die Übergangsfrist für Krypto-Unternehmen ist abgelaufen. Die Erklärung der ESMA zum Ende der MiCA-Übergangsfristen vom 17. April 2026 besagt:
„Nach diesem Datum verstößt jede Einrichtung, die Kryptowerte-Dienstleistungen für EU-Kunden ohne MiCA-Lizenz erbringt, gegen EU-Recht und muss das Angebot solcher Dienstleistungen einstellen.“
Der Stichtag war der 1. Juli 2026. Die ESMA veröffentlicht keine Gesamtzahl als Schlagzeile, doch ihre Zwischen-Registerdatei führte zum 22. Oktober 2026 rund 380 aktive Firmen auf, die zugelassen oder gemeldet sind, wobei Deutschland, Frankreich und die Niederlande die meisten stellen. Dieselbe Erklärung warnt Kunden, dass der MiCA-Schutz nur für die zugelassene Rechtsperson in der EU gilt, nicht für andere Unternehmen der Gruppe. Was ein vollständiger Antrag umfasst, behandelt unser Leitfaden zu den Anforderungen an die MiCA-CASP-Lizenz, das Budget unsere Aufschlüsselung der Kosten der CASP-Lizenz.
Für Zahlungs- und E-Geld-Unternehmen gelten weiterhin PSD2 und die E-Geld-Richtlinie. Ihr Nachfolger ist nah: Das Zahlungsdienste-Paket wird unten behandelt.
UK: Genehmigungsquoten sind niedrig#
Die FCA veröffentlicht ihre eigenen Ergebnisse. Ihre Tabelle der genehmigten Anträge weist für 2025 rund 20 % bei Zahlungsinstituten und 40–45 % bei E-Geld-Instituten aus, gegenüber 15 % und 15–20 % im Jahr 2024. Die FCA strebt an, vollständige Anträge für Zahlungs- und E-Geld-Dienste innerhalb von 3 Monaten und unvollständige innerhalb von 10 Monaten zu entscheiden, ein Ziel, das sie im Juli 2025 festgelegt hat.
Krypto-Unternehmen stehen vor einer eigenen Hürde. Sie müssen sich vor Geschäftsbeginn bei der FCA gemäß den Money Laundering Regulations registrieren, auch wenn sie bereits eine EMI- oder PI-Lizenz besitzen. Seit Januar 2020 hat die FCA 393 Kryptoregistrierungen entschieden und 68 davon genehmigt, also 17 %. Weitere 265 Anträge wurden zurückgezogen, viele davon laut FCA, sobald klar war, dass das Unternehmen den Standard nicht erfüllte.
Welche AML-Regeln gelten ab 2027 für Fintechs?#
Die Geldwäscheprävention ist der Bereich, in dem sich die meisten Compliance-Verstöße bei Fintechs ereignen und in dem sich das EU-Regelwerk am stärksten ändert. Ab dem 10. Juli 2027 gilt die EU-AML-Verordnung (AMLR, Verordnung (EU) 2024/1624) unmittelbar in jedem Mitgliedstaat und ersetzt einen Großteil der nationalen Detailregelungen, mit denen Unternehmen bisher arbeiten. Die sechste AML-Richtlinie muss bis zum selben Datum umgesetzt sein.
Mit ihr kommt eine zentrale Aufsichtsbehörde. Laut der EU-Behörde zur Bekämpfung der Geldwäsche (AMLA) mit Sitz in Frankfurt wird sie im Laufe des Jahres 2027 für die direkte Aufsicht 40 Verpflichtete auswählen und diese im Laufe des Jahres 2028 beaufsichtigen. Alle anderen bleiben bei der nationalen Aufsichtsbehörde, allerdings nach Regeln, die auf EU-Ebene formuliert und überprüft werden.
Krypto-Unternehmen unterliegen bereits einem strengeren Regime. Die Transfer-of-Funds-Verordnung (EU) 2023/1113 (Geldtransferverordnung), die EU-Travel-Rule, gilt seit dem 30. Dezember 2024. Laut der Zusammenfassung des Europäischen Parlaments zum vereinbarten Text müssen Angaben zu Auftraggeber und Begünstigtem unabhängig vom Betrag mit Kryptowerte-Transfers übermittelt werden. Die seit demselben Datum geltenden Leitlinien der EBA sagen CASPs, was zu tun ist, wenn diese Angaben fehlen.
Die Aufseher warten mit der Durchsetzung nicht bis 2027. Drei aktuelle Fälle zeigen das Muster.
- Die Zentralbank von Irland hat Coinbase Europe im November 2025 mit einer Geldbuße von 21 464 734 EUR belegt, nachdem 30 442 437 Transaktionen zwischen April 2021 und März 2025 nicht vollständig überwacht worden waren.
- Die FCA hat Monzo im Juli 2025 mit einer Geldbuße von 21 091 300 GBP belegt, wegen schwacher Kontrollen gegen Finanzkriminalität während einer Phase schnellen Wachstums.
- Die Bank von Litauen hat die Revolut Bank im April 2025 mit einer Geldbuße von 3,5 Mio. EUR belegt, wegen Mängeln bei der Überwachung von Geschäftsbeziehungen und Transaktionen.
Colm Kincaid, stellvertretender Gouverneur der Zentralbank von Irland, beschrieb das Risiko so: „Das Versagen eines solchen Systems innerhalb einer Finanzinstitution eröffnet Kriminellen die Möglichkeit, der Entdeckung zu entgehen – und Kriminelle werden diese Gelegenheit nutzen.“
Der gemeinsame Nenner ist eine Überwachung, die mit Wachstum und Volumen nicht Schritt gehalten hat.
Was verlangt DORA von Zahlungs- und Kryptounternehmen?#
DORA, der Digital Operational Resilience Act (Verordnung (EU) 2022/2554), gilt seit dem 17. Januar 2025. Er erfasst Zahlungsinstitute, E-Geld-Institute und CASPs und macht aus einem IKT-Ausfall ein aufsichtsrechtliches Ereignis mit Fristen, die in Stunden bemessen sind.
Die Meldefrist nach den technischen Regulierungsstandards umfasst drei Schritte. Die Erstmeldung ist innerhalb von 4 Stunden nach der Einstufung eines Vorfalls als schwerwiegend fällig, spätestens 24 Stunden nachdem Sie davon Kenntnis erlangt haben. Der Zwischenbericht folgt innerhalb von 72 Stunden. Der Abschlussbericht ist innerhalb eines Monats fällig. Laut den Europäischen Aufsichtsbehörden meldeten Finanzunternehmen im Jahr 2025 insgesamt 3 383 schwerwiegende IKT-Vorfälle, und 16 % davon stammten von Zahlungsunternehmen.
DORA verlangt außerdem ein Informationsregister über jeden Vertrag für IKT-Dienstleistungen (Art. 28 Abs. 3). Im November 2025 benannten die Aufseher 19 kritische IKT-Drittdienstleister, darunter Amazon Web Services, Google Cloud und Microsoft, für die direkte Aufsicht in der EU. Diese Aufsicht kommt zu Ihren Pflichten hinzu, ersetzt sie aber nicht: Sie müssen den Vorfall trotzdem melden, das Register führen und Ihren Exit-Plan testen, falls Ihr Cloud-Anbieter ausfällt.
Wie ändern sich Safeguarding- und Zahlungsregeln bis 2027?#
Die Regeln für Kundengelder und für die Zahlungsausführung werden im kommenden Jahr beide zu festen Stichtagen verschärft, während für den Nachfolger der PSD2 noch kein Anwendungsdatum feststeht. Wenn Sie Kundengelder halten oder Euro-Zahlungen versenden, erfordern drei Änderungen jetzt Arbeit.
Im Vereinigten Königreich ist das neue Safeguarding-Regime der FCA (PS25/12) am 7. Mai 2026 in Kraft getreten. Zahlungs- und E-Geld-Unternehmen müssen ihre Safeguarding-Anforderung täglich berechnen, ein Resolution Pack vorhalten und eine monatliche Meldung einreichen. Eine jährliche Safeguarding-Prüfung ist vorgeschrieben, es sei denn, das Unternehmen hat in den vorangegangenen 53 Wochen zu keinem Zeitpunkt mehr als 100 000 GBP gesichert.
In der EU gilt die Verordnung über Sofortzahlungen (EU) 2024/886 unmittelbar für Zahlungs- und E-Geld-Institute. Laut der EZB müssen sie bis zum 9. April 2027 in der Lage sein, Sofort-Euro-Zahlungen entgegenzunehmen. Die Pflicht zum Versenden greift am selben Datum im Euroraum und bis zum 9. Juli 2027 außerhalb des Euroraums. Für Banken im Euroraum gilt die Empfängerprüfung seit dem 9. Oktober 2025. Zahlungsdienstleister, die Sofortüberweisungen anbieten, müssen ihre Kunden außerdem mindestens einmal pro Kalendertag mit den EU-Sanktionslisten abgleichen (Art. 5d). Wenn Ihre Abwicklung über virtuelle IBANs läuft, prüfen Sie, ob der Zeitplan Ihres Anbieters mit Ihrem übereinstimmt.
PSD3 und die Payment Services Regulation haben sich am 27. November 2025 politisch geeinigt. Die Einigung verpflichtet Anbieter, Kundenverluste zu tragen, wenn sie Betrugspräventionsmechanismen nicht anwenden, und gewährt Zahlungsinstituten diskriminierungsfreien Zugang zu Bankkonten. Die Position des Rates in erster Lesung steht am 29. Oktober 2026 auf der Tagesordnung; ein Anwendungsdatum ist noch nicht bestätigt.
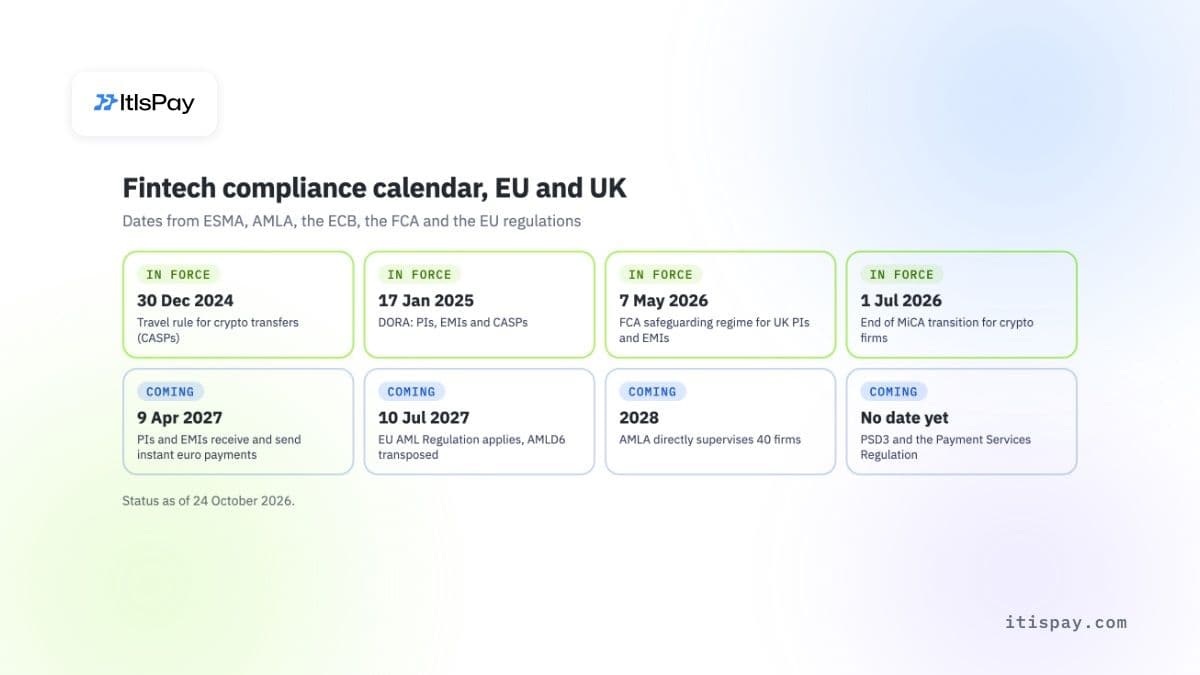
Fintech-Compliance-Kalender: Termine bis 2028 im Blick#
Dies sind die Termine, die einen Compliance-Plan für ein Zahlungs- oder Kryptounternehmen bestimmen. Der Status zeigt, ob die Regel bereits gilt.
| Datum | Regel | Betroffen | Status |
|---|---|---|---|
| 30. Dezember 2024 | Travel Rule (TFR) für Krypto-Transfers | CASPs | Ja |
| 17. Januar 2025 | DORA | Zahlungsinstitute, E-Geld-Institute, CASPs | Ja |
| 9. Oktober 2025 | Empfängerprüfung (Payee Verification), Euroraum | Banken im Euroraum | Ja |
| 7. Mai 2026 | Safeguarding-Regime der FCA (PS25/12) | UK-Zahlungsinstitute und UK-E-Geld-Institute | Ja |
| 1. Juli 2026 | Ende der MiCA-Übergangsfrist | Krypto-Firmen mit EU-Kunden | Ja |
| 9. April 2027 | Sofortzahlungen: Zahlungsinstitute und E-Geld-Institute senden und empfangen (Euroraum) | EU-Zahlungsinstitute und EU-E-Geld-Institute | Offen |
| 9. Juli 2027 | Sofortzahlungen: Zahlungsinstitute und E-Geld-Institute senden (außerhalb des Euroraums) | Zahlungsinstitute und E-Geld-Institute in Nicht-Euro-Staaten | Offen |
| 10. Juli 2027 | AMLR gilt, AMLD6 umgesetzt | Alle Verpflichteten | Offen |
| 2028 | AMLA übernimmt die direkte Aufsicht über 40 Unternehmen | Ausgewählte Unternehmen | Offen |
| Noch kein Termin | PSD3 und Zahlungsdiensteverordnung (PSR) | Zahlungsinstitute, E-Geld-Institute, Banken | Offen |
Was kann ein Fintech auslagern, und was bleibt bei Ihnen?#
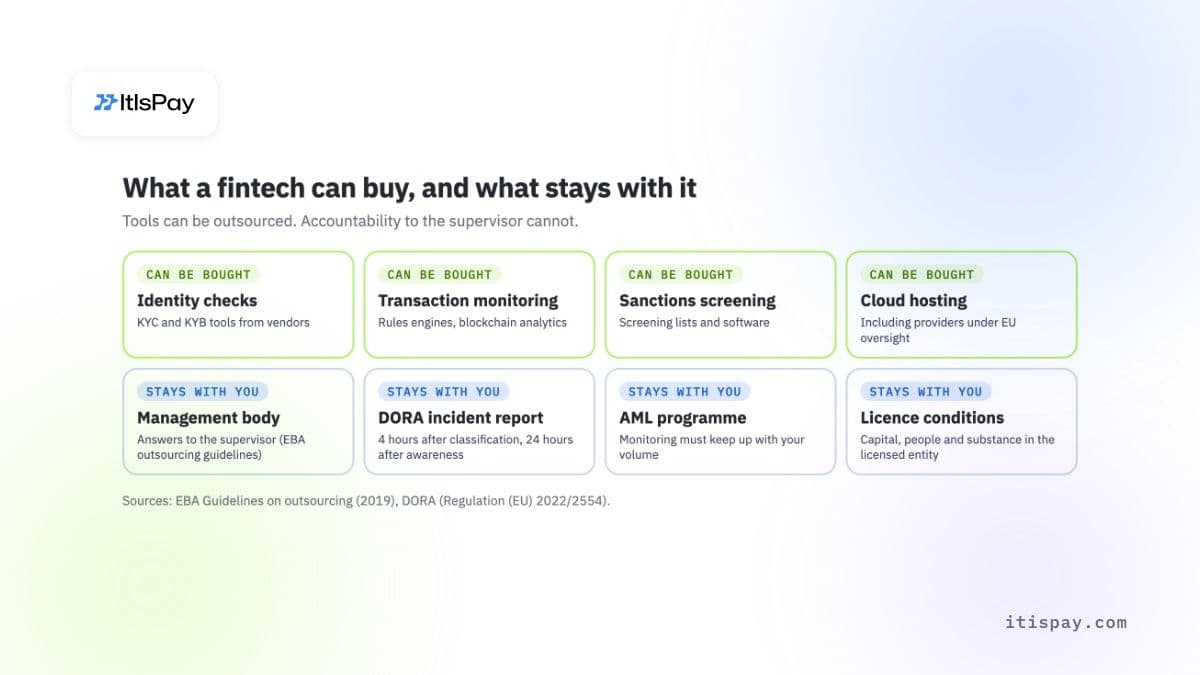
Fast jedes Werkzeug eines Compliance-Rahmenwerks für Fintechs können Sie einkaufen. Identitätsprüfungen, Transaktionsüberwachung, Sanktionsscreening, Blockchain-Analysen und Cloud-Hosting sind alle am Markt erhältlich. Die Verantwortung dafür können Sie jedoch nicht auslagern. Die Auslagerungsleitlinien der EBA gelten auch für Zahlungsinstitute und E-Geld-Institute. Sie halten dies unmissverständlich fest: „Die Auslagerung von Funktionen darf nicht zur Übertragung der Verantwortung des Leitungsorgans führen.“ Dieselben Leitlinien warnen Firmen davor, zu „leeren Hüllen“ oder „Briefkastengesellschaften“ zu werden.
Der Fall Monzo zeigt, was das in der Praxis bedeutet. Die Abschlussmitteilung (Final Notice) der FCA verzeichnet ein Wachstum von rund 250 000 Kunden Anfang 2017 auf mehr als 12 Millionen im April 2025. Sie hält außerdem fest: „Schnelles Kundenwachstum darf nicht zulasten der Compliance gehen.“ Die Kontrollen wuchsen nicht mit dem Geschäft.
Wo Auslagerung nicht hilft
- Das Überwachungstool eines Dienstleisters steht nicht gegenüber der Aufsicht in der Pflicht. Ihr Leitungsorgan schon.
- Ein kritischer Cloud-Anbieter unter EU-Aufsicht übernimmt nicht die Einreichung Ihres DORA-Vorfallberichts.
- Der MiCA-Schutz gilt nur für das autorisierte EU-Unternehmen, nicht für Konzerngesellschaften oder Nicht-EU-Verbundunternehmen.
- Ein lizenzierter Partner deckt nur die Tätigkeiten ab, die er unter seiner eigenen Lizenz ausübt, nicht die, die Sie selbst betreiben.
Es gibt einen zweiten Weg für Unternehmen, die nicht für jede Tätigkeit eine eigene Lizenz wollen. Ein Händler oder eine Plattform, die Kryptozahlungen annehmen möchte, kann über einen Anbieter arbeiten, der die Lizenz hält und den regulierten Teil betreibt. Der Händler behält die Kundenbeziehung und die Software. Der Nachteil liegt in der Kontrolle: Der Partner entscheidet, welche Kunden und Vermögenswerte er akzeptiert.
Wie sich ein belastbarer Compliance-Rahmen für Fintechs aufbauen lässt#
Ein Rahmen, der einer aufsichtlichen Prüfung standhält, wird in einer festen Reihenfolge aufgebaut, und jeder Schritt erzeugt ein Dokument, das die Aufsicht anfordern wird.
- Ordnen Sie jede Tätigkeit anhand der obigen Tabelle einer Lizenz und einer Kapitalanforderung zu. Entscheiden Sie, was Sie selbst lizenzieren und was über einen lizenzierten Partner läuft.
- Benennen Sie die verantwortlichen Personen: Leitungsorgan, Compliance-Beauftragter und Geldwäschebeauftragter (MLRO). Die Aufsicht bewertet sie einzeln.
- Bauen Sie das AML-Programm bereits jetzt nach dem AMLR-Standard auf, nicht erst im Juli 2027: Risikobewertung, Sorgfaltspflichten gegenüber Kunden, Transaktionsüberwachung entsprechend Ihrem Volumen und Travel-Rule-Daten für Kryptowerte.
- Richten Sie die DORA-Grundlagen ein: IKT-Risikorahmen, Informationsregister, Vorfallsklassifizierung und ein Runbook für die Meldung innerhalb einer Frist von 4 Stunden.
- Halten Sie den obigen Compliance-Kalender für Fintechs dem Vorstand vor Augen und prüfen Sie ihn jedes Quartal. Drei seiner Termine fallen in das Jahr 2027.
Bereiten Sie einen Antrag für einen Anbieter von Kryptowerte-Dienstleistungen (CASP) vor? Evda unterstützt Ihr Team beim Zusammenstellen der Lizenzunterlagen und prüft sie anhand der MiCA-Anforderungen, bevor sie die Aufsichtsbehörde erreichen, damit Lücken erkannt werden, solange sie noch günstig zu beheben sind. Wenn der Aufbau einer eigenen Lizenz und eines eigenen Compliance-Teams noch nicht der richtige Schritt ist, stellt ItisPay die Softwareebene bereit. Unser EU-lizenzierter Partner, der als CASP und Zahlungsinstitut tätig ist, hält die Zulassung und trägt die regulatorischen Pflichten.
Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Rechts- oder Regulierungsberatung dar.

